staging.inyokaproject.org

Neueste Artikel

28. Oktober 2026

Mozilla hat Firefox 159 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Neuerungen von Firefox 159

Firefox 145 führte als Alternative zu about:logins eine Sidebar für den Zugriff auf gespeicherte Zugangsdaten ein, welche in den Einstellungen des Sidebar-Launchers bislang aber zunächst manuell aktiviert werden musste. Die Passwörter-Sidebar steht ab sofort standardmäßig über den Sidebar-Launcher zur Verfügung.

Das Teilen unter macOS erfolgt nun über den nativen macOS-Picker, der neben AirDrop, Nachrichten und anderen Apps eine Vorschau der Seite sowie die zuletzt verwendeten Kontakte anzeigt. Es können auch mehrere ausgewählte Tabs gleichzeitig geteilt werden.

Die Option „Seite zusammenfassen“ der KI-Chatbots sendet jetzt die Adresse der Seite an den Chatbot-Anbieter statt des Seiteninhalts, sodass lange Seiten nicht mehr auf eine unvollständige Zusammenfassung gekürzt werden.

Intelligente Fenster, ein KI-Feature, welches derzeit noch schrittweise ausgerollt wird, können nun Seiten auf Änderungen wie zum Beispiel Preissenkungen überwachen. Dazu muss im Chat „/watch“ eingegeben werden, um eine Überwachung einzurichten. Daraufhin sendet Firefox eine Desktop-Benachrichtigung, sobald eine Änderung gefunden wird. Die Überwachungen können über die Schaltfläche „Aufgaben“ in der Symbolleiste oder auf der Seite „about:smartwindowtasks“ verwaltet werden.

Unter macOS öffnen Apps, bei denen die Anmeldung über den Standardbrowser erfolgt, wie beispielsweise ChatGPT, ihre Anmeldeseite nun in Firefox statt in Safari, sofern Firefox als Standardbrowser eingestellt ist.

Die Tastenkombination Strg + Shift + A (macOS: Cmd + Shift + A) durchsucht nun offene Tabs, statt about:addons zu öffnen. Hierfür wurde die Tastenkombination auf Strg + Shift + F auf Windows und Linux respektive Cmd + Shift + E auf macOS geändert. Nutzer können die Tastenkombination via about:keyboard aber wieder ändern.

Wird about:processes?groupby=tab anstelle von about:processes aufgerufen, erreicht man nun eine Ansicht der Prozessverwaltung, welche Tabs statt Prozesse auflistet.

In der Webkonsole können let-, const– und class-Variablen erneut deklariert werden, was im Website-Kontext nicht erlaubt ist, sodass ein Codeausschnitt zu Testzwecken bearbeitet und erneut ausgeführt werden kann, ohne dass ein Fehler wegen einer erneuten Deklaration auftritt.

Auch in Firefox 159 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 159 daher für alle Nutzer dringend empfohlen.

Darüber hinaus gab es diverse Korrekturen und Optimierungen, welche in den offiziellen Release Notes näher beschrieben werden. Unter anderem wurde behoben, dass der Dateiauswahl-Dialog den letzten Ordner öffnete, in dem eine Datei gespeichert wurde, anstelle des Ordners, der zuletzt für Uploads verwendet wurde. Auch, dass Lesezeichen nicht aus Chrome-Profilen importiert werden konnten, wenn man mit diesen in einem Google-Konto angemeldet war, wurde korrigiert.

Verbesserungen der Webplattform lassen sich in den MDN web docs nachlesen. Unter anderem unterstützt Firefox nun scroll-gesteuerte Animationen in CSS.

Der Beitrag Mozilla veröffentlicht Firefox 159 erschien zuerst auf soeren-hentzschel.at.

27. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 159 eine neue Version seines Open Source E-Mail-Clients für Windows, Apple macOS und Linux veröffentlicht.

Neuerungen von Thunderbird 159

Mit Thunderbird 159 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht. Taskleisten-Symbole auf Linux zeigen jetzt ungelesene E-Mails an und geben deren Anzahl im Tooltip an. Graph-Kalender werden bei der Erstellung eines neuen Kontos automatisch erkannt. Ansonsten gab es auch wieder eine ganze Reihe von Verbesserungen unter der Haube und Fehlerkorrekturen, welche sich wie immer in den Release Notes (engl.) nachlesen lassen. Auch Sicherheitslücken wurden im neuesten Update wieder behoben.

Der Beitrag Thunderbird 159 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

26. Oktober 2026

Mit diesem Beitrag teile ich meine Erfahrungen mit der Inbetriebnahme einer OpenPGP–Smartcard und des Smartcard-Leser in meinem ThinkPad T14s Gen1. Ihr erfahrt, was alles zu tun war und was ich davon halte. Aber beginnen wir doch ganz am Anfang.

Motivation

Es war einmal die FrOSCon 2026. Dort sah ich am Merchandise-Stand im Foyer diese schicken OpenPGP-Smartcards und einige Karten-Lese/Schreib-Geräte ausliegen.

Ich sprach meine Bekannten auf ihre Erfahrungen mit diesen Karten und GnuPG an, welche überwiegend mit Kopfschütteln und Stöhnen reagierten. Offenbar sind sie nicht so leicht für etwas zu interessieren wie ich. Doch schien mir das Thema für den Moment weniger reizvoll und ich habe das Thema erstmal vertagt.

Das Thema ließ mich jedoch nicht los und so habe ich auf der Zugfahrt nach Hause nochmal nachgelesen, was es mit GnuPG und OpenPGP auf sich hat. Denn dass ich mich zuletzt damit beschäftigt hatte, war schon eine Weile her.

Mein ThinkPad T14s Gen1 besitzt einen Smartcard-Leser, den ich bisher noch nie verwendet hatte. Dieser lachte mich geradezu an und vielleicht half noch der ein oder andere Satz von Christian und ich bestellte mir die OpenPGP Smart Card V3.4 + MiFare DESFire im FLOSS-Shop.

Inbetriebnahme von Kartenleser und Erkennen der Karte

Das kann doch nicht so schwer sein. Das ist doch schnell erledigt.

Berühmte letzte Worte unbekannter Herkunft.
~]$ gpg --card-status
gpg: selecting card failed: No such device
gpg: OpenPGP card not available: No such device

Vorstehender Code-Block zeigt, dass es nicht auf Anhieb klappte. Dann halt erstmal Fehlersuche bzw. die Suche nach Dokumentation und Anleitungen.

Der erste Fehler war schnell gefunden. Der Smartcard-Leser war im UEFI noch deaktiviert. Ich habe die Angewohnheit, alle Geräte, die ich nicht regelmäßig verwende, dort abzuschalten. Nachdem der Kartenleser aktiviert war, wurde er auch von Linux erkannt – von gpg jedoch nicht.

Auf der Produktseite wird folgende URL zu Anleitungen und Erklärungen zu GnuPG, Kartenlesern mit und ohne Pinpad und zur Einrichtung und Verwendung der OpenPGP-Karte verlinkt: https://wiki.datenkollektiv.net/public/gnupg/gnupg-card-howto. Leider lieferte dieser Link einen HTTP-502-Fehler zurück, als ich die Seite gebraucht hätte. Also habe ich das Sprachmodell meiner Wahl um Rat gebeten, welches mir geraten hat, doch erstmal die erforderlichen Treiber und Tools zur Nutzung des Kartenlesers zu installieren. Na gut:

~]$ sudo dnf install pcsc-lite pcsc-lite-ccid pcsc-tools
~]$ sudo systemctl enable --now pcscd.service

Leider war es damit noch nicht getan und das Sprachmodell fing langsam das Halluzinieren an. Also bediente ich mich der Suchmaschine meines geringsten Misstrauens und recherchierte auf althergebrachte Weise. Ich war schon ziemlich genervt, als ich endlich einen passenden Hinweis in der Nitrokey-Dokumentation fand. Nachdem ich diese durchgearbeitet hatte, war ich einen großen Schritt weiter:

~]$ gpg --card-status
Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 0
KDF setting ......: off
Signature key ....: [none]
Encryption key....: [none]
Authentication key: [none]
General key info..: [none]

Die Karte wird von gpg erkannt, ist wie erwartet noch leer und kann nun endlich benutzt werden. Die Karte ist mit einer PIN und einer Admin-PIN versehen, welche bei bestimmten Operationen bzw. zum Entsperren der Karte abgefragt werden. Beide PINs sind auf individuelle PINs zu ändern. Sonst ist das Ganze sinnlos (siehe --change-pin).

GPG-Schlüssel auf der Karte generieren

Ab hier hilft die Manpage gpg(1) weiter. Der folgende Code-Block zeigt die Abfolge von Befehlen zur Generierung von GPG-Schlüsseln auf der Karte:

~]$ gpg --edit-card

Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 0
KDF setting ......: off
Signature key ....: [none]
Encryption key....: [none]
Authentication key: [none]
General key info..: [none]

gpg/card> admin
Admin commands are allowed

gpg/card> generate
Make off-card backup of encryption key? (Y/n) Y

Please note that the factory settings of the PINs are
   PIN = '123456'     Admin PIN = '12345678'
You should change them using the command --change-pin

Please specify how long the key should be valid.
         0 = key does not expire
        = key expires in n days
      w = key expires in n weeks
      m = key expires in n months
      y = key expires in n years
Key is valid for? (0) 
Key does not expire at all
Is this correct? (y/N) y

GnuPG needs to construct a user ID to identify your key.

Real name: Bob
Email address: bob@example.com
Comment: der Baumeister
You selected this USER-ID:
    "Bob (der Baumeister) "

Change (N)ame, (C)omment, (E)mail or (O)kay/(Q)uit? O
We need to generate a lot of random bytes. It is a good idea to perform
some other action (type on the keyboard, move the mouse, utilize the
disks) during the prime generation; this gives the random number
generator a better chance to gain enough entropy.
rogpg: Note: backup of card key saved to '/home/jkastning/.gnupg/sk_9C88B267003429CB.gpg'
gpg: revocation certificate stored as '/home/jkastning/.gnupg/openpgp-revocs.d/2B3FFC727504AFFAEF0C50C080B662D727FEFF5F.rev'
public and secret key created and signed.

pub   rsa2048 2026-10-23 [SC]
      2B3FFC727504AFFAEF0C50C080B662D727FEFF5F
uid                      Bob (der Baumeister) 
sub   rsa2048 2026-10-23 [A]
sub   rsa2048 2026-10-23 [E]


gpg/card> list

Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 4
KDF setting ......: off
Signature key ....: 2B3F FC72 7504 AFFA EF0C  50C0 80B6 62D7 27FE FF5F
      created ....: 2026-10-23 18:42:38
Encryption key....: 35CD 7AA9 CADB CA74 6103  C261 9C88 B267 0034 29CB
      created ....: 2026-10-23 18:42:38
Authentication key: 04C5 D0D4 E501 B90A 51BF  85FE B6C6 967B EFF5 5EF9
      created ....: 2026-10-23 18:42:38
General key info..: 
pub  rsa2048/80B662D727FEFF5F 2026-10-23 Bob (der Baumeister) 
sec>  rsa2048/80B662D727FEFF5F  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26
ssb>  rsa2048/B6C6967BEFF55EF9  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26
ssb>  rsa2048/9C88B267003429CB  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26

gpg/card>

Fertig. Auf der Karte befinden sich nun je ein Schlüsselpaar zum Signieren, Ver- und Entschlüsseln und für die Authentisierung (z.B. an einem SSH-Dienst). Ein Backup und ein Widerrufszertifikat wurden in folgenden Pfaden gespeichert:

  • Backup: .gnupg/sk_9C88B267003429CB.gpg
  • Widerrufszertifikat: .gnupg/openpgp-revocs.d/2B3FFC727504AFFAEF0C50C080B662D727FEFF5F.rev

Das Off-Card-Backup enthält nur den Encryption Key, nicht aber den Primärschlüssel. Ich empfehle, beide Dateien sicher und offline aufzubewahren. Sie sollten nicht auf dem Host verbleiben, wo sie kompromittiert werden können. Die Schaltkreise auf der Smartcard verhindern, dass der geheime/private Schlüssel von der Karte ausgelesen werden kann. So ist auch eine nachträgliche Erstellung einer weiteren Sicherheitskopie nicht möglich. Achtung: Mit dem Off-Card-Backup können nicht alle Schlüssel wiederhergestellt werden. Dies wird in meinen Augen im GnuPG HOWTO nicht deutlich.

Mir ist bei der Generierung aufgefallen, dass ich weder das Verfahren noch die Schlüssellänge auswählen konnte. Es wurde RSA 2048 Bit gewählt. Das ist mir ehrlich gesagt zu kurz. Leider gibt weder gpg(1) noch das GnuPG Smartcard HOWTO Hinweise, ob sich die Schlüssellänge beeinflussen lässt. Erst durch Suchen und Ausprobieren habe ich herausgefunden, dass man diese Parameter mit dem Admin-Befehl key-attr ändern kann. Der folgende Code-Block zeigt den Weg dorthin:

~]$ gpg --edit-card
…
gpg/card> admin
Admin commands are allowed

gpg/card> key-attr
Changing card key attribute for: Signature key
Please select what kind of key you want:
   (1) RSA
   (2) ECC
Your selection? 2
Please select which elliptic curve you want:
   (1) Curve 25519 *default*
   (4) NIST P-384
   (6) Brainpool P-256
Your selection? 
The card will now be re-configured to generate a key of type: ed25519
Note: There is no guarantee that the card supports the requested
      key type or size.  If the key generation does not succeed,
      please check the documentation of your card to see which
      key types and sizes are supported.
Changing card key attribute for: Encryption key
Please select what kind of key you want:
   (1) RSA
   (2) ECC
Your selection?

Für die folgenden Beispiele nutze ich jedoch weiterhin den bereits erstellten rsa2048-Schlüssel.

Im Schlüsselbund des Hosts werden die Schlüssel wie folgt dargestellt:

~]$ gpg --list-keys
pub   rsa2048 2026-10-23 [SC]
      2B3FFC727504AFFAEF0C50C080B662D727FEFF5F
uid           [ultimate] Bob (der Baumeister) 
sub   rsa2048 2026-10-23 [A]
sub   rsa2048 2026-10-23 [E]

~]$ gpg --list-secret-keys
sec>  rsa2048 2026-10-23 [SC]
      2B3FFC727504AFFAEF0C50C080B662D727FEFF5F
      Card serial no. = 0005 0000DA26
uid           [ultimate] Bob (der Baumeister) 
ssb>  rsa2048 2026-10-23 [A]
ssb>  rsa2048 2026-10-23 [E]

Zuerst werden die öffentlichen Schlüssel angezeigt, die im Schlüsselbund des Hosts gespeichert sind. Ich empfehle, diese ebenfalls zu sichern und auf einem anderen Medium aufzubewahren. Gehen sie verloren, können sie nicht mithilfe der Smartcard rekonstruiert werden. Anschließend werden Informationen zu den privaten Schlüsseln ausgegeben. Das ‚>‘ hinter den Schlüsseln zeigt an, dass sich die geheimen/privaten Schlüssel auf einer Smartcard befinden und nicht im Schlüsselbund vorliegen.

Eine Datei signieren

Schlüsseloperationen funktionieren wie gewohnt. Statt der Passphrase wird man nach der PIN der Smartcard gefragt. Im folgenden Beispiel signiere ich eine Textdatei, wobei ich explizit angebe, welche User-ID für die Signatur benutzt werden soll. Anschließend verifiziere ich die Signatur:

~]$ gpg --sign --local-user bob@example.com datei
~]$ gpg --verify datei
datei      datei.gpg  
[jkastning@t14s ~]$ gpg --verify datei.gpg 
gpg: Signature made Fr 23 Okt 2026 21:31:44 CEST
gpg:                using RSA key 4384D92F686DC876A3CFF458E8AF43DE9E151FF3
gpg:                issuer "bob@example.com"
gpg: checking the trustdb
gpg: marginals needed: 3  completes needed: 1  trust model: pgp
gpg: depth: 0  valid:   2  signed:   1  trust: 0-, 0q, 0n, 0m, 0f, 2u
gpg: depth: 1  valid:   1  signed:   0  trust: 0-, 0q, 0n, 0m, 1f, 0u
gpg: next trustdb check due at 2030-06-22
gpg: Good signature from "Bob (der Baumeister) " [ultimate]

Die Karte auf Werkseinstellungen zurücksetzen

Soll das Schlüsselmaterial von der Karte entfernt werden, z.B. weil man sie weitergeben möchte, kann sie wie folgt auf Werkseinstellungen zurückgesetzt werden:

~]$ gpg --edit-card

Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 5
KDF setting ......: off
Signature key ....: 4384 D92F 686D C876 A3CF  F458 E8AF 43DE 9E15 1FF3
      created ....: 2026-10-23 19:29:37
Encryption key....: 245E CD79 8DF9 D0FE 233B  9C95 D955 9262 22CF B708
      created ....: 2026-10-23 19:29:37
Authentication key: 7C86 CC37 9C74 776B 162E  AE31 FD5C 43DB 9DCD 233E
      created ....: 2026-10-23 19:29:37
General key info..: 
pub  rsa2048/E8AF43DE9E151FF3 2026-10-23 Bob (der Baumeister) 
sec>  rsa2048/E8AF43DE9E151FF3  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26
ssb>  rsa2048/FD5C43DB9DCD233E  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26
ssb>  rsa2048/D955926222CFB708  created: 2026-10-23  expires: never     
                                card-no: 0005 0000DA26

gpg/card> admin
Admin commands are allowed

gpg/card> factory-reset
gpg: OpenPGP card no. D27600012401030400050000DA260000 detected

gpg: Note: This command destroys all keys stored on the card!

Continue? (y/N) y
Really do a factory reset? (enter "yes") yes

gpg/card> list

Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: rsa2048 rsa2048 rsa2048
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 0
KDF setting ......: off
Signature key ....: [none]
Encryption key....: [none]
Authentication key: [none]
General key info..: [none]

gpg/card>

Bitte denkt dran, auch die entsprechenden Schlüssel aus dem Schlüsselbund eures Hosts zu entfernen. Damit ist der saubere Ausgangszustand wiederhergestellt.

Vorhandene Schlüssel auf die Smartcard verschieben

Bitte erstellt ein Backup des .gnupg-Verzeichnisses, denn eure privaten Schlüssel werden auf die Karte verschoben (nicht kopiert). Ihr könnt sie anschließend von der Karte nicht zurückholen.

Ich demonstriere hier, wie Beispiel-Schlüssel auf die Karte verschoben werden und werfe anschließend alles weg. Der folgende Code-Block zeigt den Vorgang:

~]$ gpg --edit-key B5248E9B6E71B11BD9B979E996E2980D6CF4189E
gpg (GnuPG) 2.4.9; Copyright (C) 2025 g10 Code GmbH
This is free software: you are free to change and redistribute it.
There is NO WARRANTY, to the extent permitted by law.

Secret key is available.

gpg: checking the trustdb
gpg: marginals needed: 3  completes needed: 1  trust model: pgp
gpg: depth: 0  valid:   2  signed:   1  trust: 0-, 0q, 0n, 0m, 0f, 2u
gpg: depth: 1  valid:   1  signed:   0  trust: 0-, 0q, 0n, 0m, 1f, 0u
gpg: next trustdb check due at 2030-06-22
sec  brainpoolP256r1/96E2980D6CF4189E
     created: 2026-10-24  expires: never       usage: SC  
     trust: ultimate      validity: ultimate
ssb  brainpoolP256r1/2403FEED88DD3FE9
     created: 2026-10-24  expires: never       usage: E   
[ultimate] (1). Kim 

gpg> key 1

sec  brainpoolP256r1/96E2980D6CF4189E
     created: 2026-10-24  expires: never       usage: SC  
     trust: ultimate      validity: ultimate
ssb* brainpoolP256r1/2403FEED88DD3FE9
     created: 2026-10-24  expires: never       usage: E     
[ultimate] (1). Kim 

gpg> keytocard
Please select where to store the key:
   (2) Encryption key
Your selection? 2

sec  brainpoolP256r1/96E2980D6CF4189E
     created: 2026-10-24  expires: never       usage: SC  
     trust: ultimate      validity: ultimate
ssb* brainpoolP256r1/2403FEED88DD3FE9
     created: 2026-10-24  expires: never       usage: E     
[ultimate] (1). Kim 

Note: the local copy of the secret key will only be deleted with "save".
gpg> save

Ich habe zuvor lokal einen GPG-Schlüssel mit dem Algorithmus Brainpool P-256 erstellt und anschließend den Encryption Key mit keytocard in den Encryption-Slot auf der Karte verschoben. Nicht im Code-Block zu sehen ist, wie ich den Hauptschlüssel in den Signatur-Slot der Karte verschoben habe. Die privaten Schlüssel von Kim befinden sich nun auf der Karte, was sich mit gpg --card-status überprüfen lässt:

~]$ gpg --card-status
Reader ...........: Alcor Micro AU9540 00 00
Application ID ...: D27600012401030400050000DA260000
Application type .: OpenPGP
Version ..........: 3.4
Manufacturer .....: ZeitControl
Serial number ....: 0000DA26
Name of cardholder: [not set]
Language prefs ...: de
Salutation .......: 
URL of public key : [not set]
Login data .......: [not set]
Signature PIN ....: forced
Key attributes ...: brainpoolP256r1 brainpoolP256r1 rsa4096
Max. PIN lengths .: 64 64 64
PIN retry counter : 3 0 3
Signature counter : 0
KDF setting ......: off
Signature key ....: B524 8E9B 6E71 B11B D9B9  79E9 96E2 980D 6CF4 189E
      created ....: 2026-10-24 18:20:39
Encryption key....: 203F 7E4C 23A0 BB06 DB51  B3E9 2403 FEED 88DD 3FE9
      created ....: 2026-10-24 18:20:39
Authentication key: [none]
General key info..: pub  brainpoolP256r1/96E2980D6CF4189E 2026-10-24 Kim 
sec>  brainpoolP256r1/96E2980D6CF4189E  created: 2026-10-24  expires: never     
                                        card-no: 0005 0000DA26
ssb>  brainpoolP256r1/2403FEED88DD3FE9  created: 2026-10-24  expires: never     
                                        card-no: 0005 0000DA26
ssb   brainpoolP256r1/5B658E197413BAE0  created: 2026-10-24  expires: never

Die Ausgabe von gpg --list-secret-keys zeigt ebenfalls durch das ‚>‘-Zeichen an, dass die privaten Schlüssel auf einer Smartcard liegen:

~]$ gpg --list-secret-keys
sec>  brainpoolP256r1 2026-10-24 [SC]
      B5248E9B6E71B11BD9B979E996E2980D6CF4189E
      Card serial no. = 0005 0000DA26
uid           [ultimate] Kim 
ssb>  brainpoolP256r1 2026-10-24 [E]

Tut euch selbst einen Gefallen und prüft im Vorfeld, welche Algorithmen ihr für eure Schlüssel verwendet und welche von eurer Smartcard unterstützt werden. Versucht ihr, Schlüssel auf die Karte zu verschieben, die von der Smartcard nicht unterstützt werden, schlägt dies mit kryptischen Fehlermeldungen fehl. Diese sind so irreführend, dass ich ein Sprachmodell um Rat bitten musste, um meinem Fehler auf die Spur zu kommen. Ich hatte zuerst versucht, Schlüssel mit dem Algorithmus Curve 25519 auf die Karte zu verschieben. Dieser wird von der Karte nicht unterstützt. Die Fehlermeldung behauptete jedoch, ich hätte die Admin-PIN falsch eingegeben.

Ähnliche Erfahrungen habe ich gemacht, als ich mit dem Befehl key-attr die Einstellungen für die Key-Slots auf Parameter ändern wollte, welche von der Karte nicht unterstützt werden. Auch hier deutete die Fehlermeldung auf eine falsche Admin-PIN hin.

Fazit

Mit 22,00 Euro zzgl. Versandkosten ist die OpenPGP Smart Card V3.4 + MiFare DESFire erschwinglich, sieht schick aus und passt gut ins Portemonnaie. Darüber hinaus passt sie selbstverständlich auch gut in die Smartcard-Leser, die in vielen ThinkPad-Modellen (und ebenfalls in Business-Laptops anderer Hersteller) verbaut sind.

GnuPG-Dokumentation und -Howto sind zum Thema Smartcard alt und lückenhaft. Es bedarf eines gewissen technischen Interesses und Durchhaltewillens, um hier bis ans Ziel zu kommen. Aus meiner Sicht ist dies klar ein Nischenthema für Nerds und Menschen, die zur Nutzung dieser Technologie gezwungen sind.

Ich selbst bevorzuge, ein Offline-Backup meiner Schlüssel sicher aufzubewahren und vorhandene Schlüssel auf die Smartcard zu verschieben. Denn so kann ich meine GnuPG-Konfiguration wiederherstellen, falls die Smartcard kaputtgeht oder ich zukünftig ein Endgerät ohne Smartcard-Slot verwende.

Links zu verwandten Beiträgen

25. Oktober 2026

Im Rahmen meiner jährlichen Steuererstattung kaufe ich mir meist etwas, was ich normalerweise nicht kaufen würde. Dieses Jahr bin ich etwas früher dran als sonst. Es ist ein Trackball geworden. Ich möchte aber auch meine Maus angeschlossen lassen und immer nur das gewünschte Gerät aktivieren, das ich nutzen will.

Gleich vorweg, diese Lösung funktioniert nur unter Plasma mit KWin und Wayland. Weiterhin werden busctl (systemd) und qdbus6 (qt6-tools).

#!/usr/bin/env bash
set -euo pipefail

QDBUS=$(command -v qdbus6 || command -v qdbus-qt6) || {
    echo "Fehler: qdbus6/qdbus-qt6 nicht gefunden" >&2
    exit 1
}

BUSCTL=$(command -v busctl) || {
    echo "Fehler: busctl nicht gefunden" >&2
    exit 1
}

SERVICE=org.kde.KWin
BASE=/org/kde/KWin/InputDevice
IFACE=org.kde.KWin.InputDevice
PROPS=org.freedesktop.DBus.Properties

# An die tatsächlichen Gerätenamen anpassen.
MAUS='Kingsis Peripherals ZOWIE Gaming mouse'
TRACKBALL='HUGE PLUS HUGE PLUS'

usage() {
    echo "Verwendung: $0 {maus|trackball|beide|toggle}" >&2
    exit 2
}

mode=${1:-toggle}
case "$mode" in
    maus|trackball|beide|toggle) ;;
    *) usage ;;
esac

get_prop() {
    "$QDBUS" "$SERVICE" "$BASE/$1" \
        "$PROPS.Get" "$IFACE" "$2"
}

set_enabled() {
    "$BUSCTL" --user set-property "$SERVICE" "$BASE/$1" \
        "$IFACE" enabled b "$2" || {
        echo "Fehler: $1 konnte nicht auf enabled=$2 gesetzt werden" >&2
        exit 1
    }
}

require() {
    (( $2 > 0 )) || {
        echo "Fehler: $1 nicht gefunden" >&2
        exit 1
    }
}

switch() {
    local state=$1
    shift
    local dev
    for dev in "$@"; do
        set_enabled "$dev" "$state"
    done
}

devlist=$("$QDBUS" "$SERVICE" "$BASE" \
    org.kde.KWin.InputDeviceManager.devicesSysNames) || {
    echo "Fehler: KWin-InputDevice-Schnittstelle nicht erreichbar (Wayland-Session?)" >&2
    exit 1
}
mapfile -t devs <<< "$devlist"

maus=()
trackball=()

for dev in "${devs[@]}"; do
    [[ -n $dev ]] || continue
    name=$(get_prop "$dev" name)
    case "$name" in
        "$MAUS")      maus+=("$dev") ;;
        "$TRACKBALL") trackball+=("$dev") ;;
    esac
done

if [[ "$mode" == toggle ]]; then
    if (( ${#maus[@]} == 0 )); then
        # Keine Maus gefunden: Trackball wählen.
        mode=trackball
    elif [[ "$(get_prop "${maus[0]}" enabled)" == true ]]; then
        if (( ${#trackball[@]} > 0 )); then
            mode=trackball
        else
            # Maus aktiv, aber kein Trackball da: Maus bleibt aktiv.
            mode=maus
        fi
    else
        mode=maus
    fi
fi

case "$mode" in
    maus)
        require "Maus ($MAUS)" "${#maus[@]}"
        switch true  "${maus[@]}"
        switch false "${trackball[@]}"
        if (( ${#trackball[@]} > 0 )); then
            echo "Maus aktiv; Trackball deaktiviert."
        else
            echo "Maus aktiv; kein Trackball gefunden."
        fi ;;

    trackball)
        require "Trackball ($TRACKBALL)" "${#trackball[@]}"
        switch true  "${trackball[@]}"
        switch false "${maus[@]}"
        if (( ${#maus[@]} > 0 )); then
            echo "Trackball aktiv; Maus deaktiviert."
        else
            echo "Trackball aktiv; keine Maus gefunden."
        fi ;;

    beide)
        # Rettungsmodus: aktiviert alles, was gefunden wurde.
        require "Maus oder Trackball" $(( ${#maus[@]} + ${#trackball[@]} ))
        switch true "${maus[@]}" "${trackball[@]}"
        echo "Alle gefundenen Geräte aktiviert." ;;
esac

In Zeile 20 und 21 trägt man die betreffenden Eingabegeräte ein. Dessen Bezeichnung kann man mit folgendem Befehl ermitteln.

q=$(command -v qdbus6 || command -v qdbus-qt6)
for d in $($q org.kde.KWin /org/kde/KWin/InputDevice org.kde.KWin.InputDeviceManager.devicesSysNames); do
  printf '%-8s %-6s %s\n' "$d" \
    "$($q org.kde.KWin /org/kde/KWin/InputDevice/$d org.freedesktop.DBus.Properties.Get org.kde.KWin.InputDevice enabled)" \
    "$($q org.kde.KWin /org/kde/KWin/InputDevice/$d org.freedesktop.DBus.Properties.Get org.kde.KWin.InputDevice name)"
done | sort -V

Das Script bietet nun mehrere Möglichkeiten.

./script.sh maus (schaltet auf die Maus um und deaktiviert den Trackball) ./sript.sh trackball (schaltet auf den Trackball um und deaktiviert die Maus) ./script.sh beide (aktiviert sowohl Trackball als auch die Maus) ./script.sh toggle (schaltet zwischen den jeweiligen Geräten hin und her)

22. Oktober 2026

Jedes Jahr erscheinen 1000 neue Linux-Distributionen. Ist das die Voraussetzung für ein Einhorn, oder sind es verschwendete Ressourcen?


Ist euch das auch aufgefallen? Beim täglichen Durchstreifen meines Newsfeeds, sehe ich fast jeden Tag neue Linux-Distributionen. Damit meine ich nicht neue Versionen von bekannten Distros, sondern Ersterscheinungen. Warum ist das so, wer braucht das, wer steckt dahinter?

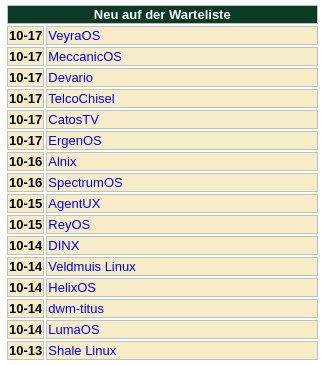
Um meinen Eindruck zu quantifizieren, habe ich im Internet nach Neuerscheinungen von Distributionen im Jahr 2026 gesucht. Dabei fand ich nur einzelne Berichte, die kein Gesamtbild abgaben. Auch mit einer KI-Suche konnte ich keine befriedigende Liste erstellen. Einen Hinweis findet man bei Distrowatch. Dort gibt es (ganz unten links) eine Warteliste von Distros, die noch nicht in den Bestand aufgenommen wurden:

Diese neuen Distros sind mit einem Datum versehen, so dass man auf die Neuerscheinungen im Jahr hochrechnen kann. Die Liste deckt 5 Tage ab, in denen 16 Distros in die Warteliste aufgenommen wurden. Das ergibt ca. 3 neue Distros pro Tag. Auf ein Jahr gerechnet, sind das mehr als 1000 Neuerscheinungen.

Grundsätzlich ist Vielfalt in der Distro-Welt eine tolle Sache. Jeder soll sich seine Distribution basteln, wie sie ihr gefällt. Dann sei aber die Frage nach der Nachhaltigkeit erlaubt. Was soll die Community mit 1000 Eintagsfliegen anfangen? Wo liegt der Nutzen, wo ist die Nachhaltigkeit? Alle Entwickler:innen, die in der Lage sind, eine eigene Distribution auf die Beine zu stellen, könnten bei den etablierten Projekten mitarbeiten, um deren Qualität und Nachhaltigkeit zu sichern.

Basis-Distributionen

Wenn man über Distributionen schreibt, lohnt sich ein Blick auf den Stammbaum. Obwohl es tausende Distros gibt, stehen 99 % davon auf den Schultern von Giganten, den Basis-Distributionen. Viele davon bestehen seit den Anfängen von GNU/Linux, als da wären (sortiert nach Entstehungsjahr):

  • Slackware – 1993
  • Debian – 1993
  • SUSE – 1994
  • Gentoo – 2000
  • Arch Linux – 2002
  • Fedora Linux – 2003
  • NixOS – 2003
  • Alpine Linux – 2005
  • Void Linux – 2008
  • KaOS – 2013
  • Solus – 2015

Ohne es geprüft zu haben, behaupte ich, dass die meisten anderen Distributionen auf Debian und Arch Linux aufbauen. Eine interessante Kennziffer wäre die Anzahl an Personen, die bei den Distros mitarbeiten. Mir ist es nicht gelungen, für die oben genannten Projekte verlässliche Zahlen zu finden. Lediglich beim Debian-Projekt werden 1045 stimmberechtigte Entwickler:innen genannt.

Die Neuerscheinungen

Um die Neulinge aus diesem Jahr beurteilen zu können, habe ich mir zufällig drei Distributionen herausgegriffen.

ErgenOS

ErgenOS ist eine unabhängige, auf Arch Linux basierende Distribution, die auf GNOME, Btrfs-Wiederherstellung und einem grafischen Installationsprogramm aufbaut. Sie nutzt die Arch-Repositories und das Rolling-Release-Modell und ergänzt diese um einen eigenen Installationsablauf, Systemstandardwerte und eine Wiederherstellungskonfiguration. Das Projekt hat einen Kontributor.

LumaOS

LumaOS ist eine Wayland-orientierte Linux-Distribution, die auf dem scrollbaren Kachel-Compositor „Niri“ basiert. Geschwindigkeit, Eleganz und eine Ästhetik, die an den Weiten des Weltraums erinnert – zu einem stimmigen Ganzen vereint. Diese Distro basiert auf Ubuntu LTS. Das Projekt hat einen Kontributor.

ReyOS

ReyOS ist eine ruhige, zuverlässige KDE-Plasma-Linux-Distribution auf Arch-Basis: einfach genug, dass auch ein Neuling sie installieren, nutzen und aktualisieren kann, ohne zum Linux-Administrator werden zu müssen, und leistungsstark genug, dass ein erfahrener Nutzer niemals in seiner Freiheit eingeschränkt wird. Das Projekt hat zwei Kontributoren.

Fazit

Diese drei zufällig ausgewählten Neuerscheinungen bestätigen meine These: zwei bauen auf Arch und eine auf Ubuntu (also Debian) auf. Diese Distributionen stammen von Einzelpersonen; es gibt keine Entwickler-Community dahinter. Dem kann man entgegnen, dass Ian Murdock im August 1993 auch alleine mit Debian angefangen hat. Ein weiteres Beispiel ist der Rising Star am Distro-Himmel: CachyOS gibt es erst seit drei Jahren, befindet sich aber seit zwei Jahren unter den Top-Ten der beliebtesten Linux-Distributionen. Das Kernteam von CachyOS besteht aus 13 Personen. 

Was haltet ihr von der Distroschwemme? Sind viele Neuerscheinungen (1000 pro Jahr) ein Segen für den Linux-Markt, weil sich dadurch die Wahrscheinlichkeit für Perlen erhöht? Oder sind das verschwendete Ressourcen, die ihre Ideen und Leistungen besser in die Verbesserung von etablierten Distributionen stecken sollten?

Ich persönlich halte eine Mischung von beidem für den besten Weg. 1000 Eintagsfliegen pro Jahr sind zu viele, aber wenn aus der Nummer 785 ein Einhorn wird, möchte ich das nicht verpassen.

Titelbild: https://commons.wikimedia.org/wiki/Tsunami?uselang=de#/media/File:Tsunami_by_hokusai_19th_century.jpg

Quelle: https://distrowatch.com/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

21. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 158.0.1 ein Sicherheits-Update seines Open Source E-Mail-Clients für Windows, Apple macOS und Linux veröffentlicht.

Neuerungen von Thunderbird 158.0.1

Mit Thunderbird 158.0.1 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht. Die neue Version behebt mehrere Sicherheitsprobleme. Außerdem wurde ein Darstellungsproblem bei Verwendung von Drittanbieter-Themes korrigiert.

Der Beitrag Sicherheits-Update Thunderbird 158.0.1 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Nach einem Test in einer virtuellen Maschine habe ich den Release Candidate von openSUSE Leap 16.1 auf einem Laptop installiert. Hier mein Bericht.


Ich stand vor der Aufgabe, einen Laptop für die Aufbewahrung in der Schule vorzubereiten - den will ich nämlich nicht dauernd hin- und herschleppen. Bedeutet für mich: Gesicherte Updates, wenig Pflege, Vollverschlüsselung (full disk encryption, FDE). Nach meinen schlechten Erfahrungen mit Debian und debian-basierten Distributionen und da Solus ja wöchentliche Updates erhält (≠︎ wenig Pflege), fiel meine Wahl auf openSUSE Leap. Das Release von 16.1 soll am 03.11. stattfinden, also lohnt es sich jetzt nicht wirklich, 16.0 zu installieren, nur um dann in nicht mal einem Monat ein Upgrade durchzuführen. Folglich "muss" der Release Candidate herhalten. Schauen wir mal, was passiert! 😋

Plan

Folgendes ist als Ziel geplant bzw. soll geprüft werden, ob es geht:

  1. openSUSE Leap 16.1 installieren
  2. Vollverschlüsselung für NVMe und SSD (/home auf SSD)
  3. Entschlüsselung per TPM
  4. LXQt mit Wayfire (Wayland) als Oberfläche
  5. Apps vornehmlich als Flatpaks, um diese aktuell zu halten. Vor allem für LibreOffice ist das in Hinblick auf Kompatibilität mit OOXML besser.
  6. Funktionsfähigkeit des Grafiktablets und Zuordnung zum korrekten Bildschirm
  7. Ton muss per HDMI auf einfache Weise ausgegeben werden können

Manches davon scheint trivial, aber der Teufel steckt im Detail.

Ich wähle die Variante ohne immutable Ansatz. Erstens kenne ich mich damit nicht gut aus, zweitens gibt es LXQt nicht als Auswahl als Desktop bei der Installation. D.h. ich müsste dann nach der Installation mit transactional-updates arbeiten usw. und dann kann ich mir auch das immutable sparen - soweit meine aktuelle Einstellung. Dazu brauche ich flatpak-builder, den Flatpak empfiehlt von den Repositories der Distribution zu installieren.

Installation der Distribution

Ich bitte um Entschuldigung für die teilweise schlechten Bilder. Ein paar Optionen gibt es in der VM nicht (bzw. ich weiß nicht, wie man diese provoziert), sodass hier Fotos vom realen Installer auf realer Hardware herhalten müssen.

Die Installation ist soweit recht unspektakulär. Man lädt zuerst die ISO von der Webseite herunter; bei mir das Offline-Image. Das Online-Image hat keine anderen Optionen, soweit ich sehen konnte.

Wir wählen Leap 16.1 und "Standard" aus, akzeptieren die Lizenzbestimmungen.
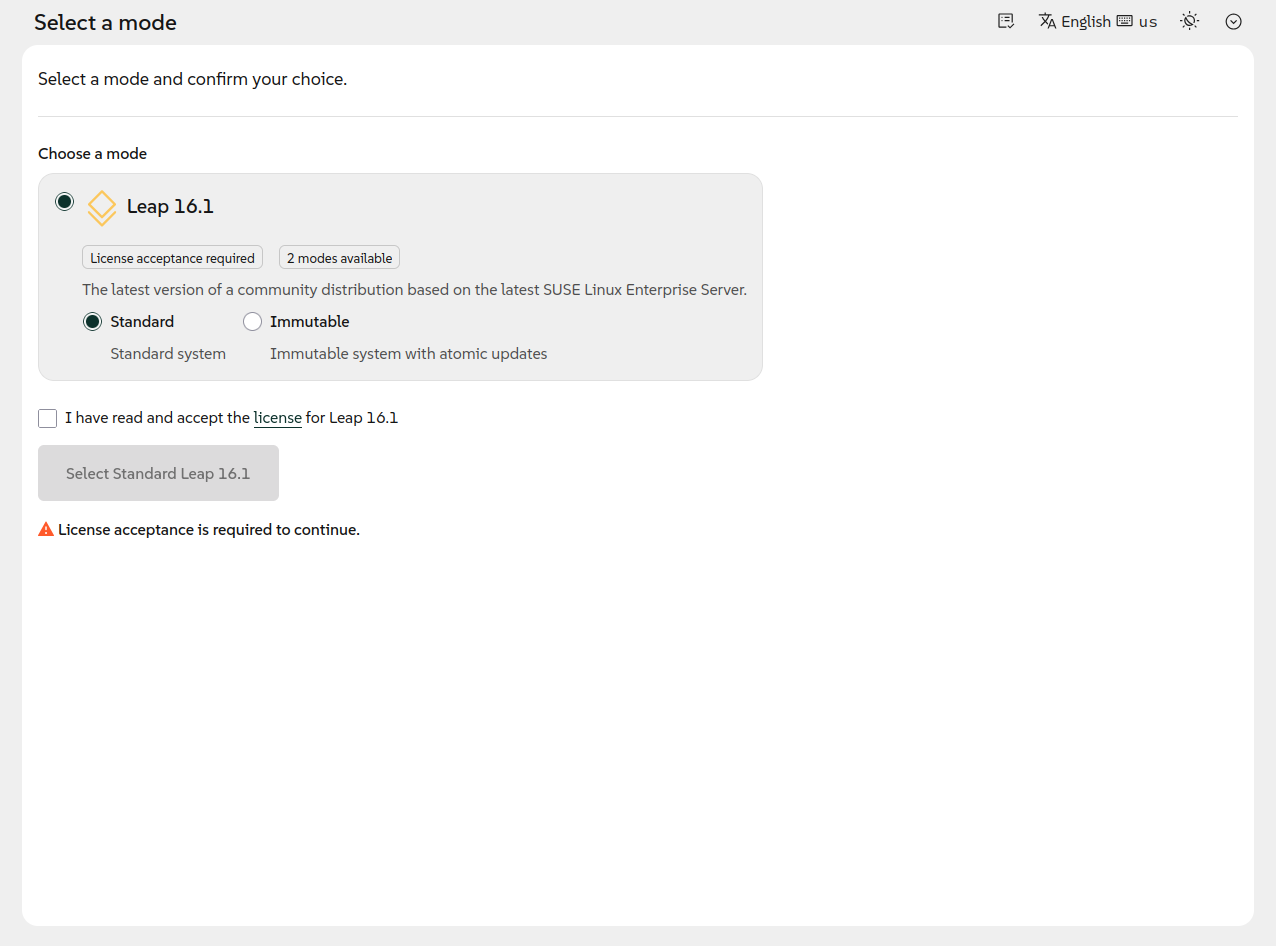
Dann können wir die einzelnen Aspekte der Installation bearbeiten. Hierbei müssen wir in jedem Schritt wieder auf "Installation" oben klicken, um auf den Überblick zu gelangen. 😑
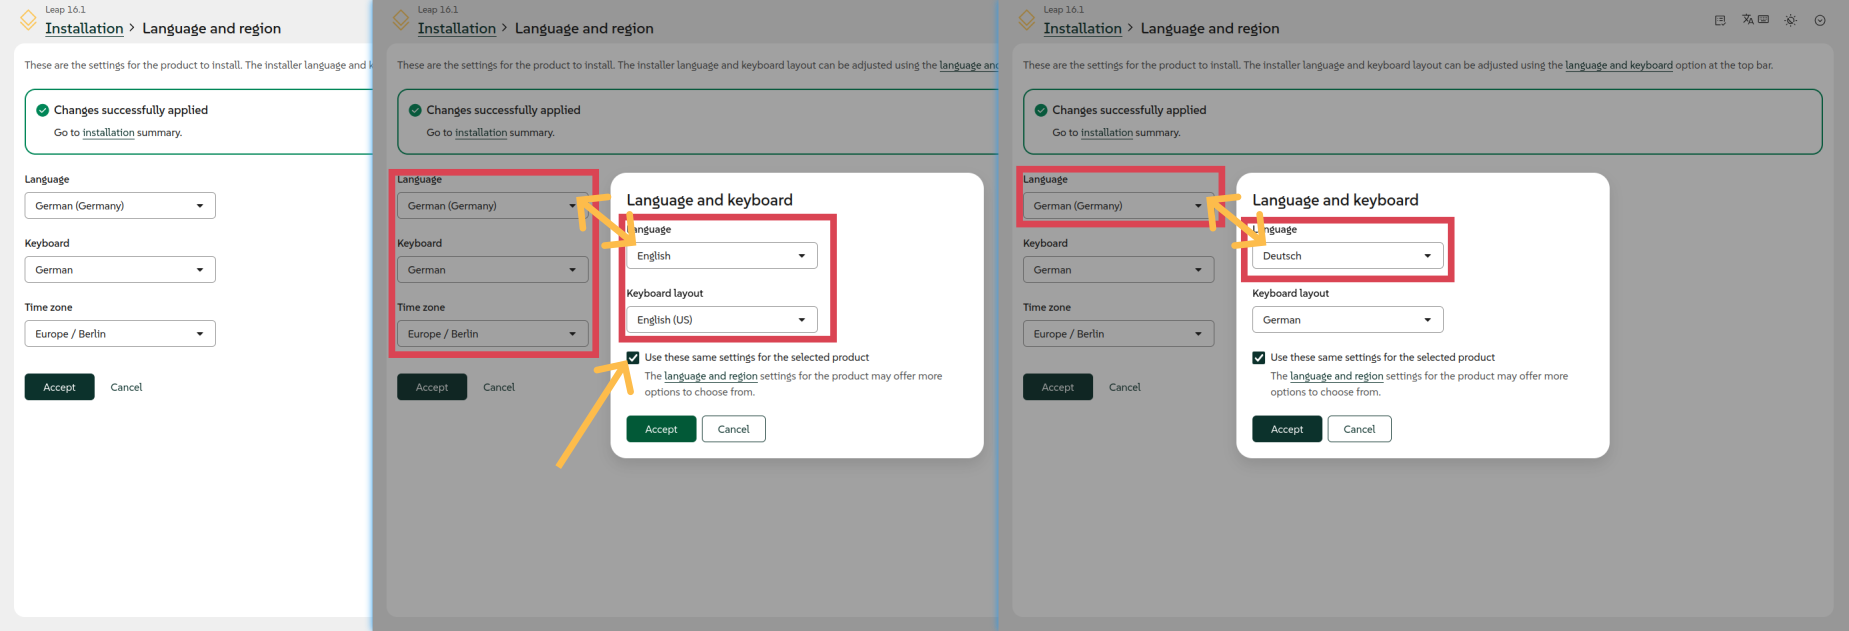
Tipp: Wählt oben rechts die Sprache und Eingabe-Einstellungen auf Deutsch (bzw. eure Sprache). Leider wird für den Installer Agama nicht das ausgewählt, was man für die Installation selbst bei Sprache einstellt. Andersrum aber schon!... vorausgesetzt man wählt es an... Kurios: Ein mal heißt die Sprache "German", einmal "Deutsch":
Wichtig: Beim Speichermedium auf jeden Fall drauf achten, dass "/" genügend Platz bekommt! Ich musste openSUSE 2x installieren, weil er beim ersten mal <40GB für "/" reserviert hat. 😤 Das ist natürlich viel zu wenig, vor allem da openSUSE Btrfs benutzt, das Snapshots generiert. Für /home auf meiner zweiten Festplatte hat openSUSE Xfs eingerichtet. Da ich mich nicht wirklich mit Dateisystemen auskenne, habe ich das mal so gelassen.

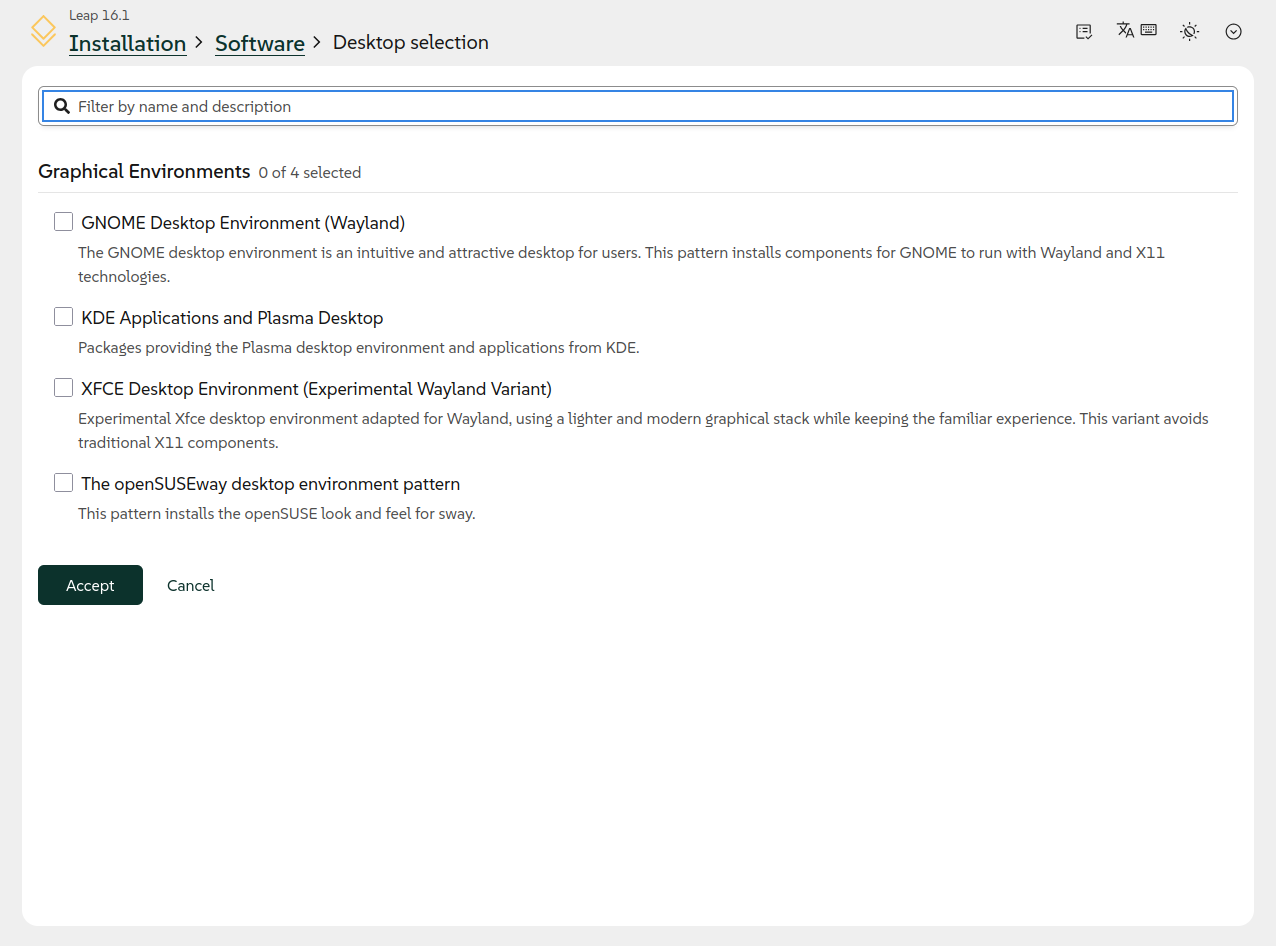
Ich wähle KDE als Desktop-Oberfläche, werde diese aber nachher mit LXQt ersetzen/ergänzen. Da LXQt auch auf Qt aufbaut und ein paar der KDE Frameworks nutzt, ist das für mich eine passende Kombination.
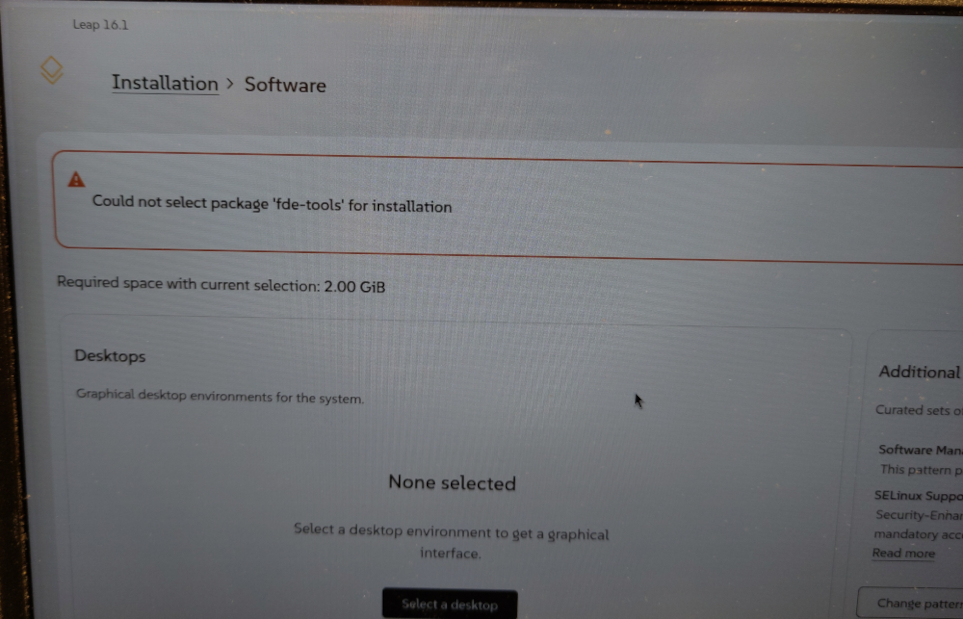
Spannend für mich: Ich kann zwar die TPM-Verschlüsselung anwählen, aber der Warnhinweis sagt mir, dass die fde-tools nicht verfügbar sind. Bedeutet, ich muss mich darum später kümmern, und das trotz Internetverbindung per WLAN! Sehr ärgerlich! Die TPM-Entschlüsselung musste ich folglich abwählen.
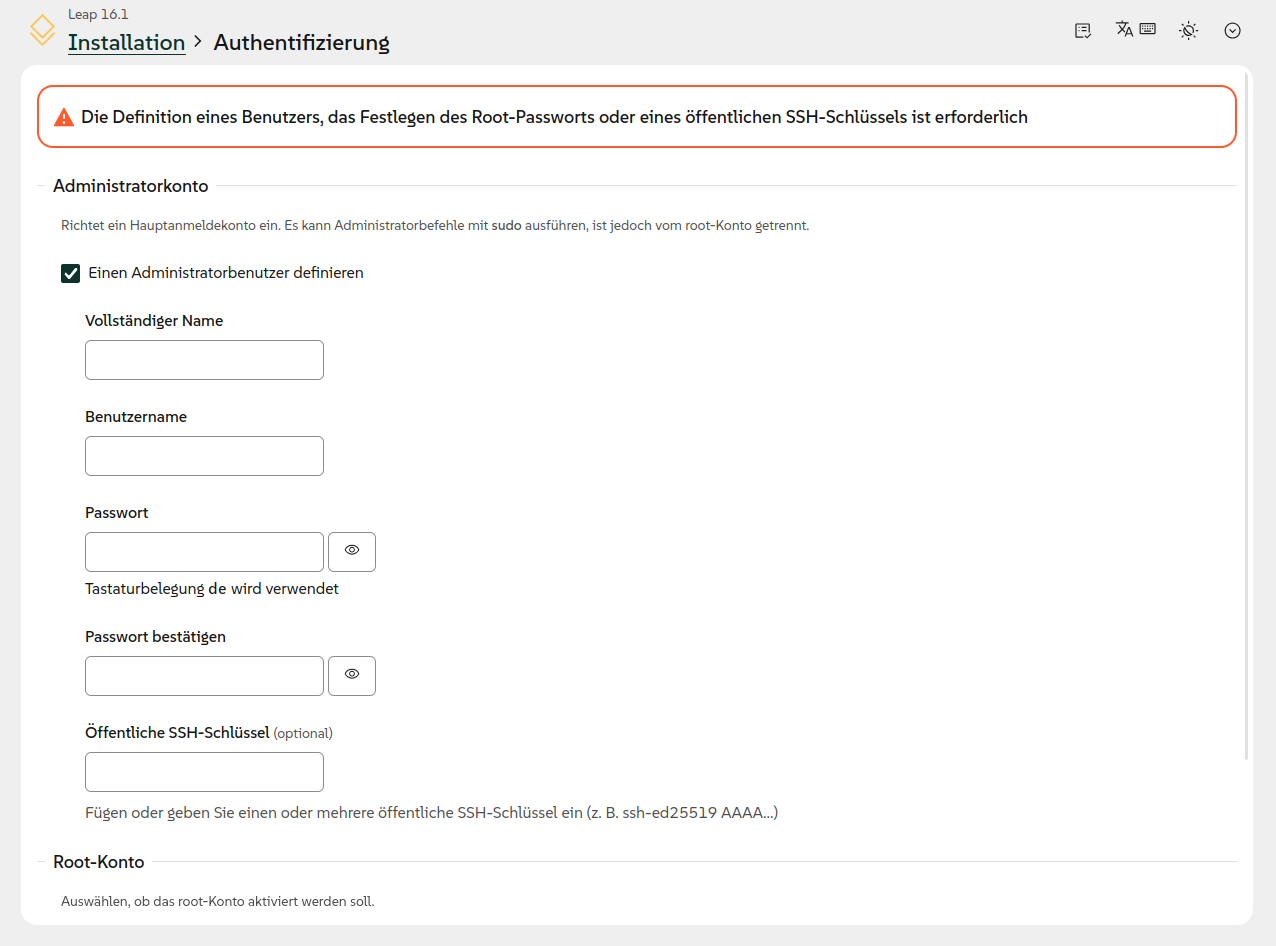
Wir haben bei der Authentifizierung die Wahl:

  1. Administratorbenutzer (mit und ohne SSH-Schlüssel) erstellen
  2. Öffentlichen SSH-Schlüssel (für Root-Benutzer) hinzufügen
  3. Root-Benutzer mit Passwort erstellen

Ich wähle einen Administratorbenutzer mit Passwort und deaktiviere die Anmeldung per Root (Standard). Theoretisch kann man sich damit aussperren, wenn die Platte voll läuft, aber mir ist das noch nie passiert.
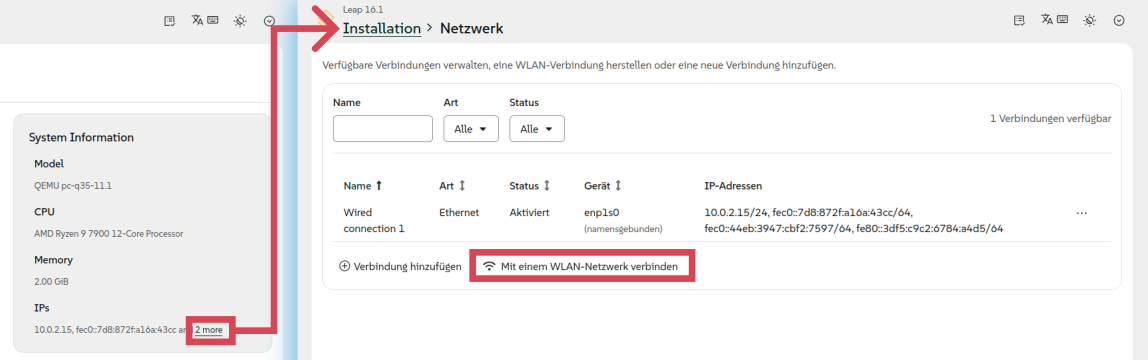
Hinweis: Verfügbare WLANs kann man über Netzwerk oder "2 more" bei der Angabe der IP-Adresse(n) hinzufügen:
Post-Install

Der erste Schritt nach der Installation sind natürlich die Updates. Da es ein RC ist, gibt es davon doch einige. Wir machen also:

sudo zypper ref
sudo zypper up

zypper ist die Paketverwaltung von openSUSE, die in meinen Augen auch sehr gut ist; "ref" bedeutet "refresh [der Paketlisten]"; "up" bedeutet "upgrade". Wobei ich mir nicht sicher bin, ob "up" nicht auch ein "ref" mit macht... 🤔 Anschließend starte ich das System neu. Das muss man nicht nach jedem Update machen, aber am Anfang halte ich es für sinnvoll. Speziell wenn der Kernel aktualisiert wird, lohnt es sich.

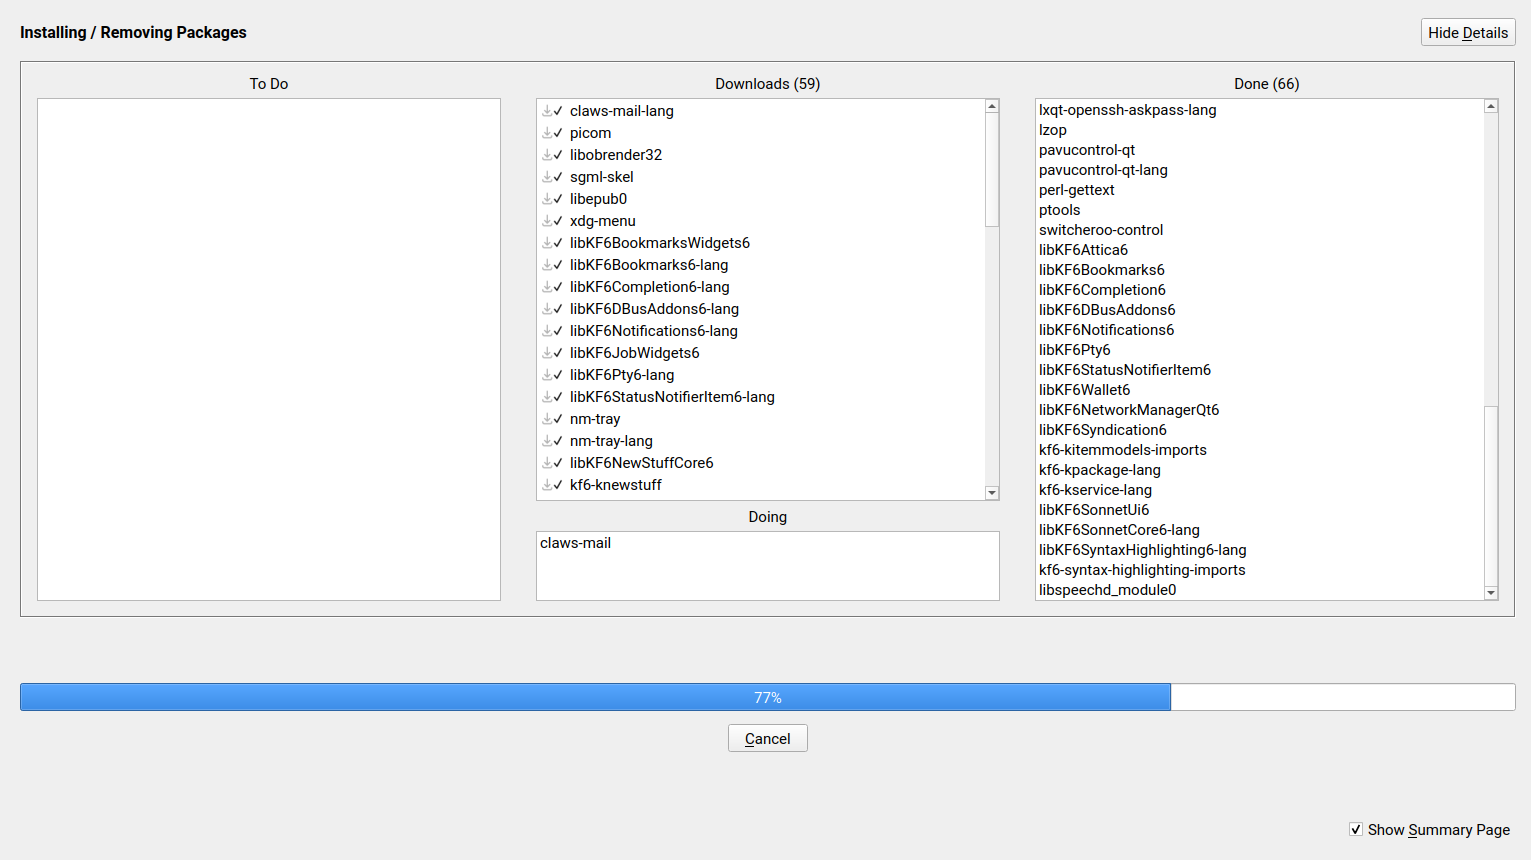
Anschließend benutze ich den grafischen Paketmanager Myrlyn. Dieser löst seit openSUSE 16 den Paket-Manager-Teil von YaST ab und ist mit Qt6 geschrieben - also mit einem aktuellen Software-Stack. Myrlyn wie YaST vorher auch hat einen Reiter "Patterns" bzw. "Schemata". In diesen werden Pakete sortiert aufgelistet bspw. passend für KDE, XFCE aber auch LXQt. Die für LXQt notwendigen bzw. passenden Pakete habe ich mir dort bezogen. Man klickt auf das Kästchen es jeweiligen Pakets, dieses wird zu einem "+" und per Klick auf "Accept" bzw. "Annehmen" werden die Pakete heruntergeladen und installiert. Als Wayland-Compositor habe ich Wayfire gewählt. Es ist recht leichtgewichtig, bietet aber bspw. IPC-Anbindung, sodass Tastaturkürzel und weiteres funktionieren.

Schön finde ich die grafische Darstellung des Prozesses.
Zusätzlich habe ich mir Flatpak mit dem Flathub-Repository eingerichtet. Darüber beziehe ich (aktuellere oder "fehlende") Pakete, aber auch meine Notenverwaltung installiere ich über flatpak-builder, das ich ebenfalls installiert habe. Zu den "Pflicht-Programmen" für mich zählen unter anderem:

  1. PDF Arranger (solange Imprint noch nicht verfügbar ist)
  2. LibreWolf
  3. Chromium (für Schulwebseiten, kein Kommentar...)
  4. Xournal++
  5. KeePassXC (+ Flatpak-Browser-Fix)
  6. (GNOME) Vaults
  7. Kile + Texlive

TPM-Entschlüsselung

openSUSE hat die fde-tools in den Repositories. Dieses Werkzeug kommt von ALP und kümmert sich eine vereinfachte Ent-/Versiegelung von TPM. Wenn ich das richtig vestehe: Damit soll man also bspw. die Passwörter zur Verschlüsselung im TPM versiegeln können. Dadurch muss man diese nicht mehr eintragen. Die Sicherheit ist insofern weiter gewährleistet, dass nur die Kombination aus Platte + TPM die Passwörter hergibt. Sie liegen also nicht "frei rum".

Die Seite auf Github beschreibt das Vorgehen zum Glück gut, wenn auch auf Englisch.

Hinweis: Alle Befehle müssen als root oder über sudo ausgeführt werden. Ich spare mir das in den Listings.

Zunächst prüfen wir, ob ein TPM vorhanden und erreichbar ist.

fdectl tpm-present

Über

fdectl tpm-disable
fdectl tpm-enable

können wir das TPM (de-)aktivieren. Und über

fdectl tpm-wipe

können wir eingetragene Schlüssel löschen.

Anmerkungen:

  1. Jetzt wird es etwas "experimentell", weil ich mir nicht sicher bin, ob ich alles richtig verstanden habe. Wichtig ist: Die folgenden Maßnahmen haben nichts "kaputt" gemacht, aber die Entschlüsselung per TPM hat bei mir nicht vollständig funktioniert.
  2. Da die Entschlüsselung der Swap-Partition über TPM nicht funktionieren wollte, habe ich versucht, die Swap-Partition zu deaktivieren und durch ein Swapfile zu ersetzen. Und das obwohl beim Einfügen der Schlüssel (siehe unten) die entsprechende Partition immer mit gelistet wurde. Leider hat auch das nicht funktioniert.

Zunächst tragen wir alle Geräte ein, für die ein Schlüssel im TPM hinterlegt werden soll. Das geschieht in der Datei /etc/sysconfig/fde-tools . Dort gibt es einen Eintrag namens 

# Specify the devices to be managed by fdectl
# NOTE: Those devices must use the same recovery password.
FDE_DEVS=""

Welche Devices tragen wir da ein? Quasi alle, die ein cr_... unter sich haben. Per lsblk kann man sich alle Blockdevices aka Platten, Partitionen,... anzeigen lassen. Bei mir sieht das so aus:

$ lsblk
sda           8:0    0 465,8G  0 disk  
└─sda1        8:1    0 465,8G  0 part  
  └─cr_home 254:2    0 465,7G  0 crypt /home
nvme0n1     259:0    0 238,5G  0 disk  
├─nvme0n1p1 259:1    0   512M  0 part  /boot/efi
├─nvme0n1p2 259:2    0   236G  0 part  
│ └─cr_root 254:0    0   236G  0 crypt /var
│                                      (...)
└─nvme0n1p3 259:3    0     2G  0 part  
  └─cr_swap 254:1    0     2G  0 crypt 

Ich brauche also nvme0n1p2 und sda1, jeweils mit einem /dev/ vornedran. nvme0n1p3 ist die Swap-Partition, mit der es nicht geklappt hat, egal, ob sie da gelistet war oder nicht.

# Specify the devices to be managed by fdectl
# NOTE: Those devices must use the same recovery password.
FDE_DEVS="/dev/nvme0n1p2 /dev/sda1"

Anschließend reicht ein

$ fdectl regenerate-key

Das läuft dann durch, wobei der Output mir zu lang war, um ihn hier abzulichten. Schließlich werden Grub, / und /home per TPM ohne Eingabe des Passworts entschlüsselt.

Anmerkung: openSUSE ist die einzige mir bisher begegnete Distribution, die standardmäßig bei FDE auch den Grub mit verschlüsselt.

Grafiktablet-Test

Zusammenfassung: Anschließen. Geht.

... Leider nicht die Zuordnung des Stifts zum entsprechenden Display. Das lässt sich über Wayfire aber zum Glück beheben! Und zwar garnicht so kompliziert, wie ich mir das vorgestellt habe. Die Schritte:

Schritt 1: Identifizieren des korrekten Bildschirms

via:

wlr-randr

oder alternativ das grafische Programm WDisplays. Bei mir ist das HDMI-A-1.

Schritt 2: Herausfinden des Namens des Stifts

Dies schauen wir mittels libinput nach, für das ich zuerst das Paket "libinput-tools" installieren musste.

sudo libinput list-devices | grep "Device"

An der Stelle heißt es suchen... Wir brauchen wirklich nur diesen "Namen" inklusive Leerzeichen etc.. Bei mir: "Wacom One Pen Display 13 Pen".

Schritt 3: Eintragen in Wayfire

Leider gibt es keine (mir bekannte) GUI dafür. Das heißt wir müssen die wayfire.ini bearbeiten, die für LXQt hier liegt: ~/.config/lxqt/wayland/lxqt-wayfire.ini . Immerhin brauchen wir dafür keine Root-Rechte, sodass das hier reicht:

nano ~/.config/lxqt/wayland/lxqt-wayfire.ini

Dort tragen wir folgenden Code ein:

[input-device:DEVICE NAME]
output = OUTPUT

Für mich also:

[input-device:Wacom One Pen Display 13 Pen]
output = HDMI-A-1

Anschließend musste ich den Wacom-Bildschirm ein mal aus- und einschalten und dann ging es - schwierig, hier ein Beweisbild dafür zu zeigen. Glaubt es mir einfach. 😅

Hinweis: Das geht nur so lange gut, wie derselbe HDMI-Anschluss genutzt wird. Zumindest war das bei mir so. Denn ein anderer HDMI-Anschluss bekommt einen anderen Namen.

HDMI- + Ton-Test

Zu meiner Überraschung: Anschließen -> geht. 👍️

Fazit

Ein Check der Liste zeigt:

  1. openSUSE Leap 16.1 installieren ✅
  2. Vollverschlüsselung für NVMe und SSD (/home auf SSD) ✅
  3. Entschlüsselung per TPM ❌
  4. LXQt mit Wayfire (Wayland) als Oberfläche ✅
  5. Apps vornehmlich als Flatpaks, um diese aktuell zu halten. Vor allem für LibreOffice ist das in Hinblick auf Kompatibilität mit OOXML besser. ✅
  6. Funktionsfähigkeit des Grafiktablets und Zuordnung zum korrekten Bildschirm ✅
  7. Ton muss per HDMI auf einfache Weise ausgegeben werden können ✅

Probleme, die ich noch bemerkt habe:

  • nm-tray existiert nach Start zwei mal - beide reagieren aber nicht auf Linksklick, sodass ich keine WLANs oder VPNs auswählen kann. Hier musste ich mit "env QT_QPA_PLATFORM=xcb nm-tray" einen Umweg gehen.
  • Qt-Flatpaks übernehmen nicht das global gesetzte Theme.

openSUSE Leap 16.1 bleibt bei mir auf jeden Fall auf der Platte. Es läuft stabil und macht das, was ich von ihm will. Die Vollverschlüsselung und gute Performanz erfreuen mich. LXQt in Version 2.4 ist gut gereift, ist und bleibt aber ein System, das man anpassen wollen muss. Aber soweit ich das Projekt verstehe, ist das auch so gewollt. 👍️

Quellen

  1. https://get.opensuse.org/leap/16.1/
  2. https://github.com/openSUSE/fde-tools
  3. https://github.com/shundhammer/myrlyn 
  4. https://flathub.org/de/setup/openSUSE 
  5. https://en.opensuse.org/SDB:Partitioning#Creating_a_btrfs_swapfile
  6. https://codeberg.org/sockenklaus/keepassxc-flatpak-browser-fix 

GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

20. Oktober 2026

Mozilla hat mit Firefox 158.0.1 ein Korrektur- und Sicherheits-Update veröffentlicht. Dieser Artikel beschreibt die Änderungen des neuesten Updates.

Download Mozilla Firefox 158.0.1

Mit dem Update auf Firefox 158.0.1 behebt Mozilla mehrere Sicherheitslücken. Zwei davon stuft Mozilla als hohes Risiko ein.

Außerdem reagiert Mozilla auf die Kompromittierung privater Schlüssel von acht Zwischenzertifikaten der Zertifizierungsstelle eMudhra. Mozilla hatte die betroffenen Zertifikate bereits am 17. Oktober über seine zentrale Zertifikatssperrliste OneCRL gesperrt. Innerhalb von weniger als drei Stunden nach Eingang der Meldung war die Verteilung für Firefox-Nutzer mit Standardeinstellungen abgeschlossen. Dafür war weder ein Firefox-Update noch ein Neustart des Browsers notwendig. Firefox 158.0.1 enthält die aktualisierte Sperrliste zusätzlich direkt und schützt damit auch Nutzer, bei denen die Verteilung über die sogenannten Remote Settings beispielsweise durch Unternehmensrichtlinien deaktiviert oder aufgrund der Netzwerkumgebung nicht möglich ist.

Darüber hinaus behebt Firefox 158.0.1 ein Problem, durch welches Websites beim Markieren von Text unerwartet an den Seitenanfang springen konnten.

Unter Windows konnte Firefox beim Drucken oder Speichern einer Seite als PDF abstürzen, wenn gleichzeitig ein Screenreader oder eine andere assistive Technologie ausgeführt wurde.

Unter Linux wurden Fenster bei Verwendung mehrerer Bildschirme unter Umständen auf dem falschen Bildschirm geöffnet.

Eine weitere Korrektur betrifft das in Firefox integrierte VPN, welches sich für manche Nutzer nicht aktivieren ließ.

Unter macOS konnten Dateien, die aus anderen Anwendungen in Firefox gezogen wurden, nicht auf der Website abgelegt werden.

Bei bestimmten Bildern im JPEG XL-Format wurden halbtransparente Bereiche zu dunkel dargestellt.

Eine Verbesserung der Barrierefreiheit betrifft die klassische Lesezeichen-Sidebar. Screenreader erkannten deren Lesezeichen-Baumstruktur unter Umständen nicht korrekt.

Außerdem wurde ein Problem in der JavaScript-Engine behoben, durch welches das wiederholte dynamische Importieren von Modulen zu einem stetig wachsenden Speicherverbrauch führen konnte.

Weitere Korrekturen betreffen mögliche Abstürze beim Programmstart. Dazu zählt ein Problem beim Laden interner JavaScript-Module, welches unter anderem die Drittanbieter-Lösung „PWAs for Firefox“ betraf. Unter Windows wurden außerdem Schutzmaßnahmen gegen Startabstürze implementiert, die durch unterschiedliche Versionen interner Programmdateien nach einem fehlgeschlagenen Update entstehen konnten. Eine weitere potenzielle Absturzursache in Zusammenhang mit Service Workern wurde ebenfalls behoben.

Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 158.0.1 erschien zuerst auf soeren-hentzschel.at.

19. Oktober 2026

Mozilla hat Version 2.40 seiner VPN-Clients für das Mozilla VPN veröffentlicht.

Mit dem Mozilla VPN bietet Mozilla in Zusammenarbeit mit Mullvad sein eigenes Virtual Private Network an und verspricht neben einer sehr einfachen Bedienung eine durch das moderne und schlanke WireGuard-Protokoll schnelle Performance, Sicherheit sowie Privatsphäre: Weder werden Nutzungsdaten geloggt noch mit einer externen Analysefirma zusammengearbeitet, um Nutzungsprofile zu erstellen.

Jetzt Mozilla VPN nutzen

Die Neuerungen vom Mozilla VPN 2.40

Das Update auf das Mozilla VPN 2.40 bringt keine großen Neuerungen, sondern fokussiert sich auf Fehlerbehebungen und Verbesserungen unter der Haube.

Der Beitrag Mozilla VPN 2.40 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

18. Oktober 2026

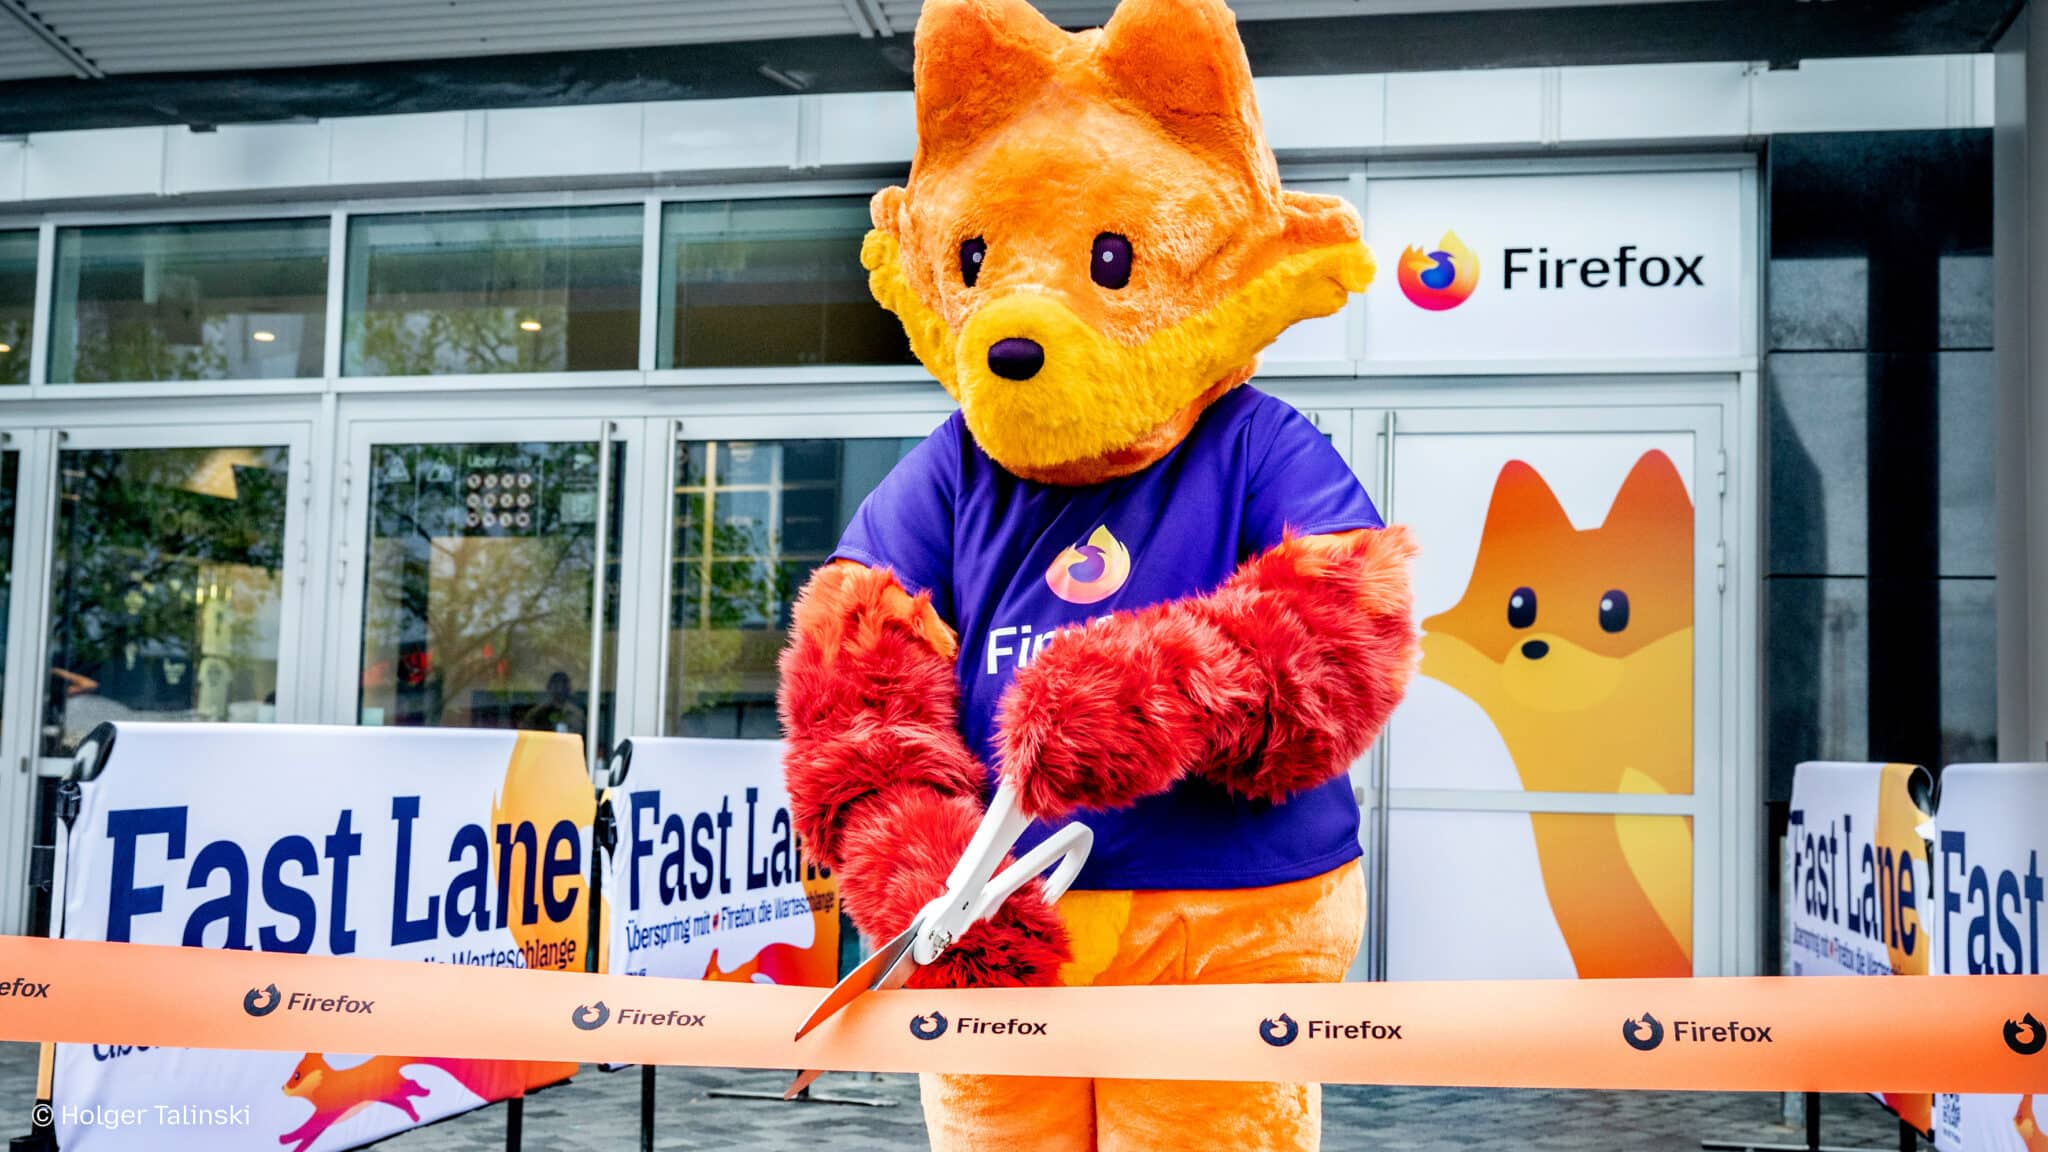
Mozilla hat eine Partnerschaft mit der Anschutz Entertainment Group geschlossen. Neben Werbung für Firefox an Berliner Veranstaltungsstätten gehört dazu auch ein eigener Einlass für Nutzer von Firefox.

Seit diesem Monat ist Firefox rund um die Uber Arena, die Uber Eats Music Hall und den Uber Platz in Berlin präsent. Die von Mozilla angekündigte Partnerschaft mit der Anschutz Entertainment Group, kurz AEG, startet zur Konzertsaison sowie während der laufenden Basketball- und Eishockeysaison. Auch das Firefox-Maskottchen Kit soll vor Ort anzutreffen sein.

Für Besucher der Uber Arena gibt es dabei einen konkreten Vorteil: Wer Firefox auf seinem Smartphone installiert hat, kann die sogenannte „Firefox Fast Lane” nutzen und damit die reguläre Warteschlange umgehen. Wer den Browser noch nicht installiert hat, findet direkt an diesem Einlass einen QR-Code zum Download von Firefox.

Firefox-Maskottchen Kit

Nachdem Mozilla im Sommer bereits eine Partnerschaft mit dem walisischen Fußballverein Wrexham AFC als Trikot-Sponsor angekündigt hatte, folgt damit eine weitere Marketing-Aktion außerhalb des Internets, dieses Mal in Deutschland.

Der Beitrag Firefox-Nutzer können Warteschlange an Berliner Uber Arena umgehen erschien zuerst auf soeren-hentzschel.at.

17. Oktober 2026

Am 09.10.26 hat der Kernel-Entwickler Sasha Levin einen Patch veröffentlicht der in der Dokumentation die Verpflichtung entfernt, dass man einen Hinweis erstellen muss, wenn man LLM zum Erstellen eines Patches verwendet hat. Daraus hat sich natürlich eine Diskussion entwickelt, an der sich auch Linus Torvalds beteiligt hat.

Torvalds ist ja dafür bekannt, dass er seine Meinung unmissverständlich wiedergibt. So auch in diesem Fall.

On Tue, 13 Oct 2026 at 13:16, Laurent Pinchart laurent.pinchart@ideasonboard.com wrote:

What this is about is setting our expectations, telling what we want and what we don’t want.

No. What you are about is something entirely different. It has nothing to do with “expectations”, and it has everything to do with your hangups.

I don’t understand this whole idiotic concept of “don’t use AI for X”.

Here’s a new rule just for you: don’t use compilers for any of your kernel submissions.

Because if you can’t show that you really understand what the machine is actually doing by writing your code in assembler, then I don’t want to see your code contribution. You clearly aren’t competent if you can’t write it that way.

And btw, you had better not use an editor to write that commit message either.

Because I need you to show me that you can actually write a good commit message without using tools that make it easy to backspace and hide the mistakes you made while typing.

Ok?

Because otherwise those tool-assisted commits of yours clearly aren’t showing that you know what you are doing.

Do you not see how UTTERLY STUPID those kinds of rules would be?

So no. We’re not going to make stupid rules that say “you can’t use tools for X”.

The kind of expectations I have is that people do their best and I expect people to understand what they are doing.

But that understanding has very little to do with what tools they use.

And quite honestly, in my experience, the people I respect and call intelligent are not the ones that shy away from using new and interesting tools.

               Linus

Und irgendwie hat er meiner Meinung nach recht.

LLM sind Werkzeuge. Und Werkzeuge sind nicht generell gut oder schlecht. Es kommt immer auf den jeweiligen Nutzer an. Ja mit LLM wird viel Mist gebaut. Oder sollte ich sagen erstellt? Aber eben nicht nur. Hugo und Leafwiki wären beispielsweise zwei Projekte, die ich selbst nutze und die trotz der Verwendung von LLM gut funktionieren. Genauso wie ich Tools nutze die keine LLM nutzen und mir schon Probleme bereitet haben.

Ja, aber was ist mit der Lizenz? Vor dieser Gefahr wird schon seit es LLM gibt, gewarnt. Ja was ist damit? Welchen Unterschied macht es, wenn jemand einen Pull Request mit einem LLM erstellt hat oder wenn diese Person einen Pull Request erstellt hat und in diesem Code von beispielsweise Stack Overflow übernommen hat, ohne die Lizenz zu kennen oder diese zu berücksichtigen? Aus meiner Sicht keinen. In beiden Fällen ist derjenige der den Pull Request erstellt hat verantwortlich. Genauso wie er dafür verantwortlich ist, dass sein Beitrag zu einem Projekt funktioniert.

14. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 158 eine neue Version seines Open Source E-Mail-Clients für Windows, Apple macOS und Linux veröffentlicht.

Neuerungen von Thunderbird 158

Mit Thunderbird 158 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht. Die neue Version verbessert die Reaktionsgeschwindigkeit der Schnellfilterleiste. Ansonsten gab es auch wieder eine ganze Reihe von Verbesserungen unter der Haube und Fehlerkorrekturen, welche sich wie immer in den Release Notes (engl.) nachlesen lassen. Auch Sicherheitslücken wurden im neuesten Update wieder behoben.

Der Beitrag Thunderbird 158 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

13. Oktober 2026

Mozilla hat Firefox 158 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Eigene Hintergrundbilder für Firefox-Startseite

Neben der Auswahl eines mitgelieferten Hintergrundbildes für die Firefox-Startseite besteht schon länger die Möglichkeit, ein eigenes Bild zu verwenden. Bislang wurde mit der Auswahl eines eigenen Bildes ein bereits vorher gespeichertes Bild überschrieben. Ab sofort behält Firefox eigene Bilder, sodass Nutzer ihre eigene Kategorie befüllen können, um daraus dann je nach Bedarf und Laune das Bild auswählen zu können.

Firefox unterstützt JPEG XL (JXL)

JPEG-XL, oder kurz: JXL, ist ein Bildformat, welches anderen Bildformaten in vielen Aspekten überlegen ist. Mit JPEG XL sind gegenüber aktuell unterstützten Bildformaten, einschließlich WebP, aber weniger gegenüber AVIF, weitere Reduzierungen der Dateigrößen bei gleichbleibender Qualität oder höhere Qualität ohne Erhöhung der Dateigrößen von Bildern möglich sind.

Sonstige Neuerungen von Firefox 158

Die Sync-Promotion im Anwendungsmenü für Nutzer, die noch keine Synchronisation nutzen, wurde kompakter gestaltet und lässt sich vom Benutzer jetzt auf Wunsch entfernen.

Firefox erstellt nun barrierefreiere PDF-Dateien, wenn eine Seite als PDF gespeichert wird, sowie beim Drucken unter macOS und Linux. Mit der verbesserten Implementierung werden auch verschiedene Probleme bei der Darstellung von PDF-Dateien behoben, wie beispielsweise fehlende mathematische Symbole.

Firefox rundet die Scrollpositionen nicht mehr auf ganze Bildschirmpixel auf. Das Scrollen verläuft nun flüssiger und präziser, insbesondere auf hochauflösenden Bildschirmen oder wenn eine Seite vergrößert ist.

Die Übersetzungsfunktion von Firefox unterstützt ab sofort auch die Sprachen Albanisch, Weißrussisch sowie Filipino.

Die Reihenfolge der Sidebar-Tools wurde angepasst. Außerdem wurde die Chronik-Sidebar um die Option erweitert, die Einträge nach der Anzahl der Besuche zu sortieren.

Bei Tabs, die in einer geteilten Ansicht geöffnet sind, lassen sich nun auch die Tabs bei Klick leicht außerhalb der Kanten auswählen, um Fitt’s Law gerecht zu werden, wie es bei regulären Tabs auch der Fall ist.

Wenn man in einem sogenannten Intelligenten Fenster in ein Formularfeld klickt oder die Option „Aus Quellen ausfüllen“ auswählt, schlägt Firefox nun Daten vor, die auf relevanten geöffneten Tabs und gespeicherten Daten für die automatische Ausfüllung basieren. Diese Neuerung wird schrittweise ausgerollt.

Die Seite about:pdf#features zeigt eine Übersicht von Funktionen an, die Firefox als PDF-Betrachter anbietet.

Auch in Firefox 158 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 158 daher für alle Nutzer dringend empfohlen.

Darüber hinaus gab es diverse Korrekturen und Optimierungen, welche in den offiziellen Release Notes näher beschrieben werden. Eine Korrektur in Firefox 158 ist, dass gespeicherte Tab-Gruppen nicht länger verloren gehen sollten, wenn der Browser abstürzt.

Verbesserungen der Webplattform lassen sich in den MDN web docs nachlesen.

Der Beitrag Mozilla veröffentlicht Firefox 158 erschien zuerst auf soeren-hentzschel.at.

12. Oktober 2026

Mozilla hat Firefox Enterprise vorgestellt. Damit können Unternehmen und andere Organisationen Firefox zentral verwalten, die Weitergabe von Daten einschränken und Regeln für die Nutzung von KI festlegen. Professioneller Support ist ebenfalls enthalten.

Mit Firefox Enterprise erweitert Mozilla sein Angebot für Unternehmen und andere Organisationen. Dieses richtet sich vor allem an diejenigen, die besondere Anforderungen an Sicherheit und Datenschutz haben und mehr Kontrolle darüber benötigen, wie der Browser im Arbeitsalltag genutzt wird.

Firefox auf eigener Infrastruktur verwalten

Herzstück von Firefox Enterprise ist eine Verwaltungskonsole, welche auf der eigenen IT-Infrastruktur betrieben wird. Darüber können Administratoren Einstellungen und Zugriffsrechte für die gesamte Organisation, einzelne Gruppen oder bestimmte Nutzer festlegen. Auch Erweiterungen und deren Zugriffsrechte lassen sich zentral steuern.

Dabei entscheidet die Organisation selbst, wo Verwaltungsdaten, Richtlinien und Telemetrie gespeichert werden und welche externen Dienste Firefox kontaktieren darf. Für die Verwaltung ist sie damit nicht auf eine von Mozilla betriebene Infrastruktur angewiesen.

Vorhandene Systeme zur Anmeldung und Sicherheitsüberwachung können eingebunden werden. Beispielsweise lässt sich der Zugriff davon abhängig machen, wer sich anmeldet und ob das verwendete Gerät die Sicherheitsanforderungen erfüllt. Browserereignisse und Änderungen durch Administratoren können an bestehende SIEM-Systeme zur zentralen Sicherheitsüberwachung übermittelt werden.

Auch Mitarbeiter und externe Partner können von firmeneigenen oder privaten Geräten auf bestimmte interne Webanwendungen zugreifen. Dabei lässt sich der Zugriff auf einzelne Anwendungen begrenzen, ohne das gesamte Unternehmensnetzwerk zugänglich zu machen. Für solche Anwendungsfälle soll Firefox Enterprise den Bedarf an VPN-Verbindungen oder virtuellen Desktops reduzieren.

Datenweitergabe und KI-Nutzung einschränken

Firefox Enterprise enthält Funktionen zur sogenannten Data Loss Prevention, kurz DLP. Damit lässt sich beispielsweise festlegen, dass auf bestimmten Domains keine Dateien hochgeladen oder Inhalte per Kopieren und Einfügen übertragen werden dürfen. Je nach Regel kann Firefox eine Warnung anzeigen oder die Aktion blockieren. Auch Downloads lassen sich auf diese Weise kontrollieren. Bereits eingesetzte DLP-Lösungen können ebenfalls eingebunden werden.

Für KI-Dienste können Organisationen festlegen, welche erlaubt, eingeschränkt oder gesperrt sind. Die KI-Funktionen des Browsers lassen sich auch vollständig deaktivieren. So können Unternehmen beispielsweise verhindern, dass vertrauliche Informationen über nicht freigegebene KI-Dienste weitergegeben werden.

Über den „Lockdown Mode” können festgelegte Websites in einer besonders abgesicherten Browserumgebung geöffnet werden. Dabei lassen sich unter anderem Downloads, die Zwischenablage, Entwicklerwerkzeuge und bestimmte Web-APIs einschränken. Die Verarbeitung erfolgt direkt im Browser, ohne die Inhalte auf einem entfernten Server rendern zu müssen. Außerdem nennt Mozilla zentral verwaltete Sicherheitsupdates als Bestandteil des Angebots.

Abonnement inklusive Support

Firefox Enterprise ist ein kostenpflichtiges Angebot im Abonnement. Enthalten ist der Standard-Tarif von Firefox Professional Support. Darüber erhalten IT-Teams direkten Zugang zu Firefox-Experten bei Mozilla, definierte Reaktionszeiten und Unterstützung bei Einrichtung, Richtlinien und Updates.

Ein optionaler Premium-Tarif bietet unter anderem einen festen technischen Ansprechpartner und regelmäßige Abstimmungstermine. Wer den regulären Firefox im Unternehmen einsetzt, kann Firefox Professional Support auch separat buchen.

Konkrete Preise nennt Mozilla nicht. Interessierte Organisationen können eine Demo anfordern oder den Vertrieb kontaktieren.

Zum Start ist Firefox Enterprise europaweit verfügbar. Der Vertrieb konzentriert sich zunächst auf Deutschland, Österreich, die Schweiz und Frankreich. Weitere Märkte sollen folgen.

Auch Thunderbird Enterprise geplant

Mozilla arbeitet außerdem an Thunderbird Enterprise. Darüber sollen künftig auch E-Mails, Kalender und Kontakte über die Verwaltungskonsole von Firefox Enterprise zentral verwaltet werden können. Einen Veröffentlichungstermin gibt es dafür noch nicht.

Der Beitrag Firefox Enterprise: Mozilla bringt neues Angebot für Unternehmen erschien zuerst auf soeren-hentzschel.at.

7. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 24 ein Update für die Android-Version seines E-Mail-Clients veröffentlicht.

Download Thunderbird für Android

Die MZLA Technologies Corporation hat Thunderbird 24 für Android veröffentlicht. Thunderbird für Android unterstützt jetzt HTML in Signaturen. Bei E-Mails mit mehreren Teilnehmern fragt Thunderbird nach Klick auf den Antworten-Button, ob man allen Teilnehmern oder nur dem Absender antworten möchte. Dazu kommt eine ganze Reihe kleinerer Verbesserungen und Korrekturen.

Der Beitrag Thunderbird 24 für Android veröffentlicht erschien zuerst auf soeren-hentzschel.at.

6. Oktober 2026

Mozilla hat mit Firefox 157.0.1 ein Korrektur- und Sicherheits-Update veröffentlicht. Dieser Artikel beschreibt die Änderungen des neuesten Updates.

Download Mozilla Firefox 157.0.1

Mit dem Update auf Firefox 157.0.1 behebt Mozilla eine als moderat eingestufte Sicherheitslücke.

Es war für manche Nutzer nicht möglich, mittels Maus-Steuerung von der Lesezeichen- oder Chatbot-Sidebar auf eine andere Sidebar zu wechseln.

Auf Windows wurde während des Onboardings für neue Benutzer die Option „Aus Sicherung wiederherstellen“ nicht angezeigt.

Downloads unter macOS schlugen fehl, wenn Firefox so eingestellt war, dass nach dem Speicherort für Dateien gefragt wird, aber keine Berechtigung für den Zugriff auf den Ordner „Downloads“ erteilt war.

Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 157.0.1 erschien zuerst auf soeren-hentzschel.at.

5. Oktober 2026

Hi, in diesem Beitrag möchte ich euch ein Projekt vorstellen, an dem ich gerade arbeite. Inspiriert ist es von meinem RHEL CVE Monitor für arme Admins. Doch bevor es losgeht, beginne ich mit einem Disclaimer und einem Transparenzhinweis. Anschließend erläutere ich die Probleme, die ich mit diesem Projekt lösen möchte und gebe ein Beispiel wie man es nutzt.

Disclaimer: Es handelt sich hierbei um ein Community-Projekt, welches in keinster Weise von Red Hat stammt bzw. unterstützt wird. Es nutzt ausschließlich öffentlich verfügbare APIs, die ohne Authentifizierung genutzt werden können.

Transparenzhinweis: Das Projekt ist unter Nutzung eines KI-Coding-Assistenten entstanden.

Wofür ist das gut?

Ich führe mit meinen Kunden regelmäßig Videokonferenzen durch, um sie über Neuigkeiten zu informieren und ihre Sorgen, Nöte und Anträge aufzunehmen. Da ich ihre Red Hat-Subskriptionen kenne, möchte ich sie darüber informieren, welche Red Hat Errata seit unserem letzten Termin veröffentlicht wurden. Die Scripts aus diesem Projekt helfen mir dabei, diese Informationen effizient zusammenzustellen und in die Agenda einzufügen.

Aktuell bieten die Red Hat Errata Notifications noch keine Möglichkeit die Errata nach Produkt zu filtern. Mein Errata-Monitor bietet diese Funktionalität in Form von Filtern. Im Modus monitor speichert er auch den Status der letzten Ausführung, um bei erneuter Ausführung nur die Änderungen zum vorherigen Lauf auszugeben.

Das Projekt eignet sich damit sowohl für Ad-hoc-Abfragen, als auch für einen Monitoring-Modus, wo das Skript zeitgesteuert ausgeführt wird und neue Errata ausgibt bzw. diese Informationen per E-Mail versendet.

Wie nutzt man das?

Bitte schaut für eine ausführliche Beschreibung in das README des Projekts unter URL: https://github.com/Tronde/rh_errata_monitor. Oder nutzt die Hilfe eines der Scripte:

$ python3 rh_errata_monitor.py --help
usage: rh_errata_monitor.py [-h] [--filters FILTERS] [--state-file STATE_FILE] [--initial-days INITIAL_DAYS] [--format {json,csv,md}] [--output OUTPUT] [--exit-code]
                            [--dry-run] [--verbose]
                            {monitor,list-products,search} ...

Monitor Red Hat Errata Search API for new errata.

positional arguments:
  {monitor,list-products,search}
    monitor             Check for new errata per filter (default)
    list-products       List available product names from the API
    search              One-off stateless errata search

options:
  -h, --help            show this help message and exit
  --filters FILTERS     Path to INI filter config file (default: filters.conf)
  --state-file STATE_FILE
                        Path to JSON state file (default: .errata_state.json)
  --initial-days INITIAL_DAYS
                        On first run (no state), look back this many days (default: 30)
  --format {json,csv,md}
                        Output format (default: md)
  --output OUTPUT       Write report to file in addition to stdout
  --exit-code           Exit with code 2 when new errata are found
  --dry-run             Show queries without hitting the API
  --verbose, -v         Enable debug logging

examples:
  rh_errata_monitor.py monitor
  rh_errata_monitor.py list-products
  rh_errata_monitor.py list-products --search satellite
  rh_errata_monitor.py search --product "Red Hat Satellite" --after 2024-01-01
  rh_errata_monitor.py search --synopsis '"Ansible Automation Platform" "Setup Bundle"'
  rh_errata_monitor.py monitor --format json --output /tmp/errata.json

Die folgenden beiden Codeblöcke zeigen ein kurzes Beispiel für eine Filterdatei und einen Aufruf, den ich benutze, um eine Markdown-Ausgabe für meine Agenda zu generieren.

$ cat filter.conf 
# Red Hat Errata Monitor -- Filter Configuration
#
# Each [section] defines a named filter that the monitor checks on every run.
# Available keys:
#
#   product  = Exact product name as listed by 'list-products' command
#              Maps to: fq=portal_product_names:("...")
#
#   synopsis = Free-text search terms matched against errata synopsis/content
#              Use quotes for exact phrases: "Satellite 6" "release"
#              Maps to: q=...
#
# Both keys are optional.  If both are set, results must match BOTH (AND logic).
# If neither is set, all errata are returned (not recommended).
#
# Run 'list-products' to discover valid product names:
#   python3 rh_errata_monitor.py list-products
#   python3 rh_errata_monitor.py list-products --search satellite

# -- Red Hat Satellite -------------------------------------------------------

[satellite-releases]
# All errata for the "Red Hat Satellite" product that mention "Satellite 6"
product = Red Hat Satellite
synopsis = Satellite 6

[satellite-capsule]
product = Red Hat Satellite Capsule

# -- Red Hat Enterprise Linux ------------------------------------------------
[RHEL]
product = Red Hat Enterprise Linux for x86_64

Ich möchte also Errata für den Red Hat Satellite, Capsules und RHEL abrufen, was wie folgt aussehen kann (Ausgabe gekürzt):

$ python3 rh_errata_monitor.py search --filters filter.conf --after 2026-09-24
### satellite-releases (0 errata since 2026-09-24)

  - none

### satellite-capsule (0 errata since 2026-09-24)

  - none

### RHEL (50 errata since 2026-09-24)

  - [RHBA-2026:73791 - New Application Stream container images](https://access.redhat.com/errata/RHBA-2026:73791) - None
  - [RHSA-2026:73766 - Important: pki-core security update](https://access.redhat.com/errata/RHSA-2026:73766) - Important
  - [RHSA-2026:73765 - Important: dogtag-pki security update](https://access.redhat.com/errata/RHSA-2026:73765) - Important
  - [RHBA-2026:73746 - New Application Stream container images](https://access.redhat.com/errata/RHBA-2026:73746) - None
  - [RHEA-2026:73547 - multiple NVIDIA kernel module packages bug fix and enhancement update](https://access.redhat.com/errata/RHEA-2026:73547) - None
  - [RHEA-2026:73546 - multiple NVIDIA kernel module packages bug fix and enhancement update](https://access.redhat.com/errata/RHEA-2026:73546) - None
  - [RHSA-2026:73512 - Moderate: gawk security update](https://access.redhat.com/errata/RHSA-2026:73512) - Moderate
  - 

**Total: 50 errata since 2026-09-24 across 1 filter**

Ich lasse mir hier die Errata ausgeben, die nach dem 24.09.2026 veröffentlicht wurden. Während es für den Satellite und dessen Capsules nichts neues gibt, sind 50 Errata für RHEL veröffentlicht worden. Ich habe die Ausgabe hier im Blog gekürzt, das Format ist jedoch ersichtlich.

Diese Liste kann ich nun per Copy&Paste in das Tool übernehmen, mit dem ich die Agenda für meinen TAM-Call generiere.

Wie stabil ist das Projekt?

Bei dem was ihr aktuell auf GitHub findet, handelt es sich um ein Pre-Release. Ich nutze es seit einigen Tagen und bisher hat es meinen Rechner nicht gestört.

Für die Filter nutze ich die Produktnamen aus der API und Filter die Strings aus dem Abschnitt Synopsis. Gerade letzteres ist Fehlerbehaftet und kann zu ungenauen bzw. fehlerhaften Ausgaben führen. Falls euch Fehler auffallen, freue ich mich, wenn ihr diese meldet.

Falls ihr dieses Projekt nützlich findet, lasst es mich gerne wissen. Dazu könnt ihr gern einen Kommentar unter diesem Beitrag hinterlassen oder einen Stern auf GitHub vergeben. Die CONTRIBUTING.md enthält Informationen, wie ihr darüber hinaus zum Projekt beitragen könnt.

3. Oktober 2026

Um mich über neue Programmversionen bei beispielsweise Github auf dem Laufendem zu halten, verwende ich meist RSS-Feeds. Inzwischen sind das aber so viele geworden, dass ich langsam den Überblick verliere, welche Projekte ist beobachte. Ich habe daher einfach mal geschaut, ob es Tools gibt, die mir eine bessere allgemeine Übersicht liefern können. Und ja, die gibt es.

Argus wäre solch ein Programm. Es ist in Golang geschrieben und daher auch leicht auf einen Server installierbar. Ich habe es eben auf meinen Server im LAN installiert und mittels reverse Proxy (Caddy) im Internet erreichbar gemacht.

Argus bietet im Grunde genommen eine grafische Übersicht über den Browser welche Projekte man beobachtet und bei welchen es eine neue Version gibt. Zudem besteht die Möglichkeit, dass man im Falle einer neuen Version beispielsweise ein Script ausführt, welches die eigene Installation aktualisiert. Diese Funktion ist aber optional und man kann diese in der grafischen Oberfläche bei Bedarf bei einzelnen Versionen auch ablehnen.

Weiterhin kann man über diverse Dienste wie Matrix, E-Mail oder Discord eine Benachrichtigung erhalten, wenn es eine neue Version gibt.

Unter https://release-argus.io/demo haben die Entwickler eine Demo-Version installiert, sodass man sich einen ersten Eindruck verschaffen kann. Das Repository des Projekts, welches unter der Apache 2.0 Lizenz veröffentlicht wird, findet man unter https://github.com/release-argus/Argus

Braucht man Argus? Vermutlich nicht. Aber ich finde die Anzeige recht nett. Ob ich allerdings tatsächlich zu Argus wechsle oder weiterhin bei RSS-Feeds bleibe, ist noch abzuwarten.

2. Oktober 2026

Solo ist ein Website-Builder von Mozilla. Nun hat Mozilla dessen Einstellung bekannt gegeben.

Solo ist ein Website-Baukasten von Mozilla, mit dem Selbstständige und kleine Unternehmen ohne Programmierkenntnisse eigene Websites erstellen und betreiben können. Mozilla hatte Solo Ende 2023 erstmals vorgestellt. Man konnte Solo kostenlos nutzen, seit etwas mehr als einem Jahr gab es auch eine kostenpflichtige Pro-Version.

Nun hat Mozilla angekündigt, Solo am 30. November 2026 abzuschalten. Bis zu diesem Tag haben bestehende Nutzer die Möglichkeit, einen HTML-Export ihrer Website herunterzuladen, um diese dann in Zukunft bei einem anderen Dienst weiter zu betreiben.

Tipp: Ehemalige Mozilla-Produkte auf Mozilla Insights

Der Beitrag Mozilla stellt Website-Builder Solo ein erschien zuerst auf soeren-hentzschel.at.

1. Oktober 2026

Die MZLA Technologies Corporation hat mit Thunderbird 157 eine neue Version seines Open Source E-Mail-Clients für Windows, Apple macOS und Linux veröffentlicht.

Neuerungen von Thunderbird 157

Mit Thunderbird 157 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht. Die neue Version bringt Unterstützung für neue Unternehmensrichtlinien. Ansonsten gab es auch wieder eine ganze Reihe von Verbesserungen unter der Haube und Fehlerkorrekturen, welche sich wie immer in den Release Notes (engl.) nachlesen lassen. Auch Sicherheitslücken wurden im neuesten Update wieder behoben.

Die zwischenzeitlich veröffentlichte Version Thunderbird 157.0.1 behebt eine mögliche Absturzursache in Zusammenhang mit Exchange.

Der Beitrag Thunderbird 157 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

30. September 2026

Mozilla hat Firefox 157 veröffentlicht und damit auch das neue Design, welches intern unter dem Namen „Nova” entwickelt worden ist. Mit „Proton” hat Mozilla ein Thema veröffentlicht, welches die alte Farbwelt zumindest in entscheidenden Teilen in Firefox 157 und höher zurück bringt.

Das „Nova”-Design von Firefox 157

Firefox 157 hat eine neue Optik. Diese wurde intern unter dem Projektnamen „Nova” entwickelt. Charakteristisch für das neue Design von Firefox sind vor allem die starken Rundungen. Auch zahlreiche Icons wurden erneuert. Wo bislang Grau oder Blau als Akzentfarbe eingesetzt worden ist, setzt Mozilla nun auf Violett-Töne. Und während Flächen bislang einfarbig und graue Farben dominant waren, setzt Mozilla mit „Nova” auf mehr Farbe und teilweise auch auf dezente Verläufe. Dabei hat der Nutzer standardmäßig die Auswahl zwischen jeweils zwölf hellen sowie dunklen Farbstimmungen.

Firefox 157 ohne Proton-Design

Das „Proton”-Theme macht das Firefox-Design wieder etwas „klassischer”

Während das neue Design einen sehr guten Eindruck macht und durch die Rundungen sowie Farbwahl den aktuellen Zeitgeist trifft, liegt es natürlich auf der Hand, dass es auch Nutzer gibt, welche die bisherige Optik bevorzugen. Für diese Nutzer hat Mozilla das Proton-Theme veröffentlicht, dessen Name der interne Name des vorherigen Firefox-Designs war.

Download Proton-Theme für Mozilla Firefox

Das Theme setzt an den Stellen an, die mittels Firefox-Theme addressierbar sind. Das heißt, an den Icons, die aber ohnehin nur subtil verändert worden sind, sowie den Rundungen ändert sich durch Installation dieses Themes nichts, dafür allerdings die Farbwahl. Die Tab- und Symbolleisten nutzen nicht länger einen farbigen Verlauf, sondern sind jeweils einfarbig Grau, wie man es bis einschließlich Firefox 156 kannte. Auch hat der aktive Tab nicht länger einen Farbverlauf als Kontur. Das Violett als Akzent-Farbe wird je nach Kontext durch ein Grau oder ein Blau ersetzt. Eine Ausnahme bilden Content-Seiten wie die Firefox-Einstellungen, in denen weiterhin Violett zum Einsatz kommt, was daran liegt, dass diese Stellen generell nicht durch Themes erreicht werden. Aber an prominenten Stellen wie der Adressleiste, dem Menü oder diversen Panelen verschwindet mit dem Proton-Theme das Violett aus Firefox.

Firefox 157 mit Proton-Design

Der Beitrag Das Proton-Theme von Mozilla bringt die alte Farbwelt in Firefox 157 erschien zuerst auf soeren-hentzschel.at.

Vor längerem habe ich diverse lokale Kalenderprogramme getestet. Unter anderem Kalendar und Merkuro. Damit soll per CalDAV auf einen Nextcloud-Kalender zugegriffen werden. Nach einigen Tests und irgendwelchen Änderungen konnte ich irgendwann unter Merkuro keine neuen Termine mehr anlegen. Jeder Versuch hat zur Fehlermeldung “Invalid parent collection” geführt. Alle Lösungen, die ich über eine Suchmaschine gefunden habe, hatten nicht funktioniert. Die Lösung in meinem Fall hat mich einige Zeit gekostet und war “interessant”.

Was ich alles probiert hatte was nicht funktioniert hat, werde ich nicht erzählen. Zum einen, weil es zu viel wäre. Aber auch, weil ich mich nicht mehr an alles erinnern kann. Ich werde daher nur beschreiben was schlussendlich zur Lösung geführt hat.

Erst mal habe ich mir die Konfigurationsdatei von Merkuro angesehen.

[GlobalCollectionSelection]
Current=x-1
Selection=c50

Nicht besonders aussagekräftig aber auf den ersten Blick auch nicht fehlerhaft. Irgendwann bin ich dann auf die Idee gekommen, mir die Konfigurationsdatei von Kalendar anzusehen, weil damit das Anlegen von Terminen funktioniert.

[Editor]
lastUsedEventCollection=41

[General]
lastOpenedView=MonthView

Hierbei ist mir aufgefallen, dass die Nummer der Selection bzw. Collection in den beiden Konfigurationsdateien unterschiedlich ist. Da mir nichts mehr eingefallen ist, wollte ich die Nummer aus der Konfigurationsdatei von Merkuro löschen. Allerdings habe ich versehentlich die falsche Konfigurationsdatei erwischt und lastUsedEventCollection=41 gelöscht. Als ich dann unter Merkuro einen neuen Termin anlegen wollte, habe ich keine Fehlermeldung mehr erhalten. Der Termin wurde aber nicht eingetragen, da scheinbar der Button “Eintragen” nun klickbar aber funktionslos war. Als ich meinen Irrtum bemerkt hatte und die Zeile wieder in die Konfigurationsdatei ~/.config/kalendarrc eingetragen hatte, hat der Button wieder funktioniert und besagte Fehlermeldung erzeugt. Was zur Hölle? Warum wirkt sich ein Eintrag in der Konfigurationsdatei von Kalendar auf Merkuro aus?

Mehrere vergebliche Versuche später.

Ich war inzwischen so weit, mir die Datenbank von Akonadi direkt anzusehen. Weil mir die unterschiedlichen Nummern immer noch keine Ruhe lassen. Was mich schlussendlich zur Lösung geführt hat.

mariadb \
  --socket=/run/user/$(id -u)/akonadi/mysql.socket \
  -D akonadi \
  -e 'SELECT * FROM resourcetable;'
+----+---------------------------------+-----------+
| id | name                            | isVirtual |
+----+---------------------------------+-----------+
|  1 | akonadi_search_resource         |         1 |
|  3 | akonadi_maildir_resource_0      |         0 |
|  4 | akonadi_contacts_resource_0     |         0 |
| 11 | akonadi_davgroupware_resource_4 |         0 |
+----+---------------------------------+-----------+

Mit dieser Datenbankabfrage habe ich mir den Namen der vorhandenen Ressourcen in der Akonadi-Datenbank anzeigen lassen. In meinem Fall betrifft es die Ressource mit der id 11.

mariadb --auto-vertical-output --socket=/run/user/$(id -u)/akonadi/mysql.socket -D akonadi -e "
SELECT
    c.id,
    c.name,
    c.parentId,
    c.resourceId,
    c.remoteId,
    r.name AS resource
FROM collectiontable c
LEFT JOIN resourcetable r ON r.id = c.resourceId
WHERE r.name = 'akonadi_davgroupware_resource_4'
ORDER BY c.id;
"
*************************** 1. row ***************************
        id: 49
      name: akonadi_davgroupware_resource_4
  parentId: NULL
resourceId: 11
  remoteId: akonadi_davgroupware_resource_4
  resource: akonadi_davgroupware_resource_4
*************************** 2. row ***************************
        id: 50
      name: https://example.com/remote.php/dav/calendars/Fryboyter/Kalendername/
  parentId: 49
resourceId: 11
  remoteId: https://example.com/remote.php/dav/calendars/Fryboyter/Kalendername/
  resource: akonadi_davgroupware_resource_4

Mit diesem Befehl habe ich mir anzeigen lassen, was alles mit dieser Ressource verknüpft ist. Was in dem Fall mein Nextcloud-Kalender mit der id 50 ist. Die Konfigurationsdatei von Merkuro müsste also korrekt sein. Was ist aber Collection 41 die in der anderen Konfigurationsdatei genannt wird?

mariadb \
  --socket=/run/user/$(id -u)/akonadi/mysql.socket \
  -D akonadi \
  -e "
SELECT
    id,
    name,
    parentId,
    resourceId,
    remoteId
FROM collectiontable
WHERE id = 41;
"

Der Befehl zeigt nichts an. Es gibt keine Collection mit der id 41.

Da ich nichts zu verlieren habe, habe ich in der Datei ~/.config/kalendarrc die Zeile lastUsedEventCollection=41 auf lastUsedEventCollection=50 geändert.

Und schon konnte ich wieder neue Termine in Merkuro anlegen.

Wie es zu den unterschiedlichen ID-Nummern gekommen ist, kann ich nicht sagen. Warum Merkuro scheinbar auch, zumindest teilweise, die Konfigurationsdatei von Kalendar berücksichtigt, entzieht sich auch meiner Kenntnis. Allerdings vermute ich, dass es damit zusammenhängt, dass Merkuro auf Kalendar basiert.

29. September 2026

Mozilla hat Firefox 157 für Windows, Apple macOS und Linux veröffentlicht. Die neue Version bringt unter anderem das neue Nova-Design. Dieser Artikel fasst die wichtigsten Neuerungen zusammen.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Firefox hat ein neues Design – „Nova”

Firefox 157 hat eine neue Optik. Diese wurde intern unter dem Projektnamen „Nova” entwickelt. Charakteristisch für das neue Design von Firefox sind vor allem die starken Rundungen. Auch zahlreiche Icons wurden erneuert. Wo bislang Grau oder Blau als Akzentfarbe eingesetzt worden ist, setzt Mozilla nun auf Violett-Töne. Und während Flächen bislang einfarbig und graue Farben dominant waren, setzt Mozilla mit „Nova” auf mehr Farbe und teilweise auch auf dezente Verläufe. Dabei hat der Nutzer standardmäßig die Auswahl zwischen jeweils zwölf hellen sowie dunklen Farbstimmungen, welche sich jetzt auch direkt über die Startseite auswählen lassen, deren Hintergrundfarbe sich nun auch an das Firefox-Theme anpasst.

Das „Nova”-Design von Firefox habe ich in einem separaten Artikel ausführlich behandelt.

Firefox 157 Firefox 157

Neue Option für helles vs. dunkles Theme

Überall, wo die Themes zur Auswahl stehen, kann der Nutzer jetzt auch direkt auswählen, ob er ein helles oder dunkles Theme nutzen möchte, was Auswirkungen auf Teile der Oberfläche wie Menü, Panels und die Startseite hat.

Firefox 157

Neue Sidebar für alle Nutzer aktiviert

Die neue Sidebar-Implementierung, welche bisher über die Einstellungen aktiviert werden konnte, ist nun für alle Nutzer standardmäßig aktiviert. Die alte Sidebar-Implementierung kann weiterhin über about:config aktiviert werden, indem die Option sidebar.revamp per Doppelklick auf false gesetzt wird. Die versteckte Option soll bis Ende 2027 verfügbar bleiben.

Neue Einstellung für Dichte der Oberfläche

Eine neue Einstellung zur Dichte erlaubt es, den Abstand rund um Fensterelemente wie Symbolleiste, Tabs und Seitenleiste anzupassen. Während dies in den letzten Jahren nur über eine versteckte Option möglich war und nicht mehr offiziell unterstützt wurde, handelt es sich jetzt wieder um eine offiziell unterstützte Konfiguration, die sich in den Einstellungen unter „Erscheinungsbild” vornehmen lässt.

Neben dem automatischen Modus, der eine entsprechende Systemeinstellung berücksichtigt, stehen die Optionen Standard, Kompakt sowie Touch zur Verfügung. Bei kompakter Darstellung werden Elemente platzsparender angeordnet, während die Touch-Option für größere Flächen sorgt.

Firefox 157

Sonstige Neuerungen von Firefox 157

Kontextbezogene Vorschläge von Firefox in der Adressleiste stehen ab sofort auch in den Ländern Österreich, Schweiz, Belgien, Tschechien, Dänkemark, Finland, Ungarn, Irland, Luxemburg, Niederlande, Norwegen, Polen, Portugal, Slowakei, Spanien und Schweden zur Verfügung.

Firefox zeigt eine Warnung im Panel für die Website-Informationen sowie in den Einstellungen an, wenn die Umgebungsvariable SSLKEYLOGFILE auf dem System vorhanden ist, was die TLS-Schlüsselprotokollierung in Firefox aktiviert, wodurch andere Programme auf dem Computer den verschlüsselten Webdatenverkehr auslesen könnten. Dies ist eine Konfiguration, wie sie teilweise von sogenannter Sicherheits-Software vorgenommen wird.

Amazon steht nicht länger standardmäßig als Suchmaschine zur Verfügung, kann aber natürlich weiterhin manuell vom Benutzer installiert werden.

Video-Telefonie via WebRTC kann nun auch ein durch die Hardware beschleunigtes Decoding von AV1 auf Geräten mit entsprechender Unterstützung nutzen.

Die JavaScript-Dialoge alert(), confirm() und prompt(), die Farb- und Datumsauswahl sowie die Dropdown-Menüs zur automatischen Formularvervollständigung passen sich nun dem hellen oder dunklen Farbschema der Website an.

Auch in Firefox 157 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 157 daher für alle Nutzer dringend empfohlen.

Darüber hinaus gab es diverse Korrekturen und Optimierungen, welche in den offiziellen Release Notes näher beschrieben werden, darunter eine verbesserte Synchronisierung von Audio und Video bei wiederholter Änderung der Wiedergabegeschwindigkeit von Videos.

Verbesserungen der Webplattform lassen sich in den MDN web docs nachlesen.

Der Beitrag Mozilla veröffentlicht Firefox 157 mit Nova-Design erschien zuerst auf soeren-hentzschel.at.

28. September 2026

Mozilla stellt dem Mozilla Data Collective weitere fünf Millionen USD zur Verfügung. Die Datenplattform will damit ihr Angebot an Datensätzen für die Entwicklung von Künstlicher Intelligenz ausbauen.

Datensätze für mehr als 450 Sprachen

Über das Mozilla Data Collective können Organisationen und Einzelpersonen Datensätze zur Verfügung stellen, ohne die Kontrolle darüber abzugeben. Sie entscheiden selbst, wer die Daten unter welchen Bedingungen nutzen darf und ob sie dafür eine Vergütung verlangen. Auch die Datensätze von Mozilla Common Voice werden über die Plattform angeboten.

Seit dem Start ist das Angebot des Mozilla Data Collective auf über 1.700 Datensätze für mehr als 450 Sprachen gewachsen. Rund 350 Organisationen wurden als Anbieter zugelassen.

Nach Angaben von Mozilla nutzen bereits große KI-Labore, Tausende KI-Startups und wachsende Unternehmen sowie Dutzende Unternehmen mit einer Bewertung von mindestens einer Milliarde Dollar Datensätze der Plattform. Auch wirtschaftlich entwickle sich das Mozilla Data Collective schneller als erwartet: Der auf ein Jahr hochgerechnete Umsatz liege beim Neunfachen des für diese Wachstumsphase gesetzten Ziels.

Weitere Investition für neue Datensätze und Funktionen

Im Mai 2026 erklärte die Mozilla Foundation, bis zu zehn Millionen USD für die Entwicklung des Mozilla Data Collective zugesagt zu haben. Mit den nun angekündigten zusätzlichen fünf Millionen USD möchte Mozilla Data Collective unter anderem kulturelle Videodatensätze sowie größere Textsammlungen für europäische, afrikanische und südasiatische Sprachen erschließen. Geplant sind außerdem neue Lizenzmodelle und günstigere Abonnements für Startups sowie Funktionen, mit denen Organisationen größere Datenbestände kontrollierter bereitstellen können.

Dabei sieht Mozilla auch in der Regulierung einen wichtigen Faktor: Vorschriften wie der AI Act der Europäischen Union lenken mehr Aufmerksamkeit auf die Herkunft von KI-Trainingsdaten sowie auf Lizenzen und die Zustimmung derjenigen, die Daten bereitstellen. Auf diese Punkte legt Mozilla Data Collective bei der Prüfung und Bereitstellung seiner Datensätze bereits Wert.

Der Beitrag Mozilla investiert weitere fünf Millionen USD in Mozilla Data Collective erschien zuerst auf soeren-hentzschel.at.

27. September 2026

Mozilla und das kanadische KI-Forschungsinstitut Mila haben eine neue Initiative für vertrauenswürdige Open-Source-KI angekündigt. Mit Unterstützung der kanadischen Regierung soll eine offene KI-Grundlage entstehen, die Organisationen lokal betreiben und vollständig kontrollieren können.

Open-Source-KI einfacher in Betrieb nehmen

Bereits im März hatten Mozilla und Mila eine strategische Partnerschaft angekündigt, um offene und souveräne KI voranzubringen. Nun bauen die beiden Organisationen ihre Zusammenarbeit aus. Auf der kanadischen KI- und Technologiekonferenz ALL IN wurde eine neue gemeinsame Initiative vorgestellt.

Open-Source-Modelle stehen zwar längst zur Verfügung. Ein solches Modell sicher, zuverlässig und in bestehende Systeme integriert produktiv einzusetzen, erfordert aber häufig ein spezialisiertes Entwicklerteam und mehrere Monate Arbeit. Genau an dieser Stelle setzt die Initiative an: Unternehmen und andere Organisationen sollen ein einsatzbereites KI-Paket erhalten, das sie privat und unter eigener Kontrolle betreiben können. Damit sollen sie weder selbst ein komplexes Gesamtsystem entwickeln noch vollständig von proprietären KI-Diensten abhängig sein, bei denen jede Anfrage Kosten verursacht.

Offener Standard und Referenz-Implementierung

Die geplante Grundlage besteht aus zwei Teilen. Ein offener Standard soll in Form klar definierter Schnittstellen veröffentlicht werden. Dadurch sollen sich einzelne Bestandteile des KI-Systems jederzeit gegen bessere Alternativen austauschen lassen.

Dazu kommt eine funktionierende Referenz-Implementierung, die Organisationen auf eigener oder selbst gewählter Infrastruktur installieren können. Dabei sollen sie selbst entscheiden können, welche Modelle und Kontrollmechanismen sie einsetzen und mit welchen eigenen Daten das System arbeitet. Funktionen für die Verwaltung des Systems und von Zugriffsrechten sollen von Anfang an integriert sein.

Als mögliches Einsatzszenario nennt Mozilla einen kleineren Produktionsbetrieb. Ein privater KI-Assistent könnte dort Handbücher, Arbeitsabläufe und frühere Projektdateien durchsuchen, beim Verfassen von Berichten helfen, technische Fragen beantworten oder die Softwareentwicklung unterstützen. Da das System lokal betrieben werden kann, bleiben vertrauliche Unternehmensdaten in der eigenen Umgebung. Neben Unternehmen richtet sich das Projekt unter anderem auch an Krankenhäuser, gemeinnützige Organisationen und Behörden.

Sechs Millionen Dollar als Anschubfinanzierung

Mila übernimmt die technische Umsetzung und Koordination des Projekts, während Mozilla seine technische Expertise einbringt und fünf Millionen Dollar als Anschubfinanzierung bereitstellt. Der kanadische Hardware-Anbieter Hypertec investiert im ersten Jahr eine weitere Million Dollar, um erste Installationen bei kanadischen Unternehmen und Institutionen zu beschleunigen. Unterstützt wird die Initiative außerdem von der kanadischen Regierung. Weitere Unternehmen, Forschungseinrichtungen, Geldgeber, Regierungen und Entwickler sind eingeladen, sich an dem Projekt zu beteiligen.

An der Architektur und der Auswahl geeigneter Open-Source-Komponenten arbeiten Mozilla und Mila bereits seit sechs Monaten. Innerhalb der kommenden sechs Monate sollen erste funktionierende Referenz-Implementierungen für Unternehmen, Behörden und gemeinwohlorientierte Anwendungsfälle veröffentlicht werden. Das weiter gefasste Ziel für die kommenden zwei Jahre ist es, Open-Source-KI so einfach einsetzbar zu machen, dass sie überall und von jedem genutzt werden kann.

Dass hier noch eine Lücke besteht, zeigt Mozillas „State of Open Source AI“-Bericht: Zwar setzen 79 Prozent der Entwickler, die KI-Funktionen integrieren, auf offene Modelle. In den produktiven Einsatz schaffen es jedoch nur 53 Prozent der Teams. Als größte Hürden gelten Kosten, Sicherheit, Integration und Wartung.

Der Beitrag Mozilla und Mila starten neue Open-Source KI-Initiative erschien zuerst auf soeren-hentzschel.at.

Archiv Ältere Artikel finden sich im Archiv Archiv