staging.inyokaproject.org

28. Juli 2018

Um einen neuen Rechner mit einfachen Mitteln unter Ubuntu einem Lasttest zu unterziehen, kann man sich meist bei bereits installierten Tools bedienen. Zur Belastung der CPU eignet sich yes:

yes > /dev/null &

Die Anwendung yes gibt ständig ein y auf die Konsole aus und erzeugt damit einhundert Prozent Last auf einer CPU. Wenn man für jeden CPU-Kern eine Instanz startet, kann man mittels yes problemlos Vollast erzeugen.

Die Last spiegelt sich in htop wider

Um die Festplatte zu füllen kann cat in Verbindung mit /dev/urandom genutzt werden:

cat /dev/urandom > bigfile &

Hier werden Zufallszahlen, welche aus /dev/urandom stammen, auf die Festplatte geschrieben. Für die Belegung und den Test des Speichers kann das Paket memtester installiert und genutzt werden:

apt-get install memtester
memtester 30000 4

Der erste Parameter gibt die Menge des zu nutzenden Arbeitsspeichers an, während der zweite Parameter die Anzahl der Durchläufe definiert. In diesem Beispiel werden 30 GB des Arbeitsspeichers belegt und vier Durchläufe durchgeführt.

27. Juli 2018

In diesem Artikel halte ich fest, wie ich Postfix unter RHEL 7 für SMTP-Authentifizierung an einem relayhost über STARTTLS mit den Authentifizierungsmethoden PLAIN und LOGIN konfiguriert habe. Da ich kein Postfix-Experte bin, mag dies weder der einzige noch der beste Weg sein, doch habe ich das Ziel erreicht. Verbesserungsvorschläge nehme ich gerne in den Kommentaren entgegen.

Ihr findet hier vor allem keine Schritt-für-Schritt-Anleitung und kein ausführliches Tutorial. Seid also nicht enttäuscht, wenn ihr auch die am Ende des Artikels verlinkten Quellen zu Rate ziehen müsst.

Der Artikel gliedert sich in die folgenden Abschnitte:

  1. Test der Benutzerzugangsdaten über STARTTLS
  2. Installation fehlender Pakete und Konfiguration von Postfix

Test der Benutzerzugangsdaten über STARTTLS

Für die SMTP-Authentifizierung am relayhost werden Benutzername und Passwort benötigt. Bevor ich Postfix (ver)konfiguriere, überprüfe ich, ob der SMTP-Server diese Zugangsdaten akzeptiert. Da die Zugangsdaten über STARTTLS übertragen werden, prüfe ich, ob der SMTP-Server dies überhaupt unterstützt. Im folgenden Listing wird der TCP-Port 25 verwendet. In Abhängigkeit zur konkreten Umgebung kann auch ein anderer Port wie z.B. 587 in Frage kommen.

# telnet relayhost.example.com 25
Trying 192.168.0.1...
Connected to relayhost.example.com.
Escape character is '^]'.
220 ESMTP Messaging Multiplexor bla bla
EHLO localhost
250-relayhost.example.com
[...]
250-AUTH PLAIN LOGIN
250-AUTH=LOGIN PLAIN
250 STARTTLS

Sind obige mit der Ziffer 250 beginnende Zeilen in der Ausgabe enthalten, sind die Voraussetzungen erfüllt, dass wir Klartext-Benutzernamen und -Passwort durch STARTTLS geschützt an den Server übermitteln können. Dabei stehen die beiden Authentifizierungsverfahren PLAIN und LOGIN zur Verfügung.

Benutzername und Kennwort müssen dabei Base64-kodiert an den SMTP-Server übertragen werden. Der Base64-kodierte String kann mit folgendem Befehl erstellt werden. Dabei ist „Max“ der Benutzername und „pusemuckel“ das Passwort.

Kodierung für AUTH PLAIN

Hierbei werden Benutzername und Passwort in einem String kodiert.

$ echo -ne '\0Max\0pusemuckel' | base64
AE1heABwdXNlbXVja2Vs

Kodierung für AUTH LOGIN

Für AUTH LOGIN müssen Benutzername und Passwort jeweils einzeln kodiert werden.

$ echo -ne 'Max' | base64
TWF4
$ echo -ne 'pusemuckel' | base64
cHVzZW11Y2tlbA==

Test beider Verfahren über STARTTLS

Eine STARTTLS-Verbindung zum relayhost wird mit folgendem Befehl hergestellt (Ausgabe gekürzt):

# openssl s_client -connect relayhost.example.com:25 -starttls smtp
CONNECTED(00000003)
[...]
250 STARTTLS
AUTH PLAIN AE1heABwdXNlbXVja2Vs
235 2.7.0 PLAIN authentication successful.

Die letzte Zeile ist die Bestätigung, dass eine Authentifizierung mit dem bekannten Benutzernamen und dem dazugehörigen Passwort über STARTTLS und AUTH PLAIN möglich ist.

Für AUTH LOGIN sieht der Test wie folgt aus. Die zusätzliche Option -crlf ist dann zu verwenden, wenn es sich bei dem Zielsystem z.B. um ein Microsoft System handelt, da diese traditioniell andere Zeilenumbrüche verwenden.

# openssl s_client -connect relayhost.example.com:25 -starttls smtp
CONNECTED(00000003)
[...]
250 CHUNKING
EHLO Max
250-relayhost.example.com Hello [IP-Adresse]
AUTH LOGIN
334 VXNlcm5hbWU6
TWF4
334 UGFzc3dvcmQ6
cHVzZW11Y2tlbA==
235 2.7.0 Authentication successful

Auch hier bestätigt die letzte Zeile die Gültigkeit unserer Benutzeranmeldeinformationen.

Installation fehlender Pakete und Konfiguration von Postfix

Da die Installation meines Hosts auf einer RHEL-Minimalinstallation basiert, werden zuerst zwei benötigte Pakete nachinstalliert:
# yum install cyrus-sasl cyrus-sasl-plain

Datei mit Anmeldeinformationen erstellen

Es ist die Datei /etc/postfix/sasl_passwd mit folgendem Inhalt zu erstellen:

# cat /etc/postfix/sasl_passwd
smtp.example.com Max:pusemuckel

Zu Beginn der Zeile wird der FQDN des SMTP-Servers eingetragen, gefolgt von Benutzername:Passwort im Klartext. Damit nun nicht jeder diese Datei lesen kann, wird der Zugriff mit den folgenden Kommandos auf den Benutzer ‚root‘ eingeschränkt und anschließend eine Postfix-DB-Datei erstellt:

# chown root:root /etc/postfix/sasl_passwd && chmod 600 /etc/postfix/sasl_passwd
# postmap hash:/etc/postfix/sasl_passwd
# ls -l /etc/postfix/sasl_passwd*
-rw-------. 1 root root 52 26. Jul 08:57 /etc/postfix/sasl_passwd
-rw-------. 1 root root 12288 26. Jul 08:59 /etc/postfix/sasl_passwd.db

Konfiguration der /etc/postfix/main.cf

Für die Konfiguration habe ich mich an [2] orientiert. Um STARTTLS und die SMTP-Authentifizierung zu aktivieren, habe ich folgende Zeilen an meine /etc/postfix/main.cf angefügt:

# tail -n 10 /etc/postfix/main.cf
# SASL SUPPORT FOR SERVERS
#
# The following options set parameters needed by Postfix to enable
# Cyrus-SASL support for authentication of mail servers.
#
smtp_use_tls = yes # Aktiviert TLS für Postfix
smtp_sasl_auth_enable = yes # Aktiviert SMTP AUTH für Postfix
smtp_sasl_password_maps = hash:/etc/postfix/sasl_passwd # Gibt an wo Postfix die Zugangsdaten findet
smtp_sasl_security_options = # Durch setzen der leeren Option wird die PLAIN- und anonyme Authentifizierung aktiviert

Für AUTH LOGIN ist zusätzlich noch die folgende Zeile einzufügen:

smtp_sasl_mechanism_filter = login

Abschließend ist die Postfix-Konfiguration neu zu laden:

# systemctl reload postfix.service

Test des Mailversands

Um den Mailversand zu testen, habe ich vom lokalen System aus eine kurze E-Mail versendet:

# mailx -s "Testmail mit SMTP-AUTH und STARTTLS" foo@example. << EOT > EOT
Null message body; hope that's ok

Quellen und weiterführende Links

  1. How to test SMTP Authentication and StartTLS {en}
  1. 16. SMTP Authentication for Mail servers {en}

26. Juli 2018

Was sich schon vor Monaten angedeutet hat, ist nun offiziell: Mozilla wird die Feed-Unterstützung aus Firefox entfernen. Geplant ist die Entfernung für Firefox 63 oder Firefox 64.

Firefox bietet seit vielen Jahren die Unterstützung von Feeds über den RSS- oder Atom-Standard. Seit fast genauso vielen Jahren wurde an dieser Unterstützung allerdings auch nichts mehr verbessert. Die von Mozilla geplante Entfernung der Feed-Unterstützung dürfte in dieser Form also kaum einen nennenswerten Verlust darstellen. Wer Feeds nutzt, nutzt vermutlich sowieso schon eine bessere Lösung dafür.

Worum geht es? Viele Webseiten stellen ihre News auch über einen sogenannten News-Feed bereit. Dieser kann von einer Software abonniert werden, so dass der Anwender keine Nachrichten seiner Lieblings-Webseiten mehr verpasst. Firefox war noch nie ein vollwertiger Feed-Reader. Zumindest erkennt Firefox aber, wenn eine Webseite einen oder mehrere Feeds bereitstellt, und signalisiert dies über einen entsprechenden Button, der standardmäßig allerdings nicht Teil der Firefox-Oberfläche ist, sondern vom Nutzer manuell hinzugefügt werden muss. Per Klick darauf gelangt der Anwender zu einer Oberfläche zum Abonnieren des Feeds. Dazu kann eine externe Anwendung ausgewählt werden oder man erstellt ein sogenanntes dynamisches Lesezeichen. Dabei handelt es sich um einen speziellen und sich selbst aktualisierenden Lesezeichen-Ordner, dessen Lesezeichen die neuesten Feed-Einträge sind. Keine Uhrzeit, keine Zusammenfassung, ausschließlich der Titel der News wird ausgegeben.

Die zu Grunde liegende Technologie RSS respektive Atom ist schon ziemlich in die Tage gekommen, was den praktischen Nutzen aber kein bisschen schmälert. Nichtsdestominder nimmt die Popularität von Feeds seit Jahren immer weiter ab. Dies bestätigt sich auch in den Telemetrie-Daten von Firefox. Demnach nutzen 99,9 Prozent der Firefox-Nutzer die Feed-Features von Firefox nicht.

Wieso lässt man die Funktionalität nicht einfach in Firefox? Das tut noch niemandem weh. Falsch! Die Feed-Komponente hat seit Jahren keine Pflege mehr erhalten. Alte und nicht mehr benötigte Plattform-Features, von denen die Feed-Implementierung abhängt, können nicht entfernt werden, solange diese noch genutzt werden. So nutzt der Feed-Reader beispielsweise einen ganz eigenen XML-Parser und nicht den, den Firefox sonst nutzt. Die technische Implementierung der Feed-Unterstützung in Firefox verkompliziert die allgemeine Lesezeichen-Implementierung außerdem nicht unerheblich – ein Bereich, in dem Mozilla derzeit sehr aktiv Verbesserungen vornimmt. Es gibt Probleme mit der Synchronisation der dynamischen Lesezeichen und auf Android sowie iOS existiert dieses Konzept überhaupt nicht.

Damit die Feed-Komponente eine Zukunft hätte, müsste diese komplett neu entwickelt werden. Und dies erfordert Ressourcen, die Mozilla nicht für Dinge aufbringen kann, welche gerade mal für 0,1 Prozent der Nutzer von Interesse sind. Und Hand auf’s Herz, eine Neuentwicklug der bisherigen Unterstützung wäre auch nicht lohnenswert. Feed-Reader, ob in Form einer Erweiterung oder eines Online-Dienstes, gibt es wie Sand am Meer und die meisten davon bieten mehr Nutzen als die bisherige Unterstützung in Firefox. Eine Neuimplementierung in Firefox hätte nur dann Sinn, wenn die Neuentwicklung irgendeinen Mehrwert bieten würde. Und das erhöht den notwendigen Aufwand, den Mozilla investieren müsste, noch einmal erheblich.

Was passiert mit bestehenden dynamischen Lesezeichen? Sobald Mozilla die Unterstützung für dynamische Lesezeichen entfernt, wird Mozilla die Details dieser in eine OPML-Datei exportieren, welche von anderen Feed-Readern, einschließlich WebExtensions für Firefox, importiert werden kann. Die dynamischen Lesezeichen selbst werden zu normalen Lesezeichen konvertiert, allerdings nicht zur Feed-Adresse, sondern nur regulären Adresse, sofern bekannt. Fehlt diese Information, wird das dynamische Lesezeichen gelöscht. Außerdem wird Firefox, wenn es soweit ist, die Änderung kommunizieren und Optionen vorschlagen, die Feeds weiterhin zu nutzen.

Auch wenn nicht viel für Firefox als Programm zur Feed-Nutzung spricht, so mag es natürlich auch hier wieder Nutzer geben, die unzufrieden sind. Und so doof man die Entfernung auch finden mag, so wenig kann man Mozilla für seine Migrations-Strategie kritisieren. Denn dass sich Mozilla trotz der feststehenden Entfernung so viele Gedanken darum macht, wie die Nutzer, obwohl es gerade mal 0,1 Prozent aller Nutzer überhaupt betrifft, weiterhin Feeds nutzen können, ist alles andere als selbstverständlich.

Die Entfernung der Feed-Unterstützung wird in Firefox 63 oder Firefox 64 erfolgen. Firefox 63 erscheint aller Voraussicht nach am 23. Oktober 2018, Firefox 64 am 11. Dezember 2018.

Der Beitrag Mozilla entfernt Feed-Unterstützung aus Firefox erschien zuerst auf soeren-hentzschel.at.

25. Juli 2018

Der Sommer ist in Deutschland angekommen. Das bedeutet nicht nur hohe Temperaturen, sondern auch viele schöne Sommernächte mit Mond, Sternen – und der International Space Station, kurz ISS. Wie schöne Schnappschüsse hiervon erstellt werden können, umreißt dieser Artikel.

[Rechtl. Hinweis vorab: in diesem Artikel wird zur Illustration der Thematik und dem Erfahrungsbericht bestimmte Hardware angesprochen. Dies stellt jedoch keine Kaufempfehlung dar und wird lediglich zur Veranschaulichung eingesetzt! Aus diesem Grund wurden keine weiteren Verlinkungen zu solchen Produkten gesetzt. Die angesprochene Software ist Open Source sowie zum Veröffentlichungszeitpunkt kostenfrei erhältlich.]

Denn neben den vielen Flugzeugen, die im Nachthimmel ihre Streifen ziehen, gibt es auch Objekte, die nicht blinken und mitunter viel schneller den Raum durchqueren. Dies sind mit hoher Wahrscheinlichkeit dann Satelliten. Von diesen gibt es jedoch einige. Wer sich für die Thematik interessiert, kann sich mit der für Linux, Windows und Mac verfügbaren Open Source-Anwendung Stellarium beschäftigen, die neben vielen anderen Himmelsobjekten auch Satelliten samt Umlaufbahnen darstellen kann. In Stellarium wird hierfür die eigene Position und gewünschte Uhrzeit für die Simulation eingegeben, sodass die Software denn dann zu erwartenden Nachthimmel errechnen kann.

Inhalt dieses Artikels

Überflug finden

Wer allerdings zielgerichtet die ISS sucht, kann sich jedoch auch an anderen Tools bedienen, wie z. B. Heavens Above (Wikipedia-Artikel). Hierbei handelt es sich um eine gemeinnützige Webseite, die es ermöglicht, Satelliten zu verfolgen und weitere Informationen über diese zu sammeln. Dargestellt wird dies mittels einer Sternenkarte. Heavens Above stellt allerdings auch eine Android-App (Play Store-Link, App benötigt Standortfreigabe) bereit, die eine Übersicht der Überflüge von künstlichen Himmelsobjekte samt optionalen Benachrichtigungen verfügbar macht. Diese Daten helfen den Zeitpunkt für den Überflug der bekannten Raumstation zu ermitteln.

Kamera & Stativ

Bei der Auswahl der Kamera stehen euch die Möglichkeiten offen. Eure Möglichkeiten sind allerdings auch teils vom Equipment abhängig. Wichtigste Voraussetzung: manuelle Belichtungszeit! Ohne das kommt ihr nicht weit. Ich werde mich in diesem Artikel auf die Sony RX100 beschränken, die ein Einsteigermodell darstellt und eine Kompaktkamera ist. Auch wenn jeder halbwegs professionelle Fotograf jetzt Schanppatmung bekommt, möchte ich für den Einstieg eine einfache Übung für Nachtaufnahmen zeigen, der dann mithilfe der später verlinkten Artikel dann entsprechend erweitert werden kann.

Auf keinen Fall vergessen dürft ihr ein Stativ. Ich hatte es bereits ohne einem Stativ auf dem Fensterbrett versucht und die Ergebnisse waren grottig.

Grundlagen

Fakt ist, dass die Automatik eurer Kamera zwar schöne Ergebnisse für einen spontanen Schnappschuss erzielen kann, jedoch mitunter nicht auf solche speziellen Szenarien abgestimmt ist. Wir schalten die Kamera somit in den manuellen Modus, meist gekennzeichnet durch ein "M". Drei Parameter werden nun benötigt: Belichtungszeit, ISO und Blende. Für was sind aber die verschiedenen Parameter zuständig?

Belichtung

Das interessanteste wird erst einmal die Belichtungszeit / Verschlusszeit sein, die den Effekt der Schweife ermöglicht. Je länger die Verschlusszeit ist, desto mehr Licht fällt länger auf den Sensor ein. Üblicherweise wird mit "kürzeren" Verschlusszeiten gearbeitet, da bei ungewollt zu langen Verschlusszeiten das Bild klassischerweise verwackelt. Hat man dieses "Verwackeln" allerdings hinsichtlich unserer ISS-Streifenzüge gewollt unter Kontrolle, werden entsprechend lange Verschlusszeiten eingesetzt. Der kleinste Verwackler an der Kamera während der Aufnahmezeit zerstört allerdings das Bild, weswegen Stativ Pflicht ist. Zu Verwacklern zählt übrigens auch das Drücken der Auslösetaste, weswegen für diese Aufnahmen ein z. B. 2 s Selbstauslöser oder noch besser Fernauslöser üblich ist.

Blende

Die Blende ist grob gesagt für den Unschärfeeffekt zuständig. Sie wird üblicherweise mit Angaben wie f/2.2 oder f/22 spezifiziert. Wer die Hintergründe hierzu gerne erfahren mag, kann entweder in das Optik-Kapitel seines Physiklehrbuchs, auf Wikipedia oder auf LEIFI-Physik schauen. Die nebenstehende GIF-Animation verdeutlicht den Einfluss auf das Bild: je kleiner die Blendenzahl ist, desto mehr wird die Blende geöffnet und der Unschärfeeffekt entsteht. Je größer die Blendenzahl ist, desto mehr Tiefenschärfe wird erreicht. Letzteres wollen wir erreichen, müssen aber im Hintergrund wissen, dass damit die Blende sehr weit geschlossen wird und die Bilder erst einmal dunkler werden.

Bei der RX 100 können Belichtungszeit und Blende im M-Modus mittels unterer Cursortaste sowie dem Rollrad eingestellt werden. Kleiner Hinweis hierbei: 1/250 bedeutet eine zweihundertfünfzigstel Sekunden, 30" 30 Sekunden, BULB Kabelfernauslöser (dann ist die Belichtungszeit so lange, wie man auf die Auslösetaste drauf drückt). 30 Sekunden ist leider auch das Maximum der RX 100, für mehr muss man BULB wählen.

ISO

Soll die Helligkeit beim Wechsel von einer f/2.2-Blende auf eine f/11-Blende beibehalten werden, so muss die Belichtungszeit erhöht werden. Dies kann allerdings Verwacklungen im Bildresultat zur Folge haben. Um dieser Problematik etwas entgegenzusetzen, haben Kameras allerdings noch ein Ass im Ärmel: den ISO. Er ist sozusagen ein Booster für die Helligkeit im Bild.

Hier könnte ich jetzt auch einen Roman über seine Funktion schreiben, aber ich kürze es einmal ab: er bestimmt die Lichtempfindlichkeit des Kamerasensors. Je höher der ISO, desto heller das Bild. Einen Preis zahlt man allerdings dafür: Bildrauschen, vor allem ab ISO 3200 bei der RX 100. Wo kein Licht ist, kann auch keins hergezaubert werden. Verwirrend bezogen auf die RX 100 hierbei: während die vorherigen Parameter über die normale Anzeige eingestellt werden können, muss man für den ISO in die Einstellungen auf Seite 3 gehen.

Diese Werte müssen nun situationsbedingt in Einklang gebracht werden. Die lange Belichtungszeit ist übrigens sowieso nur eher in der Nacht nützlich: da bei längerer Belichtung auch mehr Licht an den Sensor gelangt, hat man bei zu hoher Belichtungszeit kein lediglich verwackeltes, sondern ein weißes Bild.

RAW

Um den Bogen jetzt allerdings zur Open Source-Welt wieder zu schlagen, möchte ich nun über ein anderes Thema reden: Rohdaten. Denn die RX 100 besitzt wie viele (semi)professionelle Kameras die Möglichkeit, nicht nur das errechnete Bildresultat im üblicherweise verwendeten JPEG-Format auf der SD-Karte festzuhalten, sondern auch die rohen Sensordaten in Form eines "digitalen Negativs" zu erfassen. Für die jüngere Generation: früher waren in den Kameras Rollen mit langen Bändern drin, auf denen die Fotos erst zwischengespeichert wurden, bevor man nach einsenden von diesem nach einigen Wochen eine echte Kopie erst erhalten konnte - mit der heutigen DSGVO gar nicht mehr vorzustellen. Vorteil von RAW-Fotografie ist, dass sich bestimmte Parameter im Nachhinein besser anpassen lassen als auch einem von der Kamera errechneten Bild in einem verlustbehafteten Format. Wir kommen später noch einmal zurück. Bei der RX 100 aktiviert man übrigens RAW über das Menü und ändert den Wert der Einstellung Qualität von Fein auf RAW & JPEG. Warum nicht nur RAW? Glaubt mir, wer nicht oft mit RAW zu tun hat, wird den zusätzlichen JPEG-Abzug schätzen, denn die RAW-Datei ist in meinem Fall noch unbearbeitet und verrauscht (das rechnet normalerweise die Kamera dann automatisch raus, bei RAW müsst ihr das selbst machen). Noch immer keine weiteren Open Source-Programme erwähnt? Passt auf, das kommt gleich.

Showtime!

Jetzt geht es ans Fotografieren der ISS! Testet alle Einstellungen, BEVOR die ISS vorbeifliegt und bereitet euch vor. Der Moment des Überflugs beginnt, ihr drückt ab und könnt je nach Kamera einen mehr oder weniger langen Schweif einfangen.

Ich habe übrigens bei meiner Aufnahme vor einigen Tagen um 1 Uhr f/11, ISO 6400 (oder wenn es noch heller ist 3200) sowie 30 Sekunden Belichtungszeit gewählt. Die ISS fliegt schnell durch, nach ca. 5 Minuten ist das Spektakel auch schon um.

Die ersten vorläufigen Ergebnisse könnt ihr euch in meiner Galerie ansehen.

Fotoverwaltung und Nachbereitung

Für die Nachbereitung und Verwaltung eurer Schnappschüsse kann ich euch zwei Open Source-Anwendungen empfehlen: Digikam und Darktable. Mit Digikam als DAM können Bilder verwaltet werden - und das ist mehr als eine simple Ordnerstruktur, das sind Tags, eigene Bewertungen oder EXIF-Daten.

Darktable eignet sich wiederum für Rohdaten. Denn wie ich bereits das digitale Negativ umschrieben habe, müssen aus den Sensordaten und (benutzerdefinierten) Parametern wieder Bilddaten in Form von Pixeln erzeugt werden - das macht Darktable.

Achso, hatte ich eigentlich erwähnt, dass beim Thema RAW jeder Hersteller sein eigenes Süppchen und somit Format kocht? Adobe versucht zwar genau wie bei .pdf mit .dng ein unabhängiges Format zu etabilieren, Sony aber arbeitet noch z.B. mit .ARW. Darktable kennt sie aber alle (wenn nicht exotisch).

Ein weiterer Vorteil von Darktable sind die vielfältigen Einstellungsmöglichkeiten und auch Masken, mit denen auch fortgeschrittenere Anwendungsfälle abgedeckt werden können. Lasst euch von der Anwendung nicht erschlagen, es finden sich auch einige deutschsprachige Video-Tutorials an.

Wir fassen zusammen

Es gibt mittlerweile gute Anwendungen, mit denen ISS-Fotos vor- und nachbereitet werden können: Stellarium, Darktable und Digikam.

Die Zeitschrift c't hat bereits 2012 übrigens Möglichkeiten erklärt, sogar Nahaufnahmen von der ISS zu erhaschen.

Diese Woche bleibt übrigens spannend, da Freitag (27.07.2018) eine sichtbare, totale Mondfinsternis stattfinden wird.

Was ist euer ultimative Tipp für top Nachtaufnahmen? Schreibt gerne einen Kommentar!

Es läuft gerade nicht sonderlich gut für Linux in der öffentlichen Verwaltung. Erst das Auswärtige Amt, dann München und nun Niedersachsen. Begonnene oder bereits abgeschlossene Migrationen auf Linux werden rückgängig gemacht. Gegenbewegungen wie in Schleswig-Holstein sind vorerst nur Luftschlösser.

Wie immer gilt es vorab festzuhalten, dass der Einsatz von mehr offener und freier Software in der Verwaltung begrüßenswert wäre. Weniger Abhängigkeit von ausländischen IT-Konzernen und ihren Big-Data-Strategien, überprüfbare Sicherheit und vieles mehr sprechen dafür.

Dagegen spricht jedoch, dass Linux der Verwaltung dienen soll und nicht umgekehrt. Wie man den jüngsten Medienberichten (z. B. bei Heise oder Golem) entnehmen kann strebt das Land Niedersachsen einen einheitlichen Desktopclient an. Trotz Steuerverwaltung und ehedem Polizei ist Linux halt eine Minderheit, die bei einer Vereinheitlichung der Mehrheit weichen muss. Eine Migration zu Windows soll weiterhin die Zusammenarbeit über Ländergrenzen hinweg erleichtern Das ist das berühmte Henne-Ei-Problem: Würde die deutsche Verwaltung mehrheitlich mit Linux arbeiten, würde niemand zu Windows wechseln - und eben auch umgekehrt.

In den Pressemitteilungen scheinen aber noch andere Gründe durch und auch die FSFE macht in ihren Äußerungen im Heise-Artikel wieder die gleichen Fehler wie immer (siehe auch: Kommentar: Das Ende von LiMux - eine Nachbetrachtung). Kommt Linux im öffentlichen Dienst in Gefahr, schmeißen alle mit dem Geld-Argument um sich. Das ist weder sinnvoll noch stichhaltig! Transparente Kalkulationen der Kosten Windows vs. Linux gibt es gar nicht - alle Seiten operieren hier mit ihnen genehmen Zahlen. Microsoft bietet für die Lizenzkosten ja durchaus einen gewissen Gegenwert, das darf man nicht unterschlagen.

Als nächste alte Kamelle zieht man das Hardware-Argument aus dem Hut. Mit Linux könnte man ja die alte Hardware weiter betreiben und auf teure (Kostenargument mal wieder) Neuanschaffungen verzichten. Das ist aus so vielen Gründen falsch, dass es einem die Sprache verschlägt. Erstens ist Windows bei weitem nicht mehr so leistungshungrig wie früher. Windows 10 läuft auf Systemen die mit Windows 7 ausgeliefert wurden zufriedenstellend. Zweitens braucht ein zeitgemäßer Linux-Desktop mit professionellen Anwendungen auch Leistungsreserven. Drittens hat jede einigermaßen gut organisierte öffentliche Institution eine IT-Beschaffungsstatregie und arbeitet nicht wie ein Privatanwender oder eine Mini-Firma. Diese Strategie sieht meist vor pro Jahr einen gewissen Prozentsatz der Systeme auszutauschen (beginnend bei defekten und alten Geräten natürlich). Da wartet man nicht auf den Hardwaretot, schon alleine weil man sonst mit einem riesigen Portfolio veralteter Hardware arbeitet, die schlimmstenfalls komplett und zeitgleich ausgetauscht werden muss.

Weiterhin hat man in Niedersachsen den alten Fehler gemacht und anstelle einer Enterprise-Distribution (SUSE, RHEL und ggf. Ubuntu) auf eine Community-Variante gesetzt (in diesem Fall openSUSE). Vermutlich stand auch hier wieder das Kostenargument Pate. Schließlich sind die Enterprise-Distributionen nicht zwangsläufig billiger als eine Windows-Volumenlizenz. Die Community-Versionen haben immer zu kurze Supportzeiträume, was den Pflegeaufwand erhöht, zum Einsatz von veralteter Software führt und letztlich den Weg zur Re-Migration ebnet.

Liebe Linux-Lobbyverbände und Medien: Arbeitet an euren Argumenten! Wenn wirklich nichts außer die Kosten für Linux spricht, wird das nie etwas.


Bilder:

Einleitungs- und Beitragsbild von 3dman_eu via pixabay / Lizenz: CC0 Creative Commons

"

Das Test-Upgrade von openSUSE Leap 42.3 auf 15.0 einer recht schlanken Büroinstallation mit MATE Desktop verlief reibungslos (siehe: openSUSE Leap - Problemloses Upgrade eines schlanken Systems), daher standen nun die zwei Systeme mit KDE Plasma und umfangreicher Ausstattung an.

Beide Systeme haben einen Plasma-Desktop mit der üblichen KDE-Softwareaustattung (KDEPIM, Dolphin, Okular, Gwenview etc. pp.), sowie noch zusätzlichen Standard-Programmen wie LibreOffice, Firefox & Co. Die Herausforderung besteht bei beiden Systemen darin, dass sie ursprünglich mal Leap 42.1 Installation waren und innerhalb des 42er Zweiges somit bereits mehrfach aktualisiert wurden.

Nach der Anpassung der Paketquellen und einem beherzten zypper dup zeigte die Terminalausgabe über 2000 Paketoperationen an. Neben zahlreichen Neuinstallationen und Deinstallationen auch 800 Upgrades, sowie formelle Downgrades wegen des Versionssprungen 42.3 => 15.0.

Eingriffe während des Aktualisierungsvorgangs waren nicht vonnöten, es wurden aber zahlreiche Konfigurationsdateien als .rpmnew abgelegt, was man ggf. prüfen kann.

Nach einem Neustart hatten dann beide Systeme keinen Internetzugang, weder per WLAN noch per Ethernet-Kabel. Schuld sind Probleme in der Nameserverauflösung. Beheb ließ sich das Problem nach einer kurzen Internetrecherche durch das Löschen der Datei /etc/resolv.conf und einen anschließenden Neustart.

Weitere Probleme sind in den letzten drei Tagen nicht aufgefallen.

Damit ist openSUSE Leap nun endgültig alltagstauglich, eine Frage, die sich hier ja bereits Ende des vergangenen Jahres gestellt hat (siehe: openSUSE Leap im wartungsfreien Einsatz). Für openSUSE sprechen nicht nur die gut gepflegten Paketquellen, konsequente Fehlerbehebungen innerhalb der Supportphase und der Enterprise-Unterbau, sondern auch die vollkommen problemlosen Upgrades zwischen den Minor- und Majorversionen.


Bilder:

Einleitungs- und Beitragsbild von dariolafelicia via pixabay / Lizenz: CC0 Creative Commons

24. Juli 2018

Der Enterprise Policy Generator richtet sich an Administratoren von Unternehmen und Organisationen, welche Firefox konfigurieren wollen. Damit löst die Erweiterung den bekannten CCK2 Wizard in der Ära Firefox Quantum ab. Die neue Version bringt eine Funktion für den Import und Export von Konfigurationen, womit Konfigurationen nun auch geräteübergreifend geteilt werden können.

Enterprise Policy Generator

Download Enterprise Policy Generator für Firefox

Mit Firefox 60 und Firefox ESR 60 hat Mozilla die sogenannte Enterprise Policy Engine eingeführt. Die Enterprise Policy Engine erlaubt es Administratoren, Firefox über eine Konfigurationsdatei zu konfigurieren. Der Vorteil dieser Konfigurationsdatei gegenüber Group Policy Objects (GPO) ist, dass diese Methode nicht nur auf Windows, sondern plattformübergreifend auf Windows, Apple macOS sowie Linux funktioniert.

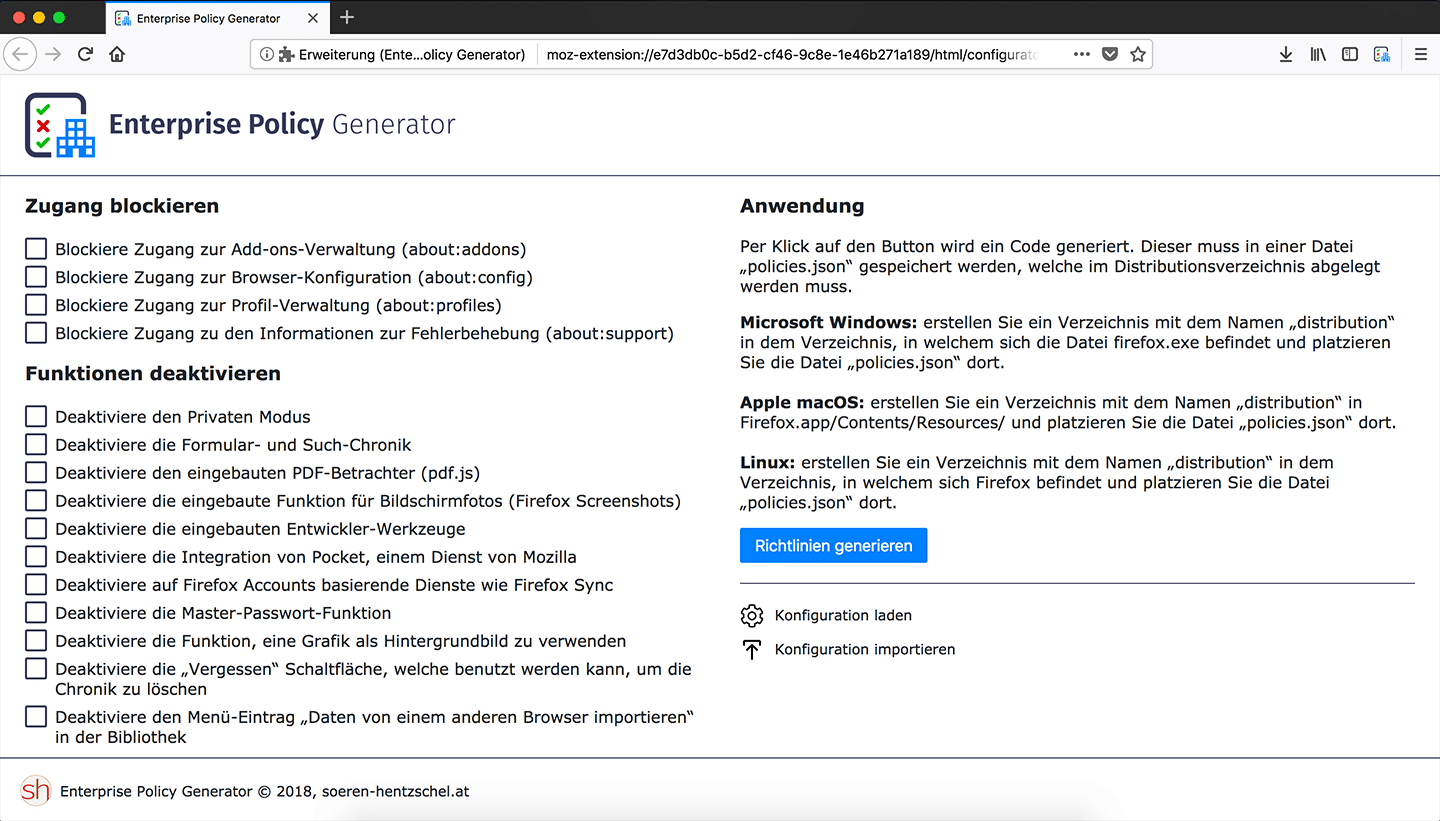
Zwar steht diese Erweiterung in keiner direkten Verbindung zum bekannten CCK2 Wizard, teilt aber die grundlegende Idee vom CCK2 Wizard, welcher in Firefox Quantum nicht mehr funktioniert. Der Enterprise Policy Generator wurde als Nachfolger vom CCK2 Wizard konzipiert – nur eben für Firefox Quantum und Enterprise Policies. Die Firefox-Erweiterung hilft bei der Zusammenstellung der sogenannten Enterprise Policies, so dass kein tiefergehendes Studium der Dokumentation und aller möglichen Optionen notwendig ist und sich Administratoren die gewünschten Enterprise Policies einfach zusammenklicken können. Mehr Informationen gibt es in der Ankündigung zum Enterprise Policy Generator.

Neuerungen Enterprise Policy Generator 3.0.0

Konfigurationen exportieren und importieren

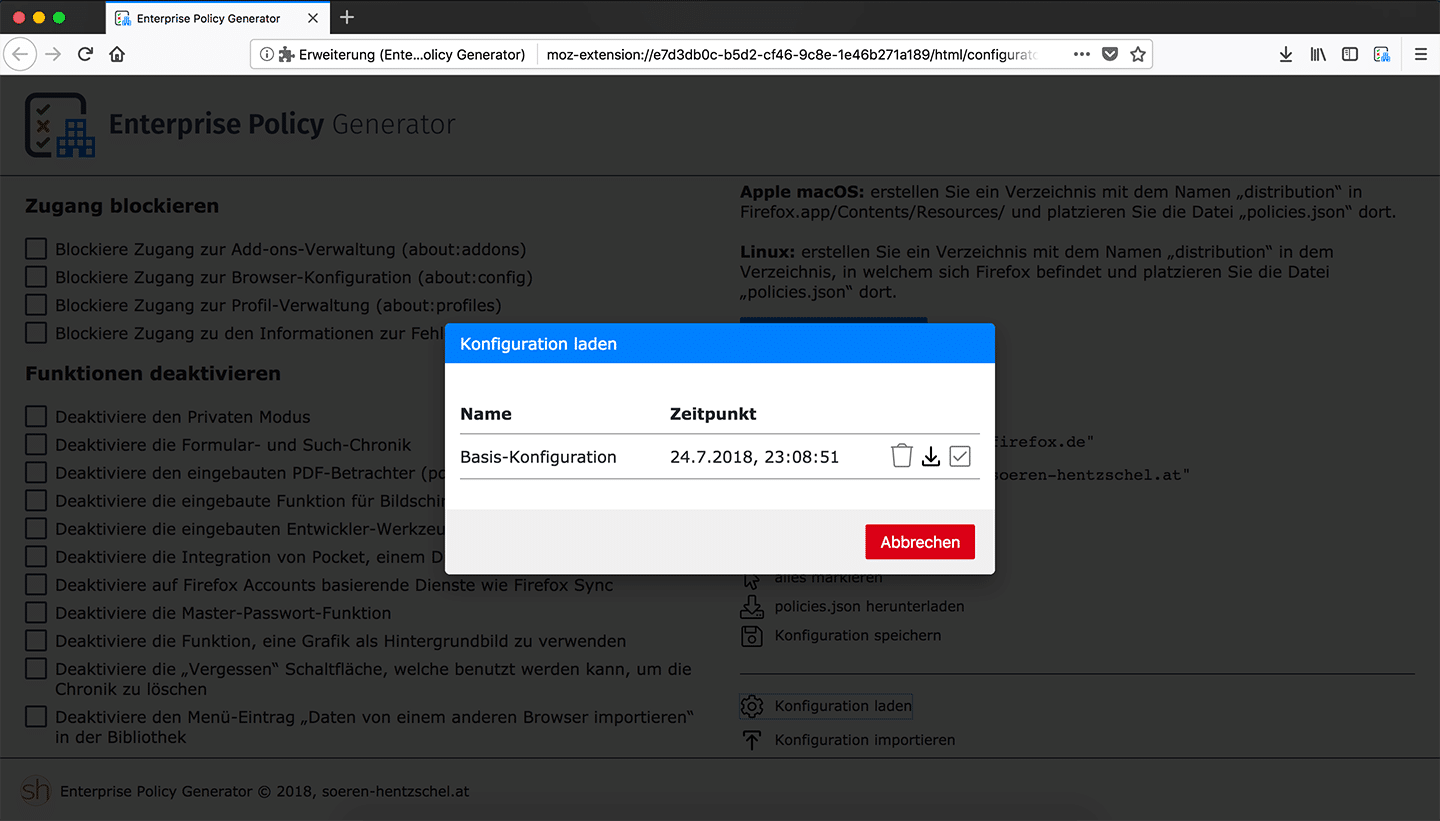
Nachdem die vor genau einem Monat erschienene Version 2.0.0 die Möglichkeit brachte, Konfigurationen speichern und wieder laden zu können, folgte mit Version 3.0.0 der nächste logische Schritt: ab sofort können Konfigurationen auch exportiert und wieder importiert werden. Damit werden mit dem Enterprise Policy Generator erstellte Konfigurationen portabel, denn eine erstellte Konfiguration kann so nicht mehr nur am gleichen Computer, sondern zu jedem Zeitpunkt und von jedem Computer aus weiter angepasst werden.

Enterprise Policy Generator 3.0

Enterprise Policy Generator 3.0

Validierung von URL-Feldern

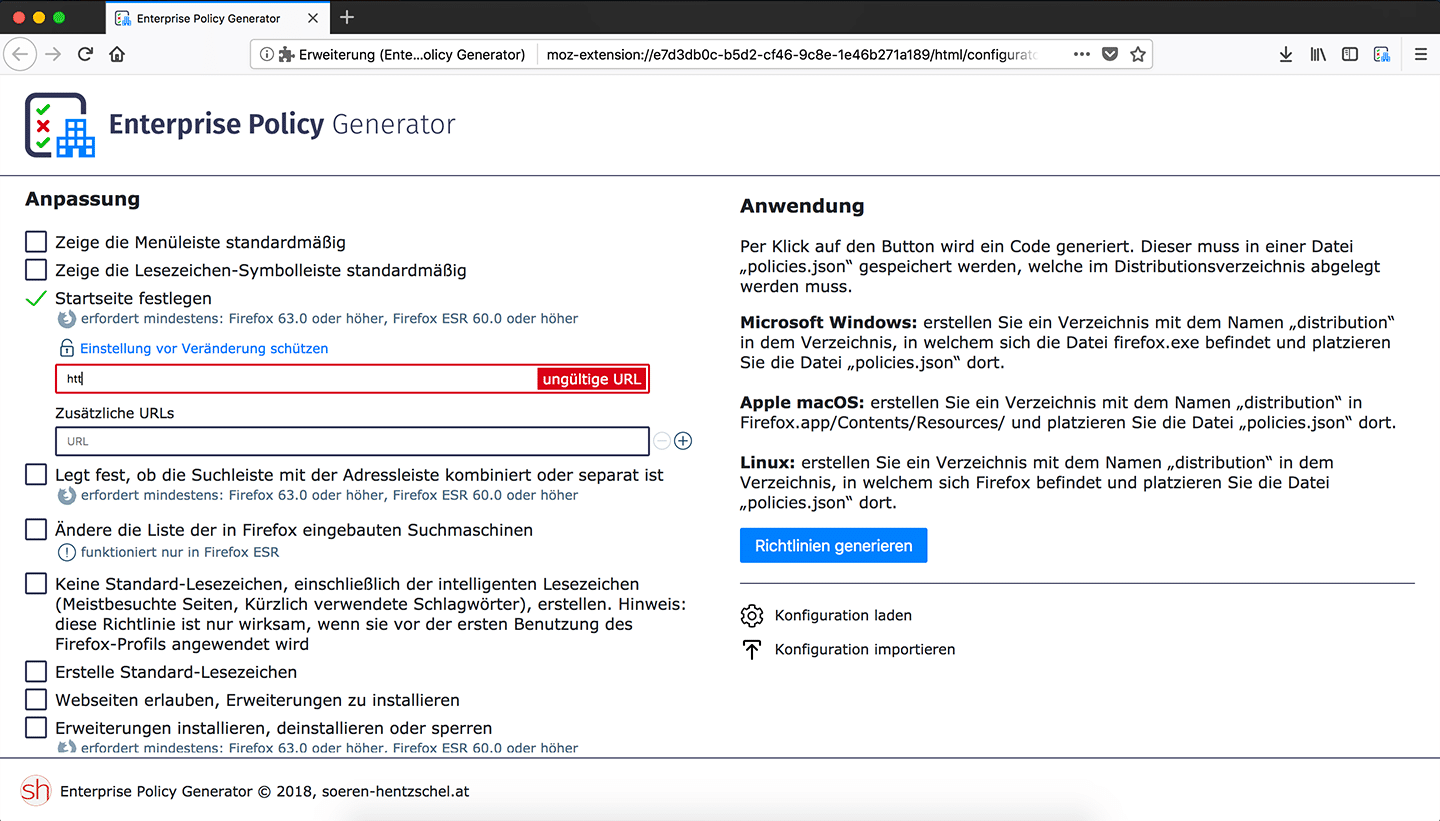
Der Enterprise Policy Generator hat bereits eine Validierung von Pflichtfeldern besessen. Neu in Version 3.0.0 ist eine zusätzliche Validierung von URL-Feldern. Nach ausführlichen Tests mit verschiedenen Validierungs-Ansätzen wurde sich für den simpelsten aller Ansätze entschieden: es findet lediglich eine Validierung des Protokolls statt, das heißt, URLs müssen mit https:// oder http:// beginnen. Auf diese Weise soll sichergestellt werden, dass die Konfiguration bei speziellen, aber gültigen URLs nicht an einer Validierung scheitert, die es besonders genau zu nehmen versucht. Leider ist die Validierung aller möglichen URLs eine Wissenschaft für sich, weswegen sich für diese Erweiterung für die sichere Variante entschieden worden ist.

Enterprise Policy Generator 3.0

UX-Verbesserungen

Wird eine Policy-Checkbox aktiviert, wird nun automatisch das erste Text- oder Auswahlfeld fokussiert, so dass sofort mit der Eingabe gestartet werden kann, ohne erneut klicken zu müssen. Ähnliches gilt für Mehrfachfelder: nach Klick auf ein Plus-Symbol wird direkt das erste Textfeld fokussiert. Im umgekehrten Fall, bei Klick auf ein Minus-Symbol in einem Mehrfachfeld, wird das vorherige Text-Feld automatisch fokussiert.

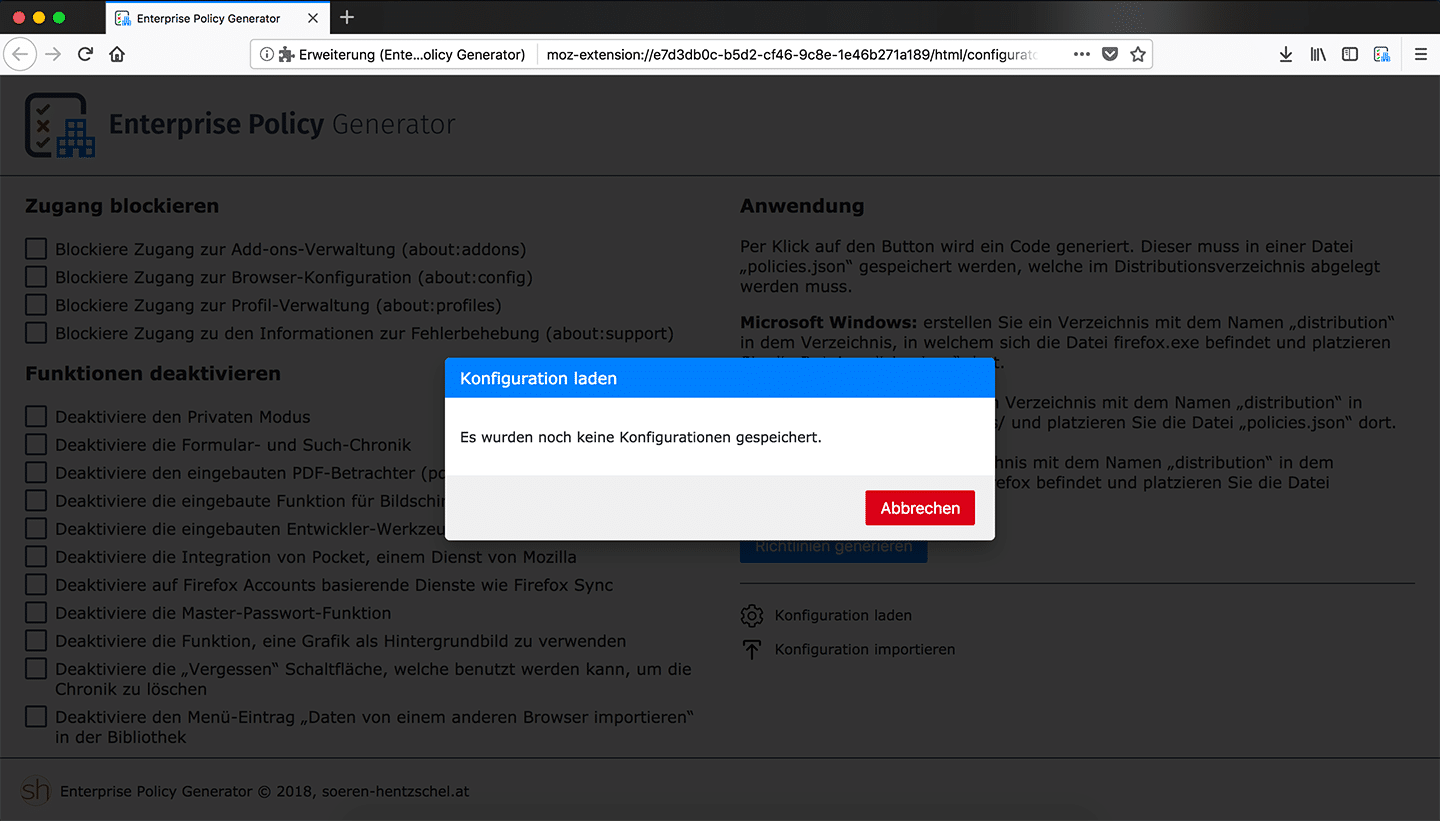
Der Dialog, welcher die bereits gespeicherten Konfigurationen anzeigt, zeigt nun einen entsprechenden Hinweis anstelle einer leeren Tabelle an, wenn noch keine Konfigurationen gespeichert worden sind.

Enterprise Policy Generator 3.0

Außerdem wurde die französische Übersetzung überarbeitet.

Neue Enterprise Policies

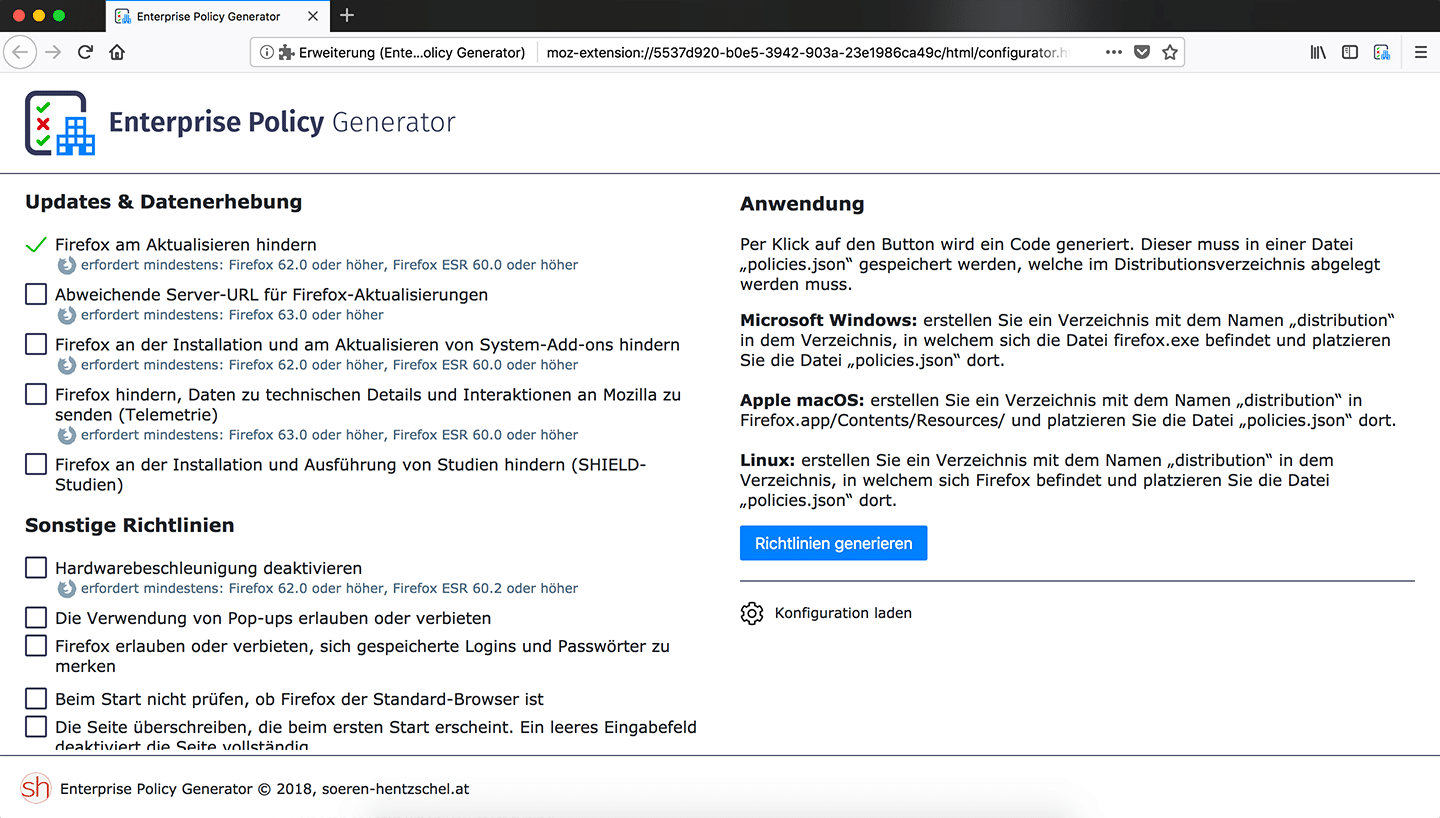
Mit dem Update auf Version 3.0.0 gab es auch einige Anpassungen der unterstützen Enterprise Policies. Ganz neu dazu gekommen ist die Unterstützung für eine Enterprise Policy zur Konfiguration des Zugriffes auf den Standort, die Kamera, das Mikrofon sowie für Benachrichtungen (Firefox 62, Firefox ESR 60.2). Ebenfalls neu ist eine Policy zur Konfiguration des Update-Servers von Firefox (Firefox 63). Die Policy für die integrierte Authentifizierung wurde um zwei Optionen erweitert (Firefox 63), außerdem gab es diverse Versions-Anpassungen.

Die folgenden Policies sind nicht länger auf Firefox ESR beschränkt: Firefox-Updates deaktivieren (Firefox 62), Updates von System-Erweiterungen deaktvieren (Firefox 62), Telemetrie deaktivieren (Firefox 63), Startseite festlegen (Firefox 63), Anzeige der separaten Suchleiste (Firefox 63), Erweiterungen installieren oder deinstallieren (Firefox 63), Aufruf bestimmter Webseiten verhindern (Firefox 63), Integrierte Authentifizierung (Firefox 63), Überschreiben der Seite beim ersten Browser-Start (Firefox 63), Überschreiben der Seite nach einem Update (Firefox 63).

Die folgenden Policies sind nicht länger auf die Mainstream-Version von Firefox beschränkt: Hardwarebeschleunigung deaktivieren (Firefox ESR 60.2), Suchmaschinen entfernen (Firefox ESR 60.2).

Roadmap

Wer sich für die Pläne der kommenden Versionen interessiert, findet hier die aktuelle Roadmap. Auch können an dieser Stelle Vorschläge für Verbesserungen gemacht werden.

Entwicklung unterstützen

Wer die Entwicklung des Add-ons unterstützen möchte, kann dies tun, indem er der Welt vom Enterprise Policy Generator erzählt und die Erweiterung auf addons.mozilla.org bewertet. Auch würde ich mich sehr über eine kleine Spende freuen, welche es mir ermöglicht, weitere Zeit in die Entwicklung des Add-on zu investieren, um zusätzliche Features zu implementieren.

Der Beitrag Enterprise Policy Generator 3.0 mit Import / Export is da erschien zuerst auf soeren-hentzschel.at.

Der Enterprise Policy Generator richtet sich an Administratoren von Unternehmen und Organisationen, welche Firefox konfigurieren wollen. Damit löst die Erweiterung den bekannten CCK2 Wizard in der Ära Firefox Quantum ab. Die neue Version bringt eine Funktion für den Import und Export von Konfigurationen, womit Konfigurationen nun auch geräteübergreifend geteilt werden können.

Enterprise Policy Generator

Download Enterprise Policy Generator für Firefox

Mit Firefox 60 und Firefox ESR 60 hat Mozilla die sogenannte Enterprise Policy Engine eingeführt. Die Enterprise Policy Engine erlaubt es Administratoren, Firefox über eine Konfigurationsdatei zu konfigurieren. Der Vorteil dieser Konfigurationsdatei gegenüber Group Policy Objects (GPO) ist, dass diese Methode nicht nur auf Windows, sondern plattformübergreifend auf Windows, Apple macOS sowie Linux funktioniert.

Zwar steht diese Erweiterung in keiner direkten Verbindung zum bekannten CCK2 Wizard, teilt aber die grundlegende Idee vom CCK2 Wizard, welcher in Firefox Quantum nicht mehr funktioniert. Der Enterprise Policy Generator wurde als Nachfolger vom CCK2 Wizard konzipiert – nur eben für Firefox Quantum und Enterprise Policies. Die Firefox-Erweiterung hilft bei der Zusammenstellung der sogenannten Enterprise Policies, so dass kein tiefergehendes Studium der Dokumentation und aller möglichen Optionen notwendig ist und sich Administratoren die gewünschten Enterprise Policies einfach zusammenklicken können. Mehr Informationen gibt es in der Ankündigung zum Enterprise Policy Generator.

Neuerungen Enterprise Policy Generator 3.0.0

Konfigurationen exportieren und importieren

Nachdem die vor genau einem Monat erschienene Version 2.0.0 die Möglichkeit brachte, Konfigurationen speichern und wieder laden zu können, folgte mit Version 3.0.0 der nächste logische Schritt: ab sofort können Konfigurationen auch exportiert und wieder importiert werden. Damit werden mit dem Enterprise Policy Generator erstellte Konfigurationen portabel, denn eine erstellte Konfiguration kann so nicht mehr nur am gleichen Computer, sondern zu jedem Zeitpunkt und von jedem Computer aus weiter angepasst werden.

Enterprise Policy Generator 3.0

Enterprise Policy Generator 3.0

Validierung von URL-Feldern

Der Enterprise Policy Generator hat bereits eine Validierung von Pflichtfeldern besessen. Neu in Version 3.0.0 ist eine zusätzliche Validierung von URL-Feldern. Nach ausführlichen Tests mit verschiedenen Validierungs-Ansätzen wurde sich für den simpelsten aller Ansätze entschieden: es findet lediglich eine Validierung des Protokolls statt, das heißt, URLs müssen mit https:// oder http:// beginnen. Auf diese Weise soll sichergestellt werden, dass die Konfiguration bei speziellen, aber gültigen URLs nicht an einer Validierung scheitert, die es besonders genau zu nehmen versucht. Leider ist die Validierung aller möglichen URLs eine Wissenschaft für sich.

Enterprise Policy Generator 3.0

UX-Verbesserungen

Wird eine Policy-Checkbox aktiviert, wird nun automatisch das erste Text- oder Auswahlfeld fokussiert, so dass sofort mit der Eingabe gestartet werden kann, ohne erneut klicken zu müssen. Ähnliches gilt für Auswahlfelder: nach Klick auf ein Plus-Symbol wird direkt das erste Textfeld fokussiert. Im umgekehrten Fall, bei Klick auf ein Minus-Symbol in einem Mehrfachfeld, wird das vorherige Text-Feld automatisch fokussiert.

Der Dialog, welcher die bereits gespeicherten Konfigurationen anzeigt, zeigt nun einen entsprechenden Hinweis anstelle einer leeren Tabelle an, wenn noch keine Konfigurationen gespeichert worden sind.

Enterprise Policy Generator 3.0

Außerdem wurde die französische Übersetzung überarbeitet.

Neue Enterprise Policies

Mit dem Update auf Version 3.0.0 gab es auch einige Anpassungen der unterstützen Enterprise Policies. Ganz neu dazu gekommen ist die Unterstützung für eine Enterprise Policy zur Konfiguration des Zugriffes auf den Standort, die Kamera, das Mikrofon sowie für Benachrichtungen. Ebenfalls neu ist eine Policy zur Konfiguration des Update-Servers von Firefox. Die Policy für die integrierte Authentifizierung wurde um zwei Optionen erweitert, außerdem gab es diverse Versions-Anpassungen.

Die folgenden Policies sind nicht länger auf Firefox ESR beschränkt: Firefox-Updates deaktivieren (Firefox 62), Updates von System-Erweiterungen deaktvieren (Firefox 62), Telemetrie deaktivieren (Firefox 63), Startseite festlegen (Firefox 63), Anzeige der separaten Suchleiste (Firefox 63), Erweiterungen installieren oder deinstallieren (Firefox 63), Aufruf bestimmter Webseiten verhindern (Firefox 63), Integrierte Authentifizierung (Firefox 63), Überschreiben der Seite beim ersten Browser-Start (Firefox 63), Überschreiben der Seite nach einem Update (Firefox 63).

Die folgenden Policies sind nicht länger auf die Mainstream-Version von Firefox beschränkt: Hardwarebeschleunigung deaktivieren (Firefox ESR 60.2), Suchmaschinen entfernen (Firefox ESR 60.2).

Roadmap

Wer sich für die Pläne der kommenden Versionen interessiert, findet hier die aktuelle Roadmap. Auch können an dieser Stelle Vorschläge für Verbesserungen gemacht werden.

Entwicklung unterstützen

Wer die Entwicklung des Add-ons unterstützen möchte, kann dies tun, indem er der Welt vom Enterprise Policy Generator erzählt und die Erweiterung auf addons.mozilla.org bewertet. Auch würde ich mich sehr über eine kleine Spende freuen, welche es mir ermöglicht, weitere Zeit in die Entwicklung des Add-on zu investieren, um zusätzliche Features zu implementieren.

Der Beitrag Enterprise Policy Generator 3.0 mit Import / Export is da erschien zuerst auf soeren-hentzschel.at.

23. Juli 2018

Entwickler brauchen Informationen. Dieses Argument wird bei jeder Diskussion über Das Tracking von Anwendern gebracht und es ist auch nicht falsch. Wenn man nicht weiß, wie ein Programm oder eine Internetseite genutzt wird, kann man schlecht optimieren und in die richtige Richtung entwickeln.


Dieser Artikel ist Teil einer Serie:


Man sollte daher nicht rundheraus jede Datenerhebung ablehnen, das ist realitätsfern (siehe: Warum Telemetrie-Daten notwendig sind). Wer aber Informationen haben möchte, sollte sich auch die Arbeit machen und die Datenerhebung sauber implementieren, sowie die Erhebung durch eigene Dienste durchführen.

Dazu gehört eine Wahlmöglichkeit für den Anwender, wie sie von jeder seriösen Software geboten werden sollte. Opt-In wäre wünschenswert, aber Opt-out ein gangbarer Kompromiss. Überhaupt nicht in Ordnung sind jene Dienste, die sich nur mittels eines Netzwerkfilters blockieren lassen.

Weiterhin darf man es sich nicht zu bequem machen und die vorgefertigten Bausteine der großen Trackinganbieter verwenden. Neben dem legitimen Informationsbedürfnis der Entwickler werden hier nämlich auch die Datenpools der riesigen IT-Giganten, die hinter den meisten dieser Trackingsdienstleister stehen, angereichert. Krakengleich durchziehen diese Anbieter bereits das Internet und auch bereits weitestgehend die mobilen App Stores.

Daher gilt sowohl für Entwickler, wie auch Webseitenbetreiber: Braucht ihr Informationen, lasst euren Anwendern die Wahl und erhebt eure Daten selbst. Mit Matomo (ehm. Piwik) gibt es dazu ja bereits ein praktikables Werkzeug, das datenschutzkonform eingesetzt werden kann.


Bilder:

Einleitungs- und Beitragsbild von kreatikar via pixabay / Lizenz: CC0 Creative Commons

Die Entscheidung der EU-Kommission vom 18. Juli 2018 Google eine Rekordstrafe für Praktiken rund um das Betriebssystem Android aufzuerlegen ist ein Meilenstein. Es gibt nun wieder ein bisschen Hoffnung für den Bereich der Mobilsysteme und Open Source.

Google steht momentan im besonderen Fokus der EU-Kommission. Dem aktuellen Verfahren ist bereits eine ebenfalls hohe Strafe im Bereich der Shoppingsuche vorausgegangen. Konkret moniert die EU Kommission vor allem, dass Smartphone-Hersteller, die den Play-Store ausliefern wollen, gleich ein ganzes Paket an Google-Diensten integrieren müssen. Wer zudem einmal ein solches Smartphone mit Google Apps ins Portfolio aufgenommen hat, darf gemäß den Lizenzbestimmungen keine alternativen Android-Distributionen nutzen. Google hat natürlich Widerspruch eingelegt und das ganze wird sich daher noch ein bisschen hinziehen.

Aus Sicht eines juristischen Laien ist die Selbstherrlichkeit der Silicon Valley Giganten überraschend. Glauben sie allen ernstes, dass Gesetze für sich nicht gelten? Gerade die Bündelung eines markbeherrschenden Betriebssystems mit Hersteller-Programmen ist kein neues Problem. Bereits vor vielen Jahren hat die EU Kommission hier gegenüber Microsoft Härte gezeigt, bis der Redmonder Konzern nach Milliarden-Bußgeldern in einem Vergleich die Browserwahl einführte. Man hätte bei Alphabet/Google also wissen können, dass es die EU ernst meint.

Für die Mobilsysteme und ein freies Ökosystem ist diese Entwicklung eine Chance. Google wird sicherlich noch ein wenig weiter prozessieren, aber der Microsoft-Fall legt die Vermutung nahe, dass man sich auf einen Vergleich einigen wird. Um die Presseberichterstattung von der Rekordstrafe weg zu lenken hat man in den letzten Tagen vermehrt Informationen zum Next Generation Betriebssystem Fuchsia lanciert. Alleine die anvisierten Zeitpläne zeigen jedoch, dass das nur Nebelkerzen sind. Wer weiß schon was in fünf Jahren für Hardware ausgeliefert wird, zumal die internen Entscheidungsprozesse noch nicht einmal abgeschlossen sind.

Kurz- und mittelfristig wird man im mobilen Segment weiterhin Android benötigen. Hier wird Google voraussichtlich eine Entkoppelung der Dienste und des Systems anstreben. Man kann zuversichtlich sein, dass viele Hersteller dann nur noch eine reduzierte Variante des Google-Pakets anbieten werden. Viele Smartphone-Hersteller experimentieren immerhin mit eigenen Diensten. Möglicherweise wird es sogar Produktlinien ohne Play Store und Google Dienste geben - man wird es sehen.


Bilder:

Einleitungs- und Beitragsbild von Pexels via pixabay / Lizenz: CC0 Creative Commons

"

22. Juli 2018

New Tab Override ist eine Erweiterung zum Ersetzen der Seite, welche beim Öffnen eines neuen Tabs in Firefox erscheint. Die beliebte Erweiterung mit mehr als 120.000 aktiven Nutzern ist nun in Version 14.1 erschienen.

Was ist New Tab Override?

Seit Firefox 41 ist es nicht länger möglich, die Seite anzupassen, welche beim Öffnen eines neuen Tabs erscheint, indem die Einstellung browser.newtab.url über about:config verändert wird. Da diese Einstellung – wie leider viele gute Dinge – in der Vergangenheit von Hijackern missbraucht worden ist, hatte sich Mozilla dazu entschieden, diese Einstellung aus dem Firefox-Core zu entfernen. Glücklicherweise hat Mozilla nicht einfach nur die Einstellung entfernt, sondern gleichzeitig auch eine neue API bereitgestellt, welche es Entwicklern von Add-ons erlaubt, diese Funktionalität in Form eines Add-ons zurück in Firefox zu bringen.

New Tab Override war das erste Add-on, welches diese Möglichkeit zurückgebracht hat, und ist damit das Original. Mittlerweile hat New Tab Override mehr als 120.000 aktive Nutzer, wurde im Dezember 2016 sogar auf dem offiziellen Mozilla-Blog vorgestellt und schon mehrfach im Add-on Manager von Firefox beworben.

Download New Tab Override (WebExtension) für Firefox

Die Neuerungen von New Tab Override 14.1

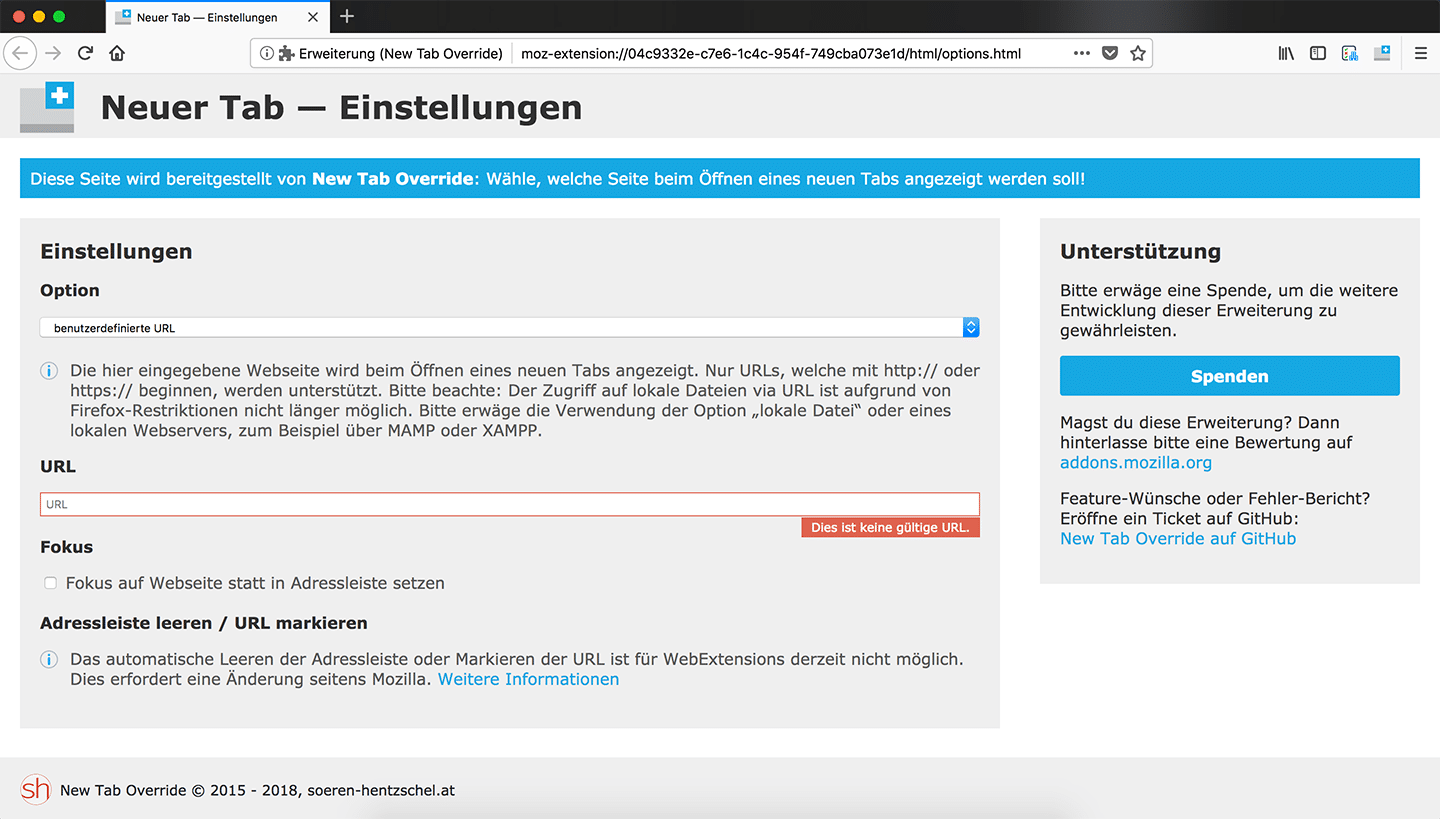
Bei Version 14.1 handelt es sich um ein kleineres Update. Wird in den Einstellungen der Erweiterung die Option „Benutzerdefinierte URL“ ausgewählt und keine URL in das entsprechende Feld eingetragen, so erscheint nun eine entsprechende Fehlermarkierung, welche erkennbar macht, dass hier noch etwas auszufüllen ist. Wird das Feld weiterhin leer gelassen, erscheint die Einstellungs-Seite von New Tab Override beim Öffnen eines neuen Tabs, so dass garantiert nicht mehr vergessen wird, die Konfiguration abzuschließen, und auch, um Probleme beim Öffnen eines neuen Tabs zu verhindern, da eine fehlerhafte Konfiguration eine Endlosschleife verursachen konnte.

New Tab Override 14.1

Der Beitrag New Tab Override 14.1 (WebExtension) veröffentlicht erschien zuerst auf soeren-hentzschel.at.

21. Juli 2018

Browser-Updates sind alleine aus Gründen der Sicherheit absolut wichtig und sollten nicht deaktiviert werden. Dennoch bietet Mozilla in Firefox eine Einstellung an, um Browser-Updates zu deaktivieren. Ab Firefox 63 funktioniert dies anders als bisher. Dieser Artikel zeigt, wie sich Firefox-Updates in Zukunft konfigurieren lassen.

Sicherheit sollte bei einem Browser für wirklich jeden die oberste Priorität haben. Dazu gehört auch, seinen Browser aktuell zu halten, indem alle Updates eingespielt werden. Nicht jedem ist klar: Sicherheits-Software ist kein Ersatz für Browser-Updates. Sicherheitslücken im Browser müssen durch Browser-Updates geschlossen werden, das ist alternativlos.

Ob es nun einen speziellen Grund gibt, die Updates zumindest kurzzeitig zu deaktivieren, oder ob einem Sicherheit vollkommen egal ist und man Updates dauerhaft deaktivieren möchte: Mozilla gibt dem Nutzer die Freiheit, dies selbst zu bestimmen. Bislang gibt es dazu in den Firefox-Einstellungen im Reiter „Allgemein“ drei mögliche Optionen: 1) Updates automatisch installieren, 2) Nach Updates suchen, aber vor der Installation nachfragen, 3) Nicht nach Updates suchen.

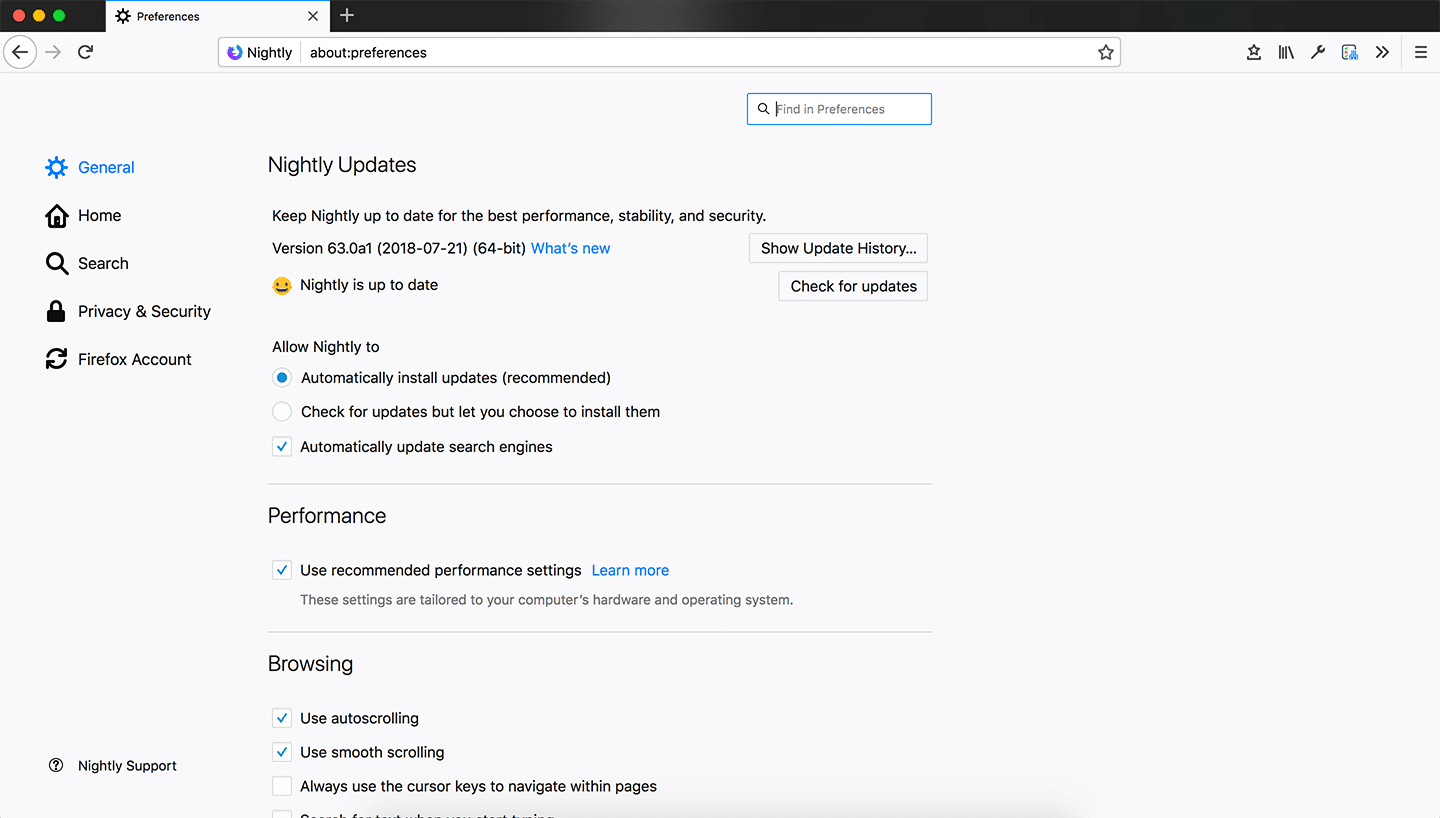
Ab Firefox 63 gibt es an dieser Stelle nur noch die ersten beiden Optionen. Neben der Standard-Einstellung, Updates automatisch zu installieren, kann also auch in Zukunft über die sichtbaren Optionen eingestellt werden, dass Firefox zwar nach Updates sucht, aber diese nicht installiert, ohne vorher zu fragen. Die sichtbare Option, gar nicht erst nach Updates zu suchen, fehlt allerdings komplett.

Update-Einstellungen in Firefox 63

Auch in about:config muss nicht gesucht werden, denn der Schalter app.update.enabled , an welchen die sichtbare Option gekoppelt war, existiert ebenfalls nicht länger ab Firefox 63.

Ist ein vollständiges Deaktivieren der Firefox-Updates ab Firefox 63 nicht mehr möglich? Doch, ist es. Allerdings geschieht dies ab sofort über die Enterprise Policy Engine, genauer über die DisableAppUpdate-Policy. Dazu muss eine Datei mit dem Namen policies.json in einem Unterordner des Installationsverzeichnisses von Firefox abgelegt werden. Das ist nicht schwierig und mit dem Enterprise Policy Generator besonders einfach: einfach die Updates-Option auswählen, den Generieren-Button klicken und die generierte Datei in das Verzeichnis übernehmen, welches der Enterprise Policy Generator angibt.

Download Enterprise Policy Generator zum Deaktivieren von Firefox-Updates

Enterprise Policy Generator zum Deaktivieren von Firefox-Updates

Dieser Weg funktioniert übrigens bereits ab Firefox 62 sowie Firefox ESR 60.0.

Es gibt, was Firefox-Updates betrifft, also keinerlei funktionale Einschränkung in Firefox 63. Lediglich der Weg, um Updates vollständig zu deaktivieren, hat sich geändert und ist weniger offensichtlich als bisher. Wieso also diese Änderung?

Die Begründung ist denkbar simpel: es war bisher zu einfach, Updates zu deaktivieren. Nutzer, die das aus bestimmten Gründen mal gemacht haben, haben dies teilweise vergessen und sind daher unnötigerweise großen Gefahren ausgesetzt. Eine Einstellung, welche die Nutzer in Gefahr bringt, sollte nicht zu prominent angeboten werden. Dennoch ist hervorzuheben, dass Mozilla die Einstellung nicht einfach gestrichen hat, sondern bereits vor Entfernung einen neuen Weg bereitgestellt hat, um zum gleichen Ergebnis zu kommen. Und um vor der Installation von Updates gefragt zu werden, ändert sich sowieso überhaupt nichts, diese Einstellung bleibt weiterhin sichtbar. Der Nutzer behält also auch in Zukunft die volle Kontrolle über Firefox-Updates.

Abschließend sei aber noch ein weiteres Mal hervorgehoben, dass auch, wenn es weiterhin einfach ist, Firefox-Updates zu deaktivieren, es keinen guten Grund dafür gibt. Wie wichtig Sicherheit ist, wurde bereits mehrfach angesprochen. Gesagt sei auch, dass die Angst vor  inkompatiblen Erweiterungen seit Erscheinen von Firefox Quantum kein Thema mehr ist, da es Erweiterungs-Inkompatibilitäten durch Firefox-Updates nur noch in Ausnahmefällen gibt. Neue Versionen bringt jedoch jedes Mal wieder neue Möglichkeiten für noch mehr und noch bessere Firefox-Erweiterungen, also auch als Nutzer von Firefox-Erweiterungen möchte man in der Regel Updates. Von den ständigen Geschwindigkeitsverbesserungen profitiert jeder Nutzer und natürlich ist das das wichtigste Merkmal eines Browsers: Web-Kompatibilität. Sehr viele Webseiten machen Gebrauch von aktuellen Webstandards und wer seinen Browser nicht aktualisiert, wird mit zunehmender Dauer immer mehr Webseiten nicht mehr richtig nutzen können. Es gibt also viele Gründe, seinen Browser aktuell zu halten, und nur wenige Argumente, dies nicht zu tun.

Der Beitrag So können Browser-Updates ab Firefox 63 abgeschaltet werden erschien zuerst auf soeren-hentzschel.at.

Splash Screens werden mitunter kontrovers diskutiert, sind aber üblicherweise Bestandteil größerer Anwendung wie auch GIMP. Dieses stellt eine ganz besondere Möglichkeit bereit, um auch diese anzupassen.

Ich kann mich ehrlich gesagt nicht mehr erinnern, wann ich darüber etwas gelesen habe, aber ich habe seit geraumer Zeit eigene benutzerdefinierte Splash Screens für GIMP auf meinem Rechner installiert. Dies geht überraschend einfach: einfach die entsprechenden Bilddateien im Ordner

~/.gimp-2.8/splashes

platzieren und GIMP starten. Beim Start wird dann, wenn sich mehrere Bilder im Ordner befinden, eins zufällig ausgewählt und anschließend angezeigt.

OpenDesktop stellt für GIMP eine ganze Galerie an Splash Screens zur Verfügung. Weitere Informationen zur Thematik selbst verrät das Handbuch.

20. Juli 2018

OpenSUSE Leap verfügt im Gegensatz zu Ubuntu über gut gepflegte Paketquellen, die aber auch nicht so umfangreich sind. Innerhalb einer Leap-Version werden jedoch manchmal Pakete verfügbar gemacht, von denen sich das Projekt in naher Zukunft verabschieden möchte. Dies soll den Übergang für Anwender erleichtern.

Identifizieren kann man solche Pakete mittels

$ zypper lifecycle

Im Idealfall zeigt das Ergebnis nur das anvisierte Supportende an. Im vorliegenden Fall als das der 15er-Reihe (30.11.2021) und das der aktuellen Minorversion 15.0 (30.11.2019) an. Sollten hier auch Pakete aufgelistet sein, muss man eine Migration einplanen um für künftige Upgrades gerüstet zu sein.

Die Leap 42-Serie enthielt z. B. noch MySQL, mahnte aber eine Migration auf MariaDB an. In Leap 15 ist MySQL nun nicht mehr enthalten.


Bilder:

Einleitungs- und Beitragsbild von dariolafelicia via pixabay / Lizenz: CC0 Creative Commons

19. Juli 2018

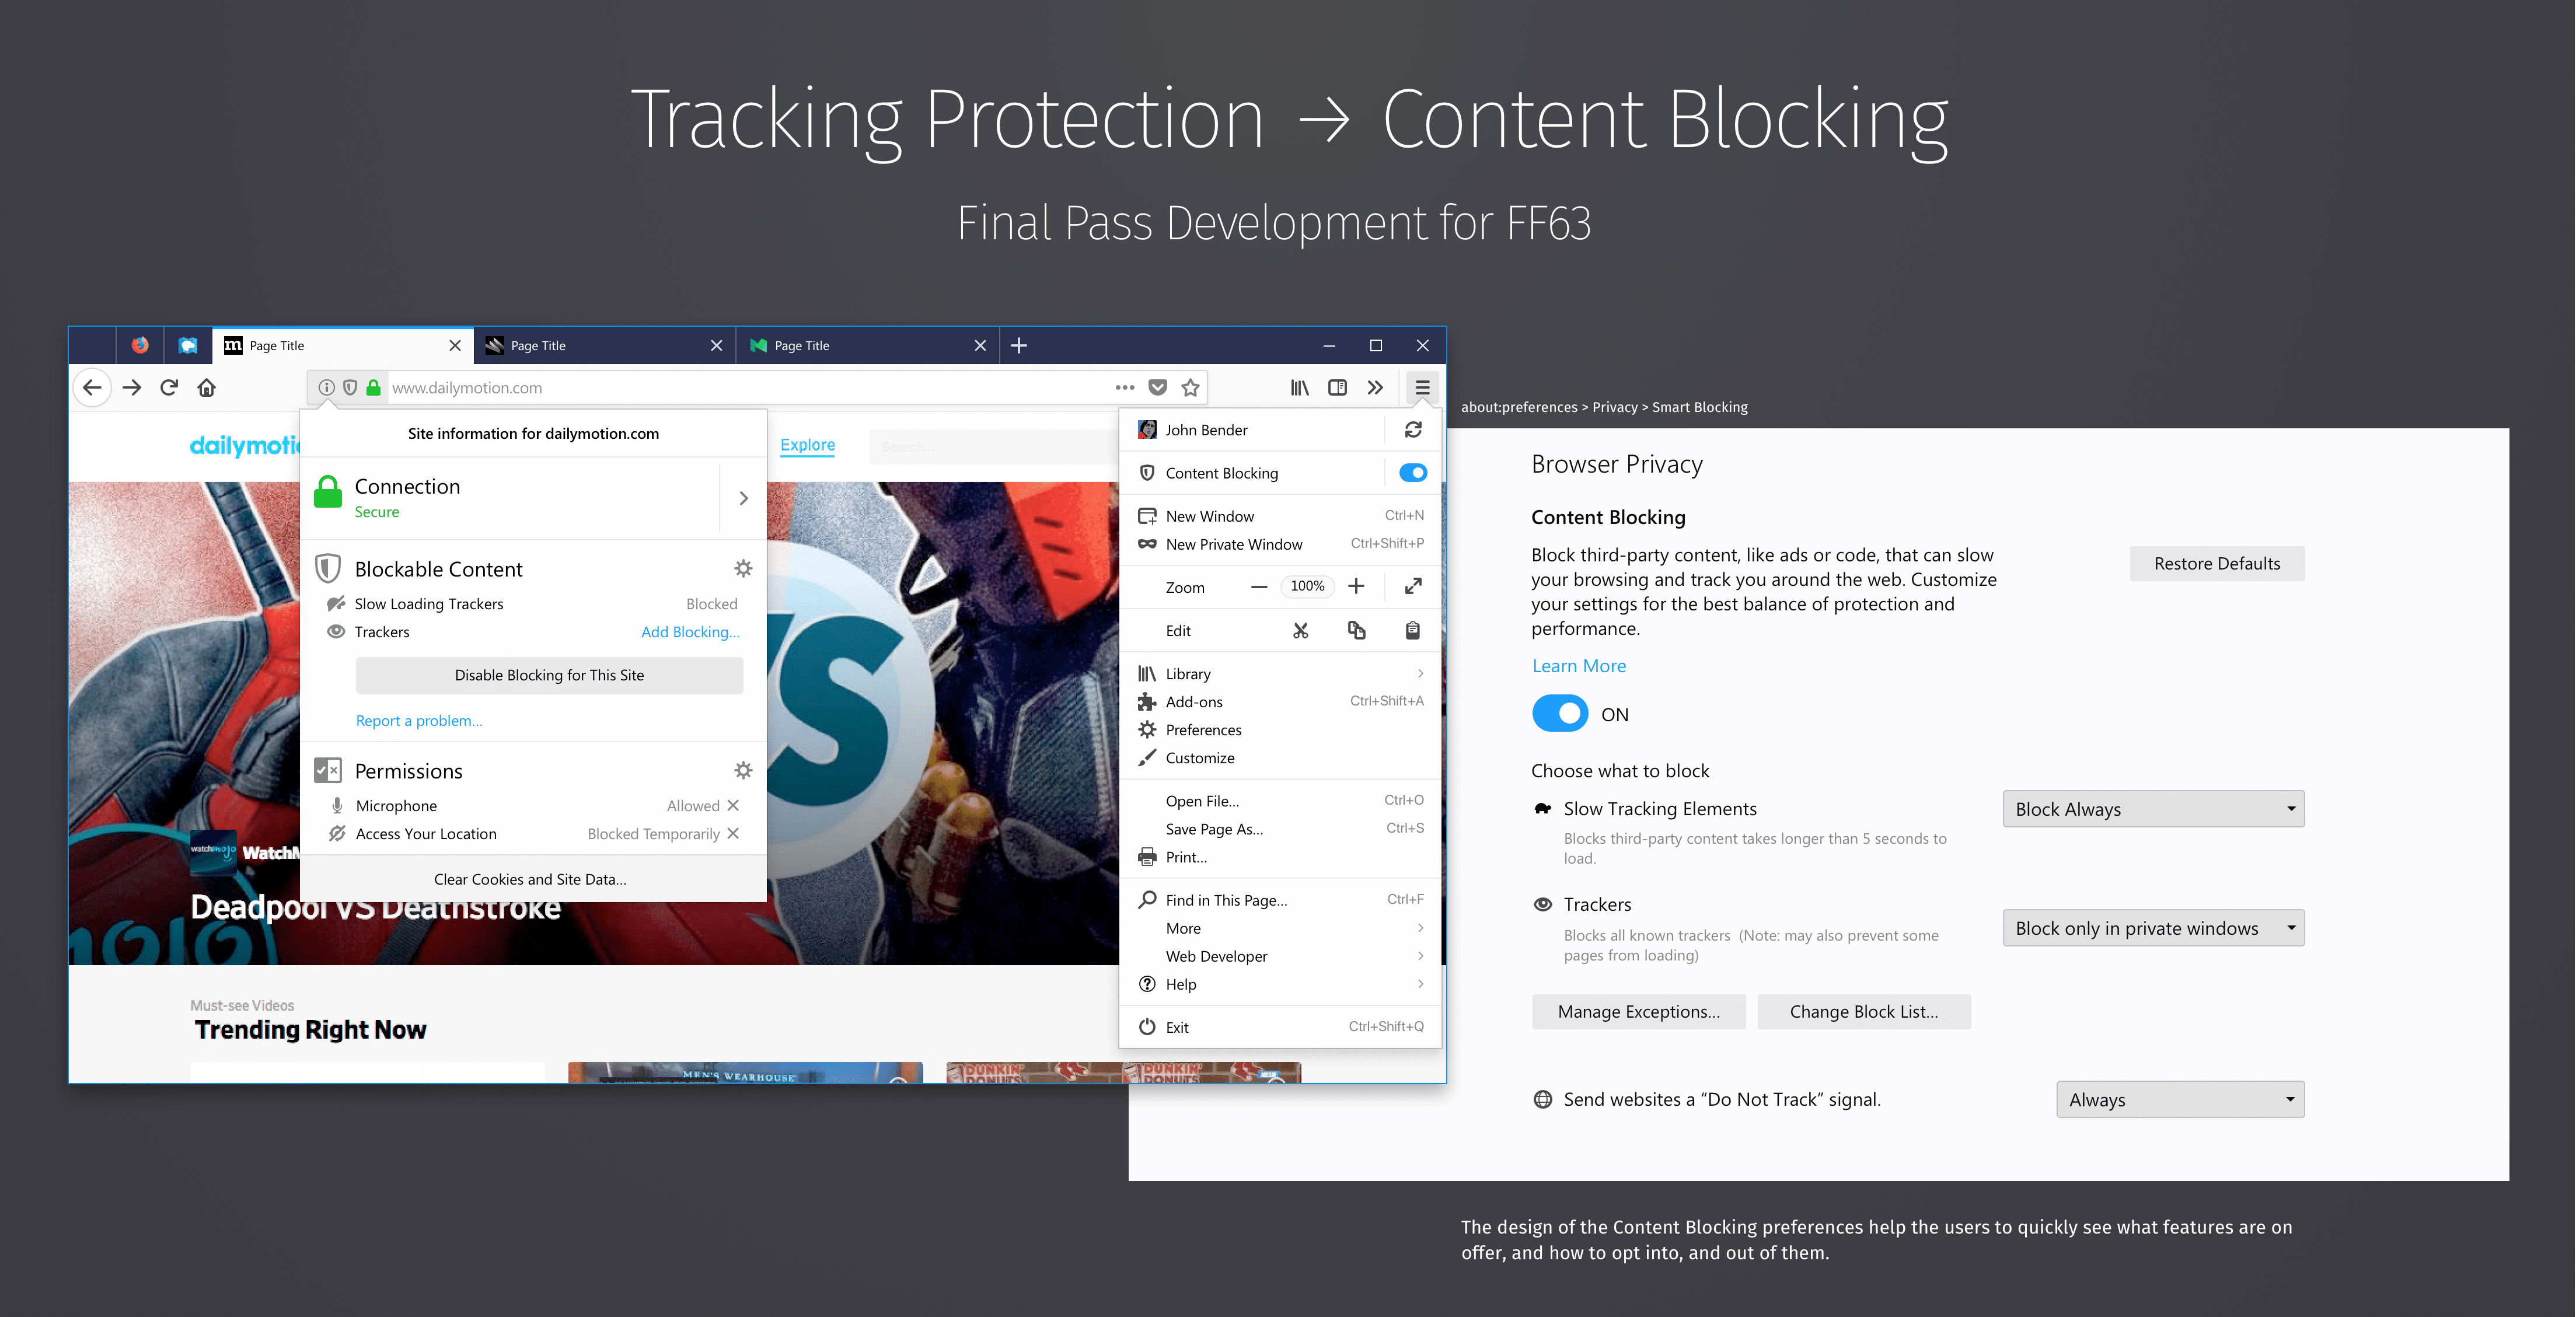
Zum Schutz der eigenen Privatsphäre können Firefox-Nutzer einen Tracking-Schutz im Mozilla-Browser aktivieren. Für Firefox 63 plant Mozilla eine Erweiterung seines Schutzes. Aus dem Tracking-Schutz wird dann ein Content-Blocker.

Der Tracking-Schutz von Firefox, in der deutschen Version „Schutz vor Aktivitätenverfolgung“ genannt, hilft dabei, die eigene Privatsphäre besser zu schützen, und sorgt gleichzeitig für ein schnellere Laden von Webseiten. Ab Firefox 63 ist an dieser Stelle von Content Blocking die Rede. Der bisherige Tracking-Schutz wird dann eine Option des Content-Blockers. Eine weitere Option, die mit Firefox 63 ganz neu dazu kommen soll, wird die Möglichkeit sein, sämtliche Drittanbieter-Scripts zu blockieren, welche länger als fünf Sekunden zum Laden brauchen. Für beide Optionen kann der Nutzer unabhängig voneinander einstellen, ob diese immer, nur in privaten Fenstern oder nie zum Einsatz kommen sollen. Natürlich können wie bisher auch weiterhin Ausnahmen hinzugefügt werden.

Content-Blocker Firefox 63

Dies ist nur eine von mehreren Privatsphäre-Verbesserungen, an denen Mozilla derzeit für Firefox arbeitet. Bereits in Firefox 62 macht Mozilla den Tracking-Schutz über das Hauptmenü zugänglich und erlaubt ein einfaches Löschen aller Cookies einer Domain über das Info-Panel in der Adressleiste. Weiterhin plant Mozilla, den Cookie-Zugriff für Tracker einzuschränken.

Der Beitrag Firefox 63: Content-Blocker ersetzt Tracking-Schutz erschien zuerst auf soeren-hentzschel.at.

Ich bin ja ein Fanboy von Fritz. Besonders gut finde ich auch die Fritzphones.

Wegen eines ISP wechsels mußte ich  mir einen neuen Router aussuchen. 

Ich habe mich für den 7590 entschieden. Vorher hatte ich Fritz!box 6390 Cable.

Mit dem 7590 hatte ich so meine Schwierigkeiten, Wlan verbinden klappte sehr gut, aber nach dem mein Notebook im Suspend to ram war, war ein reconnect unmöglich. Nur mit Fritzbox restart bzw. mit der WLan Taste aus/ein, konnte das behoben werden.

Auch eines meiner Android Spmartphones hatte Probleme, es behauptete immer Authentifizierungsproblem.

Der Softwarestand der 7590 war FRITZ!OS: 06.92. Ich habe mir die Labor Software fritzbox-7590-labor-59298 installiert, denn im Readme stand einiges in dieser Richtung.

Das Resultat mit dieser FRITZ!OS: 06.98-59298 BETA geradezu sensationell.

Endlich wieder rattenschnelles reconnect nach dem aufwachen des Laptops und auch das Android Smarphone meckert nicht mehr.

(Das war früher mit Debian Jessie auch schon mal so schnell, mit meinem Buster war es schon immer etwas langsamer)

Ist schon interessant, welchen Einfluß der Wifi Sender haben kann, es liegt nicht immer an den Clients, wie ich hier bemerken durfte.


Jetzt warte ich, bis die Preise für das 7590 runter gehen und hole mir eine zweite, damit hätte ich das Haus perfekt ausgeleuchtet.

17. Juli 2018

Bislang gab es eine gemeinsame Erweiterungs-Plattform für Firefox, Firefox für Android, Thunderbird und SeaMonkey. Nun ging die neue Erweiterungs-Plattform für Thunderbird und SeaMonkey online, während addons.mozilla.org weiterhin die Erweiterungs-Plattform für Firefox und Firefox für Android bleibt.

Während Firefox und Firefox für Android Produkte sind, die von Mozilla aktiv entwickelt werden, handelt es sich bei Thunderbird und SeaMonkey um Community-Projekte, welche auf dem gleichen Unterbau wie Firefox basieren. Erweiterungen für Thunderbird und SeaMonkey konnten bislang ebenfalls wie Erweiterungen für Firefox und Firefox für Android auf addons.mozilla.org heruntergeladen werden. In Zukunft wird es Erweiterungen für Thunderbird und SeaMonkey stattdessen auf addons.thunderbird.net geben.

Bei addons.thunderbird.net handelt es sich um einen sogenannten Fork der Mozilla-Plattform addons.mozilla.org. Die neue Erweiterungs-Plattform für Thunderbird und SeaMonkey wird vom Thunderbird Council verwaltet und weiterhin auf Mozillas Infrastruktur betrieben. Da Firefox nur noch WebExtensions unterstützt, Mozilla eine Entfernung aller Legacy-Features von addons.mozilla.org noch in diesem Jahr anstrebt und Thunderbird sowie SeaMonkey auf absehbare Zeit weiterhin Legacy-Erweiterungen unterstützen, erfolgte nun aus technischen Gründen die Aufteilung auf zwei unterschiedliche Plattformen.

Alle Erweiterungen, die bisher auf addons.mozilla.org für Thunderbird oder SeaMonkey vorhanden waren, wurden auf die neue Seite übertragen. Für Nutzer, die bereits Erweiterungen installiert haben, ist keine Aktion erforderlich: Mozilla leitet alle Update-URLs um, so dass es keine Unterbrechung der automatischen Updates gibt. Weiterhin hat Mozilla Weiterleitungen der Erweiterungs-Seiten für Thunderbird-Erweiterungen auf addons.thunderbird.net eingerichtet.

Hier noch einmal alle Links im Überblick:


Der Beitrag Neue Erweiterungs-Plattform für Thunderbird und SeaMonkey geht online erschien zuerst auf soeren-hentzschel.at.

linux debian homebridge devolo - Update für Unterputz-Module - Devolo Plugin für Homebridge - Apple HomeKitMit Veröffentlichung der ersten Devolo Unterputz-Module, Schalter und Dimmer, hat natürlich auch Kevin in die Tasten gehauen und sein Devolo-Plugin für Homebridge aktualisiert. # Installation npm install homebridge-devolo -g --unsafe-perm # Update npm update homebridge-devolo -g --unsafe-perm „Hey Siri, schalte das Licht in der Garage an“ schaltet bei uns die LED Leuchtstoffröhre in der Garage an, … Update für Unterputz-Module – Devolo Plugin für Homebridge – Apple HomeKit weiterlesen

16. Juli 2018

New Tab Override ist eine Erweiterung zum Ersetzen der Seite, welche beim Öffnen eines neuen Tabs in Firefox erscheint. Die beliebte Erweiterung mit mehr als 120.000 aktiven Nutzern wurde von Mozilla als eine von nur neun Erweiterungen als Teilnehmer einer Übersetzungs-Kampagne ausgewählt und ist nun in Version 14.0 mit neuen und überarbeiteten Übersetzungen erschienen.

Was ist New Tab Override?

Seit Firefox 41 ist es nicht länger möglich, die Seite anzupassen, welche beim Öffnen eines neuen Tabs erscheint, indem die Einstellung browser.newtab.url über about:config verändert wird. Da diese Einstellung – wie leider viele gute Dinge – in der Vergangenheit von Hijackern missbraucht worden ist, hatte sich Mozilla dazu entschieden, diese Einstellung aus dem Firefox-Core zu entfernen. Glücklicherweise hat Mozilla nicht einfach nur die Einstellung entfernt, sondern gleichzeitig auch eine neue API bereitgestellt, welche es Entwicklern von Add-ons erlaubt, diese Funktionalität in Form eines Add-ons zurück in Firefox zu bringen.

New Tab Override war das erste Add-on, welches diese Möglichkeit zurückgebracht hat, und ist damit das Original. Mittlerweile hat New Tab Override mehr als 120.000 aktive Nutzer, wurde im Dezember 2016 sogar auf dem offiziellen Mozilla-Blog vorgestellt und schon mehrfach im Add-on Manager von Firefox beworben.

Download New Tab Override (WebExtension) für Firefox

Übersetzungs-Kampagne von Mozilla

Insgesamt neun Erweiterungen wurden im Rahmen einer Übersetzungs-Kampagne von Mozilla durch die freiwillige Übersetzer-Community in die Top-Sprachen übersetzt und bestehende Übersetzungen überarbeitet. Eine der Erweiterungen, die sich Mozilla dafür ausgesucht hat, ist New Tab Override. Außerdem gab es neue Übersetzungen für AdBlock für Firefox, 1-Click YouTube-Video-Downloader, Download Flash and Video, Greasemonkey, NoScript, „Merken“-Button von Pinterest, signTextJS plus sowie To Google Translate.

Während die Anzahl der Erweiterungen, welche auf diese Weise neue Übersetzungen erhalten konnten, sehr begrenzt war, hofft Mozilla, die Möglichkeit, Erweiterungen von der Community über eine Übersetzungs-Plattform übersetzen zu lassen, in naher Zukunft allen interessierten Entwicklern zur Verfügung stellen zu können.

Die Neuerungen von New Tab Override 14.0

Da New Tab Override bereits in einige Top-Sprachen übersetzt war, gibt es in diesem Update „nur“ zwei komplett neue Übersetzungen für New Tab Override. Die Erweiterung steht ab sofort auch in den Sprachen Italienisch und Brasilianisches Portugiesisch zur Verfügung. Weiterhin wurden die Französische, Chinesische sowie die Spanische Übersetzung aktualisiert. In Summe gibt es also fünf Übersetzungs-Updates. Neben der Erweiterung selbst wurde außerdem auch der Eintrag auf addons.mozilla.org übersetzt. Insgesamt steht New Tab Override derzeit in elf Sprachen zur Verfügung.

Abseits von Übersetzungen gab es auch noch eine Neuerung in New Tab Override 14.0: die beiden Optionen für die Standard-Startseite „about:home“ und die komplett leere Seite „about:blank“ wurden aus der Erweiterung entfernt. Zum einen sind diese Optionen seit Firefox 60/61 nicht mehr via WebExtension-API aufrufbar, zum anderen sind beide Optionen spätestens seit Firefox 61 nicht mehr notwendig, weil es für beides sichtbare Optionen in den Firefox-Einstellungen gibt und das sogar komplett ohne Erweiterung.

Der Beitrag Dank Mozilla: Noch mehr Sprachen für New Tab Override erschien zuerst auf soeren-hentzschel.at.

Entwickler, Webseitenbetreiber, Firmen & Co wollen über ihre Nutzer respektive Kunden gerne viel wissen. Nachdem man schnöde Internetaktivitäten schon lange nicht mehr ohne entsprechenden Blocker (Werbeblocker greift hier als Begriff viel zu kurz!) nutzen kann, geraten nun Apps und herkömmliche Programme in den Fokus. Wer glaubt, die Nutzung von Open Source-Apps schütze ihn ist auf dem Holzweg.


Dieser Artikel ist Teil einer Serie:


Auf Exodus kann man einzelne Apps unter die Lupe nehmen. Dabei handelt es sich um Analysen von Apps für Android, die ggf. in unterschiedlichen Versionen vorliegen und eine sehr lange Liste an Trackern erkennt.

Eine unsystematische Durchsicht, sowie ein Vergleich von beliebten proprietären Apps und Open Source Lösungen zeigt, dass der Open Source Gedanke keineswegs vor der Einbindung von Trackingdiensten schützt. Zur Verdeutlichung einige Beispiele prominenter Apps. Die Informationen zu den Trackern stammen von Exodus und berücksichtigen nicht, ob sich diese Dienste z. B. per Opt-out in den Einstellungen abschalten lassen.

Open Source Software mit Trackingdiensten:

Es gibt aber auch positive Beispiele:

Schaut einfach mal selbst nach den von euch genutzten Apps.


Bilder:

Einleitungs- und Beitragsbild von kreatikar via pixabay / Lizenz: CC0 Creative Commons

Entwickler, Webseitenbetreiber, Firmen & Co wollen über ihre Nutzer respektive Kunden gerne viel wissen. Nachdem man schnöde Internetaktivitäten schon lange nicht mehr ohne entsprechenden Blocker (Werbeblocker greift hier als Begriff viel zu kurz!) nutzen kann, geraten nun Apps und herkömmliche Programme in den Fokus. Wer glaubt, die Nutzung von Open Source-Apps schütze ihn ist auf dem Holzweg.

Auf Exodus kann man einzelne Apps unter die Lupe nehmen. Dabei handelt es sich um Analysen von Apps für Android, die ggf. in unterschiedlichen Versionen vorliegen und eine sehr lange Liste an Trackern erkennt.

Eine unsystematische Durchsicht, sowie ein Vergleich von beliebten proprietären Apps und Open Source Lösungen zeigt, dass der Open Source Gedanke keineswegs vor der Einbindung von Trackingdiensten schützt. Zur Verdeutlichung einige Beispiele prominenter Apps. Die Informationen zu den Trackern stammen von Exodus und berücksichtigen nicht, ob sich diese Dienste z. B. per Opt-out in den Einstellungen abschalten lassen.

Open Source Software mit Trackingdiensten:

Es gibt aber auch positive Beispiele:

Schaut einfach mal selbst nach den von euch genutzten Apps.


Bilder:

Einleitungs- und Beitragsbild von kreatikar via pixabay / Lizenz: CC0 Creative Commons

15. Juli 2018

Titel

arc42 in Aktion

Autor

Gernot Starke, Peter Hruschka

Sprache

Deutsch

Genre

Sachbuch

Verlag

Hanser Verlag, 2016

Seitenanzahl

190

In vielen Software-Projekten, die länger als ein Jahr leben, gibt es eine Software-Architektur. Nicht immer sieht man sie sofort im Code, nicht immer entspricht die Realität dem Angedachten und sehr oft ist rein gar nichts dazu dokumentiert. Vor allem der letzte Punkt soll sich durch das Buch „arc42 in Aktion – Praktische Tipps zur Architekturdokumentation“ von Gernot Starke und Peter Hruschka bessern.

arc42-Template

Wer es nicht kennt: arc42 ist eine Vorlage für die Entwicklung, Dokumentation und Kommunikation von Software-Architekturen. Mit Template ist dabei keine Vorlage gemeint, die man strikt befolgt und ausfüllt, sondern es gibt eine Gliederung und Hinweise, welche Inhalte eine Architektur-Dokumentation haben kann und sollte.

Das Buch setzt genau dort an und stellt jedes Kapitel des Templates im Detail vor, welches Ziel damit verfolgt wird und wem es etwas nützt. Das Ganze an einem kleinen Beispiel, damit man die Vorlage auch einmal ausgefüllt sieht. Dabei muss man natürlich vor allem als Dokumentschreiber selbst abwägen, welche Teile man übernimmt und welche nicht. Das können die Autoren des Buches einem nicht abnehmen, aber sie geben wie gesagt Hinweise, was sinnvoll sein könnte.

Ich zähle hier nicht auf, wie das arc42-Template aufgebaut ist und welche Teile es enthält. Das kann man auf der Webseite nachschlagen. Positiv erwähnen will ich die Lizenz, denn das Template steht unter der Creative Commons Attribution Lizenz und darf damit von jeder Person frei benutzt, abgeändert und weiterverteilt werden. Nur die Originalquelle muss man angeben, wenn man sich darauf abstützt, was aber kein großes Problem sein sollte. Der Download steht für verschiedene Formate wie Office, LaTeX, Markdown oder HTML zur Verfügung.

Auch für Nicht-arc42-Nutzer

Besonders gefallen hat mir an dem Buch, dass der Sinn hinter der einzelnen Kapitel des arc42-Templates erklärt wird. Damit versteht man nämlich die Hintergründe, auch wenn man nicht arc42 als Template benutzt. So kann man sich sehr leicht einzelne Elemente, die einem zusagen, für die eigene Vorlage übernehmen.

Aus dem Grund fand ich vor allem Kapitel III „Grundregeln effektiver Dokumentation“ so wertvoll. Hier geht es wirklich um die Fallstricke für gute – und damit ist wertschöpfend gemeint – Dokumentation und wie man mit Problemen umgehen kann.

Aber natürlich kochen auch die Autoren bzw. die Entwickler des arc42-Templates nur mit Wasser. Nicht alles, was ich in dem Buch gelesen habe, halte ich für richtig. Nicht alles, was in der arc42-Vorlage steht, für sinnvoll. Alles in allem hat das Buch aber einen Mehrwert für jeden, der Architektur-Dokumente schreibt.

Nachtrag: Für mich sind die Grenzen zwischen Design und Architektur fließend. Aus dem Grund unterscheide ich nicht zwischen Architektur- und Design-Dokumenten. Deswegen können alle Tipps aus dem Buch fast eins zu eins für Design-Dokumente – oder allgemein fast jede Art von Dokumentation – übernommen werden.