Pipewire ist vereinfacht gesagt eine sogenannte Zwischenschicht für Audio, Midi und Video zwischen Hardware/Treiber und den Endanwendungen wie z.B. ein Firefox Webbrowser, einer Webcam, Screensharing oder VLC Videoplayer. Pipewire ist wesentlich latenzärmer (schneller) als JackAudio und kann Software (Clients) vorgaukeln, dass es ein Jackserver, Pulseaudioserver oder eine ALSA Schnittstelle ist.
Diese Pipewire Zwischenschicht kann wie ein Wasserverteilungssystem verstanden werden. Es gibt verschiedene Quellen, die alle mit allen Zielen (Audio/Video) gleichzeitig verbunden werden können. Zum Beispiel könnte man eine Webcam für eine Videokonferenz nutzen, gleichzeitig für eine lokale Aufnahme, einen Livestream und auf einen großen Monitor bringen. Ein abgespieltes Lied könnte gleichzeitig auf verschiedenen Soundkarten/Audiointerfaces geroutet, in den Livestream, auf Festplatte aufgenommen werden
Und das geht gleichzeitig. Ein Vorteil davon ist, dass keine Endanwendung mehr einen exklusiven Zugriff auf eine Hardware haben kann. Jede Audioquelle kann mit jedem Audioziel und jede Videoquelle kann mit jedem Videoziel verbunden werden. Z.b. können einzelne Firefox Tabs mit einer oder verschiedenen Ausgaben verbunden werden. Wirklich alle mit allen! Extrem cool!
Vor ein paar Tagen hatte ich euch um Hilfe bei meiner Suche nach einem Nachfolger für Synology Note Station gebeten. Viele von euch haben geantwortet. Letztlich habe ich mich jetzt für Joplin entschieden.
Interessant für mich war, dass meine Unzufriedenheit über die Rechercheergebnisse in dem Bereich von einigen geteilt wurde. Ich hatte bis dahin gar nicht auf dem Schirm, dass Linux im Bereich der Notizen noch Luft nach oben hätte.
Ohne die Kommentare von euch jetzt statistisch ausgewertet zu haben, würde ich festhalten, dass die meisten von euch entweder auf Nextcloud Notes oder Joplin setzen. Zusätzlich gab es natürlich noch ganz viele andere Lösungen. Viele davon sind interessant und ich habe mir einiges genauer angesehen. Sehr geholfen hat mir auch dieses YouTube-Video, in dem einige der Möglichkeiten aus den Kommentaren detaillierter vorgestellt wurden.
Die Wahl fiel dann im Ausschlussverfahren. Ich habe gegenwärtig keine Nextcloud im Einsatz, weil mir die integrierten Funktionen meines Synology DSM reichen und ich mich in der Vergangenheit häufiger über hakelige Updates bei Nextcloud geärgert hatte. Dadurch fiel diese Option weg.
Aus diesem Grund gebe ich nun Joplin eine Chance. Liebe auf den ersten Blick ist es nicht. Die Apps sind keine nativen Programmen und sowohl auf dem Desktop als auch auf meinem Android eher behäbig und integrieren sich nur leidlich in die jeweiligen Systeme. Aber funktional bietet Joplin alles was ich benötige und ich kann es via WebDAV über mein Synology NAS synchronisieren.
Überzeugt haben mich dann vor allem die umfassenden Exportmöglichkeiten, wodurch kein Lock-in Effekt entsteht. Denn sollte es Bewegung in dem Bereich geben und neue Alternativen auf den Markt kommen, könnte ich mir sehr gut vorstellen, Joplin wieder den Rücken zu kehren.
Linux ist ein sicheres System, aber es gibt immer Optimierungsbedarf. Das starre Festhalten an überkommenen Prinzipien und ein geringer Veränderungsdruck – sowohl von innen als auch von außen – haben fragwürdige Praktiken einschleifen lassen. Transparenz wäre hier wichtig.
Anlässlich einiger Probleme mit Debian ist hier zuletzt einiges zum Thema Linux und Sicherheit erschienen. Dabei ging es primär um Debian, aber man kann das Problem mit Sicherheit auf andere stabile Distributionen, vor allem solche mit LTS-Modell übertragen. Im Folgenden möchte ich einige der Aussagen aus der Serie Debian und Sicherheit ein wenig einordnen.
Die Art wie Linux-Distributionen allgemein konzipiert sind und die Art wie LTS- bzw. Enterprise-Distributionen funktionieren, ist alt. Das grundlegende Konzept hat ungefähr 15-20 Jahre auf dem Buckel. Währenddessen hat sich bei der Softwareentwicklung viel getan und das lässt sich vor allem mit einem Wort zusammenfassen: Beschleunigung. Das stellt die Distributoren vor extreme Herausforderungen.
Meiner Meinung nach ist es völlig in Ordnung, wenn Distributionen dann einschränken müssen, wofür sie, wie lange Support anbieten können. Manche Projekte lassen sich nicht mit der verfügbaren Arbeitskraft oder schlicht einfach gar nicht angemessen im LTS-Support unterstützen. Die Serie ist keineswegs als Angriff auf diesen Umstand zu verstehen.
Aber wenn es eine Einschränkung gibt, dann muss diese für den Anwender transparent sein! Transparenz kann man auf unterschiedliche Art herstellen:
Radikale Transparenz bietet z. B. Red Hat, indem man alle anderen Programme und zuletzt sogar das komplette KDE aus der Unterstützung ausgeschlossen hat und diese Programme schlicht nicht ausliefert. Anwender, die das nutzen wollen, müssen die EPEL-Quellen einbinden, wodurch der geringere Supportstatus automatisch deutlich wird.
Einen Zwischenschritt macht Canonical mit der Trennung in main und universe. Bei der Serverinstallation aktiviert Ubuntu automatisch nur main und fährt deshalb für diesen Bereich eine ähnliche Strategie wie Red Hat. Aber auch sonst ist die Trennung deutlich und den Anwendern klar. Schon alleine, weil alle Supporter in den Supportforen ständig auf den Umstand hinweisen.
SUSE hat für die Enterprise-Version SUSE Linux Enterprise das Vorgehen von Red Hat übernommen. Die Community-Variant openSUSE hat seine LTS-Version faktisch mit SLE fusioniert. In den Paketquellen ist für Anwender ersichtlich, ob Updates von SUSE oder openSUSE stammen. Hier wäre aber in der Transparenz noch Luft nach oben.
Die Art, wie Debian hier die Probleme in den Release Notes versteckt und in den offiziell angebotenen Tools klein rechnet, ist keine Transparenz. Hier kommen sicher wieder welche mit dem Argument der Freiwilligkeit und dass Debian keine kommerzielle Distribution ist. Das halte ich für vorgeschoben. Ein Projekt das es schafft endlose systemd-Debatten zu führen und aufwendige alternative Systeme zu etablieren, das fein austarierte unterschiedliche Paketquellen für main, contrib und non-free anbietet, das könnte auch hier für mehr technische Transparenz sorgen.
Offene Kommunikation bei Problemen und Schwierigkeiten ist keineswegs eine Forderung, die ich jetzt nur in Bezug auf Debian erhebe. Im Frühjahr war ich bei meiner Lieblingsdistribution openSUSE nicht weniger zurückhaltend als man Schwierigkeiten bei Updates in Leap 15.3 einfach tot schwieg.
Open Source hat sich transparente Entwicklung und transparenten Umgang mit Problemen immer auf die Fahnen geschrieben. Man wollte weg vom Konzept der Security through obscurity. Genau deshalb gibt es offene Bugtracker und offene Listen der kritischen Fehler. Mit der Verschleierung von Problemen in der Distribution kehrt man faktisch zu diesem Konzept zurück und ist im Umgang mit Fehlern dann auch nicht besser als Apple oder Microsoft.
Das Eingeständnis mit einem Distributionskonzept an Grenzen gestoßen zu sein, ist der erste Schritt zur Erarbeitung von Lösungen. Verweigert man dieses Eingeständnis und redet man sich weiter ein, keine Probleme zu haben, ist das wenig seriös. Zumal weil viele dann auch noch glauben, es gäbe keine Probleme.
Debian empfiehlt in seinen Release Notes das Paket debian-security-support um den Supportstatus der Installation zu prüfen. Das Paket liefert allerdings unvollständige Informationen.
Für meinen Test nahm ich ein aktuelles Debian 11 „Bullseye“. Die Softwareauswahl entspricht in etwa dem, was ich im zweiten Teil zu meinem persönlichen Linux-Setup geschrieben hatte. Eine relativ KDE-lastige Softwareauswahl, aber sie entspricht dem, womit ich persönlich arbeite.
Das Paket debian-security-support war nicht vorinstalliert, was ich schon als Manko empfinde. Bei der Installation wird aber gleich angezeigt, was betroffen ist. Alternativ kann man mit folgendem Befehl jederzeit den Supportstatus anzeigen:
$ check-support-status
Folgende Ausgabe erhalte ich für das oben beschrieben System.
Eingeschränkte Versorgung mit Sicherheitsaktualisierungen für eines oder mehrere Pakete

Leider war es nötig, die Versorgung mit Sicherheitsaktualisierungen
für einige Pakete einzuschränken.

Davon sind die folgenden auf diesem System gefundenen Pakete betroffen:

* Quelle:binutils
  Einzelheiten: Only suitable for trusted content; see https://lists.debian.org/msgid-search/87lfqsomtg.fsf@mid.deneb.enyo.de
  Betroffene Binärpakete:
  - binutils (installierte Version: 2.35.2-2)
  - binutils-common:amd64 (installierte Version: 2.35.2-2)
  - binutils-x86-64-linux-gnu (installierte Version: 2.35.2-2)
  - libbinutils:amd64 (installierte Version: 2.35.2-2)
  - libctf-nobfd0:amd64 (installierte Version: 2.35.2-2)
  - libctf0:amd64 (installierte Version: 2.35.2-2)

* Quelle:qtwebengine-opensource-src
  Einzelheiten: No security support upstream and backports not feasible, only for use on trusted content
  Betroffene Binärpakete:
  - libqt5webengine-data (installierte Version: 5.15.2+dfsg-3)
  - libqt5webengine5:amd64 (installierte Version: 5.15.2+dfsg-3)
  - libqt5webenginecore5:amd64 (installierte Version: 5.15.2+dfsg-3)
  - libqt5webenginewidgets5:amd64 (installierte Version: 5.15.2+dfsg-3)
  - qml-module-qtwebengine:amd64 (installierte Version: 5.15.2+dfsg-3)
Diese kurze Liste erscheint wohlgemerkt auf einem System, auf dem Chromium installiert ist, in einer Version mit scheunentorartigen Sicherheitslücken. Die Qt-Webengine ist zwar gelistet, aber die darauf aufbauenden Programme wie KMail oder RSS Guard werden nicht genannt. Sehr überrascht bin ich auch, dass Debian glaubt für die ganzen installierten Multimedia-Codecs Support anbieten zu können. Der Zustand der Codec-Sammlung ist schließlich bekanntermaßen schlecht.
Das sind zudem nur die offenkundigen Probleme. Nach den Ereignissen der letzten Monate hege ich erhebliche Zweifel, dass man bei Debian in der Lage wäre, z. B. bei kritischen Problemen in KMail/Akonadi für die bereits bei Freeze vollständig veralteten Versionen ohne massive Hilfe von KDE Sicherheitsaktualisierungen zurück zu portieren. Ich vermute daher, dass man bei Tausenden Paketen auf das Prinzip Hoffnung setzt. Hoffnung darauf, dass im Supportzeitraum schon keine kritischen Fehler bekannt werden.
Debian beharrt auf einem rigiden Stable-Prinzip und hält Versionen exakt auf dem Stand, auf dem sie beim Release waren. Allerdings mit dem Versprechen, sicherheitskritische Probleme durch separate Patches zu beheben. Die Dokumentation der Probleme ist zumindest fragwürdig.
Die Sicherheitsprobleme mit Firefox und X.org bei Debian haben – obwohl inzwischen behoben – mein Interesse geweckt. Das mag sich für manche jetzt alles unfair lesen und vermutlich haben auch andere Distributionen erhebliche Probleme. Ubuntu entledigt sich seiner Sorgen ja einfach mit der Deklaration von universe als nicht supportet. Damit steht der Anwender zwar faktisch auch vor Sicherheitsproblemen, aber formell ist Ubuntu bzw. Canonical auf der sicheren Seite.
Einige Aspekte haben mein Interesse geweckt. Wie immer gehe ich von meinem persönlichen Nutzungsverhalten aus. Das bedeutet der Einsatz von Linux auf dem Desktop mit den für mich wichtigen Programmen. Ein großes Problem möchte ich am Beispiel der Rendering Engines schildern.
In den Release Notes schreibt Debian:
Debian 11 includes several browser engines which are affected by a steady stream of security vulnerabilities. The high rate of vulnerabilities and partial lack of upstream support in the form of long term branches make it very difficult to support these browsers and engines with backported security fixes. Additionally, library interdependencies make it extremely difficult to update to newer upstream releases. Therefore, browsers built upon e.g. the webkit and khtml engines are included in bullseye, but not covered by security support. These browsers should not be used against untrusted websites. The webkit2gtk and wpewebkit engines are covered by security support.
For general web browser use we recommend Firefox or Chromium. They will be kept up-to-date by rebuilding the current ESR releases for stable. The same strategy will be applied for Thunderbird.
Das hört sich erst mal nicht so schlimm an. Man nutzt halt keine Browser außer Firefox und Chromium. Wobei Letzteren sollte man angesichts der völlig veralteten Version auch nicht mehr nutzen. Hier sind dann sogar die Release Notes veraltet.
Besonders erstaunlich ist der Verweis auf mangelnden Upstream-Support. Immerhin kümmert sich KDE intensiv um Qt 5.15 und stellt LTS-Support bereit. Warum man diese Updates nicht einfach weiterreichen kann, erschließt sich mir nicht.
Das Problem ist, dass die Rendering Engines noch andere Funktionen haben. Nutze man z. B. das KDE-Mailprogramm KMail bezieht man über die Abhängigkeiten die Pakete libkf5webengineviewer5abi1 und libqt5webenginecore5. Diese benötigt KMail um HTML-Mails korrekt darstellen zu können. Das Problem betrifft auch andere Programme, wie z. B. die Feedreader Akregator oder RSSGuard. Vermutlich ist hier noch mehr betroffen, aber diese beiden Kandidaten kamen mir spontan in den Sinn. Ein Angriff über eine E-Mail ist nun wirklich kein abwegiges Szenario.
Das letzte Update des Pakets libqt5webengine5 gab es im Dezember 2020. Die genutzte Version ist 5.15.2, also nochmal deutlich älter. In Testing liegt eine neuere Version und das Changelog liest sich gar nicht so spektakulär. Das hat mich stutzig gemacht und deshalb habe ich mal bei openSUSE nachgeschaut. Dieses Changelog beschreibt die Änderungen im openSUSE-Paket der Qt5-Webengine. Die Liste der CVEs ist ordentlich.
Gibt man ein paar der CVE-Nummern in den Debian Security Tracker ein, ist immer nur Chromium als betroffenes Paket gelistet. Nur ein Beispiel: CVE-2021-37979. Bei älteren Fehlern ist das Problem angeblich sogar in Debian Stable behoben, was gar nicht sein kann, weil es keine Aktualisierung für die Qt5-Webengine gab. Beispiel: CVE-2021-21128
Es gibt also nur zwei Möglichkeiten. Die openSUSE-Changelogs listen zu viele Probleme oder Debian führt seine Liste der Sicherheitsprobleme nicht vollständig.
Wie dem auch sei: Im Grunde genommen dürfte man kein Programm nutzen, dass auf die Qt Webrendering-Engine zurückgreift bzw. müsste die entsprechende Funktion deaktivieren. Das Problem wird weder in den Release Notes, noch auf irgendwelchen anderen Seiten dargestellt.
Ob das bei den laut Release Notes unterstützten webkit2gtk-Paketen besser ist, habe ich nicht geprüft.
Ich würde mich freuen, wenn jemand das entkräften würde.
Chromium ist freie Software, aber nicht frei von Google, das den Browser maßgeblich entwickelt, selbst in Form des proprietären Chrome ausliefert und damit den weltweiten Browsermarkt dominiert. Nur kommt man manchmal nicht an dem Browser vorbei. Welche Addons dann sinnvoll sind.
Grundsätzlich halte ich es hinsichtlich Datenschutz und Sicherheit für geboten, wann immer es geht, Firefox den Vorzug zu geben. Zweifelsohne hat Mozilla in den letzten Jahren so manchen Bock geschossen, aber sie haben auch versucht, den Anwender vor übergriffigen Trackinganbietern zu schützen. Neben Mozilla unternimmt da nur noch Apple ernsthafte Anstrengungen. Es ist einhellige Meinung unter allen mir bekannten Sicherheitsexperten, dass kein Browser sich so gut mit entsprechenden Einstellungen und Addons absichern lässt, wie dies bei Firefox der Fall ist.
Daneben sollte die zunehmende Monopolstellung von Google im Browserbereich uns alle sorgen. Microsoft Edge, Brave, Vivaldi – selbst wie „Erfinder“ von WebKit (nämlich KDE mit KHTML) nutzen nun quasi Chromium als Basis in Form der Qt Webengine. Diese Marktmacht gibt Google die Möglichkeit, seine Position im finanziell wichtigen Werbemarkt durch Neuerungen zu zementieren. Den ersten Anlauf hierzu haben wir im vergangenen Jahr gesehen.
Leider kann man nicht immer Firefox nutzen. Denn Chromium bzw. Chrome ist kein schlechter Browser und vor allem bei modernen Webanwendungen wie Videokonferenzen Firefox überlegen. Viele benutzen Chromium deshalb mindestens als Zweitbrowser, was natürlich die Gefahr beinhaltet, dass aus dem Zweitbrowser schleichend der Erstbrowser wird.
Chromium ist eng mit Google verbandelt, aber auch hier kann man einige Maßnahmen ergreifen um seine digitale Privatsphäre ein wenig zu schützen.
Einstellungen
Google und Ich: Synchronisierung und Google-Dienste abschalten
Datenschutz und Sicherheit: Cookies und andere Webseitendaten –> Drittanbieter-Cookies blockieren
Datenschutz und SIcherheit: Safe-Browsing deaktivieren (Hört sich absurd an, aber der Mehrwert ist gering, der Datenabfluss an Google groß)
Datenschutz und Sicherheit: Privacy-Sandbox –> Alle Funktionen wie FloC abschalten.
Suchmaschine: Ändern auf eine Datenschutz-freundliche Suchmaschine. Ich persönlich bevorzuge DuckDuckGo.
Addons
Das Addon-Ökosystem von Firefox und Chrome/Chromium ist ziemlich ähnlich. Um den Google Web Store für die Installation kommt man leider nicht herum.
ublock origin: Inhalteblocker, um Tracker und Werbung zu blockieren. Mit optionalen Zusatzlisten, um bei Bedarf noch umfangreicher Inhalte zu filtern.
LocalCDN: Ein Fork bzw. Weiterentwicklung des bekannten Decentraleyes. Liefert viele Frameworks und Bibliotheken, die in Webseiten eingebunden werden lokal aus und verhindert damit Verbindungen und Tracking.
Cookie AutoDelete: Der Trend geht weg von Cookies, aber noch sind sie eines der wichtigsten Mittel zum Tracking. Anders als bei Firefox besitzt Chromium keine Container. Man sollte deshalb Cookies möglichst automatisiert entfernen lassen und lediglich per Whitelist einzelne Seiten für eine dauerhafte Speicherung zulassen.
Chromium ist kein empfehlenswerter Browser, wenn man Wert auf Datenschutz und Privatsphäre im digitalen Raum legt. Projekte wie Ungoogled Chromium oder Irdium sind interessant, aber oft schnelllebig und hinken bei den Updates gerne hinterher, was wiederum schlecht für die Sicherheit ist. Mit den Einstellungen und Addons verbessert man seine Sicherheit ein wenig, gut wird Chromium dadurch aber nicht.
Gegenwärtig arbeite ich noch mit der Note Station von Synology. Synology entwickelt diese aber seit Längerem nicht aktiv weiter, daher möchte diese gerne ablösen durch eine aktiv entwickelte und besser funktionierende Lösung.
Das Problem bei der Synology Note Station sind vor allem die schlechten Applikationen. Die mobile App für Android ist noch halbwegs funktional, aber die Linux-App ist nur eine automatisch konvertierte Windows-Applikation, steht nur als DEB zur Verfügung und hat leider viele Bugs. Synology scheint die Note Station nicht aktiv weiter zu entwickeln. Die wenig konstante Entwicklung der Applikationen ist meiner Meinung nach auch über die Note Station hinaus ein neuralgischer Punkt von Synology.
Was mir vorschwebt:
Open Source
Native Anwendungen für Linux und Android (gerne auch iOS)
Funktionsumfang jenseits von Plaintext, notfalls mit Markdown-Syntax
Synchronisation über WebDAV-Schnittstelle oder synchronisierten Cloud-Ordner.
Ich bin etwas konsterniert über das geringe Angebot und kann kaum glauben, dass das alles ist, was es dazu gibt. Bisher ist eigentlich nur Joplin in der engeren Auswahl. Das erfüllt zwar alle Kriterien, aber die Electron-Umsetzung ist schon ein Manko. Zudem ist Joplin nicht in F-Droid und nicht in den Paketquellen der meisten Distributionen. Auf Flathub ist nur ein Flatpak eines Drittanbieters. Sollte es nichts Besseres geben, würde ich wohl auf Joplin umsteigen.
Mich würde aber interessieren was die Leser dieses Blogs so im Einsatz haben?
Backups sind unabdingbar. Gab es von Daten kein Backup, waren diese Daten nicht wichtig. Bei der Verwendung durchgängig verschlüsselter Systeme sind Backups umso bedeutender, da beispielsweise defekte Geräte nicht einfach ausgelesen werden können. Besonderer Beliebtheit erfreut sich seit einiger Zeit Borg.
Ich experimentierte unter Linux seit vielen Jahren mit verschiedenen Backup-Lösungen. Bei macOS bin ich hingegen total glücklich mit Time Machine. Zuletzt hatte ich hier Déjà Dup vorgestellt, mit dem ich mein Pantheon-System sichere. Ich bin bekanntermaßen ein großer Freund grafischer Oberflächen. Nicht weil ich die Konsole nicht mag oder nicht mit ihr umgehen könnte, sondern weil ich viele Aufgaben einfach lieber mit einer grafischen Oberfläche erledige. Meiner Meinung nach ist die Konsole nur deshalb im Linux-Umfeld so beliebt, weil die grafischen Oberflächen oft so furchtbar gestaltet und/oder fehleranfällig sind. In den Kommentaren zu Déjà Dup wies man mich auf Vorta hin, das eine grafische Oberfläche für Borg ist.
Gefühlt hört man aus Admin-Kreisen permanent Borg, borg, borg, borgmatic, borg, borgbase, borg, wenn es um Backups geht. Umso mehr ein Grund, sich das mal anzusehen.
Borg ist eine schnelle, inkrementiell sichernde Backuplösung. Die Datensicherungen werden in einem Repositorium gespeichert, das entweder lokal vorliegen, auf einem externen Speichermedium oder einem Server bzw. NAS abgelegt werden kann. Anders als bei Lösungen wie Duplicity benötigt Borg ein Clientprogramm auf dem zu sichernden System und einen Serverpart auf dem System, welches das Repositorium bereitstellt. Die Backups sind verschlüsselte und bei entfernten Repositorien erfolgt die Übertragung via SSH.
Beides kann man mit Linux und einem Synology NAS einrichten, was aber nicht ganz trivial ist und mich einiges an Recherche gekostet hat. Die Vorgehensweise soll hier deshalb dargestellt werden.
Vorbereitung des Synology NAS
SynoCommunity Paketquelle hinzufügen und Borg installieren
Synology bietet nicht direkt ein Paket für Borg an. Deshalb muss man auf Pakete der Community zurückgreifen. Die SynoCommunity stellt glücklicherweise viele Pakete für Synology NAS bereit und dazu zählt auch Borg.
Die Paketquelle lässt sich leicht über die Administrationsoberfläche des Synology DSM hinzufügen. Dazu das Paket-Zentrum öffnen und rechts oben in den Einstellungen unter Paketquellen die SynoCommunity Paketquelle hinzufügen.
Anschließend erscheint bei der Paketauswahl ein neuer Bereich Community. Hier lässt sich das Paket Borg auswählen und installieren. Bei der Installation erfolgt zur Sicherheit eine Abfrage, ob man wirklich Pakete von Dritten installieren möchte.
Benutzer und Freigabe anlegen
Ich verwende auf meinem NAS unterschiedliche Benutzer für unterschiedliche Aufgaben, um gezielt Rechte vergeben zu können. Diese Schritte zeige ich hier auch für Borg. Wer nur mit einem Nutzer arbeitet, kann diese Schritte überspringen und muss ggf. die Anleitung ein wenig anpassen.
In der Synology Systemsteuerung ist zuerst die Gruppe borg-backup und ein Benutzer borg-backup anzulegen. Der Gruppe können die Zugriffsrechte auf alle Freigaben verweigert werden, ausgenommen natürlich homes. Der Benutzer ist der Gruppe borg-backup hinzuzufügen und zusätzlich der Gruppe administrators. Das ist natürlich total unsinnig, aber Synology erlaubt nur für Mitglieder der Gruppe administrators den SSH-Zugriff und diesen benötigt man für das Borg-Backup.
Hat man beides angelegt, kann man einen neuen freigegebenen Ordner namens borgbackup anlegen. Die Zugriffsrechte sind hier entsprechend für die eben angelegte Gruppe zu setzen. Bei Bedarf kann ein Quota vergeben werden, dass natürlich nicht zu knapp bemessen sein sollte.
SSH Schlüssel hinzufügen
Nun kommt der weniger triviale Teil. Borg benötigt einen SSH-Zugriff mittels SSH-Key und das sieht Synology so eigentlich nicht vor. Zum Glück ist der DiskStation Manager von Synology letztlich nur eine Linux-Distribution und deshalb kann man natürlich manuell einen SSH-Key hinzufügen.
Sollte man noch keinen SSH-Key besitzen, kann man einen anlegen (nicht auf dem Synology NAS, sondern dem Rechner!)
ssh-keygen -t ed25519 -C "mail"@domain.td"
Zuerst meldet man sich mit seinem normalen Administratoraccount via SSH an. Ggf. ist vorher in der Systemsteuerung unter Terminal & SNMP der SSH-Dienst zu aktivieren. Hier kann bei Bedarf auch eine abweichende Port-Nummer festgelegt werden.
Anschließend befindet man sich auf Shell des Synology DSM. Hier holt man sich zuerst Administratorrechte.
$ sudo -i
Nach der nochmaligen Passworteingabe ändert sich der Shell-Prompt zu: root@<hostname>:~#
Nun nimmt man die notwendigen Änderungen für den SSH-Zugriff vor. Hierbei legt man Verzeichnisse im Home-Verzeichnis des Benutzers borg-backup an und ändert die Rechte.
Anschließend kopiert man den Publickey des SSH in die Datei ~/.ssh/authorized_keys auf dem Synology NAS. Dazu gibt es eigentlich ein SSH-Tool, aber das hat bei mir bei der Synology NAS nicht funktioniert. Deshalb einfach den Inhalt der Datei ~/.ssh/id_ed25519.pub kopieren und mittels des SSH-Zugangs in die entsprechende Datei im Synology DSM schreiben.
Nun meldet man den Root- bzw. Adminaccount von SSH ab und testet ob man den neuen Account mittels Keyfile via SSH anmelden kann.
Klappt der Zugriff ist das Synology NAS bereit für das Borg-Backup.
Vorta
Sicherung konfigurieren
Auf dem zu sichernden System verwende ich Vorta als grafische Oberfläche für Borg. Dabei handelt es sich um ein Qt-Programm. Vorta befindet sich bei vielen Distributionen in den Paketquellen und zieht bei der Installation das notwendige Paket borgbackup nach sich.
Vorta arbeitet mit Profilen. Dadurch lassen sich verschiedene Sicherungen einrichten. Das kennt man vielleicht von LuckyBackup oder Back In Time.
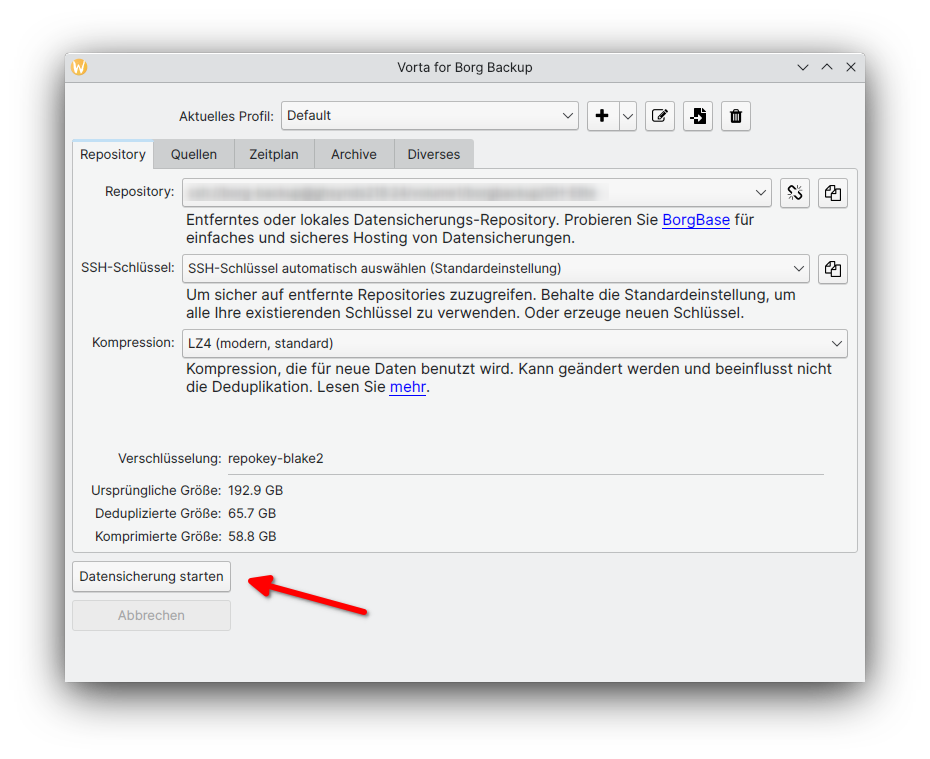
Als erstes wählt man ein Sicherungsziel bzw. legt hier mittels „Neues Repository initialisieren“ ein neues Sicherungsziel an. Die Repository-URL folgt einem Schema, das bereits grau hinterlegt angezeigt wird. Bei einer Sicherung auf ein Synology NAS sieht die URL in etwa wie folgt aus:
Das vergebene Passwort dient der Verschlüsselung des Backups.
Unter Erweitert muss man bei Extra-Optionen ggf. noch den Remote-Path, also den Pfad zu Borg auf der Synology DiskStation, hinterlegen.
--remote-path=/usr/local/bin/borg
Bei den Quellen wählt man die zu sichernden Verzeichnisse. Bei mir ist dies das komplette Home-Verzeichnis. Zusätzlich kann man einen Zeitplan konfigurieren. Das halte ich grundsätzlich für sinnvoll, weil Faulheit und Vergesslichkeit die beiden größten Feinde eines jeden Backupkonzepts sind. Wenn man das Gerät natürlich nur sehr selten startet oder es sich regelmäßig nicht im selben Netzwerk wie das Synology NAS befindet, kann man darauf natürlich verzichten.
Abschließend kann man über die Schaltfläche Datensicherung starten die erste Sicherung erstellen. Das geht verglichen mit anderen Lösungen wie Déjà Dup oder Back In Time erfreulich flott.
Backup wiederherstellen
Sicherungen werden als inkrementelle Schnappschüsse gespeichert und lassen sich im Reiter Archive ansehen. Die erste Sicherung ist logischerweise sehr groß, die Schnappschüsse danach enthalten je nach Änderungen nur einige hundert MB.
Zur Wiederherstellung bieten sich zwei Optionen an. Über den Button Ausgewähltes Archiv kann über das Menü Extract die Sicherung extrahiert oder über Mount an einen beliebigen Ort eingebunden werden. Vor allem die Mount-Option ist für mich interessant, da ich glücklicherweise eher selten ein komplettes Backup wiederherstellen möchte, sondern meist nur einzelne Dateien aus einem bestimmten Stand ansehen will. Hierfür musste auf meinem System noch das Paket python38-llfuse nachinstalliert werden.
Zusammengefasst
Die Installation und Konfiguration ist etwas mühsam und nicht ganz trivial. Bei meiner Recherche bin ich oft auf Leute gestoßen, die an irgendwas gescheitert sind oder sich einfacheren Lösungen zugewandt haben. Hat man das aber erfolgreich hinter sich gebracht, belohnt einen Borg bzw. Volta mit geräuschloser Arbeit im Hintergrund. Die Sicherung ist schnell, robust und das Durchsuchen der Backups mittels Mount-Option klappt zuverlässig. Ich bin sehr zufrieden damit und werden vermutlich bei Gelegenheit auch mein Pantheon-System von Déjà Dup auf Vorta/Borg umstellen.
Bei meinen externen Speichermedien bleibe ich hingegen konservativ bei rsync. Es mag paranoid erscheinen, aber ich möchte nicht alle meine Datensicherungen in Repositorien, deren Inhalt ich nur mit Softwaretools durchsuchen kann.
Firefox Monitor ist ein Dienst von Mozilla, welcher Nutzer überprüfen lässt, ob deren Benutzerkonten im Web in der Vergangenheit Teil eines bekannten Datendiebstahls waren. In Zukunft sollen Nutzer im Rahmen von Firefox Monitor auch persönliche Daten von Websites entfernen lassen können. Interessierte Nutzer können sich auf eine Warteliste setzen lassen.
Das ist Firefox Monitor (bis jetzt)
Mozillas kostenfreier Dienst Firefox Monitor zeigt nach Eingabe einer E-Mail-Adresse an, ob diese Teil eines bekannten Datendiebstahls in der Vergangenheit war. Neben dem Zeitpunkt des Diebstahls und dem Zeitpunkt des Bekanntwerdens wird auch angegeben, welche Daten gestohlen worden sind, zum Beispiel E-Mail-Adressen, Benutzernamen oder Passwörter. Darüber hinaus nennt Firefox Monitor allgemeine Tipps, welche man in Betracht ziehen sollte, wenn man von einem Datendiebstahl betroffen ist.
Entfernungs-Dienst für persönliche Daten von Mozilla
Aktuell bewirbt Mozilla für angemeldete Nutzer auf der Startseite von Firefox Monitor eine Warteliste für ein kommendes Feature. Damit soll es möglich sein, Mozilla die persönlichen Daten eines Nutzers wie die E-Mail-Adresse, aber auch die physische Adresse oder Telefonnummer von Websites entfernen zu lassen.
Informationen zur Verfügbarkeit und zum Preis
Dass Mozilla an einem solchen Feature arbeitet, habe ich bereits im August des letzten Jahres im Kontext eines Angebotes enthüllt, an dem Mozilla arbeitet und welches sich Mozilla Privacy Pack nennt. Dieses ist zwar noch nicht verfügbar, jedoch hat Mozilla im November 2021 mit Firefox Relay Premium bereits einen Teil daraus als Einzelangebot zur Verfügung gestellt. Diese Erweiterung von Firefox Monitor wäre ein weiterer Teil daraus, ebenso wie das bereits existierende Mozilla VPN. Es ist gut vorstellbar, dass Mozilla zu einem späteren Zeitpunkt alle kostenpflichtige Datenschutz-Produkte als Gesamtpaket, wahrscheinlich dann mit einem Preisnachlass, anbieten wird, die man ansonsten auch einzeln erwerben kann.
Aktuell ist der neue Entfernungs-Dienst als Teil von Firefox Monitor jedenfalls noch nicht verfügbar und auch ein Preis ist noch nicht bekannt. Wer sich auf die Warteliste setzen lässt, wird als erstes erfahren, sobald das Angebot verfügbar ist.
Meinen persönlichen Linux-Desktop habe ich hier bereits in einem ersten Artikel beschrieben. Das ist auf Interesse gestoßen und darum folgt nun der 2. Teil mit meinem alternativen KDE-Setup.
Ich bin kein Anwender, der sich vollständig auf ein System einschießt, sondern bewege mich schon immer zwischen den Welten. Linux, macOS – beruflich auch Windows. Mobil gegenwärtig iOS und Android, früher auch BlackBerry OS und Windows Mobile.
Bei Linux gibt es natürlich nicht das eine System und so fahre ich auch hier mehrgleisig. Hauptsächlich arbeite ich mit dem im ersten Teil beschriebenen Setup aus openSUSE Tumbleweed und Pantheon Shell. Auf einem zweiten Gerät nutze ich zudem noch KDE Plasma. Faktisch als Überbleibsel aus meiner KDE-zentrierten Arbeitsweise, aber nun schon alleine, um weiterhin über die Entwicklung dort meckern zu können MATE verwende ich gerne in virtuellen Maschinen, wo mir KDE Plasma oder Pantheon zu ressourcenintensiv sind. Von den größeren Desktopumgebungen sind somit lediglich Xfce und die GNOME Shell bei mir nicht im Einsatz.
Die Basis des KDE Plasma-Setups ist genau wie bei dem anderen System mit Pantheon Shell ein openSUSE Tumbleweed (wegen der noch inkompatibleren Hardware zu einer LTS). Hier habe ich aber mit den Nachteilen von RR-System zu kämpfen. Ich starte das Gerät vergleichsweise selten und dann sind da oft gleich 1-2 GB an Updates zu erledigen. Bei passender Gelegenheit werde ich das System daher auf eine LTS umstellen. Abhängig davon, was openSUSE Leap 15.4 für einen Kernel mitbringt.
Das Layout habe ich meinen Vorlieben (teilweise von Pantheon, teilweise noch aus meiner macOS-Zeit) angepasst. Plasma ist hier bekanntermaßen extrem flexibel.
Grundsätzliche habe ich mir angewöhnt, mit den jeweiligen Programmen des Systems bzw. der Desktopoberfläche zu arbeiten. Egal ob unter macOS, Windows, Pantheon, MATE oder KDE Plasma. Natürlich haben die Programme unterschiedliche Stärken und Schwächen, aber meiner Erfahrung nach, ziehen nicht zueinander passende Programme so viele Probleme nach sich, dass es alle Vorteile, die ein spezifisches Programm haben mag, konterkariert. Stattdessen setze ich auf Dienste mit offenen Standards, die ich überall einbinden kann und auf keine Insellösungen – sei es proprietäre oder freie Software. Entsprechend unterscheidet sich die Programmauswahl stark von der im ersten Artikel, aber die Daten sind die gleichen und ich kann geräteübergreifend gut arbeiten.
Dolphin, KCalc, KFind, KDE Connect, Spectacle, AnyDesk; usw. usf.
Dank Synology mit dem Cloud-Dienst Drive und der flexiblen Synchronisation beliebiger Ordner über das System sowie der PIM-Synchronisation via CalDAV und CardDAV ist eine systemübergreifende Arbeit kein Problem. Das gilt ebenso für den Nachrichtenkonsum über FreshRSS-Clients, wo hier RSS Guard zum Einsatz kommt. Ein etwas unhandliches Programm, das aber seinen Job erledigt.
Ob ich das KDE-Setup noch langfristig pflege oder es perspektivisch doch noch abwickele hängt davon ab, wie sich KDE und elementary weiter entwickeln. KDE steht vor dem Umstieg auf Qt 6 mit Plasma 6 und ich fürchte, sie nutzen das, um noch mehr Anwendungen durch Neuentwicklungen auf Kirigami-Basis zu ersetzen. Bei elementary muss man hingegen abwarten, wie sich Version 7 auf Basis von Ubuntu 22.04 gestaltet.
Mozilla hat Version 2.6 seiner VPN-Clients für das Mozilla VPN veröffentlicht. Dieser Artikel beschreibt die Neuerungen vom Mozilla VPN 2.6.
Mit dem Mozilla VPN bietet Mozilla in Zusammenarbeit mit Mullvad sein eigenes Virtual Private Network an und verspricht neben einer sehr einfachen Bedienung eine durch das moderne und schlanke WireGuard-Protokoll schnelle Performance, Sicherheit sowie Privatsphäre: Weder werden Nutzungsdaten geloggt noch mit einer externen Analysefirma zusammengearbeitet, um Nutzungsprofile zu erstellen.
Standardmäßig leitet das Mozilla VPN den Datenverkehr über einen Server an einem Standort. Mit dem Multi-Hop-Feature kann der Verkehr seit dem Mozilla VPN 2.5 von einem Standort über einen anderen Standort geleitet werden, quasi ein VPN nach dem VPN. Dieses Feature stand bislang nur unter Windows, MacOS und Linux zur Verfügung. Mit dem Mozilla VPN 2.6 bekommen auch Android und iOS die Möglichkeit zum Multi-Hop.
Zusammenarbeit mit Firefox Multi-Account Containers
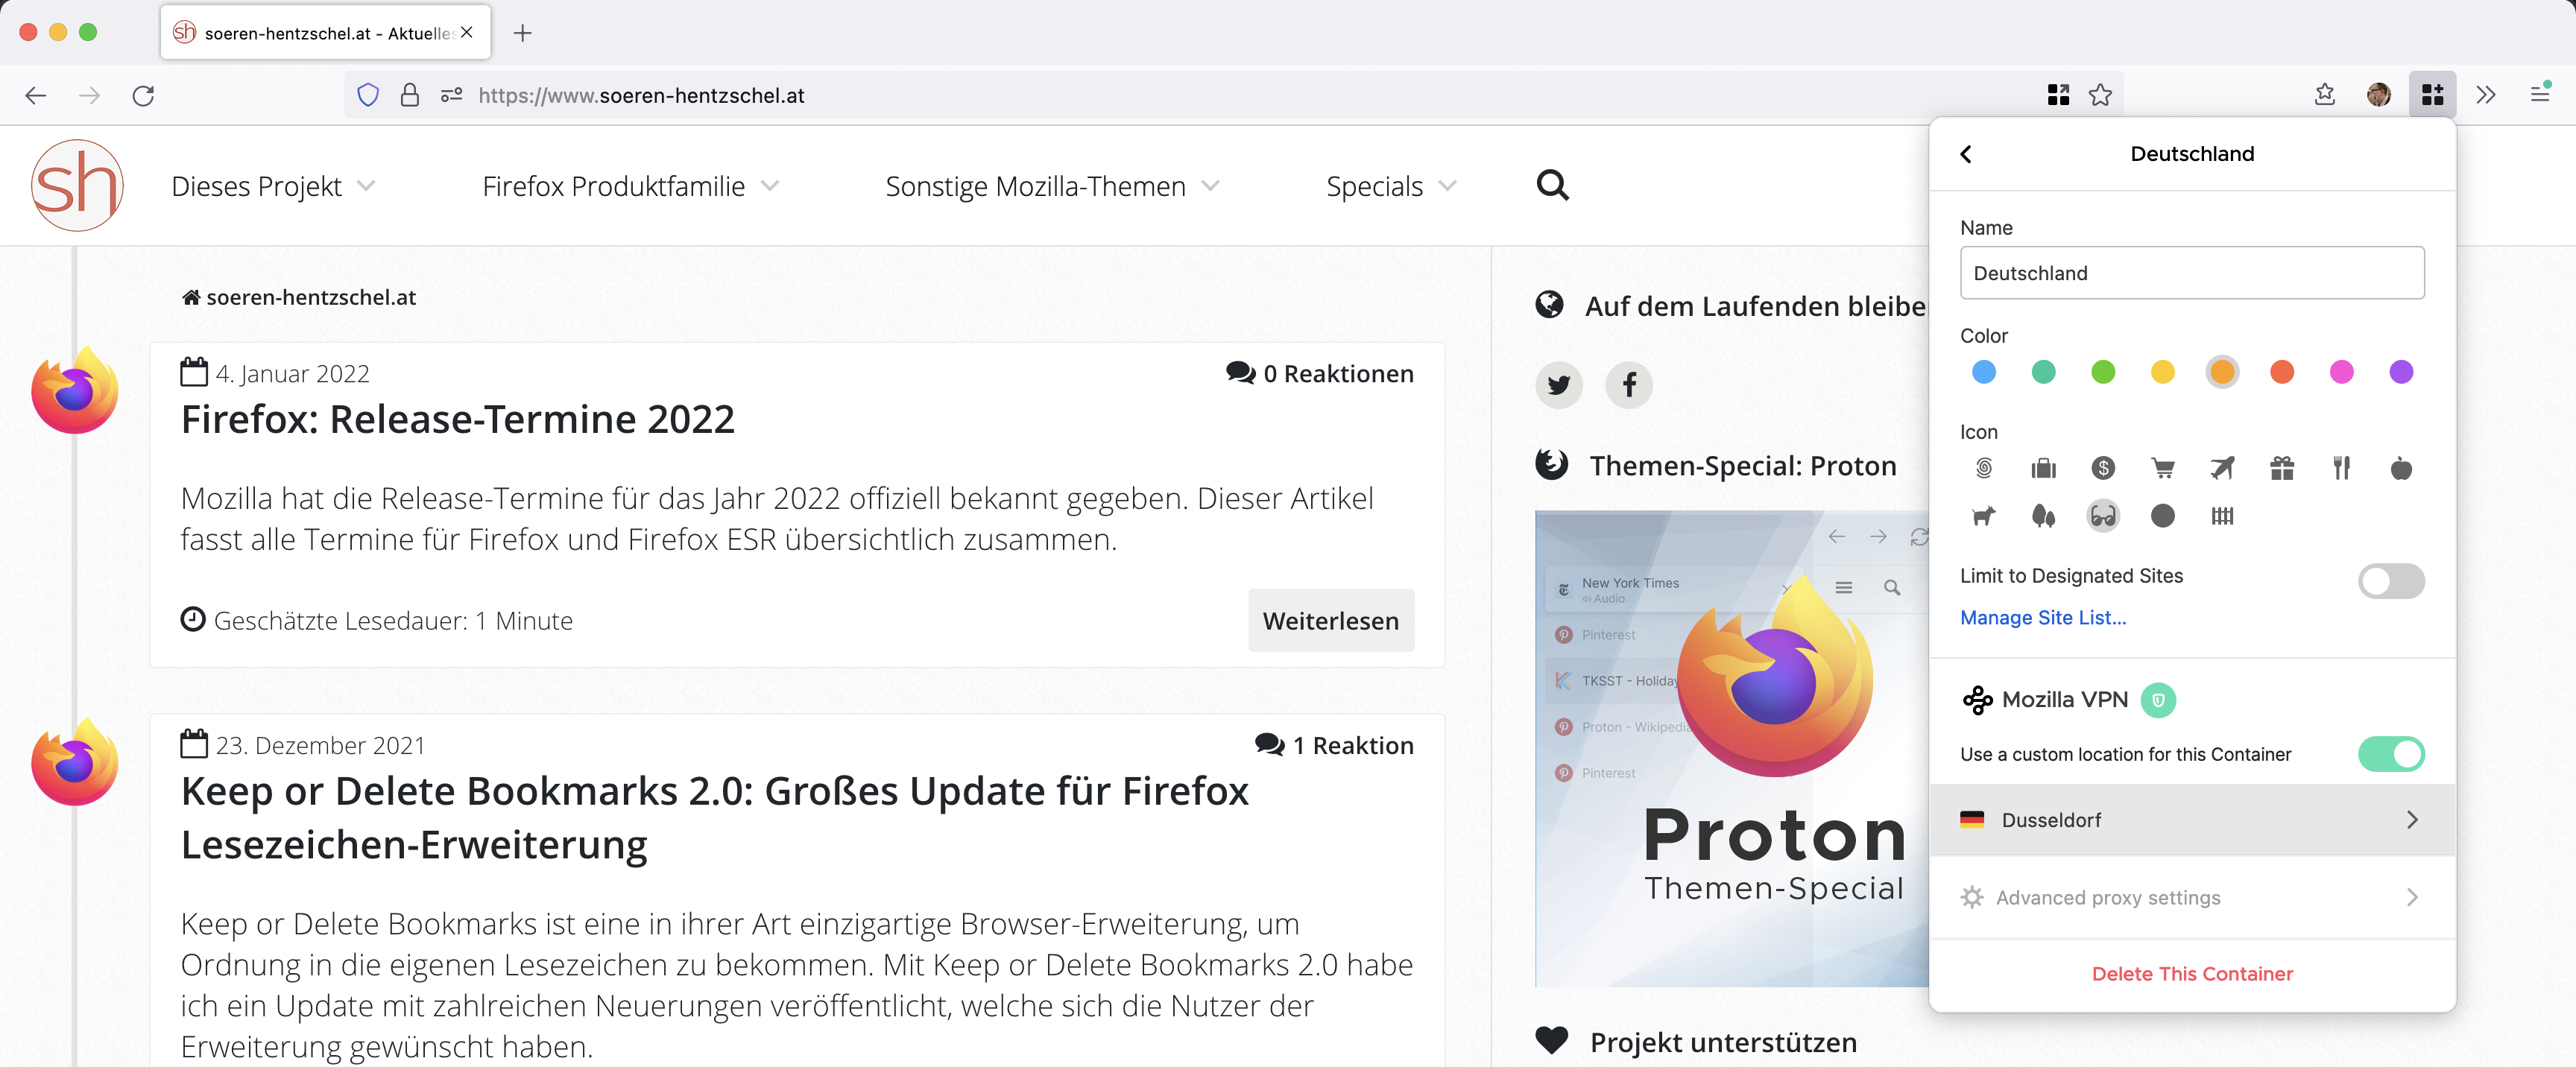
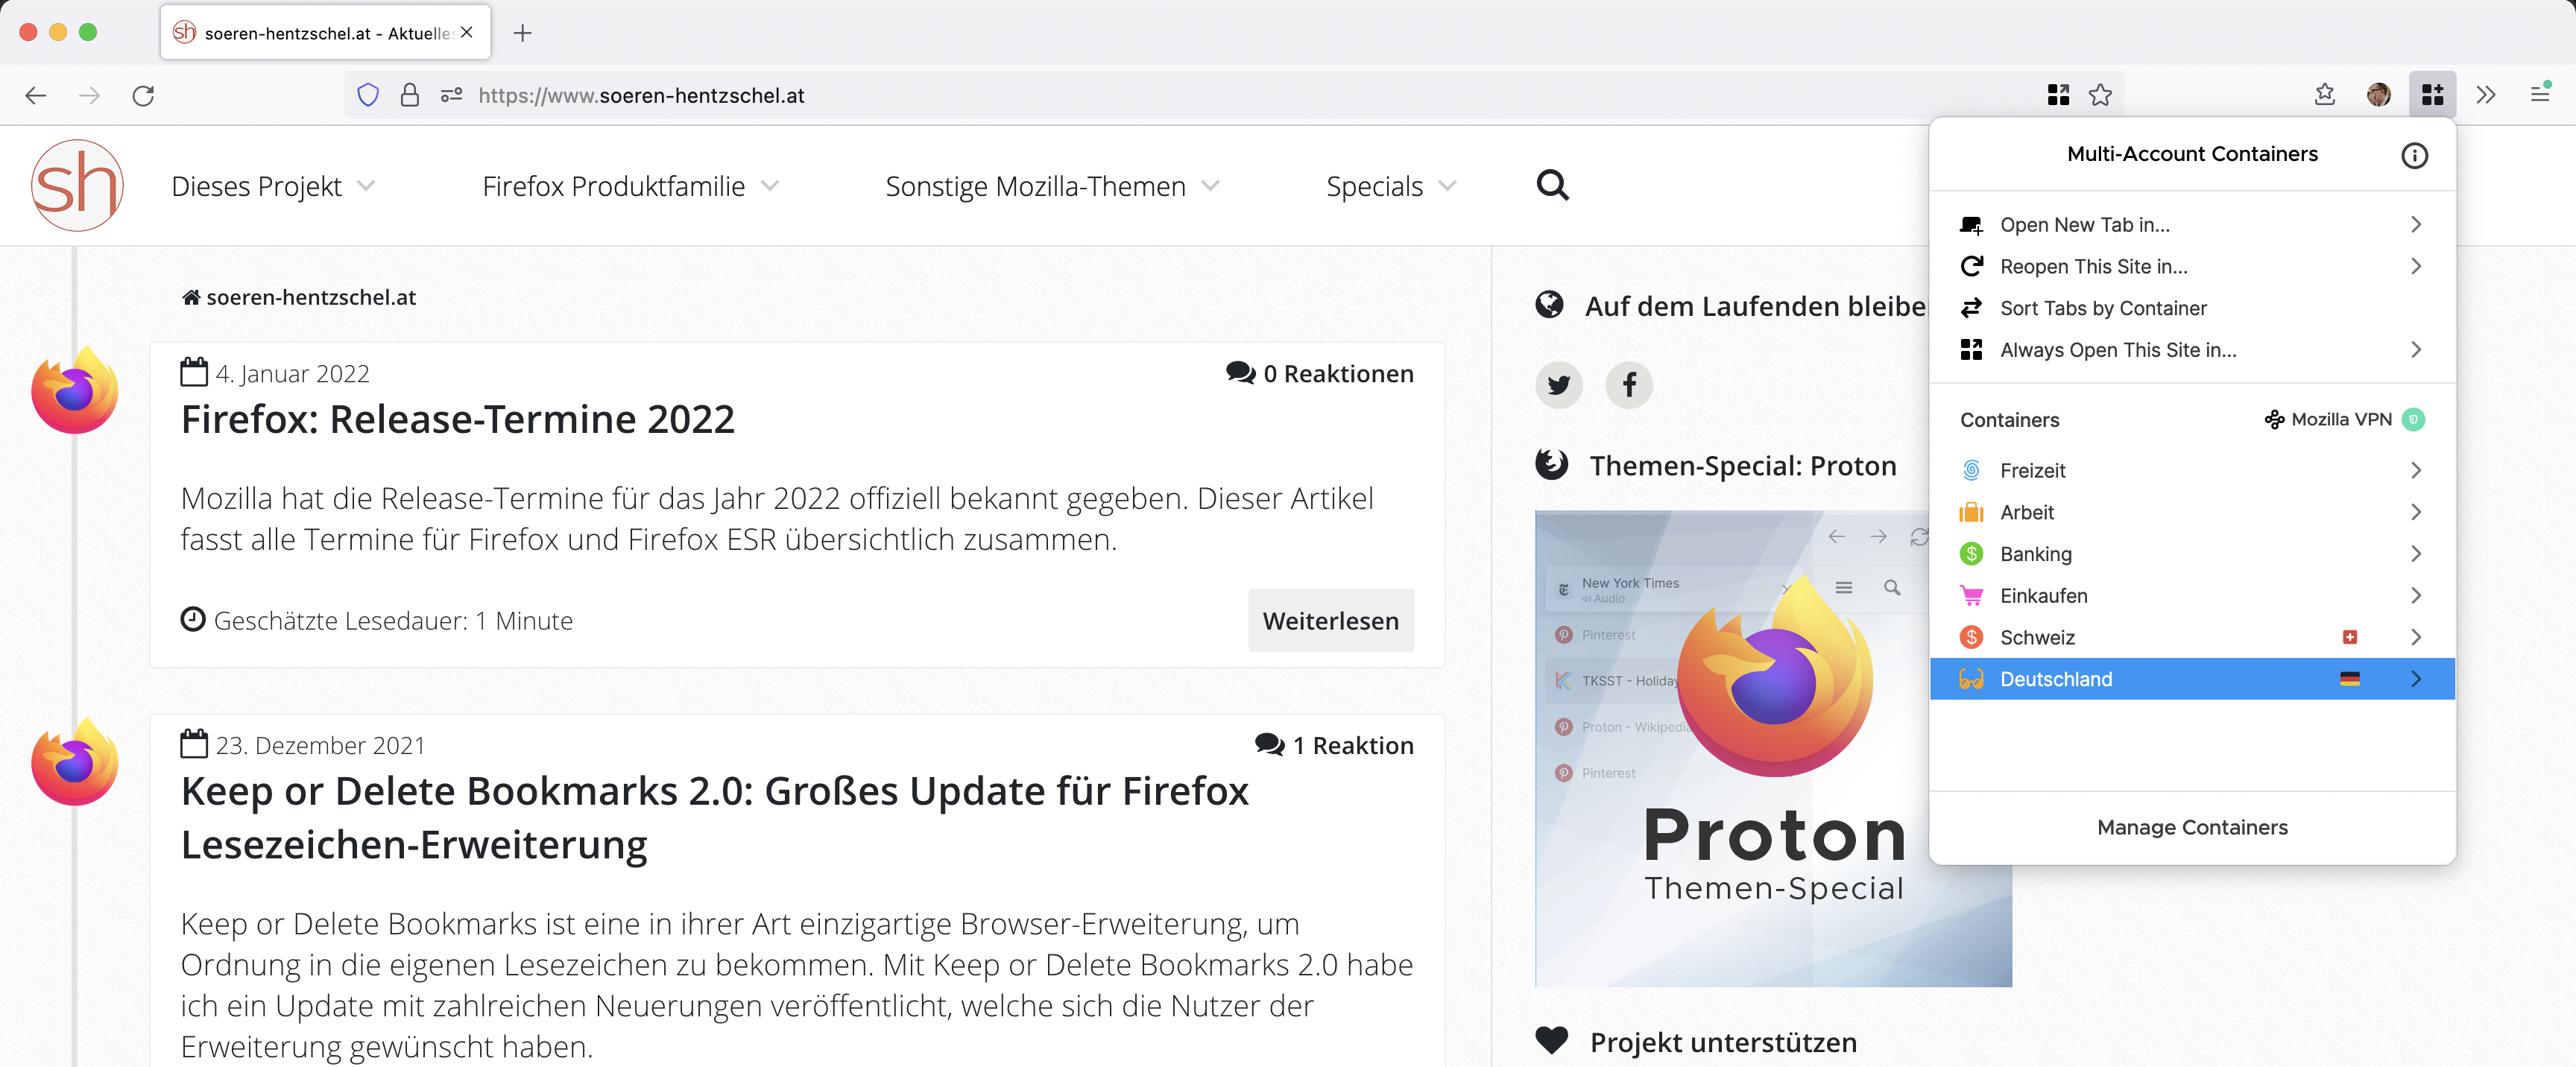
Bei Firefox Multi-Account Containers handelt es sich um eine kostenfreie Mozilla-Erweiterung zur Verwaltung und Verwendung sogenannter Tab-Umgebungen in Firefox. Ein möglicher Anwendungsfall von Tab-Umgebungen ist beispielsweise das Anmelden mit sowohl einer privaten als auch mit einer geschäftlichen E-Mail-Adresse beim selben Anbieter – gleichzeitig, ohne einen anderen Browser hinzuziehen zu müssen oder ein privates Fenster dazu zweckzuentfremden. Als weiteres Beispiel wäre denkbar, auf Facebook angemeldet zu sein, ohne dass Facebook den Benutzer über die Facebook-Buttons auf Webseiten tracken kann. Wenn es um Tracking geht, ist es natürlich auch bis zur Werbung nicht so weit und so ist ein weiteres denkbares Szenario, dass man Webseiten privat besuchen möchte, ohne entsprechende Werbeanzeigen zu sehen, wenn man Firefox für die Arbeit benutzt. Mozillas Erweiterung ermöglicht es auch, bestimmte Webseiten immer in einem bestimmten Container zu öffnen.
Ab dem Mozilla VPN 2.6 für Windows, macOS und Linux ist es gemeinsam mit der Erweiterung Firefox Multi-Account Containers 8.0 oder höher möglich, unterschiedliche Standorte für Tab-Umgebungen zu nutzen. So könnte man die USA als Standort im VPN ausgewählt haben, gleichzeitig aber mit einzelnen Tabs in einem anderen ganz Land wie England oder der Schweiz sein.
Damit bietet das Mozilla VPN einen einzigartigen Mehrwert, der mit keinem anderen VPN möglich ist.
Sonstige Neuerungen
Die unterstützung von IPv6 ist nicht länger konfigurierbar, da diese nun immer aktiviert ist. Die im VPN-Client integrierte Feedback-Funktion ist jetzt auch für nicht angemeldete Nutzer zugänglich.
Dazu kommen diverse Fehlerbehebungen und Verbesserungen unter der Haube, die sich in den offiziellen Release Notes (engl.) nachlesen lassen.
Das Mozilla VPN steht jetzt auch unter Ubuntu 21.10 zur Verfügung. Die Installationspakete für Windows und macOS können ab sofort auch über archive.mozilla.org heruntergeladen werden.
Mozilla hat die Release-Termine für das Jahr 2022 offiziell bekannt gegeben. Dieser Artikel fasst alle Termine für Firefox und Firefox ESR übersichtlich zusammen.
Neue Major-Releases von Firefox erscheinen mittlerweile alle vier Wochen. Auf diese Weise erreichen Neuerungen schneller den Endnutzer, der nicht viele Monate auf bereits implementierte Funktionen warten muss.
Mozilla hat die Veröffentlichungstermine von Firefox für das Jahr 2022 mittlerweile offiziell bekannt gegeben.
Das sind die Firefox Release-Termine 2022
Firefox 96, Firefox ESR 91.5 11. Januar 2022 (5 Wochen nach Firefox 95)
Firefox 97, Firefox ESR 91.6 08. Februar 2022 (4 Wochen nach Firefox 96)
Firefox 98, Firefox ESR 91.7 08. März 2022 (4 Wochen nach Firefox 97)
Firefox 99, Firefox ESR 91.8 05. April 2022 (4 Wochen nach Firefox 98)
Firefox 100, Firefox ESR 91.9 03. Mai 2022 (4 Wochen nach Firefox 99)
Firefox 101, Firefox ESR 91.10 31. Mai 2022 (4 Wochen nach Firefox 100)
Firefox 102, Firefox ESR 102.0, Firefox ESR 91.11 28. Juni 2022 (4 Wochen nach Firefox 101)
Firefox 103, Firefox ESR 102.1, Firefox ESR 91.12 26. Juli 2022 (4 Wochen nach Firefox 102)
Firefox 104, Firefox ESR 102.2, Firefox ESR 91.13 23. August 2022 (4 Wochen nach Firefox 103)
Firefox 105, Firefox ESR 102.3 20. September 2022 (4 Wochen nach Firefox 104)
Firefox 106, Firefox ESR 102.4 18. Oktober 2022 (4 Wochen nach Firefox 105)
Firefox 107, Firefox ESR 102.5 15. November 2022 (4 Wochen nach Firefox 106)




 MATE verwende ich gerne in virtuellen Maschinen, wo mir KDE Plasma oder Pantheon zu ressourcenintensiv sind. Von den größeren Desktopumgebungen sind somit lediglich Xfce und die GNOME Shell bei mir nicht im Einsatz.