staging.inyokaproject.org

2024 Woche 27

7. Juli 2024

Mozilla hat Version 2.23 seiner VPN-Clients für das Mozilla VPN veröffentlicht. Dieser Artikel beschreibt die Neuerungen vom Mozilla VPN 2.23.

Mit dem Mozilla VPN bietet Mozilla in Zusammenarbeit mit Mullvad sein eigenes Virtual Private Network an und verspricht neben einer sehr einfachen Bedienung eine durch das moderne und schlanke WireGuard-Protokoll schnelle Performance, Sicherheit sowie Privatsphäre: Weder werden Nutzungsdaten geloggt noch mit einer externen Analysefirma zusammengearbeitet, um Nutzungsprofile zu erstellen.

Jetzt Mozilla VPN nutzen

Die Neuerungen vom Mozilla VPN 2.23

Das Update auf das Mozilla VPN 2.23 bringt keine neuen Funktionen, sondern ausschließlich Fehlerbehebungen und Verbesserungen unter der Haube. Für Nutzer eines iPhones oder iPads ist Apple iOS 14 die neue Mindestanforderung, iOS 13 wird nicht länger unterstützt.

Der Beitrag Mozilla VPN 2.23 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

5. Juli 2024

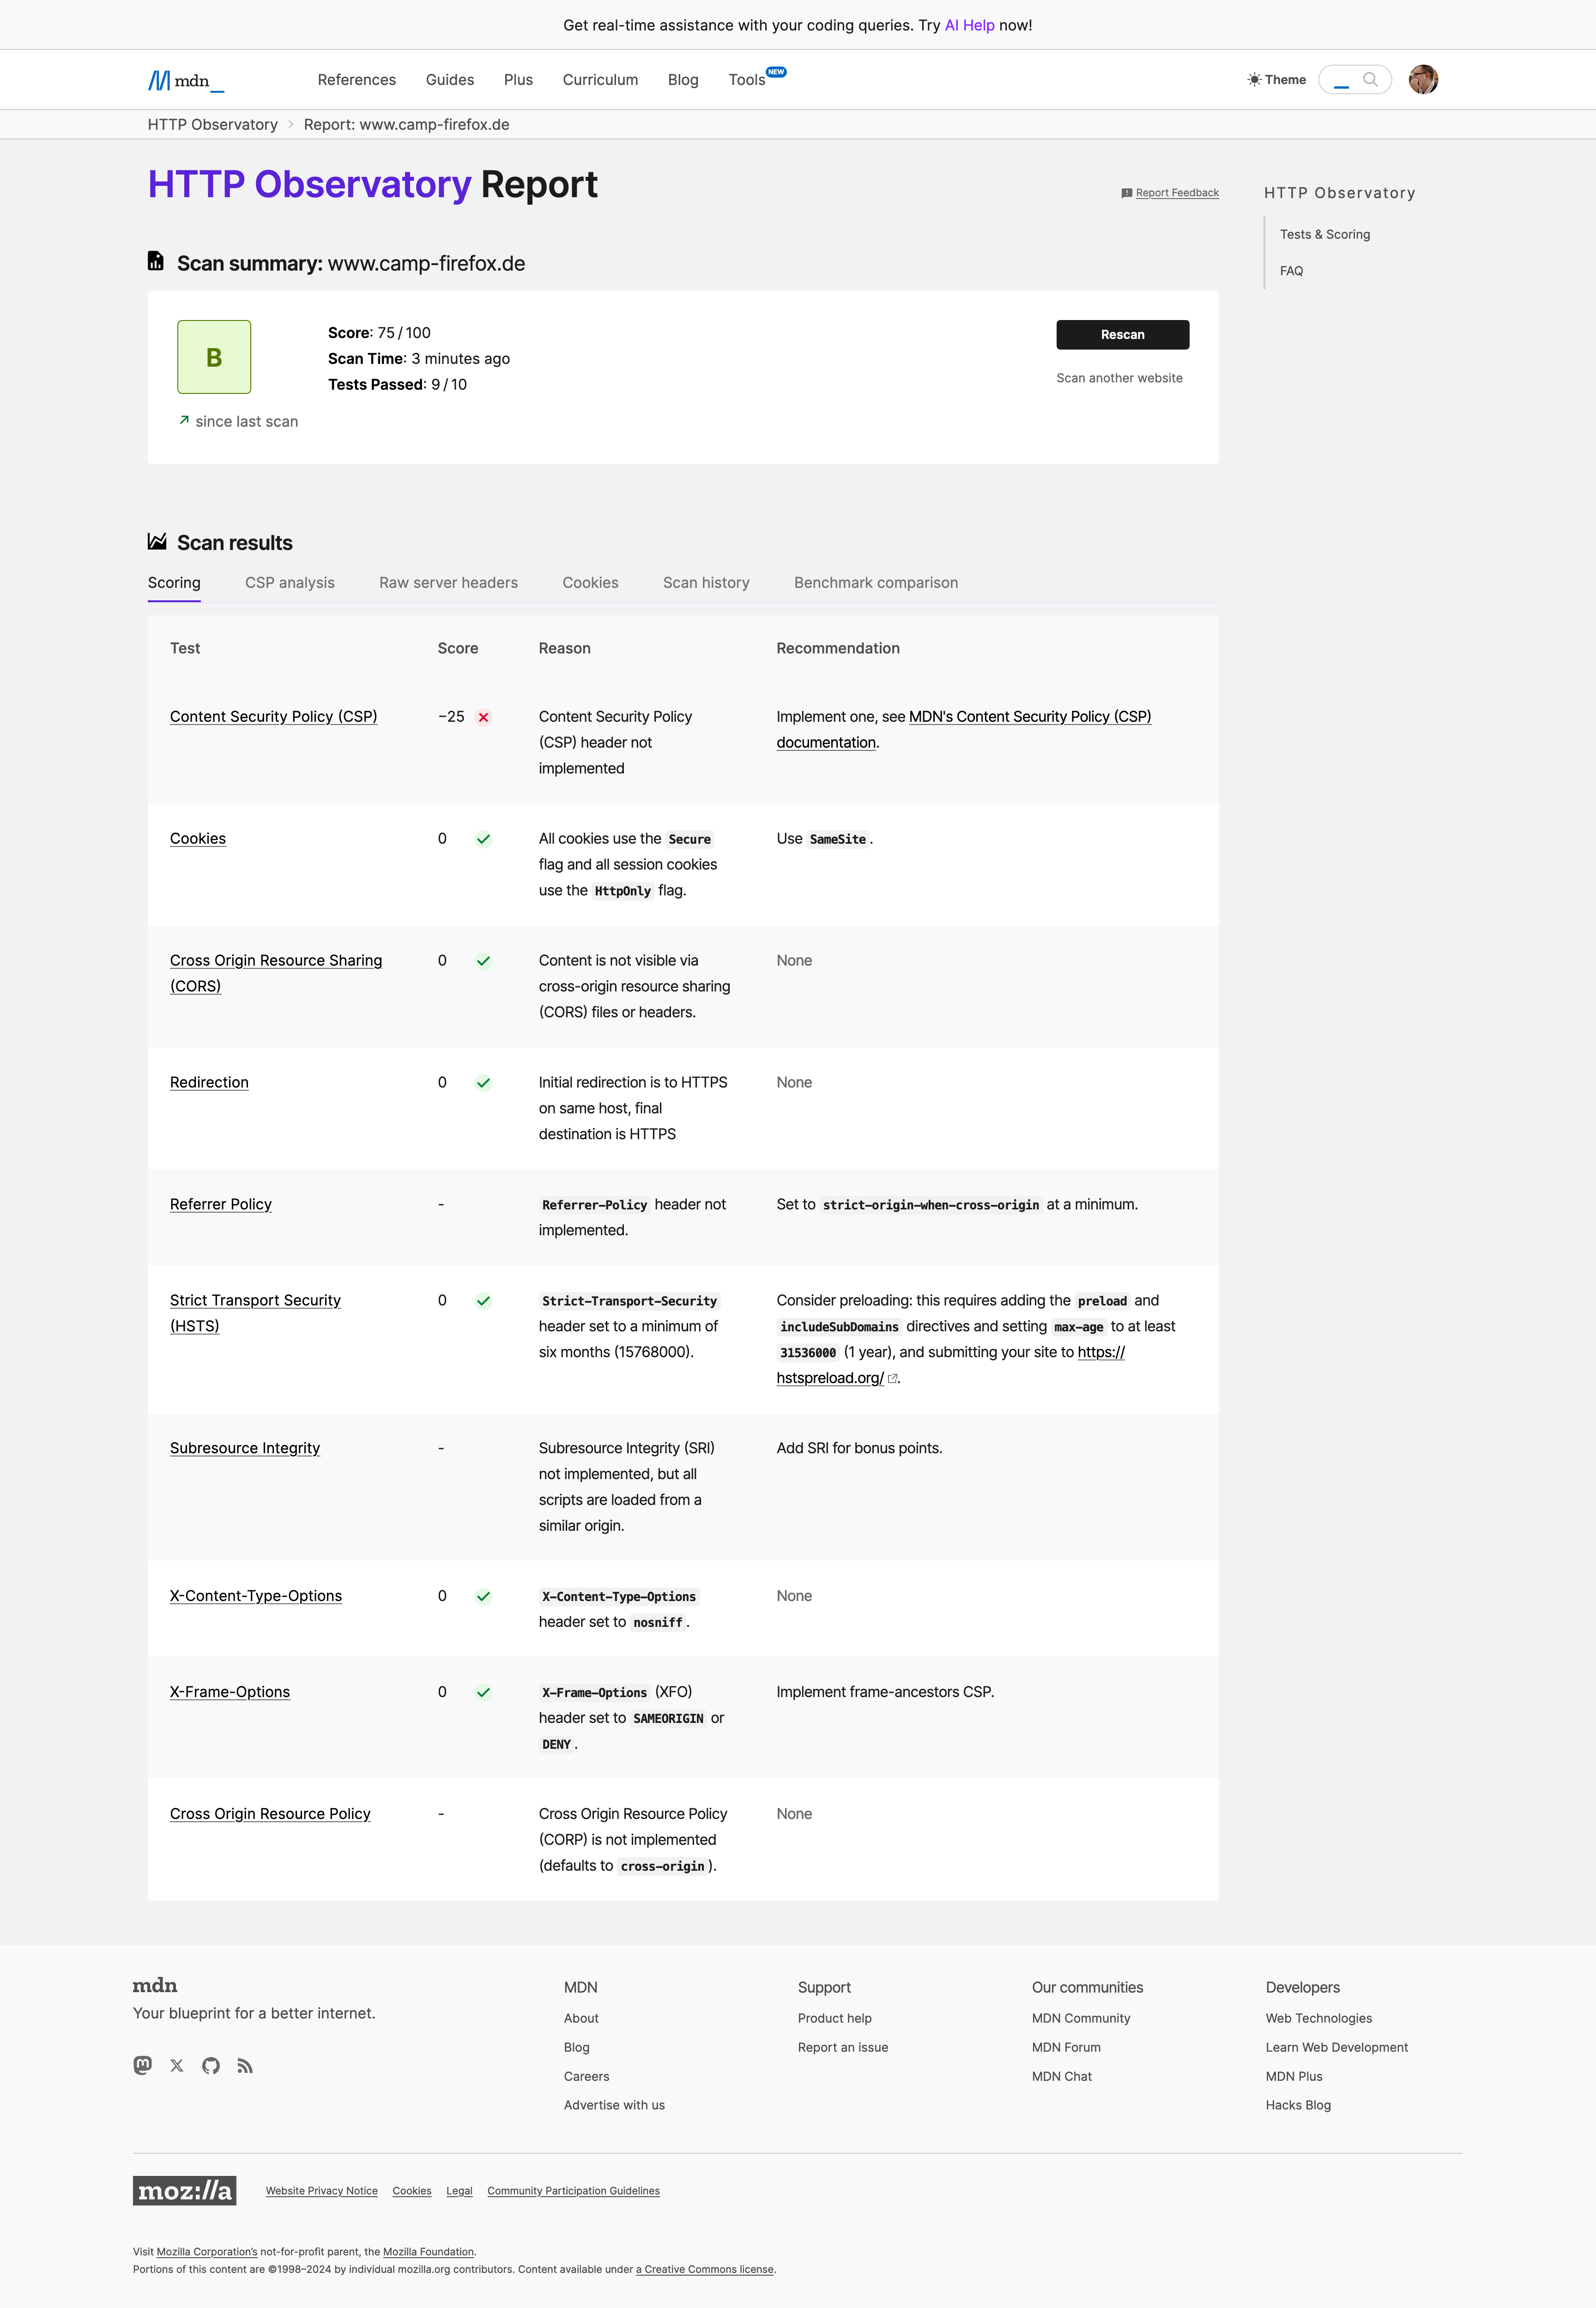
Mozilla hat das MDN HTTP Observatory online gebracht. Beim bereits im vergangenen Jahr angekündigten Nachfolger vom Mozilla Observatory handelt es sich um einen Sicherheits-Check für Websites.

Das Online-Werkzeug Mozilla Observatory kam im Laufe der Jahre 47 Millionen Mal zum Einsatz, um insgesamt 6,9 Millionen verschiedene Websites hinsichtlich der Umsetzung verschiedener serverseitiger Sicherheits-Standards zu scannen. Das Mozilla Observatory selbst hatte allerdings auch schon lange kein Update mehr gesehen und war daher nicht mehr auf dem neuesten Stand.

Wie bereits im vergangenen Jahr angekündigt, ist das Tool mit etwas Verspätung nun Teil der MDN Web Docs und wurde grundlegend überarbeitet. Dementsprechend hört es ab sofort auf den Namen MDN HTTP Observatory.

Jetzt das MDN HTTP Observatory besuchen

MDN HTTP Observatory

Neben einer vollständigen Neugestaltung der Oberfläche wurden vor allem die Sicherheitsprüfungen überarbeitet und repräsentieren jetzt besser den heutigen Stand der Technik. Neben einer Aufschlüsselung, wie die Note zustande kommt, gibt Mozillas Tool hilfreiche Tipps und schärft damit das Sicherheits-Bewusstsein von Website-Betreibern.

Der Beitrag Mozilla bringt MDN HTTP Observatory online erschien zuerst auf soeren-hentzschel.at.

1. Juli 2024

Dem Forscherteam von Qualys ist es gelungen, eine ältere Sicherheitslücke in OpenSSH, die schon eigentlich längst geschlossen war, erneut auszunutzen. Die neue Lücke wird als CVE-2024-6387 geführt und ist deswegen brisant, weil Sie bei Erfolg dem Angreifer Root-Rechte ohne vorherige Authentifizierung ermöglicht. Die nötigen Bedingungen für ein Ausnutzen der Lücke sind allerdings nicht ganz trivial.

Die gesamte Erläuterung der Sicherheitslücke ist im Bericht von Qualys umfangreich erläutert wollen. Wenn wir es schaffen, werden wir diesen schon Mittwoch im Risikozone-Podcast detaillierter erläutern.

So viel sei gesagt: die Lücke existierte schon mal als CVE-2006-5051, wurde dann gefixt und konnte jetzt (erstmals) ausgenutzt werden, da der eigentlich kritische Teil 2020 wieder versehentlich eingebaut wurde. Der Fehler selber baut darauf, dass syslog() zur Protokollierung asynchron aufgerufen wird, obwohl die Funktion nicht "async-signal-safe" ist. Kann ein Angreifer Timingeigenschaften ausnutzen, wird er in die Lage versetzt, Code einzuschleusen, der in einem privilegierten Teil von OpenSSH ausgeführt wird. Der Zeitaufwand ist allerdings hierfür nicht zu unterschätzen, da das Codefragment nur bei einem Verbindungstimeout aufgerufen wird.

Es ist gemäß des Qualys-Berichtes hervorzuheben:

  • Die OpenSSH-Versionen vor 4.4p1 (2006) sind angreifbar, sofern sie nicht explizit gepatcht wurden.
  • Die OpenSSH-Versionen zwischen 4.4p1 und 8.5p1 (2021) hatten nicht den besagten Code drin.
  • Die OpenSSH-Versionen ab 8.5p1 hatten den Code wieder drin.
  • Mit OpenSSH 9.8p1 wurde die Lücke gepatcht.

Mit anderen Worten: abhängig von eurem System ist die Schwachstelle vorhanden, weswegen ihr in eure Distribution schauen solltet, ob es Updates gibt.

OpenSSH ist nichtsdestotrotz im Hinblick auf seine Rolle und Exposition eines der sichersten Programme der Welt. Die Software ist ein sehr stringent abgesicherter Dienst, der u. a. auf Sandboxing-Mechansimen setzt, um den Umfang der Codesegmente, die als root ausgeführt werden, gering zu halten. Diese Lücke ist eine der seltenen Situationen, in der trotzdem ein Security-Bug vorhanden ist. Dabei ist eine Ausnutzung vergleichsweise aufwändig.