staging.inyokaproject.org

18. Oktober 2021

Mo, 18. Oktober 2021, Niklas

OpenBSD gilt als eines der sichersten Betriebssysteme und ist besonders für den Einsatz auf Servern beliebt (wir haben es vorgestellt). Das 1997 gestartete Projekt veröffentlichte mit Version 7.0 am Donnerstag seine einundfünfzigste Version, die einige grosse Neuerungen bringt.

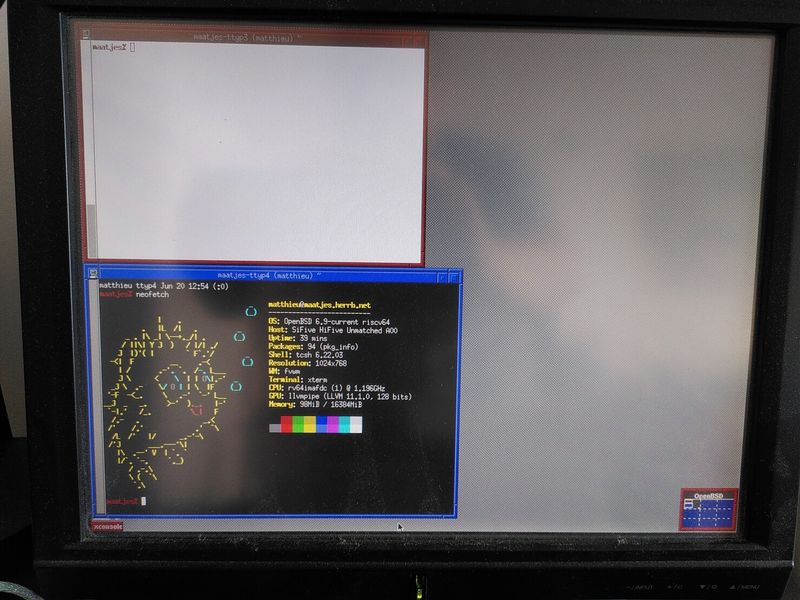
Das grosse Highlight der neuen Version ist mit Sicherheit die Unterstützung für die quelloffene RISC-V CPU Architektur. Die Entwicklung von Software für die relativ junge Architektur hat sich in den letzten Monaten stark beschleunigt, auch einige Linux Distributionen und Haiku unterstützen sie bereits. Der Screenshot oben zeigt OpenBSD mit Xenocara Fenstermanager und einigen einfachen Terminalprogrammen auf dem SiFive Unmatched RISC-V Motherboard.

Ausserdem sehr interessant sind die Verbesserungen der Unterstützung für den Apple M1 ARM SoC, die erstmals mit Version 6.9 hinzugefügt wurde. Für den produktiven Einsatz ist es weiterhin nicht geeignet, aber es kann jetzt nur noch eine Frage von wenigen Monaten sein. Folgendes wurde hier optimiert:

  • OpenBSD kann auf einer Festplatte mit GPT Partitionstabelle installiert werden.
  • Der apldart Treiber für ein DART mit zwei Sets von Registern wurde hinzugefügt. Dieser wird für den Synopsis DesignWare USB 3 Controller gebraucht.
  • Der apldwusb Treiber wurde hinzugefügt. Dieser ist ebenfalls für den Synopsis DesignWare USB 3 Controller im Apple M1 SoC zuständig.
  • Der aplns Treiber für die Unterstützung von NVME Speicher in Apple M1 Geräten wurde hinzugefügt.
  • Der aplpinctrl Treiber für den Apple GPIO Controller in M1 Geräten wurde hinzugefügt.
  • Der aplpmu Treiber für das Apple sera SPMI Power Management in M1 Geräten wurde hinzugefügt.
  • Der aplspmi Treiber für den Apple SPMI Controller wurde hinzugefügt.

Natürlich wurde auch an anderen Baustellen im Betriebssystem gearbeitet. Neben den grossen Highlights RISC-V und Apple M1 sind das hier die bedeutendsten:

  • /etc/bsd.re-config wurde hinzugefügt, um mit config modifizierte GENERIC Kernel mit KARL kompatibel zu machen.
  • OpenBSD kann jetzt erheblich schneller in das Standby versetzt werden.
  • Das timeout Tool wurde von NetBSD importiert.
  • openrsync hat jetzt Include und Exclude Optionen.
  • doas unternimmt jetzt bis zu drei Versuche bei einem falschen Passwort.
  • Der ucc Treiber für USB HID Consumer Control Tastaturen wurde hinzugefügt. Damit sind Sondertasten für Lautstärke, Audio und Programmstarter verfügbar.
  • xterm nutzt jetzt unveil, ein Sicherheitsfeature des OpenBSD Kernels.
  • printf und ähnliches loggen jetzt eine Fehlermeldung, wenn das Format %n benutzt wird.
  • iked unterstützt jetzt clientseitige DNS Konfiguration.
  • Die Geschwindigkeit von traceroute wurde erhöht, indem Probe Packets und DNS asynchron gemacht wurden.
  • dhcpleased und resolvd sind jetzt standardmässig aktiviert. Das macht auch DNS-Server Informationen, die mit slaacd ermittelt wurden, in dynamischen Konfigurationen nutzbar. dhclient bleibt für besondere Situationen verfügbar. Ein nameserver Befehl wurde zu route hinzugefügt, um DNS-Server Vorschläge über den Routing Socket an resolvd zu senden.

Die Programme LibreSSL und OpenSSH stehen auf einer Vielzahl von Betriebssystemen zur Verfügung, werden aber auch vom OpenBSD Projekt entwickelt. Auch diese haben nennenswerte Verbesserungen erhalten. LibreSSL unterstützt in Version 3.4.1 die TLSv3 APIs von OpenSSL 1.1.1. Weiter wurde ein neuer X.509 Validator aktiviert, der die Verifizierung von modernen Zertifikatsketten ermöglicht.

In OpenSSH 8.8 wurde der Signaturtyp RSA/SHA1 standardmässig deaktiviert. Das betrifft nicht RSA (ssh-rsa) Schlüssel. scp unterstützt jetzt optional die Nutzung des SFTP Protokolls, standardmässig wird aber weiterhin das originale scp/rcp Protokoll genutzt.

Bestehende OpenBSD Installationen können mithilfe des sysupgrade Befehls aktualisiert werden. Wer OpenBSD jetzt ausprobieren möchte, kann es kostenlos von der Webseite des Projekts herunterladen.

Quellen:

Montag, 18. Oktober 2021, Lioh Möller

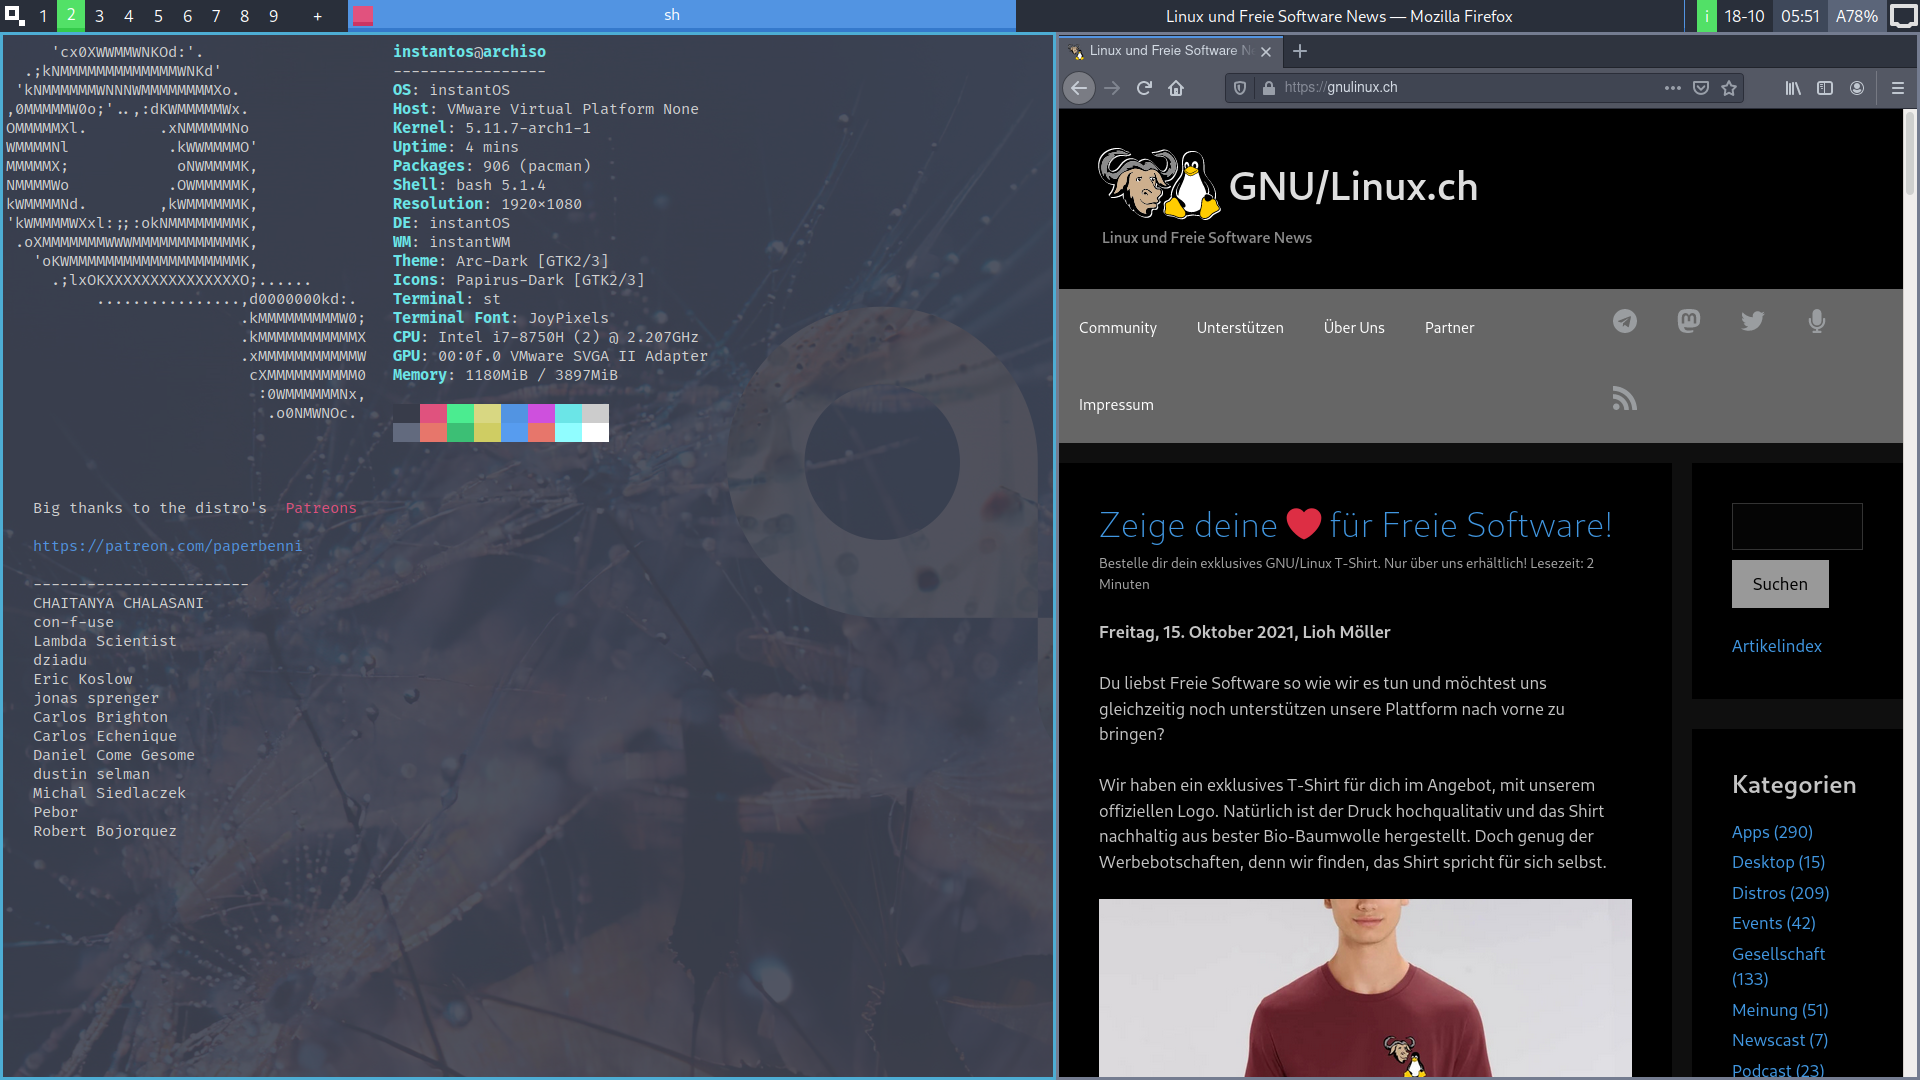
Bei instantOS handelt es sich um eine leichtgewichtige Arch Linux basierte Distribution. Dabei kommt ein vom Projekt entwickelter Windowmanager namens instantWM zum Einsatz, welcher das Tiling und Floating Konzept kombiniert.

Eine Bedienung ist wahlweise mit der Maus oder der Tastatur möglich, wobei der Windowmanager erst durch die Nutzung der zur Verfügung stehenden Tastenkürzel seine Fähigkeiten voll entfaltet. Neben der ausführlichen Online-Dokumentation steht eine Inline-Hilfe zur Verfügung, über die sich die wichtigsten Tastenkombinationen schnell erlernen lassen.

Darüber hinaus werden eine Vielzahl von Hilfsprogrammen angeboten, welche unter dem sogenannten instantASSIST zusammengeführt werden. Mit deren Hilfe lässt sich beispielsweise die Lautstärke oder Bildschirmhelligkeit anpassen.

Das System nimmt standardmässig sehr wenig Ressourcen in Anspruch und kommt im Leerlauf mit 150 - 160 MB RAM aus. Über das mitgelieferte Installationsprogramm lässt sich die Distribution in wenigen Schritten auch von Einsteigern auf die Festplatte bannen.

Neben den Paketen für Arch Linux werden via instantNIX alternativ auch Nix Pakete bereitgestellt, über die sich die angebotenen Anwendungen auch auf anderen Distributionen nutzen lassen.

Quelle: https://instantos.io

15. Oktober 2021

Freitag, 15. Oktober 2021, Lioh Möller

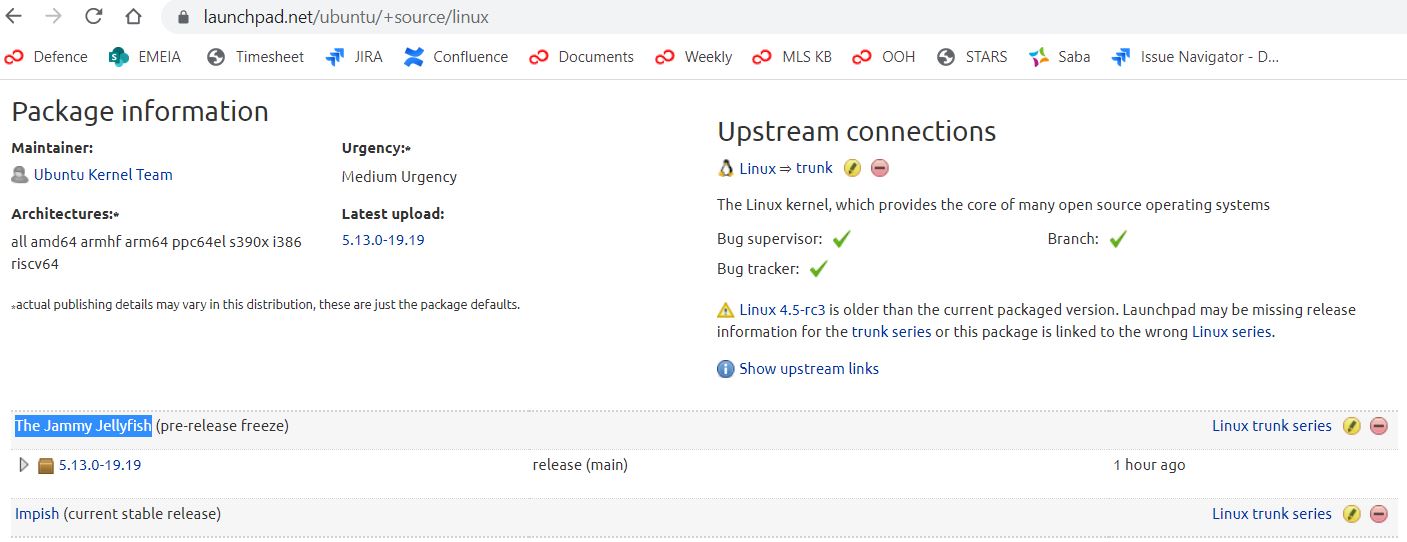
Wie bei Ubuntu üblich setzt sich ein Codename eines Releases aus einem Adjektiv und einem Tier zusammen. Die Namensgebung erfolgt in alphabetischer Reihenfolge. Nach Impish Indri folgt zwangsläufig ein mit J beginnender Releasename, welcher laut den ersten Commits bereits feststeht. Dieser lautet: Jammy Jellyfish

Das Adjektiv Jammy kann in diesem Zusammenhang mit Glücks- übersetzt werden, also eine Glücks-Qualle.

14. Oktober 2021

RSS ist ein ebenso altes wie wichtiges Protokoll, um unabhängig von Algorithmen und irgendwelchen Interessen Dritter Inhalten zu folgen und Nachrichten zu konsumieren. Ausgerechnet in diesem so wichtigen Bereich ist Linux viel schlechter aufgestellt als macOS oder Windows.

Das finde ich ebenso bedauerlich wie verwunderlich. Normalerweise ist Linux bei so alten „Power-Lösungen“ immer ganz gut aufgestellt, aber hier überzeugt man vor allem durch Leerstellen. Feedsynchronisation ist bei der Vielzahl an Endgeräten heute nahezu unumgänglich, wenn man sich nicht jedes gelesene Feed merken möchte und angesichts der verbreiteten Unart, Feeds zu kürzen, braucht es eine gute Browser-Integration oder zumindest Weiterleitung an einen Browser.

Zur Bedeutung von RSS hatte ich mich hier bereits ausgelassen. Lange Zeit hatte ich mittels FreshRSS meine Feeds zwischen meinen Geräten abgeglichen. Dafür gibt es aber unter Linux kaum passende Clients. Den Abgesang auf FeedReader hatte ich vor bald 2 Jahren geschrieben. Schweren Herzens hatte ich mich von der Feed-Synchronisation verabschiedet und mit lokalen Feeds gearbeitet. Fazit: Es geht, aber es geht nicht gut.

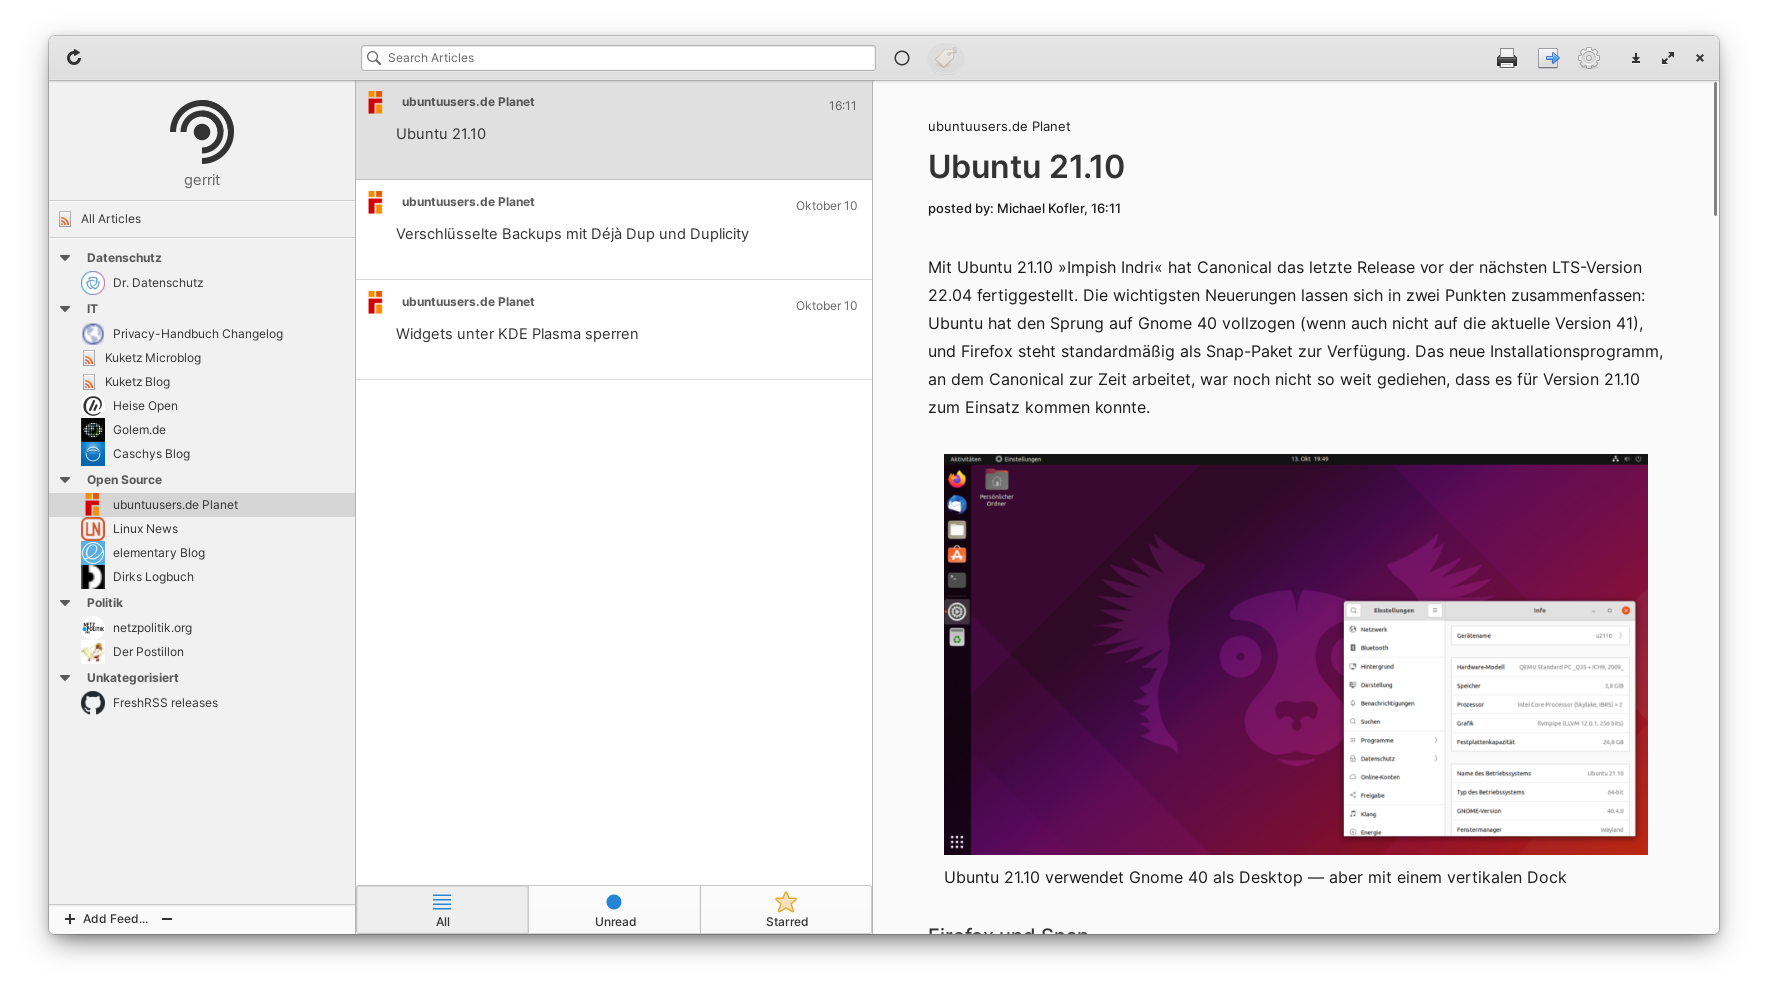
Umso mehr habe ich mich gefreut als Rajdeep Singha FeedReader geforkt hat und seitdem unter dem neuen Namen „Communique“ erste Modernisierungsmaßnahmen vorgenommen hat.

Das Programm ist eigentlich für elementary OS bzw. die Pantheon Shell entwickelt, aber sieht erfahrungsgemäß auch unter GNOME und anderen Gtk-basierten Desktopumgebungen gut aus.

Es steht momentan als Flatpak zur Verfügung und ist zusätzlich unter openSUSE auch über den OBS zu finden. Einige nervige Bugs sind behoben, die GUI moderat und absolut sinnvoll überarbeitet und die Synchronisation läuft ohne Probleme.

Hoffentlich sehen wir da noch die ein oder andere neue Funktion, aber bereits im jetzigen Zustand ist es ein massiver Fortschritt zu z. B. Liferea oder Akregator.

Für mich eines der größten Highlights im Oktober. Nebenbei nutze ich die Gelegenheit, um beim Re-Umstieg von Lokal auf FreshRSS die Abonnements auszumisten und nur noch das hinzuzufügen, was ich auch wirklich lesen möchte.

Der Artikel FeedReader lebt weiter als Communique erschien zuerst auf [Mer]Curius

Do, 14. Oktober 2021, Lioh Möller

Wie geplant erfolgte heute die Veröffentlichung der aktuellen Ubuntu Version 21.10 mit dem Codenamen Impish Indri, welcher so viel bedeutet wie schelmischer Indri, wobei es sich bei Indris um eine Lemurenart handelt.

Da es sich um eine reguläre Variante der Distribution handelt, wird diese lediglich 9 Monate lang mit Updates versorgt (bis zum Juli 2022).

Ubuntu 21.10 setzt auf den Kernel 5.13. Dieser bietet insbesondere auf modernen Prozessorarchitekturen einen deutlichen Performancegewinn, wie es Phoronix kürzlich für die Intel Tiger Lake Plattform ermittelt hatte. Die Unterstützung für Surface Laptops und Tablets des Herstellers Microsoft wurde ebenfalls verbessert.

GCC wurde auf die Version 11.2.0 aktualisiert, binutils auf Version 2.37, und glibc auf Version 2.34. OpenJDK ist in Version 18 verfügbar.

Das Firewall-Backend wurde von iptables auf nftables gewechselt und auch im Desktop Bereich flossen eine Vielzahl von Neuerungen ein, so kommt bei der Standard Desktop-Variante erstmalig GNOME 40 zum Einsatz. Wayland Sitzungen lassen sich auch mit dem proprietären NVIDIA-Treiber nutzen und Pulsaudio wurde auf Version 15 aktualisiert.

Die Bürosuite LibreOffice liegt in Version 7.2.1 vor und Thunderbird ist in Version 91.1.2 enthalten. Firefox wird mit diesem Ubuntu-Release erstmals standardmässig als Snap ausgeliefert. Alternativ lässt sich der Browser weiterhin als deb Paket installieren und wird über diesen Weg ebenfalls mit Aktualisierungen versorgt.

Eine ausführliche Auflistung aller Neuerungen findet sich in den Release Notes.

Download: https://releases.ubuntu.com/21.10/ubuntu-21.10-desktop-amd64.iso

Der abgebildete Screenshot zeigt die Ubuntu Unity Variante.

11. Oktober 2021

Mo, 11. Oktober 2021, Lioh Möller

Bei Pyabr handelt es sich um ein Debian GNU/Linux basiertes Betriebssystem, welches sich primär an Desktop-Anwender richtet. Dabei unterscheidet es sich stark von herkömmlichen Linux-Distributionen, da die gesamte grafische Benutzeroberfläche in Python entwickelt wird.

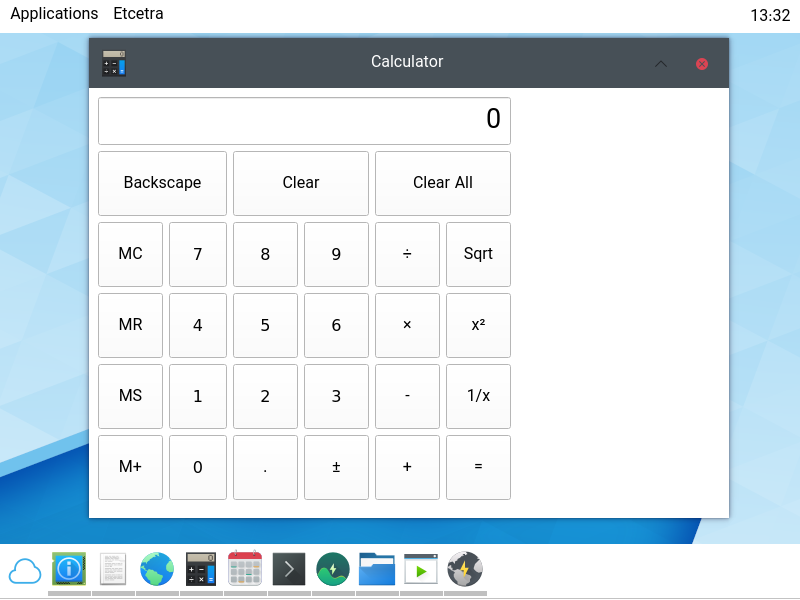
Optisch bedient sich Pyabr bekannten Paradigmen, so verfügt der Desktop über zwei Panels, ähnlich wie es bei älteren GNOME-Versionen der Fall war. Am oberen Bildschirmrand befindet sich ein Panel mit einem Startmenü und einer Uhr. Den unteren Bildschirmrand ziert ein weiteres Panel mit Anwendungsstartern und einem Launcher. Dabei kommt die von KDE Plasma bekannte Breeze Theme zum Einsatz, welche dem Desktop ein modernes Aussehen verleiht.

Alle enthaltenen Applikationen basieren auf Python, die Auswahl ist aktuell allerdings noch eher spärlich. Neben einem Browser und einem Dateimanager stehen kleinere Tools wie ein Taschenrechner oder ein einfaches Malprogramm zur Verfügung. Mittels des Paye Paketmanagers lassen sich einige weitere Anwendungen installieren.

Die enthaltene Konsole startet standardmässig mit einer vom Projekt entwickelten Shell, welche nur die wichtigsten Grundbefehle zur Navigation im System mitbringt. Über die Eingabe von bash lässt sich allerdings eine vollwertige Bourne-again Shell starten, über die sich auch die erweiterten Funktionen der Debian-Basis nutzen lassen.

Den frühen Entwicklungsstand des Projektes nimmt man schnell wahr, denn viele Funktionen sind nicht verfügbar oder Anwendungen stürzen während der Benutzung ab. Der mitgelieferte Installer beispielsweise führt regelmässig zu einem Neustart des Systems.

Dennoch ist es erstaunlich, was das vergleichsweise junge Projekt bisher auf die Beine gestellt hat und es bleibt zu hoffen, dass sich daraus in absehbarer Zeit tatsächlich ein vollwertiges Desktop-Betriebssystem entwickelt.

Quelle: https://en.pyabr.ir
Release Notes: https://en.pyabr.ir/index.php/2021/08/11/new-release-of-pyabr

10. Oktober 2021

Verschlüsselung schützt zwar Daten, schränkt aber naturgemäß die Datenverfügbarkeit ein und damit auch die Möglichkeiten zur Wiederherstellung von Daten von defekten Speichermedien oder fehlerhaften Betriebssystemen. Deshalb sind Backups sehr wichtig.

Ist ein unverschlüsseltes System unwiederbringlich defekt, bootet man entweder von einer Live-CD oder baut das Speichermedium aus, um an die Daten zu kommen. Schwieriger wird es, wenn es irgendwelchen Gründen der LUKS Header defekt ist oder das Speichermedium selbst Probleme hat. Datenrettung bei verschlüsselten Systemen ist keine schöne Sache. Deshalb sind Backups hier noch wichtiger als sie es sonst schon sind.

Allerdings gefährden unverschlüsselte Backups wiederum die Sicherheit. Es macht keinen Sinn, ein Betriebssystem komplett zu verschlüsseln, wenn in der Schreibtischschublade eine unverschlüsselte externe Festplatte mit allen Daten liegt. Die Lösung ist hier relativ einfach: Man verschlüsselt auch die externen Speichermedien.

Schwieriger ist das bei Sicherungen auf einem NAS. Die Geräte laufen meist im 24/7-Betrieb oder zumindest dauerhaft in einem festgelegten Nutzungszeitraum. Während der Laufzeit sind die Backup-Volumes naturgemäß entschlüsselt. Die meisten Anwender lassen das NAS-Betriebssystem verschlüsselte Volumes auch gleich beim Start entschlüsseln, da eine zusätzliche Passworteingabe bei entfernten Systemen extrem unpraktisch ist.

Bei den immer beliebteren Backups in der Cloud ist eine clientseitige Verschlüsselung auf dem Gerät des Nutzers während des Backup-Vorgangs sowieso Pflicht, weil man ansonsten alle seine Daten dem Cloud-Betreiber ausliefert.

Man kann hier mit LUKS-Containern oder Verschlüsselungslösungen für die Cloud arbeiten und dann Daten per rsync sichern oder gleich eine integrierte Softwarelösung nutzen.

Vorteile von Déjà Dup

Eine solche integrierte Lösung bietet die GNOME-Software Déjà Dup. Dabei handelt es sich um Frontend für Duplicity, das eine ziemlich ausgereifte Backup-Lösung ist. Ich hatte um Déjà Dup immer einen Bogen gemacht, weil es als GNOME-Programm ziemlich viele Abhängigkeiten in dessen Ökosystem mit sich zieht. Seit meinem vollständigen Wechsel auf die Pantheon Shell ist das kein Problem mehr, weil Déjà Dup sich sehr gut in Gtk-basierte Desktopumgebungen integriert.

Déjà Dup ist eine langjährig etablierte Software und bei allen Linux-Distributionen in den Paketquellen enthalten. Die Version ist dabei zweitrangig, da in den letzten Jahren keine substanzielle Entwicklung jenseits von kleinen Modifikationen und Fehlerbehebungen erfolgte.

Natürlich kann man Duplicity genau wie andere CLI-Lösungen auch ohne grafische Oberfläche nutzen. Ich habe zwar kein Problemen mit der Kommandozeile, aber schätze gute und einfach zu bedienende grafische Oberflächen. Ich möchte nicht für jedes Backup, jeden Mount-Vorgang und jede kleine Wartungsaufgabe einen Befehl eingeben. Die Kommandozeile ist bei mir Anwendungen vorbehalten, deren Vielfalt sich nur schlecht in grafische Umgebungen packen lässt und wo ich mehr Kontrolle benötige. Beispielsweise bei der Paketverwaltung unter openSUSE.

Déjà Dup bietet einige Alleinstellungsmerkmale gegenüber anderen Backup-Lösungen für Linux. Es bietet – wie bereits geschrieben – eine übersichtliche grafische Oberfläche, beherrscht die Verschlüsselung der Backups, kann über GVFS problemlos Netzwerkfreigaben als Backupziele auswählen und lässt sich einfach als automatisieren.

Automatische verschlüsselte Backups mit Déjà Dup

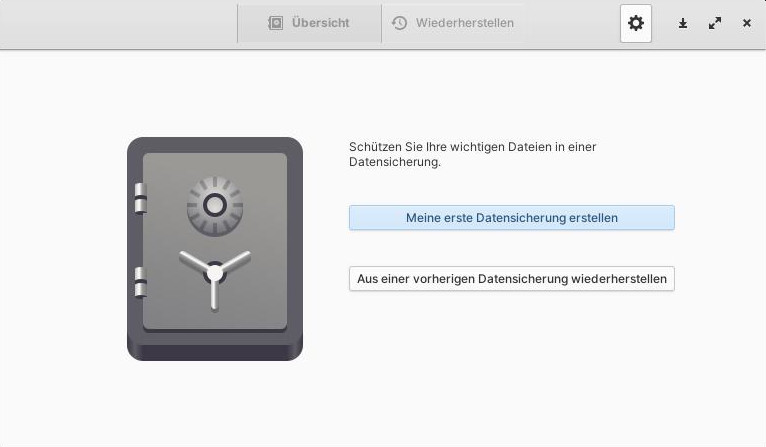
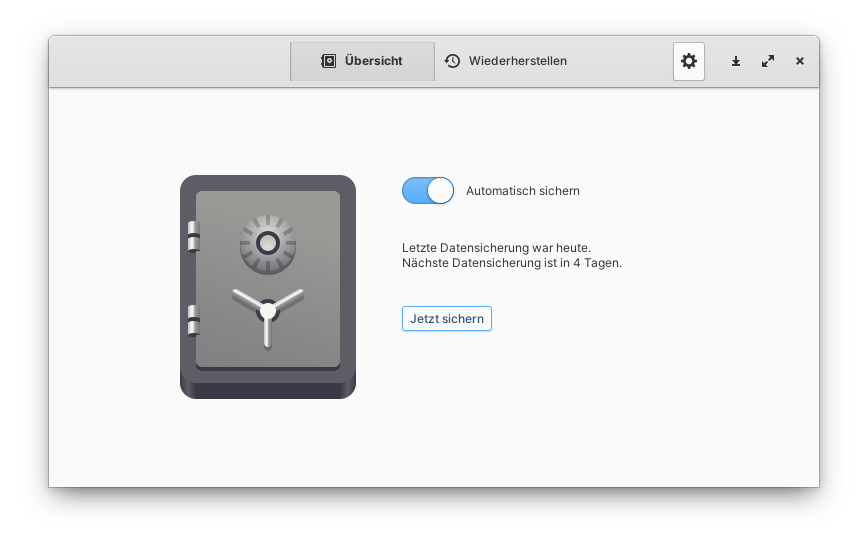
Die Einrichtung ist dank der einfachen Einrichtungsroutine schnell erledigt. Beim Programmstart klickt man einfach auf die Schaltfläche zur Erstellung einer ersten Sicherung.

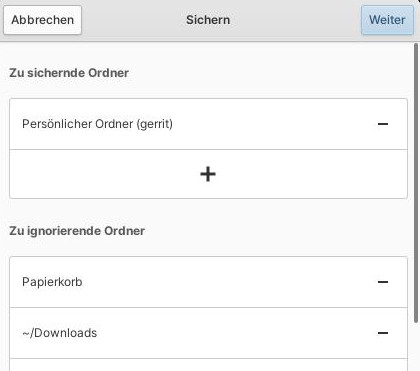
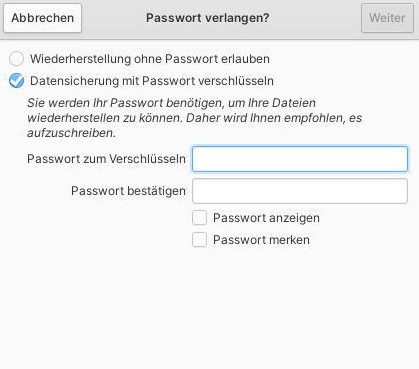
Anschließend werden die zu sichernden Ordner und die ausgeschlossenen Ordner festgelegt. Standardmäßig schlägt Déjà Dup das Homeverzeichnis des Anwenders zur Sicherung vor und exkludiert Download-Verzeichnis und Papierkorb. Danach legt man das Sicherungsziel fest. Entweder ein Ordner (der auch auf einem externen Speichermedium liegen kann) oder auf einer Netzfreigabe. Abschließend fragt das Programm noch, ob man die Sicherung mit einem Passwort schützen möchte. Hierdurch aktiviert man die clientseitige Verschlüsselung.

Danach beginnt die erste Sicherung. Je nach Menge der zu sichernden Daten, Qualität des heimischen Netzwerks und Geschwindigkeit des NAS, kann dieser Vorgang eine Weile dauern.

Ohne Verschlüsselung legt Déjà Dup bzw. Duplicity die Datensicherung in Form vieler tar.gz Archive an, mit aktivierter Verschlüsselung werden diese Archive mit GnuPG verschlüsselt.

Ist die erste Sicherung erfolgreich durchgelaufen zeigt Déjà Dup die Option zur automatischen Sicherung an.

Sobald man die entsprechende Option aktiviert, startet das Programm mit einem festgelegten Sicherungsintervall. Optionen um die Häufigkeit zu regulieren fehlen allerdings. Eine automatische Sicherung macht natürlich nur Sinn, wenn das Backupziel permanent verfügbar ist.

Déjà Dup sichert die Daten inkrementell, das bedeutet die Sicherung enthalten nur die geänderten Daten. In regelmäßigen Abständen oder bei großer zeitlicher Distanz zwischen zwei Sicherungen führt das Programm automatisch eine Vollsicherung durch.

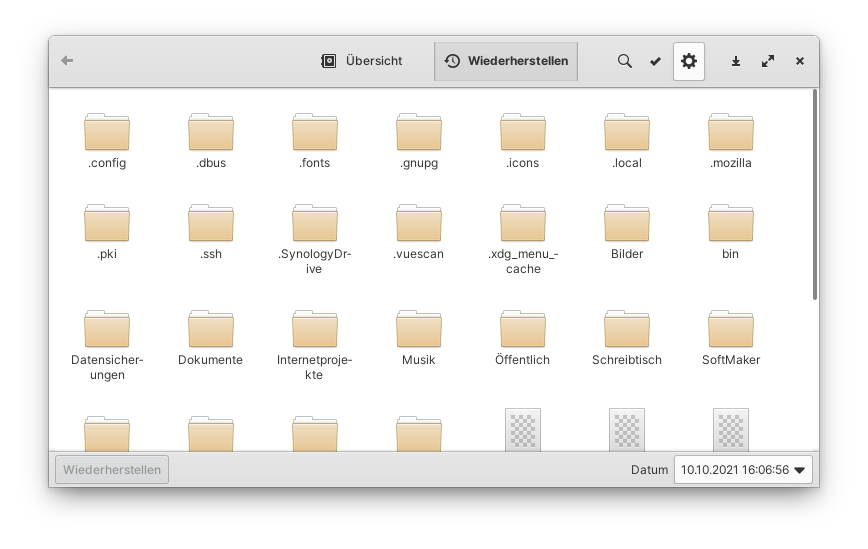
Eine Wiederherstellung der Dateien ist über den Reiter „Wiederherstellen“ möglich. Über das Dropdown-Menü „Datum“ lassen sich die einzelnen Sicherungen selektieren und einzelne Dateien oder ganze Ordner auf einen beliebigen Stand zurücksetzen.

Nachteile von Déjà Dup

Das führt auch direkt zu den Nachteilen von Déjà Dup. Die Sicherung erfolgt in Archiven und mit Verschlüsselung, die sich ohne entsprechende Software nicht lesen lässt. Es benötigt zwar nicht zwingend Déjà Dup zur Wiederherstellung von Backups, aber zwingend Duplicity und das gibt es nur für Linux. Die so erzeugten Backups lassen sich also nicht unter Windows oder macOS lesen oder wiederherstellen.

Weiterhin lassen sich keine Backup-Profile erstellen. Man kann also mittels Déjà Dup dasselbe System nicht auf ein NAS und zusätzlich noch auf Festplatten sichern. Ich nutze Dèjà Dup deshalb nur für das NAS, weil hier Automatisierung und Verschlüsselung ihre Stärken ausspielen und sichere die Daten zusätzlich noch auf externe Festplatten mittels (G)rsync. Die Sicherung der Daten übernimmt hier eine herkömmliche LUKS-Verschlüsselung.

Zusammengefasst

Déjà Dup bietet eine sehr gute Oberfläche für ein mächtiges Backup-Tool, mit dem sich niedrigschwellig Datensicherungen automatisieren lassen. Beides sind für Backups wichtige Aspekte, weil nur Automatisierung und ein leichter Zugang dafür sorgen, dass Anwender auch wirklich Backups machen und diese regelmäßig durchführen.

Die einfach gehaltene Oberfläche bringt ein paar Nachteile mit sich, aber Déjà Dup ist trotzdem die beste grafische Backuplösung für den Linux-Desktop.

Der Artikel Verschlüsselte Backups mit Déjà Dup und Duplicity erschien zuerst auf [Mer]Curius

7. Oktober 2021

Die MZLA Technologies Corporation hat mit Thunderbird 91.2 ein planmäßige Update für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 91.2

Mit dem Update auf Thunderbird 91.2 hat die MZLA Technologies Corporation ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht und behebt damit aktuelle Sicherheitslücken. Darüber hinaus bringt das Update diverse Fehlerbehebungen der Versionsreihe 91, welche sich in den Release Notes (engl.) nachlesen lassen.

Der Beitrag Thunderbird 91.2 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Do, 7. Oktober 2021, Lioh Möller

Mit MX-21 RC1 steht der erste Veröffentlichungskandidat der auf Debian GNU/Linux Bullseye basierten Distribution zur Verfügung. Das Projekt bietet wahlweise Abbilder mit KDE Plasma, Xfce oder Fluxbox an.

Für aktuelle Version wurde das Installationsprogramm überarbeitet und enthält nun grundlegende Unterstützung für LVM-Partitionen. Das uefi Bootmenü wurde verbessert und erlaubt eine schnellere Auswahl der gewünschten Optionen, beispielsweise ob das Live-System mit Persistenz gestartet werden soll.

Die Desktopumgebung Xfce liegt in Version 4.16 vor, Plasma in Version 5.20 und fluxbox ist in Version 1.3.7 enthalten.

Für administrative Aufgaben wird neu zu einer Eingabe des Benutzerpasswortes aufgefordert (sudo). Das Verhalten lässt sich in den mx-tweaks anpassen.

Eine ausführliche Auflistung der Verbesserungen findet sich in der Ankündigung zur Veröffentlichung.

Download: https://sourceforge.net/projects/mx-linux/files/Testing/RC1/

Do, 7. Oktober 2021, Lioh Möller

Das Asahi Linux Projekt arbeitet an einer Portierung des Freien Betriebssystems auf die aktuelle M1 Architektur von Apple. In einem monatlichen Statusbericht werden die Fortschritte erläutert. Der primäre Focus der jüngsten Entwicklung liegt in der Aufnahme wichtiger Komponenten in den Linux-Kernel. Das erklärte Ziel von Asahi Linux ist es, sämtliche Verbesserung direkt in den jeweiligen Upstream Projekten zu veröffentlichen.

Für den Kernel 5.16 wurden bereits die PCIe Bindings gemerged, welche es auch anderen Betriebssystemen wie OpenBSD erlauben, den gleichen Bootloader zu verwenden. Darüber hinaus konnten bereits die benötigten PCIe und USB-C Treiber in den Kernel-Tree aufgenommen werden. Ein Treiber zur Unterstützung des Power-Managements befindet sich in der Überprüfungsphase, ebenso wie das CPU frequency scaling, an dem abschliessende Arbeiten vorgenommen werden.

Aktuell mangelt es noch an einer Hardwarebeschleunigung der GPU. Laut Tests ist allerdings bereits jetzt die Nutzung von Desktopumgebungen mit Softwarebeschleunigung möglich, welche sich aufgrund des performanten M1 Chips bereits schneller nutzen lassen als beispielsweise auf einem Rockchip ARM64 mit Hardwareunterstützung. Eines der nächsten Ziele ist die Entwicklung des GPU Kernel Interfaces.

Ein vom Projekt entwickeltes Installationsprogramm soll in Zukunft bei der einfachen Einrichtung des Betriebssystems helfen.

Quelle: https://asahilinux.org/2021/10/progress-report-september-2021/

Do, 7. Oktober 2021, Lioh Möller

Nach der Neuausrichtung des CentOS Projektes sind mehrere Alternativen entstanden, wie beispielsweise Rocky Linux oder auch AlmaLinux. Dabei ist das Ziel von AlmaLinux einen dauerhaft frei verfügbaren Fork von Red Hat Enterprise Linux (RHEL) zu schaffen. Um dies zu erreichen wurde bereits die nicht kommerzielle The AlmaLinux Foundation (Delaware Reg. 5561017) nach amerikanischen Recht gegründet.

Um der Community mehr Mitspracherecht einzuräumen, wurde nun ausserdem ein sogenanntes Membership-Programm gestartet. Eine Mitgliedschaft steht jedem Interessierten frei und ist für die Community nicht mit Kosten verbunden. Über diesen Weg ist es möglich sich aktiv an der strategischen Ausrichtung des Projektes zu beteiligen. Mitgliedern wird ausserdem das Recht eingeräumt, das Board zu wählen. Neben einer Community-Mitgliedschaft, besteht ausserdem die Möglichkeit als Anbieter eines Spiegelservers oder als Sponsor das Projekt zu unterstützen.

Damit geht AlmaLinux einen weiteren Schritt auf die Community zu und lädt alle Interessierten an, sich aktiv zu beteiligen.

Ankündigung: https://almalinux.org/blog/what-almalinux-foundation-membership-means-for-you/
Membership-Programm: https://almalinux.org/foundation/members/#apply

Do, 7. Oktober 2021, Lioh Möller

Feren OS ist in der Version 2021.10 erschienen. Bei der Veröffentlichung handelt es sich im Wesentlichen um einen Maintenance-Release, welche das Projekt in Abständen von circa 4 Monaten veröffentlicht. Die Pläne zur Integration eines neuen Software-Centers und eines aktualisierten Symbolthemas konnten noch nicht umgesetzt werden und nehmen nach Angaben des Entwicklers noch einige Zeit in Anspruch.

Mit der nun vorliegenden Version wurde das Namensschema in der Form Jahr.Monat angepasst. Darüber hinaus wurden neue Hintergrundbilder hinzugefügt und der Splashscreen sowie der Anmeldebildschirm aktualisiert.

Darüber hinaus wurde die Standardkonfiguration des Firefox Browsers angepasst, welche sich mit dem integrierten Web Browser Manager aktivieren lässt.

Bestehende Nutzer der Distribution können eine Aktualisierung mithilfe des integrierten Updatemanagers durchführen. Dabei ist zu beachten, dass in einigen Fällen der Repository Keyring zuvor manuell aktualisiert werden muss.

Ankündigung: https://medium.com/feren-os/feren-os-2021-10-iterative-improvements-993aab5dba51
Download: https://ferenos.weebly.com/get-feren-os.html

Do, 7. Oktober 2021, Norbert Rüthers

Neben Parrot OS ist Kali Linux die wohl bekannteste "Hacker" Distribution.

Natürlich sind Security-Experten und Penetration-Tester die Zielgruppe von Kali

Im letzten Monat kam die Version 2021.3 heraus

Quelle: www.kali.org

Obwohl ich es auch in einer VM installiert habe, gilt mein Hauptinteresse der Raspberry Pi Version. Ja Kali läuft auch auf einem Raspberry Pi.

Die ARM-Abbilder wurden verbessert, was sich auch positiv auf den Raspberry Pi auswirkt.  Die Kali ARM Build-Scripts wurden überarbeitet. Es gibt sogar ein Build Script für den Raspberry Pi Zero W.
Die User sind nun auch in den gleichen Gruppen angeordnet wie es bei den anderen Abbildern der Fall ist
Eine WLAN-Verbindung lässt sich nun im Vorfeld via der Datei wpa-supplicant in der /boot-Partition konfigurieren
Als Shell wird ZSH verwendet
Für den abgespeckten Raspberry Pi Zero W existiert ein Build Script
Das Tool kali-tweaks bietet noch mehr Einstellmöglichkeiten

Weitere Infos und Download auf der Homepage von Kali Linux

6. Oktober 2021

Mozilla hat Firefox 93 für Windows, Apple macOS und Linux veröffentlicht. Nach einem kleineren Update auf Firefox 92 vor vier Wochen beinhaltet Firefox 93 dafür umso mehr spannende Neuerungen. Dieser Artikel fasst die wichtigsten Neuerungen zusammen – wie immer auf diesem Blog weit ausführlicher als auf anderen Websites.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Unterstützung für neues Bildformat AVIF

AVIF steht für AV1 Image File Format und ist ein Bildformat, welches auf dem lizenzfreien Video-Codec AV1 basiert. Ähnlich wie AV1 bei Videos verspricht auch AVIF bei Bildern bei gleichbleibender Qualität deutlich geringere Dateigrößen als konkurrierende Formate wie JPG oder WebP. Für den Website-Besucher bedeutet dies in erster Linie schnellere Ladezeiten auf Websites, welche das neue Bildformat nutzen.

XFA PDF-Formulare können ausgefüllt werden

Seit Firefox 81 ist es mit dem in Firefox integrierten PDF-Betrachter nicht nur möglich, PDF-Dateien anzusehen, sondern auch PDF-Formulare auszufüllen – zumindest sofern es sich um AcroForm-Formulare handelt. Firefox 93 unterstützt auch den XFA-Standard für PDF-Formulare.

Automatisches Entladen inaktiver Tabs bei Ressourcen-Knappheit

Firefox auf Windows kann in Situationen, in denen der zur Verfügung stehende Arbeitsspeicher knapp wird, jetzt automatisch Tabs entladen und auf diese Weise RAM freigeben. Dabei berücksichtigt Firefox verschiedene Faktoren wie den Zeitpunkt der letzten Nutzung, den RAM-Verbrauch des jeweiligen Tabs oder eine aktive Medienwiedergabe, so dass nach Möglichkeit keine Tabs entladen werden, welche vom Nutzer gerade verwendet werden.

Durch das Entladen inaktiver Tabs kann die Wahrscheinlichkeit für sogeannte Out-of-Memory-Abstürze reduziert werden. Bei dieser Art von Absturz handelt es sich um eine der häufigsten Arten von Firefox-Abstürzen.

Ein Wechsel zu einem entladenen Tab lädt diesen automatisch neu. Gegebenfalls eingegebene Formulardaten und die Scroll-Position werden wie bei der Sitzungswiederherstellung nach einem Firefox-Neustart automatisch wiederhergestellt. Dieses Feature wird in einem späteren Update auch für macOS und Linux zur Verfügung stehen.

Privatsphäre: SmartBlock 3.0

Der mit Firefox 87 eingeführte SmartBlock-Mechanismus, welcher in privaten Fenstern sowie in allen Fenstern für jene Nutzer aktiviert ist, welche den strengen Schutz vor Aktivitätenverfolgung aktiviert haben, verbindet Privatsphäre mit Web-Kompatibilität. Dabei ersetzt Firefox die Scripts bekannter Tracking-Dienste durch eine Art Ersatz-Script, welches sicherstellt, dass die Website-Kompatibilität nicht beeinträchtigt wird, während die eigentliche Funktionalität außer Kraft gesetzt wird. So können beispielsweise seitens Website Funktionen aufgerufen werden, welche Google Analytics voraussetzen, ohne dass diese tatsächlich ausgeführt werden und ohne dass es, anders als ohne SmartBlock, Script-Fehler gibt, weil Google Analytics von Firefox blockiert wird.

Nach Smartblock 2.0 in Firefox 90 bringt Mozilla mit SmartBlock 3.0 in Firefox 93 eine erneut verbesserte Version dieses Mechanismus. So wurde die Unterstützung von Google Analytics verbessert und Unterstützung für Optimizely, Criteo, Amazon TAM sowie diverse Werbe-Scripts von Google hinzugefügt.

Privatsphäre: Verbesserter Referrer-Schutz

Beim sogenannten Referrer handelt es sich um die Information, welche Seite der Benutzer besuchte, bevor er auf der aktuellen Seite landete. Aus Privatsphäre-Gründen wurde dieser bereits in Firefox 87 gekürzt. Wurde hier zuvor die komplette URL inklusive möglicher Parameter übermittelt, welche sensible Informationen beinhalten konnten, besteht der Referrer seit dem standardmäßig nur noch aus der Domain. In Firefox 93 folgt eine weitere Verbesserung für Nutzer, welche den strengen Schutz vor Aktivitätenverfolgung aktiviert haben, sowie in privaten Fenstern.

Websites konnten das standardmäßige Referrer-Verhalten außer Kraft und den Privatsphäre-Schutz von Firefox somit effektiv deaktivieren. Eine Website, welche mit Trackern zusammenarbeitet und eine freizügigere Referrer-Politik wählt, würde also immer noch ein Privatsphäre-Problem darstellen. Firefox 93 ignoriert in den beschriebenen Konfigurationen weniger restriktive Referrer-Richtlinien für seitenübergreifende Anfragen, womit der Referrer immer gekürzt wird, unabhängig von den Einstellungen der Website.

Sicherheit: Firefox schützt vor unsicheren Downloads

Downloads, welche bei einer HTTPS-Verbindung der Website nur unverschlüsselt über HTTP übertragen werden, werden von Firefox ab sofort standardmäßig blockiert. Gleiches gilt für Downloads in Sandboxed iFrames, welche nicht das allow-downloads-Attribut besitzen. Bei entsprechenden Download-Versuchen erhält der Nutzer eine Warnung und kann den Download dann entweder verwerfen oder die Warnung ignorieren und den Download erlauben.

Firefox 93: unsichere Downloads
(Bildquelle)

Sicherheit: 3DES-Verschlüsselung wird nicht länger unterstützt

Der Verschlüsselungsalgorithmus 3DES war lange populär, gilt allerdings nicht mehr als sicher. Darum wird dieser von Firefox standardmäßig nicht mehr unterstützt. Aus Kompatibilitätsgründen kann dieser durch die Aktivierung der veralteten TLS-Versionen 1.0 und 1.1 implizit wieder mit aktiviert werden.

Sicherheit: Geschlossene Sicherheitslücken

Auch in Firefox 93 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 93 daher für alle Nutzer dringend empfohlen.

Weniger RAM-Verbrauch der Entwicklerwerkzeuge

Mozilla arbeitet bereits seit mehreren Jahren unter dem Projektnamen an einer sogenannten Website-Isolation für Firefox, welche zwischen Firefox 94 und Firefox 96 für alle Nutzer ausgerollt werden soll. Diese verbessert nicht nur die Sicherheit, sondern bringt auf dem Weg dahin auch Verbesserungen im Umgang mit dem RAM. So konnte nicht mehr freigegebener Arbeitsspeicher der Entwicklerwerkzeuge in Firefox 93 signifikant verbessert werden – insbesonders lange Debugging-Sessions können fast 50 Prozent weniger Speicherleaks aufweisen. Weitere große Verbesserungen sind in Firefox 94 zu erwarten: Im gemessenen Szenario sind die Speicher-Leaks der Entwicklerwerkzeuge von Firefox 94 im Vergleich zu Firefox 92 ganze 85 Prozent weniger.

Firefox 93: Entwickler-Werkzeuge RAM-Verbrauch

WebRender nicht mehr abschaltbar, Entfernung von Legacy-Backends

Der Grafik-Renderer WebRender ist bereits seit Firefox 91 standardmäßig für alle Firefox-Nutzer aktiviert, entweder mit Hardware-Unterstützung oder in Form von Software-WebRender. Mit Firefox 93 gibt es nicht länger eine Option zur Abschaltung von WebRender und die Entfernung der Legacy-Backends hat begonnen. Dies macht Firefox nicht nur um viele Tausend Zeilen Code leichter, auch ermöglicht dies weitere Performance-Optimierungen in der Zukunft, welche nicht möglich waren, solange die alten Grafik-Backends unterstützt werden mussten.

Nutzer, welche graphische Probleme in Zusammenhang mit Hardware-WebRender haben, können statt einer Deaktivierung Software-WebRender aktivieren, indem über about:config der Schalter gfx.webrender.software auf true geschaltet und Firefox neu gestartet wird.

Kompaktere Lesezeichen-Menüs für Nutzer des kompakten Modus

Mit Firefox 89 führte Mozilla mit Proton ein neues Design für seinen Browser ein. Dieses brachte auch eine größere Darstellung der Lesezeichen-Menüs, was nicht bei jedem Nutzer gut ankam. Ab Firefox 93 respektiert Mozilla an dieser Stelle die Option des kompakten Modus: Nutzer, welche diesen aktiviert haben, haben jetzt auch wieder Platz sparendere Lesezeichen-Menüs.

Verbesserungen der Webplattform

Natürlich unterstützt Firefox auch mit diesem Update wieder weitere Webstandards. So unterstützt Firefox 93 auch Eingabefelder vom Typ <input type=“datetime-local“>. Eine Übersicht über alle Verbesserungen der Webplattform gibt es wie immer in den MDN web docs.

Sonstige Neuerungen von Firefox 93

Die Liste gespeicherter Zugangsdaten unter about:logins zeigt in der linken Spalte jetzt Monats-Überschriftungen bei Sortierung nach letzter Änderung oder letzter Verwendung an.

Wird im Kontextmenü eines Chronik-Eintrags die Funktion „Gesamte Website vergessen“ genutzt, bittet Firefox jetzt zunächst um eine Bestätigung, statt diese Aktion direkt auszuführen.

Das Download-Panel hat optische Detail-Verbesserungen erhalten.

Nutzer von macOS, welche Firefox direkt von der DMG-Datei starten, werden bei der ersten Ausführung aufgefordert, die Installation abzuschließen, um Sitzungsverluste zu vermeiden.

Blinkende Cursor respektieren jetzt den entsprechenden Registry-Eintrag von Windows respektive GTK-Einstellung unter Linux, um nach einer festgelegten Zeit mit dem Blinken aufzuhören und keine CPU-Leistung zu verschwenden. Verbessert wurde auch die CPU-Auslastung bei Verwendung der Suchfunktion bei großen Dokumenten.

Verbesserungen gab es auch wieder bei der Barrierefreiheit, speziell bei der Zusammenarbeit mit dem Screenreader VoiceOver, ebenso mit dem Screenreader Orca, welcher nach dem Start von Firefox nicht länger erst den Wechsel zu einer anderen Anwendung erfordert, um mit Firefox zusammenzuarbeiten.

Natürlich kamen auch in Firefox 93 Fehlerbehebungen und sonstige Verbesserungen unter der Haube dazu.

Der Beitrag Großes Update: Mozilla veröffentlicht Firefox 93 erschien zuerst auf soeren-hentzschel.at.

4. Oktober 2021

Mo, 4. Oktober 2021, Lioh Möller

Kurz nach der Veröffentlichung der aktuellen Q4OS Version mit dem Codenamen Gemini, steht nun auch ein Installationsprogramm für Windows zur Verfügung. Damit ist es möglich Q4OS aus Windows heraus zu installieren, ohne das System neu partitionieren zu müssen. Das Freie Betriebssystem wird in diesem Falle einfach in einen Ordner installiert und ein entsprechender Eintrag im UEFI-Bootloader erstellt.

Eine vom Projekt zur Verfügung gestellte Anleitung beschreibt die notwendigen Schritte im Detail.

Die Anwendung ist kompatibel mit Windows 10, 8 und 7.

Ankündigung: https://www.q4os.org/forum/viewtopic.php?id=3792

Am 16. Oktober 2021 findet zum zweiten Mal ein reiner Online-LinuxDay AT statt.

LinuxDay 2021 am 16. Oktober

Noch immer hat uns die Covid-Pandemie im Griff und so findet auch dieser LinuxDay wieder online statt.

Dennoch hat sich die Linux User Group Vorarlberg wieder tüchtig ins Zeug gelegt und ein abwechslungsreiches Programm mit 12 Vorträgen zusammengestellt. Informationen für Besucherinnen und Besucher stellt die LUG unter „Was wie wo – 2021“ bereit.

Ich freue mich, wenn wir uns im virtuellen Raum treffen und einen schönen LinuxDay verbringen. Hoffentlich können wir uns im nächsten Jahr wieder vor Ort treffen und ein schönes Wochenende in Dornbirn verbringen.

3. Oktober 2021

Viele sprechen und schreiben immer von „der“ Linux Community, aber wenn man näher hinsieht, zerfällt die Community eigentlich in zwei bzw. drei gänzlich unterschiedliche Hauptgruppen. Das sollte man berücksichtigen, wenn man über Akzeptanz und Entwicklung nachdenkt.

Das Kernproblem beim Verfassen eines solchen Artikels ist der eklatante Mangel an belastbaren Zahlen. Das liegt zum einen an Datenschutz-/Privacy-Vorbehalten, aber vermutlich wollen manche Projekte die Wahrheit gar nicht so genau wissen. Irgendjemand wird sicher in den Kommentaren sinngemäß schreiben, dass das in seinem Umfeld natürlich ganz anders sei. Aber Binnenwahrnehmungen haben selten etwas mit den realen Verhältnissen zu tun. Die AfD skandiert ja auch bei 10 % noch Wir sind das Volk, weil ihre Anhänger in ihren Blasen die Mehrheit stellen.

Einen genaueren Blick auf die Community zu nehmen ist aber sinnvoll, um interne Diskussionsprozesse besser gewichten zu können und manche Entwicklungen zu verstehen. Simplifiziert geht es um die Frage: Warum ist Ubuntu mit GNOME (und demnächst Snaps) so erfolgreich, wenn die Mehrheit der Kommentatoren in Foren und Blogs diese Konstruktion ablehnt.

Das Thema Mehrheiten, Minderheiten und die Abläufe von Diskussionsprozessen interessiert mich schon länger, weil in meiner Wahrnehmung Teile der Community das Potenzial haben, in etwas abzurutschen, was momentan gerne als „toxisches Umfeld“ beschrieben wird.

Das wiederum halte ich für fatal, weil es eine kritische Größe gibt, ab der eine Community in die Bedeutungslosigkeit abrutscht (oder dieser nie entwächst) und dann immer weniger Berücksichtigung durch Dritte gibt. BSD wäre hier ein Beispiel. Linux ist als Baustein für den Schutz der Privatsphäre oder des Datenschutzes im individuellen IT-Bereich für die „digitale Selbstverteidigung“ zu wichtig, um diese Tendenzen bedeutungslos zu finden.

Gruppe 1: Linux im Mainstream

Die erste große Gruppe sind die Masse der Anwender von Linux als Desktopsystem. Dazu hatte ich mich hier schon mal geäußert. Die Masse der Linux-Anwender verteilt sich auf ein paar wenige Distributionen und nutzt primär Software einer Handvoll Projekte.

Die große Mehrheit der Linux-Anwender nutzt Ubuntu, eines der offiziellen Derivate (Kubuntu, Xubuntu, Lubuntu usw.) oder einen der inoffiziellen Abkömmlinge (Linux Mint, elementary OS, Pop!_OS usw.). Es gibt dazu keine belastbaren Zahlen, aber Hinweise. Dazu gehören die von Canonical publizierten 25 Millionen aber auch die Größe der Communitys, die Rezeption in den Medien und die Unterstützung durch Anbieter proprietärer Programme. Ergänzend kann man sich die Ergebnisse der Steam Hardware Survey ansehen, die man aber nicht überbewerten darf, weil Gaming nur ein Segment des Linux-Desktops ist und aktuelle Treiber hier eine überproportional große Rolle spielen. Insgesamt ergibt sich ein ziemlich stimmiges Bild.

Über die internen Verteilungen möchte ich nicht ausführlich mutmaßen, aber durchaus denkbar, dass Linux Mint hier bereits vor der Stammdistribution Ubuntu liegt. Da die meisten der offiziellen und inoffiziellen Derivate direkt auf die Ubuntu LTS aufsetzen, kann man konstatieren, dass die große Mehrheit der Anwender eine LTS-Distribution nutzt. Entsprechend sind viele (proprietäre) Drittanbieter-Programme vor allem für Ubuntu LTS getestet.

Den Desktopzahlen bin ich bereits mal auf den Grund gegangen. Es gibt viel Auswahl, aber letztlich nutzt eine große Gruppe GNOME, direkt gefolgt von KDE Plasma. Danach kommen dann die kleineren Desktopumgebungen mit Marktanteilen im einstelligen oder niedrigen zweistelligen Bereich.

Installationen von Programmen nehmen diese Anwendergruppen über die von der Distribution vorgegebenen Wege vor. Das bedeutet grafische Oberflächen für Paketinstallationen und App Stores. Auf der Kommandozeile werden lediglich Dreizeiler aus dem Internet per C&P eingefügt, um ggf. PPAs für neuere Versionen einzufügen. Ob das Programm als DEB, Snap, Flatpak oder AppImage kommt, ist dieser Anwendergruppe egal – so lange es funktioniert.

Diese Community-Gruppe sollte man nicht als DAUs abstempeln oder als anspruchslose Nutzer. Mir fallen spontan gleich einige Entwickler und Systemadministratoren ein, deren Arbeitsgeräte ziemlich langweilige Ubuntu 20.04 Systeme ohne größere Anpassungen sind. Man arbeitet schließlich mit dem System und nicht am System.

Diese Gruppe ist zudem extrem wichtig, weil sie die Masse der Anwender stellt und verhindert, dass Linux am Desktop auf das Bedeutungsniveau von BSD absackt. Dank dieser Gruppe gibt es für Linux inzwischen selbstverständlich Clientprogramme für wichtige Dienste wie Zoom oder Teams. Das sah vor 15 Jahren noch ganz anders aus und ist eine Folge der Popularität von Ubuntu und der damit einhergehenden Standardisierung dessen, was gemeinhin als „Linux-Desktop“ begriffen wird.

Die Gruppe nimmt aber naturgemäß kaum Teil an irgendwelchen Diskussionen zur Weiterentwicklung von Linux. Normale macOS-Nutzer kommentieren schließlich auch nicht die Apple-Entwicklungen in irgendwelchen Foren. Die Gruppe fällt eher als träge Masse auf, die bei langanhaltenden Fehlentwicklungen oder durch gruppendynamische Prozesse von Distribution A zu Distribution B wandert. Diese Gruppe ist aber ziemlich tolerant gegenüber neuen Entwicklungen. Das kann man z. B. am Prozess GNOME 2 zu Unity zu GNOME Shell bei Ubuntu sehen, die meistens ausweislich der Zahlen einfach mit vollzogen wurde.

Gruppe 2: Lautstarke Minderheiten

Linux bietet unendlich Möglichkeiten. Die meisten Anwender arbeiten aber mit einem Standardsetup mit GNOME oder KDE Plasma und damit einem ähnlichen Aufbau, wie dem „Ubuntu-Mainstream“ und Partizipieren zumindest passiv an der Entwicklung. Andere Anwender schwören auf die Anpassbarkeit von Xfce, MATE oder irgendwelchen Openbox-Konstruktionen. Also jener Bereiche, bei denen Weiterentwicklungen nicht oder nur sehr langsam Einzug halten. Gerne auf demonstrativ veralteter Hardware, um die Genügsamkeit von Linux unter Beweis zu stellen und unter Verweigerung moderner „Trends“ wie Cloud oder Smartphone. Diese Anwender bringen ihre Minderheiteninteressen oft sehr offensiv in Debatten ein.

Exotische Setups gehen meist mit exotischen Distributionen einher. Exotisch bedeutet hier tatsächlich alles abseits des Ubuntu-Universums denn die Nutzungszahlen aller anderen Distributionen liegen (mutmaßlich) weiter hinter der „Ubuntu-Familie“. Hier haben wir aber noch viel weniger Zahlen. Für openSUSE Tumbleweed wurden 2016 mal 60.000 aktive Installationen bekannt gegeben, vermutlich sind das inzwischen ein paar mehr, aber es wird hier keine Millionen-Sprünge gegeben haben. Ich mag openSUSE, aber so viel Ehrlichkeit und Reflexionsvermögen sollte man als Kommentator haben. Fedora hat zwar 2019 Anstalten unternommen seine Benutzer zu zählen, aber Ergebnisse gibt es bisher nicht, die Verbreitung kann ich schwer schätzen, weil es hier erhebliche regionale Unterschiede zwischen Europa und den USA geben kann. Debian mag für das Gesamt-Ökosystem eine tragende Rolle spielen und im Server-Segment wichtig sein, Desktop-Installationen machen nach den Popcon-Zahlen nur eine Minderheit aus. Bei den Nicht-stabilen Distributionen spielt bestenfalls Manjaro und Arch eine nennenswerte Rolle, wie man auch der Steam Survey entnehmen kann.

Natürlich kann man nicht alle Distributionen über einen Kamm scheren, aber gemessen an der „Ubuntu-Familie“ haben sie alle eher kleine Benutzerzahlen. Man kann nämlich getrost bezweifeln, dass diese Distributionen auf die Millionen-Basis kommen, die Ubuntu für sich veranschlagt. Ansonsten würden beispielsweise die wenigen Mirror-Server andauernd in die Knie gehen. Alles andere läuft sowieso unter „ferner liefen“.

Hier bildet sich dann der Kern dessen, was ich als Gruppe 2 betrachte. Diese Gruppe hat sich mit dem System Linux wie es aktuell ist, sehr gut eingerichtet und benötigt keine Veränderung. Sie sieht keine Probleme und hat deshalb keinen Bedarf an wirklicher Entwicklung jenseits kosmetischer Pflege. Teile der Gruppe bekämpfen jedwede Veränderung geradezu aggressiv, weil sie es als Angriff auf ihr liebgewonnenes System wahrnehmen.

Das liegt auch daran, dass die Gruppe glaubt die Wahrheit gepachtet zu haben. Sie verwendet deshalb zur Begründung ihrer Positionen gerne die „Unix-Philosophie“ oder das „KISS-Prinzip“, um missliebige Entwicklungen zu diskreditieren.

In den Foren und Kommentarspalten machen diese Anwender aber einen überproportional großen Anteil aus. Auch in den Communitys der oben genannten Distributionen. Zum Problem wird das, wenn subjektive Äußerungen sich nicht mehr in Deckung mit Fakten bringen lassen. Stabile LTS-Distributionen verteufeln diese „Supporter“ bei jeder Gelegenheit (Beispiel hier) oder Snaps und Flatpaks werden mit Argumenten an der Schwelle von Unkenntnis zu Fake News bekämpft (Beispiele in den Kommentaren hier). Die überproportionale Präsenz in Foren und Kommentarspalten verleitet Gruppe 2 oft dazu zu glauben, sie wären „die Community“ oder von besonderer Relevanz für die Community.

Gruppe 3: Dort wo wie Entwicklung passiert (Red Hat)

Gruppe 2 hält sich zwar für sehr wichtig (sieht man daran, dass in den verlinkten Kommentaren von „Akzeptanz in der Community“ die Rede ist, wo eher die eigene Blase gemeint wird) ist es aber eigentlich nicht. Das wird wieder einige furchtbar aufregen, aber wer hier kommentiert, soll bitte gleich die letzte Innovation listen, die diese Gruppe hervorgebracht hat. Die Wünsche von exotischen Nutzern mit hochgradig individuell konfigurierten Linux-Setups sind einfach zu irrelevant im Hinblick auf die Marktanteile.

Die Entwicklung passiert bei Red Hat und hier vor allem im Testballon Fedora. Eine Zusammenfassung konnte man jüngst hier lesen. Ein wenig steuern noch SUSE und Canonical bei. Konkrete Projekte als Beispiele wären der usr-merge samt daraus hervorgehenden Möglichkeiten, alles rund um systemd, Pulseaudio, Pipewire, Desktop-Entwicklung im GNOME-Umfeld, Gedanken über Distributionen der Zukunft, Flatpaks und schließlich noch kpatch, um eine für Server relevante Funktion zu nennen. Diese Liste ließe sich endlos fortsetzen.

Diese Gruppe wird zwar regelmäßig von Gruppe 2 angepöbelt (kann man bei jedem Aufschlag von Lennart Poettering erleben) aber arbeitet trotzdem weiter an Linux. Ab einer gewissen Reife landen diese Entwicklungsergebnisse über Ubuntu dann bei der Masse der Anwender. Gruppe 2 zieht irgendwann mal nach oder nicht, kann man dann in internen Abstimmungsprozessen bei z. B. Debian nachverfolgen.

Zusammengefasst

Wichtig ist, was Gruppe 3 macht und wie Gruppe 1 darauf reagiert. Die zweite Gruppe führt zwar ihre lautstarken Binnendiskurse, geriert sich als Semi-Profis, wird aber von allen ernst zu nehmenden Entwicklern inzwischen ganz offenkundig ignoriert.

Noch arbeiten alle Gruppen letztlich mit dem gleichen Linux-System, aber je schneller die Entwicklung voranschreitet und je mehr sich Gruppe 2 dem verweigert, desto eher kann hier eine wirkliche Spaltung eintreten. Die Frage, ob die Lieblingsprojekte von Gruppe 2 den Sprung auf aktuelle Technologien wie Wayland schaffen, ist noch nicht beantwortet. Die sukzessive Verbreitung von Flatpaks oder Snaps bei Mainstream-Distributionen und Drittanbieter-Software wird hartnäckige Verweigerer zudem weiter isolieren.

Die Frage ist allerdings, wie sehr Gruppe 2 mit ihrer Ablehnung, undifferenzierter Ablehnung und partiellem Hass die Community so sehr vergiftet, das Linux insgesamt Schaden nimmt. Öffentliche Diskussionsprozesse über Veränderungen sind gegenwärtig bereits fast unmöglich, weil Akteure von Gruppe 2 jede konstruktive Diskussion sabotieren.

In diesem Sinne sollte jeder mal darüber nachdenken, wo er sich positioniert, welcher Gruppe er sich zuordnet, mit welchen Argumenten er sich beschäftigt und ob er vielleicht Nischenmeinungen reproduziert.

Der Artikel Spannungsfelder in der Linux Community erschien zuerst auf [Mer]Curius

2. Oktober 2021

Firewalls sind entgegen der landläufigen Meinung auch für Linux sinnvoll. Die meisten Distributionen setzen entweder auf Firewalld oder ufw. Auf Letzteres soll hier ein wenig eingegangen werden.

ufw als Kürzel für uncomplicated firewall ist ein relativ leicht zu konfigurierendes Frontend für iptables. Während Firewalld vor allem bei Red Hat, Fedora und openSUSE verbreitet ist, setzen Ubuntu und die offiziellen und inoffiziellen Derivate meist auf ufw. Beide Lösungen erfüllen ihren Zweck und reichen für Privatanwender aus.

Wichtig ist überhaupt eine Firewall zu nutzen. Die meisten Linux-Nutzer glauben immer noch dem alten Mythos, sie bräuchten keine Firewall, doch das war einmal. Linux-Desktopinstallationen sind nicht mehr minimalistisch und bewegen sich auch nicht mehr nur innerhalb des Heimnetzes.

Eine Firewall kann dann Sinn machen, wenn man ein mobiles Gerät besitzt und sich in fremde Netze einwählt. Nennt sich Notebook und dürfte bei den meisten Anwendern der Standardfall sein. Man verweist immer gerne auf Windows mit seinen vermeintlich vielen offenen Ports und Diensten, die man nicht braucht, aber auch bei Linux laufen viele Dienste, die außerhalb des Heimnetzes nicht gebraucht werden: CUPS, Avahi, KDE Connect, ggf. ein Samba-Share. Die Liste ließe sich sicher noch erweitern. Das ist jetzt grundsätzlich kein Problem, aber es schadet auch nicht, diese Ports bei unbekannten Netzwerken zu blockieren. Wer weiß schon, welche Sicherheitslücke demnächst in CUPS oder sshfs gefunden wird.

Den aktuellen Status von ufw kann man mit folgender Abfrage prüfen:

$ sudo ufw status

Die Ausgabe ist dann je nach Zustand Status: Inaktiv oder Status: Aktiv.

Mit folgendem Befehlen aktiviert bzw. deaktiviert man ufw.

$ sudo ufw enable
$ sudo ufw disable

ufw kennt drei Modi für Verbindungen: allow, deny reject. Der Unterschied zwischen letzteren beiden besteht darin, dass bei reject der Absender des Netzwerkpakets eine Nachricht über die Ablehnung bekommt. Der Vollständigkeit halber sei darauf hingewiesen, dass eine solche Reaktion manche Experten aus Sicherheitsgründen für nicht klug halten.

Normalerweise ist die Standardkonfiguration von ufw wenn weitere Einstellungen fehlen, eingehende Verbindungen zu blockieren und ausgehende Verbindungen zu erlauben. Die aktuelle Konfiguration kann mit dem verbose Befehl abgefragt werden. Die Ausgabe sollte wie folgt aussehen:

$ sudo ufw status verbose
Status: Aktiv
Protokollierung: on (low)
Voreinstellung: deny (eingehend), allow (abgehend), disabled (gesendet)
Neue Profile: skip

Sollten eingehende Verbindungen nicht per default blockiert werden kann dies mit folgendem Befehl nachgeholt werden:

$ sudo ufw default deny

Mit einem anschließenden Reload von ufw werden die Regeln aktiviert:

$ sudo ufw reload

Eine Konfiguration kann auf Basis von Services oder Application-Profilen erfolgen. Zusätzlich kann man einzelne Ports konfigurieren. Ein Service wie z. B. SSH lässt sich mit folgendem Befehl freigeben:

$ sudo ufw allow ssh

Besonders praktisch sind die mitgelieferten Profile. Diese werden direkt bei der Installation von Programmen mitgeliefert. Verfügbare Profile lassen sich mit folgendem Befehl finden:

$ sudo ufw app list

Normalerweise sollte mindestens ein Profil für CUPS vorhanden sein. Den Inhalt eines solchen Profils kann man sich ebenfalls anschauen:

$ sudo ufw app info CUPS
Profil: CUPS
Titel: Common UNIX Printing System server
Beschreibung: CUPS is a printing system with support for IPP, samba, lpd,
and other protocols.

Port:
  631

Anders als Firewalld kennt ufw keine Zonen, weshalb sich Verbindungen auch nicht klassifizieren und diese Klassifizierungen unterschiedlichen Netzwerken zugewiesen werden können. Das erleichtert zwar die Konfiguration, erlaubt aber nicht die Differenzierung zwischen privaten (vertrauenswürdigen) Netzwerken und öffentlichen Netzen.

Der Mehrwert von ufw für private Nutzer ist deshalb überschaubar. Bei einem ordentlich gepflegten Linux gibt es keine unnötigen offenen Ports. Wohl aber offene Ports, die man nicht in jedem Netzwerk benötigt. Firewalld bietet hier die Möglichkeit mit Zonen automatisiert zu differenzieren, ufw kennt nur zulässige Dienste oder Apps – egal in welchem Netz.

Der Artikel Firewall ufw für Linux konfigurieren erschien zuerst auf [Mer]Curius
29. September 2021

Mi, 29. September 2021, Denys Konovalov

Am 28. September hat das Fedora-Projekt die erste Beta-Version der zukünftigen Fedora-Version 35 vorgestellt.

Neben GNOME 41 (wir berichteten) folgen mehrere fundamentale Neuerungen.

Eine neue Fedora Version bringt uns eine neue GNOME-Version - es war so und es bleibt so. Mit Fedora 35 dürfen sich die Anwender*innen auf GNOME 41 freuen - welches mit seinen zwar wenigen, aber doch wichtigen Änderungen die Benutzererfahrung mit GNOME als Arbeitsumgebung weiter aufpoliert.

In Verbindung dazu steht auch die Integration des Powerprofil-Dienstes, welcher eine Steuerung und Ausbalancierung des Verhältnisses zwischen Akkuverbrauch und Performance ermöglicht.

Doch nicht nur die GNOME-, sondern auch die KDE-Fans dürfen sich freuen: Fedora 35 bringt auch Fedora Kinoite mit sich - eine KDE-Variation von Fedora Silverblue, einer neuartigen OSTree-Distribution mit Fokus auf Immutable-Dateisystem und Flatpaks (genaueres ist in unserem Artikel beschrieben).

Bezogen auf Flatpaks gibt es eine weitere Neuerung, die alle, die öfters Fedora-Systeme einrichten müssen. freuen dürfte: ab Fedora 35 wird das Flathub-Repository automatisch eingebunden, wenn bei der Installation Drittanbieter-Paketquellen aktiviert werden.

Weitere Neuerungen beinhalten unter anderem die Einführung von WirePlumber, einem neuen PipeWire-Sitzungsmanager, und die automatische Nutzung von DNS-over-TLS bei Verfügbarkeit.

Wer sich über alle Änderungen in Fedora 35 informieren will, kann die offizielle Changelog hier lesen.

Wie bei allen Beta-Versionen ist es auch hier von den Entwicklern erwünscht, dass bemerkte Bugs und Probleme gemeldet werden, damit diese behoben werden können.

Was denkt ihr zu Fedora 35? Ist der Fokus auf neuen Technologien wie PipeWire eurer Meinung nach richtig? Was denkt ihr zur Zukunft von OSTree?

Diskutiere mit uns oder schreibe bei uns mit!

Quellen:

28. September 2021

Die MZLA Technologies Corporation hat mit Thunderbird 91.1.2 ein Update für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 91.1.2

Mit Thunderbird 91.1.2 hat die MZLA Technologies Corporation ein weiteres Update außer der Reihe veröffentlicht, welches diverse Korrekturen für die Versionsreihe 91 beinhaltet. Eine Übersicht über die in Thunderbird 91.1.2 behobenen Fehler gibt es in den Release Notes (engl.).

Der Beitrag Thunderbird 91.1.2 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Di, 28. September 2021, Lioh Möller

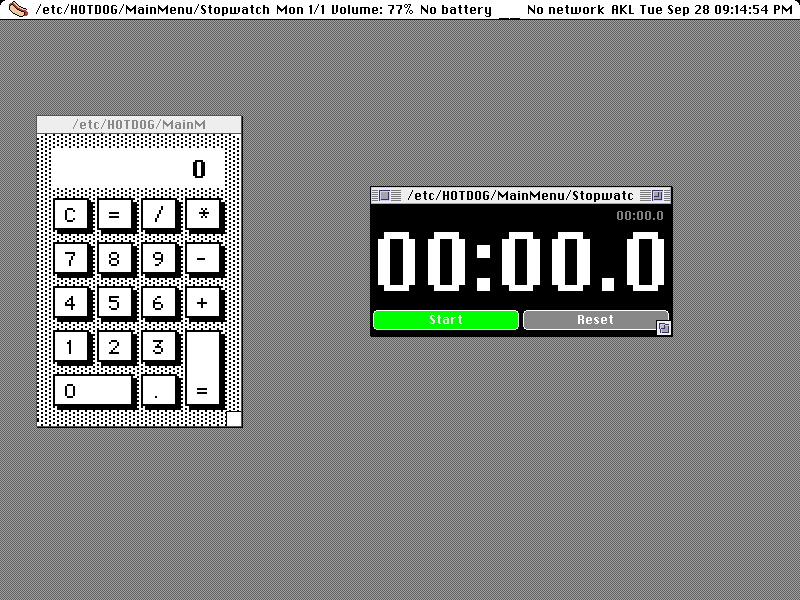
Bei HOT DOG Linux handelt es sich nur im weiteren Sinne um eine Linux Distribution. HOT DOG steht für
Horrible Obsolete Typeface and Dreadful Onscreen Graphics for Linux und der Name ist Programm.

Das Projekt versucht auf einer modernen Basis das Look & Feel älterer Benutzeroberflächen nachzuahmen. Dazu gehören Windows 3.1 Hot Dog Stand, Amiga Workbench, Atari ST GEM und die Oberfläche von klassischen Macs. Für eine Nutzung wird ein Display mit einem niedrigen DPI Wert empfohlen, da die eingesetzten Grafiken ausschliesslich im Bitmap-Format in einer vordefinierten Grösse vorliegen. HOT DOG Linux kann wahlweise im 5:4 Landscape-Modus oder im 3:4 in Portrait-Modus genutzt werden.

Wer einen Blick auf den aktuellen Stand des Projektes werfen möchte, kann auf die Slackware -current basierten Live-Medien zurückgreifen. Aktuell stehen diese mit den Oberflächen Amiga Workbench und Mac zur Verfügung. Eine Installation auf eine Festplatte ist ebenfalls möglich.

Das Projekt befindet sich in einem vergleichsweise frühen Stadium und kann als experimentell bezeichnet werden.

Quelle: https://hotdoglinux.com

Di, 28. September 2021, Ralf Hersel

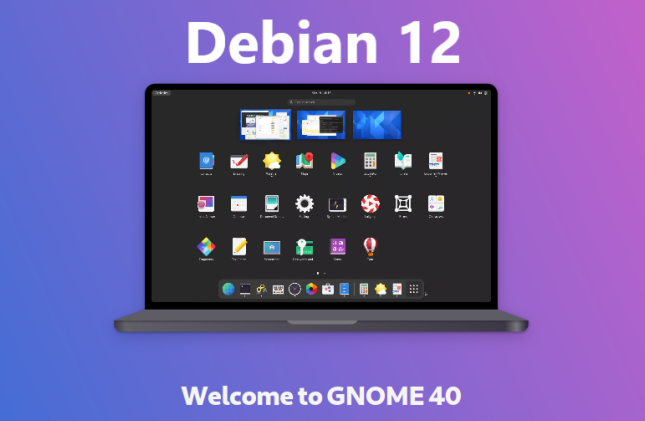
Der Bücherwurm (Debian 12 'Bookworm') steht zum Testen bereit. Wer Debian langweilig findet, kann sich am Test der Version 12 beteiligen und sich eines Besseren belehren lassen. Nach der Freeze- und Release-Phase von Debian 11 sind die Entwickler wieder an der Arbeit. Gnome 40.4 ist bereits in der Testversion 'Debian 12 Bookworm' enthalten. Herunterladen, ausprobieren, beim Testen helfen!

Gnome 40 ist ein Wendepunkt in der Gnome-Welt, da es die grafische Umgebung im Vergleich zu den 3er Versionen attraktiver, heller und weniger überladen macht. Man kann zu der reduzierten Desktop-Umgebung stehen wie man will; attraktiv und modern ist sie allemal. Mit der Version 41 wurden die Möglichkeiten für Einstellungen wieder erweitert, wie wir berichteten.

Debian 12 Testing hat die GNOME-Pakete auf die aktuellen 40er-Versionen hochgezogen und wird diese vermutlich Mitte 2023 als stabile Version veröffentlichen, soweit man dem bisherigen Release-Zyklus folgen möchte. Hier ist ein kurzes Video zu Debian 12 Testing mit GNOME 40:

Wer beim Testen des Bücherwurms helfen möchte, findet hier die Gelegenheit dazu. Um Debian 12 auszuprobieren, kann die wöchentlichen Builds herunterladen und in einer virtuellen Maschine testen.

Quelle: https://www.debian.org/releases/bookworm/releasenotes

Di, 28. September 2021, Lioh Möller

Q4OS 4.6 trägt den Codenamen Gemini und basiert auf Debian GNU/Linux 11. Bei der nun vorliegenden Version der Distribution handelt es sich um eine LTS-Veröffentlichung, welche mindestens 5 Jahre mit Aktualisierungen versorgt wird.

Als Desktopumgebung kommt wahlweise Plasma 5.20 oder der von KDE 3 abstammende Trinity Desktop in Version 14.0.10 zum Einsatz. Insbesondere der leichtgewichtige Trinity Desktop erfreut sich in der Community einer grossen Beliebtheit, da er sich auch auf älterer Hardware flüssig bedienen lässt. So erklärt sich auch, dass die Distribution nicht nur für 64bit/x64 und 32bit/i686pae Computer vorliegt, sondern auch eine Variante für ältere i386 Systeme ohne PAE-Extension erhältlich ist.

Der in Q4OS enthaltene Desktop Profiler wurde aktualisiert und bietet neu die Möglichkeit Anpassungen an der Desktopumgebung als Profil zu speichern und zu einem späteren Zeitpunkt wiederherzustellen.

Eines der wichtigsten Ziele war es laut den Projektverantwortlichen jedoch, dass sich der Plasma Desktop und Trinity parallel nutzen lassen. Mit der nun vorliegenden Version konnte dies nun erreicht werden.

Quelle: https://q4os.org/blog.html#news210927
Download: https://q4os.org/downloads1.html

27. September 2021

Beim Durchwühlen des Internets bin ich auf eine Perle gestoßen, die ich hier festhalten möchte. In „Bash Script to Parse and Analyze Nginx Access Logs“ stellt Ruan Bekker ein kurzes Bash-Skript vor, welches die NGINX Access Logs analysiert, um einen Bericht mit folgenden Sektionen auszugeben:

  • Top 10 Request IPs (aus dem aktuellen Access Log)
  • Top Request Methods (aus dem aktuellen Access Log)
  • Top 10 Request Pages (aus dem aktuellen Access Log)
  • Top 10 Request Pages (aus dem aktuellen und Gzipten Logs)
  • Top 10 HTTP 404 Page Responses (aus dem aktuellen und Gzipten Logs)

Ich selbst nutze aktuell den Fork von Marc Brunet, welchen ich meinen My-IT-Scripts hinzugefügt habe:

#!/bin/bash

# URL: https://github.com/Tronde/My-IT-Scripts/blob/master/bash/analyze_nginx_access_logs.sh

# variables
LOGFILE="/var/www/jkastning/sites/logs/www.my-it-brain.de_access.log"
LOGFILE_GZ="/var/www/jkastning/sites/logs/www.my-it-brain.de_access.log.*"
RESPONSE_CODE="200"

# functions
filters(){
grep -w $RESPONSE_CODE \
| grep -v "\/rss\/" \
| grep -v robots.txt \
| grep -v "\.css" \
| grep -v "\.jss*" \
| grep -v "\.png" \
| grep -v "\.ico"
}

filters_404(){
grep -w "404"
}

request_ips(){
awk '{print $1}'
}

request_method(){
awk '{print $6}' \
| cut -d'"' -f2
}

request_pages(){
awk '{print $7}'
}

wordcount(){
sort \
| uniq -c
}

sort_desc(){
sort -rn
}

return_kv(){
awk '{print $1, $2}'
}

request_pages(){
awk '{print $7}'
}

return_top_ten(){
head -10
}

## actions
get_request_ips(){
echo ""
echo "Top 10 Request IP's:"
echo "===================="

cat $LOGFILE \
| filters \
| request_ips \
| wordcount \
| sort_desc \
| return_kv \
| return_top_ten
echo ""
}

get_request_methods(){
echo "Top Request Methods:"
echo "===================="
cat $LOGFILE \
| filters \
| request_method \
| wordcount \
| return_kv
echo ""
}

get_request_pages_404(){
echo "Top 10: 404 Page Responses:"
echo "==========================="
zgrep '-' $LOGFILE $LOGFILE_GZ\
| filters_404 \
| request_pages \
| wordcount \
| sort_desc \
| return_kv \
| return_top_ten
echo ""
}


get_request_pages(){
echo "Top 10 Request Pages:"
echo "====================="
cat $LOGFILE \
| filters \
| request_pages \
| wordcount \
| sort_desc \
| return_kv \
| return_top_ten
echo ""
}

get_request_pages_all(){
echo "Top 10 Request Pages from All Logs:"
echo "==================================="
zgrep '-' --no-filename $LOGFILE $LOGFILE_GZ \
| filters \
| request_pages \
| wordcount \
| sort_desc \
| return_kv \
| return_top_ten
echo ""
}

# executing
get_request_ips
get_request_methods
get_request_pages
get_request_pages_all
get_request_pages_404

Selbstverständlich erhalte ich damit keine genauen Statistiken, da meine Logs nach einem Monat automatisch gelöscht werden. Für einen kurzen Rückblick und der Erstellung eines monatlichen Berichts scheint das kleine Skript jedoch gut geeignet zu sein. Ich probiere es gerade aus, um zu sehen, wie gut es mir auf Dauer gefällt.

Auf Basis des ersten Skripts habe ich ein zweites geschrieben, mit dessen Hilfe ich die Requests für einen spezifischen Beitrag abfragen kann (Quelle):

#!/bin/bash

# variables
LOGFILE="/var/www/jkastning/sites/logs/www.my-it-brain.de_access.log"
LOGFILE_GZ="/var/www/jkastning/sites/logs/www.my-it-brain.de_access.log.*"
RESPONSE_CODE="200"
ARG1=$1

# functions
filters(){
grep -w $RESPONSE_CODE \
| grep -v "\/rss\/" \
| grep -v robots.txt \
| grep -v "\.css" \
| grep -v "\.jss*" \
| grep -v "\.png" \
| grep -v "\.ico"
}

request_ips(){
awk '{print $1}'
}

request_page(){
awk '{print $7}' \
| grep -w $ARG1
}

wordcount(){
sort \
| uniq -c
}

return_kv(){
awk '{print $1, $2}'
}

get_request_page(){
echo "Page requests in current log:"
echo "====================="
cat $LOGFILE \
| filters \
| request_page \
| wordcount \
| return_kv
echo ""
}

get_request_page_all(){
echo "Page requests in all logs (last month):"
echo "==================================="
zgrep '-' --no-filename $LOGFILE $LOGFILE_GZ \
| filters \
| request_page \
| wordcount \
| return_kv
echo ""
}

# execute
get_request_page
get_request_page_all

Der folgende Code-Block zeigt ein Beispiel, wie das Skript angewendet wird. Dabei wird der Permalink als Argument übergeben:

:~/bin$ sh get_page_requests_from_nginx_access_logs.sh kommentar-linux-container-spreu-und-weizen
Page requests in current log:
=====================
262 /wordpress/kommentar-linux-container-spreu-und-weizen/
6 /wordpress/kommentar-linux-container-spreu-und-weizen/feed/

Page requests in all logs (last month):
===================================
5124 /wordpress/kommentar-linux-container-spreu-und-weizen/
49 /wordpress/kommentar-linux-container-spreu-und-weizen/feed/
2 /wordpress/wp-json/oembed/1.0/embed?url=https://www.my-it-brain.de/wordpress/kommentar-linux-container-spreu-und-weizen/

Noch nicht schön, aber zweckmäßig.

Was haltet ihr davon? Falls ihr beim Drübergucken zufällig noch einen Fehler in den Skripten entdeckt, freue ich mich, wenn ihr mir einen Kommentar hinterlasst.