staging.inyokaproject.org

31. Mai 2021

Das Tor Browser Bundle ist die präferierte Methode, um mit Tor im Netz unterwegs zu sein. Keine Distribution listet es in den Paketquellen. Abhilfe kann hier der Tor Browser Launcher schaffen.

Tor ist mein primärer Browser, um im Netz unterwegs zu sein. In meiner täglichen Praxis nutze ich nämlich nur ein Zwei-Browser-Konzept. Das liegt daran, dass alle meine Aktivitäten in zwei Bereiche fallen: Solche, die ganz klar mit meiner Identität verknüpft sind und solche, die es nicht sind. Deshalb reicht für mich der Tor Browser zum täglichen Surfen und Firefox für meine Aktivitäten mit klarer Identität.

Eigentlich war ich immer ein Gegner solcher Hilfsmittel, um den Tor Browser zu installieren. Schließlich kann man den auch direkt beim Tor Projekt beziehen. Allerdings ist das für Einsteiger auf dem Gebiet auch nicht so trivial.

Sprache auswählen, Archiv für Linux herunterladen, GPG-Signatur überprüfen, entpacken, Starter anlegen. Alles kein Hexenwerk, aber zum Einstieg schon viel und vor allem die Überprüfung der GPG-Signatur sparen sich viele.

Hier schafft das kleine nützliche Helferlein Tor Browser Launcher Abhilfe, denn es übernimmt alle diese Schritte für einen. Der Tor Browser Launcher ist bei vielen Distributionen in den Paketquellen. Mindestens Debian, Ubuntu, Arch Linux und openSUSE-Anwender können ihn einfach installieren. Als kleines Extra gibt es ein AppArmor-Profil für den Tor Browser.

Ubuntu-Anwender müssen wie immer ein bisschen aufpassen, weil das Paket in universe liegt und es manchmal Änderungen beim Tor Projekt gibt, die eine neue Version des Launchers erfordern. Alle anderen Distributionen liefern diese notwendigen Änderungen wenigstens als Backports aus.

Nach der Installation befindet sich im Menü ein Punkt Tor Browser Launcher Settings. Über diesen kann man initial den Tor Browser installieren. Die Installation erfolgt im Home-Verzeichnis unter .local/share/torbrowser/. Die Aktualisierung im laufenden Betrieb erfolgt anschließend über die integrierte Routine im Tor Browser.

Der Artikel Tor Browser Launcher für das Tor Browser Bundle erschien zuerst auf [Mer]Curius

30. Mai 2021

Es gibt viele tolle Alternativen zu WhatsApp: Signal, Threema, für gewisse Szenarien sogar Matrix oder XMPP. Und es gibt Telegram. Ein unsicherer, intransparenter Messenger ohne Vorteile gegenüber WhatApp, der völlig ohne Faktenbasis in manchen Kreisen als „sicher“ gehandelt wird.

Mir ist durch ein paar Kommentare unter einem Blogartikel aufgefallen, dass ich noch nie dezidiert über Telegram geschrieben habe. Vermutlich, weil ich davon ausging, dass die Leser dieses Blogs informiert genug sind, um nicht auf so einen pseudo-sicheren Messenger wie Telgram reinzufallen.

In zwei Artikeln habe ich mich aber schon mal ein bisschen dazu geäußert. Wer diese Artikel gelesen hat, bekommt jetzt inhaltlich vor allem ein bisschen Wiederholung:

  1. Kommentar: Telegram ist unsicher – welch Überraschung
  2. WhatsApp und seine Alternativen – Herdentrieb oder steuerbare Bewegung?

Telegram bewirbt sich auf seiner Webseite unter anderem als Privat, weil verschlüsselt, Offen, weil API und Quelltext offen sind und Sicher. Wie sich zeigen wird sind das interessante Interpretationen der Faktenlagen bzw. geschickte PR in eigener Sache.

Sicherheit bedeutet im Kontext von Messengern vor allem Ende-zu-Ende-Verschlüsselung und die Reduktion von Metadaten. Beides ist bei Telegram höchst mangelhaft.

Für die Sicherheit bzw. die Verschlüsselung setzt Telegram auf eine Eigenentwicklung, genannt MTProto Mobile Protocol. Es gibt meines Wissens nach keinen anerkannten Sicherheitsexperten, der dieses Protokoll gut findet. Es gibt einen Sicherheits-Audit von 2017, den man als streckenweise vernichtend bezeichnen kann. Danach gab es zwar Entwicklung bei Telegram und eine neue Version des Protokolls, aber ein neuer unabhängiger Audit liegt nicht vor. Das ist auch unerheblich, da Telegram standardmäßig nicht verschlüsselt, sondern nur für sogenannte „Geheime Chats“ und für Gruppen-Chats ist eine Verschlüsselung sogar überhaupt nicht möglich.

Telegram speichert zudem massenhaft Daten. Von dem Versuch Meta- oder Inhaltsdaten zu vermeiden, ist absolut nichts zu erkennen. Sofern man das auf Basis der sehr schmalen Datenschutzerklärung sagen kann. Abgesehen von „Geheimen Chats“ werden alle Inhalte auf den Servern gespeichert. Es gibt zwar eine Transportverschlüsselung und eine Verschlüsselung auf dem Server, aber ohne E2E-Verschlüsselung kann der Betreiber (und potenziell auch Dritte) die Inhalte problemlos einsehen. Kontakte und Telefonnummern werden im Klartext übertragen und gespeichert. Eine Löschung müsste der Nutzer manuell über die App vornehmen. Die Status-Funktion lässt sich zudem ziemlich einfach massenhaft tracken (siehe auch die entsprechende Heise-Meldung).

Mit der beworbenen Offenheit von Telegram ist es zudem nicht weit her. Clients und API sind quelloffen bzw. offengelegt, aber die Server-Infrastruktur ist proprietär und entzieht sich der Prüfung. Die quelloffenen Clients sind zwar nice-to-have aber ohne die Server-Infrastruktur ist Telegram damit auch nicht transparenter als WhatsApp und definitiv gegenüber Signal im Nachteil.

Die fehlende Quelloffenheit ist umso gravierender, da Telegrams Hintergrund bestenfalls als dubios bezeichnet werden kann. Es gibt kein Impressum und laut FAQ ist der Sitz zur Zeit in Dubai, aber man gibt keine Gewähr für die Zukunft. Die Finanzierung ist auch bestenfalls interessant, um nicht zu sagen höchst intransparent. Der größte bekannte Geldgeber ist der Staatsfond von Abu Dhabi. Eine absolutistische Monarchie (also Diktatur im Monarchie-Mantel) und Teil der VAE. Natürlich steckt Petro-Geld vom Golf in vielen Firmen, aber die Finanzierung eines sicheren und unabhängigen Messengers, dem Dissidenten und Oppositionelle auf der Welt vertrauen, sieht für mich anders aus.

Die problematische Sicherheit von Telegram ist zudem keine Debatte im luftleeren Raum. Wenig faktengestützte PR und irreführende Empfehlungen haben schon real Menschen gefährdet. Das war beispielsweise bei den Protesten in Hongkong vorletztes Jahr ein Thema.

Gibt es also gar nichts, was für Telegram spricht? Manche würden es als Vorteil sehen, dass im Telegram-Netz libertäre Meinungsfreiheit herrscht. So ziemlich jede Verschwörungsideologen-Gruppe hat einen Telegram-Kanal. Das gleiche gilt für rechtsextreme Netzwerke. Da muss jeder für sich bewerten, ob er sich in so einer Gesellschaft bewegen möchte.

Wer glaubt mit der Nutzung von Telegram seine Sicherheit zu verbessern, nutzt vermutlich auch VPN zur Anonymisierung und motzt auf Twitter über Facebook. Oder anders gesagt: Telegram taugt nur für eingebildete Sicherheit. Für die meisten Verschwörungsideologen reicht das sicherlich. Mit Fakten haben die es ja eh nicht so.

Denn eines ist Telegram ganz bestimmt nicht: Sicher. In absolut keiner Definition von Sicherheit! Schon gar nicht sicherer als Signal oder Threema und eigentlich auch nicht sicherer als WhatsApp.

Der Artikel Telegram – Die schlechteste Alternative erschien zuerst auf [Mer]Curius

Das Feld der Messenger ist momentan so offen wie schon lange nicht mehr. WhatsApp dominiert den Markt, aber verliert momentan stärker an Zuspruch denn je. Die Bewegung scheint zu Signal zu gehen und Threema wird abgehängt.

WhatsApp-Alternativen gab es schon immer und spätestens seit dem Kauf durch Facebook versuchen Datenschützer die Menschen von Alternativen zu überzeugen. Lange verhallten diese Ruf, doch manchmal nimmt die Entwicklung ungeahnte Wendungen. Die Einführung der neuen Nutzungsbedingungen hat eine bisher ungeahnte Wechselwelle in Gang gesetzt. Das Medienecho ging weit über die IT-Welt hinaus und die Auswirkungen waren so stark, dass Facebook zuletzt zurückruderte und auf die Durchsetzung der neuen AGBs verzichten möchte.

Für Facebook ist diese Entwicklung sehr gefährlich. Im Gegensatz zu den anderen IT-Giganten hat das Unternehmen einen durchweg schlechten Ruf, hat massiv unter den Fake-News-Debatten der letzten Jahre gelitten und das Kernnetzwerk verliert rasant an Bedeutung. Das schlägt sich nicht so sehr in den Nutzungszahlen wieder, aber die Berichte, dass Facebook nur noch ein Tummelplatz von „Boomern“ und Unternehmen ist, nehmen zu. Würden jetzt noch Instagram und WhatsApp Nutzer verlieren, wäre das eine Katastrophe, die zum Implodieren des Konzerns führen würde.

Bei den WhatsApp-Alternativen war ich immer ein großer Befürworter von Threema. Signal und Threema sind beide sehr gute Alternativen, aber bei Threema habe ich die transparente Finanzierung des Unternehmens und der Entwicklung geschätzt und die Möglichkeit, einen Identifikator jenseits der Telefonnummer zu nutzen. Das war mir sogar wichtiger als das Kriterium Open Source, denn trotz der leidigen Debatte um den Servercode hat hier natürlich Signal die Nase vorn. Die Entwicklung von Signal folgt mir aber ein bisschen zu oft den eigenwilligen Entscheidungen von Moxie Marlinspike, z. B. bei der Verfügbarkeit auf F-Droid.

Wenn ich mir die Bewegung in den letzten Monaten so ansehe, geht diese allerdings ziemlich eindeutig in Richtung Signal. Ich habe das mal grob überschlagen und 80% meiner Kontakte sind auf WhatsApp, 30% haben Signal und lediglich eine Handvoll Threema. Hier gab es auch überhaupt keinen Zuwachs zwischen Februar und heute, während Signal massiv gewonnen hat und sogar einige Gruppe von WhatsApp nach Signal umgezogen wurden.

Die Ursachen sind mir nicht so ganz klar, aber Shitstorms und die Zielrichtung von Massenbewegungen sind ja oft nicht ganz klar. Wir können ja schon froh sein, dass endlich Telegram als das wahrgenommen wird, was es ist: Der noch schlechtere Messenger als WhatsApp.

Mich würden eure Erfahrungen interessieren, sofern ihr ebenfalls alle drei Messenger nutzt (oder auch noch andere). Läuft die Entwicklung auch eher auf Signal zu oder ist das bei euch differenzierter?

Der Artikel Messenger: Signal hängt Threema ab? erschien zuerst auf [Mer]Curius

29. Mai 2021

Im Rahmen des von der Europäischen Union geförderten Bergamot Projects arbeitet Mozilla daran, eine Übersetzungsfunktion für den Browser zu entwickeln – und das vollständig ohne Online-Komponente wie Google Translate. Die Übersetzungsfunktion wurde nun in Firefox integriert, die Installation einer separaten Erweiterung ist nicht länger notwendig.

Bergamot Project: Website-Übersetzung im Browser

Bereits im Oktober 2019 berichtete ich über das Bergamot Project. Zur Erinnerung:

Hintergrund des Ganzen ist das von der Europäischen Union geförderte Bergamot Project, in dessen Rahmen Mozilla mit der University of Tartu (Estland), der University of Sheffield (England), der University of Edinburgh (Schottland) und der Charles University (Tschechien) kollaboriert, um eine vollständig clientseitige Funktion zur maschinellen Übersetzung von Websites für den Browser zu entwickeln.

Die clientseitige Durchführung der Übersetzung soll einerseits der Privatsphäre dienen, da kein Datenriese wie Google involviert ist, andererseits aber auch die Verbreitung von Sprachtechnologie in Europa fördern, und zwar in Bereichen, welche Vertraulichkeit erfordern und wo es dementsprechend keine Option ist, die Übersetzung in der Cloud durchzuführen.

Das Bergamot Project ist mit drei Millionen Euro durch die Europäische Union gefördert und auf drei Jahre ausgelegt. Damit das Projekt auch über die drei Jahre hinaus einen langfristigen Effekt hat, wird die Übersetzungsfunktion in Firefox integriert und alle Technologien, welche im Rahmen des Bergamot Projects entstehen, als Open Source veröffentlicht.

Website-Übersetzer in Firefox integriert

Vor einer Woche veröffentlichte das Bergamot-Projekt die Version 0.4 seiner Firefox-Erweiterung. Nun hat das Projekt den nächsten Meilenstein erreicht: Die Nightly-Version von Firefox wird ab sofort mit Firefox Translations 0.4 ausgeliefert. Der Nutzer muss also nicht länger eine Erweiterung installieren und auch nicht länger die Signaturpflicht für Erweiterungen verändern, um die Übersetzungsfunktion nutzen zu können.

Standardmäßig ist die Übersetzungsfunktion derzeit noch deaktiviert und muss manuell aktiviert werden, indem über about:config der Schalter extensions.translations.disabled per Doppelklick auf false gesetzt wird. Wie der Name dieser Option bereits andeutet, ist die Übersetzungs-Funktion intern als Erweiterung implementiert. Darum erscheint Firefox Translations anschließend auch im Add-ons Manager von Firefox, worüber die Erweiterung dann auch jederzeit wieder deaktiviert (aber nicht deinstalliert) werden kann. Wer die Übersetzungsfunktion über about:config nicht manuell aktiviert hat, sieht die Erweiterung natürlich auch gar nicht erst im Add-ons Manager.

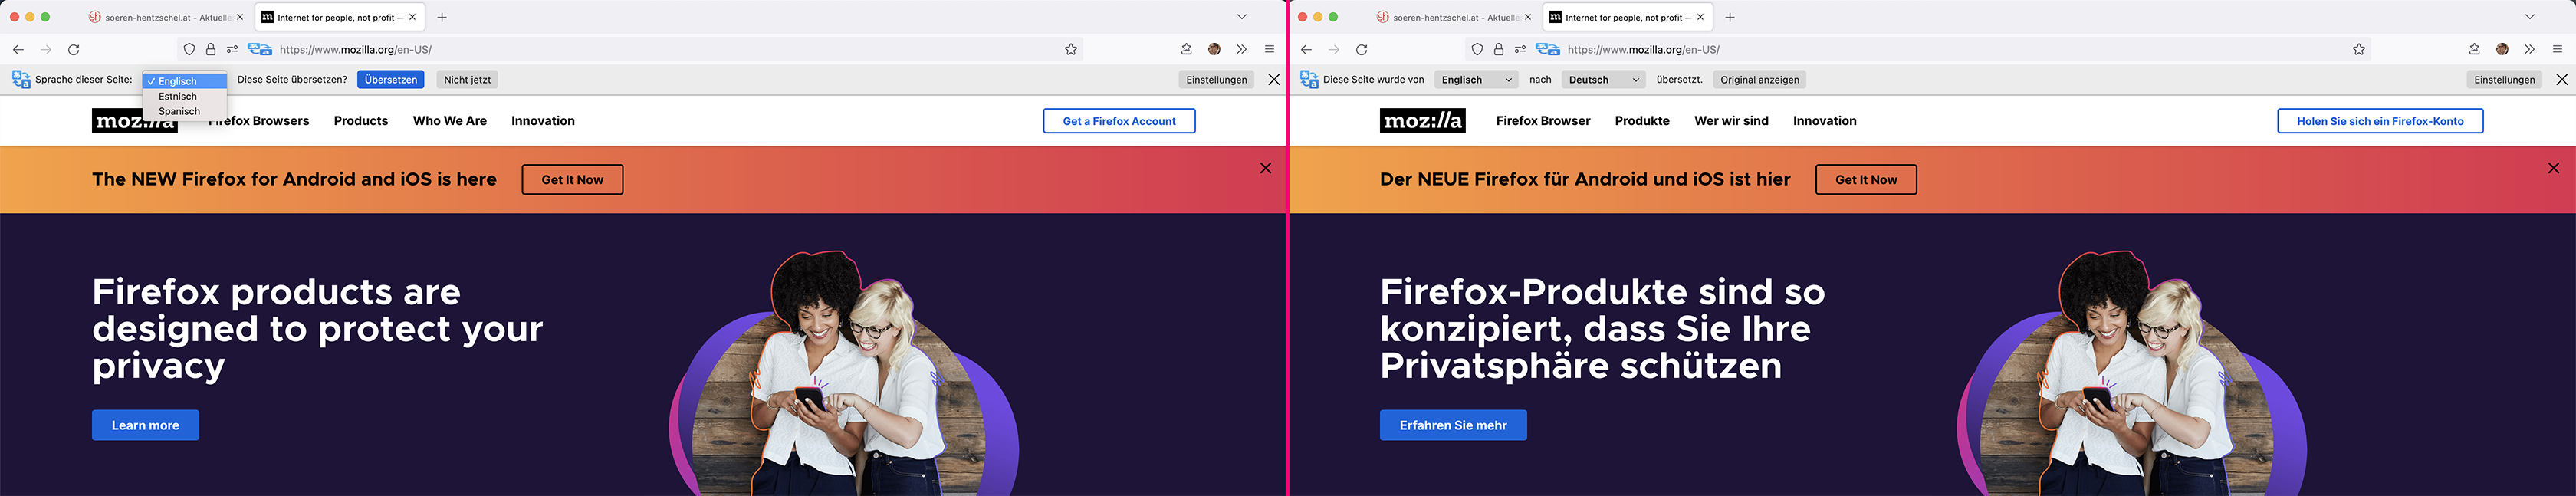
Nach wie vor erlaubt Firefox Translations ausschließlich Übersetzungen aus dem Spanischen sowie aus dem Estnischen ins Englische und umgekehrt, sowie vom Englischen ins Deutsche (allerdings nicht umgekehrt), die benötigten Sprachmodelle werden bei Bedarf automatisch heruntergeladen.

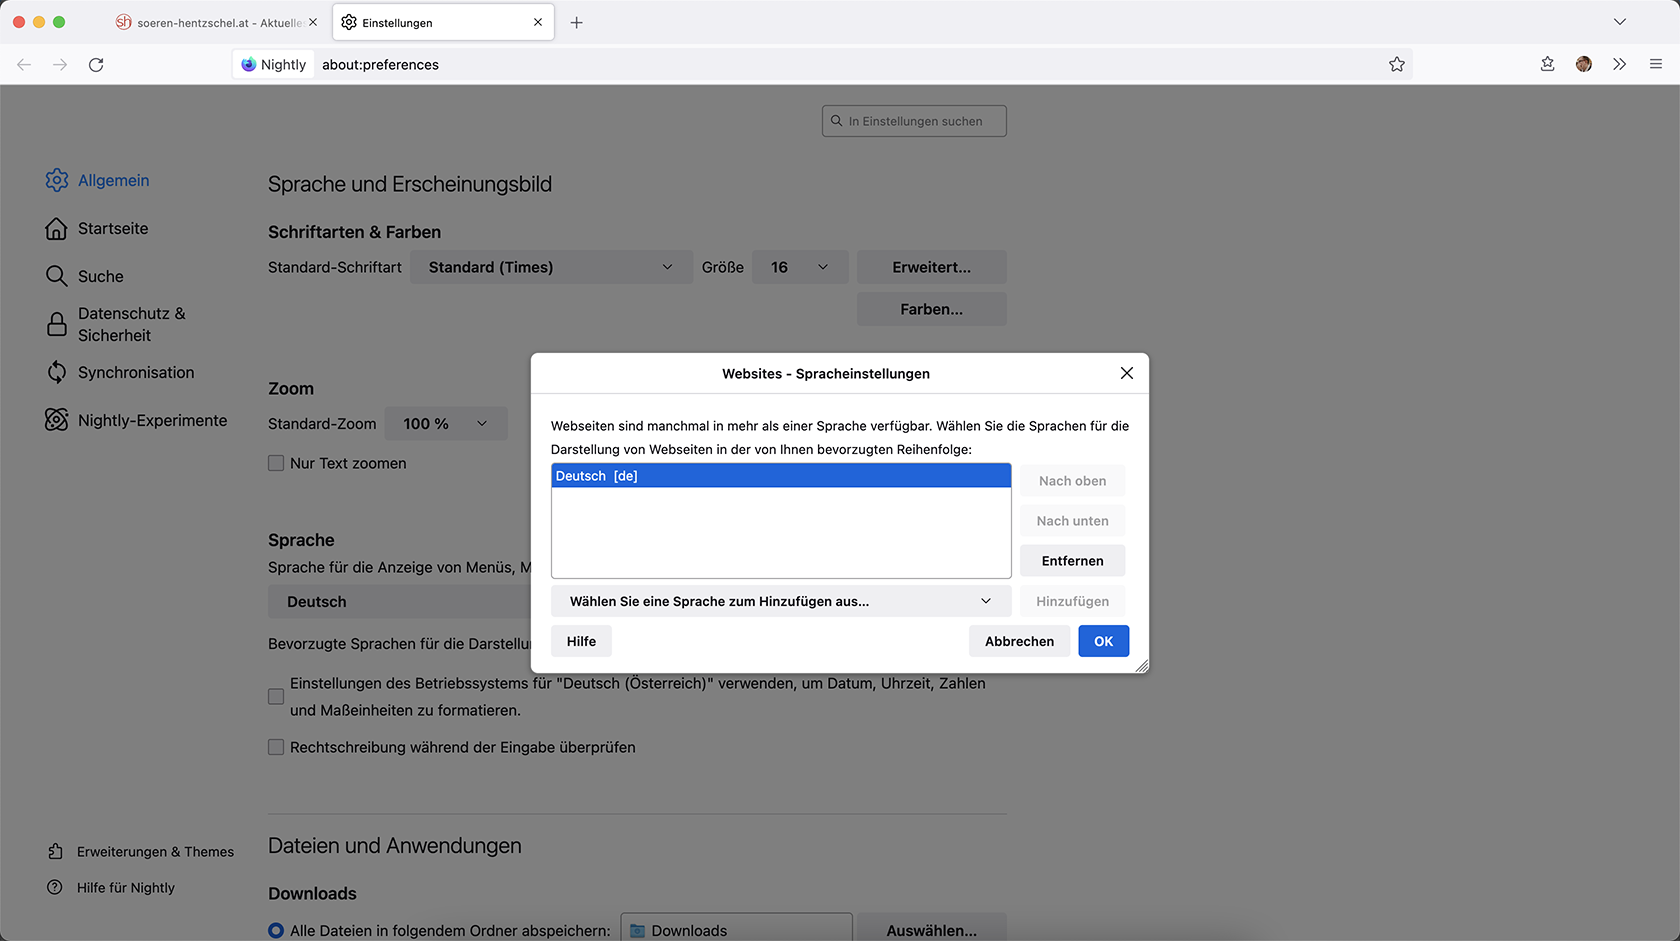
In den Firefox-Einstellungen darf die Sprache, aus der übersetzt werden soll, nicht als bevorzugte Sprache eingestellt sein. Ist Firefox beispielsweise so konfiguriert, dass Englisch verstanden wird, dann erscheint natürlich auch keine Übersetzungsleiste bei einer englischsprachigen Website.

Firefox Translate 0.4

Hinweis für Nutzer der bisherigen Erweiterung

Wie gesagt ist es nicht länger notwendig, die Signaturpflicht für Erweiterungen zu verändern. Nutzer, welche bereits vorher die Erweiterung installiert hatten, sollten daher aus Sicherheitsgründen die entsprechenden Schalter wieder zurücksetzen. Konkret bedeutet dies, dass xpinstall.signatures.required auf true zu setzen ist. Der Schalter xpinstall.signatures.dev-root kann entweder auf false gesetzt oder gleich ganz gelöscht werden, da dieser Schalter vom Nutzer manuell anzulegen war und nicht weiter benötigt wird.

So geht es weiter

Mit diesem Schritt hat das Bergamot-Projekt einen weiteren wichtigen Meilenstein erreicht. Die Entwicklung endet an dieser Stelle natürlich nicht. Es müssen weitere Sprachen unterstützt werden, es sind weitere Performance-Verbesserungen zu erwarten und auch weitere Features stehen auf der Roadmap, wie das Übersetzen von Inhalt, welcher dynamisch nachgeladen wird und noch nicht auf der Website zu lesen war, als die Übersetzungsanfrage gestartet worden ist. Einen Überblick über die nächsten zu erwartenden Schritte bietet der Meilenstein 4 des dazugehörigen GitHub-Projekts der Erweiterung sowie die letzten Tickets in der Übersetzungs-Komponente von Mozillas Bugzilla-Bugtracker für notwendige Änderungen auf der Plattform-Seite. Auf Bugzilla ist zu beachten, dass viele Tickets bereits älter sind und nicht in Verbindung mit dem Bergamot-Projekt stehen. Eine Sortierung nach Datum hilft beim Finden der relevanten Tickets.

Was die Integration in Firefox betrifft, bleibt diese erst einmal auf Nightly-Versionen limitiert und wird damit nicht in der finalen Version von Firefox 90 zur Verfügung stehen. Wann die Übersetzungsfunktion über Nightly-Versionen hinaus zur Verfügung stehen wird, kann zu diesem Zeitpunkt noch nicht gesagt werden.

Der Beitrag Maschinelle Übersetzungen ohne Cloud: Website-Übersetzer in Firefox integriert erschien zuerst auf soeren-hentzschel.at.

27. Mai 2021

Do, 27. Mai 2021, Niklas

AV Linux basiert nach wie vor auf MX Linux in Version 19.3 "Petito Feo", aber hebt mit der Aktualisierung einige Tools zur Bearbeitung von Audio und Videodateien auf die neueste Version.

Besonders interessant ist eine neue Variante der 64Bit Version der Distribution, die den Openbox Window Manager anstatt des voll ausgestatteten Xfce Desktop mitbringt und damit noch leichtgewichtiger ist. Die Pakete xfwm und xfdesktop wurden hier weggelassen, andere leichtgewichtige Programme aus der Xfce Umgebung kommen auch mit Openbox zum Einsatz.

Des Weiteren nutzt die 64Bit Version jetzt standardmässig den Display-Manager SLiM und das Programm Nitrogen zum Einstellen des Desktophintergrunds. Die ACM Plugin Demos in Version 3.0.0 sind auch enthalten.

In der 32Bit Variante wurden die Pakete pulseaudio-module-jack und a2jmidid zur Standardausstattung hinzugefügt. Ausserdem wird man beim Starten des Live-Systems automatisch eingeloggt.

Beide Varianten kommen mit einigen visuellen Verbesserungen, darunter eine Taskleiste im traditionellen Stil, wie man sie von Windows gewohnt ist. Das Theme "Diehard" wurde verbessert. Dabei wurde auch das AV Linux Logo aktualisiert und neue Hintergrundbilder hinzugefügt. Der AV Linux Assistant benötigt jetzt weniger Platz auf dem Bildschirm.

AV Linux bringt jetzt die Version 6.7 des Audiobearbeitungsprogramms Ardour mit. Die Audio-Plugins Airwindows, Drops und MZuther Plugins wurden hinzugefügt. Auch die SFizz SFZ Bibliothek ist jetzt in Version 1.0 enthalten, sowie das LV2 Plugin.

Letzteres kann unter anderem vom ebenfalls neuen Audioproduktionsprogramm Reaper 6.28 verwendet werden. Weiter zur neuen Ausstattung gehört das Audiobearbeitungsprogramm Harrison Mixbus demo 7.0.150 und die aktuellsten Dragonfly Reverb Audioeffektplugins.

In der neuen Version wurde ausserdem das Benutzerhandbuch verbessert und das Liquorix Repository so korrigiert, dass es mit Debian 10 kompatibel ist. Das veraltete libfaudio Repository aus dem openSUSE Build Service wurde entfernt. Der Linux Kernel wurde auf Version 5.9 LTS aktualisiert.

Wer AV Linux neu installieren möchte, kann das Datenträgerabbild von der Projektseite herunterladen. Bestehende Installationen können über das Repository auf die neueste Version aktualisiert werden.

Quellen:

26. Mai 2021

New Tab Override ist eine Erweiterung zum Ersetzen der Seite, welche beim Öffnen eines neuen Tabs in Firefox erscheint. Die beliebte Erweiterung ist nun in Version 15.1 erschienen.

Was ist New Tab Override?

Die Erweiterung New Tab Override erlaubt das Überschreiben der Seite, welche beim Öffnen eines neuen Tabs in Firefox erscheint. Dies kann eine beliebige Website, immer automatisch die aktuelle Startseite, eine lokale Datei, eine Hintergrundfarbe oder die neusten Nachrichten von diesem Blog sein.

New Tab Override war das erste Add-on, welches das Überschreiben des neuen Tabs ermöglichte, und ist damit das Original und auch heute noch die meistgenutzte Erweiterung dieser Art. New Tab Override wurde im Dezember 2016 auf dem offiziellen Mozilla-Blog vorgestellt, schon mehrfach im Add-on Manager von Firefox beworben und gehört außerdem zu Mozillas handverlesener Auswahl empfohlener Erweiterungen.

Download New Tab Override für Firefox

Die Neuerungen von New Tab Override 15.1

New Tab Override 15.1 ist ein Wartungs-Update und bringt gegenüber der im August veröffentlichten Version 15.0, welche drei neue Features brachte, keine neuen Funktionen. Mit dem Update wurden die niederländische, die polnische und die schwedische Übersetzung aktualisiert, es wurde eine Code-qualitative Verbesserung in der Feed-Komponente vorgenommen, eine falsche Textfarbe bei Verwendung des Dark Modes korrigiert sowie das von der Erweiterung angezeigte Copyright-Jahr von 2020 auf 2021 geändert. Außerdem wurde Mozillas Tool web-ext zum Kompilieren der Erweiterung von Version 5.0.0 auf Version 6.1.0 aktualisiert.

Der Beitrag New Tab Override 15.1 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Mir ist aufgefallen, dass ich gar nichts über Touchpads und Mausgesten im Blog hier habe, diese aber schon seit einer gefühlten Ewigkeit benutze. Was man dafür braucht ist ein einigermaßen aktuelles Notebook mit einem Touchpad, das Zweifinger-, oder Dreifingergesten unterstützt.

In modernen Linux Desktop Distributionen, wie zum Beispiel Kubuntu kommt libinput als zum Einsatz, um sämtliche Eingaben für sogenannte Display Server zur Verfügung zu stellen. Also alles, was sich Tastatur, Maus, Touchpad, Stift oder sonst noch Eingabegerät nennt, mit dem man irgendwelche Eingaben am Computer machen kann. Libinput ist der Input Manager des Displayservers Wayland.

Hintergrund zum Thema Display Server unter Linux:

Da unter Linux vieles modular aufgebaut ist, also viele Programme und Programmbibliotheken arbeiten zusammen um z.B. eine komplexe Sache erledigen. Frei nach dem Prinzip “teile und herrsche", ist auch die grafische Anzeige in verschiedenen Programm(bibliotheken) unterteilt. So ist die grafische Anzeige bei Linux Desktopsystemen klassischerweise in 3 verschiedene “Programme” aufgeteilt: 1. Display Server, 2. Fenstermanager,, 3. Desktopmanager . Beim letzten Punkt verschwimmt die Teilung mittlerweile etwas. Grob kann man aber sagen, dass:

  1. Display Server (Xorg/Wayland) organisieren beispielsweise die grafische Auflösung, grafische Darstellung, Multimonitorsetup und auch Netzwerkkommunikation zwischen Displayservern auf unterschiedlichen Computern.
  2. Fenstermanager organisieren die Darstellung, Funktion und Verwaltung von Fenstern, Scrollballken, Fenstereigenschaften, Icons usw
  3. Desktopmanager organisieren die Kommunikation zwischen verschiedenen Programmen (z.B. Copy&Paste) und einiges mehr.

Der Displayserver Xorg ist schon relativ alt und der Nachfolge.Displayserver ist Wayland, der so langsam in die Distributionen mit einzieht. Mehr zu diesem Thema findest du auf englisch hier https://freedesktop.org/wiki/Software/ .


So, nun aber zum eigentlichen Thema Mausgesten auf dem Touchpad einrichten.


Vorbereitung
Installiert sind bei meinem Kubuntu 20.04 folgende Pakete xserver-xorg-input-libinput, libinput-bin, libinput-tools, libinput10, xinput, xdotool . Diese sollten bereits installiert sein. Prüfe das zuerst mit dem Befehl
sudo apt list xserver-xorg-input-libinput libinput-bin libinput-tools libinput10 xinput xdotool
Sollte eines der Pakete fehlen, installiere es mit sudo apt install PAKETNAME


Konfiguration
Konfiguriert wird libinput entweder systemweit für alle Benutzer in der Datei /etc/libinput-gestures.conf oder nur für den entsprechenden (eigenen) Benutzer im Homeverzeichnis des Benutzers in der Textdatei ./conf/libinput-gestures.conf . Als Vorlage kann man sich die Datei aus /etc/libinput-gestures.conf in das eigene Benutzerverzeichnis kopieren mit cp /etc/libinput-gestures.conf ~/.config/libinput-gestures.conf . Die Benutzerkonfiguration “überschreibt” immer die systemweite Konfiguration.


In der Datei steht am Anfang auch eine Erklärung auf Englisch, wie man das mit der Konfiguration funktioniert

# Each gesture line has 3 [or 4] arguments separated by whitespace:
#
# action motion [finger_count] command
#
# where action and motion is either:
# swipe up
# swipe down
# swipe left
# swipe right
# pinch in
# pinch out


Grob gesagt: Jede Gestenkonfiguration pro Zeile enthält 3 bis 4 Argumente, die mit einem Leerzeichen getrennt werden. Bei mir sieht das zum Beispiel so aus (nur 3 und 4 Fingergesten. Keine 2 Fingergesten, da es sich sonst eventuell mit dem Scrollen beisst)

# Show all windows on the Screen
gesture swipe up 3 xdotool key ctrl+F9
gesture swipe down 4 xdotool key ctrl+F8

# Minimize current window
gesture swipe down 3 xdotool key super+space
#gesture swipe up 3 xdotool key super+Page_Down
gesture swipe left 3 xdotool key ctrl+super+Left
gesture swipe right 3 xdotool key ctrl+super+Right


Wichtig hierbei sind 2 Dinge!

  1. Die Aktionen, was passiert, wenn man “swiped” muss in den Systemeinstellungen (grafisch) - Verhalten des Arbeitsbereiches - Arbeitsflächen-Effekte schon konfiguriert sein. Oder aber auch über Systemeinstellungen - Kurzbefehle - Globale-Kurzbefehle - KWin konfiguriert sein!
  2. Die Windows- bzw Linux Taste wird in den Systemeinstellungen als “Meta” bezeichnet. In der Konfiguration von libinput wird sie aber als “Super” bezeichnet. Ansonsten gilt Alt, Ctrl,Shift, Blank, Tab, Page_up, Page_down, left, right, up, down, usw


Starten des Dienstes

Es gibt zwei Wege den entsprechenden Dienst zu starten, damit die Gesten funktionieren. Der bevorzugte Weg ist dieser hier

libinput-gestures-setup service

Dann muss noch konfiguriert werden, dass der Dienst für den Desktop aktiv ist

libinput-gestures-setup autostart

Wenn man etwas an der Konfiguration ändert, so kann man das im laufenden Betrieb aktiv machen, indem man

libinput-gestures-setup stop && libinput-gestures-setup start 

oder das hier eingibt

libinput-gestures-setup restart

Den Status prüft man mit dem Befehl

libinput-gestures-setup status


Zusätzliche Infos

  • Mit xinput list bekommst du eine Auflistung aller möglichen Eingabegeräte, die an deinem Computer angeschlossen sind.
  • Mit xinput list-props ID bekommst du die Parameter, die mit dem entsprechenden Device (Maus, Tastatur, Touchpad) möglich sind.
  • Mit xinput set-prop ID EIGENSCHAFTEN (ohne Kommas) kannst du die meisten Eigenschaften verändern.


Quellen

  1. Libinput-gestures https://github.com/bulletmark/libinput-gestures
  2. Dokumentation (englisch) https://wayland.freedesktop.org/libinput/doc/latest/features.html
  3. Libinput Home https://freedesktop.org/wiki/Software/libinput/


Mi, 26. Mai 2021, Niklas

Die leichtgewichtige Debian-basierte Distribution, die auf die verbreitete Software Systemd zur Steuerung von Services verzichtet, hat nach rund 7 Monaten Entwicklungszeit die neue Version 19.4 "Grup Yorum" veröffentlicht.

Die neue antiX Version basiert auf Debian 10 Buster und bringt unter anderem ein erheblich verbessertes Installationsprogramm mit. Damit ist es nun möglich, die Installation anzupassen und eine sparsame Verschlüsselung auf der Partition zu aktivieren.

Ausserdem wurde SeaMonkey zur Standardausstattung hinzugefügt. Das Programm stammt von Mozilla und nutzt die gleiche Technik wie Firefox, ist allerdings deutlich grösser in seinem Funktionsumfang - neben einem Browser ist auch ein E-Mail-Client, ein IRC Client und ein HTML Editor enthalten.

Des Weiteren wurde das Terminaltool zum Herunterladen von YouTube Inhalten ersetzt. Hier kommt jetzt ytfzf statt mps-tube zum Einsatz. Der Window Manager IceWM wurde auf Version 2.3.4 aktualisiert, der Firefox Browser auf 78.10.0 ESR und LibreOffice auf Version 7.0.4.

Unter der Haube läuft der relativ antiquierte Linux Kernel 4.9.0-264, allerdings sind Sicherheitsupdates aus dem Debian 10 Buster Repository enthalten. Die Firmware wird von Debian Sid (Unstable) entnommen, um eine möglichst gute Hardwareunterstützung zu erzielen.

Aus der Base Version von antiX wurden zahlreiche Pakete entfernt, sodass diese jetzt auch auf eine CD-ROM (700 MB Speicher) gebrannt werden kann. Darunter sind die GUI Version des iso-snapshot Tools, der Paket Installer, der SMTube YouTube Browser und die VirtualBox Guest Apps. In der Full Version sind diese Programme weiterhin vorhanden. Ausserdem können sie in der Base Version nachträglich aus dem Repository installiert werden.

Wer antiX neu installieren will, kann das Datenträgerabbild dazu von der Projektseite herunterladen. Die Distribution ist für 64Bit und 32Bit Systeme in den Varianten Full, Base, Core und Net erhältlich. Alle Editionen sind wahlweise mit SysVInit oder runit als Systemd-Ersatz verfügbar.

Wer bereits eine ältere Version von antiX installiert hat, kann dieses einfach mit apt-get update && apt-get full-upgrade auf die neueste Version aktualisieren.

Quellen:

25. Mai 2021

Ich habe seit längerer Zeit das Problem in dem Musikprogramm (DAW) Bitwig, dass Klicks irgendwie nicht so richtig gut verarbeitet werden. In letzter Zeit wird das Problem intensiver und daher habe ich mich mal auf die Suche gemacht, um dieses Problem in meinem Kubuntu 20.04 einzugrenzen.

Dazu kommt noch, dass seit dem Wechsel von evdev nach libinput sind auch die erweiterten Einstellungen der Mauseigenschaften in den Systemeinstellungen nicht mehr verfügbar. Aber Linux wäre nicht Linux, wenn man das nicht in einer Textdatei selber eintragen könnte.

Im Homeverzeichnis des Benutzers gibt es das versteckte Verzeichnis .config und dort gibt es die Textdatei kdeglobals .

Die Datei kdeglobals öffnet man mit einem Texteditor wie z.B. Kate und sucht den Abschnitt der mit [KDE] anfängt. Bei mir sieht dieser Teil dann mit der entsprechenden weiteren Konfiguration mit einem kürzeren Doppelklick (DoubleClickInterval - Angabe in Millisekunden) so aus

[KDE]
AnimationDurationFactor=1.000000
ColorScheme=Breeze
LookAndFeelPackage=org.kde.breezedark.desktop
ScrollbarLeftClickNavigatesByPage=false
ShowDeleteCommand=false
ShowIconsInMenuItems=true
ShowIconsOnPushButtons=true
SingleClick=true
contrast=4
DoubleClickInterval = 200


Obsidian startet manchmal mit einer Fehlermeldung, dass nicht genügend File Watchers zur Verfügung ständen “System limit for number of file watchers reached, watch...” und man diese doch erhöhen möchte. Das taucht bei mir mal hier mal da nach einem kompletten Neustart auf und hat etwas mit einem Bug des Electron Frameworks zu tun ….

Einen Workaround für diesen Fehler kann man direkt im Systen eingeben.

Man öffnet mit root Rechten die Datei /etc/sysctl.con mit einem Editor und fügt folgende Zeile an das Ende (wenn die Zeile noch nicht da sein sollte)

fs.inotify.max_user_watches=524288

Mit folgendem Befehl wird geprüft, ob die Einstellung auch übernommen wurde

sudo sysctl -p

Danach sollte Obsidian wieder starten.


Ein anderer Ansatz ist es im Verzeichnis /etc/sysctl.d/ die Datei 10-user-watches.conf anzulegen und dort die obige Zeile einzutragen


Weitere Artikel

  1. Obsidian - Markdown your Power


Di, 25. Mai 2021, Ralf Hersel

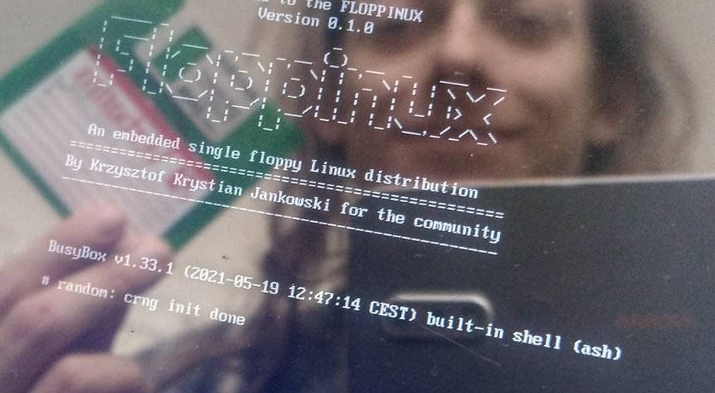
Die ISO-Dateien gewöhnlicher GNU/Linux-Distributionen haben in der Regel eine Grösse von 2 GB (Ubuntu 21.04 hat 2.6 GB, Fedora 34 ist 1.9 GB gross). Es gibt viele kleinere Distros, z.B. ArchBang (1 GB), Puppy Linux (400 MB), Porteus (300 MB), SliTaz (43 MB), Tiny Core Linux (16 MB). Darüber kann Krzysztof Krystian Jankowski nur lachen. Sein Floppinux bootet von einer 1.44 MB Diskette.

Er hat eine eingebettete Linux-Distribution von Grund auf neu erstellt. Sie passt auf eine einzelne Diskette. Zum Zeitpunkt des Schreibens verwendet sie ~1MB Speicherplatz. Das gibt ihm ~400KB freien Platz, den er für Anwendungen nutzen kann.

Diese Distribution kann auf einem 486DX-PC mit 24 MB RAM booten. Auf einem Emulator bootet sie fast augenblicklich. Auf moderner Bare-Metal-Hardware ist das einzige, was diese Geschwindigkeiten verhindert, die tatsächliche Geschwindigkeit eines Diskettenlaufwerks.

Wer sich für diesen Minimal-Ansatz interessiert und Floppinux selbst bauen und booten möchte, findet alle Details auf Krystians Webseite. Es gibt auch ein Video, in dem er den Bootvorgang von Floppinux mit dem Handy gefilmt hat. Im Video sieht man, wie er über die Grossen lachen kann.

Hinweis: Es ist mir klar, dass man die Grösse von Installations-Medien nicht miteinander vergleichen kann, weil die Desktop-Umgebungen und die Anzahl der bereitgestellten Anwendungen viel zur Grösse des ISO-Images beitragen. Mir war es wichtig aufzuzeigen, dass es funktionierende Installationen gibt, die auch mit einem Tausendstel des Üblichen auskommen.

Quelle: https://bits.p1x.in/floppinux-an-embedded-linux-on-a-single-floppy/

24. Mai 2021

BitLocker To Go ist Microsofts Lösung zur Verschlüsselung von USB-Sticks und externen Festplatten. Unter Linux lassen sich entsprechend verschlüsselte Speichermedien mit Cryptsetup 2.3 und neuer verwenden.

Das ist jetzt eher ein Blogartikel aus der Rubrik „Und so einfach kann es gehen“. Zu Testzwecken hatte ich mit einem aktuellen Windows 10 Pro einen USB-Stick mit BitLocker to Go gesichert.

Den Stick habe ich anschließend an mein Linux-System angeschlossen und in Dolphin ausgewählt. Es folgt die obligatorische Passwortabfrage wie z. B. auch bei LUKS verschlüsselten Speichermedien und anschließend kann man den Stick normal benutzen.

Cryptsetup 2.3 ist noch nicht in allen Distributionen enthalten, da gerade solche elementaren Basis-Werkzeuge oft zögerlich aktualisiert werden und es erst vor knapp einem Jahr veröffentlicht wurde. Das in wenigen Wochen kommende openSUSE Leap 15.3 enthält es aber ebenso wie das für den Sommer erwartete Debian 11 „Bullseye“. Spätestens mit der im kommenden Jahr erscheinenden LTS 22.04 von Ubuntu dürfte man dann Cryptsetup 2.3 auf Linux-Systemen voraussetzen können.

Ab dann wäre es eine Überlegung wert, für Betriebssystem-übergreifende Verschlüsselung auf BitLocker To Go anstelle von VeraCrypt zu setzen. Letzteres ist zwar Open Source, aber bei Weitem kein Standard (viele nutzen unverständlicherweise immer noch TrueCrypt) und man kann nicht darauf vertrauen, dass es vorinstalliert ist. Bei portablen Speichermedien immer noch ein großes Hindernis und ein Grund, weshalb viele gänzlich auf Verschlüsselung verzichten.

Ein Manko bleibt, dass Cryptsetup lediglich existierende BitLocker-Speichermedien einbinden, aber selbst keine anlegen kann. Ebenfalls beschränkt sich die Unterstützung auf normale Passwortabfragen. Erweitere Sicherungen wie SmartCards oder TPM werden nicht unterstützt.

Der Artikel Cryptsetup und BitLocker To Go erschien zuerst auf [Mer]Curius

23. Mai 2021

Die faktische Abkündigung von CentOS durch Red Hat hat mehrere Nachfolgeprojekte entstehen lassen. Oracle versuchte seine eigene Distribution prominenter zu präsentieren, aus der Community kam noch Rocky Linux. Aussichtsreichster Kandidat ist aber wohl AlmaLinux.

Bei allen Projekte handelt es sich um freie Klone von Red Hat Enterprise Linux. Deshalb gibt es naturgemäß kaum Abweichungen zu RHEL und die Arbeit besteht „nur“ in der Übernahme der RHEL-Entwicklung. Man hat allerdings in den letzten Jahren bei CentOS gesehen, dass dieses „nur“ ganz schön viel Arbeit machen kann. Vor allem durch Neuerungen wie die App Streams, die Red Hat in Version 8 eingeführt hat.

RHEL und seine freien Klone dürften die meisten vor allem im Server-Kontext interessieren. RHEL bietet aber auch einen Desktop und hier wird es interessant, denn Red Hat bietet extrem lange Supportzeiträume. Anvisiertes Ende für RHEL 8 ist zur Zeit 2029. RHEL und seine freien Clone sind deshalb vor allem für Desktops interessant, die extrem lange (vermutlich sogar über die gesamte Lebenszeit der Hardware) stabil laufen sollen.

Installation von AlmaLinux

Zur Installation stehen einige Images bereit. Es gibt u.a. eine minimale und eine vollständige ISO. Die Installation erledigt das von RHEL und Fedora bekannt Anaconda mit all seinen Stärken und Schwächen (Partitionierung!).

Die Installation einer grafischen Oberfläche ist in der Installationsroutine dezidiert nicht vorgesehen. Da zeigt sich wieder mal der Server-Fokus. Dafür gibt es die Möglichkeit, ein „kopfloses Management“ einzurichten. Die schönen Fallstricke der Lokalisierung.

Es muss also zuerst eine minimale Variante installiert werden und anschließend nachträglich die Desktopumgebung.

Dies geschieht nach einem Neustart auf der Kommandozeile mit folgendem Befehl.

# dnf groupinstall "Server mit GUI"

Von dem „Server“ nicht irritieren lassen. Die Bezeichnung ist etwas komisch und könnte falsche Schlussfolgerungen aufkommen lassen. Ich vermute, dass bei der Gruppenbezeichnung der X-Server gemeint gewesen ist.

Anschließend muss man noch festlegen, dass das System direkt im grafischen Modus startet.

# systemctl set-default graphical

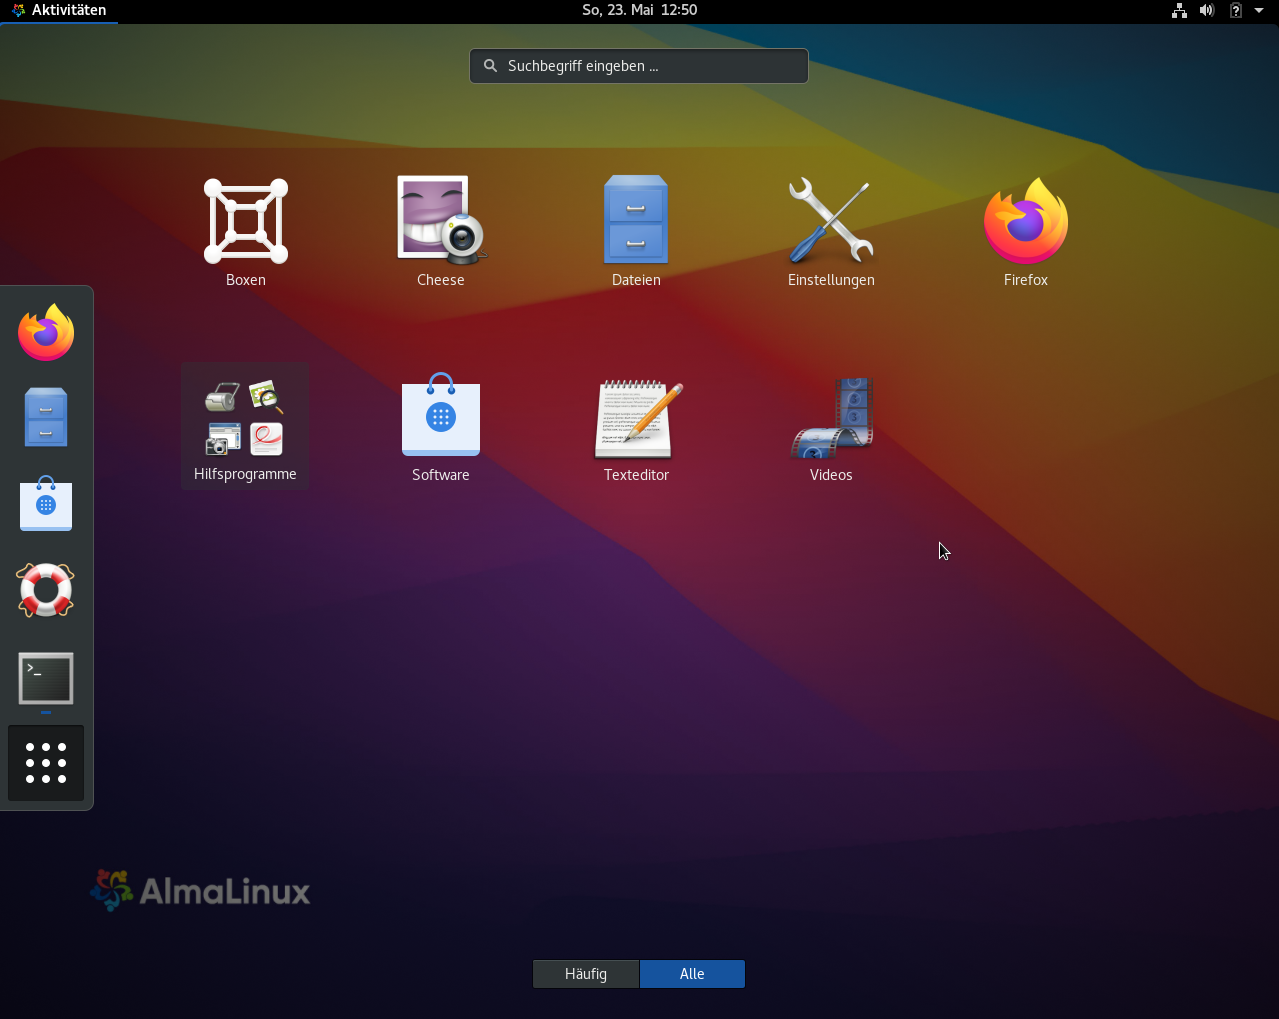
Nach einem Neustart begrüßt einen GDM.

Desktop und Programme

AlmaLinux enthält genau wie RHEL nur GNOME. Nachdem man in der letzten Version KDE rausgeschmissen hat, macht Red Hat hier keine Kompromisse mehr. Alle RHEL-Klone sind deshalb nur für Anwender interessant, die mit GNOME arbeiten können und wollen.

GNOME liegt in Version 3.28 vor. Das ist natürlich schon ein bisschen älter, aber ich wüsste nicht, welche Funktionen danach hinzugekommen wären, die wirklichen Mehrwert bringen. Die Auswahl an vorinstallierten Programmen ist sehr reduziert und beschränkt sich auf die wesentlichen GNOME Programme.

Firefox wird in der aktuell vorliegenden ESR-Variante 78 ausgeliefert, LibreOffice in 6.4.

Die Programmauswahl in den Paketquellen ist natürlich eingeschränkt, wobei für normale Desktopanforderungen nicht wirklich etwas fehlt.

Ansonsten ist Flatpak in den Paketquellen enthalten, womit sich auch aktuelle Programmversionen beliebiger Software z. B. über Flathub installieren lassen.

Zusammengefasst

Wer gerne mit GNOME arbeitet und Ruhe am Desktop haben will, für den ist AlmaLinux sicherlich nicht uninteressant. Ich würde mir ja genau so etwas für KDE wünschen.

In jedem Fall ist AlmaLinux allem Anschein nach ein würdiger CentOS-Nachfolger und kommt entsprechend nun hier auf die Seite mit den LTS-Empfehlungen.

Der Artikel CentOS Nachfolger AlmaLinux angetestet erschien zuerst auf [Mer]Curius

22. Mai 2021

Als Anwender kann man getrost LTS-Versionen verwenden, denn es gibt keine substanzielle Entwicklung, die man droht zu verpassen. Es gibt nur das Hochzählen von Versionen und die Illusion von Entwicklung durch Changelogs voller Fixes, die Probleme beheben, die man zwei Versionen vorher eingeführt hat.

Übertreibe ich etwas? Sicherlich! Aber nicht so sehr, wie manche Befürworter von Rolling Release-Modellen behaupten würden.

Die Präferenz für LTS-Distributionen ist für langjährige Leser sicher nicht neu. Bereits seit vielen Jahren gibt es auf [Mer]Curius eine Übersichtsseite für geeignete Distributionen und die wesentlichen Gedanken habe ich vor ein paar Monaten schon mal zusammen gestellt.

Die Idee zu diesem Artikel kam mir, als ich vor ein paar Wochen ein paar Kubuntu 18.04 Installationen auf 20.04 aktualisierte. Neuerungen gab es keine merkbaren und das obwohl die KDE-Entwicklung von 2 Jahren in das Release eingeflossen war. Da die Systeme ihre Aufgaben völlig zufriedenstellend erledigen, ist das natürlich kein Problem – nun erledigen sie ihre Aufgaben eben mit 20.04 anstelle 18.04 und vorher 16.04. Doch gab es überhaupt substanzielle Neuerungen in den letzten 10 Jahren, auf die man unmöglich 2-3 Jahre warten konnte?

Die erste Reaktion ist sicherlich: Klar, natürlich gab es die. Es waren so viele Jahre und so viele Releases, da muss sich doch viel substanzielles getan haben. Zumal KDE noch eines der aktiveren Projekte am Linux-Desktop ist und nicht gerade für langfristige Produktpflege steht.

Andererseits wird der Linux-Desktop insgesamt sehr konservativ weiterentwickelt. Das betrifft nicht nur MATE und Xfce, sondern auch GNOME und KDE. Ja, auch diese beiden! Die GNOME Shell war natürlich ein harter Bruch, aber seitdem hat sich kaum noch was getan, auch mit GNOME 40 waren das eher graduelle Veränderungen. Nimmt man die Classic Shell sind die Veränderungen noch überschaubarer. Bei KDE gab es Plasma 4 und Plasma 5 und man hat den Code vermutlich zwei Mal ausgetauscht. Veränderungen? Seht selbst:

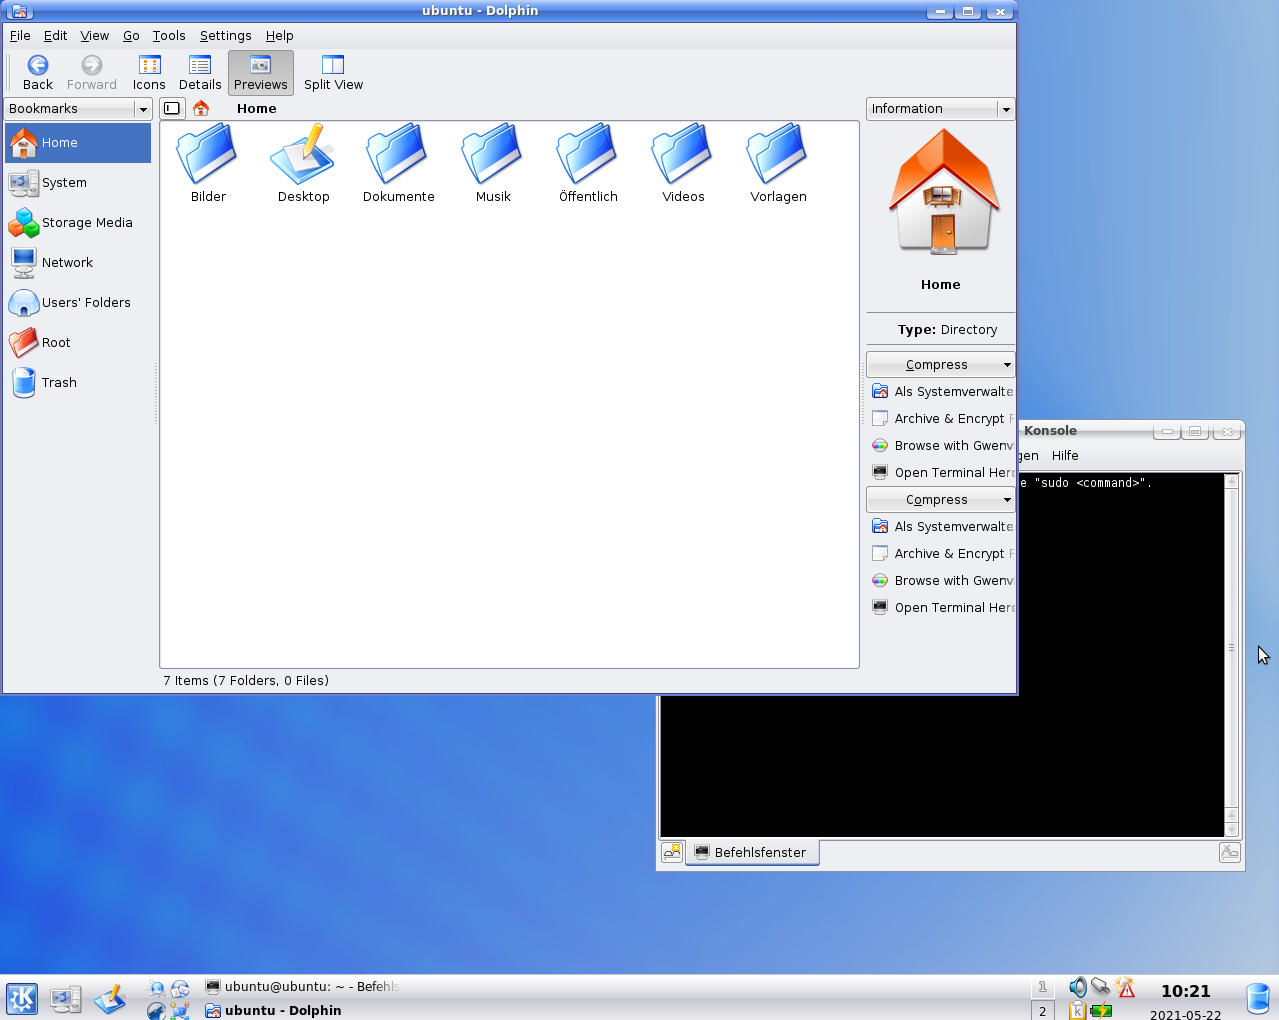
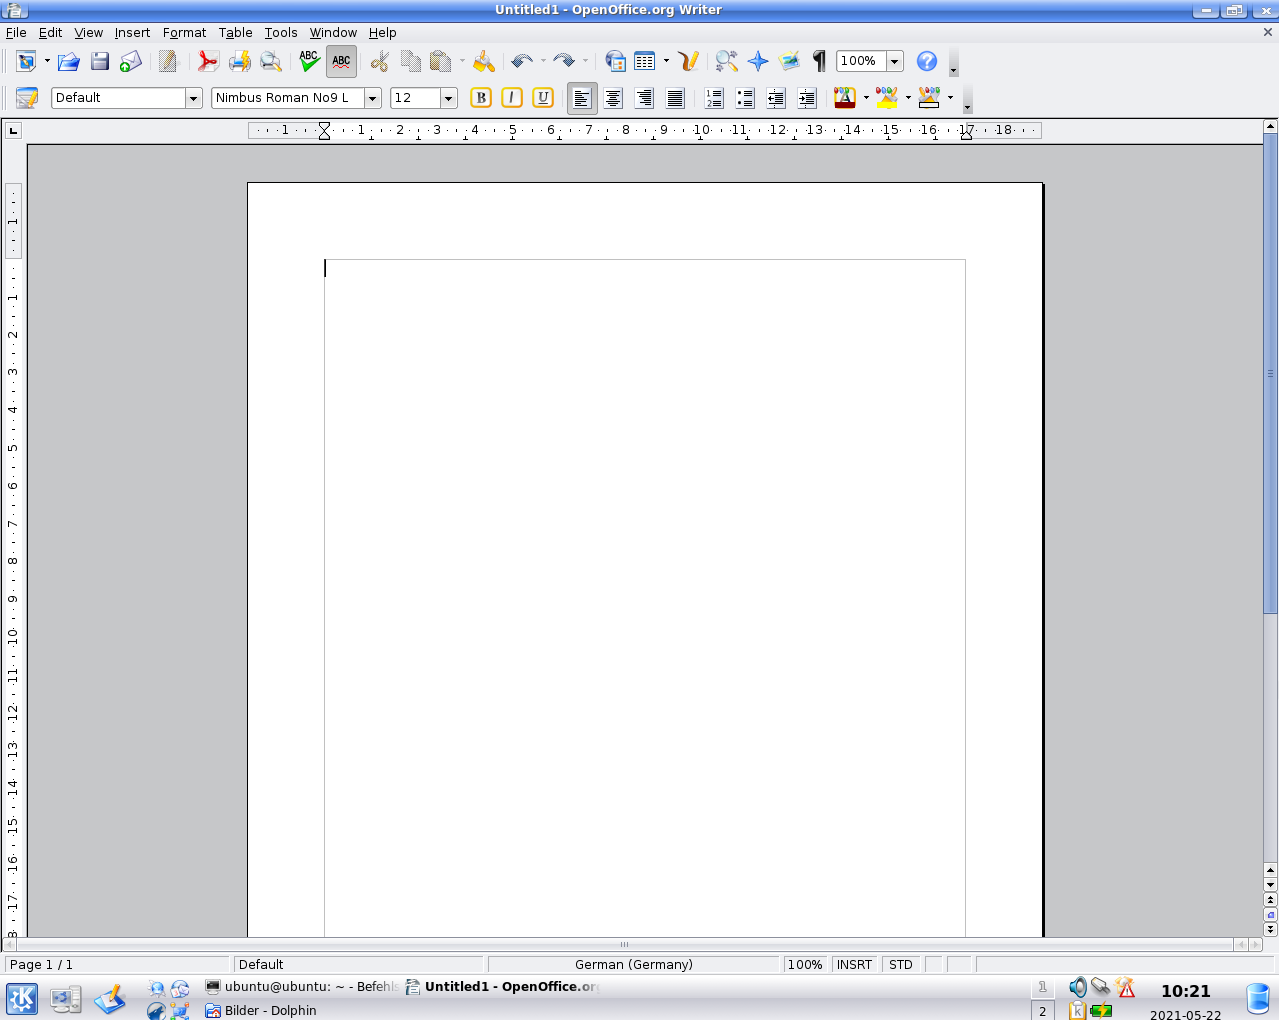
Ich habe zu Demonstrationszwecken mal die ISO von Kubuntu 8.04 gestartet und vergleiche hier mit ein paar Screenshots mit Kubuntu 20.04. Dazwischen liegen also gut 12 Entwicklungsjahre. Dabei nicht von den Symbolen und der QtCurve-Optik täuschen lassen. Man könnte ein heutiges Plasma ziemlich leicht wie KDE 3.5 aussehen lassen und umgekehrt.

Optische Entwicklung

Desktop mit Dolphin und Konsole

Systemeinstellungen

Office

Diese Serie ließe sich beliebig fortsetzen, da auch Kontact und andere Programme sich oberflächlich kaum verändert haben. KDE ist hier nur ein Beispiel, man könnte das problemlos auch für GNOME machen. Bei MATE und Xfce müsste man vermutlich nicht mal zwei Images starten, sondern könnte einfach das Wallpaper ändern und behaupten, dass 10 Jahre vergangen sind. Es gibt nur sehr wenige Endanwender-Programme, die so aktiv entwickelt werden, dass man wirklich zwingend jede Veröffentlichung mitnehmen muss. Browser gehören da dazu, aber dafür haben Distributionen schon lange Lösungen gefunden.

Das betrifft aber nicht nur die Optik, sondern auch die Funktionen. Kubuntu 8.04 liefert bereits eine vollständige Programm-Sammlung aus, die eigentlich keine Funktionen vermissen lässt, die man heute bei Kubuntu gewohnt ist. Das muss nicht als Kritik an Kubuntu 20.04 verstanden werden, sondern zeigt einfach wie weit der Linux-Desktop 2008 schon war und warum man damals von dem Vista-Debakel so profitieren konnte. Jedenfalls habe ich in Kubuntu 8.04 nichts gefunden, das mir fundamental fehlen würde. Natürlich kann OpenOffice noch nicht so gut mit OOXML umgehen, wie LibreOffice heute und natürlich kann man mit 8.04 nicht mehr produktiv ins Internet aber das sind die üblichen Anpassungen an moderne Standards.

Einordnung

Sicherlich gab es Veränderungen unter der Haube. Allerdings auch nicht so viel, wie man vielleicht vermuten mag. Denn das ubuntuusers-Wiki weiß für 8.04 schon zu berichten, dass mit PulseAudio und PolicyKit Technologien eingeführt wurden, die uns noch heute begleiten. Drucker laufen mit CUPS, Scanner mit sane. Die Abkehr von HAL stand ebenfalls kurz bevor. Ein Linux von heute funktioniert gar nicht so fundamental anders als 2008. Sogar X11 ist uns bis heute erhalten geblieben, denn Wayland ist immer noch nicht in der Breite angekommen.

Es gibt viele Gründe für diese eher überschaubaren optischen Neuerungen. Das Desktop-Konzept, dem alle Desktop-Betriebssysteme und eben auch alle Desktopumgebungen bei Linux folgen, hat sich seit 1995 nicht mehr substanziell verändert. Das gilt auch für die Funktionen, die wir am Desktop erwarten. Da hat sich nicht nur bei Linux, sondern auch bei Windows und macOS ein gewisser Konsens eingestellt. Die Linux-Community ist zudem besonders konservativ, weshalb man an UI-Richtlinien festhält, die bei Windows und macOS schon lange obsolet sind (siehe LibreOffice), wodurch noch weniger optische Brüche als bei anderen Systemen auftreten.

Viele andere Veränderungen mögen das Entwicklerherz erfreuen, aber ob der Desktop nun auf Qt3, Qt4, Qt5 oder in naher Zukunft Qt6-Toolkit setzt, ist dem Anwender doch herzlich egal. Das gleiche gilt im anderen Lager für Gtk2, Gtk3 oder eben Gtk4. Gleiches gilt für irgendwelche Neuentwicklungen, bei denen der Code dann in Qt Quick oder irgendeiner anderen „Fancy“-Sache neu geschrieben wird. Aus Entwicklersicht mag das klug sein, vielleicht sogar zukunftsweisend oder einfach nur Spaß machen. Als Anwender muss ich konstatieren, dass es für meine Anwendungsfälle nicht so wichtig ist, ob etwas aktuellen Standards entspricht oder nicht – sofern es funktioniert.

Wenn man die Changelogs der großen Softwareprojekte wie KDE mal um solche Veränderungen an der Codebasis, die den Anwender überhaupt nicht interessieren, reduziert und dann noch die Fehlerbehebungen von Bugs heraus nimmt, die durch solche Umbaumaßnahmen eben erst verursacht wurden, sind die Changelogs auch viel kürzer und spiegeln den faktischen Fortschritt. Es gab ihn, er ist auch auf den Screenshots und im Alltag merkbar, er ist aber nicht so groß wie die Zusammenfassung der Ankündigungen glauben macht.

Schlussfolgerungen

Deshalb soll man natürlich auf keinen Fall auf Updates verzichten – schon alleine um der Sicherheit willen. Genau deshalb hat die Linux-Welt die LTS-Distribution hervorgebracht, die Sicherheitsupdates bringen, ohne den Anwender mit neuen Funktionen und ihren Fehlern zu behelligen.

Ich kann aber wirklich nur empfehlen, mal diesen Vergleich mit der präferieren Distribution und der bevorzugten Desktopumgebung zu machen. Ständige Updates erzeugen ein Gefühl von Fortschritt, das sich teilweise von der Realität entkoppelt hat. Wenn KDE Gears mal wieder ein gebündeltes Release veröffentlicht, bedeutet das bei openSUSE Tumbleweed hunderte Paketupdates. Ich lehne mich nicht weit auf dem Fenster, wenn ich behaupte, dass in vielen der dort gebündelten Programme in der Entwicklungsphase bestenfalls 1 oder 2 Commits erfolgten.

Um dieses bisschen Entwicklung mitzunehmen, reichen LTS-Distributionen problemlos aus. Es gibt wirklich keine Notwendigkeit ein rollendes Release zu nutzen und der „Versionitis“ zu verfallen. Rational betrachtet tut sich zwischen den LTS-Versionen viel weniger als manche Ankündigungen glauben machen. Wenn man das Prinzip die letzten Jahre verfolgt hat, ist man von 8.04 über 12.04 zu 14.04 und von 18.04 zu 20.04 gekommen und hat nicht viel verpasst, aber seine Nerven geschont. Schade, dass Kubuntu nur noch 3-Jährige Supportzyklen hat. Für die realen Neuerungen reicht ein Distributions-Upgrade alle 3-5 Jahre völlig aus.

Eines ist jedoch jetzt schon klar: Wenn KDE Plasma 6 in Zukunft kommt, werde ich dem ganzen entspannt von einer LTS mit Plasma 5 zuschauen und andere die Bugs finden lassen, die durch den Wechsel der Basis Einzug gehalten haben. Irgendwann wird dann schon eine produktiv nutzbare LTS mit Plasma 6 kommen. Verpassen tut man da nichts.

Der Artikel LTS Versionen reichen völlig – Von Kubuntu 8.04 zu 20.04 erschien zuerst auf [Mer]Curius

Im Rahmen des von der Europäischen Union geförderten Bergamot Projects arbeitet Mozilla daran, eine Übersetzungsfunktion für den Browser zu entwickeln – und das vollständig ohne Online-Komponente wie Google Translate. Die Firefox-Erweiterung, welche in Firefox Translations umbenannt worden ist, wurde nun in der Version 0.4 veröffentlicht.

Bergamot Project: Website-Übersetzung im Browser

Bereits im Oktober 2019 berichtete ich über das Bergamot Project. Zur Erinnerung:

Hintergrund des Ganzen ist das von der Europäischen Union geförderte Bergamot Project, in dessen Rahmen Mozilla mit der University of Tartu (Estland), der University of Sheffield (England), der University of Edinburgh (Schottland) und der Charles University (Tschechien) kollaboriert, um eine vollständig clientseitige Funktion zur maschinellen Übersetzung von Websites für den Browser zu entwickeln.

Die clientseitige Durchführung der Übersetzung soll einerseits der Privatsphäre dienen, da kein Datenriese wie Google involviert ist, andererseits aber auch die Verbreitung von Sprachtechnologie in Europa fördern, und zwar in Bereichen, welche Vertraulichkeit erfordern und wo es dementsprechend keine Option ist, die Übersetzung in der Cloud durchzuführen.

Das Bergamot Project ist mit drei Millionen Euro durch die Europäische Union gefördert und auf drei Jahre ausgelegt. Damit das Projekt auch über die drei Jahre hinaus einen langfristigen Effekt hat, wird die Übersetzungsfunktion in Firefox integriert und alle Technologien, welche im Rahmen des Bergamot Projects entstehen, als Open Source veröffentlicht.

Firefox Translations 0.4

Bergamot Translate wurde umbenannt in Firefox Translations und bringt gegenüber der Ende März veröffentlichten Version 0.3 einige Verbesserungen. Nach wie vor erlaubt Firefox Translations ausschließlich Übersetzungen aus dem Spanischen sowie aus dem Estnischen ins Englische und umgekehrt, sowie vom Englischen ins Deutsche (allerdings nicht umgekehrt).

Die Sprachmodelle sind nicht mehr mit der Erweiterung gebündelt, sondern werden bei Bedarf automatisch zur Laufzeit heruntergeladen, sobald der Anwender den Übersetzungs-Vorgang startet und das entsprechende Sprachmodell noch nicht existiert. Dementsprechend hat die Erweiterung selbst nur noch eine Dateigröße von 3,7 MB statt der 124 MB der vorherigen Version. Und Sprachmodelle, die vom Nutzer gar nicht erst benötigt werden, müssen auf diese Weise auch nie heruntergeladen werden. Bei ca. 25 MB pro Sprach-Kombination kann dies viel ausmachen, insbesondere wenn irgendwann noch weitere Sprachen unterstützt werden.

Das Laden der Sprachmodelle in den Arbeitsspeicher, was bei der ersten Verwendung der Übersetzungs-Funktion in Version 0.3 noch zwischen zehn und 30 Sekunden dauern konnte, passiert nun in der Regel in weniger als einer Sekunde. Die Dauer der Übersetzung selbst liegt weiterhin bei zwischen 500 und 600 Wörtern pro Sekunde.

Dauert die Übersetzung insgesamt länger als drei Sekunden, zeigt die Übersetzungs-Leiste jetzt den Fortschritt an, so dass der Nutzer weiß, was gerade passiert, und sich nicht fragen muss, ob die Übersetzung stecken geblieben ist.

Firefox Translations 0.4 sendet zur weiteren Verbesserung der Qualität Telemetrie-Daten an Mozilla, sofern Telemetrie in Firefox aktiviert ist. Welche Daten erhoben werden, ist im Detail dokumentiert.

Dazu kommen allgemeine Verbesserungen der Stabilität. Wer mit Bergamot Translate 0.3 noch Probleme feststellte, hat mit Firefox Translations 0.4 also vielleicht mehr Glück.

Firefox Translate 0.4

Installation von Firefox Translations

Vorbereitung für Nutzer von Bergamot Translate 0.3

Nutzer, welche noch Bergamot Translate 0.3 installiert haben, müssen diese Erweiterung zunächst deinstallieren. Durch die Umbenennung in Firefox Translations wird eine Installation von Firefox Translations 0.4 die alte Bergamot-Erweiterung nicht ersetzen.

Der Schalter dom.postMessage.sharedArrayBuffer.bypassCOOP_COEP.insecure.enabled in about:config muss seit dem Nightly-Build vom 20.05.2021 nicht länger auf true stehen. Wer diesen Schalter für Bergamot Translate auf true gesetzt hat, sollte diesen also wieder auf false stellen.

Vorbereitung für neue Nutzer

Zur Installation wird nach wie vor eine aktuelle Nightly-Version von Firefox benötigt. Dabei müssen ein paar Einstellungen in about:config vorgenommen werden:

  • xpinstall.signatures.dev-root – Dieser Schalter muss manuell als Boolean-Schalter angelegt werden, falls noch nicht vorhanden, und auf true gesetzt werden.
  • xpinstall.signatures.required – Wer noch weitere Erweiterungen installiert hat, muss diesen Schalter auf false setzen und die Signatur-Pflicht für Erweiterungen damit deaktivieren, weil xpinstall.signatures.dev-root auf true ansonsten verursacht, dass alle anderen installierten Erweiterungen deaktiviert werden.

Installation von Firefox Translations 0.4

Nach diesen Vorbereitungen und einem Neustart von Firefox, damit die soeben durchgeführten Änderungen wirksam sind, kann die Erweiterung über diesen Link installiert werden. Anschließend muss noch sichergestellt werden, dass die Ausgangs-Sprache in den Spracheinstellungen von Firefox nicht auftaucht. Wenn in einem deutschsprachigen Firefox beispielsweise sowohl Deutsch als auch Englisch angegeben sind, erscheint auf einer englischsprachigen Website natürlich auch keine Übersetzungs-Leiste, da der Nutzer ja angegeben hat, Englisch zu verstehen. In dem Fall muss Englisch also zunächst entfernt werden.

Spracheinstellungen Firefox

Fazit

Firefox Translations zeigt bereits jetzt beeindruckende Ergebnisse. Zur Erinnerung: Für die Übersetzung von Websites findet keinerlei Datenübertragung an Google oder einen anderen Übersetzungs-Dienst statt, die Übersetzung erfolgt vollständig im Browser. Die Neuerungen von Firefox Translations 0.4 gegenüber der Ende März veröffentlichten Version 0.3 sind sinnvoll und ein wichtiger Schritt für die bevorstehende native Integration in Firefox.

Ausgehend von den großen Fortschritten in den letzten Monaten kann man gespannt sein, welche Verbesserungen die nächsten Versionen bringen werden. Auch eine Version für andere Browser ist geplant, der Fokus der Entwicklung liegt derzeit aber vollständig auf der Integration in Firefox. Feedback zur Erweiterung kann den Entwicklern auf GitHub mitgeteilt werden.

Der Beitrag Maschinelle Übersetzungen ohne Cloud: Firefox Translations 0.4 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

21. Mai 2021

Fr, 21. Mai 2021, Lioh Möller

Wer im Freundes- und Bekanntenkreis Linux empfiehlt, sieht sich oftmals mit der Frage konfrontiert, wie die Desktopoberfläche denn aussieht. Die Firma Canonical hatte dafür in der Vergangenheit einen Websimulator bereitgestellt, in dem man sich das Look & Feel des damals noch eingesetzten Unity-Desktops anschauen konnte.

Etwas Ähnliches hat nun der Entwickler yunyuyuan für Manjaro (KDE Plasma) auf die Beine gestellt.

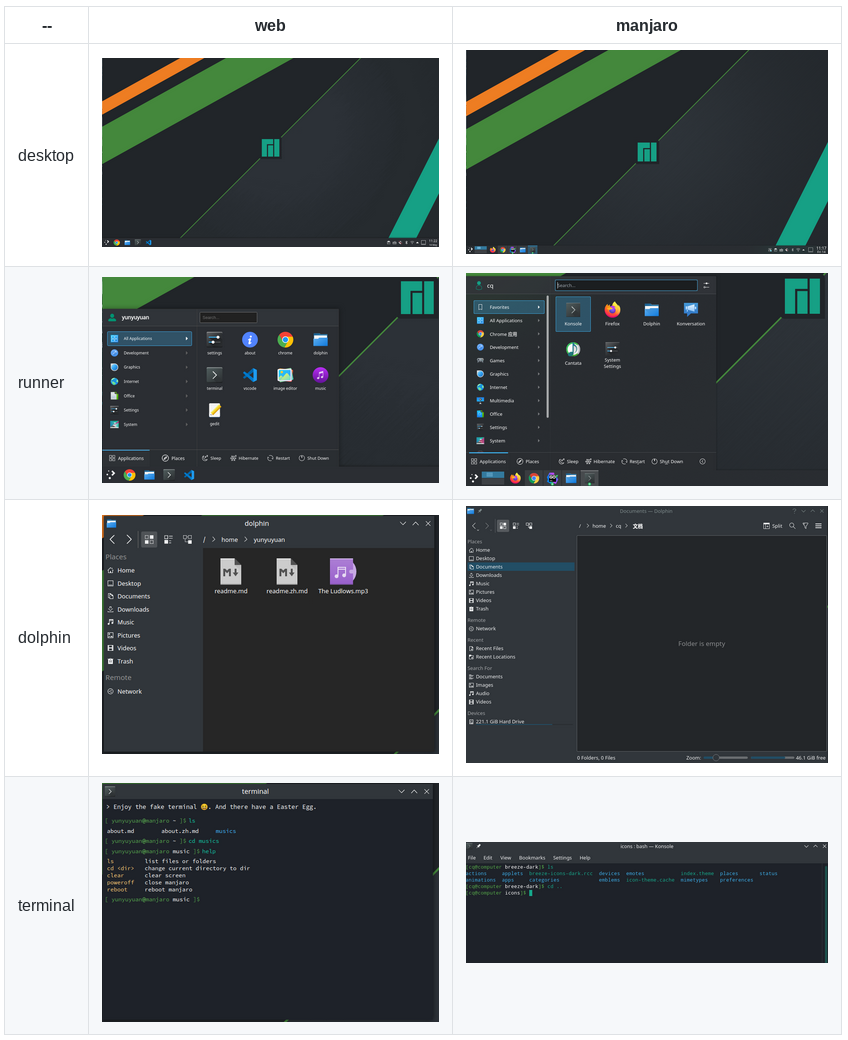
Unter https://manjaro.halberd.cn/ haben Interessierte die Möglichkeit einen ersten Eindruck von der Oberfläche zu bekommen. Natürlich handelt es sich dabei nicht um ein vollwertiges Linux-System, sondern um eine Simulation. Dabei hat sich der Entwickler erstaunlich viel Mühe gegeben und Funktionen wie zum Beispiel einen Audio-Player, ein Fake-Terminal, gedit, vscode einen Bildbetrachter und einen Nachbau des Dateimanagers Dolphin bereits implementiert. Die Ähnlichkeit mit dem Original ist dabei verblüffend:

Das Projekt steht auf GitHub zur Verfügung und für die Zukunft sind noch weiter Funktionen geplant, wie zum Beispiel ein Video-Player, Office, KCalc und mehr. Implementiert wurde die Lösung in Vue.js und weiteren Webtechnologien.

Fr, 21. Mai 2021, Lioh Möller

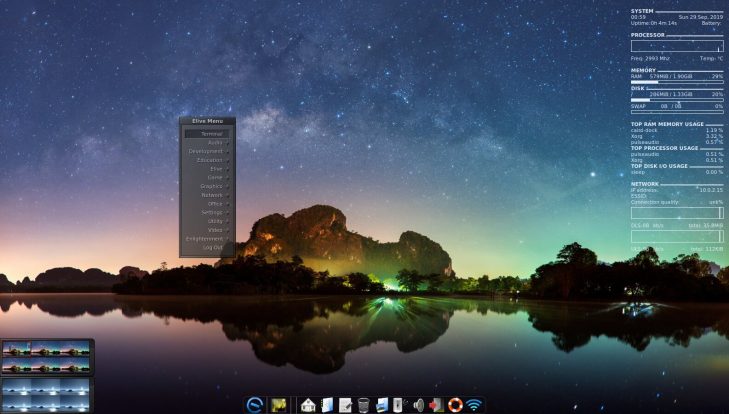
Die Distribution Elive zählt seit jeher eher zu den Exoten. Sie basiert auf Debian GNU/Linux und ist mit der Enlightenment Desktopumgebung in der Version e16 ausgestattet.

Die neue Beta-Version 3.8.20 bringt einige Verbesserungen mit sich. Der Kernel wurde auf Version 5.10 aktualisiert und entsprechende proprietäre NVIDIA-Treiber werden bereits mitgeliefert. Die Darstellung von Schriften wurde optimiert und der Persistente-Modus bei der Nutzung im USB-Live-Modus verbessert. Die Applikation cinelerra gg wird nun direkt vom Projekt in der jeweils aktuellsten Version bereitgestellt.

Bei dem zum Einsatz kommenden cairo-dock wurde standardmässig Software-Rendering aktiviert, um ein mögliches Fehlverhalten zu minimieren. Die Zeitzone sollte automatisch erkannt werden, was bisher nicht immer der Fall war.

Kleinere Verbesserung fanden auch im Bereich des Desktops statt. So werden systray Icons wieder korrekt angezeigt und das iconify gadget behält auch nach einem Neustart des Systems seine zuvor definierte Position.

Quelle: https://www.elivecd.org/newsletter/beta-releases-10/

20. Mai 2021

Diese Woche hat eine der größten Firmen im Linux-Umfeld erfolgreich den Gang an die Börse geschafft. Zudem auch noch eine Firma mit Wurzeln in Deutschland. Es gab Berichte in allen großen Medien, teilweise sogar über die üblichen Agentur-Meldungen hinaus.

Ich bin ein großer (open)SUSE-Freund – das ist sicherlich bekannt – weil ich mit SUSE meine ersten Gehversuche unter Linux unternommen habe und finde, dass gerade in den letzten Jahren viel in die richtige Richtung lief. Eine Bilanz, die ich nicht für alle Bereiche des Linux-Ökosystems so ziehen würde. Natürlich habe deshalb neugierig die Meldungen zum Börsengang verfolgt.

Aber auch wenn man das Thema neutral betrachtet, ist SUSE eine der wichtigsten Firmen im Linux-Umfeld. Mit einem jährlichen Umsatz von knapp einer halben Milliarde US-Dollar und einer Börsenbewertung von nun ca. 5 Milliarden Euro ist SUSE zusammen mit Red Hat (das ja nun IBM gehört) einer der großen Player im Open Source Business. Ganz nebenbei gehört SUSE damit auch zu den größeren deutschen IT-Unternehmen.

Im Gegensatz zu seinem großen Konkurrenten hat SUSE eine bewegte Geschichte hinter sich. Novell, Attachmate, Micro Focus, zuletzt die Übernahme durch Private Equity Fonds und nun der Börsengang. Mehrfach hat man die Firma mit dem Chamäleon schon Tod gesagt.

Das Verhältnis zur Community hat sich nach Außen hin zuletzt entspannt. Die Produkte sind enger verzahnt denn je und openSUSE Leap und Tumbleweed haben einen erkennbaren Platz in der Strategie von SUSE.

Der Börsengang war dann auch einigen Medien eine Meldung wert. Immerhin handelte es sich dabei um einen der bisher größten Börsengänge des Jahres. Meistens die üblichen Meldungen wie bei Manager Magazin oder der SZ. Teilweise aber auch mit größeren Berichten wie bei tagesschau.de oder im Handelsblatt. Ich war ein bisschen überrascht davon, dass es bei Golem und Heise, die beide ja dem Anspruch nach IT-News für Profis bieten wollen, kaum über Agentur-Meldungen hinausgehende Berichte gab.

Lustig waren dafür die Kommentare auf Heise (ob der Redaktion die Kommentare eigentlich peinlich sind?). Wir wissen nun: Der durchschnittliche Heise-Kommentator ist mindestens Mitte 40 und hat in den letzten 20 Jahren keine ernst zu nehmende Position in einem ernst zu nehmenden Unternehmen bekleidet oder auch sonst nur relevante Einblicke erhalten, sondern sucht stattdessen in seinem Keller Pappkartons.

Ich denke man darf gespannt auf die weitere Entwicklung sein. Es ist gut für Linux neben Red Hat (IBM) auch noch eine weitere große Firma im Linux-Umfeld zu haben. Es ist außerdem sicherlich nicht schlecht für das Linux-Ökosystem, wenn ein Teil der Entwicklung auch durch originäre Open Source-Firmen vorangetrieben wird und nicht nur durch Firmen, die halt nebenbei auch zu Linux beitragen.

Dass diese Firma mit dem geglückten Börsengang nun auf etwas solideren Füßen steht ist zu begrüßen.

Der Artikel Börsengang von SUSE – Ein paar Bemerkungen erschien zuerst auf [Mer]Curius
Früher…

…war alles besser. Das stimmt leider nicht immer, aber in diesem Fall stimme ich dem Satz zu. Lange Zeit war das Freenode-IRC-Netzwerk ein zentraler Treffpunkt für Open-Source-Communities. Dies hat sich nun geändert. Wer die genauen Hintergründe wissen will, was passiert ist, dem kann ich Fuchs’ Rücktrittsschreiben ans Herzen legen. Er beschreibt recht ausführlich, was passiert ist und was dazu führte, dass Andrew Lee den Rücktritt aller (Ex)-Freenode-Staffer forderte, wogegen sich die Staffer weigerten und was zum Untergang freenodes führte. So traurig es auch ist, dass so etwas mit einem tollen Netzwerk wie Freenode passieren musste, war es trotzdme interessant, die (teils) recht wilden Spekulationen in #freenode zu lesen und gestern zu sehen, wie zuerst maßig Leute dem Channel beigetreten sind, um ihre Cloaks zurückzugeben, und jess danach erst die Bans für #freenode aufgelöst hatte, Tor-Exit-Nodes entbannt wurden und die Staffer zurücktraten. Als dann die Nachricht kam, dass Libera.Chat zur Verfügung stand, war der Ansturm auf den Freenode-Nachfolger so groß, dass zwischenzeitlich sogar ein Server ausfiel aufgrund des hohen Ansturmes und die Registrierungsmails kamen auch eher verzögert an.

Jetzt

Libera.chat ist der von den ehemaligen Freenode-Staffern gegründete Ersatz für Freenode und hinter dem IRC-Netzwerk steht ein schwedischer Verein. Das ganze Projekt ist natürlich noch etwas im Aufbau, aber einige Communities sind schon von Freenode auf Libera.chat umgezogen, manche überlegen noch, wie sie am Besten umziehen, viele Communities werden wohl zu Matrix oder Discord gehen (wobei Discord bei OSS-Projekten etwas ironisch auf mich wirkt) und vielleicht bleibt der ein oder andere Channel ja doch noch auf Freenode. Die Verbindung ist denkbar einfach. Man muss als Server nur irc.libera.chat angeben und der Port ist für SSL 6697 (beziehungsweise, für alle, die immernoch meinen auf SSL zu verzichten, ist der Port 6667). Die REgistrierung erfolgt via

/msg NickServ REGISTER nickname email@example.com

“nickname” und die E-Mail-Adresse natürlich anpassen :). Grundsätzlich wird man wahrscheinlich gar keinen so großen Unterschied zwischen außer dass noch nicht alle Kanäle gewechselt sind und wahrscheinlich das auch gar nicht alle machen werden.

Grundsätzlich ist es immer schade, wenn einem tollen Projekt, wie Freenode es war, so etwas passieren muss. Aber ich glaube, dass dies ein guter Weg ist, der mit libera.chat begangen wird und ich hoffe, dass das Projekt erfolgreich sein wird. Freenode schein mittlerweile auch die erste Spamwelle seit der Übernahme hinter sich zu haben, aber Andrew ist ja jetzt OP und sicher in der kompetenten Lage, da einzugreifen. Nichtsdestotrotz habe ich bei meinem (noch vorhandenem) Freenode-Account bei den Usermodus +R gesetzt.

Die ganze Aktion jetzt hat aber auch zur Folge, dass ihr Freenode nicht weiter untersützen müsst, aber Libera.Chat freut sich sicher über Spenden :)

PS: Ich habe überall (bis auf die URL) meinen Rechtschreibfehler von Liberia in Libera geändert.

19. Mai 2021

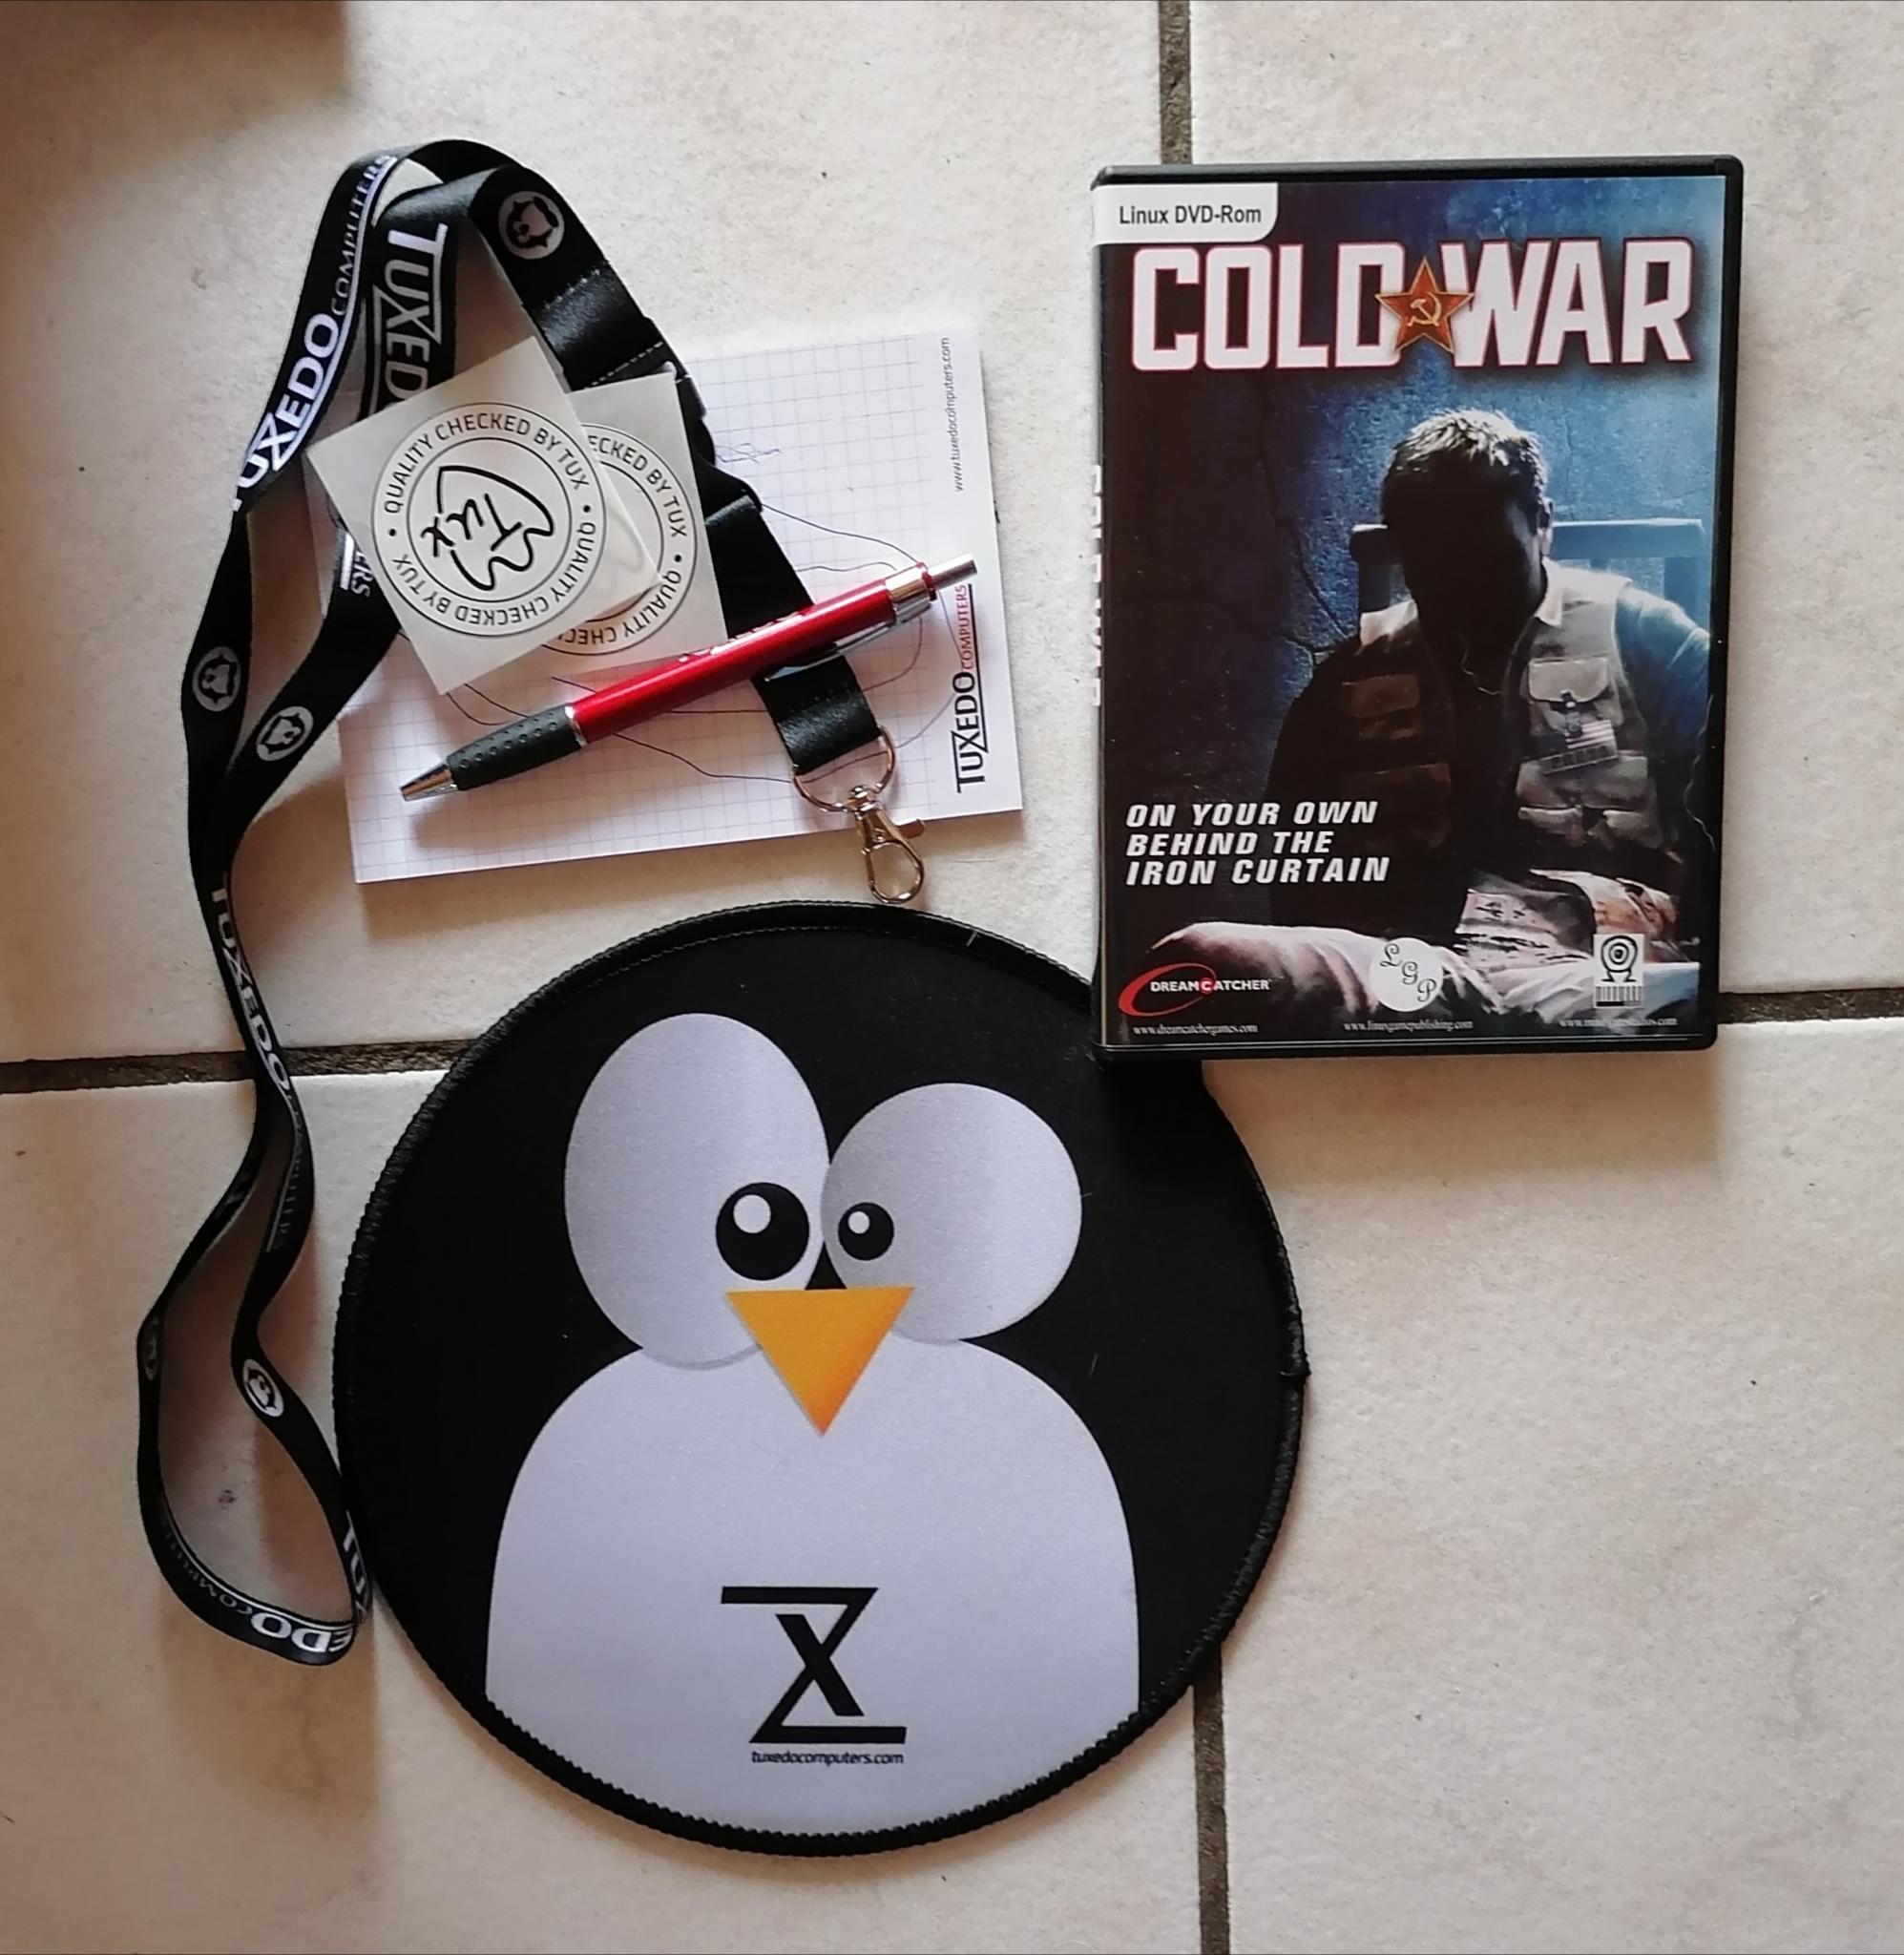
Anlässlich der Vorstellung des Tuxedo  Polaris 15 bei Holarse bin ich in den Genuß eines NOS (New Old Stuff) Games für Linux gekommen. 

Nun ist Cold War schon ganz schön angestaubt, weil mich das Genre aber interessiert, hat mich der Ehrgeiz gepackt und ich wollte sehen, ob man es zum laufen bringen kann und wieviel Aufwand dafür notwendig ist.

Ich besitze das 5 Jahre alte XC1506 von Tuxedo auf dem ich Debian Bullseye installiert habe, das war also die Grundvoraussetzung für mein Behühen.

Vor einigen Tagen kam dann das Päckchen mit dem Gewinn und etwas Devotionalien :-)

Mein Vorgehen war folgendermassen.

DVD in meinem externen DVD Reader eingelegt, automatisch mounten lassen und dann als root das install.sh ausgeführt.

Installation nach /usr/local/games/coldwar/

Als User mal coldwar aufgerufen ... funktionierte sofort aber ohne Sound.

Um das zu fixen habe ich  /usr/local/coldwar/lib nach lib2  kopiert(cp -r lib/ lib2), damit ich ein Backup habe. 

Dann in /usr/local/coldwar/lib bis auf
 
-rw-r--r-- 1 root root 440784 19. Mai 19:51 libopenal.so.0
-rwxr-xr-x 1 root root 434740 19. Mai 20:22 libSDL-1.2.so.0
-rwxr-xr-x 1 root root 434740 19. Mai 20:22 libSDL-1.2.so.0.7.2
-rw-r--r-- 1 root root    615 19. Mai 19:24 README

alles andere gelöscht.

Siehe da, nun klappt auch der Sound!

Noch kurz die Update gesucht und hier gefunden  lgp-patches/coldwar/ und auch hier: files.holarse.de/mirrors/updates.linuxgamepublishing.com/coldwar/ 

wie im Kommentar erwähnt wurde :-) Merkwürdig, dass ich das nicht gefunden hatte... man(n) wird alt.

Sogleich installiert. Rennt.

Ohne Maus ist es etwas schwer zu steuern, das Interfaces per Touchpad ist aber brauchbar, ich musste nur die Mausepfindlichkeit auf das Minimum reduzieren.


Anlässlich der Vorstellung des Tuxedo  Polaris 15 bei Holarse bin ich in den Genuß eines NOS (New Old Stuff) Games für Linux gekommen. 

Nun ist Cold War schon ganz schön angestaubt, weil mich das Genre aber interessiert, hat mich der Ehrgeiz gepackt und ich wollte sehen, ob man es zum laufen bringen kann und wieviel Aufwand dafür notwendig ist.

Ich besitze das 5 Jahre alte XC1506 von Tuxedo auf dem ich Debian Bullseye installiert habe, das war also die Grundvoraussetzung für mein Behühen.

Vor einigen Tagen kam dann das Päckchen mit dem Gewinn und etwas Devotionalien :-)

Mein Vorgehen war folgendermassen.

DVD in meinem externen DVD Reader eingelegt, automatisch mounten lassen und dann als root das install.sh ausgeführt.

Installation nach /usr/local/games/coldwar/

Als User mal coldwar aufgerufen ... funktionierte sofort aber ohne Sound.

Um das zu fixen habe ich  /usr/local/coldwar/lib nach lib2  kopiert(cp -r lib/ lib2), damit ich ein Backup habe. 

Dann in /usr/local/coldwar/lib bis auf
 
-rw-r--r-- 1 root root 440784 19. Mai 19:51 libopenal.so.0
-rwxr-xr-x 1 root root 434740 19. Mai 20:22 libSDL-1.2.so.0
-rwxr-xr-x 1 root root 434740 19. Mai 20:22 libSDL-1.2.so.0.7.2
-rw-r--r-- 1 root root    615 19. Mai 19:24 README

alles andere gelöscht.

Siehe da, nun klappt auch der Sound!

Noch kurz die Update gesucht und hier gefunden  lgp-patches/coldwar/ und auch hier: files.holarse.de/mirrors/updates.linuxgamepublishing.com/coldwar/ 

wie im Kommentar erwähnt wurde :-) Merkwürdig, dass ich das nicht gefunden hatte... man(n) wird alt.

Sogleich installiert. Rennt.

Ohne Maus ist es etwas schwer zu steuern, das Interfaces per Touchpad ist aber brauchbar, ich musste nur die Mausepfindlichkeit auf das Minimum reduzieren.


Mi, 19. Mai 2021, Niklas

Am Montag hat das NetBSD Projekt die Version 9.2 "Nakatomi Socrates" veröffentlicht. Da es sich hierbei um eine Minor Version handelt, besteht sie zu grössten Teilen aus Fehlerbehebungen. Die Menge an Änderungen ist jedoch beachtlich.

Das Highlight der neuen Version sind Verbesserungen am FREAD System Call im Kernel. Die Geschwindigkeit bei Lesezugriffen auf Datenträger wurde stark erhöht, indem die Pufferverwaltung für ungepufferte Zugriffe optimiert wurde.

Ausserdem wurde in der neuen Version die Stabilität der ZFS Dateisystemunterstützung verbessert. Auch die Unterstützung für die durch Single Board Computer immer mehr an Bedeutung gewinnende AArch64 CPU Architektur wurde verbessert.

NetBSD 9.2 behebt des Weiteren einige Treiberprobleme. Besonders nennenswert ist hier ein Problem mit einigen Intel Gigabit Ethernet Controllern, die auf Big Endian Systemen keine Pakete empfangen konnten.

Weiter wurde die Sicherheit an einigen Stellen im System verbessert. Beim Linux-Kompatibilitätslayer wurde die Kompatibilität zu Programmen verbessert, die eine längere namelen nutzen, als die Grösse eines korrekten struct sockaddr_in *.

Auch bei den Programmen hat sich einiges getan:

  • Der Judäische Kalender wurde auf 2021 aktualisiert
  • Die Standardkonfiguration des Window Managers wurde für mehr Barrierefreiheit optimiert
  • Bugfix: ftp -q hat nicht funktioniert
  • Die POSIX-konformität bei nl wurde verbessert
  • Bei patch wurde das Verhalten von -V none repariert
  • progress kann jetzt mit EINTR beim Schreiben umgehen
  • Bei ps wurde die Berechnung der Breite unter bestimmten Umständen repariert
  • Bugfix: "ksh unable to execute ERR traps"
  • Bugfix: sh kann jetzt mit "NUL" Zeichen in Shell Scripts umgehen
  • Die pkgsrc Datenbank wurde für neue Installationen von /var/db/pkg zu /var/pkg/pkgdb verschoben
  • vmstat wird nicht mehr beendet, wenn es die Adressen von Zeit-Werten nicht bekommt, die sowieso oft nicht gebraucht werden
  • httpd Webserver:
    • Unterstützung für README Dateien in Dateilisten eingeführt
    • Mehr MIME Types für verschiedene Archiv- und Videodateien eingefügt
    • Bugfix: Dateien grösser als 4 GB auf 32Bit Systemen ausliefern
    • Verschiedene Stabilitätsverbesserungen
  • Bugfix: dump unterstützt jetzt Statusupdates bei Dateien grösser als 2 TiB
  • Bugfix: prop_object_release von falschen Daten bei fsck
  • Bugfix: "cannot allocate memory" Fehler in isibootd bei amd64

Die neue Version kann von der Webseite des Projekts heruntergeladen werden. Bestehende Installationen können über die Upgrade-Funktion im Installationsimage oder mithilfe des sysupgrade Tools im laufenden NetBSD System aktualisiert werden - Eine Neuinstallation ist nicht nötig.

Quellen:

Hinweis: Der Screenshot stammt aus dem Review der Vorgängerversion

Die meisten Menschen, die diesen Blog lesen, wissen, dass Freenode ein IRC-Netzwerk ist und viele haben es entweder im IRC-Channel oder in den unterschiedlichen sozialen Netzwerken mitbekommen, dass bei Freenode im Moment Einiges am Brodeln ist.

Wir, die wir das schon recht früh in einem IRC-Kanal mitbekommen haben, wurden gebeten, uns doch bitte etwas zurückzuhalten und damit nicht an die Öffentlichkeit zu gehen - aber zum Einen ist jetzt schon recht viel “geleakt” worden und zum anderen will ich, dass alle darüber Bescheid wissen.

Ein gewisser reicher Mensch, Andrew Lee meint aktuell Freenode übernehmen zu wollen. Damit sind allerdings die aktuellen Freenode-Staffer nicht zufrieden und wollen das nicht - vollkommen zurecht!

Die Staffer wollen zurücktreten, wenn Andrew Lee sich durchsetzt, wonach es aktuell aussieht. Ich will das hier aber auch nciht genau und haarklein zerreisen - auch weil ich dazu keinen Nerv habe und mich das tatsächlich etwas mitnimmt, obwohl es mich im Moment eigentlich nicht interessieren muss. Ich habe trotzdem Sorgen, dass wegen solch einem Typ ein wirklich tolles Netzwerk droht, zu zerfallen.

Ich denke, es ist an der Zeit, dass man dagegen friedlich vorgeht und sich informiert. Bitte teilt diese Informationen auch in euren anderen Communities mit und hoffentlich (auch wenn ich, als Pessimist, der ich nun einmal zu sein scheine, nicht so recht daran glaube) bleibt Freenode ja wie es ist.

Eine recht ausführliche Erklärung zu dem Unfug, der gerade getrieben wird findet man hier:

Es ist einfach grausam, wenn wegen so einem Scheiß solch eine tolle Community-Plattform, droht zu sterben.

Wer ein Channel-Operator eines Freenode-Channels ist, wird von mir hiermit gebeten folgenden Brief mit zu unterschreiben (habe ich auch gemacht):

Ich kann hier trotzdem verkünden, dass es schon einen Nachfolger für Freenode gibt, werde den Namen hier aber noch nicht erzählen. Entweder man weiß ihn schon, oder man weiß ihn ncoh nicht und wird ihn schon noch früh genug erfahren. Aber wenn schon jetzt auf dieses neue Netzwerk gewechselt wird, macht das den Eindruck, als würde man vor dem Feind fliehen und diesen Eindruck sollte man nie auf andere machen.

Wer sich außerdem wundert, wieso ich oben auf eine alte Version des Wikipedia-Artikels zu Andrew Lee aka realrasengan aka rasengan, der gerne Kontrolle über sämtliche privaten Daten von Freenode hätte, verlinkt habe, kann ja mal in der Versionsgeschichte nachschauen… ;)

PS: [In eigener Sache] Ich werde diesen Artikel auf meinem Blog oben anheften und auf meinem Blog zu der Sache weiterhin Updates veröffentlichen.

Update

Wichtig: Ändert eure Passwörter und E-Mail-Addressen auf Freenode:

 /msg NickServ help set password
 /msg NickServ help set email

Weitere kleine Updates findet man auf Mastodon und ubuntuusers

Update

Der Nachfolger von freenode, libera.chat ist bereit. Mehr gibt es morgen!

18. Mai 2021

Die MZLA Technologies Corporation hat mit Thunderbird 78.10.2 ein Update für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 78.10.2

Mit dem Update auf Thunderbird 78.10.2 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht. Mit dem Update behebt MZLA mehrere Fehler, welche überwiegend in Zusammenhang mit der OpenPGP-Implementierung stehen. Dazu kommen kleinere Darstellungs-Fixes. Außerdem zeigt der Add-ons Manager in den Details jetzt ein Icon zum Öffnen der Einstellungen an, wenn eine Erweiterung eine Einstellungsoberfläche implementiert hat. Dazu kommen zwei geschlossene Sicherheitslücken in Zusammenhang mit OpenPGP, deren Gefahrenpotential als niedrig eingestuft wird.

Der Beitrag Thunderbird 78.10.2 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Di, 18. Mai 2021, Joël Schurter

Die auf OpenSUSE basierende Linux-Distribution hat gestern eine neue Version für ihre Rolling-Sparte veröffentlicht. Neu wird bei einer Installation von GeckoLinux standardmässig btrfs als Dateisystem genutzt. Des Weiteren wurden auch einige Desktops und andere Pakete aktualisiert.

In dieser Version wurde an vielen Ecken und Enden geschliffen, insbesondere was die Desktops und die Benutzerfreundlichkeit angeht.

Durch einen "Mehrheitsbeschluss" wurde nun das Standard-Dateisystem im Installer gewechselt. Deshalb ist nun in den verschiedenen auf Calamares basierenden Installationsprogrammen das Dateisystem btrfs mit transparenter Zstd-Datenkompression standardmässig eingestellt. Natürlich werden auch alle anderen modernen Linux-Dateisysteme weiterhin über die Option "Custom Partitioning" unterstützt.

Darüber hinaus ist zRAM-Swap von Haus aus aktiviert und auch der EarlyOOM-Daemon ist ebenfalls aktiviert. Dieser dient dazu, nicht wiederherstellbare Systemeinfrierungen in Situationen mit wenig Speicher zu verhindern.

Für Benutzer von neuerer Ryzen-Hardware ist der xf86-video-amdgpu-Treiber ab diesem Update verfügbar. Ausserdem gibt es Verbesserungen im Skript des Sprachinstallationsprogramms, um es zuverlässiger und kompatibel mit zukünftigen Paket-Updates zu machen.
Dazu wird geraten, den Wiki-Artikel zur Verwendung von anderen Sprachen zu beachten.

Ebenfalls aktualisiert wurden die folgenden Desktops:

  • Gnome auf Version 40
  • Cinnamon 4.8.6
  • Plasma 5.21.5
  • Budgie 10.5.3
  • LXQt 0.17
  • XFCE 4.16
  • Mate 1.24
  • Pantheon (verschiedene Komponenten mit eigenen Versionen)

Weitere Änderungen und Updates sind im Changelog und den Quellen nachzulesen:

Release Notes: https://github.com/geckolinux/geckolinux-project/releases/tag/210517.999

https://9to5linux.com/geckolinux-switches-to-btrfs-by-default-now-offers-gnome-40-1-lxqt-0-17-and-budgie-10-5-3