staging.inyokaproject.org

29. März 2021

In neuen Firefox-Versionen scheint diese Lösung nichtmehr zu funktionieren. Leider habe ich aber noch keine bessere Lösung gefunden.

Ich war recht erfreut als ich auf Mozillas Mailing-Listen davon las, dass es einen überarbeiten Druck-Dialog in Firefox 86 geben soll und war schon gespannt, was denn wirklich die Verbesserungen daran sein sollten.

Ehrlich gesagt, muss ich aber nach ein paar Tagen zu dem Konsens kommen, dass sich meiner Meinung nach diese “Verbesserung” nicht zu einem Praxiseinsatz eignen. Leider.

Natürlich ist das Deaktivieren einfach durch eine Änderung in about:config getan:

  1. about:config öffnen
  2. Den Wert print.tab_modal.enabled auf “false” ändern

26. März 2021

Die MZLA Technologies Corporation hat mit Thunderbird 78.9 ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 78.9

Mit dem Update auf Thunderbird 78.9 hat die MZLA Technologies Corporation ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht. Die neue Version bringt mehrere Fehlerbehebungen, welche sich in den Release Notes (engl.) nachlesen lassen, und schließt darüber hinaus auch mehrere Sicherheitslücken.

Der Beitrag Thunderbird 78.9 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

25. März 2021

[user@hostname ~]$ cowsay "Hallo Arch!"
 _____________ 
< Hallo Arch! >
 ------------- 
        \   ^__^
         \  (oo)\_______
            (__)\       )\/\
                ||----w |
                ||     ||
[user@hostname ~]$ 

Seit gestern Abend läuft auf meinem ca. 10 Jahre alten Laptop Arch. Der Hauptbeweggrund für mich war, dass das bisher verwendete System (Ubuntu 18.04 mit Xfce) irgendwann EOL haben würde und ich mich früh nach Alternativen umsehen wollte. Das System gefällt mir sehr gut und funktioniert - anders, als das, was immer behauptet wird - großteils “out of the box” und braucht nicht viel zusätzliche Konfiguration. Vor allem ist die mitgelieferte Xfce-Konfiguration passend und im Gegensatz zu Ubuntu ist das automatisch mit Xfce mitinstallierte Icon-Theme auch nicht unvollständig.

Ich werde natürlich weiterhin auf ubuntuusers.de aktiv sein, auch da ich auf dem PC immernoch Ubuntu nutze und mir das System auch - nach wie vor - sehr gut gefällt. Da ich im Ubuntuusers-Team so ziemlich der einzige war, der noch nie Arch genutzt hat, fand ich es wäre an der Zeit, dies nachzuholen.

24. März 2021

Die Rückkehr von Richard M. Stallman an die Spitze von GNU und FSF ist gerade der Aufreger der Open Source Szene. Es lässt tief blicken, was die Wertschätzung in der Community betrifft.

Für das Meinungsbild auf das ich mich beziehe einfach die Kommentare unter den folgenden Artikeln und Foren durchlesen. Besonderen Augenmerk kann man bei der Gelegenheit gleich auf die schön gestreuten Kampfbegriffe der neuen Rechten legen.

Es gibt jetzt einen offenen Brief, der seinen Rücktritt fordert. Die Liste der unterzeichnenden Personen und Organisationen kann sich jeder ansehen. Ich glaube, ich lehne mich nicht weit aus dem Fenster, wenn ich behaupte, dass dort enorm wichtige Organisationen bei sind und viele namhafte Entwickler, von deren Arbeit wir alle tagtäglich profitieren.

Stallman hat natürlich auch seine Verdienste, aber selbst wohlmeinend kommt man kaum umhin, diese als historisch zu klassifizieren. Und zwar im doppelten Sinne, sowohl was die Bedeutung als auch den Zeitraum der Aktivität betrifft. Es ist nämlich schon sehr lange her.

Was sagt es über eine Community, wenn die Leistungsträger der Gegenwart und jüngeren Vergangenheit weniger Wertschätzung erfahren als ein – extrem freundlich formuliert – verschrobener alter Mann mit ziemlich aneckenden Ansichten und schwierigen Umgangsformen.

Mit Sicherheit gibt es auch Leute, die das anders sehen und die aktuell geleistete Arbeit höher gewichten, aber sie melden sich halt nicht öffentlich zu Wort und sind deshalb irrelevant für das öffentliche Erscheinungsbild einer Community.

Muss man sich da noch fragen, warum Nachwuchsmangel so ein Problem ist? Warum die Organisationen in ihrer jetzigen Form abgesehen von der Mozilla Foundation kaum nennenswerte Resonanz außerhalb der Bubble haben?

Der Artikel Wertschätzung in einer alternden Community erschien zuerst auf [Mer]Curius

Mozilla hat Firefox 87 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen – wie immer auf diesem Blog weit ausführlicher als auf anderen Websites.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

SmartBlock verbindet Privatsphäre mit Web-Kompatibilität

Mit dem Schutz vor Aktivitätenverfolgung besitzt Firefox ein Feature, welches Scripts von bekannten Trackern blockiert, um so die Privatsphäre der Nutzer zu schützen. Positiver Nebeneffekt: Häufig führt dies auch zu einer besseren Geschwindigkeit. Was in der Theorie simpel klingt, kann in der Praxis allerdings Kompatibilitätsprobleme verursachen, wenn der Website-Code das korrekte Laden blockierter Scripts voraussetzt.

Mit Firefox 87 führt Mozilla seinen neuen SmartBlock-Mechanismus ein, zunächst für Nutzer, welche den strengen Schutz aktiviert haben, sowie in privaten Fenstern. Dabei ersetzt Firefox die Scripts bekannter Tracking-Dienste durch eine Art Ersatz-Script, welches sicherstellt, dass die Website-Kompatibilität nicht beeinträchtigt wird, während die eigentliche Funktionalität außer Kraft gesetzt wird. So können beispielsweise seitens Website Funktionen aufgerufen werden, welche Google Analytics voraussetzen, ohne dass diese tatsächlich ausgeführt werden und ohne dass es, anders als ohne SmartBlock, Script-Fehler gibt, weil Google Analytics von Firefox blockiert wird.

Verkürzter Referrer verbessert Privatsphäre

Eine weitere Privatsphäre-Verbesserung in Firefox 87 ist das standardmäßige Kürzen des sogenannten Referrers. Dabei handelt es sich um die Information, welche Seite der Benutzer besuchte, bevor er auf der aktuellen Seite landete. Wurde hier vorher die komplette URL inklusive möglicher Parameter übermittelt, welche sensible Informationen beinhalten könnten, besteht der Referrer in Zukunft standardmäßig nur noch aus der Domain. Im Detail wurde über diese Neuerung in einem gesonderten Artikel berichtet.

Hervorhebung aller Suchtreffer in Scroll-Leiste

Mit einem neuen Feature erfüllt Mozilla den Wunsch einiger Nutzer: Die Hervorhebung aller Treffer der Suchfunktion in der Scroll-Leiste. Voraussetzung dafür ist, dass die Schaltfläche zur Hervorhebung aller Suchtreffer aktiv ist.

Firefox 87

Die Farbe der Highlights ist dabei die gleiche Farbe wie bei der Hervorhebung der Suchbegriffe selbst. Diese kann angepasst werden, indem über about:config ein neuer String-Schalter mit dem Namen ui.textHighlightBackground angelegt wird und als Inhalt den gewünschten CSS-Farbcode erhält

Mittels Zurück-Taste eine Seite zurück navigieren

Wer innerhalb eines Tabs einen oder mehrere Links anklickte und anschließend zurück navigieren wollte, brauchte dafür nicht zwingend die Maus, sondern konnte stattdessen auch die Zurück-Taste der Tastatur nutzen. Da es sich bei dieser Taste aber auch um eben jene Taste handelt, welche in Textfeldern benutzt wird, um Text zu löschen, was eine relativ häufige Nutzer-Interaktion ist, konnte es so schnell zu einem versehentlichen Zurück-Navigieren kommen, was im schlimmsten Fall auch zu einem Verlust von Eingaben führte.

Damit dies nicht länger passiert, passt sich Mozilla mit Firefox 87 anderen Browsern an, welche diesen Shortcut ebenfalls nicht unterstützen. Standardmäßig wird die Zurück-Taste damit nicht länger eine Seite zurück navigieren.

Das bedeutet keineswegs, dass die Tastatur nicht länger dazu genutzt werden könnte. Stattdessen kann wie gehabt auch Alt + Pfeil links (Mac: Cmd + Pfeil links) zum Zurück-Navigieren genutzt werden. Wer sich das nicht merken kann: Firefox zeigt das Tastatur-Kommando jetzt auch bei Herüberfahren mit der Maus über den Zurück-Button an.

Und, anders als beispielsweise Chrome, wo es dazu eine Erweiterung benötigt, bietet Firefox eine Konfiguration an, um das Verhalten zu steuern. Wird über about:config der Schalter browser.backspace_action von 2 auf 0 gestellt, funktioniert die Zurück-Taste wie bisher auch zum Navigieren zurück.

Wird der Schalter stattdessen auf 1 gestellt, ist sogar ein ganz anderes Verhalten möglich: Dann verhält sich Firefox bei Druck der Zurück-Taste wie bei Druck auf die Bild Auf-Taste und scrollt ein Stück nach oben.

Nur geänderte Einstellungen in about:config anzeigen

Auf der Seite about:config findet man in Firefox eine erweiterte Konfigurationsoberfläche, über welche zahlreiche Einstellungen vorgenommen werden können. Auch viele, für die es keine sichtbare Einstellung gibt. Ab Firefox 87 können auf Wunsch auch nur die Einstellungen angezeigt werden, welche von ihrem Vorgabewert abweichen.

Firefox 87

VoiceOver-Unterstützung für macOS

Mozilla legt traditionell viel Wert auf die möglichst barrierefreie Nutzung seiner Produkte. Verbesserungen der Barrierefreiheit sind daher ein ständiges Thema und Verbesserungen immer wieder Bestandteil neuer Firefox-Versionen. So gab es auch in Firefox 87 wieder diverse Verbesserungen der Barrierefreiheit an unterschiedlichen Stellen von Firefox, aber auch ein großes Highlight, welches einen eigenen Abschnitt in diesem Artikel verdient:

Während Firefox bereits gut mit den gängigen Screenreadern für Windows, Linux, Android sowie iOS zusammenarbeitete, hatte Mozilla auf macOS noch etwas aufzuholen. Mit Firefox 87 hat Mozilla nun auch die Unterstützung von VoiceOver auf macOS fertiggestellt, woran mehr als ein Jahr lang gearbeitet worden ist.

Betriebssystem-Version in User-Agent eingefroren

Der User-Agent ist eine Zeichenkette, welche der Browser bei jeder Anfrage an eine Website mitsendet. Dieser beinhaltet primär Informationen zum verwendeten Betriebssystem sowie Browser. Zum Beispiel:

Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:87.0) Gecko/20100101 Firefox/87.0

Sogenanntes User-Agent-Sniffing auf Websites führt immer wieder zu Problemen, wenn dabei seitens Website fehlerhafte Annahmen getroffen werden. Wenig überraschend führte auch der Anstieg der macOS-Version von 10.x auf 11.x zu Problemen, so dass Mozilla zur Vermeidung von Kompatibilitätsproblemen die macOS-Version für alle neuen macOS-Versionen auf Version 10.15 eingefroren hat. Ein positiver Nebeneffekt neben einer verbesserten Web-Kompatibilität ist auch hier eine verbesserte Privatsphäre, da damit wieder ein Detail weniger bekannt gegeben und so der digitale Fingerabdruck reduziert wird.

Übrigens wird Mozilla eine entsprechende Änderung in Firefox 88 auch für Windows einführen. Zwar gibt es seitens Microsoft derzeit keine Pläne für ein „Windows 11“, aber sollte Microsoft irgendwann die Major-Version erhöhen, wird Firefox das Betriebssystem im User-Agent weiterhin Windows 10 nennen.

Verbesserungen der Entwicklerwerkzeuge und Webplattform

Mittels prefers-color-scheme Media-Query können Websites darauf reagieren, ob der Nutzer ein helles oder ein dunkles System-Design hat, um dies im Website-Design entsprechend zu berücksichtigen. Mozilla hat die Möglichkeit im Inspektor-Werkzeug implementiert, das Farbschema zu simulieren, ohne dass tatsächlich das Betriebssystem-Design verändert werden muss.

Firefox 87

Im Inspektor-Werkzeug konnten für Elemente bereits die Pseudo-Klassen :hover, :active, :focus, :focus-within, :focus-visible sowie :visited aktiviert werden. Ab sofort steht auch :target zur Verfügung.

Außerdem markiert der Inspektor bereits seit längerer Zeit CSS-Regeln, welche nicht wirksam sind, und erklärt, wieso diese nicht wirksam sind. Hierfür wurden weitere Definitionen hinterlegt.

Das Screenshot-Werkzeug zeigt im Problemfall nun eine entsprechende Warnung an, zum Beispiel, wenn der Screenshot abgeschnitten werden musste, weil die Website zu lang ist, um alles auf dem Screenshot abzubilden.

Eine Übersicht über Verbesserungen der Webplattform wie neue unterstützte Webstandards gibt es wie immer in den MDN web docs.

Geschlossene Sicherheitslücken

Natürlich hat Mozilla auch in Firefox 87 wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 87 daher für alle Nutzer dringend empfohlen.

Sonstige Neuerungen in Firefox 87

Waren Unternehmensrichtlinien auf Windows sowohl via GPO als auch via policies.json definiert, wurde die Datei policies.json bisher ignoriert. Ab sofort werden beide Quellen kombiniert. Sollte eine bestimmte Richtlinie über beide Quellen definiert sein, erhält die über GPO definierte Richtlinie den Vorzug.

Spezielle Website-Berechtigungen wurden bislang gemeinsam mit der Verbindungs-Information bei Klick auf das Schloss-Symbol in der Adressleiste angezeigt. Diese zwei Dinge wurden nun entkoppelt, so dass die Verbindungs-Informationen und Website-Berechtigungen nun in jeweils eigenen Fenstern angezeigt werden.

Das Bibliotheks-, das Hilfe- sowie das Entwickler-Menü wurden vereinfacht.

Nimmt der Nutzer an Firefox-Studien teil, werden diese nun auf about:support aufgelistet.

Die Einführungstour für neue Nutzer (about:welcome) bietet jetzt an, Firefox zum Standard-Browser zu setzen und, im Falle von Windows, Firefox an die Taskleiste anzupinnen.

Firefox 87

Das Suchfeld von about:logins kann jetzt auch bei Verwendung des Hauptpassworts nicht nur nach Benutzernamen, sondern auch nach Passwörtern suchen. Der CSV-Import von Passwörtern führte außerdem bisher nicht zum Erfolg bei doppelten Einträgen. Firefox 87 kann mit Duplikaten beim CSV-Import umgehen.

Für den beidseitigen Druck (Duplex) gibt es eine neue Option im Drucken-Dialog, ob an der langen oder an der kurzen Kante gespiegelt werden soll.

Für die Aktivierung von WebRender auf Linux ist ein Mesa-Treiber in Version 17 oder höher nun ausreichend (vorher mindestens Version 18).

Die nativeMessaging-Berechtigung kann von WebExtensions jetzt zur Laufzeit angefragt werden und muss nicht mehr bei der Installation erlaubt werden, falls von der Erweiterung benötigt.

Natürlich kamen auch in Firefox 87 wieder Fehlerbehebungen und sonstige Verbesserungen unter der Haube dazu.

Der Beitrag Mozilla veröffentlicht Firefox 87 erschien zuerst auf soeren-hentzschel.at.

22. März 2021

Mit Firefox 87 nimmt Mozilla die nächste Privatsphäre-Verbesserung seines Browsers vor. Ab sofort wird der sogenannte Referrer standardmäßig gekürzt und gibt weniger Aufschluss darüber, woher der Besucher einer Website kommt.

Üblicherweise sendet der Browser gemäß HTTP-Protokoll bei jedem Aufruf einer Webseite einen sogenannten Referrer mit. Dies bezeichnet die URL, von der ein Nutzer zur Zielseite navigiert ist, und zwar in der Regel die komplette URL. Diese Information steht auch sämtlichen Sub-Ressourcen wie eingebetteter Werbung oder Social Media-Widgets zur Verfügung. Solche Informationen werden häufig für Statistiken genutzt. Während dies vergleichsweise harmlos ist, ist es weit problematischer, wenn der Referrer sensible Informationen preisgibt. So hat die EFF vor einigen Jahren berichtet, dass healthcare.gov damals über den Referrer sensible Informationen an mindestens 14 Domains geleakt hatte. Ein solcher Referrer konnte beispielsweise so aussehen:

https://www.healthcare.gov/see-plans/85601/results/?county=04019&age=40&smoker=1&pregnant=1&zip=85601&state=AZ&income=35000

Aus diesem Referrer lässt sich nicht nur ableiten, welche Seite der Anwender zuvor besucht hat. In diesem konkreten Fall beinhaltete der Referrer das Alter, den Wohnort, ob der Anwender Raucher ist, und sogar das Einkommen, weil all diese Informationen auf der Webseite als URL-Parameter vorhanden und beim direkten Navigieren auf eine andere Webseite dann im Referrer vorhanden sind.

Bei Verwendung des privaten Modus kürzt Firefox bereits seit der vor fast genau drei Jahren erschienenen Version 59 den Referrer, so dass sowohl der Pfad als auch sämtliche Parameter wegfallen und anstelle der oben genannten URL nur noch Folgendes als Referrer übrig bleibt:

https://www.healthcare.gov/

Ab Firefox 87, dessen Veröffentlichung für morgen ansteht, ist dies nun das grundsätzliche Standardverhalten von Firefox, nicht mehr nur im privaten Modus, sondern immer.

Der Beitrag Mehr Privatsphäre: Firefox 87 kürzt standardmäßig den Referrer erschien zuerst auf soeren-hentzschel.at.

Im Moment scheinen ja einige der Meinung zu sein, dass das unter Linux exessiv benutzte System von Distributionen überholt sei. Ich persönlich sehe das etwas anders.

Zum einen könnte man wieder mit dem Argument kommen, dass C auch eine veraltete Programmiersprache ist, die sich aber immernoch bewährt und durch “modernere” Sprachen wohl nie ganz ersetzen lassen wird. Aber das muss man hier nicht erneut aufgreifen.

Einer der Punkte, der immer wieder aufgeführt wird, um zu zeigen, dass das Prinzip von Linux-Distributionen obsolet ist, ist immer wieder das Paketmanagment. Oft gibt es hier die Meinung, dass altbewährte Systeme wie APT oder RPM (oder auch das nicht ganz so alte pacman) überholt sind und nocht dezentral genug. Das finde ich eigentlich ganz und gar nicht. Ich finde ein zentrales Repo (das natürlich gemirrort werden kann, um einen besser erreichbaren Mirror zu benutzen), aus dem man seine Pakete bezieht deutlich besser als ein komplett dezentrales System, wie es zum Beispiel AppImages bieten. Dadurch können nämlich auf einzigartige Art und Weise doppelte Bibliotheken vermieden werden und somit wird auch die Sicherheit des Systemes bestärkt. Wenn es nämlich nur eine Bibliothek einmal gibt, dann muss auch nur einmal der Fehler korrigiert werden. Gleichzeitig ist es auch gut, wenn jeder ein einzelnes kleines Repository betrieben kann, wie dies zum Beispiel mit den PPAs bei Ubuntu oder den AURs bei Arch umgesetzt ist.

Das Gegenteil dieser Zersplitterung wäre für mich ein zentrales Linux. Dies wäre allein bei der Paketverwaltung schwer. Wie macht man dies? Entscheidet man sich nur z.B. für APT, kehrt man anderen sehr guten Systemen den Rücken. Das selbe gilt auch, wenn man z.B. nur auf AppImages umsteigen würde, mal abgesehen von den obigen Gründen.

Das Tolle an Linux war und ist für mich immer die Tatsache, dass man immer eine Wahl hat. Das wäre viel schwerer, wenn es nicht mehr unterschiedliche Distributionen gäbe. Dann hätte man im Prinzip das selbe wie bei zwei anderen bekannten Betriebssystemen.

Ja, es gibt zunehmend mehr Standards, die von mehreren Distributionen umgesetzt werden. Das ist auch gut so, denn dadurch wird es Entwicklern einfacher gemacht an unterschiedlichen Projekten zu arbeiten, es sollte allerdings meiner Meinung nach nicht den Weg in Richtung einer großen einheitlichen Linux-Distribution ebnen. Ein weiterer Punkt, dem ich zustimme, ist dass nicht jeder kleine Hinterhofentwickler eine eigene “Distribution” veröffentlichen muss, nur weil er bei das Hintergrundbild und das Icon-Theme verändert hat. Ja, so etwas ist unnötig. Da konzentriert man besser seine Mittel um bei dem Mutter-Projekt zu helfen. Genau vor diesem Hintergrund sehe ich es auch nicht als Grund, Distributionen “abzuschaffen”, nur weil viele Distributionen jetzt Calamares anstelle anderer Installationsassistenten verwenden. Vielleicht ist es ja tatsächlich eine bessere Alternative und man will nicht auch noch Ressourcen aufwenden, einen eigenen Installer zu schreiben, wenn es schon einen guten gibt.

Auch wenn für viele Benutzer die Desktopumgebung mehr zählt, bin ich mir sicher, dass die Nutzer der Kommandozeile (also der Klischee-Linux-Nutzer) dann doch den Unterschied zwischen den Distributionen merken und an “ihrer” Distribution hängen und sie nicht gegen eine Mainstream-Distribution, die es allen versucht recht zu machen austauschen lassen wollen.

21. März 2021

Unter dem internen Projektnamen Fission arbeitet Mozilla bereits seit langer Zeit an einer Seiten-Isolation in Firefox. Mit Firefox 88 Beta wird Fission erstmals für einen kleinen Teil der Nutzer standardmäßig aktiviert werden.

Firefox läuft nun schon seit mehreren Jahren mit einer sogenannten Multiprozess-Architektur. Diese unter dem internen Projektnamen Electrolysis, oder auch kurz: e10s, entwickelte Architektur trennt den Browser- von seinen Content-Prozessen, was eine verbesserte Sicherheit durch Sandboxing, Performance sowie Stabilität bringt, da seit dem ein Website-Absturz nicht mehr den kompletten Browser mit abstürzen lässt. Zu den standardmäßig maximal acht Content-Prozessen kommen noch ein paar spezialierte Prozesse wie einer für Firefox-Erweiterungen sowie ein weiterer für den Aufruf lokaler Dateien.

Seit mittlerweile drei Jahren arbeitet Mozilla unter dem internen Projektnamen Fission an der logischen Weiterentwicklung dieses Konzeptes, einer Seiten-Isolation. Vereinfacht gesagt bedeutet dies, dass damit jeder Tab in einem eigenen Prozess läuft. Genauer wäre zu sagen, dass es einen Prozess pro Ursprung gibt, sprich zwei Tabs von der selben Domain können sich einen Prozess teilen. Auf der anderen Seite kann ein einzelner Tab auch mehrere Prozesse beanspruchen, nämlich dann, wenn auf der Seite Frames von anderen Domains eingebettet sind.

Mozilla macht mit Fission große Fortschritte und mittlerweile ist die Seiten-Isolation für die Hälfte der Nutzer von Firefox Nightly standardmäßig aktiviert. Konnte Fission bisher auch nicht außerhalb von Firefox Nightly aktiviert werden, kann Fission erstmals ab Firefox 87 auch in Beta- sowie finalen Versionen via about:config aktiviert werden. Hierfür muss fission.autostart auf true gesetzt und Firefox neu gestartet werden. Dabei ist natürlich zu bedenken, dass Fission zu diesem Zeitpunkt noch nicht fertig ist. Eine Aktivierung in Firefox 87 sollte also nur erfolgen, wenn man ganz genau weiß, was man tut, und mit Fehlern leben kann.

In wenigen Tagen wird die Beta-Phase von Firefox 88 starten. Dann wird Mozilla erstmals Fission in einer Beta-Version offiziell testen. Geplant ist eine standardmäßige Aktivierung für fünf Prozent der Nutzer. Voraussetzung ist aktiviertes WebRender sowie die Nutzung von Windows oder Apple macOS. Für Linux gibt es noch ein paar offene Punkte, ehe diese Plattform ebenfalls bereit für einen Test in Firefox Beta ist.

Der Beitrag Fission: Mozilla testet Seiten-Isolation in Firefox 88 Beta erschien zuerst auf soeren-hentzschel.at.

Um sich das Wetter unter Linux anzeigen zu lassen, gibt es mehrere Varianten. Entweder nimmt man den einfachen Weg und ruft einfach

curl http://wttr.in

im Terminal auf (optional kann man das auch als Skript packen und in ~/bin abspeichern) oder man nimmt ansiweather.

Bei diesem Programm handelt es sich im Prinzip auch nur um ein simples Shellskript. Unter Ubuntu und Co. installiert man es einfach mit APT - das entsprechende Paket heißt passenderweise auch einfach ansiweather. Also

sudo apt-get install ansiweather

Nach dem Start des Programmes (Aufruf über das Kommando ansiweather wird allerdings noch nicht der eigene Wohnort angezeigt. Dafür muss man erst die Datei ~/.ansiweatherrc anpassen. Eine Beispieldatei:

api_key:85a4e3c55b73909f42c6a23ec35b7147
location:Berlin,DE
fetch_cmd:curl -s
units:metric
symbols:false
forecast:0
show_daylight:true
dateformat:%a %b %d
timeformat:%b %d %R

# Text and Colors
background:\033[44m
text:\033[36;1m
data:\033[33;1m
delimiter:\033[35m=>
dashes:\033[34m-
greeting_text:Aktuelles Wetter in
wind_text:Windgeschwindigkeit
humidity_text:Luftfeuchtigkeit
pressure_text:Luftdruck
sunrise_text:Sonnenaufgang
sunset_text:Sonnenuntergang

# Icons
sun:\033[33;1m\xe2\x98\x80
moon:\033[36m\xe2\x98\xbd
clouds:\033[37;1m\xe2\x98\x81
rain:\xe2\x98\x94
fog:\033[37;1m\xe2\x96\x92
mist:\033[34m\xe2\x96\x91
haze:\033[33m\xe2\x96\x91
snow:\033[37;1m\xe2\x9d\x84
thunderstorm:\xe2\x9a\xa1

Die meisten Einstellungen sind eigentlich selbsterklärend. Dieses Beispiel zeigt also das Wetter in Berlin an und ist das im Ubuntuusers-Wiki gezeigte Beispiel, es gefällt mir allerdings sehr gut und ich habe mir ansiweather auch in meine .bashrc gelegt.

20. März 2021

Ghost 4.0

Diese Woche ist Ghost 4 veröffentlicht worden. Mit Ghost läuft auch dieser Blog hier. Wer Ghost bisher nicht kennt, ein kurzer Umriss.
Gestartet ca. vor 8 Jahren, u.a. von einem ehemaligen WordPress-Entwickler. Anders als WordPress benötigt Ghost kein PHP sondern läuft unter NodeJS. Der Fokus liegt rein auf dem Schreiben von Posts.
Plugins, wie bei WordPress üblich sucht man hier eher Vergebens. Mit der Einbindung von Zapier, lassen sich allerdings diverse Automationen durchführen, einige vorgefertigte, wie das automatische Posten eines Posts nach Twitter sind bereits vorhanden.

Mit Ghost 4 wurde u.a. endlich ein langes Versprechen eingelöst und ein Dashboard eingeführt mit den wichtigsten Statistiken zu Posts und Abonnenten. Schon mit Version 3 legte man den Fokus auf Abonnenten bzw. die Vermarktung eigener Inhalte - Beiträge können hinter einer Bezahlschranke versteckt werden. Mit Version 4 wurde diese Funktionalität ausgebaut und auch der E-Mail-Newsletter-Versand massiv erweitert. Zu einem gewissen Grad nutze ich diese hier bereits auch schon bzw. spiele noch immer damit herum.
Ansonsten gibt es im Admin-Bereich einige sehr schöne kosmetische Anpassungen.

Das Update selbst lief für mich schmerzfrei durch, erst Ghost CLI upgraden, dann Ghost selbst. Ggf. muss man vorher noch auf die neuste Version aus dem 3.x-Zweig updaten. Für mein derzeit eingesetztes Theme gibt es noch kleinere Warnungen, die ich mir in Kürze noch einmal näher ansehen muss.

Ghost kann weiterhin kostenlos selbst gehosted werden. Die Doku hat alle notwendigen Infos.  Wer lieber eine fertige Lösung sucht, sollte mit Ghost (Pro) glücklich werden, welches auf der Entwickler Seite ebenfalls geklickt werden kann. Dieses startet mit einem neuen Einsteiger Plan bei ca. 8 Euro. Eine schöne Gesamt Übersicht aller (neuen) Funktionen gibt es hier.

Ghost 4.0

Diese Woche ist Ghost 4 veröffentlicht worden. Mit Ghost läuft auch dieser Blog hier. Wer Ghost bisher nicht kennt, ein kurzer Umriss.
Gestartet ca. vor 8 Jahren, u.a. von einem ehemaligen WordPress-Entwickler. Anders als WordPress benötigt Ghost kein PHP sondern läuft unter NodeJS. Der Fokus liegt rein auf dem Schreiben von Posts.
Plugins, wie bei WordPress üblich sucht man hier eher Vergebens. Mit der Einbindung von Zapier, lassen sich allerdings diverse Automationen durchführen, einige vorgefertigte, wie das automatische Posten eines Posts nach Twitter sind bereits vorhanden.

Mit Ghost 4 wurde u.a. endlich ein langes Versprechen eingelöst und ein Dashboard eingeführt mit den wichtigsten Statistiken zu Posts und Abonnenten. Schon mit Version 3 legte man den Fokus auf Abonnenten bzw. die Vermarktung eigener Inhalte - Beiträge können hinter einer Bezahlschranke versteckt werden. Mit Version 4 wurde diese Funktionalität ausgebaut und auch der E-Mail-Newsletter-Versand massiv erweitert. Zu einem gewissen Grad nutze ich diese hier bereits auch schon bzw. spiele noch immer damit herum.
Ansonsten gibt es im Admin-Bereich einige sehr schöne kosmetische Anpassungen.

Das Update selbst lief für mich schmerzfrei durch, erst Ghost CLI upgraden, dann Ghost selbst. Ggf. muss man vorher noch auf die neuste Version aus dem 3.x-Zweig updaten. Für mein derzeit eingesetztes Theme gibt es noch kleinere Warnungen, die ich mir in Kürze noch einmal näher ansehen muss.

Ghost kann weiterhin kostenlos selbst gehosted werden. Die Doku hat alle notwendigen Infos.  Wer lieber eine fertige Lösung sucht, sollte mit Ghost (Pro) glücklich werden, welches auf der Entwickler Seite ebenfalls geklickt werden kann. Dieses startet mit einem neuen Einsteiger Plan bei ca. 8 Euro. Eine schöne Gesamt Übersicht aller (neuen) Funktionen gibt es hier.

Ghost 4.0

Diese Woche ist Ghost 4 veröffentlicht worden. Mit Ghost läuft auch dieser Blog hier. Wer Ghost bisher nicht kennt, ein kurzer Umriss.
Gestartet ca. vor 8 Jahren, u.a. von einem ehemaligen WordPress-Entwickler. Anders als WordPress benötigt Ghost kein PHP sondern läuft unter NodeJS. Der Fokus liegt rein auf dem Schreiben von Posts.
Plugins, wie bei WordPress üblich sucht man hier eher Vergebens. Mit der Einbindung von Zapier, lassen sich allerdings diverse Automationen durchführen, einige vorgefertigte, wie das automatische Posten eines Posts nach Twitter sind bereits vorhanden.

Mit Ghost 4 wurde u.a. endlich ein langes Versprechen eingelöst und ein Dashboard eingeführt mit den wichtigsten Statistiken zu Posts und Abonnenten. Schon mit Version 3 legte man den Fokus auf Abonnenten bzw. die Vermarktung eigener Inhalte - Beiträge können hinter einer Bezahlschranke versteckt werden. Mit Version 4 wurde diese Funktionalität ausgebaut und auch der E-Mail-Newsletter-Versand massiv erweitert. Zu einem gewissen Grad nutze ich diese hier bereits auch schon bzw. spiele noch immer damit herum.
Ansonsten gibt es im Admin-Bereich einige sehr schöne kosmetische Anpassungen.

Das Update selbst lief für mich schmerzfrei durch, erst Ghost CLI upgraden, dann Ghost selbst. Ggf. muss man vorher noch auf die neuste Version aus dem 3.x-Zweig updaten. Für mein derzeit eingesetztes Theme gibt es noch kleinere Warnungen, die ich mir in Kürze noch einmal näher ansehen muss.

Ghost kann weiterhin kostenlos selbst gehosted werden. Die Doku hat alle notwendigen Infos.  Wer lieber eine fertige Lösung sucht, sollte mit Ghost (Pro) glücklich werden, welches auf der Entwickler Seite ebenfalls geklickt werden kann. Dieses startet mit einem neuen Einsteiger Plan bei ca. 8 Euro. Eine schöne Gesamt Übersicht aller (neuen) Funktionen gibt es hier.

Ghost 4.0

Diese Woche ist Ghost 4 veröffentlicht worden. Mit Ghost läuft auch dieser Blog hier. Wer Ghost bisher nicht kennt, ein kurzer Umriss.
Gestartet ca. vor 8 Jahren, u.a. von einem ehemaligen WordPress-Entwickler. Anders als WordPress benötigt Ghost kein PHP sondern läuft unter NodeJS. Der Fokus liegt rein auf dem Schreiben von Posts.
Plugins, wie bei WordPress üblich sucht man hier eher Vergebens. Mit der Einbindung von Zapier, lassen sich allerdings diverse Automationen durchführen, einige vorgefertigte, wie das automatische Posten eines Posts nach Twitter sind bereits vorhanden.

Mit Ghost 4 wurde u.a. endlich ein langes Versprechen eingelöst und ein Dashboard eingeführt mit den wichtigsten Statistiken zu Posts und Abonnenten. Schon mit Version 3 legte man den Fokus auf Abonnenten bzw. die Vermarktung eigener Inhalte - Beiträge können hinter einer Bezahlschranke versteckt werden. Mit Version 4 wurde diese Funktionalität ausgebaut und auch der E-Mail-Newsletter-Versand massiv erweitert. Zu einem gewissen Grad nutze ich diese hier bereits auch schon bzw. spiele noch immer damit herum.
Ansonsten gibt es im Admin-Bereich einige sehr schöne kosmetische Anpassungen.

Das Update selbst lief für mich schmerzfrei durch, erst Ghost CLI upgraden, dann Ghost selbst. Ggf. muss man vorher noch auf die neuste Version aus dem 3.x-Zweig updaten. Für mein derzeit eingesetztes Theme gibt es noch kleinere Warnungen, die ich mir in Kürze noch einmal näher ansehen muss.

Ghost kann weiterhin kostenlos selbst gehosted werden. Die Doku hat alle notwendigen Infos.  Wer lieber eine fertige Lösung sucht, sollte mit Ghost (Pro) glücklich werden, welches auf der Entwickler Seite ebenfalls geklickt werden kann. Dieses startet mit einem neuen Einsteiger Plan bei ca. 8 Euro. Eine schöne Gesamt Übersicht aller (neuen) Funktionen gibt es hier.

Ghost 4.0

Diese Woche ist Ghost 4 veröffentlicht worden. Mit Ghost läuft auch dieser Blog hier. Wer Ghost bisher nicht kennt, ein kurzer Umriss.
Gestartet ca. vor 8 Jahren, u.a. von einem ehemaligen WordPress-Entwickler. Anders als WordPress benötigt Ghost kein PHP sondern läuft unter NodeJS. Der Fokus liegt rein auf dem Schreiben von Posts.
Plugins, wie bei WordPress üblich sucht man hier eher Vergebens. Mit der Einbindung von Zapier, lassen sich allerdings diverse Automationen durchführen, einige vorgefertigte, wie das automatische Posten eines Posts nach Twitter sind bereits vorhanden.

Mit Ghost 4 wurde u.a. endlich ein langes Versprechen eingelöst und ein Dashboard eingeführt mit den wichtigsten Statistiken zu Posts und Abonnenten. Schon mit Version 3 legte man den Fokus auf Abonnenten bzw. die Vermarktung eigener Inhalte - Beiträge können hinter einer Bezahlschranke versteckt werden. Mit Version 4 wurde diese Funktionalität ausgebaut und auch der E-Mail-Newsletter-Versand massiv erweitert. Zu einem gewissen Grad nutze ich diese hier bereits auch schon bzw. spiele noch immer damit herum.
Ansonsten gibt es im Admin-Bereich einige sehr schöne kosmetische Anpassungen.

Das Update selbst lief für mich schmerzfrei durch, erst Ghost CLI upgraden, dann Ghost selbst. Ggf. muss man vorher noch auf die neuste Version aus dem 3.x-Zweig updaten. Für mein derzeit eingesetztes Theme gibt es noch kleinere Warnungen, die ich mir in Kürze noch einmal näher ansehen muss.

Ghost kann weiterhin kostenlos selbst gehosted werden. Die Doku hat alle notwendigen Infos.  Wer lieber eine fertige Lösung sucht, sollte mit Ghost (Pro) glücklich werden, welches auf der Entwickler Seite ebenfalls geklickt werden kann. Dieses startet mit einem neuen Einsteiger Plan bei ca. 8 Euro. Eine schöne Gesamt Übersicht aller (neuen) Funktionen gibt es hier.

Ghost 4.0

Diese Woche ist Ghost 4 veröffentlicht worden. Mit Ghost läuft auch dieser Blog hier. Wer Ghost bisher nicht kennt, ein kurzer Umriss.
Gestartet ca. vor 8 Jahren, u.a. von einem ehemaligen WordPress-Entwickler. Anders als WordPress benötigt Ghost kein PHP sondern läuft unter NodeJS. Der Fokus liegt rein auf dem Schreiben von Posts.
Plugins, wie bei WordPress üblich sucht man hier eher Vergebens. Mit der Einbindung von Zapier, lassen sich allerdings diverse Automationen durchführen, einige vorgefertigte, wie das automatische Posten eines Posts nach Twitter sind bereits vorhanden.

Mit Ghost 4 wurde u.a. endlich ein langes Versprechen eingelöst und ein Dashboard eingeführt mit den wichtigsten Statistiken zu Posts und Abonnenten. Schon mit Version 3 legte man den Fokus auf Abonnenten bzw. die Vermarktung eigener Inhalte - Beiträge können hinter einer Bezahlschranke versteckt werden. Mit Version 4 wurde diese Funktionalität ausgebaut und auch der E-Mail-Newsletter-Versand massiv erweitert. Zu einem gewissen Grad nutze ich diese hier bereits auch schon bzw. spiele noch immer damit herum.
Ansonsten gibt es im Admin-Bereich einige sehr schöne kosmetische Anpassungen.

Das Update selbst lief für mich schmerzfrei durch, erst Ghost CLI upgraden, dann Ghost selbst. Ggf. muss man vorher noch auf die neuste Version aus dem 3.x-Zweig updaten. Für mein derzeit eingesetztes Theme gibt es noch kleinere Warnungen, die ich mir in Kürze noch einmal näher ansehen muss.

Ghost kann weiterhin kostenlos selbst gehosted werden. Die Doku hat alle notwendigen Infos.  Wer lieber eine fertige Lösung sucht, sollte mit Ghost (Pro) glücklich werden, welches auf der Entwickler Seite ebenfalls geklickt werden kann. Dieses startet mit einem neuen Einsteiger Plan bei ca. 8 Euro. Eine schöne Gesamt Übersicht aller (neuen) Funktionen gibt es hier.

Ghost 4.0

Diese Woche ist Ghost 4 veröffentlicht worden. Mit Ghost läuft auch dieser Blog hier. Wer Ghost bisher nicht kennt, ein kurzer Umriss.
Gestartet ca. vor 8 Jahren, u.a. von einem ehemaligen WordPress-Entwickler. Anders als WordPress benötigt Ghost kein PHP sondern läuft unter NodeJS. Der Fokus liegt rein auf dem Schreiben von Posts.
Plugins, wie bei WordPress üblich sucht man hier eher Vergebens. Mit der Einbindung von Zapier, lassen sich allerdings diverse Automationen durchführen, einige vorgefertigte, wie das automatische Posten eines Posts nach Twitter sind bereits vorhanden.

Mit Ghost 4 wurde u.a. endlich ein langes Versprechen eingelöst und ein Dashboard eingeführt mit den wichtigsten Statistiken zu Posts und Abonnenten. Schon mit Version 3 legte man den Fokus auf Abonnenten bzw. die Vermarktung eigener Inhalte - Beiträge können hinter einer Bezahlschranke versteckt werden. Mit Version 4 wurde diese Funktionalität ausgebaut und auch der E-Mail-Newsletter-Versand massiv erweitert. Zu einem gewissen Grad nutze ich diese hier bereits auch schon bzw. spiele noch immer damit herum.
Ansonsten gibt es im Admin-Bereich einige sehr schöne kosmetische Anpassungen.

Das Update selbst lief für mich schmerzfrei durch, erst Ghost CLI upgraden, dann Ghost selbst. Ggf. muss man vorher noch auf die neuste Version aus dem 3.x-Zweig updaten. Für mein derzeit eingesetztes Theme gibt es noch kleinere Warnungen, die ich mir in Kürze noch einmal näher ansehen muss.

Ghost kann weiterhin kostenlos selbst gehosted werden. Die Doku hat alle notwendigen Infos.  Wer lieber eine fertige Lösung sucht, sollte mit Ghost (Pro) glücklich werden, welches auf der Entwickler Seite ebenfalls geklickt werden kann. Dieses startet mit einem neuen Einsteiger Plan bei ca. 8 Euro. Eine schöne Gesamt Übersicht aller (neuen) Funktionen gibt es hier.

Ghost 4.0

Diese Woche ist Ghost 4 veröffentlicht worden. Mit Ghost läuft auch dieser Blog hier. Wer Ghost bisher nicht kennt, ein kurzer Umriss.
Gestartet ca. vor 8 Jahren, u.a. von einem ehemaligen WordPress-Entwickler. Anders als WordPress benötigt Ghost kein PHP sondern läuft unter NodeJS. Der Fokus liegt rein auf dem Schreiben von Posts.
Plugins, wie bei WordPress üblich sucht man hier eher Vergebens. Mit der Einbindung von Zapier, lassen sich allerdings diverse Automationen durchführen, einige vorgefertigte, wie das automatische Posten eines Posts nach Twitter sind bereits vorhanden.

Mit Ghost 4 wurde u.a. endlich ein langes Versprechen eingelöst und ein Dashboard eingeführt mit den wichtigsten Statistiken zu Posts und Abonnenten. Schon mit Version 3 legte man den Fokus auf Abonnenten bzw. die Vermarktung eigener Inhalte - Beiträge können hinter einer Bezahlschranke versteckt werden. Mit Version 4 wurde diese Funktionalität ausgebaut und auch der E-Mail-Newsletter-Versand massiv erweitert. Zu einem gewissen Grad nutze ich diese hier bereits auch schon bzw. spiele noch immer damit herum.
Ansonsten gibt es im Admin-Bereich einige sehr schöne kosmetische Anpassungen.

Das Update selbst lief für mich schmerzfrei durch, erst Ghost CLI upgraden, dann Ghost selbst. Ggf. muss man vorher noch auf die neuste Version aus dem 3.x-Zweig updaten. Für mein derzeit eingesetztes Theme gibt es noch kleinere Warnungen, die ich mir in Kürze noch einmal näher ansehen muss.

Ghost kann weiterhin kostenlos selbst gehosted werden. Die Doku hat alle notwendigen Infos.  Wer lieber eine fertige Lösung sucht, sollte mit Ghost (Pro) glücklich werden, welches auf der Entwickler Seite ebenfalls geklickt werden kann. Dieses startet mit einem neuen Einsteiger Plan bei ca. 8 Euro. Eine schöne Gesamt Übersicht aller (neuen) Funktionen gibt es hier.

Das Thema verfolgt uns schon lange und wird sicher auch noch viele Jahre aktuell bleiben. Unwissenheit, Vorurteile und Ignoranz bestimmen die Debatte. In diesem Artikel möchte ich mal eine kleine Sammlung an Problemstellungen eingehen, damit die Leser dieses Blogs nicht auf jedes Kommentar reinfallen.

Der Staat und Open Source – Problemstellungen

Es gibt keine „grüne Wiese“

In der Debatte um die Digitalisierung werden immer gerne die Bilder von Faxgeräten in Behörden genutzt. Das erzeugt das vollkommen falsche Bild einer „grünen Wiese“, wo man einen grundlegenden Aufbau der IT-Strukturen vornehmen könnte.

Der öffentliche Sektor ist schon ein hochgradig digitalisierter Bereich. Es gibt zahllose Programme, Schnittstellen, Datenaustauschformate und Geschäftsgänge, die von bisherigen proprietären Lösungen in freie Lösungen migriert werden müssen. Ein Parallelbetrieb neuer und alter Strukturen müsste dabei über viele Jahre gewährleistet bleiben, da ein Gleichschritt in der Migration unmöglich ist.

„Der“ Staat existiert nicht

Es gibt nicht „den“ Staat, so wie es nicht „die Wirtschaft“ gibt. Deutschland besteht nicht nur aus dem Bund, 16 Bundesländern und über 10.000 Gemeinden. Es gibt zig Ministerien, nachgeordnete Behörden, die Universitäten mit ihren Strukturen, Schulen und zahllose andere Einrichtungen der öffentlichen Hand.

Diese Einrichtungen haben ihre eigenen Finanzmittel und diese sind zudem meist nicht mal ein Globalhaushalt. Das bedeutet, dass eine einzelne Einrichtung für eine Neuausrichtung in der IT-Struktur nur sehr begrenzte Mittel zur Verfügung hat. Mittel, die teilweise auch zweckgebunden sind. Beispielsweise können kurzfristige Projektmittel, die für Lizenz- und Hardwarekäufe vorgesehen sind, nicht einfach in Personalmittel umgewidmet werden.

Open Source ist noch nicht gleichwertig

„Der Staat“ setzt schon lange Open Source-Lösungen ein. Linux-Server sind weit verbreitet, freie Software in Form zahlloser Programme ebenso. Angebotene Cloud-Dienste basieren oft auf freien Lösungen.

Dort, wo aber keine quelloffenen Lösungen zum Einsatz kommen, sind diese meist auch noch nicht gleichwertig oder schlicht gar nicht vorhanden. Wir reden hier immerhin von hoch spezialisierten Lösungen in gänzlich unterschiedlichen Bereichen. Diese Lösungen reichen von „kleinen“ Access-Programmen bis hin zu diffizilen integrierten Systemen mit Millionen Datensätzen und einer komplexen verteilten Infrastruktur. Teilweise sind das Strukturen, die seit Anfang der 1990er gewachsen sind und seitdem gepflegt und weiterentwickelt werden.

In diesen Bereichen kann man nicht einfach den Schalter umlegen. Hier müssten umfangreiche Entwicklungsarbeiten erfolgen, um Funktionsparität zu bestehenden Lösungen herzustellen. Geschweige denn eine sinnvolle Weiterentwicklung.

Hier helfen auch keine Vergleiche der Art „Ich bin selbst erfolgreich auf Linux gewechselt“ oder Vorurteile wie „Die Beamten wollen einfach nicht“. Damit macht ihr euch lächerlich!

Der Staat befolgt Regeln bei der Bezahlung

„Der Staat“ hält sich an seine eigenen Gesetze. Exzessive Ausnutzung von Vertrauensarbeitszeit, Recht auf Teilzeit, Recht auf Erziehungszeiten, das Recht auf geregelte Arbeitszeiten und Tarifverträge treten öffentliche Einrichtungen nicht wie große Teile der freien Wirtschaft mit schöner Regelmäßigkeit mit Füßen.

Zu diesen Regeln gehört das Besoldungssystem des öffentlichen Dienstes. Gehälter werden nicht frei verhandelt (dadurch gibt es übrigens kein Blender-Bonus und kein Gender-Pay-Gap), sondern nach Eingruppierung der Stelle und Qualifikation des Stelleninhabers bezahlt. Angestellte des öffentlichen Dienstes werden nach TVöD, TV-L und einigen Sondertarifverträgen bezahlt. Manche Einrichtungen haben beispielsweise noch ihre eigenen Verträge, die meist in Anlehnung an die großen Tarifverträge ausgestaltet sind.

Es gelten die Entgelttabellen der Tarifverträge. Ein Informatiker mit einem Master-Abschluss wird in der Regel in Gruppe E13 eingestuft. Das monatliche Grundgehalt auf Bundesebene beträgt momentan 4.384,61 €. FH-Absolventen und solche mit einer Ausbildung werden sogar noch tiefer eingestuft, in E11 respektive E9. Es gibt in gewissem Maße Zulagen und einen Aufstieg nach Dienstalter aber der Arbeitgeber kann diese Gehälter nicht beliebig anpassen. Man könnte natürlich den kompletten höheren Dienst besser bezahlen, aber das bezöge sich dann eben nur nicht auf IT-Personal, sondern alle entsprechend eingruppierten Stellen. Man braucht nicht viel Fantasie um sich die entsprechende Schlagzeile in der Presse vorzustellen.

Getroffene Personalentscheidungen sind zudem für die Ewigkeit. Unbefristete Verträge können nahezu nahezu nicht gekündigt werden. Das gilt auch für Angestellte des öffentlichen Dienstes und nicht nur für Beamte. Personalführung und die Aufrechterhaltung eines hohen Qualifikationsniveaus sind gerade im IT-Bereich eine riesige Herausforderung. Gleichzeitig können bei Projektfinanzierungen nur befristete Verträge abgeschlossen werden, was gerade bei Migrationsprojekten die Personalgewinnung noch schwieriger macht.

Es sollte dem letzten Naivling klar sein, wie schwer es ist, mit diesen Gehältern ausreichend qualifiziertes Personal auf einem schwierigen Arbeitsmarkt zu gewinnen. Man kann das mit Outsourcing der Dienstleistung umgehen, aber dieselben Kommentatoren, die immer Open Source im Staatseinsatz fordern, meckern dann über Beraterverträge im öffentlichen Dienst. Außerdem würde Outsourcing neue Formen der Abhängigkeiten erzeugen.

Es ist somit unter den gegebenen Bedingungen nahezu unmöglich, dass der Staat seine Programme in großem Stil selbst entwickelt.

Der Staat befolgt Regeln bei der Ausschreibung

Staatliche Stellen können nicht einfach den Dienstleister um die Ecke beauftragen, weil der dem IT-Leiter gut bekannt ist oder man den Internetauftritt so schön findet. Staatliche Aufträge müssen ausgeschrieben werden. Es gibt immer umfassende Evaluationen der möglichen Lösungen. Diese Ausschreibungen sind komplizierte Verfahren und noch komplizierter wird es, wenn man etwas ausschreibt, das es eigentlich schon in proprietärer Form gibt, man aber trotzdem eine Neuentwicklung möchte. Wegen der prekären Situation vieler Open Source-Projekte und dazugehöriger Firmen, erfüllen diese oft nicht die Kriterien staatlicher Ausschreibungen.

Nur Verschwörungsideologen glauben hier an die dicken Geldbeutel der Microsoft-Verteter. Wenn proprietäre Software zum Zuge kommt, gibt es dafür immer eine umfassende Begründung. Open Source Software wird nie von vornherein ausgeschlossen.

Eben wegen der prekären Situation vieler Open Source-Projekte kommen bei Ausschreibungen auch nicht automatisch die Lieblinge der IT-Szene zum Zuge. Selbst wenn Open Source ein festgelegtes Kriterium ist. Jüngste Beispiele sind die Corona Tracing App, wo dann gleich wieder die Kosten moniert wurden und irgendwelche „Experten“ meinten, Firma XYZ wäre sicher billiger gewesen. Auch beim digitalen Impfpass ist mit IBM eine der großen IT-Firmen zum Zuge gekommen.

Manche Bewohner der Privatsphäre-/Datenschutz-Bubble mögen es nicht glauben, aber es ist durchaus umstritten, ob Microsoft-Produkte überhaupt gegen entsprechende Datenschutz-Gesetze und Verordnungen verstoßen. Sie wären also nicht automatisch bei Ausschreibungen ausgeschlossen.

IT ist kein Selbstzweck, Open Source kein Fördergrund

Die Motive hinter der ständig wiederkehrenden Forderung nach dem Einsatz von quelloffenen Programmen durch den Staat sind oft zweifelhaft. Wie bereits geschrieben ist die Bewertung bestehender proprietärer Lösungen hinsichtlich des Datenschutzes nicht eindeutig, digitale Souveränität ist auch bei Open Source nicht immer einfach und die Förderung von Open Source ist kein Selbstzweck.

Der Staat nutzt IT, um seine Aufgaben zu erledigen und die geforderten Dienstleistungen für die Bürger zu erbringen. Seine Aufgabe besteht nicht darin, chronisch unterfinanzierte Open Source-Projekte zu fördern oder die Community zu unterstützen.

Gerade wenn die Forderung nach mehr Open Source im Staatseinsatz aus der Community kommt, sollte man nach den dahinter stehenden Motiven fragen. Viele hoffen nämlich implizit auf einen Trickle down-Effekt. Das ist aber nicht die Aufgabe des Staates.

Abschließende Bemerkungen

Diese Liste ließe sich beliebig fortführen und zu allen Punkten noch viel mehr schreiben. Diese Punkte sind Fakten und diese Fakten sollten den Rahmen für eine Diskussion bieten. Behaltet sie bitte im Hinterkopf, wenn das nächste Mal ein großes deutsches IT-Medium Bullshit Bingo spielt oder eine NGO was von Open Source und internationaler Kooperation zusammen fabuliert. Meistens geht es dann eher um Einnahmen für diese Firmen und Organisationen, als um einen Fortschritt in der Sache.

Open Source im öffentlichen Dienst das das Bohren ganz dicker Bretter und ein Marathonlauf über viele Jahrzehnte. Es ist ein wichtiges Thema und sollte nachhaltig und seriös betrieben werden. Wie so oft ist es ein Thema, wo entscheidende Initiativen vor allem aus den Einrichtungen selbst kommen müssen. Es ist also nichts für die Aktivisten, die heute hier engagiert sind und morgen als „Campaigner“ ganz woanders.

Alles andere sind schöne Gedanken und sie können sich direkt einreihen hinter Weltfrieden, dem 1,5 Grad-Ziel, einer Welt ohne Atomwaffen, einer Welt ohne Hunger und all diesen anderen hehren Zielen.

Der Artikel Der Staat und Open Source Software erschien zuerst auf [Mer]Curius

19. März 2021

Die MZLA Technologies Corporation hat ihren Finanzbericht für Thunderbird für das Jahr 2020 veröffentlicht. Dieser gibt Einblick in die Entwicklung des Umsatzes sowie das Vermögen des Projektes.

Das Thunderbird-Projekt hat die Spenden-Einnahmen in den letzten Jahren stetig steigern können, von 736.000 Dollar im Jahr 2017, auf 1,2 Millionen Dollar im Jahr 2018, auf 1,5 Millionen Dollar im Jahr 2019 und schließlich auf 2,3 Millionen Dollar im Jahr 2020. Dies ist dem Finanzbericht des Jahres 2020 zu entnehmen.

Die Spenden-Einnahmen entsprechen praktisch auch dem Gesamt-Umsatz der MZLA Technologies Corporation, einer 100-prozentigen Tochter der Mozilla Foundation, denn Gewinne aus kommerziellen Partnerschaften machen nur den Bruchteil eines Prozentes aus. Beim E-Mail-Anbieter Gandi handelt es sich derzeit um den einzigen kommerziellen Partner der MZLA Technologies Corporation.

Auf der Ausgaben-Seite stehen 1,5 Millionen Dollar im Jahr 2020. Das Gesamt-Vermögen der MZLA Technologies Corporation beträgt ca. 3 Millionen Dollar.

Derzeit beschäftigt die MZLA Technologies Corporation 15 Angestellte. Zusätzliche Enwickler-Stellen sind derzeit ausgeschrieben.

Der Beitrag MZLA veröffentlicht Finanzbericht 2020 für Thunderbird erschien zuerst auf soeren-hentzschel.at.

Alle paar Wochen oder Monate kommt das Thema wieder auf. Der Staat solle doch nur Open Source nutzen und bitte schnell weg von Windows. Die Debatte kommt nicht vom Fleck, weil letztlich alle nur Bullshit Bingo in ihrer Filterblase spielen. Dieselben Schlagworte, alle paar Jahre bringen eben keinen Fortschritt.

Der jüngste Anlass ist die Empfehlung des Datenschutzbeauftragten von Mecklenburg-Vorpommern, Windows baldmöglichst den Rücken zu kehren. Nach dieser Einschätzung konnte man wieder das eingeübte Tänzchen der Linux- und Datenschutz-Filterblase beobachten, der im obligatorischen und leider nahezu inhaltsleeren Kommentar auf heise open gipfelte.

Natürlich ist es richtig, eine Abkehr von proprietären Softwareprodukten im Staatseinsatz zu fordern und die nachhaltige Entwicklung von quelloffenen Alternativen voranzutreiben. Zukünftige Entwicklungen sollten gleich unter diesen Vorzeichen erfolgen, damit man nicht wieder in die alten Abhängigkeiten gerät. Die Argumente liegen seit Langem alle auf dem Tisch.

Die Debatte kommt aber nicht vom Fleck, wenn ehedem seriöse Nachrichtenseiten nur noch schnell ein paar Wörter ohne Recherche zusammenschreiben und allen Ernstes behaupten, LiMux wäre nur am Geld gescheitert. Das mag Heise ein paar Klicks und Werbeeinnahmen bringen, aber die Sache gewinnt dadurch überhaupt nichts. Hauptsache eilig ein paar Euro verdient, egal wie viele Änderungen man dann nachträglich reinschieben muss. Eine kleine Blase von Linux, Datenschutz und Open Source-Interessierten pusht das dann noch auf Twitter und anderen Sozialen Netzen und glaubt, es gäbe nun eine Debatte.

Einen wirklichen Mehrwert würde die Diskussion gewinnen, wenn stattdessen folgende Punkte umgesetzt werden würden:

  • Neutrale Analyse des Scheiterns von LiMux (habe ich hier schon mal was zu geschrieben)
  • Ende der Geringschätzung für den Öffentlichen Dienst und seine Anforderung
  • Entwicklung eines Plans für die Zukunft jenseits von Zombiedebatten wie der Abkehr von Windows

So lange das nicht erfolgt, ist die Debatte nichts als eine Binnendiskussion in einer kleinen Blase ohne Auswirkungen. Zumal sie schon fast einer rituellen Aufführung gleich. Datenschützer fordert, Presse greift auf, Kommentatoren echauffieren sich, Staat und Verwaltung wird für unfähig und/oder korrupt deklariert. Niemand profitiert, außer dass so manches Medium ein paar schnelle Werbeeuro verdient, manche NGO ein bisschen Spenden sammelt und mancher Datenschutzbeauftragter ein bisschen Presse bekommt.

Ich habe in meinem Berufsleben bisher nur in zwei vollkommen unterschiedlichen Bereichen des ÖD gearbeitet (und leider damit vermutlich 100% mehr Ahnung als die meisten Autoren von Artikeln zu diesem Thema) und kenne damit nur eine winzigen Ausschnitt des öffentlichen Dienstes.

In beiden Bereichen gibt es bereits viel quelloffene Software im Einsatz. In beiden Bereichen wäre aber die vollständige Abkehr von proprietärer Software eine unglaubliche Herkulesaufgabe, die eine vollständige Änderung der bisherigen Strukturen, viele zusätzliche Stellen, sehr viel zusätzliche Projektmittel und Kooperation zwischen den einzelnen Stellen über föderale Strukturen hinweg erfordern würde.

Auf der grünen Wiese mag sich das toll anhören, aber der mittelfristige Gewinn einer solchen Nabelschau für die angebotenen Dienstleistungen der öffentlichen Hand wären leider sehr überschaubar. Wichtige Zukunftsthemen würden nahezu zwangsläufig währenddessen liegen bleiben, weil man den Fokus nicht auf zig verschiedene Projekte richten kann.

Damit könnte man sich mal beschäftigen. Oder man spielt weiter Bullshit Bingo und freut sich, alle paar Monate ein paar alte Textbausteine für einen neuen Artikel zusammen zu stellen, damit das eigene Gehalt durch neue Werbeeinnahmen eingespielt wird.

Das ist schade, weil damit ein wichtiges Thema zerredet wird und inhaltlich nicht vom Fleck kommt. Proprietäre Software findet dadurch auch in neuen Angeboten und gänzlich neuen Diensten immer einen Platz im Staatseinsatz.

Der Artikel Kommentar: Open Source in der Verwaltung – Bullshit Bingo erschien zuerst auf [Mer]Curius

17. März 2021

Yunohost habe ich mal ein paar Monate ausprobiert. Die Fülle von vorkonfigurierten Anwendung ist enorm, alleine mal ein Dutzend ausprobrieren zu können ist schon eine Wonne. 

An sich ist der Ansatz von Yunohost (You no Host?) einen exposed Host per dyn dns erreichbar zu haben, um sich einen ausgewachsenen Server zu sparen.

Ich betreibe mit Freunden einen Rootserver, so ist yunohost eigentlich nicht für mich interessant. Aber wie bereits geschrieben sind die installierbaren Plugins überwältigend. Zum Beispiel werde ich shaarli behalten.

Den exposed Host habe ich mittlerweile wieder entfernt, ist also nicht mehr aus dem Internet aufrufbar.

Ich brauche es einfach nicht.

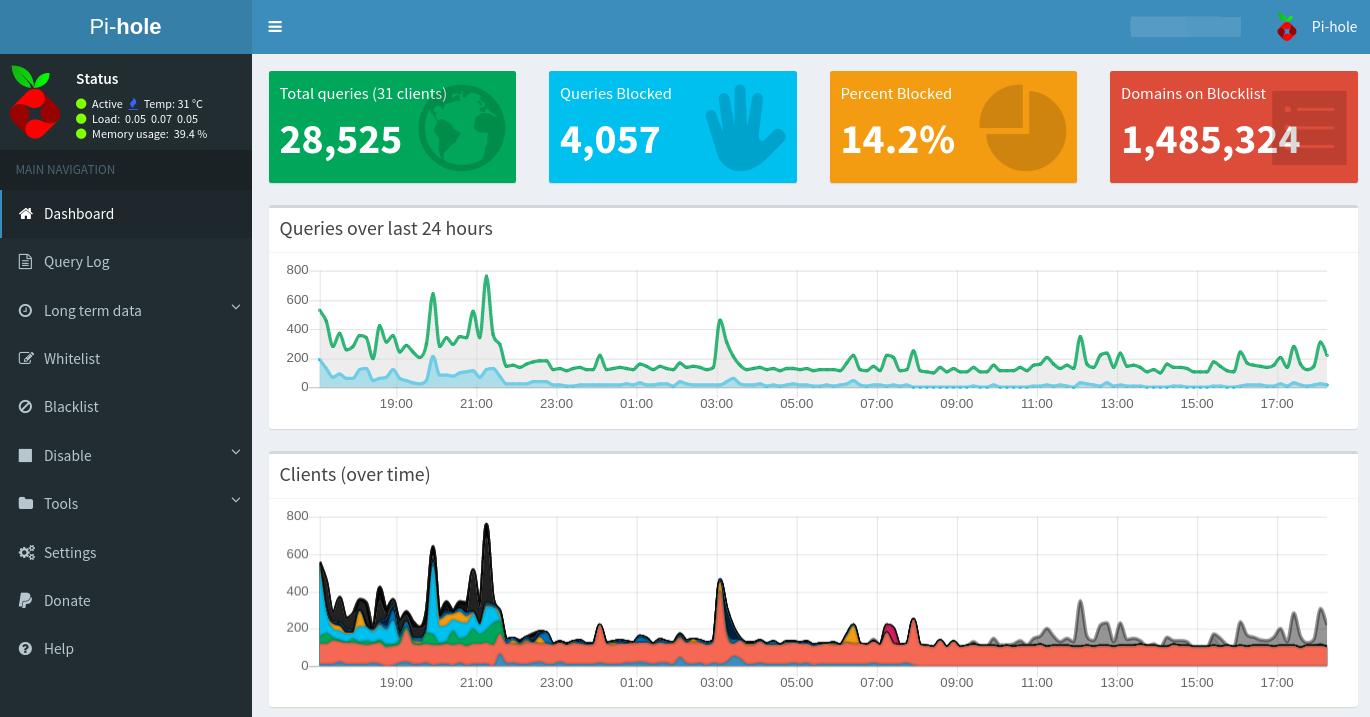
Doch dieser Blog Artikel beschäftigt sich mit dem als plugin verfügbaren Pi-Hole

Yunohost habe ich auf einen ausgedienten Lenovo T200 Laptop installliert und die Einstellungen so verbogen, dass auch bei zugeklappten Deckel der Rechner läuft. Stromaufnahme ist ca. 11 Watt. Ungefähr das Doppelte eines Raspberry, dafür ist das Teil auch etwas flinker und hängt auch nicht von schnell sterbenden sd-cards ab :=)

Pi-Hole ist im wesentlichen ein DNS Server, der aufgerufene Seiten die bestimmten Kriterien genügenWerbung, als Hochrisiko eingestufte Webseiten, ..., blockiert.

Als wesentlichen Vorteile dieser Lösung gegenüber Addons für einzelne Browser sehe ich:

Netzwerkweiten Schutz
Pi-hole an einer Stelle und mein gesamtes Netzwerk ist geschützt. Also auch mein Smartphone, die Spiele Konsole, das smart-TV, u.a.

Dadurch, dass die Werbung gar nicht mehr geladen wird, ist die Performance beim Seitenaufbau besser, weil der Traffik geringer ist.

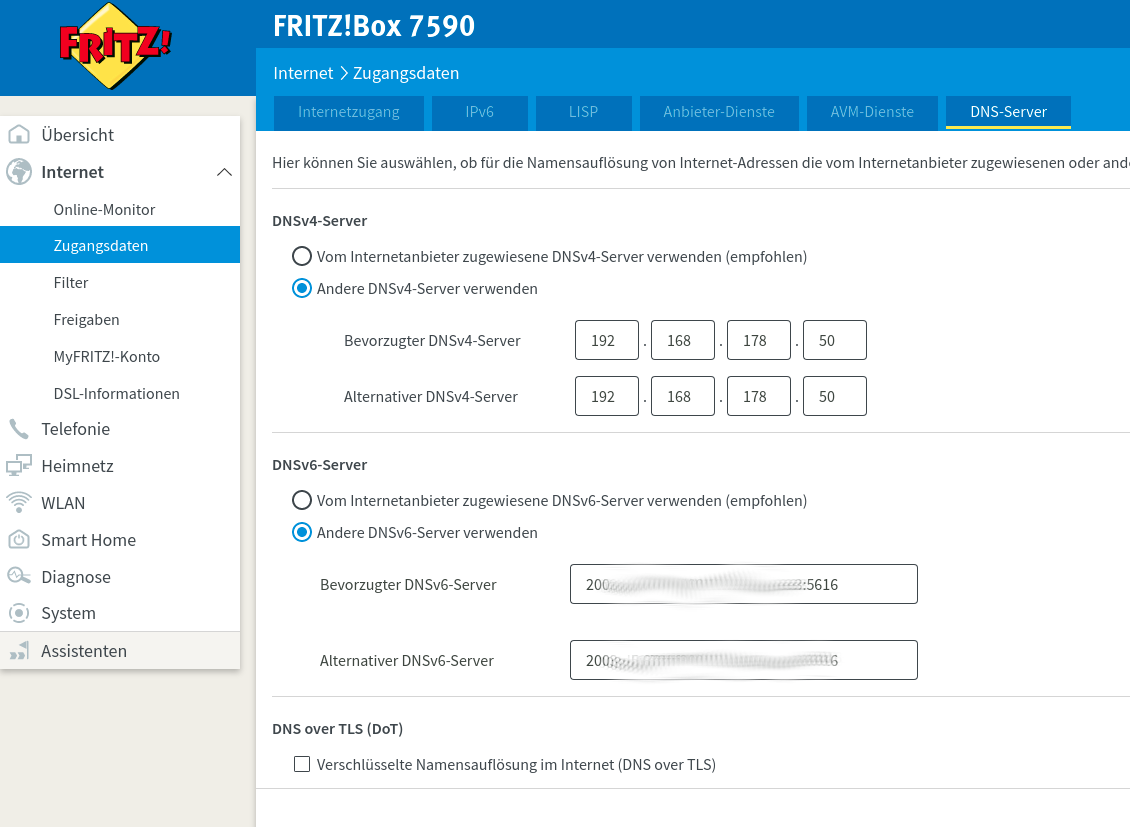
Damit der neue DNS Server auch benutzt wird, muß das der Fritz.box auch mitgeteilt werden. IP V6 ist auch zu empfehlen, einige Devices nutzen das im Heimat Netz, sonst sind die nicht mit geschützt und das wäre schade.

Die ip V6 Adresse, die in der Fritz.box eingetragen werden muß zeigt auf dem yunohost ip

ip -6 address show wls1
3: wls1: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 state UP qlen 1000
    inet6 2003:xx:xxxx:xxx:xx:xxxx:xxxx:5616/64 scope global dynamic noprefixroute 
       valid_lft 7120sec preferred_lft 1268sec
    inet6 fe80::xxxx:xxxx:xxxx:xxx/64 scope link noprefixroute 
       valid_lft forever preferred_lft forever


Wenn man in yunohost Pi-hole installiert, verlangt die Installationsroutine zwingend einen DNS Namen. Wenn man nach der Installation keinen exposed Host mehr benutzt möchte der via Dyn DNS angesprochen wird, kann man dies einfach umgehen in dem man auf seinem Rechner, mit dem man auf die Oberfläche von PI-Hole zugreifen möchte, einen Eintrag in /etc/hosts anlegt.

z.B. bei mir 

# lokale_IP_pihole (dns.fritzbox ist vom dhcp server der Fritzbox vergeben) 
#bed.ddns.net ist der dyn dns Name, der bei der Installation vergeben worden ist.
192.168.178.50 dns.fritz.box bed.ddns.net

Damit in den Statistiken die Clients besser identifiziert werden können, muss man Pi-Hole dazu bringen die Namen aufzulösen.

Deshalb muss in der Fritzbox in den Einstellungen die Ip-Adresse von Pi-Hole als Lokaler DNS Server eingetragen werden.


Finetuning war für die Xbox-One notwendig, die wollte (konnte) sich nicht mehr anmelden. 

Zusätzlich habe ich das live.login whitelisted.

Momentan ist das Setup noch in der Erprobungsphase.

Wenn ich etwas ändere/verbessere/optimere/... werde ich das hier ergänzen.


15. März 2021

  1. Linux-Distributionen – Welche Bedeutung haben sie in Zukunft?
  2. Zersplitterung – Wie sich Linux mobil ins Abseits stellt
  3. Linux-Distributionen – Überholte Infrastruktur?

Windows kommt von Microsoft, macOS von Apple. Linux kommt von Debian, Ubuntu, Red Hat, SUSE oder weiteren hundert Anbietern. Ein kaum hinterfragter Umstand aber steckt dahinter nicht ein vollkommen überholtes Strukturelement der Softwareverteilung?

Der Artikel ist indirekt eine Weiterentwicklung des ersten Artikels der Serie. Es ist der Ansatz die Distribution als grundlegende Infrastruktur mit den systemimmanenten Eigenlogiken von Infrastruktur zu begreifen.

Grundlegende Entscheidungen

Linux wird über Distributionen an den Endverbraucher verteilt. Dieser Umstand ist für neue Nutzer immer etwas gewöhnungsbedürftig und wird von langjährigen Anwendern kaum hinterfragt. Das Ganze geht sogar so weit, dass die Verweise mancher Distribution auf die Marke Linux marginal sind. Man kann dazu beispielsweise mal nach dem Wort Linux auf der Ubuntu-Webpräsenz suchen.

Sind Distributionen noch notwendige Infrastruktur für die Software-Verteilung oder sind sie überkommene Strukturmerkmale, die sich nur noch historisch erklären lassen und heute primär Community-Folklore darstellen.

In dem Zusammenhang möchte ich auf den älteren Artikel Understanding Infrastructure verweisen, der einige Kernelemente allgemeiner Infrastruktur-Entwicklung erklärt, die hier zumindest mittelbar mit einbezogen sind. Dazu gehören vor allem folgende Punkte:

  • Entscheidungen führen zu Pfadabhängigkeiten, woraus sich Entwicklungen eigener Logik ergeben.
  • Hinterherhinkende Entwicklungen einzelner Bereiche können die Fortschrittsgeschwindigkeit des gesamten Systems beeinträchtigen.
  • Neue Infrastrukturen werden immer in bestehende Systeme eingebunden.
  • Neu aufkommende Infrastruktur und Veränderungen erzeugen Gewinner und Verlierer, weil sie u.a. zu Ressourcenumverteilung führt.

Linux in Form von Distributionen zu verteilen ist kein unumstößliches Gesetz, sondern ergab sich vor allem aus den Anforderungen der 1990er-Jahre. Wenn man sich mit den Anfängen von Linux-Distributionen befasst, landet man ziemlich schnell beim Debian-Manifest, das Ian Murdock 1994 verfasste. Schlicht, weil Debian eine der ältesten noch aktiv entwickelten Distributionen ist. Er schreibt, wozu man Distributionen braucht:

Distributionen sind essenziell für die Zukunft von Linux. Sie ersparen dem Benutzer den Aufwand, eine große Anzahl von grundlegenden Werkzeugen ausfindig zu machen, herunter zu laden, zu installieren und zu einem funktionierenden Linux-Systems zu integrieren. Die Bürde der Systemzusammenstellung wird auf den Distributions-Ersteller übertragen, dessen Arbeit von tausenden anderen Nutzern mitbenutzt werden kann. Fast alle Linux-Benutzer werden ihre erste Erfahrung durch eine Distribution machen, und die meisten Nutzer werden die Distribution aus Bequemlichkeit weiter nutzen, auch wenn sie mit dem Betriebssystem vertraut sind. Daher spielen Distributionen wirklich eine wichtige Rolle.

Anhang A. Das Debian-Manifest

Es gibt eben das Windows und das macOS, aber eben nicht das Linux. Denn Linux ist eine Zusammenstellung freier Software. Vom Kernel über viele GNU-Userspace-Werkzeuge bis hin zu Grafikstack, Desktopumgebung und Programmen. Linux-Distributionen stellen hier eine funktionierende Komposition zusammen und verteilen diese.

Das bedeutete lange Zeit eine weitere Hürde, denn schnelles Internet und Online-Updates waren lange Zeit undenkbare Distributionssysteme. Der Verteilung widmet Murdock deshalb ein paar weitere Passagen:

Debian Linux wird von der Free Software Foundation und der Debian Linux Association auch auf physischen Medien vertrieben werden. Damit ist Debian auch für Benutzer ohne Zugang zum Internet oder FTP erhältlich und ermöglicht das Angebot zusätzlicher Produkte und Dienstleistungen wie gedruckter Handbücher und technischer Unterstützung für alle Benutzer des Systems. Auf diese Art kann Debian von mehr Menschen und Organisationen benutzt werden als es anders möglich wäre.

Anhang A. Das Debian-Manifest

Diese grundlegende Entscheidung zur Distribution von freier Software hatte Folgewirkungen. Ziemlich schnell erhielten die meisten frühen Distributionen Paketierungswerkzeuge und ausgereifte Paketverwaltungen. Weil Linux keine monolithische Einheit war, sondern aus unterschiedlichen freien Softwareprodukten bestand, machte es Sinn, diese als Pakete installieren und aktualisieren zu können. Andere freie Systeme wie FreeBSD zeigen aber, dass dies keine Gesetzmäßigkeit ist.

Damit haben wir schon zwei grundlegende Strukturmerkmale. Die Distribution als zentrale Verteilungsinstanz mit einem definierten Qualitätsverständnis und Entwicklungssystem sowie die Paketorganisation zur Verwaltung von Software.

Speicherplatz war knapp und die Bandbreite im inzwischen zur Softwareverteilung etablierten Internet ebenso. Im Gegensatz zu Windows und macOS nutzten nahezu alle Linux-Distributionen die Paketverwaltung, um Software in einzelne Binärpakete zu zerlegen und Fehlerbehebungen und Sicherheitsaktualisierungen genau dort vorzunehmen, wo auch das Problem lag. Idealerweise sollte keine Bibliothek zwei Mal im System vorkommen und ein Update beschränkte sich auf die dafür notwendigen Paketaktualisierungen.

Das System produzierte Gewinner und Verlierer. Die eigentlichen Entwickler der Software blieben für den Anwender unsichtbar, die Distributoren aber sehr sichtbar. Aus Sicht vieler Anwender standen sie – und nicht die Entwickler – für die Qualität der Software. Diese zahlte sich in der öffentlichen Wahrnehmung aus, in der Distributoren eine herausragende Rolle einnahmen. Das schlug sich auch monetär nieder. Distributionen generierten Einnahmen, während Entwicklungsprojekte oft kaum Spenden erhielten. Anwendergemeinschaften formierten sich deshalb primär um die Distributionen und nicht um die Softwareprojekte.

Auflösungserscheinungen

Seit den Anfängen sind nun bald 30 Jahre vergangen. Speicherplatz und Internetbandbreite sind nicht mehr der Flaschenhals, der sie mal waren. Viele Entwickler von Endanwender-Software sind dazu übergegangen, selbst Binärpakete ihrer Software für die verschiedenen Distributionen anzubieten. Gleichzeitig beschäftigten kommerziell erfolgreiche Distributoren Entwickler für ihre Arbeit an Softwareprojekten.

Parallel ist die Zahl der Distributionen exponentiell gewachsen. Denn der Betrieb einer Distributionsinfrastruktur ist nicht mehr mit dem Aufwand und den Kosten verbunden, die noch vor 20-30 Jahren dafür notwendig waren. Murdock wollte eine Lücke schließen, als er mit Debian eine umfassende Distribution erschuf. Bei heutigen Neugründungen scheint hingegen die einzige zu schließende Lücke im Ego der Entwickler zu liegen.

Weil Infrastrukturen ihr Eigenleben haben und einmal getroffene Entscheidungen, Entwicklungen eigener Logiken nach sich ziehen, versuchen die meisten Distributionen heute alles zu sein und zu bieten. Sie bieten alle verfügbare Software und viele auch noch parallele Entwicklungszweige. LTS, RR, jede Desktopumgebung – alles unter einem Dach. Nur eine Minderheit der Distributionen hat sich wirklich auf einen Aspekt oder Schwerpunkt spezialisiert. Anstelle das Potenzial, das Distributionen als Konzept bieten, auszuschöpfen, bieten alle alles und führen damit nur zu einer gewaltigen Vergrößerung des Arbeitsaufwands.

Andere ursprüngliche Vorteile verlieren an Bedeutung. Automatisierte Buildsysteme und Verflechtungen führen zu Veränderungen im Softwareverteilprozess. Software-Verteilung ist nicht mehr so kompliziert wie um die Jahrtausendwende. Updates und Patches führen in der Praxis oft zu Aktualisierungen ganzer Paketgruppen. Der einzelne Patch für ein einzelnes Paket ist inzwischen mehr Ideal denn Realität. Immer komplexere Software führt zudem zu immer mehr Paketen ohne gemeinsamen Nenner. Eine lediglich durch ein einziges Programm benötigte Bibliothek kann aus Benutzersicht auch gleich mit dem Programm zusammen ausgeliefert werden. Die Paketverwaltung als ausgeklügeltes System der Softwareverteilung ist zwar immer noch eine Eigenheit der Linux-Welt, ihre Vorteile verlieren jedoch an Bedeutung, während alternative Konzepte wie App Stores als zentrale Verteil-Mechanismen auf anderen Systemen entstehen.

Durch die internalisierten Logiken bei der Infrastrukturbildung führen Designentscheidungen aus früheren Zeiten zu nicht intendierten Folgen in der Gegenwart. Paketverwaltung, verteilte Bibliotheken und Verflechtungen erlauben eigentlich nur zwei Modelle der Linux-Distribution. Rollende Veröffentlichungen aller Pakete und stabile Releases. Ein Gegensatz, den die Akteure im System so verinnerlicht haben, dass sie den Sinn kaum noch hinterfragen.

Der Kuratierungsaufwand nimmt dabei tendenziell ab. Die stetig weiter wachsende Zahl von Distributionen mit kleinen Teams legen davon Zeugnis ab. Auch Eigenentwicklungen der Distributionen sind zugunsten übergreifender Lösungen auf dem Rückzug. Als Beispiel kann hier die Installationsroutine Calamares herhalten. Distributionen wie Arch Linux beweisen, dass man sehr erfolgreich einfach Software so paketieren kann, wie man sie von upstream bekommt und die Releases vieler Distributionen sind eher eine Sammlung dessen, was zum anvisierten Releasezeitpunkt „auf der Straße lag“.

Gleichzeitig wächst auch innerhalb der Open Source Gemeinschaft die Kritik am Flaschenhals Distribution. Als Konsequenz werfen große Entwicklerprojekte wie KDE oder GNOME ihre eigenen Zusammenstellungen auf den Markt, während Distributoren Canonical und Red Hat der Kritik durch Veränderungen in der Software-Distriution mittels Snap und Flatpak begegnen wollen und neue distributionsübergreifende Verteilmechanismen für Software einführen.

Ausbreitung des Systems?

Die Distribution als Verteilmodell für den Desktop und Server ist durch grundlegende Entscheidungen und die selbst erhaltende Logik einer Infrastruktur nicht zu ändern und wird der Geräteklasse treu bleiben. Die Erkenntnis, dass das System kaputt ist bzw. mindestens einige Fehlentwicklungen vollzogen hat, ist nicht neu. Den Fehler sieht man aber immer bei „den Anderen“. Kein Projekt stellt sich selbst ein.

Die Distribution als wesentliches Strukturmerkmal wird Linux auf dem Desktop erhalten bleiben. Das gilt ebenso für die Paketverwaltung als zentrales Instrument zur Softwareorganisation. Neue Systeme wie Flatpaks und Snaps werden an die bestehende Infrastruktur angebunden und ersetzen diese nicht.

Das System mit seinen vielen Widersprüchen, Unzulänglichkeiten und der massiven Verschwendung von Arbeitskraft auf neue Geräteklassen zu übertragen, wäre aber fatal. Die Rahmenbedingungen sind heute gänzlich andere und dem sollte man auch Rechnung tragen.

Der Artikel Linux-Distributionen – Überholte Infrastruktur? erschien zuerst auf [Mer]Curius

14. März 2021

  1. Linux-Distributionen – Welche Bedeutung haben sie in Zukunft?
  2. Zersplitterung – Wie sich Linux mobil ins Abseits stellt
  3. Linux-Distributionen – Überholte Infrastruktur?

Vielfalt und eine Welt der Alternativen. Das war Linux schon immer und viele Befürworter dieser monströsen Vielfalt in der kleinen Nische sehen darin einen Grund für die Qualität von Linux. Vielfalt fördert schließlich Wettbewerb.

Vielfalt ein Mehrwert?

Ich verrate hier kein Geheimnis, wenn ich schreibe, dass ich dies eher kritisch sehe. Vielfalt in einer kleinen Nische bei begrenzten Ressourcen fördert halt auch viele Doppelentwicklungen, die dann alle qualitativ auf niedrigem Niveau stecken bleiben.

Vielfalt macht aber manchmal auch Sinn. Die Wünsche und Anforderungen eines Xfce-Nutzers und eines GNOME-Nutzers lassen sich nicht verbinden. Es ist hier für alle Seiten sinnvoller, zwei getrennte Projekte mit getrennten Schwerpunkten anzubieten.

Zudem gibt es natürlich auch prominente Gegenbeispiele. LibreOffice und vorher OpenOffice.org hatten nie viel Konkurrenz und sind trotzdem keine herausragenden Office-Suiten geworden. Eine Monopolstellung führt somit automatisch zu einem Mehrwert.

Gewisse Dualismen haben inzwischen auch so viel Tradition, dass eine Zusammenführung wohl die Entwickler- und Anwendercommunity zerstören würde.

Die Vielfalt hatte auch nie diese kritische Bedeutung. Es war vor allem Folklore für eingefleischte Linux-Enthusiasten. Ein GTK-Programm mag mit einem KDE Plasma Desktop nicht so schön aussehen, ist aber trotzdem funktionsfähig. Ein Programm wie Dolphin lässt sich natürlich auch unter jedem anderen Desktop nutzen. Puristen mögen über die vielen Abhängigkeiten jammern, aber das sind streng genommen nur Befindlichkeiten. Linux auf dem Desktop ist daher die Gesamtheit der verfügbaren Programme. Nahezu alles lässt sich zusammen betreiben. Und viele Laien tun auch sehr erfolgreich genau das.

Der kapitale Fehler ist nun aber, diese tradierten Gegensätze in die mobile Welt zu übertragen. Denn hier klappt die Zusammenarbeit nicht.

Braucht es ein mobiles Linux?

Dabei bräuchte es dringend eine ernst zu nehmende mobile Variante von Linux. Smartphones sind technisch gesehen perfekte Überwachungswerkzeuge. Sie sind die größte gegenwärtig existierende Bedrohung für unsere digitale Integrität. Open Source ist nicht per se besser, aber nur eine freie Entwicklergemeinschaft kann ein hemmungsloses Ausschlachten dieses Überwachungspotenzials im Sinne eines maßlosen Datenkapitalismus glaubwürdig verhindern.

Mancher mag jetzt einwerfen, dass Android doch schon eine mobile Variante von Linux sei, aber dem ist nicht so. Android ist gewissermaßen ein Symbol für die Gefahren, denen Open Source als Idee gegenwärtig ausgesetzt wird. Denn diese Idee wird auf die Lizenz reduziert und in Form eines Open Core bereitgestellt. Eine Entwicklung, die auch andernorts zunehmend beobachtet werden kann. Die Entwicklung hängt vollständig von einer Firma – in diesem Fall Google – ab, es gibt immer größere proprietäre Bestandteile und Google könnte jederzeit den Hahn zu drehen. Android ist nur eine Brückentechnologie. Es ist die Perversion eines freien Systems.

Linux müsste schon deshalb den Sprung in die mobile Welt schaffen, um nicht abgehängt zu werden. Dem PC wird zwar schon lange das Ende vorausgesagt, aber die Systeme werden zunehmend konvergenter. Microsoft Surface, WIndows on ARM, nun macOS mit ARM-Prozessoren. Ein auf den klassischen Desktop festgenageltes System könnte hier sehr bald abgehängt sein.

So dringend es ein wirklich freies System für mobile Endgeräte braucht. Dieses System wäre mittelfristig in einer Super-Nische verortet. Linux befindet sich ja schon auf dem Desktop in einer Minderheitenposition, aber diese Nische ist je nach Messung wenigstens einige Millionen Geräte stark. Ubuntu postulierte hier lange Zeit die Zahl von 20 Millionen Installation. Zum Vergleich: Die größte freie Custom ROM, LineageOS, erhebt über seine Statistik bisher lediglich knapp 3 Millionen Geräte. Das ist gemessen am Gesamtmarkt in Prozenten gar nicht mehr darstellbar, selbst wenn man nur die Android-Geräte betrachtet. Das Potenzial eines freien Linux Mobilsystems wäre mittelfristig vermutlich noch mal niedriger zu verorten.

Zersplittert in der Nische

In dieser winzigen Nische ergeht sich die Community dann auch noch in tradierten Abgrenzungen. Die Distributionen versuchen einzeln den Sprung auf mobile Endgeräte. KDE und GNOME entwickeln in Konkurrenz komplette mobile Oberflächen mit eigenen Bedienphilosophien. Ubuntu Touch gibt es natürlich auch noch, wo Distribution und Oberfläche quasi untrennbar verbunden sind. Nicht frei, aber dennoch eine Linux-Variante ist Sailfish OS – ebenfalls mit komplett eigener Oberfläche und Apps.

Der freie F-Droid Store für Android, der eine nahezu vollständige Sammlung verbreiteter Open Source Software für Android darstellt, kommt gerade mal auf ein paar Tausend Apps. Davon zahllose ungepflegte Leichen. Das Angebot reicht je nach Anforderungsprofil gerade mal, um die notwendigsten Bereiche der Smartphone-Nutzung abzubilden.

Wie möchte die Linux-Community hier jemals etwas erreichen, wenn sie ihre Ressourcen und ihr Potenzial auch noch durch Vier teilt? Eigentlich sogar durch Fünf, wenn man die freie Entwicklergemeinschaft um Android auch noch berücksichtigt.

Natürlich gibt es Kooperationen an der Basis, wenn es um basale Hardware-Unterstützung geht, aber das ist nicht neu. Auf dem Desktop gibt es auch nur einen Kernel, nur einen Grafikstack – hier hat sich die Entwickler-Community noch nie ihr System der ausufernden Alternativen etabliert.

App-Zentrierung

Dabei sollte doch die vielen Fehlschläge der Vergangenheit zeigen, wie wichtig heute Apps sind und welche Macht die gut gefüllten Stores von Apple und Google bieten. Der Begriff App-Ökonomie beschreibt hier ein ganzes System aus Kundenbindung und Gewinnmaximierung.

Es sind schon deutlich potentere Kandidaten angetreten, um das Duopol aus Android und iOS aufzubrechen oder sich zumindest daneben zu behaupten. Microsoft, BlackBerry, Nokia – die Liste der Gescheiterten ist lang. Nur Durchhaltewille, hartnäckige Partner und Geschlossenheit können einem da über die Jahre helfen. Das sieht man z. B. bei Jolla.

Das Betriebssystem selbst hat nur noch wenig Bedeutung. Google vergibt für seine neuen Android-Versionen nicht mal mehr Namen. Die jährlichen Neuerungen bei iOS und Android sind meist eher im homöopathischen Bereich. Wirkliche Entwicklung geschieht bei den Endgeräten und bei den Apps.

Der Grund sind hier auch die vielfältigen Abhängigkeiten. Mit welchem Programm ich am Desktop einen Text schreibe und ausdrucke, meine E-Mails abrufe oder meine Dateien verwalte, ist im Zweifelsfall allen anderen egal. Interoperabilität beschränkt sich hier fast immer auf Dateiaustausch. Beim Smartphone ist das anders. Habe ich kein Signal, kann ich viele Leute nicht erreichen, habe ich keine Banking-App, muss ich im schlimmsten Fall die Bank wechseln, habe ich keinen DB Navigator kann ich spontan an vielen Bahnhöfen keine Tickets mehr kaufen.

Wie will man hier mit 4 bis 5 nicht vollständig interoperablen App-Ökosystemen konkurrenzfähig sein?

Scheitern mit Ansage

Es gibt Gründe, warum Linux auf dem Desktop so strukturiert ist, wie wir es heute kennen. Sie basieren im Wesentlichen auf infrastrukturelle Rahmenbedingungen rund um die Jahrtausendwende. Software-Distribution war in einer Welt ohne schnelles Internet ein Problem, Anforderungen am Desktop unterschieden sich stark, Lizenzfragen waren nicht abschließend geklärt. Einmal geschaffene Infrastrukturen haben eine hohe Beharrungskraft, initiale Entscheidungen weisen weit in die Zukunft, zumal wenn sich die Rahmenbedingungen nicht grundlegend ändern.

Wenn aber eine Gemeinschaft die Strukturen der Vergangenheit in die Zukunft trägt, unfähig über ihren Schatten zu springen und den neuen Anforderungen Rechnung zu tragen, dann scheitert sie. Wenn sie den einmal geschaffenen Strukturen mehr Bedeutung beimisst als den Veränderungen um sie herum, dann entsteht Infrastruktur, um der Infrastruktur willen.

Das Jahr des Linux-Desktops war immer wieder für einen Lacher gut. Das Jahr des Linux-Smartphones ist so absurd, dass es noch nicht mal mehr für einen Lacher taugt. Linux ist auf dem Smartphone gescheitert, bevor es überhaupt ernsthaft angetreten ist.

Es ist gescheitert an den speziellen Hardware-Problemen im mobilen Segment, übermächtigen Akteuren und an sich selbst. Wenn es hier noch einen Aufbruch geben sollte, dann durch eine jetzt noch nicht abzusehende Entwicklung. Die bestehenden Projekte taugen dazu nicht.

Der Anwender muss leben mit dem, was da ist: iOS, Custom ROMs und Googles Android – sozusagen Pest, Cholera und Krebs. Für den Schutz der digitalen Privatsphäre und den Datenschutz ist das ein strukturelles und anhaltendes Problem.

Der Artikel Zersplitterung – Wie sich Linux mobil ins Abseits stellt erschien zuerst auf [Mer]Curius

12. März 2021

Liebe Leute, in letzter Zeit bekomme ich sehr viele weiterführend Fragen zu Artikeln über das Kontaktformular. Also per Email direkt zugeschickt. Das ist nicht Sinn und Zweck dieses Blogs, dass Informationen fern der Öffentlichkeit geteilt werden. Wenn ihr Fragen habt, dann stellt sie bitte in den Kommentaren, damit andere Leute auch die Chance haben etwas zu lernen, oder eventuell zu helfen. Vielen Dank.

11. März 2021

Mozilla hat Firefox 86.0.1 veröffentlicht und behebt damit mehrere Probleme der Vorgängerversion.

Mit dem Update auf Firefox 86.0.1 behebt Mozilla ein Problem, welches für einen falschen Fenster-Fokus sorgen konnte, wenn Fenster via JavaScript geöffnet worden sind. Weiter wurde ein Problem behoben, welches verursachen konnte, dass Datumsfelder leicht abgeschnitten waren.

Außerdem wurde ein Fehler in der WebExtension-Schnittstelle für Tabs behoben, welcher für Nutzer von Tab-Gruppen-Erweiterungen zu Datenverlusten führen konnte.

Ausschließlich Nutzer von macOS betrifft die Behebung des Fehlers, dass Firefox möglicherweise nicht mehr reagierte, nachdem sich das System im Ruhemodus befunden hatte. Während es sich hierbei um kein grundsätzlich neues Problem handelte und auch Intel-Macs betreffen konnte, trat dieses reproduzierbar für alle Nutzer eines neuen MacBooks mit Apple Silicon M1 auf.

Schließlich wurde noch eine mögliche Absturzursache beim Programmstart behoben, wovon ausschließlich Linux-Nutzer mit ungültigem Farbprofil betroffen waren.

Der Beitrag Mozilla veröffentlicht Firefox 86.0.1 erschien zuerst auf soeren-hentzschel.at.