staging.inyokaproject.org

27. August 2020

Der LaTeX-Editor TeXstudio ist in Version 3.0 erschienen. Der Major-Release widmet sich vor allem der Entfernung von der Qt 4-Unterstützung.

LaTeX ist sicherlich vielen Lesern ein Begriff. Trotzdem kurz das Wichtigste hierzu: anders als bei heute verbreiteten Textverarbeitungsprogrammen wirft man bei LaTeX eine Quellcodedatei, ähnlich wie bei einer Programmiersprache, in einen Compiler bzw. Interpreter und dieser wirft ein Ergebnis aus. Üblicherweise erfolgt die Ausgabe in PDF oder DVI, also einem Format, in dem Dokumente unabhängig vom System gleich aussehen und z. B. auch gedruckt werden können. Den Zusammenhang zwischen LaTeX, TeX und den dazugehörigen Distributionen lasse ich der Einfachheit halber mal unter den Tisch fallen.

Was wir uns verinnerlichen müssen: Der geschriebene Text mitsamt seiner Formatierung ist stets getrennt von seiner Ausgabe, ich kann also nicht beim Schreiben sehen, wie das Endergebnis aussieht und auf welcher Seite ich gerade schreibe. Dafür bieten die „Makros“ die Möglichkeiten einer Programmiersprache. Große Dokumente mit mehreren hundert bis tausend Seiten können schnell bearbeitet und verwaltet werden.

Ähnlich wie in der Softwareentwicklung gibt es Editoren für LaTeX, die einen Quellcodeeditor, verschiedene Hilfswerkzeuge und die Ausgabe komfortabel miteinander vereinen sollen. TeXstudio ist einer dieser Editoren und vorgestern in Version 3.0 erschienen.

Ein kurzer Blick ins Changelog offenbart überraschend wenige Änderungen, wobei eine davon diesen ersten Major-Release nach knapp 10 Jahren ausmacht.

So wird die Unterstützung für Qt 4 eingestellt. Dies sollte allerdings für die meisten wenig verwunderlich sein, da seit 2012 Qt 5 verfügbar ist und viele Anwendungen, KDE eingeschlossen, bereits vor einigen Jahren umgestellt haben.

Zu den weiteren Änderungen gehören Verbesserungen in der Geschwindigkeit beim Parsing, der Rechtschreibprüfung, welche nun asynchron arbeitet, sowie in der Darstellung beim Dark-Mode. Eine weitere Änderung an der Syntaxhervorhebung der Math-Umgebung ist eher technischer Natur.

Einschätzung

Ich arbeite seit einigen Jahren mit TeXstudio und schätze das Programm sehr. Das Update habe ich bereits eingespielt und konnte, wie aus dem Changelog bereits ersichtlich wird, keine einschneidenden Änderungen beobachten, muss also auch nichts am Workflow anpassen. Die Änderung der Versionsnummer lässt zwar erst Anderes vermuten, begründet sich aber gemäß der semantischen Versionierung im Entfall der Qt 4-Unterstützung, die allerdings schon in den letzten Versionen nicht mehr maßgeblich war.

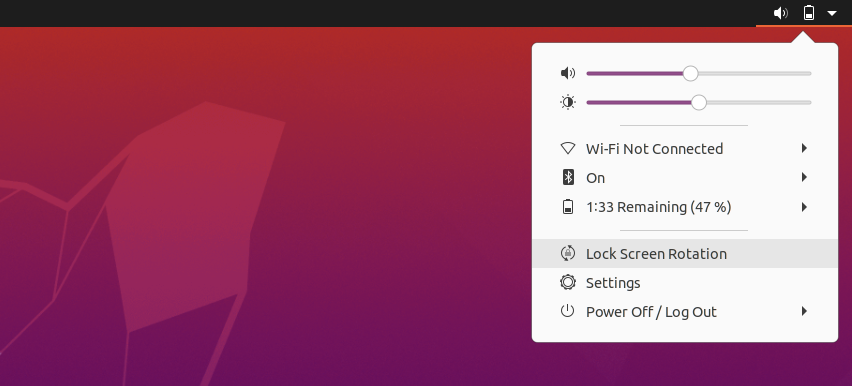
Vor ein paar Tagen habe ich auf einem Laptop von Dell eine aktuelle Version von Ubuntu installiert. Das funktionierte so weit auch ohne größere Probleme, allerdings trat der Effekt auf, dass das Bild gedreht wurde, je nachdem wie der Laptop gehalten wurde.

Über das Menü kann die automatische Bildschirmrotation deaktiviert werden

Abschalten ließ sich dieses Verhalten über das Menü in der Kopfleiste. Dort findet sich der Punkt Lock Screen Rotation. Wird diese Option aktiviert, ist die Rotation fixiert und ändert sich nicht mehr bei Drehung des Gerätes.

26. August 2020

Die MZLA Technologies Corporation hat mit Thunderbird 78.2 ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht.

Thunderbird 78.2 steht ab sofort zum Download bereit. Ein automatisches Update von Thunderbird 68 und älter steht weiterhin nicht zur Verfügung, dieses wird erst in den kommenden Wochen verteilt werden. Nutzer von Thunderbird 78.x erhalten die neue Version jedoch bereits als Update.

OpenPGP-Unterstützung in Kürze

Ursprünglich war geplant, die Unterstützung der Ende-zu-Ende-Verschlüsselung für E-Mails via OpenPGP mit Thunderbird 78.2 standardmäßig zu aktivieren. Da das Team der MZLA Technologies Corporation aber noch etwas mehr Zeit zum Testen und für den letzten Feinschliff benötigt, wurde diese Neuerung auf Thunderbird 78.2.1 verschoben.

Die Neuerungen von Thunderbird 78.2

Thunderbird 78.2 ist randvoll gefüllt mit Fehlerkorrekturen und Verbesserungen unter der Haube, welche sich im Detail in den Release Notes (engl.) nachlesen lassen.

Der Beitrag Thunderbird 78.2 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Nach einer Aktualisierung des Linux-Kernels muss der entsprechende Rechner in vielen Fällen neugestartet werden, damit die Änderung wirksam wird. Mithilfe von Livepatching können solche Änderungen des Kernels zur Laufzeit vorgenommen werden.

ubuntu.com/livepatch

Für Ubuntu-Installationen wird hierzu ein Ubuntu-One-Konto benötigt. Für den persönlichen Gebrauch können bis zu drei Systeme mit der Livepatching-Funktionalität versehen werden. Dazu muss ein entsprechendes Token unter ubuntu.com/livepatch bezogen werden. Anschließend kann die Livepatching-Funktionalität über Snap installiert und aktiviert werden:

snap install canonical-livepatch
canonical-livepatch enable abcdefghijklmnopqrstuvwxyz123456

Successfully enabled device. Using machine-token: abcdefghijklmnopqrstuvwxyz123456

Damit ist das Livepatching auf dem System aktiviert. Über den Befehl:

canonical-livepatch status

kann der aktuelle Status des Livepatching eingesehen werden:

last check: 43 minutes ago
kernel: 4.15.0-101.102-generic
server check-in: succeeded
patch state: ✓ all applicable livepatch modules inserted
patch version: 70.1

Standardmäßig wird alle sechzig Minuten überprüft, ob neue Patches vorliegen. Über den Befehl:

canonical-livepatch help

werden die weiteren Möglichkeiten des canonical-livepatch-Kommandos erklärt und auf die entsprechende Konfiguration der Livepatching-Funktionalität eingegangen.

25. August 2020

Mozilla hat Firefox 80 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen – wie immer auf diesem Blog weit ausführlicher als auf anderen Websites.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Verbesserter Nur-HTTPS-Modus

Der in Firefox 76 neu eingeführte optionale Nur-HTTPS-Modus hat mit browser.preferences.exposeHTTPSOnly eine weitere Option in about:config erhalten, worüber eine sichtbare Einstellung dafür in den Sicherheits-Einstellungen von Firefox aktiviert werden kann. Darüber ist es nicht nur möglich, den HTTPS-only-Modus dauerhaft zu aktivieren, sondern auch, diesen nur für private Fenster zu aktivieren. Außerdem ist es jetzt möglich, temporäre oder auch dauerhafte Ausnahmen für Seiten festzulegen, bei denen der Modus nicht funktioniert.

Firefox 80

Firefox 80

Das Master-Passwort heißt jetzt Hauptpasswort

Mit dem sogenannten Master-Passwort können die in Firefox gespeicherten Zugangsdaten zusätzlich geschützt werden. Da es sich dabei im Wortursprung um eine problematische Wortwahl handelt, heißt dieses ab Firefox 80 Hauptpasswort. In Firefox 80 erscheinen noch sowohl die alte als auch die neue Bezeichnung, ab Firefox 81 wird es dann nur noch Hauptpasswort heißen.

Firefox 80

Verbesserungen der Entwicklerwerkzeuge

Netzwerkanalyse kennzeichnet langsame Anfragen

Das Netzwerkanalyse-Werkzeug hilft dabei, langsame Anfragen zu identifizieren, indem Anfragen mit einer Server-Wartezeit von über 500 ms mit einer Schildkröten-Grafik markiert werden.

Sonstige Verbesserungen der Entwicklerwerkzeuge

Ressourcen von bestimmten URLs können zusätzlich zum Netzwerkanalyse-Werkzeuge jetzt auch über die Konsole blockiert werden. Dies funktioniert über die Eingabe von :block <url> respektive :unblock <url>.

Wird im Inspektor über das Regel-Panel eine Klasse hinzugefügt, findet hier nun eine Autovervollständigung, basierend auf den bereits im DOM vorhandenen Klassen, statt.

Verbesserungen der Webplattform

AppCache-Unterstützung wird entfernt

Der sogenannte Application Cache-Standard, kurz: AppCache, gilt bereits seit Firefox 44 als deprecated und wird von Nightly- sowie frühen Beta-Versionen von Firefox seit Version 71 nicht mehr unterstützt. Webentwickler sollten stattdessen Service Workers verwenden.

Mit Firefox 80 wird die Unterstützung auch aus der finalen Version von Firefox entfernt. Diese Änderung wird schrittweise im Laufe der kommenden Wochen ausgerollt.

Sonstige Verbesserungen der Webplattform

Firefox unterstützt den neuen prefers-contrast CSS Media Query. Die CSS-Eigenschaft appearance wird jetzt auch ohne -moz-Präfix unterstützt.

Die Unterstützung von RTX und transport.cc sorgt für eine verbesserte Qualität bei schlechter Netzwerkverbindung in WebRTC-Echtzeit-Kommunikation sowie für eine bessere Kompatibilität mit vielen Websites, welche WebRTC nutzen.

Schrittweise in den kommenden Wochen wird Mozilla die Unterstützung für rel=preload ausrollen.

Ausführliche Informationen zu Verbesserungen der Webplattform in Firefox 80 finden sich in den MDN web docs.

Sonstige Neuerungen in Firefox 80

Mozilla hat den Startbildschirm für neue Nutzer (about:welcome) erneuert. Dieser besteht nun aus drei Bildschirmen und bietet nebem dem Import von Daten aus einem anderen Browser auch direkt die Auswahl eines der vorinstallierten Themes an.

Firefox 80

Firefox 80

Firefox 80

Bearbeitet der Nutzer ein Passwort auf einer Seite, für welche er mehrere Logins gespeichert hat, kann der Nutzer nun auswählen, welches Passwort aktualisiert werden soll.

Beim Blättern durch offene Tabs via Strg + Tabulator werden jetzt sieben statt sechs Tabs angezeigt.

Für Nutzer, welche auf Betriebssystem-Ebene die Option für reduzierte Animationen aktiviert haben, werden nun noch weniger Animationen angezeigt. Dies betrifft unter anderem die Lade-Anzeige in den Tabs. Damit soll Nutzern mit Migräne und Epilepsie entgegen gekommen werden.

Auch wurde in Firefox 80 WebRender wieder für weitere Nutzer ausgerollt. Genauer gesagt wurde die minimal erforderliche Treiber-Version für Intel-GPUs erneut gesenkt.

Firefox 80 bringt eine ganze Reihe von Verbesserungen der Barrierefreiheit, darunter eine erste Unterstützung für VoiceOver, der Screenreader-Software von Apple macOS, sowie Stabilitäts-Verbesserungen für den JAWS Screenreader. Auch die Entwicklerwerkzeuge haben signifikante Verbesserungen der Barrierefreiheit erhalten, womit nun manches Werkzeug benutzbar wird, welches für Nutzer von Screenreadern zuvor gänzlich unzugänglich war. Darüber hinaus werden jetzt auch title- und desc-Elemente in SVG-Grafiken korrekt an unterstützende Software übermittelt.

Fehlt im Firefox-Profil die Datei logins.json oder ist beschädigt, versucht Firefox nun zunächst, gespeicherte Zugangsdaten aus einer möglicherweise vorhandenen Datei logins-backup.json zu lesen.

Eine neu implementierte Blockierliste für Add-ons bringt eine verbesserte Performance und Skalierbarkeit gegenüber der alten Implementierung.

An der WebExtension-Front ist es dieses Mal etwas ruhiger. Hier gab es kleinere Verbesserungen der downloads-API.

Natürlich kam auch in Firefox 80 die Unterstützung weiterer Unternehmensrichtlinien dazu.

Geschlossene Sicherheitslücken

Wie immer hat Mozilla auch in Firefox 80 wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 80 daher für alle Nutzer dringend empfohlen.

Der Beitrag Mozilla veröffentlicht Firefox 80 – die Neuerungen erschien zuerst auf soeren-hentzschel.at.

Datenschutz, Datensicherheit und Privacy ist ein Themensprektrum, um das sich seit vielen Jahren zahlreiche Experten versammelt haben. Es gibt zahllose Podcasts, Blogs und Kolumnen. Da durchzublicken ist schwer aber nahezu alle lassen sich in drei Oberkategorien eingruppieren.

Das Informationsangebot zu dem Themenspektrum Datenschutz, Datensicherheit und Privacy ist riesig und wächst immer noch. Es gibt bestimmt ein Dutzend gut produzierter Podcasts, zahllose Blogs mit mehr oder weniger hoher Betragsfrequenz. Wie soll man sich in dieser Kakophonie der Meinungen orientieren und die brauchbaren Informationen filtern?

Hilfreich kann es sein die Informationsquelle einer von drei Oberkategorien zuzuordnen:

  1. Juristischer Ansatz
  2. Pädagogische Motivation
  3. Aktivistische Autoren

Im folgenden möchte ich das an drei Beispielen exemplifizieren, wobei die Auswahl ziemlich zufällig ist und ich den jeweiligen Autor bzw. Blog nicht herausheben möchte. Für jede Kategorie gibt es dutzende weitere Beispiele.

1. Juristischer Ansatz

In meinen Wochenrückblicken beziehe ich regelmäßig die Informationen von Dr. Datenschutz mit ein. Die dortigen Informationen sind fundiert und ausgewogen, dienen aber letztlich der Dienstleistungswerbung für die hinter dem Angebot stehende intersoft consulting services AG. Aufgrund der Transparenz dieser Verbindung ist dies unproblematisch.

Die Artikel haben oft einen juristischen Ansatz (da Datenschutz im Grunde ja auch ein rechtliches Thema ist). Bei der Beurteilung von Cookie Bannern konzentriert man sich folglich auf die rechtliche Bewertung der zulässigen Maßnahmen und nicht ob Datenerhebung gut oder schlecht ist. Am Beispiel der Corona-Gästelisten übt man zwar auch Kritik, verweist aber auf die mutmaßliche rechtliche Zulässigkeit der Maßnahmen.

Der juristische Ansatz lässt sich oft auf die Aussage "Datenschutz bedeutet DSGVO-konform" reduzieren.

2. Pädagogische Motivation

Im Podcast der Datenwache gibt Mitch Symalla in mittlerweile 54 Folgen sinnvolle Tipps für mehr Sicherheit und Datenschutz im Alltag als Endverbraucher. Die Folgen sind nahezu zeitlos und wenn man mit den ersten Folgen einsteigt sieht man sehr deutlich den Ansatz. Mitch holt die Menschen genau da ab wo sie sind: Mit unsicheren Geräten und als Nutzer zahlloser problematischer Dienste. Im Grunde genommen braucht man für den Einstieg noch nichts gemacht haben außer ein bisschen Interesse für Privatsphäre zu haben.

Ohne erhobenen Zeigefinder betont er in den Folgen was gute erste Schritte sind und bei welchen Aspekten man noch weiter gehen könnte. Gerne mit der etwas lapidaren Aussage "musst du halt selbst entscheiden". Durch dieses "pädagogischen Ansatz" stellt er sich auf keinen Sockel und überfährt die Hörer nicht. Denn wenn man jemandem stattdessen ins Gesicht rufen würde "Du hast keine Ahnung" und "Alles was du machst ist doof und muss geändert werden" schmeißt dieser vermutlich eher alles hin, als auch nur einen sinnvollen Schritt zu gehen.

3. Aktivistische Autoren

Jegliche Datensammlung ist gefährlich und ohne Open Source kann kein Vertrauen möchte sein. Mit dieser Grundhaltung kann man viele Artikel von Mike Kuketz umschreiben. Damit steht er beispielhaft für eine Reihe aktivistischer Autoren, die zumindest unterschwellig einen grundlegenden Wechsel im gesellschaftliche Umgang mit IT und Daten anstreben und durch ihre Artikel einen Beitrag dazu leisten wollten. Das ist nicht falsch und Kuketz ist ein versierter Experte des Gebiets. Seine Analysen haben es schon mehrfach in die Mainstream-Preisse geschafft und sind immer wieder lohnenswert zu lesen. 

Die Beiträge haben allerdings oft einen appellierenden Charakter und stellen Praxistauglichkeit im Zweifel hinten an. So z. B. beim Aufruf alle großen IT-Konzerne aus Bildungseinrichtungen zu verbannen. Alles proprietäre wird zudem gerne mal in einen Topf geworfen. So berechtigt seine Kritik an Online Bezahlmethoden beispielsweise ist. Zwischen den Datenschutzniveaus von Angeboten wie Sofortüberweisung, PayPal und Apple Pay gibt es eigentlich durchaus Unterschiede. Das wird nur vollkommen unbeachtet beiseite gewischt und stattdessen Vorkasse, Lastschrift, Rechnung, SEPA oder paydirect empfohlen. Diese sind zwar hinsichtlich des Datenschutzes spitze, nur werden sie selten angeboten. Schon gar nicht ohne Auskunfteienabfrage bei z. B. Rechnungs-Kauf. Dieser Einwand würde wohl begegnet werden mit: AGB's lesen und notfalls aus Alternativen ausweichen.

Sachlich und fachlich richtig aber hier hat man dann meistens alle Verbraucher jenseits eines Kerns aus Überzeugungstätern verloren. Um solche Informationsangebote schart sich dann meist eher eine Peergroup von "100%tigen", die weniger auf die Informationen angewiesen sind, als sie dort Selbstbestätigung finden. Man sollte die Informationen daher eher zur Kenntnis nehmen, als sie zur alleinigen Richtschnur des eigenen Handelns zu machen.

Zusammengefasst

Man sollte möglichst versuchen eine bis dato unbekannte (aber natürlich seriös und falsch korrekt wirkende) Informationsquelle in eine der drei Kategorien einordnen. Meistens weiß man dann schon woran man ist und wie man mit den Informationen umgehen muss. Ich persönlich finde den pädagogischen Ansatz sehr sympathisch und glaube, dass hierdurch am meisten für das gesamtgesellschaftliche Privacy-Bewusstsein getan werden kann. Insbesondere Aktivisten begegne ich mich Skepsis, da diese immer Gefahr laufen in ideologischen Dogmatismus zu verfallen und Schwarz/Weiß Zeichnung zu betreiben. Der juristische Ansatz sollte dabei nie außer Acht gelassen werden, denn nicht jeder moralisch fragwürdige Umgang mit Daten ist gleich illegal. Eine Wahrheit, die bei der Beschäftigung mit dem Themenkomplex gerne mal auf der Strecke bleibt.


Bilder:
Einleitungs- und Beitragsbild von Gerd Altmann via pixabay

"

24. August 2020

Die APNIC zeigt, dass der Chromium-Browser mit einer unscheinbaren DNS-Probing-Technik mutmaßlich 51 % der DNS-Anfragen ausmacht. Ein Aufruf zum sorgsamen Umgang mit Ressourcen.

Wie schon öfter in meinem Blog praktiziert, beginnen wir das heutige Thema mit einem kleinen Exkurs: in der IT herrscht an vielen Stellen, zumindest früher, der Grundsatz, dass mit Ressourcen behutsam umgegangen wird. Ein gutes Beispiel dafür ist das Unix-Programm nice. Mit dem Programm ist es möglich, die niceness eines Prozesses festzulegen. Je höher der Wert eingestellt wird, desto geringer ist die Gewichtung des Prozesses. Anhand der Gewichtung weist das Betriebssystem dem Prozess entsprechende CPU-Zeit für Berechnungen zu. Je mehr CPU-Zeit der Prozess zugewiesen bekommt, desto schneller kann er eine vorgegebene Eingabe verarbeiten.

Mit nice ist es also möglich, Prozessen eine geringere Gewichtung zuzuweisen. Das macht besonders Sinn, wenn der Prozess eine hohe Arbeitslast, aber geringe Zeitpriorität hat, er also ruhig länger dauern darf. Ein Beispiel wäre das nächtliche Backup: Die Sicherung eines Servers kann somit herab gewertet werden, was dazu führt, dass das Backupprogramm die volle CPU-Zeit ausnutzen kann – sofern nichts weiter auf dem Server los ist (deswegen laufen Backups auch meist nachts). Sind allerdings andere Nutzer und Programme aktiv, wird die CPU-Zeit gemäß der Gewichtung aufgeteilt. Unix-Nutzer können also für ihre Prozesse einstellen, wie nett (= nice) sie zu den weiteren Benutzern sind.

So viel zum Grundsatz. Heute werden wir uns anschauen, dass dieses Prinzip, Ressourcen zu minimieren und andere nicht zu stören, schon durch kleine Codeblöcke massiv gestört werden kann.

Chromiums Innovation

Vor drei Tagen hat sich Matthew Thomas im Blog der APNIC, die für Asien und den Pazifik Netzwerkressourcen, darunter auch die Root-DNS-Server zur Verfügung stellt, zu Wort gemeldet. Er spricht eine interessante Beobachtung an: Eine Funktion vom Chromium-Browser verursacht 51 % des DNS-Traffics der dort verwalteten DNS-Root-Server.

Das Chromium-Projekt wurde vor über zehn Jahren bei Google ins Leben gerufen und bildet neben der eigenen Anwendung auch die Grundlage für Browser wie den Google Chrome oder neuerdings auch den Microsoft Edge. Zusammen erreicht Chromium inklusive der Derivate einen Marktanteil von über 70 %, wenn man dem W3Counter Glauben schenkt.

Chromium hat neben der drastischen Verbesserung der Geschwindigkeit auch viel Wert auf die als Omnibox bezeichnete Adressleiste gelegt. Die Funktionalität ist heute in so gut wie jedem Webbrowser vertreten, wurde zur Einführung allerdings besonders von Google beworben, da die Omnibox viele Suchresultate einblendet.

Die Omnibox...

Drückt man nach der Eingabe in der Adressleiste nun Enter, wird nicht zwangsläufig der eingegebene Begriff als URL aufgerufen: entscheidet die Omnibox, dass der Begriff wahrscheinlich keine URL ist, wird anstelle dessen eine Google-Suche durchgeführt.

Hieraus ergibt sich allerdings ein Problem: Was ist, wenn der eingegebene Begriff, zu dem die Google-Suche durchgeführt wird, in Wirklichkeit eine gültige URL ist? Beispiel "server1": die daraus resultierende URL http://server1/ kann durchaus gültig sein, wenn das DNS, eventuell in Verbindung mit einer sog. DNS-Suchdomäne (also einer automatisch angehängten Domäne bei solchen Suchbegriffen), diesen Namen auflösen kann. Dies ist nicht nur in Unternehmensnetzen verbreitet, sondern auch z. B. in FritzBox-Netzwerken. Wird hier unter Standardeinstellungen z. B. ein Computer "server1" (NetBIOS-Name) genannt, kann dieser unter http://heimpc/ erreicht werden, da intern mit DNS-Suchdomäne die Adresse http://server1.fritz.box/ entsteht, welche durch das FritzBox-DNS aufgelöst werden kann.

Damit die Nutzer weiterhin solche Seiten im Chromium öffnen können, haben sich die Entwickler etwas überlegt: führt eine solche DNS-Abfrage zur einer gültigen IP-Adresse, wird auf der Seite mit den Suchergebnissen oben vom Browser eine Leiste angezeigt, in der „Wollten Sie http://server1/ aufrufen?“ steht. Klickt man auf diesen Link, gelangt man sicher zur URL.

Clever gelöst, oder? Nicht ganz, denn können wir den DNS-Abfragen vertrauen?

... und ihre Probleme ...

Die Antwort lautet: nein. Denn oft werden DNS-Anfragen, deren Übertragung naturgemäß unverschlüsselt erfolgt, manipuliert – und das von vielen Intranets und selbst Internetprovidern. Diese Technik ist als „DNS hijacking“ bekannt und wird für unlautere als auch „gute“ Zwecke durchgeführt, um z. B. bei DNS-Anfragen, zu denen kein DNS-Eintrag (RR) hinterlegt ist, eine Suchseite anstatt einem Fehler vom Browser anzuzeigen. Solche DNS-Anfragen ohne mögliche Antwort werden standardmäßig mit NXDOMAIN beantwortet, hier wird also die NXDOMAIN-DNS-Antwort durch eine DNS-Antwort mit einer IP-Adresse für z. B. die Suchseite ausgetauscht. Dieser Sonderfall von DNS hijacking wird auch als NXDOMAIN hijacking bezeichnet.

Das führt schließlich dazu, dass Chromium bei Providern, die das einsetzen, für jeden Suchbegriff diese Hinweismeldung anzeigt.

... mit pragmatischen Lösungen

Nun setzen die Chromium-Entwickler seit 2010 auf eine eher unkonventionelle Technik, um solche Netzwerke mit eingesetzem DNS hijacking zu erkennen. Werfen wir dazu einen Blick in den Quelltext:

for (size_t i = 0; i < 3; ++i) {
    std::string url_string("http://");
    // We generate a random hostname with between 7 and 15 characters.
    const int num_chars = base::RandInt(7, 15);
    for (int j = 0; j < num_chars; ++j)
      url_string += ('a' + base::RandInt(0, 'z' - 'a'));
    GURL random_url(url_string + '/');
    // ...
}

Chromium generiert hierbei drei Testadressen, die im Grunde genommen keinen Sinn ergeben – und auch möglichst zu einer NXDOMAIN-Antwort führen sollen. Geschieht dies auch, so werden höchstwahrscheinlich alle unbekannten DNS-Anfragen nicht im Stil eines DNS Catch-All umgeleitet und es kann auf die DNS-Antworten für die Hinweisleiste vertraut werden.

Das Problem für die DNS-Root-Server

Jetzt kommen allerdings die DNS-Root-Server ins Spiel. Diese werden in der Regel bei unbekannten Adressen als erstes angefragt, da DNS-Root-Server Auskunft über die DNS-Server der Top-Level-Domains geben können. Soll also der Domainname von beispielsweise v-gar.de aufgelöst werden, wird ein DNS-Server seine Anfrage zuerst an die voreingestellten Root-Server richten und sie fragen, ob Sie bei der Adresse weiterhelfen können. Sie können zwar nicht die IP-Adresse direkt zurückgeben, aber mit der Adresse des DNS-Servers für ".de" weiterhelfen. Diese Server kennen dann den DNS-Server für "v-gar.de" und dieser kann schlussendlich sagen, ob für "v-gar.de" ein Eintrag existiert und wenn ja, welche IP-Adresse zugewiesen wurde. Das DNS ist somit hierarchisch aufgebaut.

Wir können also nun sehen, dass sich speziell bei den DNS-Root-Servern diese Anfragen anhäufen. Mich überrascht es auch, dass es 51 % des gesamten DNS-Anfrageaufkommens sind. Das ist enorm und wird konkret im erwähnten Blogartikel genauer mit Statistiken erörtert.

Ein kritischer Blick

Um nicht voreilige Schlüsse zu ziehen, sollten wir uns vor Augen führen, dass ein solcher Traffic nicht zwangsläufig durch Chromium entstehen muss. So wird auch in den Kommentaren erwähnt, dass eine ähnliche Technik von Malware verwendet wird, um zu erkennen, ob gerade versucht wird, diese zu analysieren.

Trotzdem lässt sich an diesem Beispiel gut vorführen, wie sehr eine jede Codezeile mit Bedacht gewählt werden muss. Die Einführung der Funktion war zu einer Zeit, als Chromium noch einen Marktanteil von gut 10 % hatte. In den nächsten Jahren hat sich der Code durch die Popularität des Chromes und Forks anderer Browser massiv verbreitet, sodass die Funktion auch nicht mehr einfach aus der Welt geschafft werden kann. Die Befürchtungen wurden zwar bereits im Rahmen des Codereviews geäußert, die Funktionalität war aus UI-Gründen allerdings nötig.

Auch der ursprüngliche Autor des Codes hat sich im Blogartikel mit Verständnis geäußert und erklärt, dass die Problematik besonders durch den Einsatz des DNS hijackings durch die Provider erschwert wird und mehrere Versuche seitens der Provider unternommen wurden, die Erkennung zu umgehen.

Alternativen

Aber aus heutiger Sicht gibt es verschiedene Möglichkeiten: so nennt Thomas im Blogpost unter anderem die RFCs 8020 und 7816, die darauf abzielen, NXDOMAIN-Antworten klarer zu gestalten und somit die Anzahl der nötigen Anfragen zu senken. Eine Schwierigkeit dabei ist allerdings, dass alle Beteiligten hier zuarbeiten müssen, damit die angesprochenen Aspekte so umgesetzt werden können.

Eine weitere interessante Variante lässt sich in der RFC 8806 finden, denn hier wird vorgeschlagen, gleich lokal selber einen der genannten DNS-Root-Server zu betreiben, indem man die Root-Zonen, in denen die DNS-Einträge organisiert werden, spiegelt. Hiermit ist in gewisser Weise Hilfe zur Selbsthilfe gegeben, wenn man selber die Last von den DNS-Root-Servern weglenken möchte und Erfahrung im Betrieb von DNS-Servern hat. Entscheidend hierbei: die IANA stellt die notwendigen Zonen-Dateien für den Betrieb eines DNS-Root-Servers auf deren Homepage direkt bereit, alternativ ist es sogar möglich, von ausgewählten DNS-Root-Servern wie b.root-servers.net einen direkten AXFR-Zonen-Transfer über TCP nach der RFC 5936 durchzuführen, sodass man sich ähnlich wie ein Secondary-Nameserver an die Zonen hängt. Ein entscheidender Punkt bei dieser Lösung ist nämlich, dass, wenn wir DNS-Suchdomänen außen vor lassen, die gestellten Anfragen vom Chromium allesamt Top-Level-Domains (TLDs wie .de) sind und die wenigsten dabei zu den von der ICANN zugelassenen TLDs gehören. Ein eigener Root-Server mit den Zoneninformationen kann also diese Entscheidung, ob die TLD gültig ist, also schon im eigenen Netzwerk treffen und möglicherweise schon mit NXDOMAIN antworten. Ausschließlich Anfragen mit gültiger TLD werden dann im öffentlichen Internet weiter bei den Nameservern angefragt. Auch aus Sicht des Datenschutzes eine interessante Lösung.

Hier arbeitet man allerdings in ersten Linie an den Syptomen eines anderen Problems: dem Abweichen vom DNS-Standard. Denn all dieser Aufwand ist ja ursprünglich nur notwendig, da dieses vom Standard abweichende Verhalten zu falsch positiven Abfragen führt.

Und das ist sicherlich ein weiteres Argument für DNS-over-HTTP. Ich selber bin noch nicht ganz davon überzeugt, am Betriebssystem vorbei alle Namensanfragen zur Auflösung von Domains über das HTTP(S)-Protokoll abzuwickeln, aber das ist ein Thema für einen anderen Blogpost. Solche Umstände sind jedenfalls Wasser auf die Mühlen der DoH-Verfechter.

Zusammenfassung

Ressourcen müssen auch in der IT sinnvoll eingesetzt werden. Dies ist nicht nur aus ökonomischer Sicht zu sehen, da diese sicherlich vermeidbaren DNS-Anfragen Traffic verursachen, der bei vielen Providern durch kostenpflichtiges Peering, etc. ins Geld geht. Ressourcen sollten auch sinnvoll genutzt werden, damit Innovation sich proportional zu den Fortschritten der Hardware entwickeln kann – und nicht durch unvorhergesehene Ereignisse Engpässe zustande kommen.

Ressourcen sinnvoll zu nutzen bedeutet allerdings auch, sich an vielen weiteren Stellen Gedanken bei der Entscheidungsfindung zu machen. Wer durch DNS hijacking für eine erzwungene „Komfortfunktion“ andere dazu zwingt, weitere ärgerliche Workarounds zu implementieren, kann dadurch ein Eigentor verursachen, wenn der resultierende Traffic auf Kosten der eigenen Infrastruktur geht.

23. August 2020

Seit Oktober 2018 habe ich auf meinem Server einen Dirty Hack am laufen.

Er sorgt dafür, dass die von den Usern als SPAM markierten emails als SPAM gelernt werden, um die Bayes Filter zu verbessern.

Meine Hoffnung war, dass dadurch die verbesserte Erkennung von Spam allen Usern zu Gute kommt.

Mittlerweile habe ich Buster und der hack funktioniert immer noch.

Deshalb hier meine Notizen:

Als root:
usermod -aG vmail amavis
chmod -R g+rx /var/vmail/

# Als amavis: su - amavis

# Voraussetzung: Debian Stretch, nach "der perfekte Server"

# Zustand VOR dem Lernen:
sa-learn -D --username=amavis --dump magic

# Anlernen HAM
find /var/vmail/*/* -type d -not -path "*.Spam*" -not -path "*.Junk*" -not -path "*.Trash*" -not -path "*new*" -not -path "*tmp*" -not -path "*.Sent*" -not -path "*.Archive*" -not -path "*Maildir/cur*" -not -path "*dovecot*" -not -path "*sieve*" -not -path "*quotausage*" -not -path "*courier*" -type d -exec /usr/bin/sa-learn --ham {} \;
# Anlernen SPAM
/usr/bin/find /var/vmail/*/*/Maildir/ -type d \( -iname "*Junk*" -o -iname "*spam*" \) -exec /usr/bin/sa-learn --spam {} \;

# Zustand NACH dem Lernen:
sa-learn -D --username=amavis --dump magic


#Als root: STRG-D
# Die Gruppe kann IMHO bleiben
chmod -R g-rx /var/vmail/


Das ganze habe ich in ein Script gepackt:

#!/bin/bash

#/usr/local/sbin/spamlern.sh 
# Einmal als Root 
#usermod -aG vmail amavis 
# in Root crontab 
#nice chmod -R g+rx /var/vmail/ 
# Anlernen HAM (funktioniert aber ohne, wie ich gemerkt habe) 
#find /var/vmail/*/* -type d -not -path "*.Spam*" -not -path "*.Junk*" -not -path "*.Trash*" -not -path "*new*" -not -path "*tmp*" -not -path "*.Sent*"$ 
# Anlernen SPAM 
nice /usr/bin/find /var/vmail/*/*/Maildir/ -type d \( -iname "*Junk*" -o -iname "*spam*" \) -exec /usr/bin/sa-learn --spam {} \; >/dev/null 
# Zustand NACH dem Lernen: #sa-learn --username=amavis --dump magic|grep 'n*am'|mailx -s 'sa-lern Status' root echo "$(date +'%Y-%m-%d')$(sa-learn --username=amavis --dump magic |grep nspam|cut -c18-30)" >>/var/log/spam-lern.log mailx -s 'sa-lern Status' root

#und als amavis User in die Crontab gepackt 6 5 * * 1,4  /usr/local/sbin/spamlern.sh

... und wo ist der "Dirty" Hack?

Hier :-)

4 5 * * 1,4 nice chmod -R g+rx /var/vmail/ >/dev/null 2>&1
15 5 * * 1,4 nice chmod -R g-rx /var/vmail/ >/dev/null 2>&1

Ich erlaube damit meinem obigen Script für 11 Minuten, die Mailboxen nach Spam abzuklappern  

22. August 2020

Die wohl wichtigste Aufgabe eines Browsers ist die Anzeige von Websites auf dem Bildschirm. Manchmal möchte man das, was auf dem Bildschirm erscheint, aber auch in Papier-Form haben. Die Verbesserung der Druckfunktion ist ein großer Schwerpunkt von Mozilla in diesem Jahr. Dies schließt sowohl die Qualität der Ausdrucke als auch die Drucken-Oberfläche von Firefox ein, welche derzeit komplett erneuert wird.

Verbesserte Druckausgabe

Die Druckfunktion ist ein großer Schwerpunkt von Mozilla in diesem Jahr, das auf zwei Ebenen. Das eine sind Fehlerberichte der Nutzer, was die Druckausgabe betrifft. Hier gab es in den vergangenen Firefox-Versionen bereits einige Verbesserungen, weitere Verbesserungen sind im Laufe der kommenden Versionen zu erwarten.

Neue Drucken-Oberfläche

Für die Nutzer vermutlich offensichtlicher ist die neue Drucken-Oberfläche, an welcher Mozilla derzeit arbeitet. Mit der Überarbeitung möchte Mozilla die Oberfläche plattformübergreifend und unabhängig von Einstiegspunkt vereinheitlichen, modernisieren und zusätzliche Features bereitstellen.

Probleme der Drucken-Oberfläche von Firefox

Für Nutzer der Nightly-Version von Firefox ist die neue Oberfläche bereits standardmäßig aktiviert. Jedoch sollte beachtet werden, dass noch immer täglich Verbesserungen landen, die derzeitige Implementierung also noch nicht das finale Ergebnis repräsentiert.

Neue Drucken-Oberfläche von Firefox

Seiten als PDF speichern

Ein neues Feature, welches Mozilla im Rahmen der neuen Drucken-Oberfläche implementiert und bisher völlig gefehlt hat, ist die Möglichkeit, Seiten als PDF-Datei zu speichern.

Seite als PDF-Datei speichern

In diesem Zusammenhang erwähnt sei auch, dass PDF-Dateien ein weiterer Schwerpunkt von Mozilla sind – in den letzten Versionen gab es bereits zahlreiche Verbesserungen im Umgang mit PDF-Dateien und der PDF-Betrachter selbst wird signifikante Verbesserungen in den nächsten Wochen erhalten.

Der Beitrag Firefox 2020: Verbesserungen beim Drucken erschien zuerst auf soeren-hentzschel.at.

Nextcloud ist der bisher erfolgreichste Versuch eine selbst gehostete Cloud für Jedermann zur Verfügung zu stellen. Die Entwicklung erfolgt schnell und die Anforderungen an den Server sind minimal. Trotzdem bleibt der Eindruck eines fehlenden Fokus und wenig Liebe zum Detail.

Nextcloud veröffentlich in hoher Frequenz neue Hauptversionen. Alle 6 Monate darf man mit größeren Aktualisierungen rechnen und dazwischen erscheinen regelmäßig Sicherheitsupdates und Fehlerbehebungen. Dabei hat man sich unter dem Schlagwort des Nextcloud Hub schon lange von der ursprünglichen Fokussierung auf Dateisynchronisation gelöst und bietet eine eierlegende Wollmilchsau an. Zumindest ist das intendiert, denn die Qualität der einzelnen Module unterscheidet sich stark.

Ich kann mich da der Darstellung von jdo auf BITblokes anschließen, der am Beispiel der neuen Ende-zu-Ende Verschlüsselung oder auch des Office Pakets zeigt wie holprig diese Funktionen ausgerollt werden. Teilweise gibt es beim Release noch eklatante Fehler, teilweise sind umfangreiche Konfigurationen notwendig. Andere Module wie beispielsweise Nextcloud Talk sind kaum konkurrenzfähig und hinterlassen den Eindruck des NIH-Syndroms.

Normale Updates erfordern oft erhebliche Nacharbeiten. Die Dokumentation ist zwar gut aber ohne einige occ-Befehle in der Konsole kann man kaum eine Instanz über mehrere Jahre betreiben. Das erfordert SSH-Zugriff und Kenntnisse, die nur wenige Privatanwender mitbringen. Hinzu kommt die Notwendigkeit Updates sehr schnell nachzuvollziehen, da nur Unternehmenskunden den oldstable-Pfad nutzen können.

Nextcloud leidet zudem meiner Meinung nach an einem Problem, das viele Open Source Projekte haben. Mir drängt sich da immer das KDE-Projekt als Vergleichsobjekt auf. Dem einzelnen - zumal freiwillig engagierten - Entwickler kann man schlecht vorschreiben, wo er seine Zeit investieren mag. Nach außen entsteht dadurch aber leicht der Eindruck eines wenig zielgerichteten Projekts, bei dem Entwicklungsprioritäten von Außen rätselhaft bleiben und das gemeinsame Ziel undurchsichtig ist. Fehlerbehebungen und Feinschliff sind zudem weniger interessant, als irgendein neues cooles Feature und bleiben oft auf der Strecke.

Von einem pflegeleichten und einfach zu nutzenden Produkt für Privatanwender ist Nextcloud immer noch weit entfernt. Eher wirkt es wie ein Baukasten mit dem Dienstleister oder IT-Abteilungen Kundenwünsche umsetzen können. Ohne semi-professionelle und regelmäßige Wartung lässt sich keine Nextcloud betreiben.


Bilder:

Einleitungs- und Beitragsbild von Mudassar Iqbal via Pixabay 

"

19. August 2020

Mozillas neuester Dienst hört auf den Namen Firefox Relay und schützt die persönliche E-Mail-Adresse vor Spam und unerwünschter Offenlegung. Ab sofort kann Firefox Relay von jedem ausprobiert werden.

Firefox Relay ist ein neuer Dienst von Mozilla. Seit dem Start der geschlossenen Beta-Phase im Sommer wurden viele Verbesserungen vorgenommen und Probleme behoben. Nun hat Mozilla die öffentliche Beta-Phase gestartet. Das heißt, dass sich ab sofort jeder Interessierte für Firefox Relay anmelden kann.

Was ist Firefox Relay?

E-Mail-Adressen sind gleichzusetzen mit einer persönlichen Adresse. Sie sind einmalig und viele Nutzer besitzen nur eine einzige E-Mail-Adresse, die sie teilweise auf dutzenden, wenn nicht gar auf hunderten Websites verwenden. Findet auf einer Website, auf der man mit seiner E-Mail-Adresse registriert ist, ein Datendiebstahl statt, wird damit in vielen Fällen auch die persönliche E-Mail-Adresse offengelegt. Und haben Spammer erstmal eine E-Mail-Adresse in ihrem System, darf man sich auf viele unerwünschte E-Mails ohne realistische Hoffnung einstellen, dass der Spam abnehmen wird.

Firefox Relay

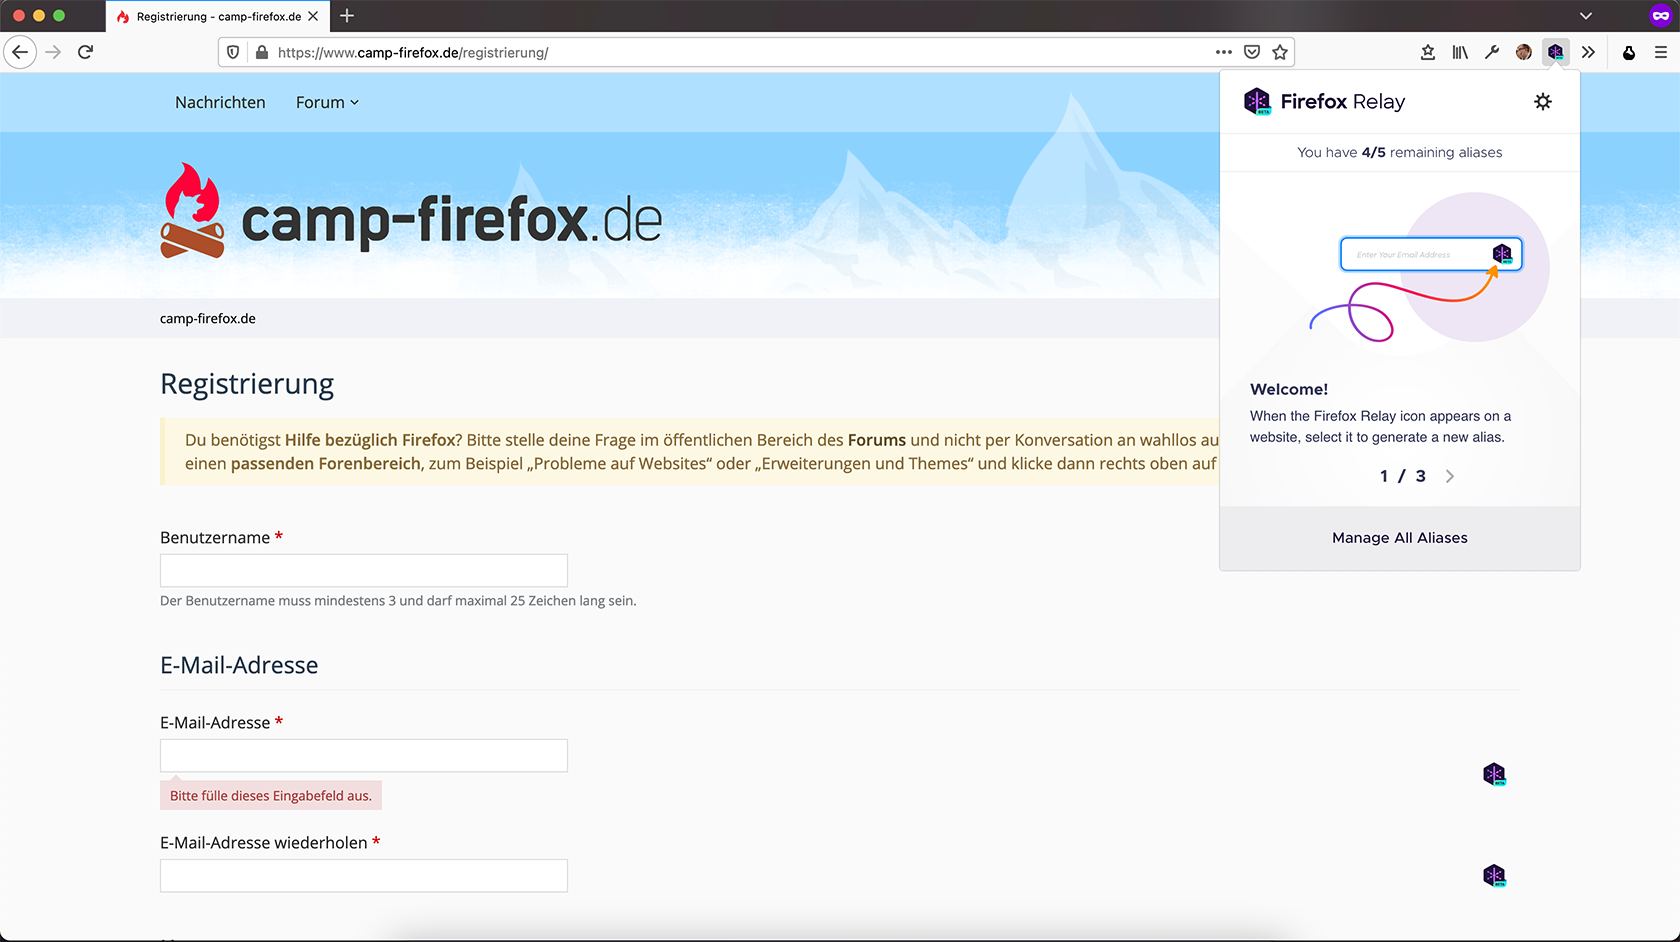
Mit Firefox Relay können Alias-Adressen angelegt werden, die der Nutzer für Newsletter-Anmeldungen und Website-Registrierungen angeben kann. Firefox Relay leitet diese E-Mails dann an die persönliche E-Mail-Adresse weiter. Wird ein Alias nicht mehr benötigt, kann dieser ganz einfach temporär deaktiviert oder komplett gelöscht werden.

Firefox Relay

Mittels Firefox-Erweiterung können in Online-Formularen ganz einfach bei Bedarf neue Alias-Adressen angelegt werden, ohne dass hierfür zunächst die Weboberfläche von Firefox Relay aufgesucht werden muss.

Firefox Relay

Verfügbarkeit und Kosten von Firefox Relay

Firefox Relay steht derzeit nur in englischer Sprache, dafür aber überall in der Welt zur Verfügung. Die Nutzung von Firefox Relay ist aktuell, während der Beta-Phase, kostenlos. Ob Firefox Relay nach Verlassen der Beta-Phase etwas kosten wird, ist zu diesem Zeitpunkt noch nicht bekannt.

Der Beitrag Öffentliche Beta von Firefox Relay gestartet erschien zuerst auf soeren-hentzschel.at.

Rust, eine unter Mozilla Research entwickelte Programmiersprache, soll mit einer eigenen Foundation ein neues Dach bekommen. Die Pläne werden durch die jüngsten Entlassungen bei Mozilla bestärkt.

Programmiersprachen nehmen in der Informatik eine besondere Rolle ein, wenn es um die Organisation und Eigentümerschaft geht. Einerseits ist der Kern einer Programmiersprache die Spezifikation, andererseits ist der Weg zur Spezifikation und jeder weiteren Version von dieser ein herausforderndes organisatorisches Unterfangen, da Interessen abgewogen werden müssen und viele Entwickler sich diesen Prozess so neutral wie möglich wünschen.

Nicht ohne Grund war bisher bei vielen Programmiersprachen der Zyklus für neue Iterationen bedacht gewählt und gilt somit schon fast als träge. Als ein Paradebeispiel lässt sich C anführen, wo es rund alle 10 Jahre einen neuen Standard gibt. C und C++ nehmen hier auch eine Sonderrolle ein, da die Sprachspezifikation in Form eines Standards von einer Standardisieriungsorganisation veröffentlicht wird. Bei C war es anfangs das ANSI und später die ISO (ISO/IEC 9899), C++ wurde direkt von der ISO mit der ISO/IEC 14822 standardisiert.

Bei den Veteranen der Programmiersprachen waren also Standard und Implementierung durch Compiler und Interpreter getrennt. Projekte hinter neueren Programmiersprachen bringen meist ein ganzes Ökosystem mit, welches nicht selten einen Referenzcompiler/-interpreter oder eine komplette Dokumentation umfasst. Wie gut das funktioniert, kann man am Beispiel Python betrachten: hier kommen Spezifikation, Dokumentation und der Referenzinterpreter CPython aus einer Hand, andere Interpreter wie PyPy sind nur vereinzelt anzutreffen und spezialisieren sich auf bestimmte Teilaspekte.

Mozillas Rolle bei Rust

Rust ist noch eine relativ junge Programmiersprache, deren Entwürfe sich in das Jahr 2006 zurückdatieren lassen und die 2015 fünf Jahre nach der Vorstellung in der ersten stabilen Version erschienen ist. Entscheidend vorangebracht wurde Rust durch die Mozilla Foundation, die viele Entwickler hierfür im Rahmen von Mozilla Research beschäftigt hat.

Als vor einigen Tagen die Entlassungen bei Mozilla Wellen schlugen, haben die meisten in erster Linie an den Firefox, Thunderbird oder das MDN gedacht. Rust hat allerdings auch eine entscheidende Rolle und wird zunehmend von wichtigen Unternehmen und Projekten eingesetzt, darunter Amazon, Cloudflare, 1Password und in naher Zukunft sogar dem Linux-Kernel. Der Wegfall der treibenden Kraft wäre somit für das Projekt katastrophal.

Eine Foundation soll gegründet werden

Aus diesem Grund hat das Rust-Projekt gestern in einer Mitteilung bekanntgegeben, dass die Pläne, Rust ein neues Dach in Form einer Foundation zu geben, nun besonders vorangebracht werden. Im Kern geht es in erster Linie darum, Rust in eine juristische Selbständigkeit zu überführen. Und das ist durchaus wörtlich gemeint: die sich neu gründende Stiftung soll als eine der ersten Aufgabe und Ziele die Marken und Domänennamen übernehmen.

Die Infrastruktur hinter dem Rust-Projekt wird, wie das Team beschreibt, zunehmend schon von weiteren Organisationen im Rahmen von Sponsorings getragen, weshalb dieser Prozess der Verselbständigung in die Hände spielt.

In ähnlicher Art und Weise geht auch das eingangs erwähnte Python-Projekt vor: hier agiert in erster Linie die Python Software Foundation (PSF), die ebenfalls die Markenrechte verwaltet und unterstützend dem Projekt beiträgt. Im Falle von Python ist allerdings die konkrete Entwicklung Aufgabe der Entwicklergemeinschaft, die sich unter anderem durch die PEPs organisiert. Rusts Äquivalent wären hierzu die Rust RFCs.

Da diese Umstellung gerade erst angestoßen wurde, wird es in den nächsten Wochen noch einige Nachrichten hierzu geben, ehe zum Jahresende erste Teile der Stiftung stehen sollen.

17. August 2020

Kaum eine Software verwende ich so lange wie TeamDrive. Die ersten Artikel dazu in diesem Blog stammen bereits aus dem Jahr 2011 [0], [1].

Nachdem ich den TeamDrive Personal Server schon auf einem NAS installiert und als Dienst konfiguriert habe, dokumentiere ich in diesem Artikel die Erstellung einer Systemd-Service-Unit. Dazu sei gesagt, dass ich kein Experte für Systemd-Units bin. Tatsächlich kenne ich mich nichtmal besonders gut damit aus. Folgende Lösung funktioniert auf meinem Server. Anregungen zur Verbesserung der Service-Unit nehme ich gern in den Kommentaren entgegen.

Installation des TeamDrive Personal Server

Zuerst muss der TeamDrive Personal Server heruntergeladen und installiert werden. Dabei hilft das dazugehörige Handbuch. Auch wenn dieses schon einige Jahre auf dem Buckel hat, sind die enthaltenen Informationen weiterhin aktuell.

Da die Installation hier im Blog bereits einmal beschrieben wurde, gehe ich hier im Detail nicht weiter darauf ein. Im vorliegenden Fall wurde die Software im Verzeichnis /opt/tdps installiert. Darüber hinaus wurde ein Benutzer tdps erstellt, welchem das Verzeichnis /opt/tdps und die darin enthaltenen Dateien gehören.

Systemd-Service-Unit tdps.service

Ich habe den TeamDrive Personal Server (TDPS) auf einem Debian 10 System installiert. Um diesen wie alle übrigen Dienste mit dem Programm systemctl verwalten zu können, habe ich die Datei /etc/systemd/system/tdps.service mit folgendem Inhalt erstellt:

[Unit]
Description="TeamDrive Personal Server"
After=network.target

[Service]
User=tdps
PIDFile=/opt/tdps/tdpsd.pid
ExecStart=/opt/tdps/tdpsd -c /opt/tdps/tdps.config -m /opt/tdps/mime.types -w /opt/tdps
ExecStop=/opt/tdps/stop-tdps -p /opt/tdps/tdpsd.pid
KillMode=process
PrivateTmp=yes
ProtectHome=yes
ProtectSystem=full

[Install]
WantedBy=multi-user.target

Im Abschnitt [Unit] findet sich eine kurze Beschreibung der Service-Unit. Die Option After=network.target gibt an, dass diese Unit erst gestartet werden soll, wenn das Netzwerk zur Verfügung steht. Dies ist Voraussetzung, um den Dienst über das Netzwerk nutzen zu können.

Die Zeile im letzten Abschnitt [Install] definiert, dass diese Unit Bestandteil des multi-user.target ist und mit diesem geladen wird.

Der Abschnitt [Service] definiert die für den Dienst relevanten Parameter. Die gewählten Optionen werde ich im Folgenden erläutern.

User= gibt den Namen des Benutzers an, mit dessen Rechten der Dienst ausgeführt werden soll. In diesem Fall wird der extra für diesen Zweck erstellte User tdps verwendet.

PIDFile= gibt den Pfad an, wo der Dienst seine PID speichert. Der Service-Manager liest die PID des Hauptprozess aus dieser Datei, nachdem der Service gestartet wurde.

ExecStart= gibt das Kommando mit allen notwendigen Argumenten an, um den Dienst zu starten. Ich habe hier ein wenig mit verschiedenen Aufrufen experimentiert. Dabei habe ich verschiedene Möglichkeiten gefunden, den Dienst erfolgreich zu starten. Worin die Unterschiede im Aufruf genau bestehen, kann ich leider nicht sagen. Am Ende habe ich mich für obige Kommandozeile entschieden, die ich im TeamDrive-Forum gefunden habe. Aus diesem Foren-Beitrag habe ich auch Stumpf die Option KillMode=process übernommen. Zur Option selbst kann ich (noch) nicht viel sagen. Dies änderst sich vielleicht noch, da ich mich noch etwas damit beschäftigen möchte.

Mit ExecStop= gibt man entsprechend an, wie der Dienst zu stoppen ist. Auch hier stammt die Kommandozeile aus oben verlinktem Foren-Thread.

Die nächsten drei Optionen PrivateTmp=, ProtectHome= und ProtectSystem= dienen dazu den Dienst zu härten. Durch PrivateTmp=yes erhält der gestartete Prozess einen eigenen Dateisystem-Namespace für /tmp und /var/tmp. So kann der Prozess nicht auf die Dateien anderer Prozesse und Benutzer in den normalen Verzeichnissen /tmp und /var/tmp zugreifen. Mit ProtectHome=yeswird der Zugriff des Dienstes auf die Verzeichnisse /home, /root und /run/user verhindert. ProtectSystem=full sorgt dafür, dass die Verzeichnisse /boot, /etc und /usr im Nur-Lese-Modus für den Prozess zur Verfügung stehen. Damit ist sichergestellt, dass der von dieser Unit gestartete Prozess keine Dateien innerhalb dieser Verzeichnisse verändern kann.

Die drei im vorhergehenden Abschnitt genannten Optionen stellen einen zusätzlichen Schutz dar. Zwar darf der Benutzer tdps schon aufgrund der Datei- und Verzeichnisberechtigungen nicht in den genannten Verzeichnissen schreiben und Dateien verändern bzw. diese überhaupt lesen, doch bieten diese Optionen einen zusätzlichen Schutz und greifen auch noch, wenn jemand Schindluder mit den Berechtigungen getrieben hat. Daher halte ich es für sinnvoll diese Optionen wenn möglich in allen Service-Units zu nutzen.

Neben den drei hier vorgestellten Optionen gibt es noch einige weitere, welche im englischsprachigen Artikel „Mastering systemd: Securing and sandboxing applications and services“ nachgelesen werden können. Ich finde diese so sinnvoll, dass ich mich ehrlich gesagt frage, warum die genannten Einstellungen nicht der Standard sind und man diese editieren muss, wenn man entsprechende Zugriffe explizit erlauben möchte.

Damit ist alles getan und dokumentiert. Der TDPS lässt sich mit oben beschriebener Service-Unit starten und stoppen. Den Status abfragen kann man selbstverständlich auch.

Es bleibt ein kleiner Schönheitsfehler. Wird der Dienst mittels sudo systemctl stop tdps.service gestoppt, endet die Unit im Status „failed“. Warum das so ist, habe ich noch nicht herausgefunden. Ich vermute, es hängt damit zusammen, dass der Dienst mittels SIGTERM beendet wird. Bin mir an dieser Stelle jedoch nicht sicher. Falls von euch jemand eine Idee dazu hat, freue ich mich über euren Kommentar.

Wie schreibt ihr eure Service-Units? Welche Optionen sollten eurer Meinung nach in keiner Unit fehlen? Wenn ihr mögt, lasst uns gerne in den Kommentaren darüber diskutieren.

Ältere Artikel zu TeamDrive in diesem Blog

13. August 2020

Nach der Ankündigung, dass Mozilla als Folge von COVID-19 die Belegschaft bis Ende des Jahres um rund 250 Mitarbeiter reduzieren wird, gab es Sorge um die finanzielle Situation von Mozilla, nachdem auch der aktuelle Suchmaschinen-Vertrag mit Google Ende des Jahres auslaufen sollte. Nun ist klar: Mozilla und Google haben den Vertrag verlängert.

COVID-19 hat auch Mozilla schwer getroffen und zu einem massiven Einbruch der Einnahmen in diesem Jahr geführt. Aus diesem Grund sieht sich Mozilla zu einer Umstrukturierung gezwungen, welche einschließt, die über 1.000 Mitarbeiter große Belegschaft bis Ende des Jahres um rund 250 Mitarbeiter zu reduzieren.

Verschärft wurde der Eindruck einer finanziellen Notsituation für Mozilla durch den Umstand, dass der aktuelle Suchmaschinenvertrag mit Google, welcher für über 90 Prozent von Mozillas Einnahmen verantwortlich ist, Ende des Jahres ausläuft. Eine Nicht-Verlängerung hätte weitere schwerwiegende Konsequenzen für Mozilla haben können. Immerhin dürfte auch bei anderen Suchmaschinen nach COVID-19 das Geld nicht so locker sitzen, dass man sich in ein großes Wettbieten mit Google hätte einlassen können.

Wie Forbes und ZDNet übereinstimmend berichten und den jeweiligen Redaktionen auch durch Mozilla bestätigt worden sein soll, haben Mozilla und Google den Vertrag vor kurzem verlängert. ZDNet berichtet von einer Verlängerung bis 2023 und schätzungsweise 400 bis 450 Millionen Dollar pro Jahr, welche Mozilla dafür erhalten soll, dass Google in den meisten Regionen die Standard-Suchmaschine in Firefox bleibt. Die genauen Vertragsmodalitäten sind aber natürlich nicht öffentlich, so dass die entsprechenden Finanzberichte abzuwarten bleiben.

Eine offizielle Ankündigung wird wahrscheinlich Ende November bis Anfang Dezember folgen, wenn Mozillla traditionell den Finanzbericht des Vorjahres, in dem Fall also für 2019, veröffentlichen wird.

Der Beitrag Bericht: Mozilla verlängert Suchmaschinen-Vertrag mit Google erschien zuerst auf soeren-hentzschel.at.

12. August 2020

Mozilla hat mit der Auslieferung seines verbesserten Tracking-Schutzes für Firefox begonnen. Dieser schützt, zusätzlich zu den bisherigen Maßnahmen, auch vor sogenanntem Redirect-Tracking.

Mit dem Tracking-Schutz, in Firefox auch Verbesserter Schutz vor Aktivitätenverfolgung genannt, schützt Mozilla die Privatsphäre seiner Nutzer. Seit der standardmäßigen Aktivierung für alle Nutzer hat Firefox bereits 3,4 Billionen Tracking-Cookies blockiert. Für Nutzer von Firefox 79 und höher hat Mozilla nun mit der schrittweisen Ausrollung des Tracking-Schutzes 2.0 begonnen. Diese sollte im Laufe der kommenden Wochen für alle Nutzer aktiviert werden.

Was Mozilla darunter versteht, ist der zusätzliche Schutz vor sogenannten Redirect-Cookies. Auf Grund der verstärkten Privatsphäre-Verbesserungen in Firefox und anderen Browsern ist die Werbeindustrie dazu übergegangen, den Nutzer über die Websites eines Trackers auf die eigentliche Ziel-Domain umzuleiten, um auf diese Weise die Blockierung von Drittanbieter-Cookies zu umgehen.

Mit dem Tracking-Schutz 2.0 löscht Firefox alle 24 Stunden Cookies und Website-Daten von Tracking-Websites, so dass keine Profilbildung via Redirect-Cookies möglich ist. Natürlich möchte Firefox nicht selbständig Cookies für Dienste löschen, welche der Nutzer nutzt, was ansonsten unter anderem dafür sorgen würde, dass sich der Nutzer immer wieder neu anmelden muss. Darum löscht der Tracking-Schutz 2.0 keine Cookies von Websites, welche der Nutzer innerhalb der letzten 45 Tage genutzt hat.

Der Beitrag Firefox: Mozilla rollt Tracking-Schutz 2.0 aus erschien zuerst auf soeren-hentzschel.at.

11. August 2020

Die COVID-19-Pandemie geht auch an Mozilla nicht spurlos vorbei. Wie Mozilla heute angekündigt hat, wird Mozilla seine Belegschaft bis Ende des Jahres um 250 Mitarbeiter reduzieren, sich intern neu organisieren und einen stärkeren Fokus auf gewinnbringende Produkte setzen.

Bereits Anfang des Jahres hatte sich Mozilla von über 70 Mitarbeitern getrennt, nachdem die Erschließung neuer Einnahmequellen nicht in dem Tempo erfolgt war, welches man sich erhofft hatte. Dadurch und durch weitere kurzfristige Maßnahmen wollte man sicherstellen, nicht mehr Ausgaben als Einnahmen zu haben.

Zusätzliche Einnahmequellen sind für Mozilla wichtig. Mozilla erhält derzeit über 90 Prozent seiner Einnahmen durch die Suchmaschine Google – gleichzeitig auch Mozillas größter Konkurrent am Browsermarkt. Eben jener Vertrag mit Google, welcher 2018 erstmals seit vielen Jahren weniger Geld brachte als im Vorjahr, läuft Ende dieses Jahres aus. Ob der Vertrag mit Google verlängert werden wird oder ob es stattdessen zu Vereinbarungen mit anderen Suchmaschinen kommt, ist zu diesem Zeitpunkt noch völlig offen – und damit auch Mozillas finanzielle Situation in der Zukunft.

Neben dem „Read it Later“-Dienst Pocket sind weitere Einnahmequellen unter anderem die kürzlich gestartete Hubs Cloud oder auch das ebenfalls kürzlich gestartete Mozilla VPN.

Wie Mozilla heute angekündigt hat, ist der Plan, den man vor COVID-19 hatte, in der Form nicht mehr durchführbar. Durch die globale Pandemie ist auch Mozilla ein signifikanter Teil der geplanten Einnahmen weggebrochen.

Darum sieht sich Mozilla zu einer internen Umstrukturierung gezwungen, welche auch einschließt, die Belegschaft, welche immer noch über 1.000 Mitarbeiter groß ist, um rund ein Viertel zu reduzieren. Daneben werden 60 Mitarbeiter anderen Teams innerhalb von Mozilla zugewiesen und der Standort in Taipeh komplett geschlossen.

Mozilla wird die Investitionen in einigen Bereichen wie Entwicklerwerkzeuge, interne Werkzeuge sowie Entwicklung von Plattformfunktionen reduzieren und die Entwicklung von Sicherheits- und Privatsphäre-Produkten in ein neues Team überführen, so dass sich die Firefox-Organistation auf das Wachstum des Kernbrowsers fokussieren kann.

Die neue Produkt-Organisation soll neue Produkte und Einnahmequellen generieren. Unter diese Organissation fallen zunächst Pocket, Hubs, das Mozilla VPN, WebAssembly sowie weitere Sicherheits- und Privatsphäre-Produkte. Ein neues UX-Team sowie ein neues Team für maschinelles Lernen werden diese Produkt-Organisation unterstützen.

Erst vor drei Monaten hatte die deutsche Cliqz GmbH, ebenfalls Entwickler auf Firefox basierender Browser sowie von Datenschutz-Produkten, bekannt gegeben, seine Browser-Abteilung wegen COVID-19 komplett zu schließen.

Der Beitrag COVID-19: Mozilla kündigt 250 Mitarbeiter erschien zuerst auf soeren-hentzschel.at.

10. August 2020

In diesem sehr kurzen Beitrag möchte ich euch zeigen, wie ihr mit Ansible einen definierten Satz an Software-Paketen auf euren Linux-Hosts installieren könnt. Dies ist z.B. dann nützlich, wenn ihr bei der Provisionierung neuer Systeme sicherstellen möchtet, dass ein bestimmter Satz an Paketen vorhanden ist.

Natürlich kann man diese Aufgabe auch auf verschiedenen anderen Wegen lösen. Dies ist halt der Ansible-Weg. ;-)

---
- hosts: all
  tasks:
  - name: Install package baseline
    yum:
      name:
        - bind-utils
        - net-tools
        - chrony
        - ed
        - yum-utils
        - vim-enhanced
        - man-pages
        - strace
        - lsof
        - tcpdump
        - setroubleshoot-server
        - setroubleshoot
        - bash-completion
      state: latest
      update_cache: yes

Das obige Playbook zeigt ein einfaches Beispiel, wie auf einem RHEL/CentOS 7 System eine Liste von Paketen installiert werden kann. Dazu wird das Ansible-Modul yum verwendet. Der Parameter ’state‘ gibt an, dass immer die jeweils akutellste Version eines Pakets installiert werden soll. Mit ‚update_cache‘ wird definiert, dass der lokale Cache aktualisiert wird, bevor ein Paket zur Installation ausgewählt wird.

Für auf Debian/Ubuntu basierende Systeme gibt es das Modul apt. Für Fedora und RHEL/CentOS ab Version 8 nutzt man das Modul dnf.

Darüber hinaus gibt es noch das generische Modul package. Bei diesem ist jedoch zu beachten, dass die unterschiedlichen Paketmanager wie YUM und APT zum Teil unterschiedliche Paketnamen verwenden. Da ‚package‘ diese nicht automatisch übersetzt ist eine Verwendung über verschiedene Distributionen hinweg nicht ohne weiteres möglich. Daher empfinde ich dieses Modul als nutzlos.

9. August 2020

Seit einiger Zeit streben die Entwickler von Thunderbird die direkte Integration von OpenPGP in den E-Mail Client an (siehe: Thunderbird integriert OpenPGP - Operation gelungen, Patient tot). Dadurch soll die separate Lösung mittels Enigmail überflüssig werden. Ein erster Blick ist bereits möglich.

Die Integration scheint schwieriger als Gedacht, denn entgegen bisheriger Ankündigungen bleibt OpenPGP standardmäßig deaktiviert. Gleichzeitig sollen Nutzer älterer Versionen mit Enigmail vorerst explizit nicht aktualisieren, weil das Upgrade nicht reibungslos funktioniert. Für Version 78.2 hofft man eine stabile Version mit OpenPGP veröffentlichen zu können. Meine aktuelle Prognose hierzu: Der Weg ist noch weit!

Um gegenwärtig die OpenPGP Integration zu testen muss diese manuell aktiviert werden. Hierzu geht man in die Einstellungen und scollt ganz nach unten zur Schalfläche Konfiguration bearbeiten... Dadurch öffnet man den Konfigurationseditor wo die Variable mail.openpgp.enable auf true gesetzt werden muss. Anschließend muss Thunderbird einmal neu gestartet werden.

Schlüsselverwaltung

Im Menü unter Extras findet sich nun die Schaltfläche OpenPGP Key Manager. Hier lassen sich Schlüssel verwalten.

Will man einen neuen Schlüssel generieren schlägt der Manager ein Ablaufdatum von 3 Jahren vor und RSA 3072. Anschließend erscheint in der Übersicht der generierte Schlüssel.

Die Integration moderner Keyserver scheint zum aktuellen Zeitpunkt ebenfalls nicht zu funktionieren.

Verschlüsselt kommunizieren

Die Arbeiten sind allerdings noch längst nicht abgeschlossen. Will man beispielsweise eine E-Mail verschlüsselt versenden verbergen sich die Optionen hierzu hinter der Schaltfläche S/MIME, wo als Verschlüsselungstechnologie OpenPGP gewählt werden kann.

Weiterhin fehlt abgesehen von einem kleinen Symbol unten der Hinweis ob die Verschlüsselung nun erfolgreich erfolgt oder nicht.

Einschätzung

Positiv hervorzuheben ist die reibungslose Integration in das System. Frühere Probleme wie ein fehlendes gnupg im System oder fehlende Pfadkonfigurationen blieben aus. Schlüssel lassen sich nun einfach und ohne Umwege in Thunderbird verwalten.

Der Versandt einer verschlüsselten E-Mail funktioniert zwar theoretisch, allerdings fehlen definitiv optisch eindeutige Kennzeichnungen für den Anwender.

Angesichts der Tatsache, dass S/MIME für den Privatgebrach quasi obsolet ist (siehe: S/MIME - Eine Verschlüsselungsoption weniger) bleibt nur noch OpenPGP für den verschlüsselten Mailversand. Die Fortschritte in der überfälligen direkten Integration in Thunderbird sind daher zu begrüßen.

Nichtsdestotrotz bleibe ich bei meiner Einschätzung, dass die E-Mail Verschlüsselung in ihrer Gänze ein überholtes Thema ist (siehe: Kommentar: Vergesst die E-Mail Verschlüsselung).


Bilder:

Einleitungs- und Beitragsbild von mohamed Hassan via Pixabay

"

7. August 2020

Die MZLA Technologies Corporation hat mit Thunderbird 78.1.1 ein weiteres Update für seinen Open Source E-Mail-Client veröffentlicht.

Thunderbird 78.1.1 steht ab sofort zum Download bereit. Ein automatisches Update von Thunderbird 68 und älter steht nicht zur Verfügung, dieses wird erst in den kommenden Wochen verteilt werden. Nutzer von Thunderbird 78.0 und höher erhalten die neue Version jedoch bereits als Update.

Die Neuerungen von Thunderbird 78.1.1

Mit Thunderbird 78.1.1 behebt die MZLA Technologies Corporation weitere Probleme, bevor bald die Updates für Nutzer von Thunderbird 68 und älter aktiviert werden.

So sollte das Problem, dass die Nachrichtenvorschau nach dem manuellen Update von Thunderbird 68 leer sein konnte, nun der Vergangenheit angehören.

E-Mail-Adressen, welche für die Anzeige von externen Inhalten erlaubt sind, waren in den Einstellungen nicht sichtbar. Mailinglisten wurden nach dem Umbenennen in der Sidebar nicht aktualisiert. Außerdem wurde der nicht korrekt funktionierende Import von Daten aus der SeaMonkey Suite behoben.

Diverse Korrekturen und Verbesserungen gab es auch bei der MailExtension-Unterstützung, darunter auch für die Erweiterung Provider for Google Calendar notwendige Änderungen, sowie für OpenPGP, was mit Thunderbird 78.2 erstmals standardmäßig aktiviert werden soll.

Der Beitrag Thunderbird 78.1.1 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

5. August 2020

Die gitlab Dokumentation empfiehlt zum Spiegeln meiner Meinung nach zu stark das Nutzen von github personal access tokens.

Diese haben aber einen Nachteil: Personal access tokens gelten für alle Repositories eines Nutzer. Anders formuliert: Gibt man einem personal access token Schreibrechte, kann man mit diesem token in alle Repositories dieses Nutzers schreiben. Gewollt ist in meinem Fall jedoch eher, dass man Schreibrechte für das eine Repository zum Spiegeln vergibt.

github hat deploy keys , die nur lesen/schreiben pro Repository ermöglichen. Diese kann man auch für das Spiegeln von gitlab zu github nutzen.

Da das aber in den beiden Dokumentationen subjektiv eher implizit steht, hier einmal die konkreten Schritte:

  1. Ziel-Repository auf github erstellen
  2. mirror in gitlab einrichten
    1. im bestehenden gitlab-Repository „Repository Settings“ → „Mirroring repositories“ öffnen
    2. Github-Repository-URL eingeben. Fallstrick hier: ssh:// vorn an SSH-Repo-Adresse aus github, später den : durch / ersetzen. Also aus git@github.com:/.git wird ssh://git@github.com//.git. Andernfalls mag gitlab die URL nicht.
    3. Erscheinenden „Detect host keys.“-Button klicken und den Fingerprint mit dem von github vergleichen.
    4. Mirror direction „push“ auswählen.
    5. Bei „Authentication method“ „SSH public key“ wählen → damit wird ein eigener SSH-Key im gitlab erstellt.
    6. Den generierten SSH public key aus gitlab kopieren und in github als deploy key einfügen. Dieser braucht in github Schreibrechte.
    7. im gitlab „update now“ drücken und schauen, ob es funktioniert.

Dann sollte es gehen. 🙂

4. August 2020

New Tab Override ist eine Erweiterung zum Ersetzen der Seite, welche beim Öffnen eines neuen Tabs in Firefox erscheint. Die beliebte Erweiterung ist nun in Version 15.0 erschienen und kommt mit drei neuen Features sowie einer weiteren Übersetzung.

Was ist New Tab Override?

Die Erweiterung New Tab Override erlaubt das Überschreiben der Seite, welche beim Öffnen eines neuen Tabs in Firefox erscheint. Dies kann eine beliebige Website, immer automatisch die aktuelle Startseite, eine lokale Datei, eine Hintergrundfarbe oder die neusten Nachrichten von diesem Blog sein.

New Tab Override war das erste Add-on, welches das Überschreiben des neuen Tabs ermöglichte, und ist damit das Original und auch heute noch die meistgenutzte Erweiterung dieser Art. New Tab Override wurde im Dezember 2016 auf dem offiziellen Mozilla-Blog vorgestellt, schon mehrfach im Add-on Manager von Firefox beworben und gehört seit vergangenem Jahr außerdem zu Mozillas handverlesener Auswahl empfohlener Erweiterungen.

Download New Tab Override für Firefox

Die Neuerungen von New Tab Override 15.0

Fokus auf Adressleiste oder Website?

Bereits in der Vergangenheit hatte New Tab Override ein Feature, welches dem Nutzer die Festlegung erlaubte, ob der Fokus bei neuen Tabs in der Adressleiste oder auf der Website liegen soll, zum Beispiel im Suchfeld einer Suchmaschine. Mit New Tab Override 14.3.0 musste die Option entfernt werden, weil der Fokus seit einer Änderung in Firefox 61 immer auf der Website lag. Ab Firefox 80 kann dies wieder geändert werden und der Fokus liegt ab Firefox 80 standardmäßig auf der Adressleiste und nicht länger auf der Website.

New Tab Override 15.0 bringt die Fokus-Option wieder zurück. Voraussetzung ist die Nutzung von Firefox 80 oder höher. Nutzer von Firefox 79 und niedriger sehen die entsprechende Option gar nicht erst in den Einstellungen von New Tab Override.

New Tab Override 15.0

Wo sollen neue Tabs geöffnet werden?

Standardmäßig öffnet Firefox neue Tabs immer am Ende der Tableiste, außer es besteht eine direkte Verbindung zum aktuellen Tab, nachdem man das Kontextmenü eines Links aufgerufen und dann ausgewählt hat, diesen Link in einem neuen Tab zu öffnen. Ein so geöffneter Link wird standardmäßig direkt rechts vom aktuellen Tab geöffnet.

New Tab Override erlaubt ab sofort, die Position neuer Tabs zu konfigurieren. Neben dem Standard-Verhalten lässt sich auch einstellen, alle neuen Tabs immer direkt rechts vom aktuellen Tab oder immer am Ende der Tabreihe zu öffnen.

Die Berechtigung, um Browser-Einstellungen lesen und verändern zu dürfen, ist aus diesem Grund ab dieser Version nicht länger optional.

New Tab Override 15.0

Unterstützung für Dark Mode

Ist der Dark Mode des Betriebssystems aktiv, wird die Einstellungs-Oberfläche von New Tab Override ab sofort ebenfalls dunkel angezeigt.

New Tab Override 15.0

Sonstige Verbesserungen

Ab dieser Version steht die Erweiterung auch in Ukrainisch und damit in nun insgesamt 14 Sprachen zur Verfügung.

Außerdem wurde Mozillas Tool web-ext zum Kompilieren der Erweiterung von Version 4.0.0 auf Version 5.0.0 aktualisiert.

Die minimal erforderliche Firefox-Version ist ab sofort Firefox 78, Firefox 68 wird nicht länger unterstützt.

Der Beitrag New Tab Override 15.0 mit drei neuen Features veröffentlicht erschien zuerst auf soeren-hentzschel.at.

3. August 2020

Der auch in Firefox integrierte PDF-Betrachter von Mozilla erhält signifikante Verbesserungen, darunter die Möglichkeit, Formulare auszufüllen, Ebenen sowie ein neues Design.

Mit pdf.js gibt es einen von Mozilla mit Webtechnologie entwickelten Betrachter von PDF-Dateien, welcher seit vielen Jahren Bestandteil von Firefox ist, aber auch von anderen populären Unternehmen und Diensten genutzt wird.

Nachdem bereits Firefox 77 eine Unternehmensrichtlinie zum optionalen Aktivieren von Dokumenten-Berechtigungen, zum Beispiel zum Verhindern von Kopieren von Text, und Firefox 78 und Firefox 79 eine größere Anzahl an Verbesserungen im Umgang mit dem Öffnen von PDF-Dateien erhalten hatten, folgen schon bald große Verbesserungen des PDF-Betrachters selbst.

Neues Design

Die auffälligste Neuerung betrifft das Design. Während das aktuelle Design sehr dunkel ist und nicht der sonstigen Design-Sprache von Firefox entspricht, zeichnet sich das neue Design durch neue Icons, passend zum Photon-Stil von Firefox, größere Schaltflächen sowie dem Fehlen von Farbverläufen und Schattierungen aus, wodurch es nicht nur moderner wirkt, sondern durch eine reduzierte Größe auch schneller lädt. Außerdem gibt es nun sowohl ein dunkles als auch ein helles Farbschema, passend zu den unterschiedlichen Design-Optionen von Firefox.

Neues Design PDF-Betrachter Firefox

Neues Design PDF-Betrachter Firefox

Ausfüllen von Formularen

Die wichtigste Neuerung betrifft die viel gewünschte Möglichkeit, Formulare auszufüllen. Während Mozillas PDF-Betrachter in der Vergangenheit wirklich als reiner Betrachter zu sehen war, soll es bereits in Firefox 81 möglich sein, PDF-Formulare auszufüllen und diese ausgefüllt zu speichern und zu drucken.

Geplant ist zunächst die Unterstützung von AcroForm. Die Unterstützung von XFA-Formularen wird zwar auch angestrebt, wird aber vermutlich noch nicht Teil von Firefox 81 sein.

Unterstützung von Ebenen

Die andere große Verbesserung wird die Unterstützung von Ebenen sein. Bisher hat Firefox keine Ebenen in PDF-Dateien unterstützt, was beim Betrachten von PDF-Dateien mit unsichtbar geschalteten Ebenen dafür sorgen konnte, dass Inhalte in PDF-Dateien angezeigt worden sind, welche in anderen PDF-Anwendungen nicht zu sehen waren.

Der Beitrag Firefox: PDF-Betrachter bekommt signifikante Verbesserungen erschien zuerst auf soeren-hentzschel.at.

In diesem kurzen Beitrag möchte ich euch zeigen, wie man mit Hilfe von Ansible die Host-Firewall (firewalld) konfigurieren kann. Dies ist z.B. dann nützlich, wenn man die identische Konfiguration auf mehreren Hosts ausbringen möchte.

Bevor es an die Freigabe spezifischer Ports und Services in der Host-Firewall geht, wird zuerst sichergestellt, dass der Dienst firewalld installiert, aktiviert und gestartet ist. Dazu dienen die Ansible-Module yum und service. Folgendes Playbook zeigt beispielhaft, wie diese genutzt werden können, um vorstehende Anforderungen zu erfüllen:

---
# Install, activate and start firewalld

- hosts: foo.example.com
  tasks:
  - name: Make sure firewalld is installed
    yum:
      name: firewalld
      state: latest

  - name: Activate and start firewalld service
    service:
      name: firewalld
      enabled: yes
      status: started

Bei Verwendung einer auf Debian basierenden Distribution ist statt yum das Modul apt zu verwenden.

Um jetzt z.B. die Services HTTP und HTTPS in der lokalen Host-Firewall freizugeben, kann obiges Playbook um die folgenden Abschnitte, unter Verwendung des Ansible-Moduls firewalld, ergänzt werden:

[...]
  - name: Enable immediate and permanent access to HTTP
    firewalld:
      service: http
      permanent: yes
      immediate: yes
      state: enabled

  - name: Enable immediate and permanent access to HTTPS
    firewalld:
      service: https
      permanent: yes
      immediate: yes
      state: enabled

Aktuell ist es leider noch nicht möglich dem Parameter ’service‘ eine Liste zu übergeben. Auf GitHub existiert jedoch bereits ein RFE für diese Funktion.

31. Juli 2020

Die MZLA Technologies Corporation hat mit Thunderbird 78.1 ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht.

Thunderbird 78.1 steht ab sofort zum Download bereit. Ein automatisches Update von Thunderbird 68 und älter steht weiterhin nicht zur Verfügung, dieses wird erst in den kommenden Wochen verteilt werden. Nutzer von Thunderbird 78.0 erhalten die neue Version jedoch bereits als Update.

Die Neuerungen von Thunderbird 78.1

Mit Thunderbird 78.1 hat die MZLA Technologies Corporation die Entwicklung der Ende-zu-Ende-Verschlüsselung für E-Mails via OpenPGP funktional abgeschlossen. Standardmäßig ist die Neuerung aber wie geplant noch deaktiviert und wird dann voraussichtlich mit dem kommenden Update auf Thunderbird 78.2 aktiviert werden.

Wie in Firefox besitzen jetzt auch die Einstellungen von Thunderbird ein Suchfeld, um schnell die gesuchte Einstellung zu finden.

Ein neues Feature von Thunderbird 78.0 war die Möglichkeit, die Farbe der Ordner-Symbole beliebig zu verändern. Für Nutzer mit vielen Ordnern hat diese Funktion jedoch den Start von Thunderbird spürbar verzögert. Das Problem wurde behoben. Jedoch müssen Nutzer, welche diese Funktion bereits nutzten, ihre Ordner-Farben neu konfigurieren, da diese beim Update von Thunderbird 78.0 auf Thunderbird 78.1 verloren gehen.

Neu in Thunderbird 78.0 war auch, dass bei Verwendung des Dark Modes vom Betriebssystem der Hintergrund von E-Mails dunkel und nicht länger weiß war. Diese Änderung wurde in Thunderbird 78.1 auf Grund von Problemen mit der Lesbarkeit von E-Mails rückgängig gemacht.

Die Quota-Anzeige für E-Mails in der Statusleiste hatte keine Terabyte-Größen unterstützt. In den Konten-Einstellungen wurden die erweiterten IMAP-Einstellungen bei Änderungen nicht gespeichert. Das Ändern von Junk-Mail-Einstellungen mit der Tastatur änderte eine falsche Einstellung. Das Adressbuch hat bei Änderungen den Zeitpunkt der letzten Änderung nicht aktualisiert. Außerdem gab es Korrekturen für die Migration des Addressbuches, welches seit Firefox 78.0 seine Daten in einem anderen Format speichert.

Darüber hinaus behebt Thunderbird 78.1 auch diverse Sicherheitslücken. Ein Update auf die neueste Version ist also schon aus Gründen der Sicherheit empfohlen.

Der Beitrag Thunderbird 78.1 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Zwischen Ende Juli und Anfang August feiert [Mer]Curius Geburtstag. Ende Juli erfolgte die Registrierung beim Hoster, Anfang August die Buchung der Domain. Nun sind es nicht nur 6 Jahre vergangen sondern auch knapp 700 Artikel geschrieben.

Bei vielen Privatsphäre/Datenschutz-bewegten Menschen kann man das Jahr 2013 als persönlichen Wendepunkt im persönlichen Umgang mit Daten feststellen. So auch bei mir. Natürlich hatte man auch vorher Informationen über staatliche Überwachung und die Beteiligung der großen IT-Konzerne aber Wahrheit und Verschwörungstheorie waren hier schwer zu trennen. Mit den Snowden-Leaks hatte man es dann schwarz auf weiß und konnte darüber nicht mehr hinweg gehen. Das Blog entstanden circa ein Jahr nach den Leaks als persönliche Sammlung von Erfahrungen, die man so macht, wenn man von 0 auf 100 seine Systeme und Gewohnheiten auf Datenschutz und Sicherheit ausrichtet.

Weil einige Themen wahre Dauerbrenner sind und andere eher dem Zeitgeist entsprangen erfolgte irgendwann die Trennung zwischen Blog und den Themenseiten (Betriebssysteme, Verschlüsselung, Kommunikation, Cloud, Internet). Das entspricht auch in etwa der Wertigkeit. Verschlüsselung von Daten und Kommunikation, der achtsame Umgang mit der Cloud und der Schutz vor Tracking im Internet sind meiner Meinung nach die Kernbereiche für mehr digitale Privatsphäre. Zeitgeist, kurzlebige Meldungen und kritische Kommentare versinken nach einer gewissen Zeit in den Tiefen des Blogs.

Wenn man anfängt sich mit dem Thema Datenschutz/digitale Privatsphäre zu beschäftigen glaubt man vieles zu 100% machen zu müssen und viele "Expertenseiten" bestätigen einen in dieser Ansicht. Bei meinen damaligen Recherchen stieß ich ziemlich schnell auf prism-break. Die Seite sah damals noch ein wenig anders aus als heute und betrieb - neben vielen guten Tipps und Hinweisen - ziemlich schamlose Propaganda für Open Source Software. Ich war zwar mit Linux durchaus vertraut, hatte aber 2013/14 einen ziemlichen Mischbetrieb aus verschiedenen Systemen. Ich bin also 2014 direkt in die Vollen gegangen: Linux, Verschlüsselung, AOSP, F-Droid, GPG, Wechsel des Mailproviders. Wenn schon dann richtig.

Für mich persönlich hat das nicht sonderlich gut funktioniert. Diese Form des digitalen Purismus ist eine abschüssige Bahn in die digitale Abstinenz. Die Leser dieses Blogs konnten daher verfolgen, wie ich ab 2016 den Schwenk zurück in die digitale Realität und zu ein wenig proprietärer Software gemacht habe. Open Source und irgendwelche Nischendienste werden bei vielen Datenschutz-affinen Menschen maßlos überbewertet. Wichtiger sind vielmehr welche und wie viele Dienste man nutzt. Den einen oder anderen mag es genervt haben, wie ich mich rund um diese Zeit an freier Software abgearbeitet habe. So spiegelt halt ein Blog halt immer die Stimmungen und aktuellen Erfahrungen des Autors. Ab und an leg ich noch den Finger in die Wunde, aber inzwischen bin ich damit ziemlich durch.

Die letzten ein, zwei Jahre wurde es ruhiger. Mein digitales Leben ist relativ statisch geworden. Neue Trends (Instagram, Twitter) sind ziemlich an mir vorüber gegangen. Das gleiche gilt für neue Hardware-Produktive (Smart Home). Die einzige größere Veränderung bestand im Kauf eines Synology NAS und die inzwischen ziemlich exzessive Nutzung der Möglichkeiten, die das so mit sich bringt.

Im ersten Moment dachte ich noch, dass sich in den letzten 3 Jahren nicht viel getan hätte. Das Internet Archive belehrte mich eines Besseren. Mit der Zeit bin ich dazu übergegangen keine großen Relaunches mehr zu machen, sondern hier und da an Design und Auftritt zu feilen. Zuletzt wurde die Bilderauswahl vereinheitlicht (siehe: Änderungen im optischen Auftritt) und die Themenseiten optisch neu gestaltet. Ende des Jahres kommt hoffentlich Joomla 4 und eventuell nutze ich die Gelegenheit für einen größeren optischen Relaunch 2021.

Ich erhebe keine Statistiken, aber freue mich über das rege Feedback in den Kommentaren und an meine Mail Adresse. Nach einem zeitweiligen Tiefpunkt ist das inzwischen auch inhaltlich wieder konstruktiver. Nur noch sehr selten muss ich Kommentare löschen.

"