staging.inyokaproject.org

8. Mai 2020

Mozilla hat Firefox 76.0.1 veröffentlicht und behebt damit zwei Probleme der Vorgängerversion.

Mozilla hat Firefox 76.0.1 veröffentlicht und reagiert damit kurz nach Veröffentlichung von Firefox 76 auf zwei Probleme.

Das eine Problem betrifft Nutzer einer 32-Bit-Version von Windows mit Grafikchip von Nvidia. Ein Nvidia-Modul hatte für betroffene Nutzer Tab-Abstürze verursacht.

Das andere Problem betrifft eine WebExtension-Schnittsstelle, welche u.a. Probleme mit der Erweiterung Amazon Assistant verursachte.

Download Mozilla Firefox 76.0.1

Der Beitrag Mozilla veröffentlicht Firefox 76.0.1 erschien zuerst auf soeren-hentzschel.at.

7. Mai 2020

Passwörter sind ein unsicheres Konzept - nur leider gegenwärtig ohne verbreitete Alternative. Eine Verbesserung bieten Passwortmanager, die zumindest starke, vielfältige, zufällige und singuläre Passwörter für jeden Dienst ermöglichen. Neuerung haben viele Manager einen Cloud-Sync. Hier darf man aber niemals dem Masterpasswort vertrauen.

Immer mehr Anbieter bieten im Bereich Passwortverwaltung ihre Dienstleistung für Firmen- und Privatkunden an. Lastpass, Dashlane, 1Password usw. Mir persönlich ist es völlig schleierhaft, wie man alle seine Passwörter einem Dienstanbieter anvertrauen und damit auf dessen Redlichkeit und dessen Sicherheitskonzept vertrauen kann. Denn auch wenn der Dienstanbieter vielleicht redliche Absichten hat, bedeutet dies nicht automatisch, dass die Daten auch wirklich sicher sind.

Viele andere Programme bieten zwar keine Synchronisation über die Cloud des Herstellers, wohl aber über eine eigene individuell festlegbare Cloud. Obwohl solche Lösungen den Anwender wieder etwas mehr zum Herr seiner Daten machen, bergen diese Programme eine Gefahr.

Sehr viele verbreitete Lösungen wie z. B. SafeInCloud (siehe: SafeInCloud - Vielfältiger Passwortmanager) oder Enpass (siehe: Enpass - Ein Passwortmanager für alle Systeme & Enpass - Kleines Update mit nützlicher Funktion) setzen zur Absicherung der Datenbank auf ein Masterpasswort. Kennt man dieses Kennwort hat man Zugriff auf alle anderen Kennwörter.

Damit steht und fällt die Sicherheit der Daten mit dem gewählten Kennwort. Gewohnheit, Bequemlichkeit und begrenzte Gedächtnisleistung führen hier leider immer noch zu oft zu unterkomplexen Passwörtern  und schwächen das System einer Passwortverwaltung.

Fatal wird dies in Kombination mit der Cloud-Synchronisation. Durch den Abgleich über einen Cloud-Dienstleister gibt der Anwender faktisch die Kontrolle über die Passwortdatenbank in fremde Hände. In jedem Fall in die des Clouddienstleisters, möglicherweise auch in die des Staates, in dem dieser seinen Sitz und seine Rechenzentren hat und sind wir uns wirklich zu 100% sicher, dass die heutzutage übliche Transportverschlüsselung keine Schwächen hat?

Ist die Datenbank erst in den Händen interessierter Dritter können diese nun mit einem steinzeitlichen Instrument - dem Brute Force Angriff - beginnen. Im Gegensatz zu modernen Smartphones löscht sich die Datenbank nicht nach x Fehlversuchen und viele Programme sperren nicht mal zeitweilig den Zugriff. Es ist somit nur noch eine Frage der Zeit und der Qualität des Passworts.

Deshalb gibt es die Absicherung mittels eines so genannten 2. Faktors. Ein OTP-PIN vom Smartphone, ein YubiKey oder ein simples Keyfile auf einem USB-Stick. Die Möglichkeiten hier sind vielfältig.

Sollte eine Synchronisation über einen Cloud-Dienst unumgänglich sein muss man also unbedingt ein Programm wählen, dass eine solche Zwei-Faktor-Authentifizierung unterstützt.


Bilder:
Einleitungs- und Beitragsbild von kreatikar via pixabay

"

6. Mai 2020

Ich habe nun meine Xubuntu Installationen auf 20.04 Focal Fossa hochgezogen. Heute vor 2 Jahren bin ich wieder auf Ubuntu gewechselt. Mit Bionic Beaver war ich sehr zufrieden. Ein Wechsel wäre noch nicht nötig gewesen, wäre da nicht die Neugier auf das Neue Xubuntu 20.04 LTS Focal Fossa.

Ubuntu
Xfce

Der Hauptgrund für meinen frühen Wechsel ist, das in Ubuntu 20.04 Mumble in Version 1.3 vorliegt. Mumble hatte in den letzten Monaten einen großen Versionssprung gemacht. Mumble ist aktuell eines meiner meist genutzten Programme. Meine Linux Communitys kommunizieren durch die aktuelle Corona Situation viel über diese Sprachkonferenzsoftware. Bbisher waren nur meine Gamerkollegen von Mumble begeistert. Das hat sich nun geändert und viel mehr User nutzen Mumble.

Vor einem Monat hatte ich erst mein Notebook mit der Beta von Xubuntu 20.04 LTS Focal Fossa bestückt. Ich installierte meine Programme und führte Tests durch. Dabei stellte ich fest das meine Conky-Konfiguration nicht mehr funktioniert. Grund dafür war eine veraltete Syntax in meiner .conkyrc.

Die Beta von Focal Fossa lief auf meinem Notebook so gut, dass ich auf meinen 3 Produktivmaschinen ebenfalls schon die Beta installiert hatte. Durch diese Erfahrungen konnte ich einige Arikel im Wiki von ubuntuusers.de aktualisieren.

Mein Fazit: Xubuntu 20.04 LTS ist eine sehr gelungene Distribution für den Linux-Einsteiger und auch für den erfahrenen LinuxUser.

5. Mai 2020

Mozilla hat Firefox 76 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen – wie immer auf diesem Blog weit ausführlicher als auf anderen Websites.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Verbesserte Passwort-Verwaltung

Schutz vor fremdem Zugriff auf Passwörter

Nutzer von Firefox können bereits seit vielen Jahren ihre Passwörter mit einem Master-Passwort sichern. Dann werden die Passwörter verschlüsselt und für die erstmalige Interaktion mit Passwörtern in einer Firefox-Sitzung ist die Eingabe des eingestellten Master-Passworts erforderlich.

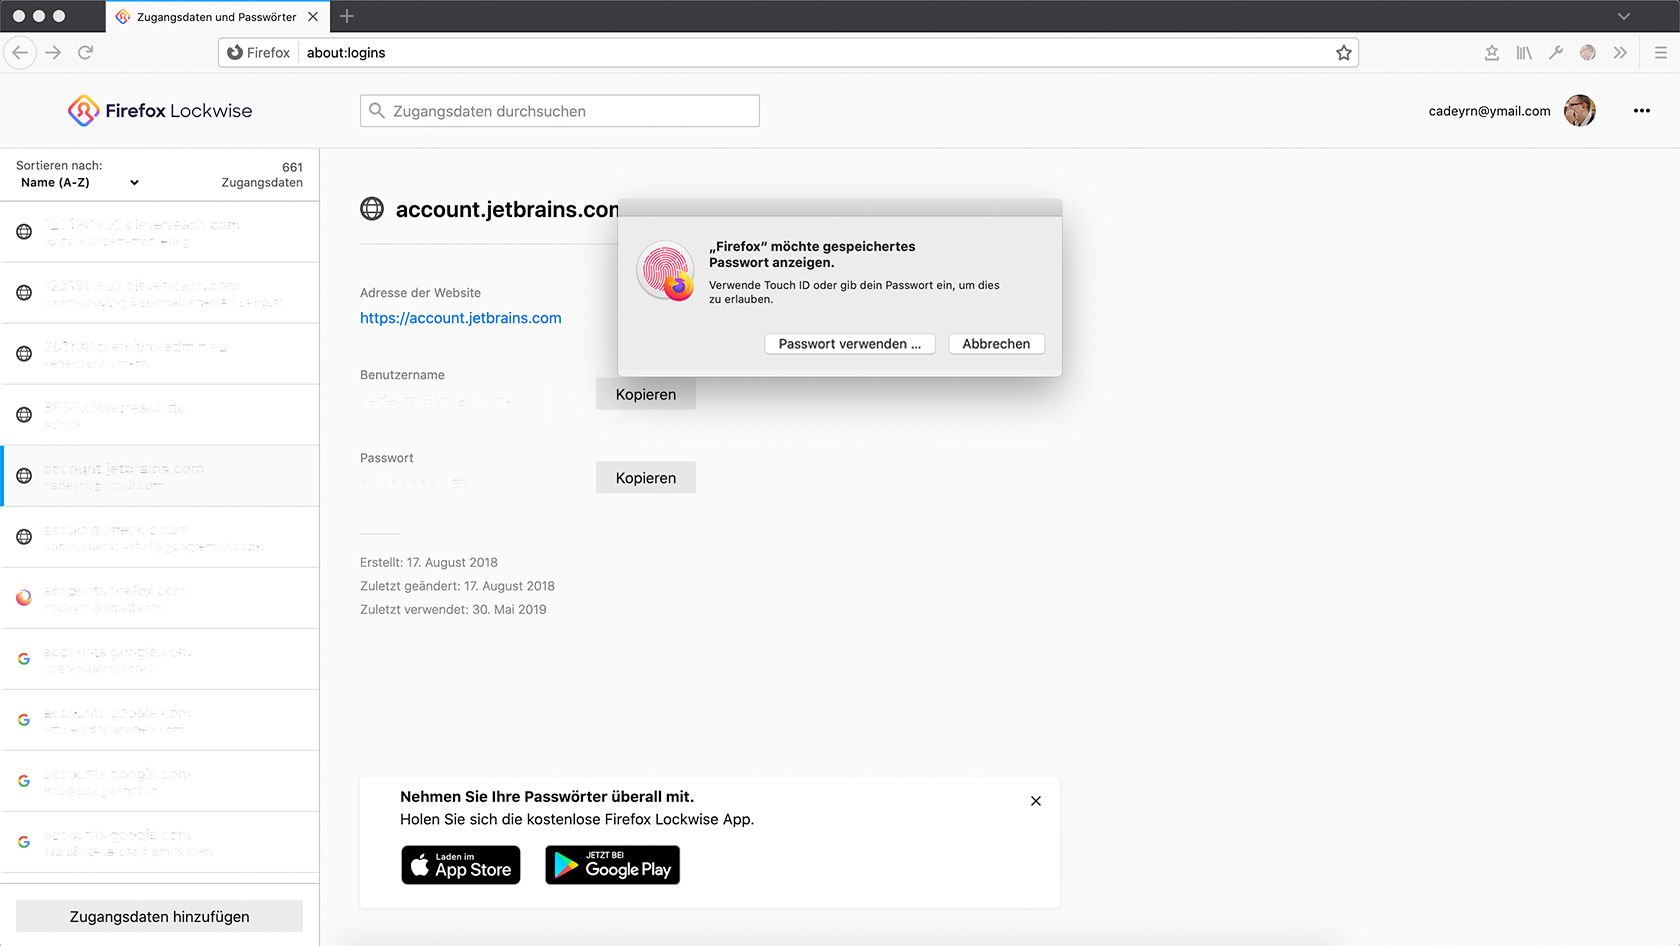
Viele Nutzer haben jedoch kein Master-Passwort gesetzt. Neugierige Menschen mit Zugang zum Computer könnten in dem Fall unter about:logins ganz einfach alle gespeicherten Passwörter einsehen.

Ab Firefox 76 ist das nicht mehr möglich, zumindest unter Windows und Apple macOS ab Version 10.12. Ab sofort fordert Firefox für Nutzer ohne Master-Passwort zur Authentifizierung über das Betriebssystem auf. Dies kann in Form eines Passworts oder Biometrie sein, zum Beispiel per Fingerabdruck, falls ein solcher hinterlegt ist. Nach der Authentifizierung merkt sich Firefox dies für fünf Minuten. Anschließend wäre eine erneute Authentifizierung notwendig, um Passwörter zu betrachten.

Firefox 76

Warnung vor potentiell unsicheren Passwörtern

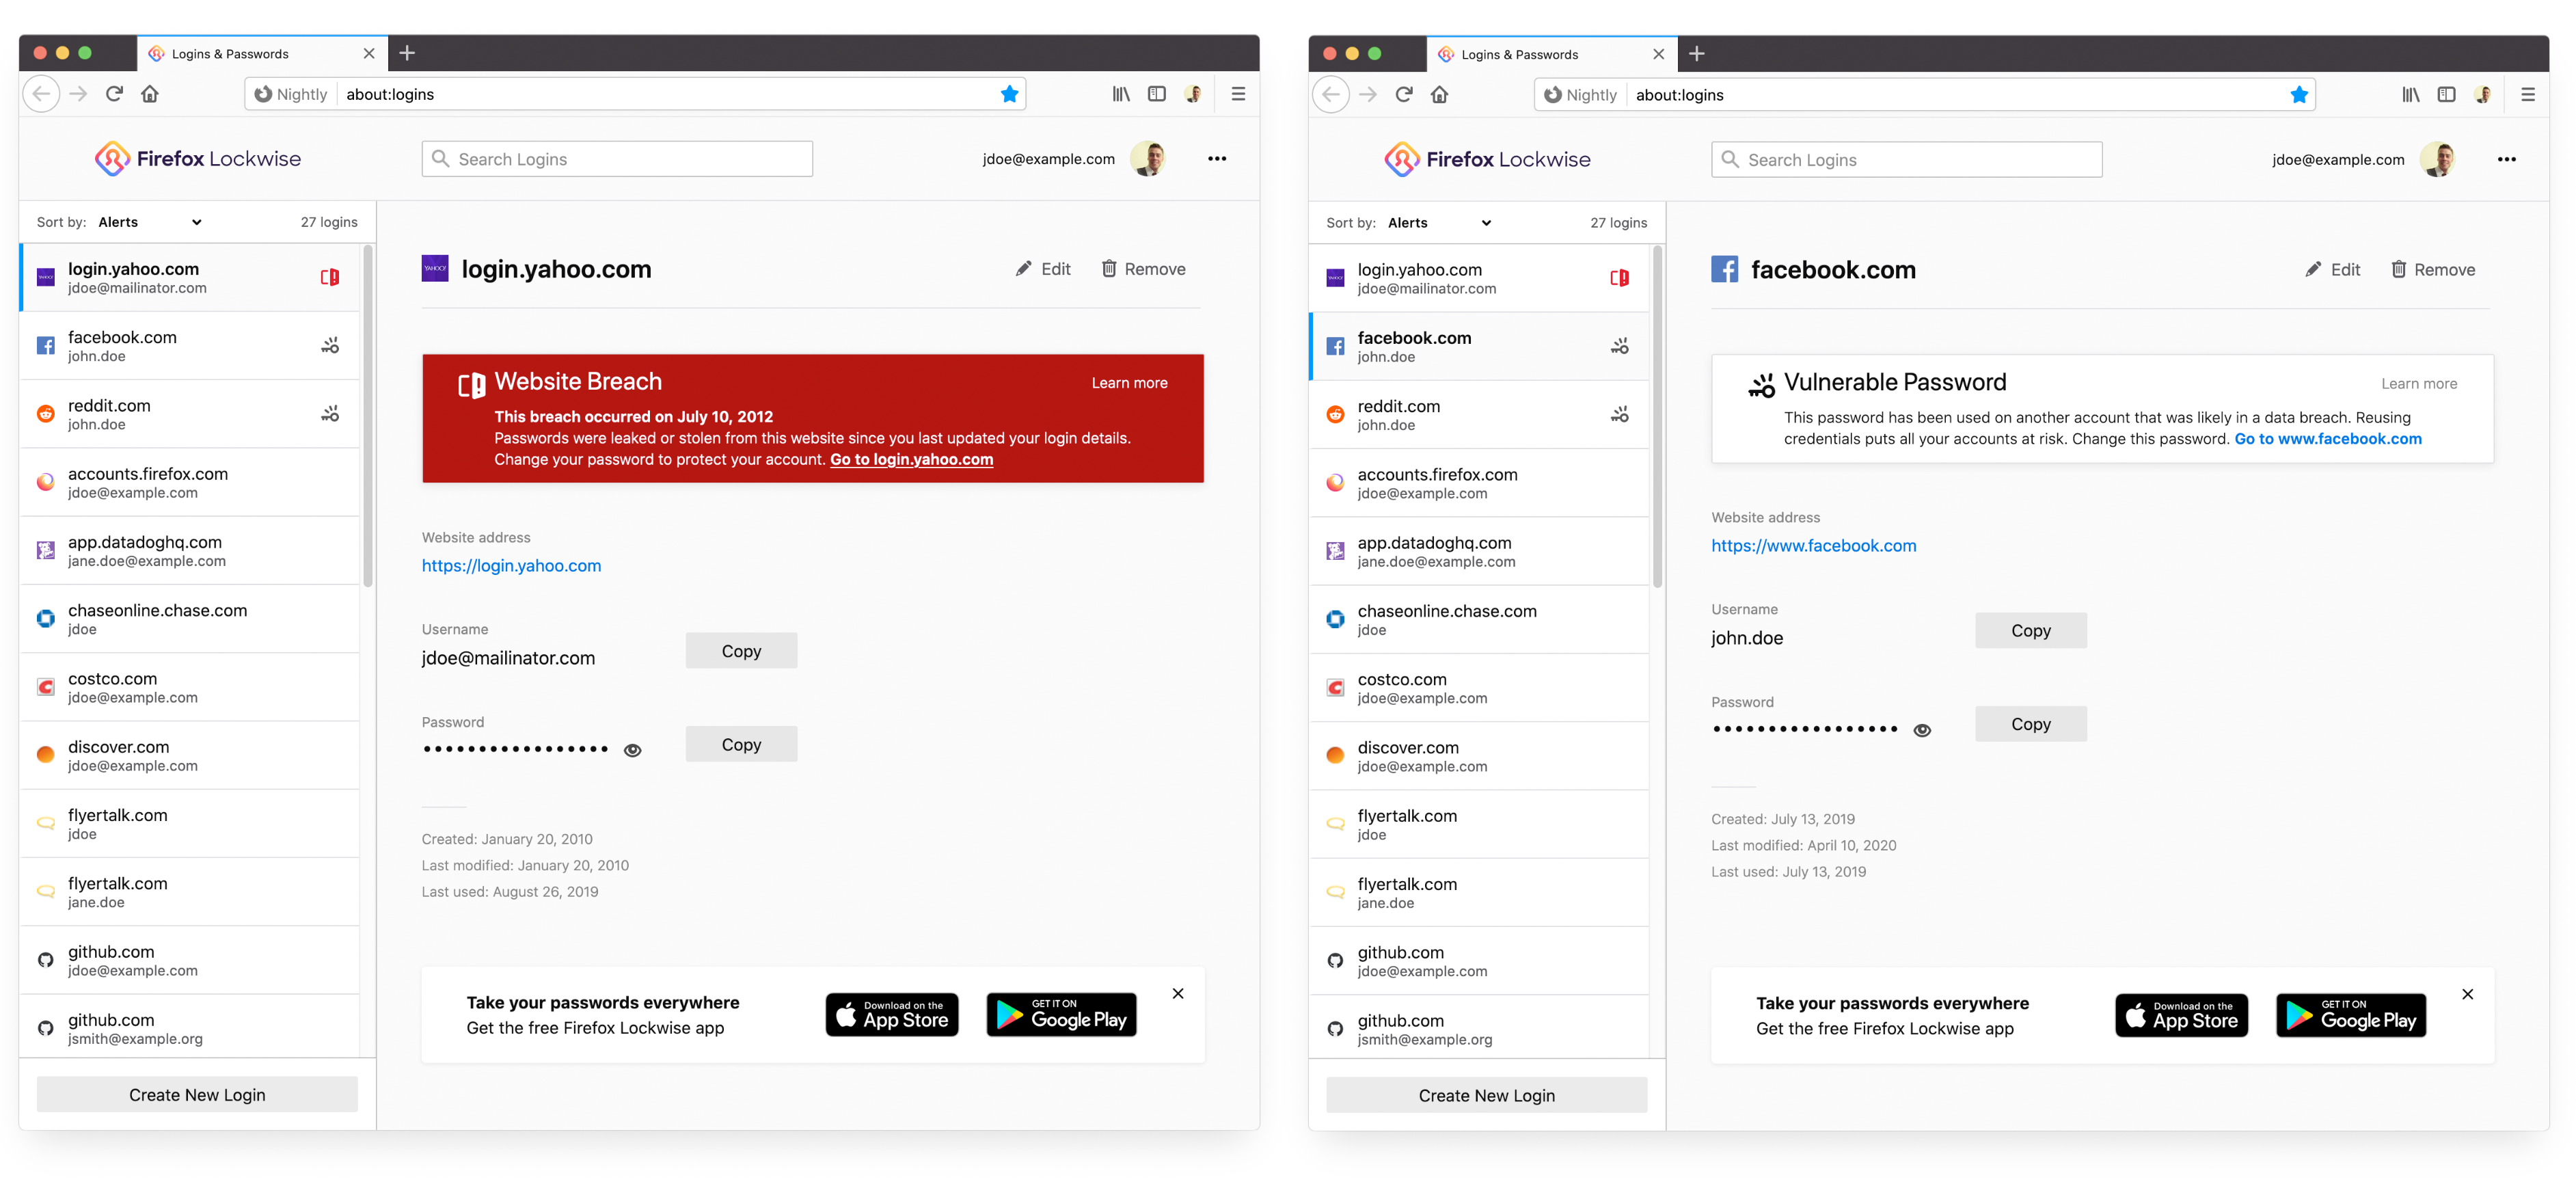
Die Passwort-Verwaltung unter about:logins zeigt ab sofort eine deutliche Warnung an, wenn bekannt ist, dass es auf der Seite einen Daten-Diebstahl seit dem Speichern der Zugangsdaten gab. Die Daten dazu kommen von Mozillas Dienst Firefox Monitor. Auch bei anderen Logins, welche das gleiche Passwort nutzen, zeigt Firefox einen Hinweis an, in dem Fall aber weniger alarmierend.

Firefox 76

Verbesserung des Passwort-Generators

Die Funktion zum Generieren eines Passworts in Formularen funktioniert nun auf deutlich mehr Seiten als zuvor.

Verbesserung der neuen Adressleiste

Mit Firefox 75 hatte Mozilla eine größere Überarbeitung der Adressleiste vorgenommen. Ein häufiger genannter Kritikpunkt war dabei bei Fokus der Adressleiste die Überlappung von wenigen Pixeln mit Lesezeichen in der Lesezeichen-Symbolleiste. Hier hat Mozilla nachgebessert. Zum einen wurde die Fläche der Lesezeichen vergrößert, zum anderen überlappt die Adressleiste nicht länger mit der Lesezeichen-Fläche und der Schatten wurde reduziert.

Windows: Nicht mehr mehrere Lautstärke-Regler

Seit der Einführung der Multiprozess-Architektur konnte Firefox in den Lautstärke-Einstellungen von Windows mit mehreren Lautstärke-Regler sichtbar sein. Dieses nervige Problem gehört mit Firefox 76 endlich der Vergangenheit an. Voraussetzung ist jedoch eine 64-Bit-Version von Firefox.

WebRender für weitere Nutzer und mit verbesserter Video-Performance

WebRender stammt wie die mit Firefox 57 eingeführte CSS-Engine Stylo ebenfalls aus Mozillas Next-Generation-Engine Servo und ist in der Programmiersprache Rust geschrieben. Es handelt sich bei WebRender um einen Renderer für Webseiten-Inhalte, welcher unter stärkerer Einbeziehung der Grafikkarte als bisher im Grunde wie eine Spiele-Engine arbeitet, aber für das Rendering von Web-Content optimiert ist und dadurch große Performance-Vorteile liefern soll.

Mit Firefox 76 wird WebRender erstmals auch für Computer mit Intel-CPU der neunten Generation oder neuer im Akku-Betrieb aktiviert, sofern eine Auflösung von nicht mehr als 1.920×1.200 Pixel genutzt wird.

Außerdem wurde die die Auslastung der Grafikkarte bei der Wiedergabe von Videos verbessert. Mit dem Grafikchip Intel HD 530 bei einem 1080p60-Video wurde in Firefox 75 noch eine GPU-Auslastung von 40 Prozent ohne WebRender und 65 Prozent mit WebRender gemessen, Firefox 76 kommt unter den gleichen Voraussetzungen mit WebRender nur auf eine GPU-Auslastung von 32 Prozent.

Optionaler HTTPS-only-Modus

Firefox 76 besitzt einen optionalen HTTPS-only-Modus. Dieser kann über about:config aktiviert werden, indem der Schalter Schalter dom.security.https_only_mode auf true gesetzt wird.

Wird nach Aktivierung dieses Modus eine URL ohne Protokoll in die Adressleiste eingegeben, ergänzt Firefox https:// anstelle von http://. Wird eine URL eingegeben, welche mit http:// beginnt, ändert Firefox das Protokoll automatisch in https://. Auch sämtliche über http:// eingebundene Sub-Ressourcen versucht Firefox automatisch über HTTPS zu laden.

Auf diese Weise können Seiten über HTTPS erreicht werden, welche vom Benutzer ursprünglich unverschlüsselt aufgerufen werden, aber grundsätzlich auch über eine verschlüsselte Verbindung ausgeliefert und nicht automatisch weitergeleitet werden. Oftmals sind aber auch auf Seiten, welche über https:// geladen werden, einzelne Ressourcen wie ein Drittanbieter-Widget nur unverschlüsselt eingebunden, obwohl diese auch über HTTPS verfügbar wären. Auch das wird in diesem Modus automatisch korrigiert.

Natürlich funktioniert ein Upgrade von unverschlüsseltem HTTP auf HTTPS nur, wenn der Server die jeweilige Ressource auch über HTTPS bereitstellt. Ein Fallback zurück auf unverschlüsseltes HTTP, falls eine Ressource über HTTPS nicht geladen werden kann, gibt es in diesem Modus ganz bewusst nicht.

Verbesserungen der Webplattform

Die Inhalte deaktivierter und damit schreibgeschützter Text-Felder auf Websites lassen sich jetzt markieren und damit der Inhalt kopieren.

Firefox 76 unterstützt sogenannte AudioWorklets. Unter anderem die Videokonferenz-Anwendung Zoom profitiert davon, weil damit nun auch die Audio-Wiedergabe in Firefox funktioniert.

In JavaScript kann in window.open() nicht mehr gesteuert werden, welche Elemente der Browseroberfläche angezeigt werden.

Die min- und max-Attribute des input-Elements funktionieren nun auch bei periodischen Werten korrekt, wenn min höher als max ist.

Firefox 76 unterstützt jetzt auch die Systemfarben der CSS Color Module Level 4-Spezifikation.

Ausführliche Informationen zu Verbesserungen der Webplattform in Firefox 76 finden sich auf hacks.mozilla.org sowie in den MDN web docs.

Verbesserungen der Entwickler-Werkzeuge

Auch die Entwickler-Werkzeuge haben wieder diverse Verbesserungen erhalten, von denen die Folgenden nur einen Auszug darstellen.

Im Netzwerkanalye-Reiter lässt sich die Spaltengröße jetzt per Doppelklick auf die Schnittstelle zweier Spalten-Header automatisch so anpassen, dass der Inhalt in die Spalte passt.

Der Debugger hat die Möglichkeit erhalten, Ordner zu ignorieren. Große Codeschnipsel in der Konsole sind jetzt ein- und ausklappbar.

Ausführliche Informationen zu Verbesserungen der Entwickler-Werkzeuge in Firefox 76 finden sich auf hacks.mozilla.org sowie in den MDN web docs.

Sonstige Neuerungen in Firefox 76

Bei Verwendung der Bild-in-Bild-Funktion für Videos lässt sich das Video nun per Doppelklick in den Vollbild-Modus und umgekehrt natürlich auch wieder zurück in das separate Video-Fenster schalten.

Unter Windows kann Firefox jetzt als Standard-Mail-Client registriert werden. Im Hilfe-Menü gibt es nun auch einen Eintrag zum Importieren von Browserdaten aus anderen Browsern als Firefox. Größere Verbesserungen gab es auch bei der AV1-Performance.

Wenn eine Firefox-Erweiterung die Host-Berechtigung für viele Domains erfordert hat, wurde im Add-on Manager bisher nur ein Teil dieser Domains angezeigt. An dieser Stelle zeigt Firefox jetzt alle Domains an.

Natürlich kam auch in Firefox 76 die Unterstützung weiterer Unternehmensrichtlinien dazu.

Geschlossene Sicherheitslücken

Auch in Firefox 76 hat Mozilla wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 76 daher für alle Nutzer dringend empfohlen.

Der Beitrag Mozilla veröffentlicht Firefox 76 erschien zuerst auf soeren-hentzschel.at.

4. Mai 2020

AVIF ist ein neues Bildformat der Alliance for Open Media (AOMedia), der auch Mozilla angehört. Die Nightly-Version von Firefox 77 besitzt nun eine erste experimentelle Unterstützung für das neue Bildformat.

Alliance for Open Media

Mozilla, Microsoft, Google, Netflix, Amazon, Cisco und Intel hatten sich 2015 zu einer Allianz zusammengeschlossen, um einen lizenzfreien Open Source Videocodec für das Web zu entwickeln. Mittlerweile gehören der Alliance for Open Media, kurz: AOMedia, noch weitere große Namen an, darunter Apple, Facebook, Netflix, Nvidia, AMD, ARM, Samsung, IBM, Tencent, Adobe, Vimeo, BBC, VideoLAN sowie viele weitere.

Video-Codec AV1

Ein Ergebnis dieser Zusammenarbeit ist der Videocodec AOMedia Video 1, kurz: AV1, den Firefox seit Version 65 offiziell unterstützt.

Eine der wichtigsten Eigenschaften von AV1 ist die Tatsache, dass es sich dabei um einen Open Source Codec handelt, der frei von jeglichen Lizenzgebühr-Ansprüchen ist. Nach Angaben von Mozilla kommt in 80 Prozent aller Videos, die wir uns im Web ansehen, patentierte Technologie zum Einsatz. Jedes Jahr werden von vielen Firmen viele Millionen nur dafür bezahlt, dass wir kostenlos Videos in hoher Qualität konsumieren können. Dieser Punkt entfällt mit AV1. Aber auch technisch ist AV1 der Konkurrenz überlegen und erreicht die gleiche Qualität wie H.264 bei nur halber Dateigröße.

Bildformat AVIF

AVIF steht für AV1 Image File Format und ist ein Bildformat, welches auf AV1 basiert und ebenfalls von AOMedia spezifiziert worden ist. Ähnlich wie AV1 bei Videos verspricht auch AVIF bei Bildern bei gleichbleibender Qualität deutlich geringere Dateigrößen als konkurrierende Formate wie JPG oder WebP.

Nutzer der Nightly-Version von Firefox können nun eine erste experimentelle Unterstützung von AVIF testen. Dazu muss über about:config der Schalter image.avif.enabled auf true gesetzt werden.

Wann das Bildformat AVIF standardmäßig in finalen Versionen von Firefox genutzt werden kann, steht zu diesem Zeitpunkt noch nicht fest.

Der Beitrag Firefox Nightly mit experimenteller Unterstützung für AVIF Bildformat erschien zuerst auf soeren-hentzschel.at.

3. Mai 2020

Seit ich 1997 das erste mal DriveImage genutzt habe bin ich von der Möglichkeit des Komplettbackups überzeugt. Während ich früher lange Fehler suchen musste war mit dem erstellen eines Images das System binne Minuten wieder einsatzfähig. So habe ich es mir angewöhnt die Installationen so aufzubauen das veränderliche Daten immer getrennt von dem restlichen System liegen. Die Möglichkeit des Festplatten-Images habe ich für alle Betriebssysteme genutzt die ich die letzten Jahre genutzt habe.

Für Linux habe ich lange Zeit das Programm Partimage eingesetzt welches auf der SysRescueCD enthalten war. Allerdings wurde die Entwicklung eingestellt und ist bei ext3 als Dateisystem stehen geblieben. Auf neureren Rettungsmedien ist nun partclone enthalten, welches auch ext4, btrfs oder ntfs abdeckt.

Für dass Komplettbackup habe ich immer eine extra Datenpartition auf der keine Betriebssystemteile installiert werden. Nachdem das System komplett installiert ist, und alle Einstellungen vorgenommen wurden starte ich den Rechner von der Systemrettungscd und binde die Datenpartition ein, dann erstelle ich die komplettsicherung. Als Beispiel hier, Uefi /dev/sda1, ext4 root /dev/sda2, daten /dev/sda3 :

mkdir /backup
mount /dev/sda3 /backup
partclone.fat32 -c -s /dev/sda1 -o /backup/uefi.pcl
partclone.extfs -c -s /dev/sda2 -o /backup/ubuntu.pcl
umount/backup

Kurze Beschreibeung, -c steht für Create, -s für Source, hier gibt man an das ein Image erstellt wird und welches die Quellpartition ist. -o steht für Output und hier steht die Imagedatei in der die Partition gesichert wird.
In der Befehlsfolge erstelle ich ein Verzeichnis Backup, mounte die Datenparition hier rein und anschliessend sicher ich erst die Uefi Partition (ist immer FAT32) und anschliessend die ext4 Partition.
Nun befinden sich die zwei Images auf der Backuppartition.

Um eine Partition aus der Datei wiederherzustellen geht man den umgekehrten weg:

mkdir /backup
mount /dev/sda3 /backup
partclone.fat32 -r -s /backup/uefi.pcl -o /dev/sda1
partclone.extfs -r -s /backup/ubuntu.pcl -o /dev/sda2
umount /backup

Hier steht -r für Restore uns -s wieder für source, -o für Output. Diesmal ist die Quelle (Source) die Datei und Ziel (Output) die Partition. Es bleibt anzumerken das für ein Restore nur selten die Uefi Partition zurückgelesen werden muss. Die normale Ubuntu Partition reicht aus.

Da es neben partclone.fat32 auch partclone.ntfs gibt kann man ein Windows auf der gleichen Weise sichern und wiederherstellen.

Vor ein paar Jahren war ich im Besitz zweier SGI Indigo2:

  • Einer „Teal“-Indigo2, welche ich von einer XZ-Grafik auf eine Impact-Grafik umgebaut hatte. Diese hatte eine MIPS 4400-250MHz CPU und 256MB RAM.
  • Eine „Purple“-Indigo2 mit einer MIPS R10000-175MHz CPU, 384MB RAM und einer High-Impact-Grafikkarte.

Aus Mangel an Zeit und Platz lagen die beiden Indigos gut verpackt im elterlichen Keller. Leider wurde dieser ein Opfer der Aufräumwut meiner Mutter und beide Indigos landeten ohne Rückfragen auf der Wertstoffdeponie.

Vor ein paar Monaten bin ich dann bei eBay-Kleinanzeigen auf eine „Purple“-Indigo2 gestoßen. Diese war laut Verkäufer seit 20 Jahren nicht mehr im Einsatz und er konnte keine Funktionsgarantie geben, aber 100€ war mir der Spaß und das Risiko wert.

Leider gab die Indigo2 beim Funktionstest keinen Laut von sich. Die Lüfter drehten sich nicht und die LEDs bleiben auch tot. Wahrscheinlich waren einige Elektrolytkondensatoren im Netzteil über die Jahre ausgetrocknet. Ich habe mich natürlich sofort auf die Suche nach einem Ersatznetzteil gemacht, aber alle Quellen schienen ausgetrocknet zu sein bzw. es wurden Preise für ein Ersatznetzteil verlangt, die jenseits von Gut und Böse sind (200€ aufwärts). Auch der Umbau eines modernen ATX-Netzteils war keine Option, da sich dieses massiv von dem Originalnetzteil unterscheidet und ich mir den Umbau ohne externe Hilfe nicht zugetraut habe. Da ich aber nicht sicher sein konnte, ob nur das Netzteil betroffen ist, habe ich mich gegen eine Instandsetzung des Rechners entschieden und für den Umbau des Gehäuses entschieden, so dass ein normales mATX-Mainboard und ein modernes Netzteil hineinpassen, (SGI-Fans mögen mir das Sakrileg entschuldigen).

Der Umbau

Ein wichtiges Anliegen beim Umbau war für mich den Originalzustand des Gehäuses so gut wie nur möglich zu erhalten. Änderungen am äußeren Gehäuse waren absolut tabu! So wollte ich unbedingt die Laufwerksschlitten der Indigo2 weiterbenutzen und auch die Original-Slots für die Steckkarten sollten erhalten bleiben. Viele Details sind deshalb Kompromisse aus dem Erhalt des Originalzustands und den Anforderungen, die er Einbau eines modernen PC-Mainboards erzwingt.

Ich musste während des Umbaus einige Planänderungen durchführen, da z.B. das mein B450-Mainboard etwas größer als das ursprünglich vorgesehene B350-Board war oder dass der Laufwerkskäfig für das 5¼-Zoll Laufwerk mit dem CPU-Kühler kollidierte. In diesen Fällen musste ich Teile des inneren Gehäuses mit dem Dremel bearbeiten.

Als ein Riesenproblem sollte sich das Netzteil herausstellen:

Grundsätzlich würde ein normales ATX-Netzteil in das Gehäuse passen, aber eben nur fast. Das ist der ATX-Blende geschuldet, welche bei dem SGI-Mainboard nicht existiert. Diese konnte ich nicht beliebig weit nach rechts verschieben (Siehe Bilder weiter unten), wodurch das ATX-Board in den Bereich des Netzteils gewandert ist. Ich hätte noch ca. 1,5cm weiter nach rechts gehen können, aber ich wollte das Typenschild der Indigo2 erhalten.

Im ersten Versuch habe ich ein FlexATX-Netzteil von Silverstone benutzt. Dieses war durch den 40mm aber so laut, dass es auf Dauer keine Option war. Ein leiserer Lüfter lies sich leider nicht ohne Weiteres verbauen. Zum Glück habe ich einen Arbeitskollegen, der während des Studiums anfing eigene HTPCs zu produzieren. Für diese verwendete er ein auf 12V umgebautes 330W Dell-Notebooknetzteil (Normalerweise hat dieses 19V) und eine kleine, dazu passende, Spannungswandlerplatine (Ähnlich einer Pico-PSU). Da meine verwendete Hardware (Ryzen 2600 und eine Geforce 1660Ti) locker mit diesem Netzteil auskommen, war dies die perfekte Lösung für mich. Zudem ergaben sich ohne internes Netzteil neue Möglichkeiten für eine bessere Durchlüftung des Gehäuses.

Dank eines neu angeschafften 3D-Druckers, konnte ich mir viele benötigte Custom-Teile vollkommen problemlos selbst herstellen (Abdeckung mit Lüfter hinten, 3,5″-Blende mit USB-Anschlüssen, usw.).

Das Endergebnis

Der Umbau zog sich wegen beruflicher und familiärer Pflichten über mehrere Monate hin. Die Bilder unten stellen den aktuellen Zustand des Gehäuses dar (Die ersten drei Bilder entstanden schon im Januar):

Ein spezielles Schmankerl habe ich mir bis zum Schluss aufgehoben:

Das kleine schwarze Kästchen enthält einen ESP8266-Mikrocontroller zusammen mit einem MAX98357A-Digital-Analog-Wandler. Das kleine Programm dazu habe ich auf Github hochgeladen. Den Start-Sound hat mir dankenswerterweise der Youtuber Irinikus aufgenommen.

Was noch zu tun ist

Im großen und ganzen bin ich mit dem Umbau sehr zufrieden. Es fehlen aktuell noch drei Dinge:

  • Die Öffnungen auf der Rückseite müssen noch sauber verblendet werden. Vor allem das Isolierklebeband muss verschwinden.
  • Die CPU wird unter Last noch ziemlich warm, da kaum frische Luft an diese gelangt. Hier muss ich unbedingt noch nachbessern. Die Wärme bleibt zwar im gelben Bereich, aber die Lautstärke des Lüfters geht doch ziemlich hoch. Ich habe schon ein paar Ideen, aber keine gefällt mir so richtig. Kommt Zeit, kommt Rat.
  • Die schwarze Blende neben dem BluRay-Laufwerk sollte eigentlich vier USB-Anschlüsse enthalten. Leider reichte bloßes Verkleben mit Heißkleber nicht ganz aus. Auch muss ich noch eine bessere Befestigung für die Blende konstruieren, damit diese auch 100% sicher in der Abdeckung hält.

Die Cliqz GmbH schließt ihre Bereiche für Browser- und Suchtechnologien. Das deutsche Unternehmen, an denen Mozilla in der Vergangenheit beteiligt war, hatte neben einer eigenen Suchmaschine auch auf Firefox basierende Browser für den Desktop und das Smartphone im Angebot.

Die Cliqz GmbH mit Sitz in München hat bekannt gegeben, die Bereiche für Browser- und Suchtechnologien mit dem 1. Mai zu schließen. Davon betroffen sind 45 Mitarbeiter.

Erst Mitte April hatte Cliqz die Beta-Verfügbarkeit seiner neuen Suchmaschine angekündigt, welche – im Gegensatz zu anderen Suchmaschinen wie Ecosia und DuckDuckGo, die ebenfalls einen besseren Datenschutz versprechen – völlig unabhängig von den US-Riesen Google und Bing ist.

Mit dem Cliqz Browser bietet die Cliqz GmbH einen Browser für Desktop-Betriebssysteme sowie für Apple iOS an, welcher auf Firefox basiert und neben einer intelligenen Adressleiste auch einen Werbeblocker und zusätzliche Datenschutz-Features integriert hat. Auch für Android gibt es einen Cliqz Browser. Dieser basiert in seiner aktuellen Version zwar nicht auf Firefox, jedoch arbeitete Cliqz bis vor wenigen Tagen noch an einem neuen Browser für Android, welcher auf Mozillas Android Components basiert, die ebenfalls Basis für Mozillas neuen Fenix-Browser sind. Cliqz war damit einer von nur wenigen Anbietern eines Browser-Derivats, welches auf Firefox und nicht auf Google Chromium basiert.

Als Grund für die Schließung dieser Bereiche wurde die COVID-19-Pandemie sowie die daraus resultierenden politischen Prioritäten genannt:

„In den letzten Wochen ist uns klar geworden, dass nun alle politischen Initiativen zum Aufbau einer unabhängigen europäischen digitalen Infrastruktur für Jahre blockiert oder verschoben sind. Covid-19 überschattet alles. In diesem Klima ist eine sinnvolle Diskussion über eine öffentliche Finanzierung einer Lösung wie Cliqz unmöglich.“

Weiter gibt das Unternehmen an:

„Dennoch haben wir es nicht geschafft, die Menschen wirklich auf das Problem aufmerksam zu machen; wir haben es nicht geschafft, eine Größenordnung zu erreichen, die es unserer Suchmaschine ermöglicht, sich selbst zu finanzieren. Wir haben täglich mehrere hunderttausend Nutzer erreicht. Aber – und das ist der Nachteil einer eigenen Technologie – das reicht nicht aus, um eine unabhängige Suchmaschine kostendeckend zu betreiben. Und vor allem ist es uns nicht gelungen, die politischen Akteure davon zu überzeugen, dass Europa dringend eine eigene unabhängige digitale Infrastruktur braucht. Hier können wir nur hoffen, dass jemand anderes weiterkämpft. Denn nach wie vor gilt: Europa braucht eine eigene digitale Infrastruktur. Nach wie vor gilt: Die westliche Welt braucht eine anonyme Suchmaschine, die nicht nur Ergebnisse von Bing oder Google nutzt.“

Mozilla hat eine Vergangenheit mit dem Unternehmen, welches auf die Entwicklung von Datenschutz-freundlichen Lösungen spezialisiert ist. Im August 2016 hatte sich Mozilla für 1,8 Millionen Dollar mit zehn Prozent an der Cliqz GmbH beteiligt, um die Entwicklung innovativer Produkte im Bereich Datenschutz bei der Suche im Internet voranzutreiben. Im Januar 2017 hatte Mozilla gemeinsam mit Cliqz als Teil von Mozillas Innovations-Programm Test Pilot eine intelligene Adressleiste für Firefox getestet, welche auf der Adressleiste vom Cliqz Browser basierte und im Oktober 2017 dann im Rahmen eines Experiments für einen kleinen Teil der Nutzer von Firefox 56 ausgerollt worden war. Im Juli 2019 schließlich hatte Mozilla seine Anteile zum ursprünglichen Wert wieder zurück an Cliqz verkauft.

Die Cliqz-Tochter Ghostery, bekannt durch die gleichnamige Datenschutz-Erweiterung für Firefox, soll als eigenständiges Unternehmen weiter bestehen bleiben. Die Cliqz-Tochter Cliqz MyOffrz GmbH, soll in den Burda-Konzern eingegliedert werden, welche Mehrheitseigentümer der Cliqz GmbH sind. Außerdem soll ein Expertenteam aus dem aktuellen Cliqz-Team heraus gebildet werden, welches sich in der Zukunft mit technischen Fachfragen zu Themen wie Künstliche Intelligenz, Suche und den Einfluss von Technologie auf Medien befassen soll.

Der Beitrag Cliqz schließt seine Browser- und Suchtechnologien-Abteilungen erschien zuerst auf soeren-hentzschel.at.

Tracking ist sehr negativ behaftet. Es steht synonym für hemmungsloses Ausspionieren von Nutzern und ein sehr großer Teil der Anwender versucht dem irgendwie u entgehen. Entweder mit Werbeblockern oder obskuren "Sicherheits-Apps". Tracking und die Erhebung von Telemetrie-Daten sind allerdings nicht nur negativ.

Ich habe zu diesem Thema vor einer Weile schon mal was geschrieben (siehe: Warum Telemetrie-Daten notwendig sind) und möchte das wegen den neuen Erhebungsmethoden in Ubuntu (siehe: Kommentar: Datenerhebung durch Linux-Distributionen) und jüngst auch KDE (siehe: KDE Plasma erhebt Telemetrie-Daten) nochmal ein wenig ausführen.

Zuerst einmal muss man sich klarmachen, warum die Erhebung großer Datenmengen z. B. durch Analyse Tools oder die Erhebung von Telemetie-Daten ein Problem ist. So mancher mag da instinktiv und unreflektiert einwenden "Meine Daten gehen niemanden etwas an!" und "Datenschutz!". Solche Parolen und unreflektierten Aussagen führen Datenschutz als Thema aber in die gesellschaftliche Irrelevanz. Das sieht man gerade wieder bei den Debatten um Tracing Apps. Jene die eine Nutzung pauschal ablehnen ohne über die Technologie dahinter zu diskutieren, haben sich durch diese Blockadehaltung komplett aus der Debatte genommen und jeglichen Einfuss auf die Entwicklung verloren. Sie bekommen dann vorgesetzt, worauf sich die konstruktiv debattierenden Interessengruppen einigen.

Denn man muss sich klar machen, dass nicht jede Datenerhebung sofort ein Datenschutz-Problem ist. Wenn man in einem eng begrenzten Rahmen wie z. B. einer einigen Webseite, einer Linux-Distribution oder einer Desktopoberfläche Daten sammelt, sagt das erst einmal sehr wenig über den einzelnen Anwender aus. Zumal bei einer solchen Datenerhebung die Datenschutz-Gesetze der Speicherung von personenbezogenen Daten enge Grenzen setzen. Je nach Qualität der Datenerhebung und ihrer Auswertung kann man maximal etwas über die Bewegung auf der einen Seite oder etwas über die Hardware-Profile der Nutzerschaft einer Distribution aussagen.

Problematisch werden diese Datensammlungen erst wenn größere Datenbestände zusammen geführt werden. Genau aus diesem Grund ist in der Datenschutz-Gesetzgebung die Weitergabe an Dritte und die Zusammenführung mit anderen Beständen auch so detailliert geregelt. Vor allem wenn die Daten auch noch den geografischen Geltungsbereich der DSGVO verlassen. Exakt aus diesem Grund sehen Datenschützer auch Unternehmen wie Google, Amazon und viele der Öffentlichkeit unbekannte Konzerne so kritisch. Die Dienste-Portfolios dieser Unternehmen aggregieren riesige Datenmengen, die in ihrer Gesamtheit ein Abbild des digitalen Menschen erzeugen können.

Im Gegenzug ist man ohne Nutzerdaten nahezu blind. Meiner Meinung nach wurden in der Vergangenheit im Open Source Segment genau wegen dieser dünnen Informationsdecke so viele Fehlentscheidungen getroffen. Was sollten die Entwickler auch sonst tun. Sie schlossen von sich selbst oder ihrem engeren sozialen Umfeld auf die Bedürfnisse ihrer Zielgruppe. Eine andere Datenbasis hatten sie ja nicht, denn Distributionen wissen nicht wie viele Nutzer sie haben, wie deren Hardware aussieht, welche Pakete genutzt werden, in welchen Zeiträumen Nutzer aktualisieren. Software-Entwickler kennen nicht die Auswirkungen ihrer Entscheidungen. Sie wissen nicht ob die Nutzer Anwendungsprobleme haben oder in signifikanter Zahl abwandern. Kommentare auf öffentlichen Plattformen sind da kein Ersatz weil sich im Zweifelsfall nur die unzufriedenen Anwender beschweren und die Entwickler sich mit dem Verweis darauf in einer Wagenburg einmauern können. Bis man erkennt, dass eine Fehlentwicklung eingesetzt hat ist es oft zu spät. Sehr schön konnte man dieses Phänomen beim Entwicklungsbruch von GNOME 2 auf die GNOME Shell beobachten. Die Gegner argumentierten immer mit dem gefühlten Bedeutungsrückgang von GNOME und die Entwickler sagten, die Entwicklung wäre gefühlt ein Erfolg. Beweise hatte keine Seite.

Anstelle also tracking pauschal abzulehnen, sollte man sich fragen wer die Daten erhebt, wie die Erhebung erfolgt und zu welchem Zweck dies geschieht. Die Datenschutzerklärungen geben Auskunft über Art, Umfang und Weitergabe an Dritte. Danach kann man immer noch entscheiden, ob man die Datenerhebung per Opt-out ablehnt bzw. ihr gar nicht erst per Opt-in zustimmt.

Ich persönlich lasse Debian per Popularity Contest Daten erheben, erlaube Ubuntu seine mit 18.04 eingeführte Datenerhebung und werde beim Wechsel auf 20.04 auch KDE die Datenerhebung gestatten. Apple verweigere ich dies allerdings auf macOS und iOS. Denn trotz grundsätzlich positiver Sichtweise auf Apples Bemühungen zum Datenschutz sammelt der Konzern über seine Dienste ohne Opt-out Möglichkeit bereits genug Daten über mich und ich muss diese Datenbestände nicht unnötig weiter anreichern.


Bilder:

Einleitungs- und Beitragsbild von Mudassar Iqbal via Pixabay 

"

2. Mai 2020

Xiaomi ist der Newcomer im Android-Markt und hat seit dem US-Embargo gegen Huawei sicher gute Chancen nach Samsung die weltweite Nummer 2 im Android-Segment zu werden. Android Smartphones sind von Haus aus gesprächig, aber Xiaomi greift jüngsten Berichten zufolge noch massiver Daten ab.

Auslöser für die aktuelle Debatte war ein Forbes Artikel am 30.04.2020, der ziemlich schnell die Runde machte. Der Sicherheitsexperte Gabi Cirlig analysierte das Verhalten seines Redmi Note 8. Dabei fand er heraus, dass der Standardbrowser den kompletten Verlauf und alle Suchanfragen protokolliert. Gleich ob im normalen oder im Inkognito-Modus. Zudem trackte das Smartphone die Nutzerinteraktion. Alles wurde nach Aussage des Sicherheitsforschers an Server der chinesischen Firma Alibaba gesendet. So ganz neu ist diese Erkenntnis aber nicht, weil eine Recherche der SZ mit einem Xiaomi Redmi 6a bereits ähnliches ergab.

Xiaomi hat überraschenderweise sehr schnell reagiert und vermutlich nicht wegen der Reichweite von Forbes, sondern wegen dem was dahinter stehen könnte. Ich teile nämlich die Vermutung von Go2Android, dass Xiaomi der nächste Kandidat für ein US-Embargo sein könnte.

In jedem Fall sieht Xiaomi sich missverstanden und verweist auf die hohe Bedeutung, die das Unternehmen Datenschutz und Sicherheit beimesse. Allerdings konnte Xiaomi nicht alle gesammelten Details entkräften. Man sollte auch immer berücksichtigen, dass die Firma Xiaomi und damit auch ihre Entwickler aus einem Staat und einem Gesellschaftssystem stammen, das Datenschutz keinerlei Bedeutung beimisst. Noch weniger als beispielsweise die USA mit ihrer notorisch mangelhaften Datenschutz-Gesetzgebung. Viel mehr als Lippenbekenntnisse und oberflächliche Maßnahmen um die westlichen Absatzmärkte nicht zu verlieren sind da sicherlich nicht zu erwarten.

Nach aktuellem Stand kann man also schlussfolgern: Android von Smartphones sind der innere Kreis der Datenschutz-Hölle. Android Geräte sind sowieso schon sehr mitteilsam und übertragen viel an Google (siehe: Apple vs. Google - Datenschutz und Sicherheit) und die Xiaomi Geräte zudem auch noch einiges nach China.

Meinethalben kann jeder die Geräte kaufen, die ihm gefallen und wenn man niedrige bzw. moderate Preise höher gewichtet als die eigenen Daten ist mir persönlich das gleichgültig. Ich persönlich würde niemals ein Gerät einer dieser neuen "China-Firma" kaufen und sehe Android als Gesamt-Ökosystem sehr negativ. Apples iOS mag hochgradig geschlossen sein aber Datenschutz und Sicherheit sind dort nach allen vorliegenden Informationen besser geschützt. Das neue iPhone SE 2020 (siehe: Kommentar: Das neue iPhone SE schlägt ein) ist auch nicht so teuer, dass man es sich nicht leisten könnte und deshalb ein Android-Gerät nutzen muss.

In jedem Fall möchte ich von Besitzern solcher Geräte nie etwas über Datenschutz-Bedenken bei aktuellen Themen wie der Corona-App lesen.


Bilder:

Einleitungs- und Beitragsbild von Krishnajith K via pixabay

"

1. Mai 2020

Eigenen Videokonferenzserver mit Jitsi Meet aufsetzen + Öffentlicher Jitsi-Server

Etwas spät, aber besser spät als nie wollte ich hier einmal Jitsi Meet vorstellen bzw. kurz aufzeigen, wie sich dieses wirklich einfach installieren lässt.

Jitis Meet ist quasi eine Videokonferenzlösung und steht somit in direkter Konkurrenz zu Zoom oder Microsoft Teams, mit dem entscheidenen Unterschied, dass diese selbstgehostet und kostenlos ist. Gerade Zoom machte bekanntermaßen in den letzten Wochen leider nicht positiv auf sich aufmerksam.

Meine Installation habe ich unter Ubuntu 20.04 durchgeführt, die Schritte sollten sich allerdings unter Debian abgesehen von der Installation vom OpenJDK nicht großartig unterscheiden.

  1. Abhängigkeiten installieren
add-apt-repository ppa:openjdk-r/ppa
apt install openjdk-8-jre-headless -y
apt install nginx

Im ersten Schritt muss Java sowie nginx auf dem Server installiert sein. Mindestanforderung ist Version 8, ich selbst hatte aufgrund anderer Projekte bereits OpenJDK 11 installiert.

2. Jitsi Meet installieren

wget -qO - https://download.jitsi.org/jitsi-key.gpg.key | apt-key add - 
echo 'deb https://download.jitsi.org stable/' >> /etc/apt/sources.list.d/jitsi-stable.list
apt update && apt install jitsi-meet

Während der Installation werdet ihr nach einer URL gefragt, über die Jitsi Meet später erreichbar sein soll und was für ein SSL-Zertifikat ihr nutzen möchtet.
Bei der Domain habe ich meet.timscha.io gewählt, beim SSL-Zertifikat "Generate a new self-signed certificate".
Das Setup richtet euch automatisch einen Vhost unter /etc/nginx/sites-enabled/ ein, der auf der von euch gewählten Domain lauscht.

Jiti Meet bringt ein Script zur Installation des Lets Encrypt Clients mit, welches wie folgt aufgerufen werden kann:

/usr/share/jitsi-meet/scripts/install-letsencrypt-cert.sh

Ich selbst setze bei SSL und Let's Encrypt bereits seit einiger Zeit auf den Client acme.sh der anders als z.B. certbot die ganzen Python-Abhängigkeiten nicht mit sich bringt und somit wesentlich schlanker ist, weshalb ich das oben genante Script nicht ausgeführt sondern einfach mein bereits vorhandenes SSL-Zertifikat mit acme.sh erweitert habe.

Jitsi Meet erwartet die Zertifikate unter /etc/jitsi/meet/<domainname>.
Man kann diesen Pfad nun entweder im Vhost von nginx einfach anpassen oder erstellt einen Symlink auf das Selfsigned-Zertifikat. Anschließend muss der Daemon mittels systemctl restart jitsi-videobridge2.service neugestartet werden. Unter der von euch gewählten Domain sollte euch nun folgende Seite begrüßen, auf der ihr einen neuen Video-Call starten könnt.

Eigenen Videokonferenzserver mit Jitsi Meet aufsetzen + Öffentlicher Jitsi-Server

3. Öffentliche Instanz

Ich stelle meine Installation bis auf weiteres kostenlos zur freien Verfügung. Diese ist, wie weiter oben bereits geschrieben unter https://meet.timscha.io erreichbar. IP-Adressen werden anonymisiert gespeichert, Tracking ist auf dieser Subdomains keins vorhanden.

Einschränkungen gibt's erstmal keine, ich werde die Auslastung im Auge behalten und ggf. reagieren.

27. April 2020

vNotes 27. April 2020 22:24

telefork

Linux-Entwickler werden sicherlich die Funktion fork() kennen. Der Systemaufruf führt dazu, dass der aufrufende Prozess geklont wird, als child process („Kindprozess“) vom parent process („Elternprozess“) nach dem Klonen entkoppelt wird und andere Wege gehen kann, um z.B. sich durch ein anderes executable zu ersetzen. Dadurch, dass der Klon als Kindprozess läuft, entsteht eine baumartige Struktur, welche die Grundlage des Prozessmanagements unter unixoden Betriebssystemen bildet. Beispiel gefällig? Einfach mal ps -ejH im Terminal ausprobieren. Soweit, so bekannt.

Umso interessanter finde ich die Tech Demo, die Tristan Hume in seinem Blogartikel beschreibt. Er hat telefork in die Welt gesetzt, was es ermöglichen soll, Prozesse nicht nur auf der lokalen Maschine, sondern durch das Netzwerk zu forken, sodass der Prozess samt Umgebung, d.h. file descriptors, memory maps, etc. auf einer anderen Maschine weiterlaufen kann. Dies ist ein entscheidender Vorteil, da aufwändiges IPC oft viel boilerplate code abverlangt.

Mit telefork könnte Code dann z.B. folgendermaßen aussehen:

// load the scene locally, this might require loading local scene files to memory
let scene = create_scene();
let mut backbuffer = vec![Vec3::new(0.0, 0.0, 0.0); width * height];
telefork::yoyo(destination, || {
  // do a big ray tracing job on the remote server with many cores!
  render_scene(&scene, width, height, &mut backbuffer);
});
// write out the result to the local file system
save_png_file(width, height, &backbuffer);

Hier wird der Prozess einfach durchs Netzwerk geforkt und render_scene() dann ausgeführt. Der Renderjob kann dann auf einer z.B. leistungsstarken Cloud-VM ausgeführt werden und das Ergebnis zurückstreamen. Aus meiner Sicht ein interessantes Konzept, wenn auch noch in einer frühen Entwicklungsphase.

Der Blogartikel ist empfehlenswert und wer sich den sehr ausführlich dokumentierten (Rust) Source Code anschauen möchte, kann dies auf GitHub tun.