staging.inyokaproject.org

20. Juni 2019

Nur zwei Tage nach dem Sicherheits-Update auf Version Firefox 67.0.3 hat Mozilla mit Firefox 67.0.4 ein weiteres Sicherheits-Update veröffentlicht.

Es ist erst zwei Tage her, da hat Mozilla mit Firefox 67.0.3 ein Sicherheits-Update außer der Reihe veröffentlicht. Während man von der in Firefox 67.0.3 behobenen Sicherheitslücke weiß, dass diese bereits aktiv ausgenutzt wird, ist die in Firefox 67.0.4 geschlossene Sicherheitslücke im Sandboxing-Code nur in Kombination mit anderen Schwachstellen gefährlich. Nichtsdestominder sollte natürlich auch dieses Update von jedem Nutzer unbedingt eingspielt werden.

Wie auch schon die in Firefox 67.0.3 geschlossene Schwachstelle ist auch diese kein Problem, welches sich erst mit Firefox 67 eingeschlichen hat, was bedeutet, dass auch ältere Firefox-Versionen betroffen sind. Die derzeitige Update-Frequenz deutet also auf kein Qualitätsproblem speziell von Firefox 67 hin, sondern zeigt viel mehr, wie ernst Mozilla die Sicherheit nimmt, da sie umgehend nach Kenntnisnahme von Schwachstellen in ihrem Browser Updates veröffentlichen, obwohl das Update auf Firefox 68 sowieso schon in drei Wochen erscheint und Mozilla die Probleme auch einfach aussitzen könnte. Aber das dürfte nicht im Interesse der Nutzer sein, die gerade, wenn es um Sicherheit geht, froh über so schnelle Updates sein sollten.

Für Nutzer von Firefox ESR hat Mozilla Firefox ESR 60.7.2 veröffentlicht.

Der Beitrag Mozilla veröffentlicht weiteres Sicherheits-Update Firefox 67.0.4 erschien zuerst auf soeren-hentzschel.at.

Manchmal nutzen Leute keinen Passwortmanager und vergessen das Passwort ihres XMPP-Kontos. Conversations hat vor einigen Versionen die Möglichkeit entfernt sich das Passwort anzeigen zu lassen, aber sofern das Telefon gerooted ist kann man an die Datenbank kommen und das Passwort, z.B. mit sqlitebrowser, aus der sqlite-Datenbank auslesen:

$ adb shell "su -c 'cat /data/data/eu.siacs.conversations/databases/history'" > history && sqlitebrowser ./history

In sqlitebrowser kann man die Passwörter aller Konten dann im Reiter Daten durchsuchen einsehen.

18. Juni 2019

Mozilla hat Firefox 67.0.3 veröffentlicht und reagiert damit auf eine schwerwiegende Sicherheitslücke, welche von Angreifern bereits ausgenutzt wird.

Download Mozilla Firefox 67.0.3 für Windows, Apple macOS und Linux

Mit dem Update auf Firefox 67.0.3 behebt Mozilla eine Sicherheitslücke, welche als schwerwiegend eingestuft wird. Mozilla hat Kenntnis darüber, dass diese Sicherheitslücke von Angreifern bereits gezielt ausgenutzt wird. Ein Update ist für alle Nutzer von Firefox daher dringend empfohlen.

Mozilla hat die Sicherheitslücke ebenfalls in Firefox 67.0.3 für Android sowie Firefox ESR 60.7.1 behoben.

Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 67.0.3 erschien zuerst auf soeren-hentzschel.at.

Zur Projektplanung ist ein Kanban Tool sehr gut geeignet. Bisher habe ich einige Boards mit Trello realisiert, welches sehr leicht zu bedienen ist und auch optisch ansprechend gestaltet.
Aus Datenschutzgründen kann es aber nötig sein das ganze auf eigenen Servern zu betreiben.
Für mich habe ich hier das Tool Wekan gefunden das sich relativ leicht auch auf Ubuntu 16.04 Server installieren lässt. Besonders vorteilhaft ist das man mit Trello die Boards als JSON Datei exportieren kann und Wekan diese (samt Dateien) korrekt importiert.

Ich habe hier eine kurzes HowTo zur Instllation welches ich auf Ubuntu 16.04.6 Server getestet habe. Die benötigtet Hardware muss auch nicht besonders Leistungsfähig sein, ich selbst habe es in einer Virtuellen Maschine unter VirtualBox installiert.

Benutzer Anlegen und Kennwort vergeben
useradd -m -s /bin/bash wekan
passwd wekan

NVM herunterladen
su - wekan
curl -o- https://raw.githubusercontent.com/creationix/nvm/v0.33.8/install.sh | bash

NVM Installieren, hier sollte anschliessend die Version ausgegeben werden
source ~/.bashrc
command -v nvm
nvm --version

Node Manager installieren, auch hier sollte die Version ausgegeben werden
nvm install v4.8
nvm use node
node -v

Nun wird MongoDB installiert
sudo apt-key adv --keyserver hkp://keyserver.ubuntu.com:80 --recv EA312927
echo "deb http://repo.mongodb.org/apt/ubuntu xenial/mongodb-org/3.2 multiverse" | sudo tee /etc/apt/sources.list.d/mongodb-org-3.2.list
sudo apt update
sudo apt install -y mongodb-org mongodb-org-server mongodb-org-shell mongodb-org-mongos mongodb-org-tools
sudo systemctl start mongod
sudo systemctl enable mongod

MongoDB Admin wird erstellt, dazu rufen wir “mongo” auf und starten folgende Query
db.createUser(
{
user: "admin",
pwd: "MyAdminPassword",
roles: [ { role: "root", db: "admin" } ]
}
)

Anschliessend wird folgende Datei bearbeitet: /etc/mongod.conf
security:
authorization: enabled

Und MongoDB neu gestartet
systemctl restart mongod

Nun wird eine Datenbank für Wekan erzeugt durch Start von Mongodb: mongo -u admin -p
use wekan
db.createUser(
{
user: "wekan",
pwd: "WekanPassword",
roles: ["readWrite"]
}
)

Nun wird Wekan installiert:
su - wekan
wget https://github.com/wekan/wekan/releases/download/v0.63/wekan-0.63.tar.gz
tar xf wekan-0.63.tar.gz
cd bundle/programs/server
npm install
export MONGO_URL='mongodb://wekan:WekanPassword@127.0.0.1:27017/wekan?authSource=wekan'
export ROOT_URL='http://192.168.0.1/'
export MAIL_URL='smtp://user:pass@mail.meinemail.de:25/'
export MAIL_FROM='user@meinemail.de'
export PORT=8000
cd ~/bundle
node main.js

Damit Wekan immer automatisch Startet…
su – wekan
cd bundle/

Dann die Einstellungsdatie bearbeiten und mit Inhalt versehen: nano .env
MONGO_URL='mongodb://wekan:WekanPassword@127.0.0.1:27017/wekan?authSource=wekan'
ROOT_URL='http://meinedomain.de'
MAIL_URL='smtp://user:pass@mail.meinemail.de:25/'
MAIL_FROM='user@meinemail.de'
PORT=8000
HTTP_FORWARDED_COUNT=1

Anschliessend folgende Datei bearbeiten: /etc/systemd/system/wekan.service
[Unit]
Description=Wekan Server
After=syslog.target
After=network.target

[Service]
Type=simple
Restart=on-failure
StartLimitInterval=86400
StartLimitBurst=5
RestartSec=10
ExecStart=/home/wekan/.nvm/versions/node/v4.8.7/bin/node bundle/main.js
EnvironmentFile=/home/wekan/bundle/.env
ExecReload=/bin/kill -USR1 $MAINPID
RestartSec=10
User=wekan
Group=wekan
WorkingDirectory=/home/wekan
StandardOutput=syslog
StandardError=syslog
SyslogIdentifier=Wekan

[Install]
WantedBy=multi-user.target

Wekan aktivieren:
systemctl daemon-reload
systemctl start wekan
systemctl enable wekan

Nun wird NGINX eingerichtet
sudo apt install nginx -y

Und die Konfigurationsdatei bearbeitet: /etc/nginx/sites-available/wekan
server {
server_name wekan.hakase-labs.co;
listen 80;

access_log /var/log/nginx/wekan-access.log;
error_log /var/log/nginx/wekan-error.log;

location / {
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header Host $host;
proxy_http_version 1.1;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection 'upgrade';
proxy_cache_bypass $http_upgrade;
proxy_pass http://127.0.0.1:8000;
}

}

Nun wird NGINX aktiviert:
ln -s /etc/nginx/sites-available/wekan /etc/nginx/sites-enabled/
nginx -t
systemctl restart nginx
systemctl enable nginx

Anschliessend kann man sich im Browser unter folgender Adresse anmelden;
http://192.168.33.10:8000/

Bein Einloggen muss man den “Einladungscode” leer lassen.
Auch stand bei mir nach der Accounterstellung “Servererror”, trotzdem war der Benutzer
korrekt angelegt.

17. Juni 2019

Mozilla arbeitet an einem neuen Feature für den Passwort-Manager von Firefox, um bei der Vergabe von neuen Passwörtern behilflich zu sein.

Der Passwort-Manager ist derzeit eine der Top-Prioritäten von Mozilla. So hat die aktuelle Version Firefox 67 einige Verbesserungen des integrierten Passwort-Managers erhalten, mit Firefox Lockwise gibt es eine Passwort Manager-App für Android sowie Apple iOS und seit kurzem auch eine Erweiterung für den Desktop-Firefox, welche mittelfristig direkt in Firefox integriert werden wird. Außerdem gibt es mit Firefox Monitor einen Online-Dienst, der über Datenlecks informiert.

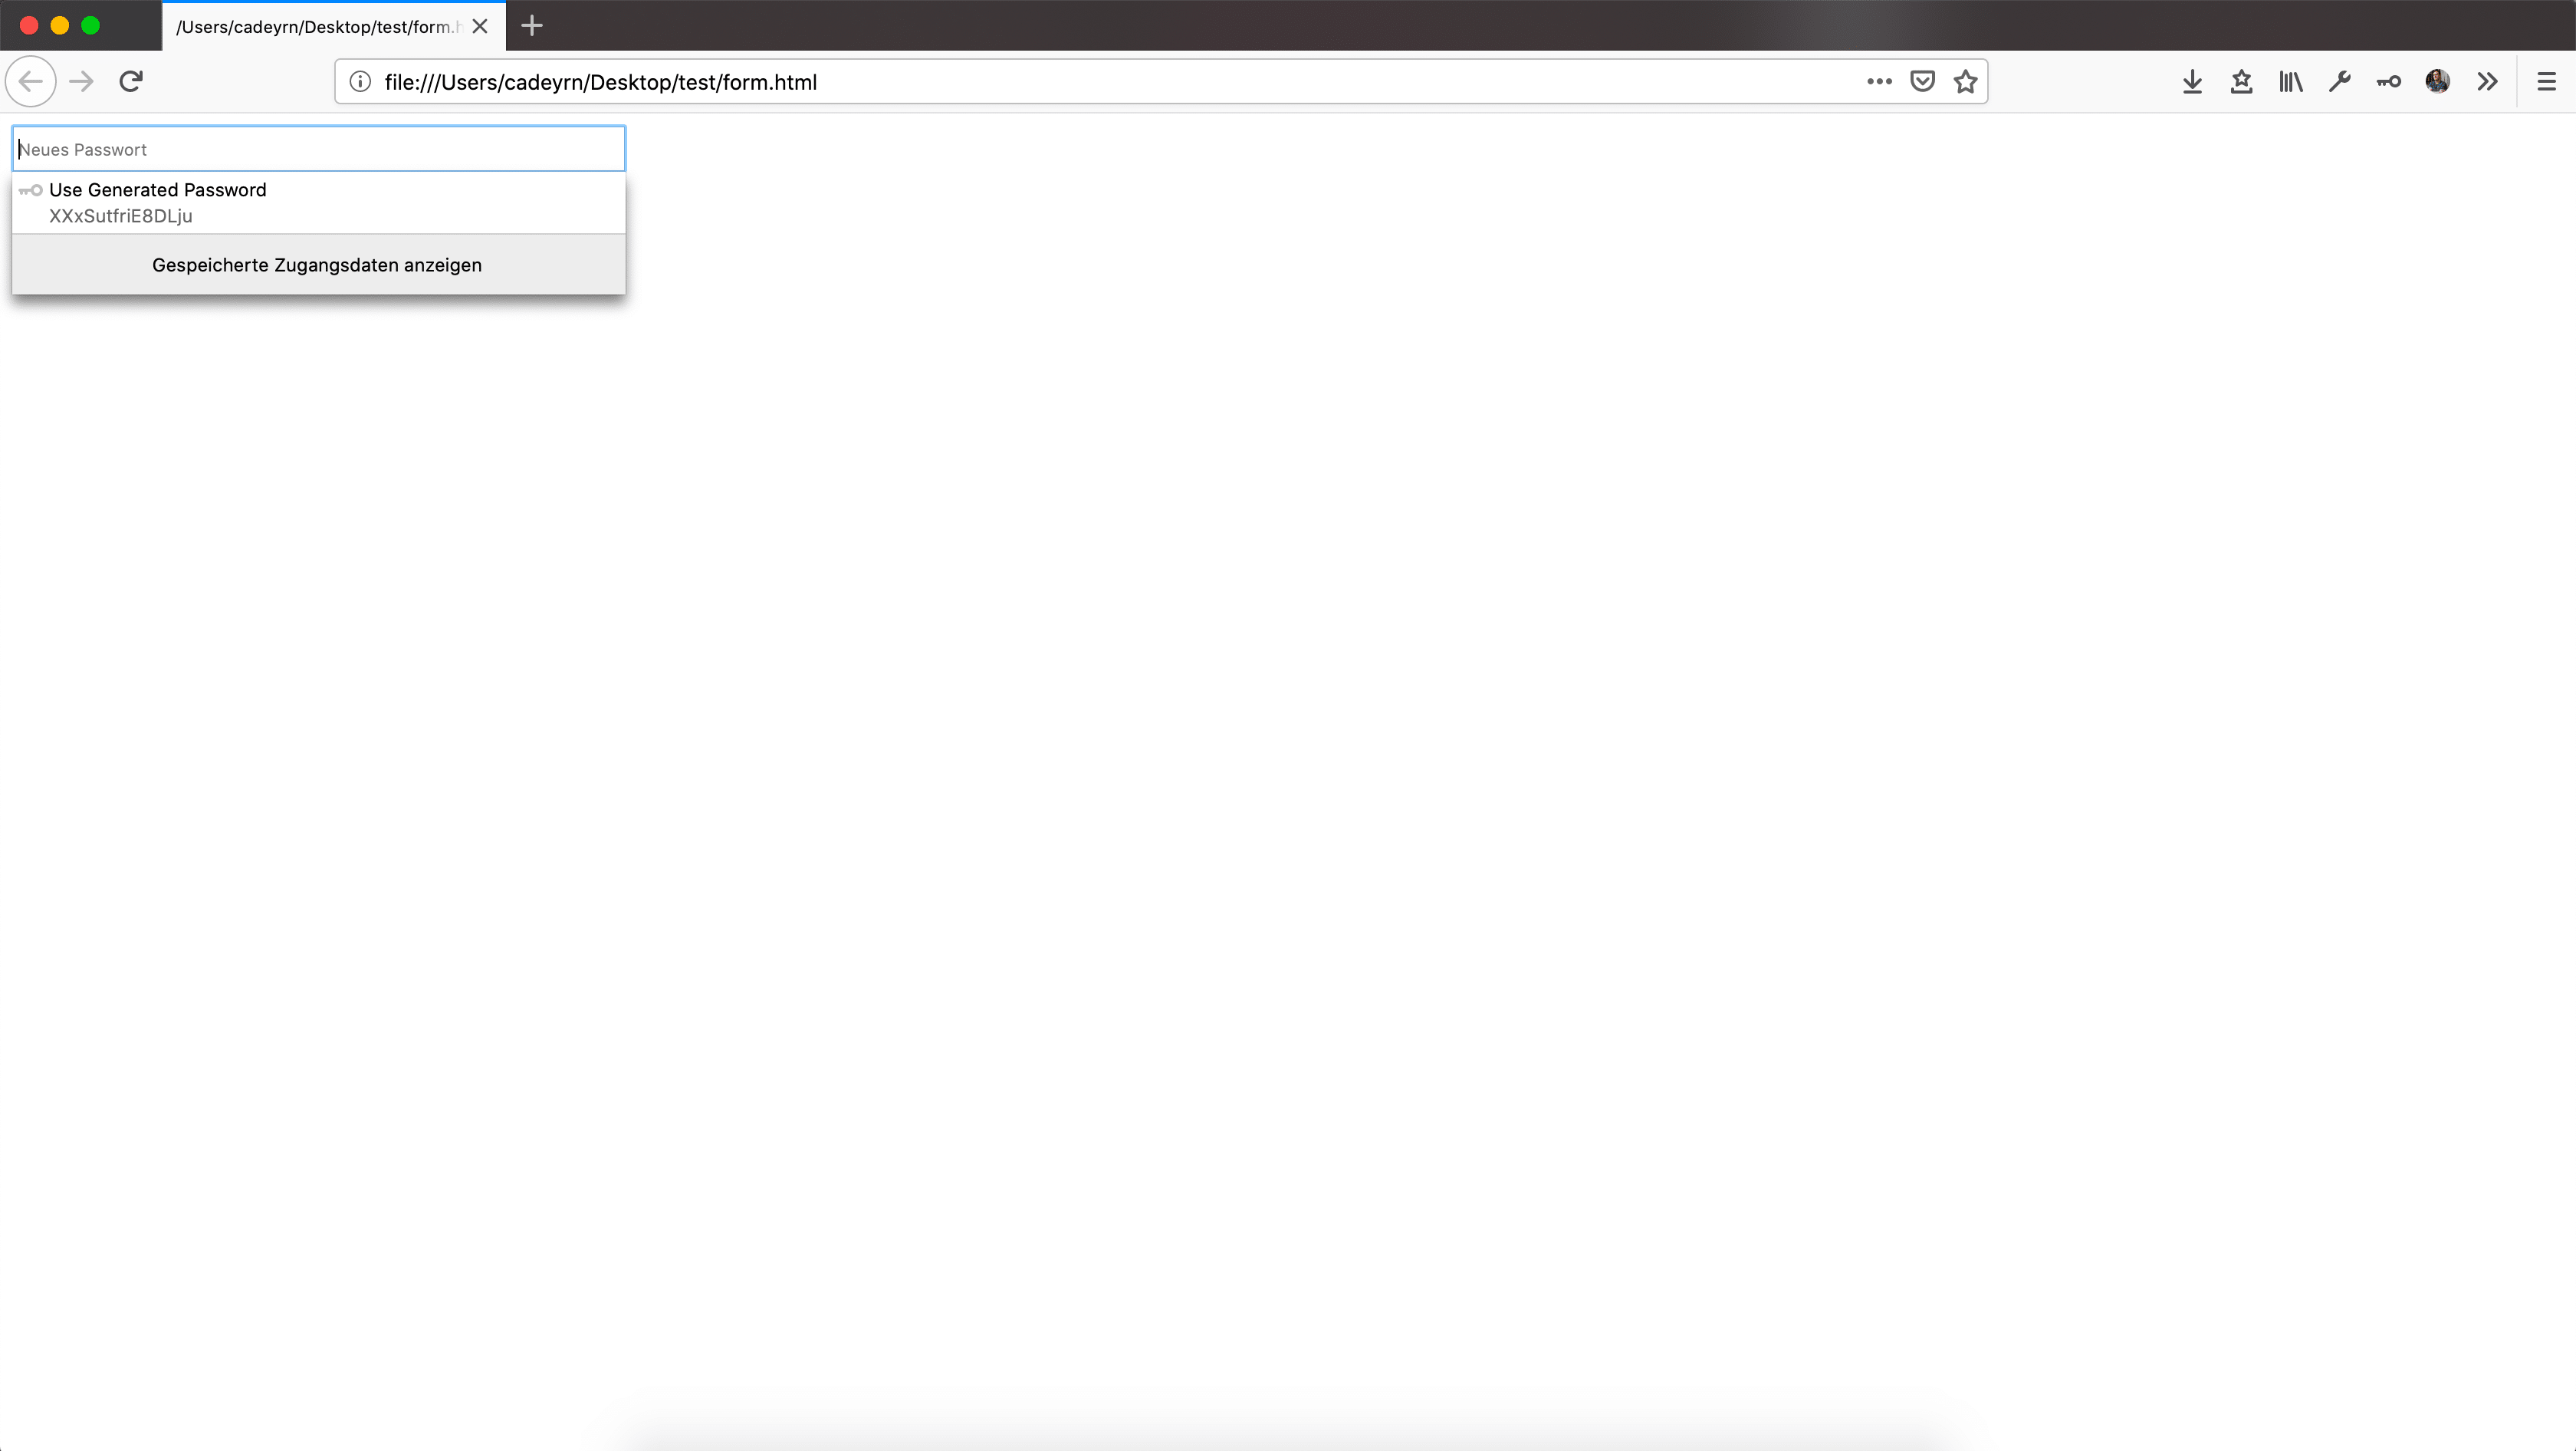
Eine weitere Neuerung, an der Mozilla derzeit für den Desktop-Firefox arbeitet, ist die Möglichkeit, ein Passwort generieren zu lassen, wenn auf einer Website ein neues Passwort eingegeben werden soll. Dieses Feature ist bereits Teil der Nightly-Version von Firefox 69.

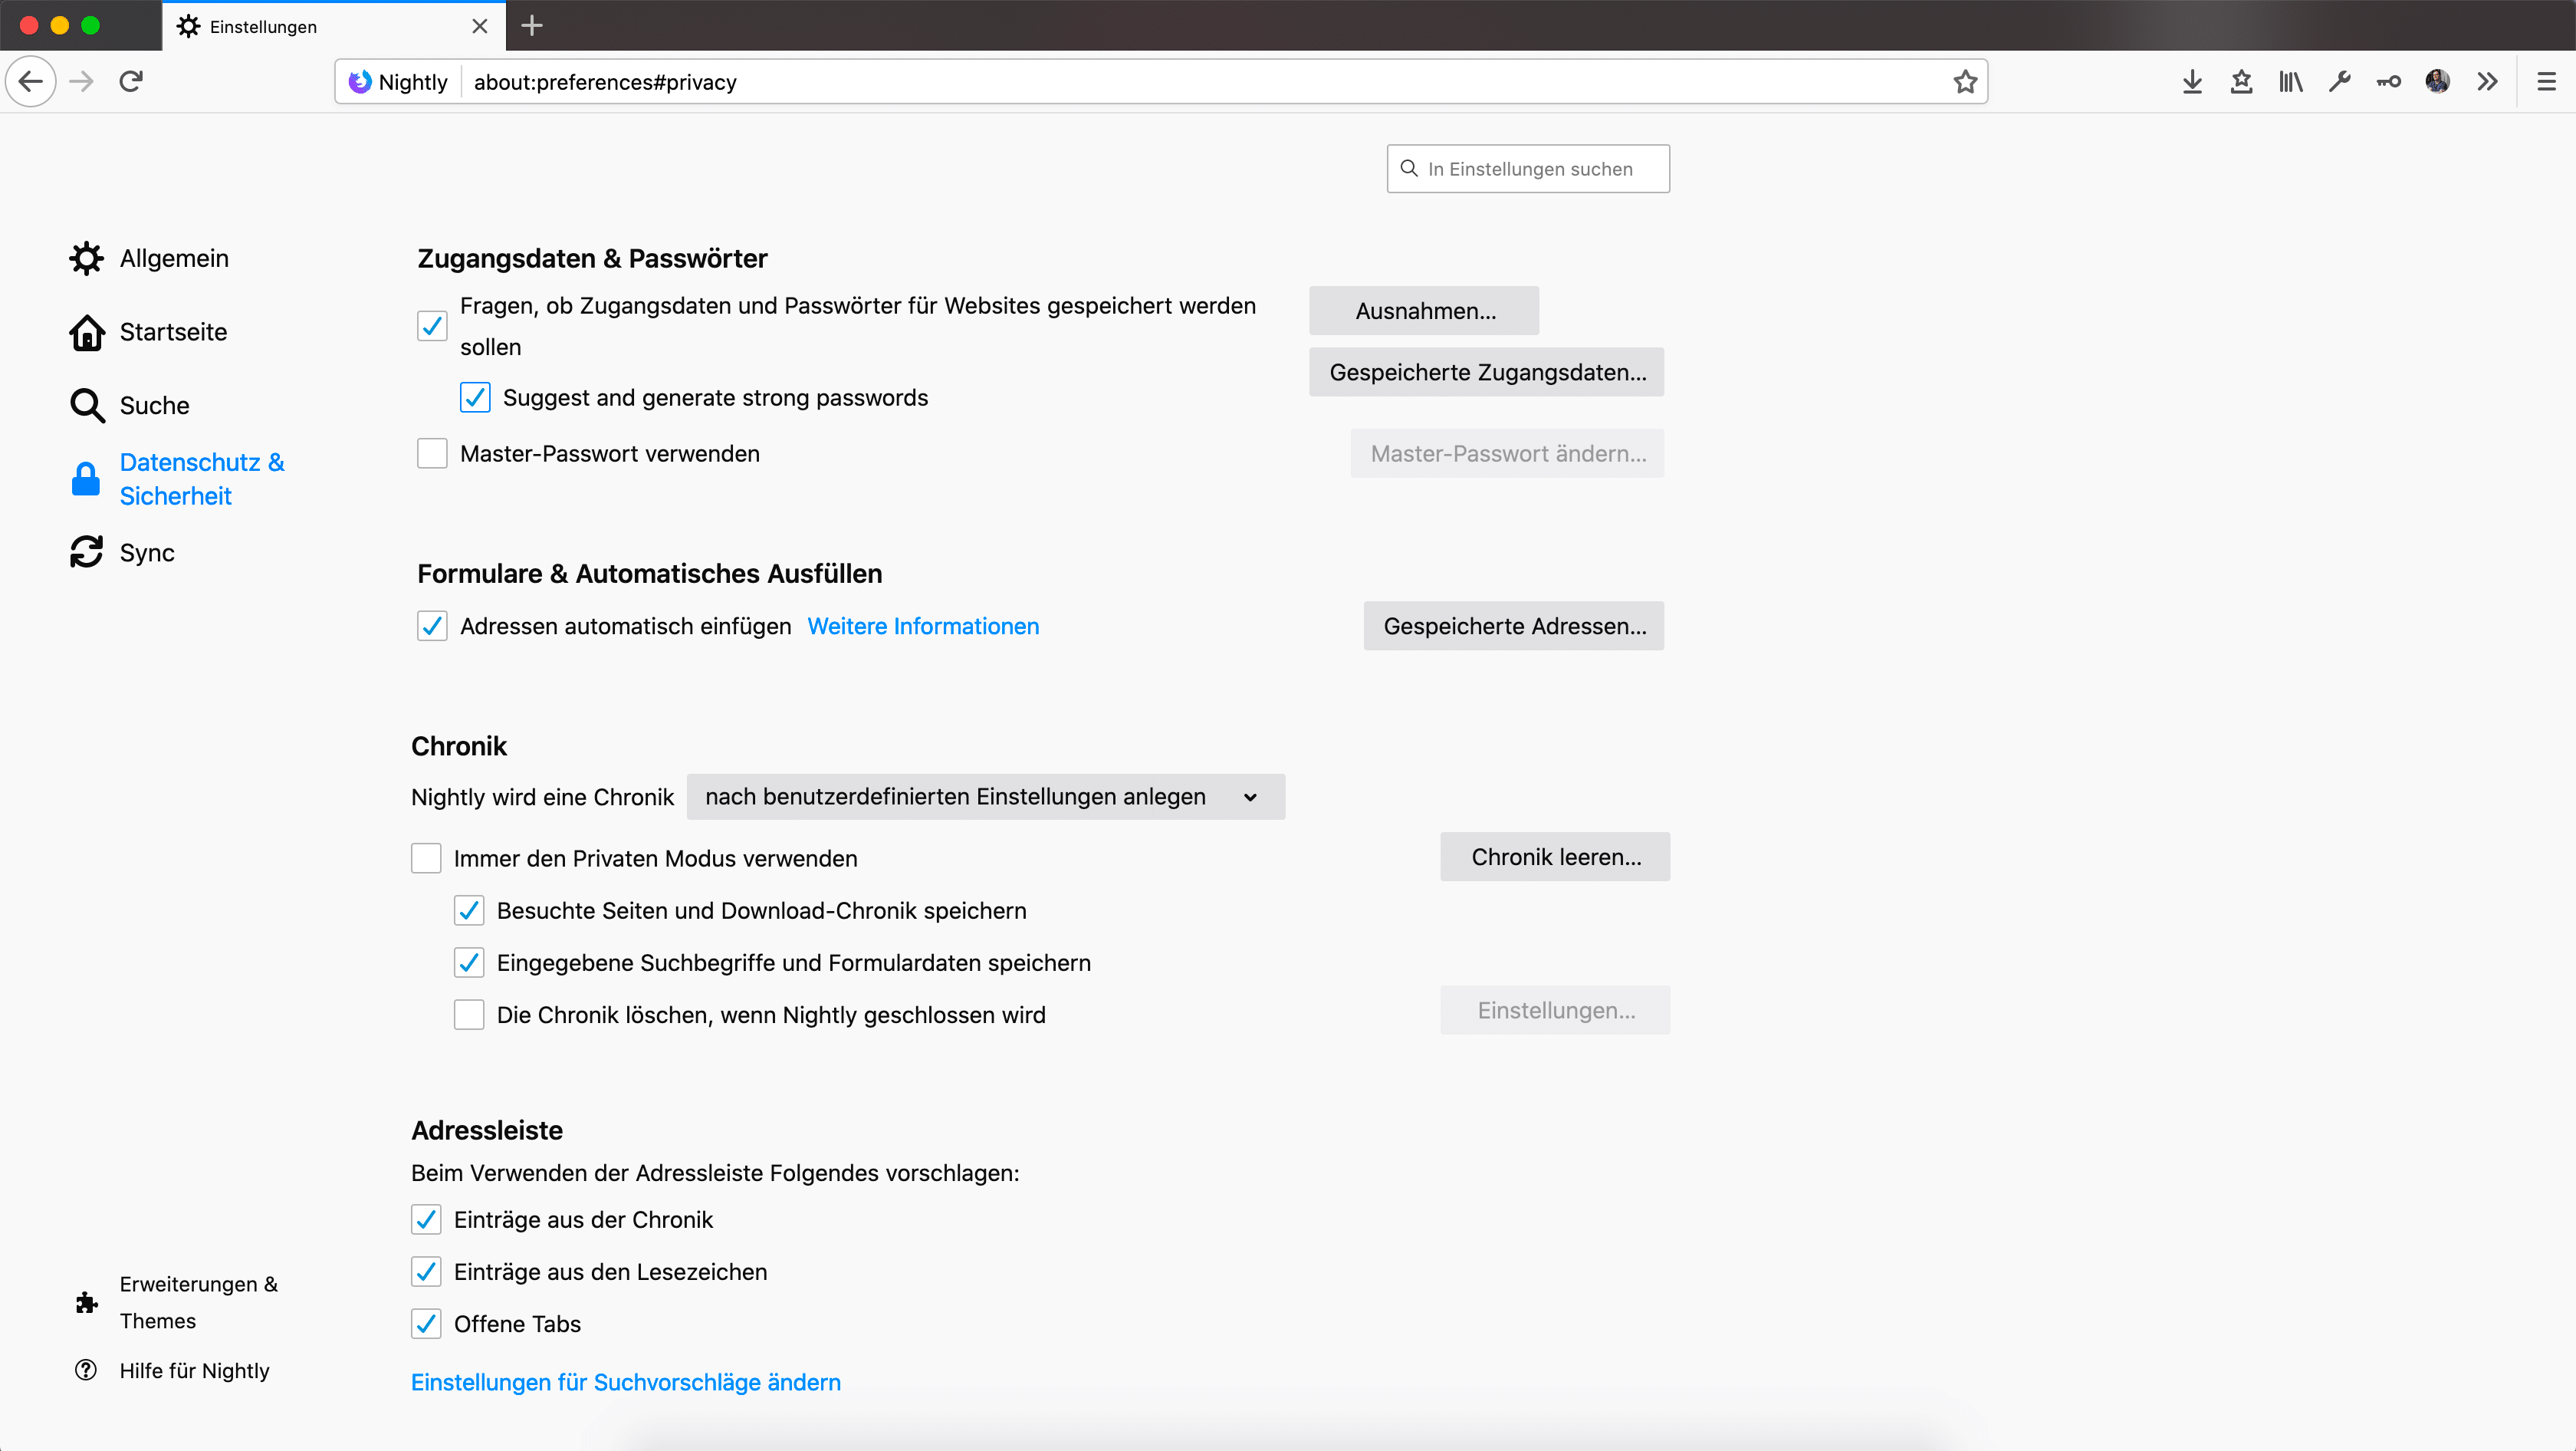
Derzeit muss über about:config noch der Schalter signon.generation.available auf true gesetzt werden, damit die Einstellungs-Oberfläche von Firefox eine Checkbox zur Aktivierung dieses Features anzeigt.

Passwort-Generator Firefox 69

Wird dieses Feature aktiviert, dann schlägt Firefox auf Webseiten, welche das Attribut autocomplete=“new-password“ für ein Passwort-Feld gesetzt haben, automatisch ein Passwort vor.

Passwort-Generator Firefox 69

Noch nicht implementiert, aber bereits geplant ist, die Generierung von Passwörtern auch für Passwort-Felder ohne solches Attribut anzubieten, dann vermutlich per Auswahl eines Kontextmenü-Eintrags.

Firefox 69 erscheint nach aktueller Planung am 3. September 2019.

Der Beitrag Mozilla arbeitet an Passwort-Generator für Firefox erschien zuerst auf soeren-hentzschel.at.

16. Juni 2019

Die Browserversion von Mozillas Online-Dienst Pocket hat mehrere neue Funktionen erhalten.

Bei Pocket handelt es sich um eine Online-Ablage für Artikel, um diese später lesen zu können. Die abgelegten Artikel stehen von jedem Gerät aus zur Verfügung und können auch offline gelesen werden. Außerdem hilft Pocket dabei, neue Inhalte zu entdecken. Pocket hat über zehn Millionen monatlich aktive Nutzer und wurde im Februar 2017 von Mozilla für 30 Millionen Dollar gekauft.

Die Browser-Version von Pocket hat nun diverse Neuerungen erhalten. Neben einem überarbeiteten Design zeigt die Liste der gespeicherten Artikel jetzt jeweils einen kurzen Textausschnitt unter den Titeln an. Außerdem gibt es mit der geschätzten Lesedauer ab sofort einen Indikator für die Länge der Artikel.

Textstellen können nun markiert und über den Menüpunkt Highlights später wieder aufgerufen werden. Nutzer der kostenlosen Version von Pocket können drei Highlights pro Monat speichern, Nutzer der Premium-Version unbegrenzt viele.

Als Hintergrundfarbe für die Artikel steht neben Weiß und Schwarz jetzt wie auch schon seit Jahren in der Leseansicht von Firefox Sepia als dritte Option zur Verfügung.

Nutzer der Premium-Version von Pocket erhalten außerdem neue Optionen, die Abstände anzupassen, sowie acht weitere Schriftarten, aus denen sie wählen können.

Die Premium-Version von Pocket kostet 4,49 Euro pro Monat oder 39,99 Euro pro Jahr und bietet neben den hier vorgestellten Neuerungen noch weitere Vorzüge. Pocket kann aber auch kostenlos genutzt werden.

Der Beitrag Pocket für den Browser bekommt neue Features erschien zuerst auf soeren-hentzschel.at.

Am 06. Juli veröffentlicht das Debian Projekt voraussichtlich die nächste Version Debian 10 "Buster". Wie bei Debian üblich befindet sich die Version seit längerem im Freeze und kann daher bereits getestet werden. Grund genug sich mit der Mutter aller LTS-Distributionen zu befassen.

Seit der Veröffentlichung des Vorgängers sind gut zwei Jahre vergangen und dadurch bringt Debian 10 natürlich zahlreiche aktualisierte Versionen. Die relevanten Desktopumgebungen haben folgende Versionsstände:

  • GNOME 3.30
  • KDE Plasma 5.14
  • LXDE 10
  • LXQt 0.14
  • MATE 1.20
  • Xfce 4.12.

Als Basis verwendet man Linux 4.19, sowie systemd 241 und Mesa 18.3. In den Veröffentllichungshinweisen listet man zudem ein paar strukturelle Neuerungen auf. Debian nutzt nun standardmäßig AppArmor, sowie LUKS2. Ansonsten gibt es noch ein paar kleinere Änderungen.

Die Desktopumgebungen wie GNOME oder KDE Plasma liefert Debian - abgesehen vom Wallpaper - gemäß den Standardvorgaben der Entwickler aus. Lediglich Firefox ESR und LibreOffice sind immer enthalten. Eine übergreifende Benutzerphilosophie, wie sie teilweise andere Distributionen verfolgen, fehlt gänzlich.

Das Wallpaper ist bezeichnend, da man bei dem Test sich nicht des Gefühls erwehren kann, dass ein leichter Grauschleier sich über die Distribution gelegt hat.

Subsummierend kann man also sagen, dass es bei Debian nichts Neues gibt. Langjährige Anwender erhalten eine Aktualisierung der Versionsstände, die aber teilweise auch schon wieder nicht mehr taufrisch sind. Bei KDE hat man immerhin gerade KDE Plasma 5.16 herausgeben und GNOME ist auch schon eine Version weiter. Den Debian-Nutzer wird das aber kaum stören, weil Versions-Enthusiasten andere Distributionen nutzen.

Die Änderungen unter der Haube fallen aber sogar für Debian-Verhältnisse schmal aus. Das Projekt befindet sich scheinbar im Wartungsmodus. Seine Bedeutung hat Debian heute vor allem als Basis für andere Projekte.


Bilder:
Einleitungs- und Beitragsbild von stevepb via pixabay

"

OpenSUSE ist eine Distribution, die permanent restrukturiert und umgebaut wird. Erst vor wenigen Jahren hat man das komplette Distributionsmodell überarbeitet und mit Leap und Tumbleweed zwei komplementäre Zweige aus der Taufe gehoben. Nun geht es mal wieder an die Organisation und vielleicht sogar an den Namen.

Der Aufbau zweier komplementärer Entwicklungszweige war rückblickend ein voller Erfolg. Leap hat sich einen Platz unter den stabilen Distributionen erobert, während Tumbleweed die Bedürfnisse jener Anwender zufrieden stellt, die immer aktuelle Software benötigen.

Allerdings ist openSUSE immer noch vollkommen abhängig von der Mutterfirma SUSE, die einen regelrechten Verkaufsmarathon hinter sich hat. Im Jahr 2003 übernahm Novell SUSE, welche allerdings 2013 selbst durch Attachmate übernommen wurde. Attachmate ging 2014 in Mikro Focus auf, das 2018 die SUSE Tochter an eine Private Equity Group verkauft. Die Abhängigkeit betrifft sowohl die Entwicklung von Leap, das auf einer SLE-Basis aufbaut, als auch die komplette Infrastruktur. OpenSUSE kann nicht mal Spenden oder andere Zuwendungen annehmen. Das openSUSE-Projekt befürchtet auf Basis der bisherigen Erfahrungen einen weiteren Verkauf von SUSE und möchte sich nun unabhängiger machen.

Während diese Überlegungen nachvollziehbar sind und verglichen mit anderen Distributionen eher eine aufholende Entwicklung darstellen würden, ist die parallel begonnene Diskussion über einen neuen Projektnamen vollkommen absurd. Namen bedeuten Identifikation und Wiederkennung (siehe auch: Kommentar: Die Bedeutung von Markennamen nicht unterschätzen). Viele altgediente Anwender schreiben sogar immer noch SuSE oder S.u.S.E und das ist schon seit 10 Jahren nicht mehr aktuell. Ein ganz neuer Name könnte die Distribution in die Beliebigkeit abgleiten lassen.

Es ist wirklich bedauerlich, dass ein Projekt mit so tollen Produkten wie Leap und Tumbleweed durch die permanenten Re-Organisation und Umstrukturierungen so wenig zur Ruhe kommt und dadurch Anwender immer wieder verunsichert.

Eine andere Distribution, die durch permanente Umstrukturierungen von sich reden machte war Mandrake/Mandriva/Mageia und wo die heute stehen kann jeder selbst sehen. Hoffentlich nimmt openSUSE nicht den gleichen Weg.


Bilder:
Einleitungs- und Beitragsbild von dariolafelicia via pixabay

"

15. Juni 2019

Ab sofort ist es für Nutzer der Nightly-Version von Firefox 69 nicht länger möglich, den Adobe Flash Player dauerhaft zu aktivieren. Damit setzt Mozilla erwartungsgemäß den nächsten Schritt des lange im Vorfeld angekündigten Plans um, das veraltete NPAPI-Plugin ab nächstem Jahr nicht mehr zu unterstützen.

Der Adobe Flash Player ist das letzte verbliebene NPAPI-Plugin, welches von Firefox noch unterstützt wird, nachdem andere NPAPI-Plugins wie Oracle Java oder Microsoft Silverlight bereits seit Firefox 52 nicht mehr unterstützt werden. NPAPI-Plugins waren für viele Jahre ein wichtiger Teil der Webplattform. In den letzten Jahren hat deren Bedeutung aber immer stärker abgenommen. Praktisch alles, was früher ausschließlich mittels NPAPI-Plugin umsetzbar war, wird heute, dank entsprechender Weiterentwicklung von Webstandards, nativ durch die Browser unterstützt. Heute gelten NPAPI-Plugins vor allem aus einer Sicherheits-Perspektive als problematisch.

Bereits im Juli 2017 hatte Adobe angekündigt, den Adobe Flash Player mit Ende 2020 zu beerdigen. Zeitgleich hatte Mozilla angekündigt, die Unterstützung für den Adobe Flash Player in Firefox Anfang 2020 für Privatanwender sowie Ende 2020 für Enterprise-Nutzer einzustellen.

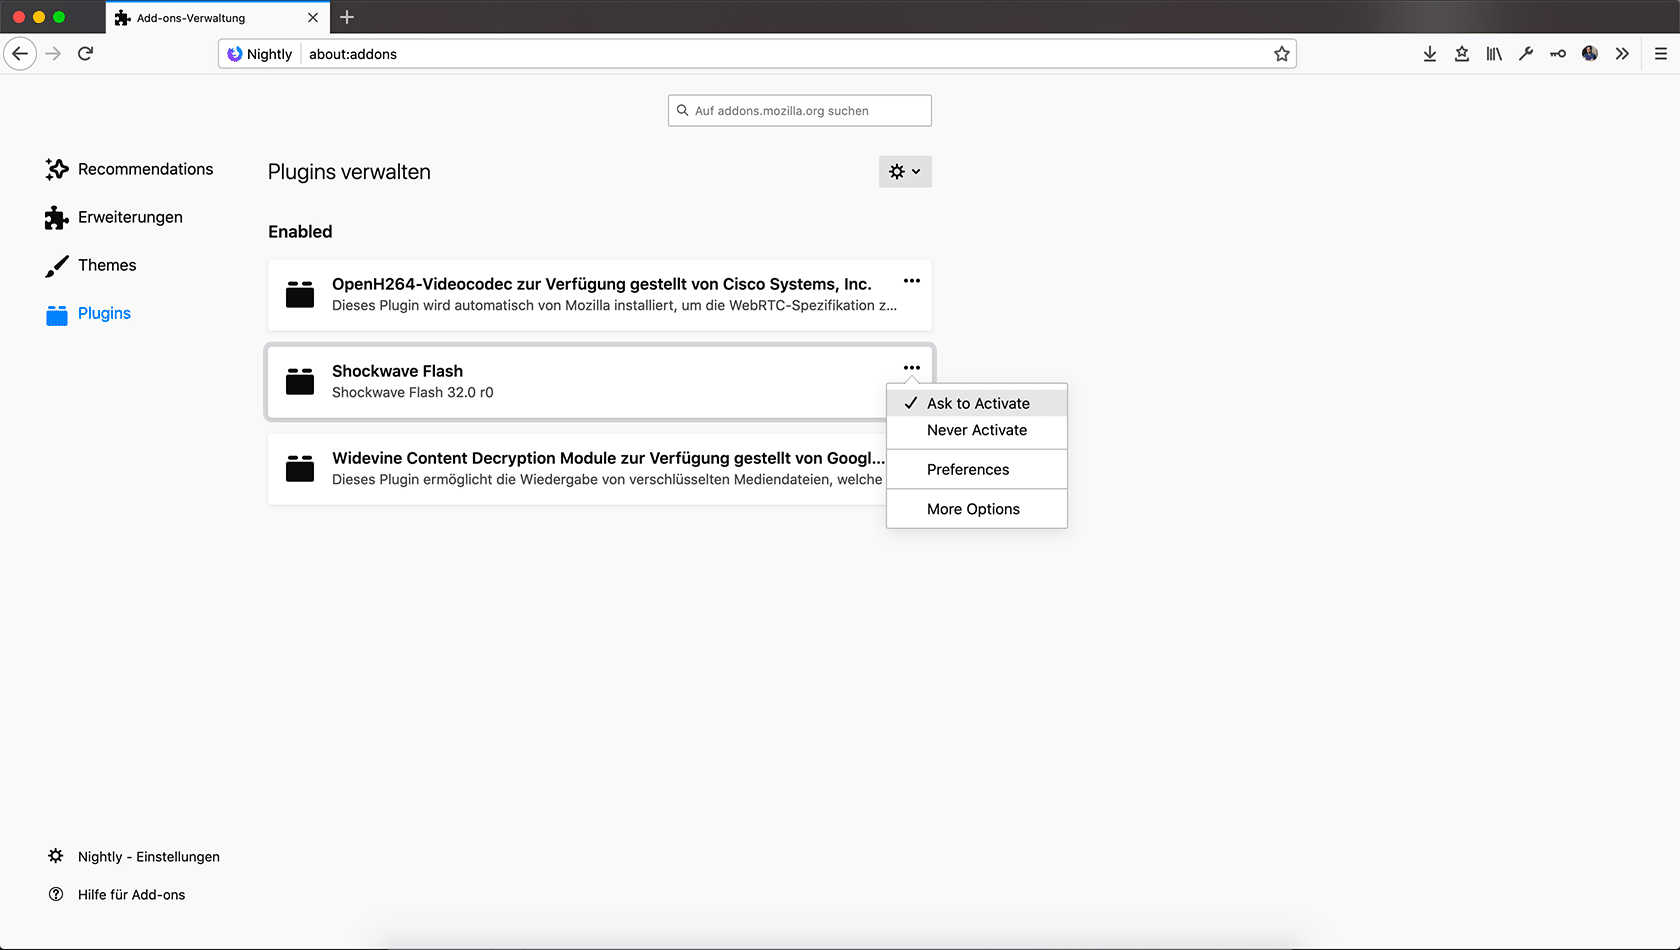
Entsprechend der Roadmap hat Mozilla nun die Option aus Firefox 69 entfernt, den Adobe Flash Player dauerhaft aktiviert zu haben. Damit bleiben nur noch die Optionen, auf jeder Website mit Flash-Inhalten nachzufragen, ob der Adobe Flash Player aktiviert werden soll, oder diesen komplett deaktiviert zu lassen.

Adobe Flash Player Firefox 69

Bei Wahl der Option, dass Firefox auf jeder Website mit Flash-Inhalten nachfragen soll, ob der Adobe Flash Player aktiviert werden soll, wurde dementsprechend auch die Checkbox aus dem Adressleisten-Panel entfernt, sich die Entscheidung dauerhaft für die jeweilige Domain zu merken.

Anfang 2020 wird die Unterstützung für den Adobe Flash Player dann komplett aus Firefox entfernt werden. Da die nächste Enterprise-Version von Firefox auf Firefox 68 basieren wird, sind Nutzer von Firefox ESR von diesem Datum nicht betroffen. Dort wird es erst Ende 2020 soweit sein, vermutlich in Firefox 76, sofern der aktuelle Abstand von acht Major-Releases zwischen ESR-Upgrades eingehalten wird.

Firefox 69 wird nach aktueller Planung am 3. September dieses Jahres erscheinen.

Der Beitrag Firefox 69: Flash Player kann nicht länger dauerhaft aktiviert werden erschien zuerst auf soeren-hentzschel.at.

Bekanntermaßen nutze ich relativ viel Apple-Hardware und Linux nur noch auf ausgewählten Systemen, insbesondere natürlich dem Homeserver. Mindestens einmal die Woche darf ich mir deshalb über verschiedene Kanäle einen Kommentar durchlesen, nach denen sinngemäß all meine Artikel wertlos seien, weil man keine Ahnung haben kann, wenn man proprietäre Software nutzt.

Im öffentlichen Raum des Internets hat sich nämlich unter Experten - und solchen, die sich dafür halten - die Meinung durchgesetzt, dass nur Open Source und damit letztlich nur Linux die Rettung bringt. Wegen der theoretischen Überprüfbarkeit des Codes und der Sicherheit allgemein. Egal wie der Code aussieht, egal wer die Entwicklung finanziert, egal wie dubios oder undurchsichtig die Strukturen dahinter sind. Das mag jetzt leicht übertrieben sein, trifft aber die grundsätzlichen Positionen ganz gut.

Entschuldigt, aber haben wir die letzten Jahre die gleichen Nachrichten verfolgt?

Wenn die globale Überwachungs- und Spionageaffäre nach Edward Snowden eines gezeigt hat, dann welche erschreckenden Möglichkeiten die fähigen Spionagedienste haben. Dienste wie die NSA oder GCHQ hatten 2013 zahlreiche Programme um die Weltbevölkerung zu überwachen. Niemand kann ernsthaft davon ausgehen, dass diese Bemühungen nachgelassen haben. Die Dienste der Five Eyes versuchen unter anderem verschlüsselte Daten im Internet mitzulesen. Dazu beabsichtigte man gezielt Zertifizierungsstellen und Verschlüsselungen zu schwächen. Man kompromittiert Hardware ohne Wissen der Hersteller, wertet den Mobilfunk aus, nimmt direkten Zugriff auf die Server von allen nennenswerten Anbietern, schöpft die Kommunikationsdaten direkt über die Glasfaserkabel ab, bedient sich also direkt der Infrastruktur des Internets etc. pp. Die Geheimdienste horten zudem Sicherheitslücken um diese für Angriffe zu nutzen.

Wir wissen dank der Enthüllungen relativ viel (aber eigentlich noch viel zu wenig) über die Aktivitäten der westlichen Geheimdienste, aber es ist aufgrund der Erfahrungen vergangener Hackerangriffe nicht davon auszugehen, dass beispielsweise die russischen oder chinesischen Dienste in ihren Fähigkeiten den westlichen Diensten nachstehen.

Vor diesen umfassenden Überwachungsprogrammen soll Open Source im allgemeinen und Linux im speziellen die Rettung bringen? Man muss schon ziemliche Ideologie-Scheuklappen aufhaben um das zu glauben. Warum sollten Geheimdienste, die über diese Fähigkeiten verfügen, nicht in der Lage sein Linux-Nutzer zu überwachen. Zumal viele der Techniken gar keine Kompromittierung des Betriebssystems selbst erfordern. Das angeknackste PGP (siehe: Kommentar: EFAIL - Nebelkerzen und was ist eigentliche eine Lücke?) wird einen sicherlich nicht vor der Massenüberwachung schützen.

Ein anderer Bereich ist das ausufernde privatwirtschaftliche Tracking von Anwendern. Hier ist Linux auch keinesfalls die absolute Rettung. Ich kann als Anwender vollkommen problemlos meinen Linux-Desktop mit Diensten und Software von beispielsweise Google erweitern und mein Schutzniveau auf Null setzen. Dazu reicht eigentlich schon Chrome und das nutzen im Linux-Bereich sehr viele. 

Vermeidung von Tracking geschieht vor allem durch Datensparsamkeit. Linux bietet hier viele Möglichkeiten, aber man kann auch mittels macOS datensparsam arbeiten. Apples Betriebssystem ist von Haus aus so wenig gesprächig wie die meisten Linux-Distributionen. Nur Microsoft hat sich hier mit Windows 10 ins Aus geschossen (siehe: SiSyPHuS Win10 - BSI nimmt Windows 10 unter die Lupe).

Genau so bei mobilen Systemen: Ein richtiges freies System gibt es gar nicht. Das ersatzweise herangezogene Android bietet so wenig Schutz vor Massenüberwachung wie das proprietäre iOS. Android schützt zudem nicht mal minimal vor Tracking ohne massive Nachhilfe durch den Anwender. Viele freiere Alternativen haben aber schwierige Finanziers (siehe: Jolla / Sailfish OS - Zu enge Staatsverbindungen?) oder hinken technisch massiv zurück - auch was die Sicherheit betrifft. Da kann man genau so gut iOS nutzen.

Linux und freie Software ist hinsichtlich Sicherheit und Datenschutz nicht die schlechteste Wahl. Aber kommt von eurem Sockel runter, freie Software rettet euch nicht. Es ist höchstens ein Möglichkeit den digitalen Selbstschutz zu beginnen - und nicht mal die einzige.


Bilder:

Einleitungs- und Beitragsbild von MichaelGaida via pixabay

"

Unter Datenschutz- und Sicherheitsinteressierten herrscht oft die undifferenzierte Meinung vor, dass Tracking und Analyse per se illegitim und falsch ist. In einer Informationsbroschüre zu Cookies und Tracking nimmt der Landesbeauftragte für Datenschutz des Landes Baden-Württemberg notwendige Differenzierungen vor.

Die FAQ ist Gedacht als Ergänzung gedacht zur Orientierungshilfe der Aufsichtsbehörden für Anbieter von Telemedien. Letztere hat die Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder publiziert.

Demnach ist eine Reichweitenanalyse problemlos zulässig, wenn man nicht auf Dienste externer Dritte zurückgreift und stattdessen entweder eine Logfile-Analyse macht oder ein lokal installiertes Werkzeug wie beispielsweise Matomo (fimierte vorher als Piwik). Natürlich müssen diese datensparsam konfiguriert werden, was Matomo aber standardmäßig ermöglicht und auch in Beschreibungstexten auf die entsprechenden richtigen Einstellungen hinweist.

Das Problem ist nämlich nicht die Analyse an sich, sondern die Verfolgung des Nutzerverhaltens über die Webseiten- und Gerätegrenzen hinweg, die eine Zusammenführung verschiedener Daten bei externen Dritten ermöglicht. Erfolgt keine Datenweitergabe ist gemäß der FAQ auch keine Cookieeinwilligung nötig, die man inzwischen - ob notwendig oder nicht - auf fast allen Internetseiten im europäischen Raum vorfindet.

Die FAQ sollten sich auch jede Datenschutzinteressierten durchlesen, die keine eigene Webseite betreiben. Die undifferenzierte Ablehnung jeglicher Analysetools ist nämlich realitätsfern und geht am Problem vorbei. Webseitenbetreiber und Entwickler müssen natürlich wissen welche Bereiche mehr Interesse hervorrufen als andere und wo es Interaktionsprobleme gibt um ihr Produkt zu optimieren. Das Problem ist die Zusammenführung von Daten aus verschiedenen Quellen. Genau dafür gibt es gute Open Source-Software ohne Weitergabe an Dritte.


Bilder:
Einleitungs- und Beitragsbild von kreatikar via pixabay

Vor einigen Wochen machte die Meldung die Runde, dass Google via API-Änderung in seinem Browser Chrome die Funktionsweise von Adblockern erheblich beeinträchtigen will. Nun bessert man zwar nach, möchte aber grundsätzlich nicht am Vorgehen rütteln. Zu beobachten ist das klassische Vorgehen eines Monopolisten.

Adblocker sind für Google naturgemäß eine Bedrohung des Geschäftsmodells. Der Tech-Konzern ist eigentlich nichts anderes als eine riesige Werbefirma. Im vergangenen Jahr erzielte die Alphabet-Tochter Google über 80% ihres Umsatzes durch Werbeeinnahmen. Den Wunsch der Nutzer nach weniger Werbung begegnet man seit bisher mit dem Aussperren von so genannter "nerviger" Werbung. Google sperrt hier nach Meinung vieler Kritiker vor allem Werbung von konkurrierenden Werbefirmen aus. Nun möchte man also alternative Werbeblocker an die Kandare nehmen. Die bisherigen Wettbewerbsverfahren der EU-Kommission scheinen bei Google kein Umdenken bewirkt zu haben.

Denn was man hier sieht ist das klassische Verhalten eines Monopolisten. Erst baut man ein gutes Produkt und verscherbelt es zu Schleuderpreisen - im Fall von Chrome sogar kostenlos. Wenn alle Mitbewerber aufgegeben haben zieht man die Preise an oder bestimmt die Entwicklung des Marktes zu seinen Gunsten. Genau das passiert jetzt. Neben Chrome gibt es nur noch Firefox als freie Alternative, sowie Safari für Apple-Kunden. Alle anderen Mitbewerber bauen auf Chromium auf. Zwar behaupten Microsoft und die anderen Anbieter wie Vivaldi oder Opera, dass sie die Änderungen nicht übernehmen müssen, aber das wird nicht klappen.

Google entwickelt nämlich lediglich Pseudo-Open Source-Produkte. Der Quellcode mag offen sein und die Lizenz frei aber die Richtung der Entwicklung gibt nur einer vor: Google. Änderungen werden der Community nach dem "Friss oder Stirb"-Prinzip vor die Füße geworfen und die meisten Projekte wie Chromium oder Android sind viel zu groß, als das ein Fork im Bereich des Möglichen läge.

Die Community schweigt dazu, weil durch Projekte wie den Google Summer of Code wichtige Mittel in die freien Projekte fließen bzw. kleine Subprojekte realisiert werden. Eigentlich ist so etwas klassisches Lobbying - und es funktioniert verdammt gut, wenn man die größtenteils unkritische Meinung zu Google in der Open Source Community betrachtet.


Bilder:
Einleitungs- und Beitragsbild von 200degreesvia pixabay

"

14. Juni 2019

Der Add-on Manager ist eine wichtige Komponente von Firefox, da über diesen sämtliche Erweiterungen, Themes und Sprachpakete verwaltet werden. Firefox 68 erhält einen neu entwickelten Add-on Manager, basierend auf Webtechnologien und mit neuen Funktionen.

Es ist noch nicht lange her, genauer gesagt in Firefox 64, da hat der Add-on Manager von Firefox sichtbare Änderungen erfahren. Bereits damals war hier auf dem Blog zu lesen, dass dies nur ein erster Schritt ist, ehe in diesem Jahr größere Änderungen anstehen. In Firefox 68 wird es schließlich soweit sein: Der bisherige Add-on Manager wird ersetzt. Firefox 68 erscheint nach aktueller Planung am 9. Juli 2019.

Mozilla befindet sich im Prozess, proprietäre Technologien wie XUL und XBL aus Firefox zu entfernen und durch Lösungen zu ersetzen, welche mit Webtechnologien umgesetzt sind. So auch beim Add-on Manager.

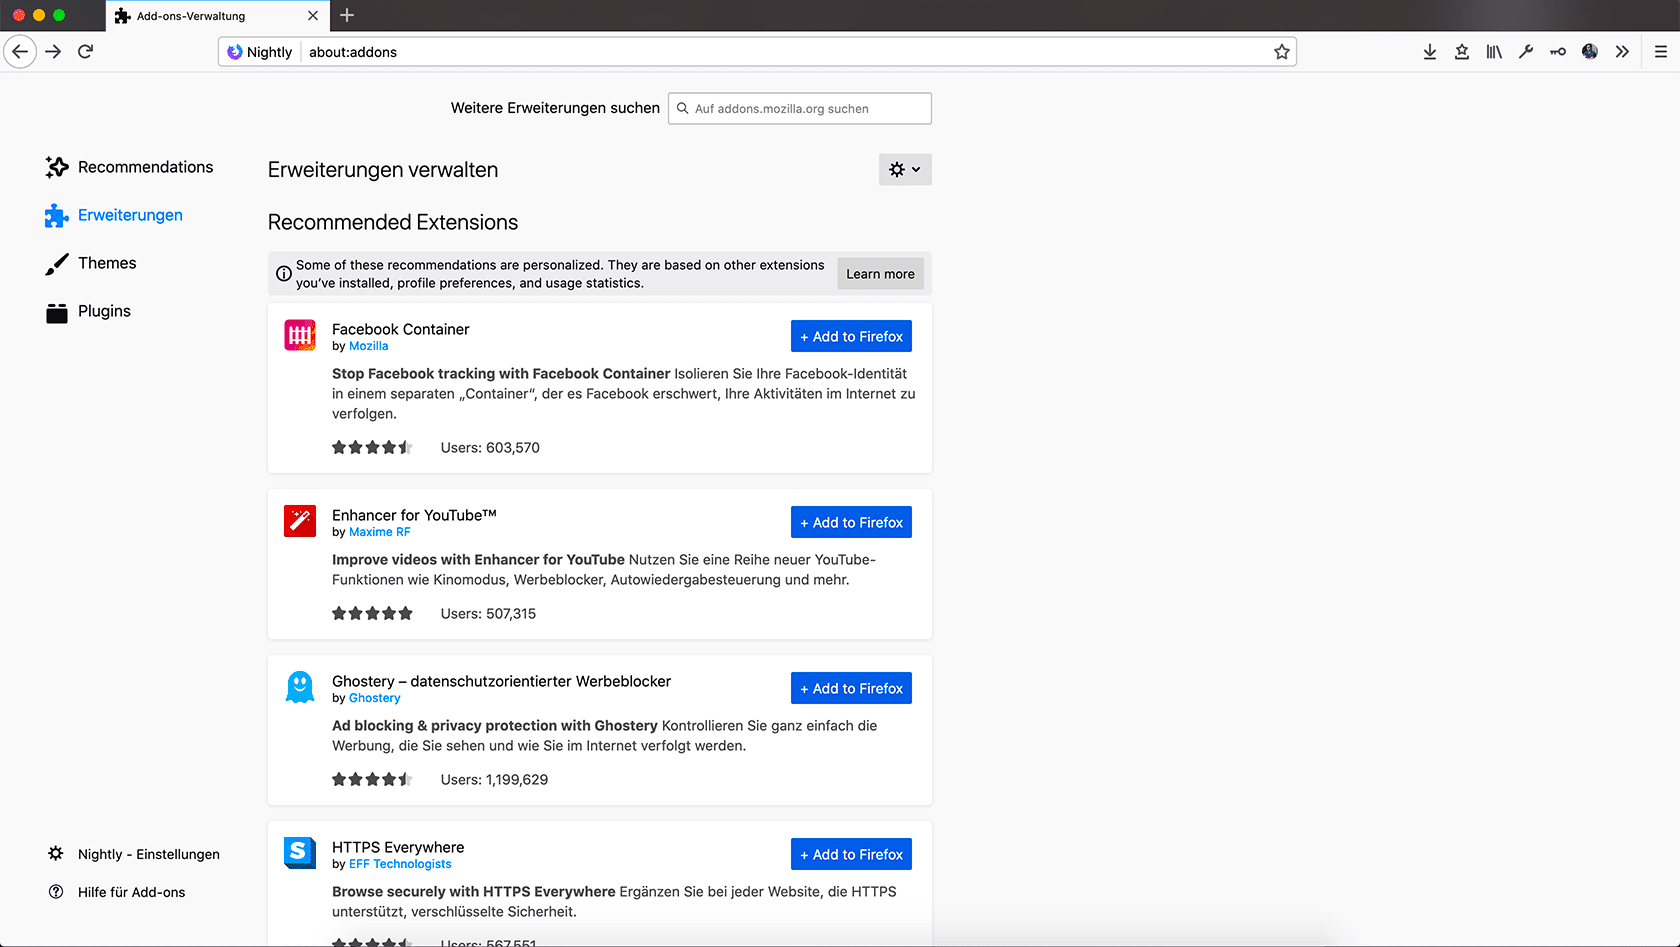
Im neuen Listen-Design, welches auf den ersten Blick nur leicht verändert ist, bleibt mehr Platz für die Beschreibungen, weil die Buttons zugunsten eines Drei-Punkte-Menüs verschwunden sind, wie es bereits an anderen Stellen von Firefox vorkommt. Die Detail-Ansicht der Erweiterungen lässt sich aber auch wie bisher per einfachem Klick an eine beliebige Stelle der entsprechenden Zeile öffnen.

Deaktivierte Erweiterungen werden von aktivierten Erweiterungen jetzt durch eine Überschrift klarer voneinander getrennt.

Add-on Manager in Firefox 68

Unterhalb der installierten Add-ons gibt es Empfehlungen für weitere Erweiterungen. Die Empfehlungen basieren auf den installierten Erweiterungen, Einstellungen sowie Nutzungs-Statistiken.

Add-on Manager in Firefox 68

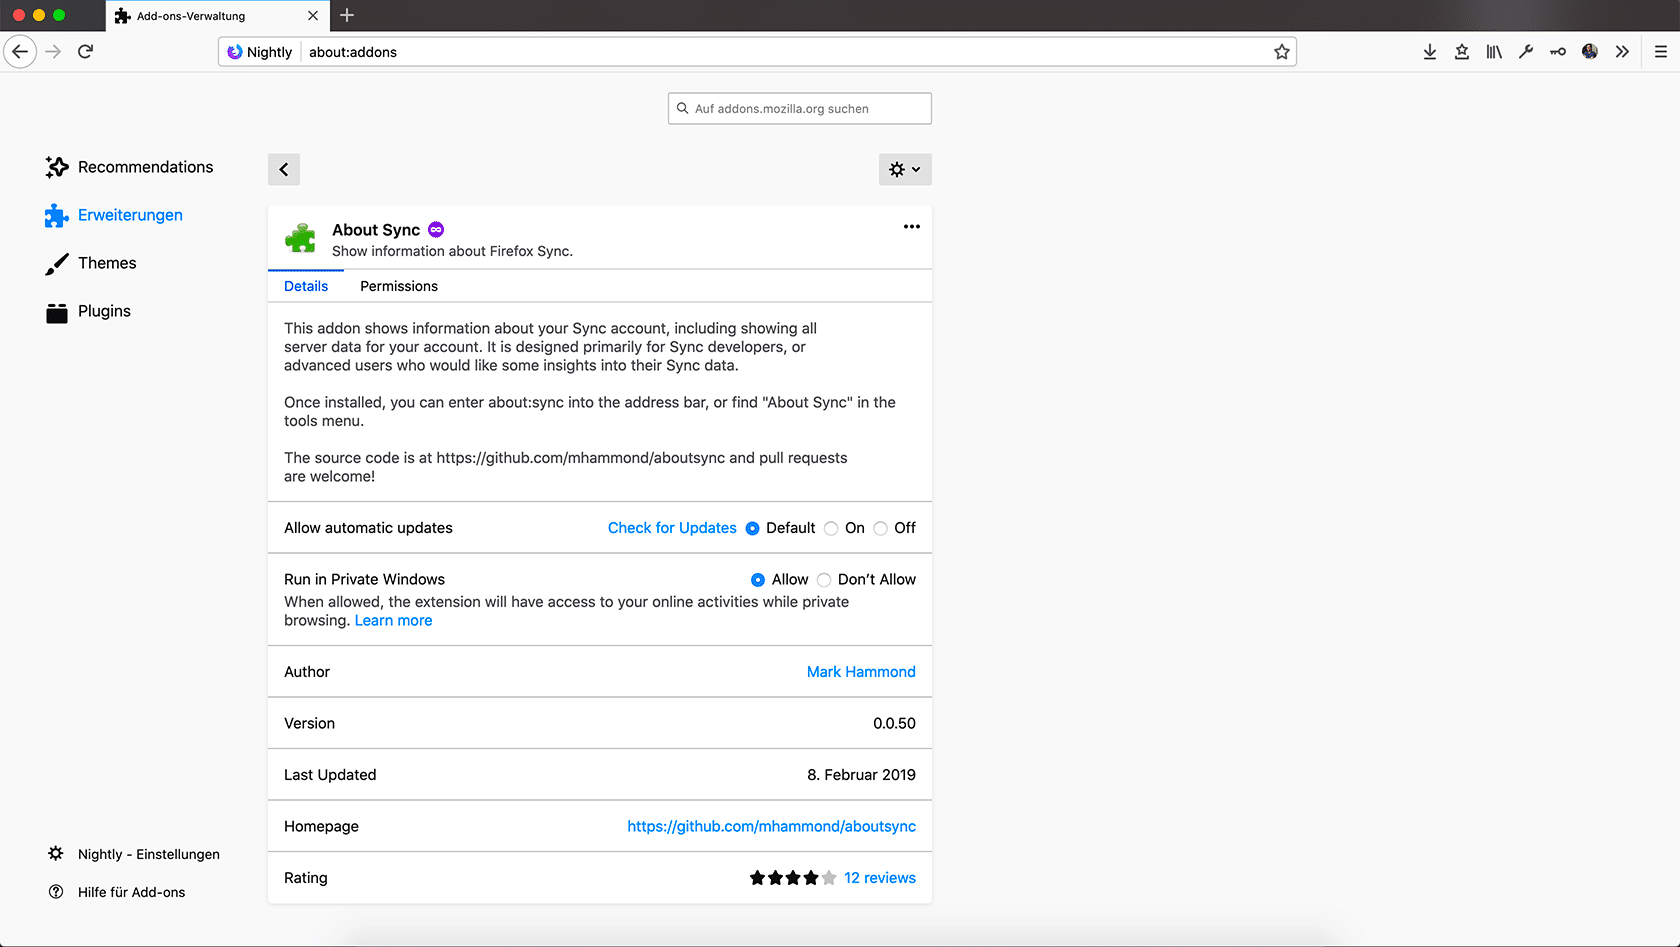
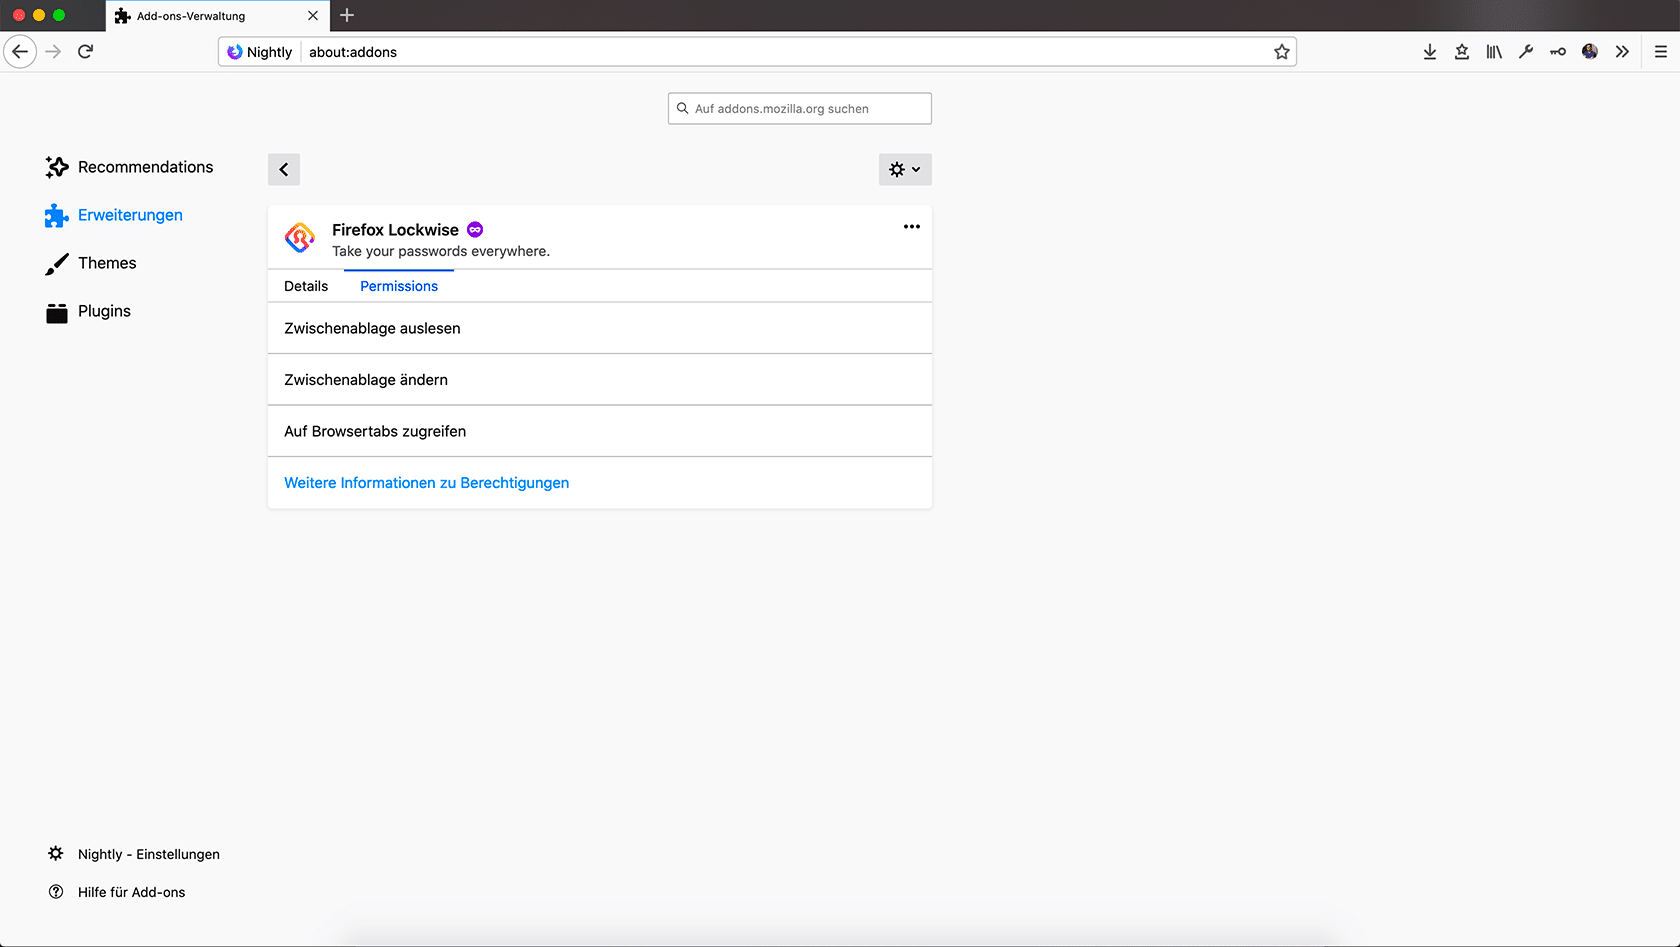
Die Detail-Ansicht ist aufgeteilt in Tabs: Die Reiter Details und Berechtigungen gibt es immer, unter Umständen kommen noch Einstellungen und Release Notes hinzu.

Im Abschnitt Details gibt es die ausführliche Beschreibung des Add-ons zu sehen, Informationen wie den Entwickler und die Bewertung von addons.mozilla.org sowie Einstellungen zu Updates und privaten Fenstern.

Add-on Manager in Firefox 68

Der Reiter Berechtigungen listet alle von der Erweiterung benötigten Berechtigungen auf – eine Information, die man mit dem alten Add-on Manager nur bei der Installation sah und auf die man bisher nicht mehr nachträglich zugreifen konnte.

Add-on Manager in Firefox 68

Im Einstellungen-Reiter finden sich die Einstellungen der Erweiterung, falls diese nicht in einem eigenen Tab angezeigt werden, und der Reiter Release Notes beinhaltet die Änderungen des letzten Updates, sofern vom Entwickler der Erweiterung angegeben.

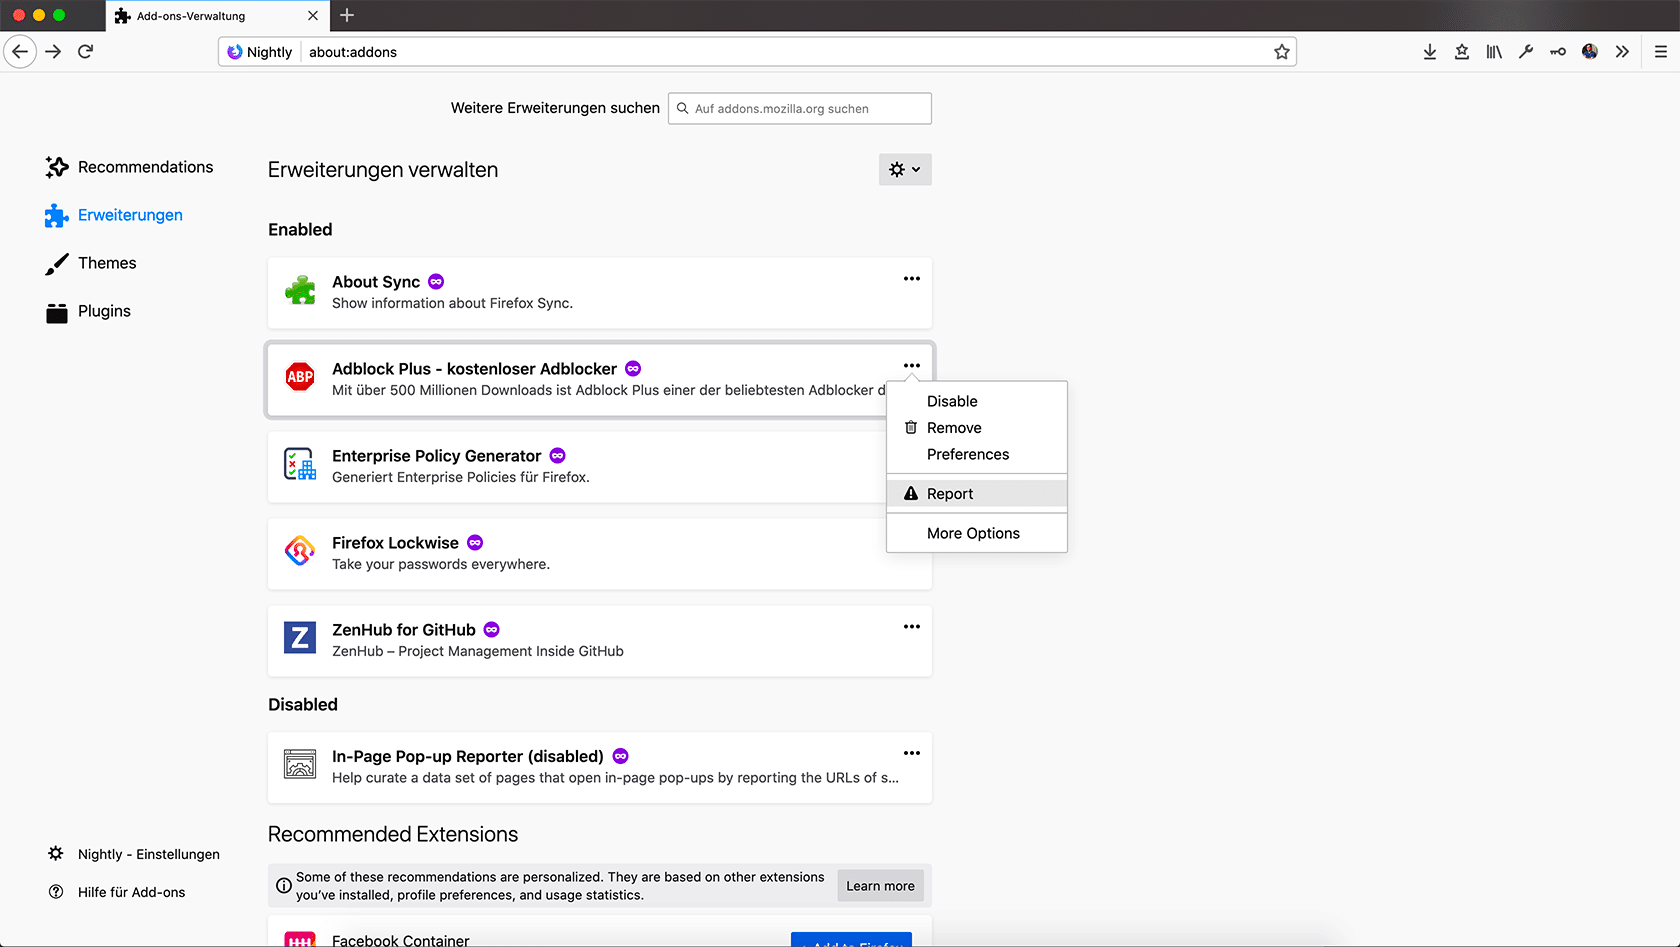
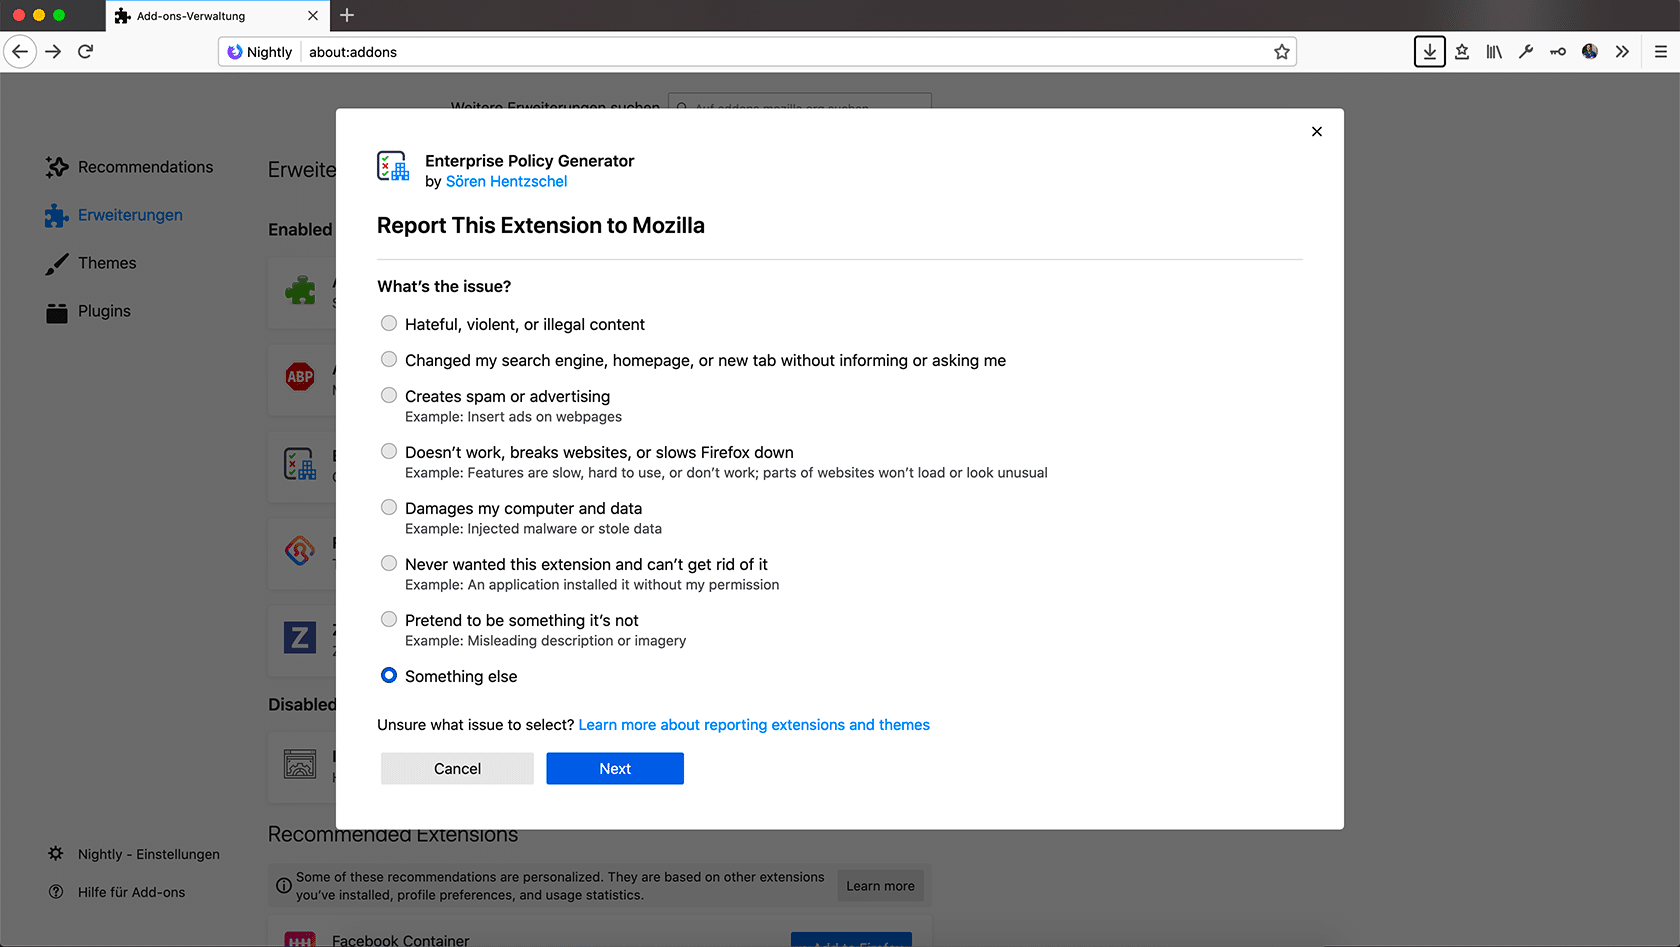
Ebenfalls neu ist das Feature, eine Erweiterung an Mozilla zu melden. Dabei kann zwischen verschiedenen Gründen ausgewählt werden: Die Erweiterung funktioniert nicht, macht Webseiten kaputt oder verlangsamt Firefox, hasserfüllter, gewalttätiger oder illegaler Inhalt, ungewollte Erweiterung, die nicht deinstalliert werden kann, Erweiterung gibt etwas anderes vor als sie wirklich tut, hat die Suchmaschine, den neuen Tab oder die Startseite gegen den Willen geändert, erzeugt Spam oder Werbung sowie die Option, dass die Erweiterung Schaden anrichtet. Optional kann Mozilla noch eine Nachricht dazu gesendet werden.

Add-on Manager in Firefox 68

Der Beitrag Firefox 68 bekommt neuen Add-on Manager erschien zuerst auf soeren-hentzschel.at.

12. Juni 2019

In Math-Umgebungen ist LaTeX generell für das US-amerikanische Gebiet ausgelegt, in dem als Dezimaltrennzeichen ein Punkt und für die Zifferngruppierung ein Komma genutzt wird. So z.B. die Zahl 123,456.789. Des Weiteren wird in Mengen zur Trennung von Elementen ebenfalls ein Komma eingesetzt.

Probiert man das bei Mengen aus (im verlinkten Wiki-Artikel gibt es Beispiele), zeigt sich, dass LaTeX automatisch zur besseren Lesbarkeit kleine Abstände nach Kommata einsetzt, auch wenn keine Leerzeichen im Quellcode vorhanden waren.

Das kann in deutschsprachigen Texten bei normalen Zahlen störend wirken. Glücklicherweise gibt es ein Paket, das dieses Verhalten deaktiviert:

\usepackage{icomma}

icomma (CTAN) schaltet einfach das intelligente Komma für das Dokument ab. Das führt allerdings auch dazu, dass in Mengen Leerzeichen nach Kommata manuell gesetzt werden müssen - ein kleines Leerzeichen, das allerdings auch nebenbei die Lesbarkeit des Quellcodes erhöht.

Ich stelle immer wieder fest, das ich nach einer Neuinstallation nicht auf Anhieb an alle Helferlein und Tools denke, die mir in meinem Dasein als Debian Nutzer ans Herz gewachsen sind.

Deshalb hier die lose Zusammenstellung meiner Favoriten mit kurzer Erläuterung dazu.

Die Reihenfolge hat keine Bedeutung, sind mir halt so eingefallen.


Paketname Paket Beschreibung Bemerkung
ncdu ncurses disk usage viewer Unentbehrlich, um die Platzverschwender zu orten und auch gleich ggfs. zu löschen
dlocate fast alternative to dpkg -L and dpkg -S

 Wenn man mal wieder nicht weiß zu welchem Paket eine Datei gehört.

Das Paket muß natürlich auch installiert sein.

mlocate quickly find files on the filesystem based on their name  locate -i mitgliedschaft findet alle Dateien mit mit diesen Namen
apt-file                 search for files within Debian packages (command-line interface)  Gegenüber dlocate findet es auch Dateien in nicht installierten Pakteten. Erstellt dazu eine Datenbank
localepurge Reclaim disk space removing unneeded localizations
 
Einmal konfiguriert, tut es zuverlässig seinen Dienst, allerdings verlangsamt es ein apt-get install bzw. upgrade....
htop interactive processes viewer Das bessere top
iotop interactive IO Viewer Welcher Prozess macht am meisten IO?
debian-goodies Kleine Programmsammlung für Debian-Systeme u.a. dpigs :-)
tlp Save battery power on laptops Wenn man einen Laptop hat, nützlich um die Ladeschwelle für den Akku einzustellen
hdapsd HDAPS daemon for various laptops with motion sensors Fallschutz für Laptops
smartmontools control and monitor storage systems using S.M.A.R.T. Gesundheit der Platten überwachen
inxi full featured system information script

z.B. mit inxi -v6 eine Äbersicht gewinnen

aha

ANSI color to HTML converter

z.B. inxi -v6|aha >t500.html
shellcheck Prüft ein Shell Script auf typische Fehler z.B. shellcheck mein-script.sh
wird ergänzt    
"Must-Have bzw. nice to have packages nach dem Neuinstallieren von Debian" vollständig lesen

Wenn man mit einer aktuellen Nextcloud 16.0.1 Installation auf folgende Fehlermeldung trifft

ERROR 1071 (42000): Specified key was too long; max key length is 767 bytes 

dann muss man in MariaDB oder MySQL folgende Befehle absetzen bzw Konfiguration vornehmen.

SET GLOBAL innodb_file_format=Barracuda; 

SET GLOBAL innodb_file_per_table=on;

SET GLOBAL innodb_large_prefix=on;

Dokumentation: https://docs.nextcloud.com/server/16/admin_manual/configuration_database/mysql_4byte_support.html


Mozilla hat erwartungsgemäß seine neuen Firefox-Logos vorgestellt. Nach den neuen Logos für Firefox Lockwise, Firefox Monitor sowie Firefox Send erhält auch der Browser Firefox ein neues Logo. Außerdem bekommt Firefox als Dachmarke der verschiedenen Firefox-Produkte erstmals ein eigenes Logo.

Der Name Firefox steht längst für mehr als nur einen Browser. Es gibt den Passwort-Manager Firefox Lockwise, den Datenleck-Überwachungs-Dienst Firefox Monitor oder auch den Filesharing-Dienst Firefox Send. Deren neue Logos wurden bereits vor zwei Wochen hier vorgestellt.

Alle Firefox-Produkte haben eines gemeinsam: einen Schwerpunkt auf Privatsphäre. Und darüber hinaus jetzt auch eine gemeinsame Design-Sprache, welche sich nicht nur durch das Produkt-Design auszeichnet, sondern bereits beim Logo beginnt.

Ein solches produktübergreifendes Marken-System war genau das Ziel, welches Mozilla anstrebte. Denn so ein Design-System kann dabei helfen, dass jedes Produkt seine eigene Identität hat, aber doch als Firefox wiedererkennbar ist.

So hat Mozilla nun sein offizielles Logo für die Firefox-Dachmarke vorgestellt.

Firefox Dachmarke 2019

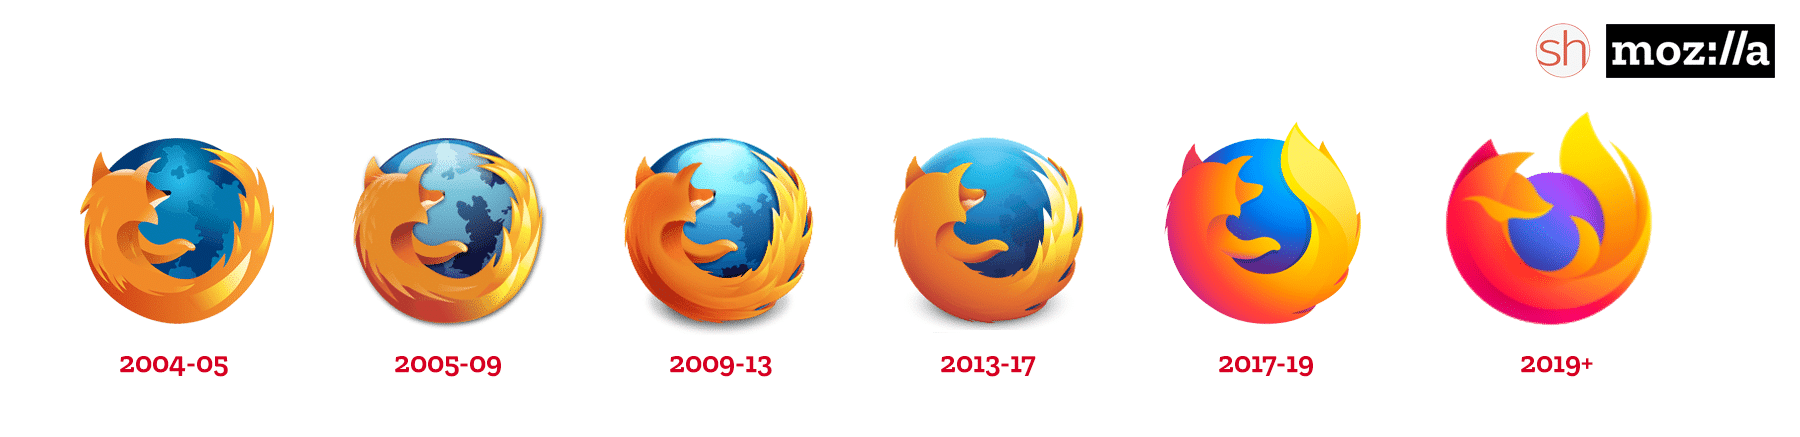
Auch der Firefox-Browser bekommt ein neues Logo. Dieses verwendet die Farben des neuen Marken-Systems, ist ein Stück abstrakter, stellt aber wieder nur eine weitere Evolutionsstufe des bisherigen Firefox-Logos dar. Mozilla bleibt sich hier also treu und tauscht den Fuchs nicht aus.

Leser von soeren-hentzschel.at kennen das Logo bereits – schon vor fünf Monaten wurde auf diesem Blog weltweit als erstes das neue Browser-Logo gezeigt. Die folgende Grafik zeigt das Browser-Logo im Wandel der Zeit, vom ersten Logo aus dem Jahr 2004 bis zum neuen, nun vorgestellten Logo.

Firefox Logo-Evolution 2019

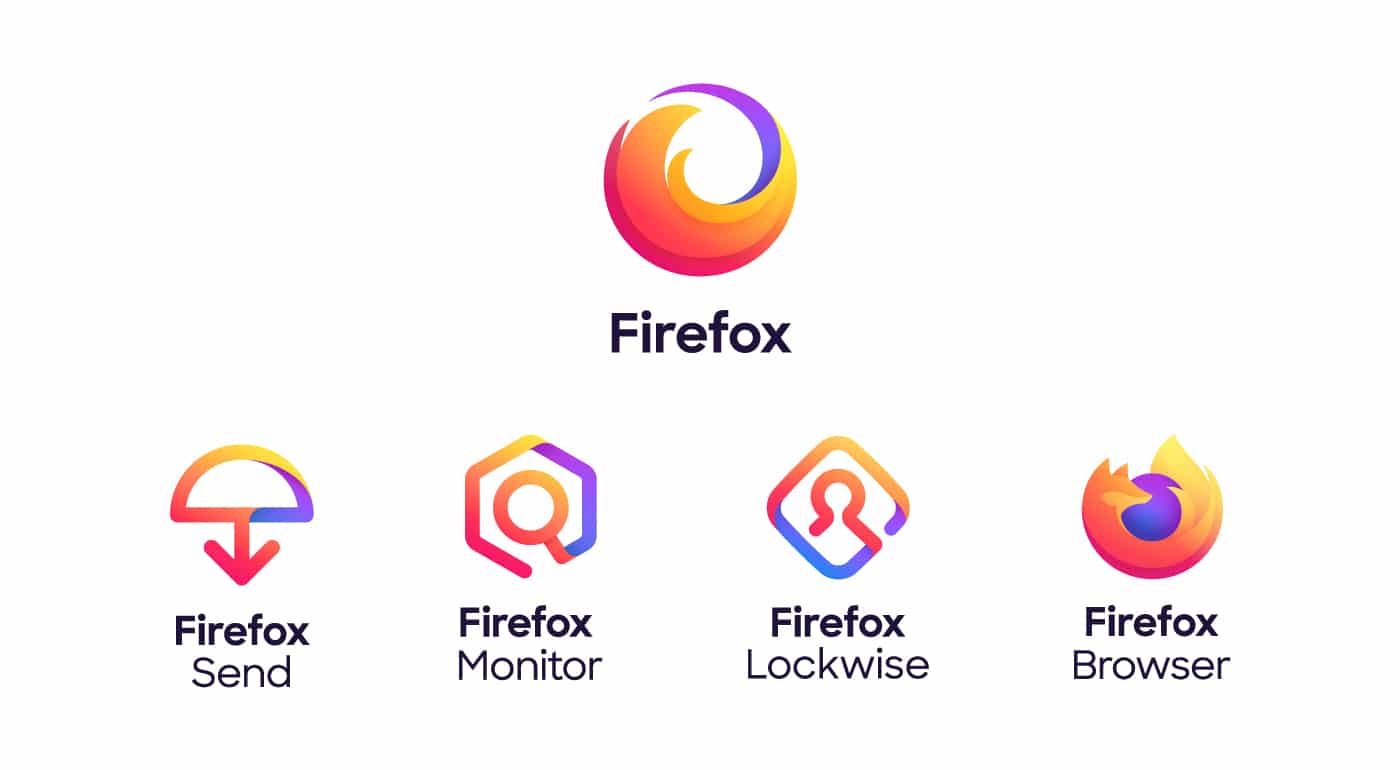
Hier noch einmal alle Logos der neuen Firefox-Marke im Überblick:

Firefox-Marke 2019

Weitere Details gibt es in der offiziellen Presse-Ankündigung (dt.).

Der Beitrag Mozilla stellt neues Firefox-Logo offiziell vor erschien zuerst auf soeren-hentzschel.at.

11. Juni 2019

Mozilla hat Firefox 67.0.2 und damit das erste außerplanmäßige Update für Firefox 67 veröffentlicht. Mit dem Update behebt Mozilla diverse Probleme der Vorgängerversion.

Download Mozilla Firefox 67.0.2 für Windows, Apple macOS und Linux

Nachdem Firefox 67.0.1 ein geplantes Privatsphäre-Update war, hat Mozilla nun Firefox 67.0.2 veröffentlicht und behebt mit dem Update eine ganze Reihe von Problemen.

So gehört das Problem, dass Firefox mit einer leeren Seite statt der eingestellten Startseite startete, wenn der Browser so konfiguriert ist, dass die Daten beim Beenden gelöscht werden, der Vergangenheit an.

Auf Apple macOS sowie Linux ließ ein Starten von Firefox im abgesicherten Modus den Browser denken, dass eine ältere Firefox-Version gestartet worden wäre, worüber Firefox fälschlicherweise gewarnt hatte.

Ein JavaScript-Fehler („TypeError: data is null in PrivacyFilter.jsm„), welcher in der Browser-Konsole erschien, wurde behoben. Dieser Fehler konnte die Zuverlässigkeit sowie Performance der Sitzungswiederherstellung erheblich beeinträchtigen. Außerdem wurde ein Performance-Problem behoben, welches Anwendungen betrifft, die auf dem Eclipse RAP Framework basieren.

Ist ein Proxy-Server mit Authentifizierung konfiguriert, hatte Firefox in privaten Fenstern bei jeder Anfrage neu nach den Zugangsdaten gefragt.

Die Kompatibilität für die FIDO Zwei-Faktor-Authentifizierung wurde verbessert – diese hat auf manchen Webseiten nicht ordnungsgemäß funktioniert.

In den Entwicklerwerkzeugen konnte das href- respektive src-Attribut nicht mehr via Kontextmenü kopiert werden.

Das parallele Downloaden zweier Dateien via <a download> war nicht mehr möglich.

Nutzer von Linux-Distributionen konnten über die Firefox-Einstellungen keine zusätzlichen Sprachen installieren.

Ein Absturz mit der ersten Beta-Version von Apple macOS Catalina (10.15) wurde behoben.

Ein Teil der hier beschriebenen Probleme hat auch Firefox für Android betroffen und wurde in Firefox 67.0.2 für Android behoben.

Der Beitrag Mozilla veröffentlicht Firefox 67.0.2 erschien zuerst auf soeren-hentzschel.at.

10. Juni 2019

Heute hatte mich Andreas angeschrieben, weil unter Fedora 30 die AusweisApp2 keinen Treiber für den Kartenleser finden konnte. Das ist immer ein Anzeichen dafür, dass irgendetwas mit dem PCSC-Daemon nicht stimmt.

Das Problem lässt sich zum Glück relativ einfach auf zwei Arten lösen. Die einfache Variante deaktiviert SELinux bzw. setzt es auf den reinen Logging-Modus, die zweite setzt die korrekten Policies für SELinux.

SELinux deaktivieren

Diese Variante wird nicht unbedingt empfohlen. Es ist aber die einfachere und schnellere Lösung. Man muss dazu nur die Datei „/etc/sysconfig/selinux“ öffnen und den Parameter „SELINUX“ auf „permissive“ setzen. Nach einem Neustart funktioniert der Card-Daemon wie gewollt.

Policy für SELinux anlegen

Für diese Methode ist es notwendig, dass das Snap von AusweisApp2 installiert ist. Die beiden folgenden Befehle müssen als „root“ ausgeführt werden:

ausearch -c 'snap' | audit2allow -M snap.ausweisapp2-ce
semodule -i snap.ausweisapp2-ce.pp

Danach muss man den Rechner neu starten.