staging.inyokaproject.org

7. Juni 2019

Heute habe ich auf dem Blog vNotes einen Beitrag über den LaTeX-Schriftartenkatalog der TeX User Group aus Dänemark gelesen. In diesem Katalog finden sich diverse Schriftarten, welche bereits in der Distribution TeX Live enthalten sind. Neben der Vorschau der einzelnen Schriften werden auch konkrete Informationen zur Einbindung in eigene Dokumente gegeben.

Ich folge Viktors Empfehlung und setze hier ein Lesezeichen.

http://www.tug.dk/FontCatalogue/

Das Textsatzsystem LaTeX ist insbesondere in der wissenschaftlichen Welt unverzichtbar. Der Vorteil liegt insbesondere in der Trennung von Inhalt und Format.

Schon in der Grundkonfiguration lassen sich Dokumente mit einem sehr guten Layout erzeugen. Oft ist es allerdings gewünscht, die Schriftart zu verändern - alleine schon, weil manchmal serifenfreie Schriftarten bevorzugt oder gefordert werden. Wer z.B. auf TeX Live als LaTeX-Distribution setzt, hat allerdings nicht nur das: das System liefert eine Vielzahl an Schriftarten mit.

In den letzten Tagen habe ich einen sehr guten Katalog für diese Schriftarten von der TeX User Group aus Dänemark gefunden: hier werden neben der Vorschau auch die konkreten Informationen zur Einbindung gegeben.

Erreichbar ist der Katalog unter: http://www.tug.dk/FontCatalogue/

Aus meiner Sicht für jeden LaTeX-Nutzer ein Bookmark wert.

6. Juni 2019

Seit einiger Zeit nutze ich für einige alltäglichen Aufgaben hauptsächlich TUI (Text User Interface) oder CLI (Command Line Interface) Programme. Das ist häufig bei Programmen praktisch, bei denen man viel mit Text arbeitet (z.B. Chat oder Email), da man dann nicht ständig zwischen Tastatur und Maus/Touchpad wechseln muss.

Hier mal eine Auswahl meiner Favoriten:

Nutzt ihr auch gerne TUI/CLI Programme? Falls ja, welche?

Update 2019-06-10

Angeregt durch die Kommentare habe ich htop, ncdu, nano, mpc, ncmpcpp und tmux hinzugefügt, die ich zuvor vergessen hatte.

Update 2019-08-14

Tuimoji hinzugefügt.

Update 2023-03-29

  • ranger durch lf ersetzt.
  • nano durch neovim ersetzt.
  • cmus hinzugefügt.
  • toot hinzugefügt.
  • dict hinzugefügt.

Update 2025-08-17

  • neomutt durch aerc ersetzt.
  • qalc hinzugefügt.

  1. CLI per khal, TUI per ikhal Befehl. ↩︎

  2. mpc ist ein CLI Programm, ncmpcpp ist ein TUI Programm.
    cmus ist ein TUI Programm, kann aper per cmus-remote per CLI bedient werden. ↩︎

  3. toot ist ein CLI Programm, bietet aber über toot tui auch eine TUI. ↩︎

Seit einiger Zeit nutze ich für einige alltäglichen Aufgaben hauptsächlich TUI (Text User Interface) oder CLI (Command Line Interface) Programme. Das ist häufig bei Programmen praktisch, bei denen man viel mit Text arbeitet (z.B. Chat oder Email), da man dann nicht ständig zwischen Tastatur und Maus/Touchpad wechseln muss.

Hier mal eine Auswahl meiner Favoriten:

Nutzt ihr auch gerne TUI/CLI Programme? Falls ja, welche?

Update 2019-06-10

Angeregt durch die Kommentare habe ich htop, ncdu, nano, mpc, ncmpcpp und tmux hinzugefügt, die ich zuvor vergessen hatte.

Update 2019-08-14

Tuimoji hinzugefügt.

Update 2023-03-29

  • ranger durch lf ersetzt.
  • nano durch neovim ersetzt.
  • cmus hinzugefügt.
  • toot hinzugefügt.
  • dict hinzugefügt.

  1. CLI per khal, TUI per ikhal Befehl. ↩︎

  2. mpc ist ein CLI Programm, ncmpcpp ist ein TUI Programm.
    cmus ist ein TUI Programm, kann aper per cmus-remote per CLI bedient werden. ↩︎

  3. toot ist ein CLI Programm, bietet aber über toot tui auch eine TUI. ↩︎

5. Juni 2019

Apples Desktopbetriebssystem macOS hat den Ruf als goldener Käfig. Unter der Haube nutzt das System aber eine Vielzahl an Open Source-Werkzeugen. Allerdings immer weniger GPL-lizensierte Software. In macOS 10.15 "Catalina" bereitet man nun die Abkehr von der Bash vor.

MacOS sind Teile des FreeBSD-Userlands integriert und verhält sich auch ansonsten für einen versierten Unix-Nutzer sehr vertraut. Seit einigen Jahren setzt Apple aber zunehmend weniger GPL-Software ein, sondern weicht auf Alternativen mit freizügigeren Lizenzen aus.

Der Hintergrund liegt in der Softwarelizensierung. Viele Bestandteile haben in den letzten Jahren ihre Lizenz von GPLv2 auf GPLv3 geändert und Apple weigert sich konsequent GPLv3 Bestandteile in macOS zu integrieren. Vorbehalte gegenüber den immer restriktiveren Vorgaben der GPL scheinen hier die Ursache zu sein.

In macOS "Catalina" erfolgt nun der nächste Wechsel. Neue Installationen und neu angelegte Benutzer werden wohl als Standard-Shell zsh vorausgewählt haben. Bash bleibt bei bestehenden Instanzen und als alternative Wahl erhalten - noch. Man muss kein Hellseher sein um die Bash in einer der folgenden Versionen aus dem System fliegen zu sehen.

Diese Entwicklung ist bedauerlich, da hierdurch nichts auf Entspannung in einem anderen Feld hindeutet, das die meisten Anwender deutlich mehr interessieren dürfte: Der Mac App Store. Die GPL ist absolut inkompatibel mit einer Distribution über den Mac App Store oder den iOS AppStore. Die FSF verbietet durch die GPL weitere Restriktionen an der Software, während Apples App Store faktisch weitere Restriktionen einführt. Software, die über die App Stores verteilt werden soll, muss daher unter eine andere Lizenz gestellt werden.

Apple scheint der Ansicht zu sein, dass man auf Software, die unter GPL steht, verzichten kann.


Bilder:
Einleitungs- und Beitragsbild von annemazo via pixabay

"

4. Juni 2019

Mozilla hat heute erwartungsgemäß die bereits im Vorfeld geplante Version Firefox 67.0.1 veröffentlicht. Dazu gab es weitere Updates wie das der Firefox-Erweiterung Facebook Container auf Version 2.0. Alle Updates stehen unter dem Motto Privatsphäre.

Firefox 67.0.1

Mozilla hat heute ein planmäßiges Update auf Firefox 67.0.1 veröffentlicht.

Download Firefox 67.0.1

Mit der neuen Version aktualisiert Mozilla seine Standard-Einstellungen für neue Nutzer: Ab sofort werden Drittanbieter-Cookies von mehr als 1.000 Tracking-Domains standardmäßig blockiert. Für bestehende Nutzer wird Mozilla diese Änderung im Laufe der nächsten Monate ausrollen. Wer nicht warten kann, kann bereits jetzt in den Datenschutz-Einstellungen Tracking-Cookies blockieren. Dazu muss im Abschnitt „Seitenelemente blockieren“ die Option „Benutzerdefiniert“ ausgewählt werden.

Datenschutz-Einstellungen Firefox 67

Für Nutzer der Sprachversionen Deutsch, Englisch sowie Französisch hat Mozilla eine neue Start-Experience implementiert, welche Firefox-Nutzern andere Firefox-Dienste wie Firefox Monitor, Firefox Lockwise, Firefox Send und Pocket näher bringt. Die beworbene Anmeldung zum Firefox Account verspricht zusätzliche Features bei den Firefox-Diensten sowie die Möglichkeit, kommende Produkte zu testen.

Facebook Container 2.0

Der Facebook Container ist eine von Mozilla veröffentlichte Firefox-Erweiterung, um Tracking durch Facebook zu unterbinden. Die Erweiterung wurde mehr als zwei Millionen Mal heruntergeladen und spielte eine große Rolle bei Mozillas Auszeichnung als eines der weltweit innovativsten Unternehmen durch Fast Company.

Download Facebook Container

Mit der neuen Version des Facebook Containers wird verhindert, dass der Benutzer auf anderen Webseiten verfolgt wird, auf denen Facebook-Features wie Share- oder Like-Buttons implementiert sind. Der Facebook Container blockiert diese Features und ein entsprechendes Icon informiert den Nutzer, dass das entsprechende Element durch den Facebook Container blockiert worden ist. Dies betrifft übrigens auch Nutzer, welche keine aktiven Facebook-Nutzer sind – Facebook kann sogenannte Schattenprofile erstellen und auch Nicht-Nutzer über solche Elemente auf Webseiten tracken.

Facebook Container 2.0

Firefox Lockwise, Firefox Monitor

Leser dieses Blogs wissen es bereits, daher an dieser Stelle nur als Randnotiz: Mozilla hat in diesen Tagen außerdem neue Versionen seines Passwort-Managers Firefox Lockwise für Android sowie Apple iOS veröffentlicht. Außerdem gibt es Firefox Lockwise nun auch als Erweiterung für den Desktop-Firefox.

Download Firefox Lockwise

Schließlich hat Mozilla eine komplett erneuerte Website von Firefox Monitor an den Start gebracht. Firefox Monitor informiert darüber, wenn eine E-Mail-Adresse Teil eines Datendiebstahls geworden ist. Neben einem komplett neuen Design ist es jetzt auch möglich, mehrere E-Mail-Adressen gleichzeitig zu verwalten.

Firefox Monitor besuchen

Der Beitrag Mehr Privatsphäre: Mozilla veröffentlicht Firefox 67.0.1, Facebook Container 2.0 und weitere Service-Updates erschien zuerst auf soeren-hentzschel.at.

1. Juni 2019

Zwei von vier Tagen war ich auf der 19. Gulaschprogrammiernacht in Karlsruhe, was vom Entropia e.V. vom 30. Mai bis 2. Juni veranstaltet wurde. Für mich war es der erste Besuch bei der Veranstaltung und die zweite CCC-nahe Veranstaltung nach dem Besuch des 34c3.

Die, die mich kennen, wissen ja, dass ich (sehr) häufig bei solchen Veranstaltungen Vorträge halte. Mein Hauptthema die letzten Jahre war ja eigentlich fast ausschließlich verschiedene Unterthemen zur Versionskontrolle mit Git. Von vielen Personen höre ich mittlerweile auch nur noch „Du erzählst ja immer nur von dem einem Thema!“. Was auch nicht falsch ist.

Für dieses Mal habe ich mir einen Vortrag ausgedacht mit dem Titel „Dämliche Dinge mit Git Repositorys anstellen“. Dabei ging es nicht nur um technische, sondern auch soziale Aspekte, die man so falsch machen kann. Versucht habe ich, technische interne Funktionsweisen von Git an Hand von Negativbeispielen zu erläutern und mit ein wenig Humor zu untermalen. Das hat, denke ich, recht gut geklappt. Zielgruppe waren nicht absolute Einsteiger, aber auch Experten konnten wohl aus den Inhalten nicht sehr viel abgewinnen.

Die „Folien“ (Warum nennt man das eigentlich noch Folien?) finden sich auf Speakerdeck oder mit aktivierten JavaScript auch hier eingebunden:

Das c3voc erledigt ja schon seit Jahren sehr sehr gute Arbeit um Vorträge aufzuzeichnen, zu streamen und zügig zu veröffentlichen. Diese finden sich bekanntlich unter media.ccc.de. Dort findet sich auch mein Vortrag.

Alternativ gibt es auch die Einbindung hier:

Das sehr viele Leute Git verwenden ist ja im Prinzip nichts Neues. Was mir nur Vorträge wie diese immer wieder verdeutlichen ist, dass zwar viele Leute Git nutzen, aber viele nützliche Funktionen nicht kennen oder Bedarf an weiteren Informationen gesehen wird. Ansonsten wäre wohl der Vortragsraum nicht vollständig gefüllt gewesen, wo (fast) die Hälfte der Zuhörer hinten stand…

Auf der diesjährigen FrOSCon werde ich eine Neu-Auflage dieses Talks halten. Vermutlich werde ich dazu noch ein paar Anpassungen durchführen, es wird aber im wesentlichen ähnlich sein. Damit ich mich auch mal mit anderen Themen beschäftige, habe ich auch einen Vortrag zu Monitoring mit Prometheus eingereicht, der auch angenommen wurde.

31. Mai 2019

Snap hat die Eigenschaft, dass es standardmäßig drei Revisionen eines Pakets vorhält. Der Vorteil ist, dass man dadurch sehr schnell auf eine ältere Version eines Programms zurückwechseln kann, falls eine neue Version Probleme machen sollte. Der Nachteil ist, dass jede Revision Plattenplatz benötigt. Die Deinstallation ist kein großer Aufwand, bei vielen Snaps ist es aber relativ viel Tipparbeit. Deshalb hier mal ein Einzeiler, welcher alle alten Revisionen in einem Rutsch deinstalliert:

snap list --all | grep deaktiviert | awk '{system("sudo snap remove " $1 " --revision " $3)}'

Wer eine andere Systemsprache als Deutsch benutzt, muss den Begriff „deaktiviert“ entsprechend anpassen.

30. Mai 2019

Mozilla arbeitet an einem neuen und einheitlichen Markensystem für seine mittlerweile zahlreichen Firefox-Produkte. Nun hat Mozilla einen ersten Teil seiner neuen Firefox-Marke vorgestellt.

Ende Juli 2018 hatte Mozilla angekündigt, an einem Design-System für die Firefox-Marke zu arbeiten, welches auch neue Logos einschließt. Anfang dieses Jahr war dann auf diesem Blog weltweit als erstes ein mögliches neues Firefox-Logo zu sehen, welches sich jetzt in aktuellen Mockups auch zu bestätigen scheint.

Firefox-Logo 2019

Änderungen des Firefox-Logos gab es schon ein paar. Der Unterschied: Dieses Mal geht es um weit mehr als nur um eine Modernisierung des Browser-Logos. Viel mehr strebt Mozilla ein Design-System für das Firefox-Logo respektive die Firefox-Logos an. Denn der Name Firefox umfasst heute weit mehr als nur den Browser für den Desktop, Android und iOS. Es gibt spezialisierte Browser wie Firefox Klar, Firefox Lite und Firefox Reality, es gibt Apps wie Firefox Lockwise und Firefox Notes, es gibt Dienste wie Firefox Send. Firefox steht mittlerweile für eine ganze Produktfamilie. Und natürlich braucht jedes dieser Produkte sein eigenes Logo. Ein Design-System kann dabei helfen, dass jedes dieser Produkte seine eigene Identität hat, aber doch als Firefox wiedererkennbar ist. Bei guter Umsetzung kann dies Firefox als Marke stärken.

Nun hat Mozilla ganz offiziell die neuen Logos für seinen Passwort-Manager Firefox Lockwise sowie seinen Datenleck-Überwachungs-Dienst Firefox Monitor vorgestellt. Beide Logos zeichnen sich durch eine ähnliche Form und Farbwahl aus, unterscheiden sich im Detail jedoch voneinander. So kann das zentrale Element des Logos von Firefox Lockwise sowohl als Schloss als auch als menschliches Profil verstanden werden, das zentrale Element des Logos von Firefox Monitor zeigt ein Vergrößerungsglas. Während beide Logos also etwas jeweils Eigenes repräsentieren, ist dabei doch eindeutig erkennbar, dass beide Produkte einer Marke angehören.

Nicht Teil dieser Ankündigung ist Mozillas Filesharing-Dienst Firefox Send. Jedoch zeigt sich auch dieser bereits mit einem Logo, welches in dieses Design-System passt, weswegen Firefox Send in die folgende Grafik mit aufgenommen wurde.

Bei der verwendeten Schrift handelt es sich um Firefox Sharp Sans, eine von Mozilla eigens in Auftrag gegebene Schrift.

Passend zur Vorstellung der neuen Logos hat Mozilla neue Versionen von Firefox Lockwise sowohl für Android als auch für Apple iOS veröffentlicht. Mit dem Update hat Mozilla den Namen von Firefox Lockbox auf Firefox Lockwise geändert, das neue Logo eingeführt und auch ansonsten das Design an das neue Firefox-Branding angepasst. Ebenfalls gibt es auf der Website von Firefox Lockwise nun erstmals eine Erweiterung für den Desktop-Firefox, welche eine Vorschau auf die zukünftige Integration in Firefox gibt.

Außerdem hat Mozilla eine komplett erneuerte Website von Firefox Monitor an den Start gebracht. Auch diese nutzt das neue Firefox-Branding.

Beides gibt einen Ausblick auf das, was in Kürze folgt. Bereits in der Woche des 10. Juni wird Mozilla seine neue Firefox-Marke vollständig enthüllen.

Der Beitrag Mozilla stellt ersten Teil seiner neuen Firefox-Marke vor erschien zuerst auf soeren-hentzschel.at.

In der Konfiguration für den Webserver Nginx bzw. dessen Seiten, ist es möglich Rewrite-Direktiven zu nutzen. Damit können URLs umgeschrieben werden. Ein Beispiel für eine solche Direktive wäre z.B.

try_files $uri $uri/ @rewrite;

location @rewrite {
  rewrite ^/(.*)$ /index.php?_url=/$1;
}

Wenn dieser Rewrite zur Anwendung kommt, erscheint leider keine Meldung in den Nginx-Logs access.log und error.log. Um das Logging für Rewrites zu aktivieren, muss die Option:

rewrite_log on;

im server-Block der Konfiguration, welche unter /etc/nginx/sites-available/ zu finden ist, aktiviert werden. Daneben muss die Logging-Severity, also die Schwere der Events die geloggt werden sollen, angepasst werden. Dazu wird folgende Option dem server-Block hinzugefügt:

error_log /var/log/nginx/error.log notice;

Wenn die Log-Datei nun angeschaut wird, so finden sich dort für jeden Rewrite entsprechende Meldungen:

2019/05/29 08:35:30 [notice] 16054#16054: *127817 “^/(.*)$” matches “/name/german”, client: 82.193.248.37, server: api.example.com, request: “GET /name/german HTTP/1.1”, host: “api.example.com”
2019/05/29 08:35:30 [notice] 16054#16054: *127817 rewritten data: “/index.php”, args: “_url=/name/german”, client: 82.193.248.37, server: api.example.com, request: “GET /name/german HTTP/1.1”, host: “api.example.com”

29. Mai 2019

Eine der wesentlichen Eigenschaften von REST-APIs bzw. RESTful-Webservices ist ihre Adressierbarkeit von Ressourcen. Wenn ich z.B. über eine API verfüge, welche mir Namen generiert, so kann es in dieser API unterschiedliche Ressourcen geben:

GET https://api.example.com/name/german/
GET https://api.example.com/name/polish/

Rufe ich nun eine der beiden Ressourcen mit dem HTTP-Verb GET auf so erhalte ich entweder einen deutschen oder einen polnischen Namen von dieser Beispiel-API. Für den Webserver ergibt sich allerdings das Problem, das der Ordner name und die entsprechenden Unterordner nicht existieren. Das einzige was in diesem Beispiel existiert ist eine index.php-Datei, welche unter der URL:

https://api.example.com/index.php

zu finden ist. Damit die REST-API ordnungsgemäß funktioniert, müssen die entsprechenden Aufrufe zur index.php-Datei umgebogen werden. Bei dem Webserver Apache kann dies über eine .htaccess-Datei mit folgendem Inhalt erledigt werden:

<IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteCond %{REQUEST_FILENAME} !-f
    RewriteRule ^(.*)$ index.php?_url=/$1 [QSA,L]
</IfModule>

Diese Datei sollte dabei im gleichen Verzeichnis wie die Datei index.php liegen. Bei Nginx muss stattdessen die Konfiguration der Domain bzw. der Seite angepasst werden. Diese Konfigurationen sind unter /etc/nginx/sites-available/ zu finden. Dort muss folgende Konfiguration hinzugefügt werden:

try_files $uri $uri/ @rewrite;

location @rewrite {
	   rewrite ^/(.*)$ /index.php?_url=/$1;
}

Hinterlegt werden muss die Konfiguration in einem server-Block derselben. In diesem Fall würde die URL bzw. der Aufruf:

GET https://api.example.com/name/german/

intern in die URL:

https://api.example.com/index.php?_url=name/german/

umgeschrieben und vom Webserver geladen. Dadurch landen die Aufrufe wieder bei der Datei index.php und können verarbeitet werden.

28. Mai 2019

Nextcloud besitzt seit Version 13 eine optionale End-to-End Encryption, was an sich nicht schlecht ist und – würde es denn funktionieren – für mich ein sog. "Killer-Feature" wäre, nur leider ist genau das kaputt. Also, richtig kaputt, nicht nur ein bisschen.

Die Entwickler hinter der Verschlüsselung lehnen das zwar auf Nachfrage ab, die Lösung erfodert aber dennoch ein paar Änderungen, d.h. auch die Spezifikation wurde geändert.

Wie auch immer, wer mit der aktuellen Implementierung herumspielt wird feststellen, dass die Encryption Keys manchmal zurückgesetzt werden müssen, weil die Software eben noch nicht ausgereift ist. Die Vorgehensweise folgt dabei weitgehend diesem GitHub-Kommentar.

Ausgehend davon, dass die Datenbank (hier PostgreSQL) für Nextcloud in einem Docker-Container läuft, muss man zuerst in diesen wechseln:
# docker exec -ti postgres /bin/bash
Und sich mittels passendem Werkzeug mit der Datenbank verbinden (hierbei den Namen des Superusers übergeben!):
# psql -U pgadmin
psql (11.3)
Type "help" for help.

pgadmin=# 
Danach kann man sich die Datenbanken ausgeben lassen:
pgadmin=# \l
                                  List of databases
   Name    |    Owner     | Encoding |  Collate   |   Ctype    |  Access privileges  
-----------+--------------+----------+------------+------------+---------------------
 nextcloud | oc_kopfkrieg | UTF8     | en_US.utf8 | en_US.utf8 | 
 pgadmin   | pgadmin      | UTF8     | en_US.utf8 | en_US.utf8 | 
 postgres  | pgadmin      | UTF8     | en_US.utf8 | en_US.utf8 | 
 template0 | pgadmin      | UTF8     | en_US.utf8 | en_US.utf8 | =c/pgadmin         +
           |              |          |            |            | pgadmin=CTc/pgadmin
 template1 | pgadmin      | UTF8     | en_US.utf8 | en_US.utf8 | =c/pgadmin         +
           |              |          |            |            | pgadmin=CTc/pgadmin
(5 rows)

pgadmin=# 
Die gesuchte Datenbank ist offensichtlich „nextcloud“. Nachdem man das weiß, wechselt man zu dieser und lässt sich die darin befindlichen Tabellen ausgeben:
pgadmin=# \connect nextcloud
You are now connected to database "nextcloud" as user "pgadmin".
nextcloud=# \d
[…]
 public | federated_reshares                     | table    | oc_kopfkrieg
 public | file_locks                             | table    | oc_kopfkrieg
 public | file_locks_id_seq                      | sequence | oc_kopfkrieg
 public | filecache                              | table    | oc_kopfkrieg
 public | filecache_fileid_seq                   | sequence | oc_kopfkrieg
 public | files_trash                            | table    | oc_kopfkrieg
 public | files_trash_auto_id_seq                | sequence | oc_kopfkrieg
[…]
nextcloud=#
Je nach Alter der Nextcloud-Instanz entdeckt man hierbei entweder eine Tabelle „filecache“ oder „oc_filecache“. Die zu löschenden Daten kann man nun mit einer Query ausgeben lassen (benötigt wird hierzu auch der Benutzername des betroffenen Nextcloud-Accounts, welcher bei mir als Beispiel einfach nur „KopfKrieg“ lautet):
nextcloud=# SELECT * FROM filecache WHERE path LIKE 'appdata_%/end_to_end_encryption/meta-data/KopfKrieg%';
nextcloud=# SELECT * FROM filecache WHERE path LIKE 'appdata_%/end_to_end_encryption/%-keys/KopfKrieg.%.key';
Ist man sich sicher, dass die Einträge alle passen, erfolgt das Löschen mittels DELETE:
nextcloud=# DELETE FROM filecache WHERE path LIKE 'appdata_%/end_to_end_encryption/meta-data/KopfKrieg%';
nextcloud=# DELETE FROM filecache WHERE path LIKE 'appdata_%/end_to_end_encryption/%-keys/KopfKrieg.%.key';
Damit wäre der Datenbank-Teil abgeschlossen. Nicht zwingend erforderlich, aber empfehlenswert, ist noch ein manueller Cleanup des Dateicaches sowie eine Reparatur/Wartung:
# docker exec nextcloud su - www-data -s /bin/bash -c 'php -f /var/www/html/occ files:cleanup'
# docker exec nextcloud su - www-data -s /bin/bash -c 'php -f /var/www/html/occ maintenance:repair'
Das sollte noch ein paar Sachen geradebiegen (etwa Shares), die beim Löschvorgang der Datenbankeinträge nicht berücksichtig wurden. Das wäre es dann auch schon gewesen und man kann erneut die End-to-End Encryption ausprobieren, mit frischen Keys. Oder die dafür nötige App direkt deaktivieren, denn das ganze ist noch immer in einem sehr kaputten Zustand. Und sollte dementsprechend wirklich nicht verwendet werden, solange keiner der bestehenden Mängel behoben wurde.

Nextcloud besitzt seit Version 13 eine optionale End-to-End Encryption, was an sich nicht schlecht ist und – würde es denn funktionieren – für mich ein sog. "Killer-Feature" wäre, nur leider ist genau das kaputt. Also, richtig kaputt, nicht nur ein bisschen.

Die Entwickler hinter der Verschlüsselung lehnen das zwar auf Nachfrage ab, die Lösung erfodert aber dennoch ein paar Änderungen, d.h. auch die Spezifikation wurde geändert.

Wie auch immer, wer mit der aktuellen Implementierung herumspielt wird feststellen, dass die Encryption Keys manchmal zurückgesetzt werden müssen, weil die Software eben noch nicht ausgereift ist. Die Vorgehensweise folgt dabei weitgehend diesem GitHub-Kommentar.

Ausgehend davon, dass die Datenbank (hier PostgreSQL) für Nextcloud in einem Docker-Container läuft, muss man zuerst in diesen wechseln:

# psql -U pgadmin
psql (11.3)
Type "help" for help.

pgadmin=#

Danach kann man sich die Datenbanken ausgeben lassen:

pgadmin=# \l
                                  List of databases
   Name    |    Owner     | Encoding |  Collate   |   Ctype    |  Access privileges  
-----------+--------------+----------+------------+------------+---------------------
 nextcloud | oc_kopfkrieg | UTF8     | en_US.utf8 | en_US.utf8 | 
 pgadmin   | pgadmin      | UTF8     | en_US.utf8 | en_US.utf8 | 
 postgres  | pgadmin      | UTF8     | en_US.utf8 | en_US.utf8 | 
 template0 | pgadmin      | UTF8     | en_US.utf8 | en_US.utf8 | =c/pgadmin         +
           |              |          |            |            | pgadmin=CTc/pgadmin
 template1 | pgadmin      | UTF8     | en_US.utf8 | en_US.utf8 | =c/pgadmin         +
           |              |          |            |            | pgadmin=CTc/pgadmin
(5 rows)

pgadmin=# 

Die gesuchte Datenbank ist offensichtlich „nextcloud“. Nachdem man das weiß, wechselt man zu dieser und lässt sich die darin befindlichen Tabellen ausgeben:

pgadmin=# \connect nextcloud
You are now connected to database "nextcloud" as user "pgadmin".
nextcloud=# \d
[…]
 public | federated_reshares                     | table    | oc_kopfkrieg
 public | file_locks                             | table    | oc_kopfkrieg
 public | file_locks_id_seq                      | sequence | oc_kopfkrieg
 public | filecache                              | table    | oc_kopfkrieg
 public | filecache_fileid_seq                   | sequence | oc_kopfkrieg
 public | files_trash                            | table    | oc_kopfkrieg
 public | files_trash_auto_id_seq                | sequence | oc_kopfkrieg
[…]
nextcloud=#

Je nach Alter der Nextcloud-Instanz entdeckt man hierbei entweder eine Tabelle „filecache“ oder „oc_filecache“. Die zu löschenden Daten kann man nun mit einer Query ausgeben lassen (benötigt wird hierzu auch der Benutzername des betroffenen Nextcloud-Accounts, welcher bei mir als Beispiel einfach nur „KopfKrieg“ lautet):

nextcloud=# SELECT * FROM filecache WHERE path LIKE 'appdata_%/end_to_end_encryption/meta-data/KopfKrieg%';
nextcloud=# SELECT * FROM filecache WHERE path LIKE 'appdata_%/end_to_end_encryption/%-keys/KopfKrieg.%.key';

Ist man sich sicher, dass die Einträge alle passen, erfolgt das Löschen mittels DELETE:

nextcloud=# DELETE FROM filecache WHERE path LIKE 'appdata_%/end_to_end_encryption/meta-data/KopfKrieg%';
nextcloud=# DELETE FROM filecache WHERE path LIKE 'appdata_%/end_to_end_encryption/%-keys/KopfKrieg.%.key';

Damit wäre der Datenbank-Teil abgeschlossen. Nicht zwingend erforderlich, aber empfehlenswert, ist noch ein manueller Cleanup des Dateicaches sowie eine Reparatur/Wartung:

# docker exec nextcloud su - www-data -s /bin/bash -c 'php -f /var/www/html/occ files:cleanup'
# docker exec nextcloud su - www-data -s /bin/bash -c 'php -f /var/www/html/occ maintenance:repair'

Das sollte noch ein paar Sachen geradebiegen (etwa Shares), die beim Löschvorgang der Datenbankeinträge nicht berücksichtig wurden. Das wäre es dann auch schon gewesen und man kann erneut die End-to-End Encryption ausprobieren, mit frischen Keys. Oder die dafür nötige App direkt deaktivieren, denn das ganze ist noch immer in einem sehr kaputten Zustand. Und sollte dementsprechend wirklich nicht verwendet werden, solange keiner der bestehenden Mängel behoben wurde.

26. Mai 2019

Neben der AusweisApp2 habe ich mit PyMOL eine weitere Anwendung für den Snap-Store paketiert.

Was ist PyMOL?

PyMOL ist ein 3D-Viewer und Editor für Proteine und im Bereich der Protoemik eine Standardanwendung. Nahezu alle Bilder, welche die Struktur von Proteinen zeigen, wurden mit Hilfe von PyMOL erstellt. Ein Beispiel sieht man hier:

PDB 1ABI: Thrombin (Grüne und rote Oberflächen) mit Hirudin („Stick“-Darstellung) gerendert mit PyMOL (Eigene Arbeit).

Ein Problem der Software ist, dass sie in zwei Versionen vertrieben wird:

Eine kommerzielle Version mit Support und eine freie Version (MIT-Lizenz). Letztere enthält etwas weniger Features (z.B. kein Antialiasing in der OpenGL-Darstellung), für die meisten Benutzer ist diese aber vollkommen ausreichend. Die freie Version dürfte von den meisten Benutzern verwendet werden, da die günstigste Lizenz der kommerziellen Version $99 pro Jahr kostet.

Die kommerzielle Version wird mit einer kompletten Python-3.7-Umgebung ausgeliefert (Conda), die freie Version ist in vielen Distributionen verfügbar. Leider liefern gerade die LTS-Distributionen nur die Version 1.8 oder noch ältere Versionen aus. Als Anwender hat man also nur die Möglichkeit die kommerzielle Version einzusetzen oder das Programm aus dem Quellcode selbst zu bauen.

PyMOL selbst ist eine Mischung aus Python -und C++-Code. Die Oberfläche ist dabei in Python (PyQT, früher Tcl/Tk) realisiert, der grundlegende Code in C++. Die Anzahl der Abhängigkeiten ist zwar relativ klein, aber in dem Umfeld wo das Programm üblicherweise eingesetzt wird, finden sich nur sehr wenige versierte Linux-Benutzer, welche einfach so mal ein Programm kompilieren können. Vor allem, weil PyMOL ein externes Python-Modul und eine externe C++-Headerdatei benötigt, welche jeweils händisch installiert werden müssen.

Warum also ein Snap-Paket?

Ich habe das Paket eigentlich nur für knapp ein Dutzend Studenten an meiner Hochschule erstellt. Diese entsprechen dem oben genannten Umfeld und die Installation aus dem Quellcode ist für sie (noch) keine Option. Das Paket habe ich in den Store hochgeladen (Ich hätte auch die Snap-Datei direkt weitergeben können. Der Store ist also nicht unbedingt notwendig!), weil ich auch anderen Personen da draußen das Paket zur Verfügung stellen wollte (Wie richtig ich damit lag, kann man weiter unten lesen).

Durch den einfachen Aufbau der Snapcraft-YAML-Dateien konnte ich das Paket innerhalb weniger Stunden erstellen. Das externe Python-Modul lies sich z.B. mit wenigen Zeilen einbinden und direkt aus den Github-Quellen bauen:

pmw:
    plugin: python
    python-version: python3
    source-type: git
    source: https://github.com/schrodinger/pmw-patched.git
    stage-packages:
      - libpython3-dev
      - python3
    override-build:
      python3 setup.py --no-user-cfg install

Ich musste mir dadurch keine weiteren Gedanken darüber machen, wie ich das Modul einbinden kann. Bei einem Debian-Paket wären einige Verrenkungen notwendig geworden um dieses externe Modul und die Header-Datei einzubinden.

Der Hauptgrund warum ich ein Snap-Paket erstellt habe, war und ist die Tatsache dass ein solches Paket problemlos auf allen möglichen Distributionen eingesetzt werden kann. Als Entwickler oder Paket-Maintainer kann man sich komplett auf eine Laufzeitumgebung konzentrieren und kann sicherstellen, dass das Programm perfekt in dieser Umgebung funktioniert. Möglichen Problemen mit unterschiedlichen Versionen von Bibliotheken in den unterschiedlichen Distributionen wird dadurch komplett aus dem Weg gegangen.

Das größte Problem beim Erstellen von Snap-Paketen war mal wieder die Anpassung der Pfad. Ich musste z.B. das Shell-Skript zum Starten von PyMOL dahingehend anpassen, dass es erstens im korrekten Pfad nach dem Programm sucht und zweitens die Python3-Installation des Snap-Pakets benutzt.

Darum ein Snap-Paket!

Das ich mit der Erstellung des Pakets einen Nerv getroffen habe, habe einen Tag nach der Einstellung des Pakets in den Store erfahren. Ich habe keine 24 Stunden danach eine E-Mail eines Benutzers erhalten, welcher sich für die Erstellung des Pakets bedankt hat, weil er an der Kompilierung fast verzweifelt ist:

Dear Stefan,

Thanks so much for packaging pymol-oss as a snap!

I discovered this after a frustrating afternoon of failed cloning and compiling on Ubuntu 18.04.

The snap seems to work very well and it’s great to have the most recent version. I work on a large structural biology campus and will be communicating this to my colleagues. I imagine this will gain a lot of traction.

Best regards,

Darren

25. Mai 2019

Etwas verzögert habe auch ich mich getraut, Versionswechsel von 16.04 auf 18.04 und damit auch von Unity zu Gnome. Damit gehen 5 Jahre des Oberflächen-Experimentes zu Ende welches Ubuntu sich gewagt hat. Zurück bleibt das Gefühl das Unity eine durchaus gelungene Oberfläche mit durchaus Potenzial ist.

Einige Rechner haben leider nicht genug Rechenleistung für das neue System. Das 6 Jahre alte Notebook mit integrierter Grafik reicht nicht aus und auch der 15 Jahre alter P4 genügt trotz EMT64 Technik nicht.
Auch der Server in ViftualBox belasse ich nach einem Updatetest bei der “alten” Version. Aber den neuen Desktop wie auch Notebook habe ich frisch installiert.

Die Hardwareerkennung arbeitete tadellos und auch UEFI bereitete keine Probleme. Nach ungefähr 10 Minuten ist alles installiert. Selbst WLan und Drucker bereiten keine Probleme mehr.
Hier gibt es keinen Grund für Kritik.

Die Bedienung unterscheidet sich deutlich von Unity aber macht viel Spass und fühlt sich sehr modern an. Die Einstellungen haben sich vom Design her (z.b. Schieberegler) geändert und erinnern jetzt an ein Smartphone. Die Oberfläche reagiert sehr flüssig und kann auch mit exotischen Situationen flott umgehen. So ist es kinderleicht eine ssh und ftp Freigabe einzubinden und Dateien dort zu kopieren. Die mitinstallierten Programme sind aktuell und decken die alltäglichen Aufgaben ab.

Als Fazit kann ich festhalten das ich mit 16.04 sehr zufrieden war aber es auch Spass macht eine neue Oberfläche zu erkunden bei der alles so funktioniert wie es soll und man es erwartet. Interessant sind auch die Minimalinstallation sowie der neue Serverinstaller die einen fortschrittlichen Eindruck machen.

Ubuntu 18.04 ist ein Versuch wert.

24. Mai 2019

Mittels Datei userContent.css respektive userChrome.css können Firefox-Nutzer beliebige CSS-Anpassungen an Webseiten sowie der Firefox-Oberfläche vornehmen. Ab Firefox 69 ist hierbei eine Änderung zu beachten.

Wird im Profilverzeichnis von Firefox ein Unterverzeichnis mit der Bezeichnung „chrome“ und darin eine Datei „userContent.css“ abgelegt, sind darüber alle denkbaren CSS-Anpassungen für jede beliebige Webseite umsetzbar – ganz ohne Erweiterung. Nach dem gleichen Prinzip können über die Datei „userChrome.css“ beliebige Design-Anpassungen an der Firefox-Oberfläche vorgenommen werden.

Es handelt sich dabei um ein sehr mächtiges Werkzeug von Firefox, welches Firefox bereits seit vielen Jahren besitzt und nur den Wenigsten bekannt ist.

Um die Startgeschwindigkeit von Firefox weiter zu optimieren – dies ist ein Performance-Schwerpunkt von Firefox 67 und nachfolgenden Versionen -, muss ab Firefox 69 ein Schalter in about:config aktiviert werden, damit diese beiden Dateien weiterhin eingelesen werden. Denn das Überprüfen auf die Existenz zweier Dateien dauert länger als das Überprüfen einer Firefox-Option und am Ende zahlen ausnahmslos alle Nutzer den Performance-Preis, obwohl von diesem mächtigen Feature kaum ein Nutzer Gebrauch macht.

Was muss ich tun?

Nutzer, die bereits eine userContent.css- und/oder userChrome.css-Datei haben

Bereits Firefox 68 setzt vollkommen automatisch eine interne Option, wenn eine Datei userContent.css oder userChrome.css gefunden wird. Sobald Firefox 69 erscheint, funktionieren daher beide Dateien wie gewohnt weiter. Der Nutzer muss überhaupt nichts weiter tun.

Nutzer, die noch keine userContent.css- und/oder userChrome.css-Datei haben

Wer bislang noch keine Datei userContent.css oder userChrome.css nutzt, dies aber ab Firefox 69 oder später tun möchte, muss über about:config zusätzlich den Schalter toolkit.legacyUserProfileCustomizations.stylesheets auf true setzen.

Fazit

Es existieren derzeit ausdrücklich keine Pläne, die Unterstützung für userContent.css oder userChrome.css aus Firefox zu entfernen. Bei dieser Änderung handelt es sich um eine reine Performance-Optimierung. Nutzer, welche eine Datei userContent.css oder userChrome.css anlegen, dürften mit dem Umschalten eines Schalters in about:config kein Problem haben. Gleichzeitig profitiert die ganz große Mehrheit der Firefox-Nutzer von einer verbesserten Startgeschwindigkeit.

Firefox 69 erscheint nach aktueller Planung am 3. September 2019.

Der Beitrag Firefox 69: Änderung für Nutzer von userContent.css und userChrome.css erschien zuerst auf soeren-hentzschel.at.

Das openSUSE-Projekt hat die nächste Minor-Version seiner stabilen Variante Leap veröffentlicht. In das System fließen die Änderungen im SP1 von SUSE Linux Enterprise 15 ein, sowie teilweise neue Paketversionen der Community. Insgesamt dient die Version allerdings der Systempflege und überrascht nicht mit aufregenden und fehlerträchtigen Änderungen.

Leap und Tumbleweed sind die komplementären Veröffentlichungen von openSUSE (siehe: openSUSE Leap). Während Tumbleweed als Rolling-Release Distribution konzipiert ist und die fortlaufenden Entwicklungen in der Linux-Communty widerspiegelt, ist Leap auf Stabilität ausgerichtet. Jede Hauptversion von Leap wird ca. 3 Jahre mit Updates versorgt. Die aktuell veröffentlichte Minorversion mindestens 18 Monate lang. Das System von Haupt- und Minorversionen kennt man von anderen Enterprise-Distributionen wie RHEL/CentOS (siehe: RedHat Enterprise Linux / CentOS)

Große Veränderungen erfolgen immer nur mit den Hauptversionen, während die Minorversionen lediglich der Produktpflege dienen und selektive Updates einspielen. Es sind daher keine systemumstürzenden Änderungen für diese Version zu erwarten.

Versionen

Basisversionen

OpenSUSE Leap übernimmt, wie auch die Vorgängerversion, einen großen Kernbestand an Paketen von SUSE Linux Enterprise 15. Hier integriert man nun die SP1 der Enterprise-Variante. Die neue Version basiert daher auf dem bereits recht abgehangenen Kernel 4.12. Hier nutzt man die gleiche Version wie in Leap 15.0. Hinzu kommt allerdings das neue Mesa 18.3.

Desktop

Im Desktopbereich bleibt man ebenfalls bei KDE Plasma 5.12, was aber der aktuelle LTS-Desktop des KDE Projekts ist. Bei GNOME bleibt man mit Version 3.26 ebenfalls bei der vorherigen Version. Einzug hält hingegen MATE 1.20. Nichts neues gibt es bei Xfce und LXDE, beide Projekte sind jedoch auch Upstream fast tot. OpenSUSE Leap folgt also dem bewährten Prinzip aktuelle Desktopversionen mit einer LTS-Basis zu verknüpfen.

Programme

Das Paket wird komplettiert durch KDE Applications. Im Gegensatz zu Plasma liefert man hier die leidlich aktuellen Version 18.12. Für Office liegt LibreOffice 6 vor, allerdings werden Updates hier erfahrungsgemäß an den Anwender weiter gereicht. Hinzu kommen natürlich viele weitere Programme. Die Paketquellen sind nicht so umfangreich wie bei Debian und Ubuntu, aber es gammeln durch den Releaseprozes von openSUSE auch deutlich weniger ungepflegte Programmleichen in diesem herum.

Neuerungen

Die Versionen deuten bereits an, dass es mit openSUSE Leap 15.1 keine Überraschungen gibt. Von zaghaften Versionsaktualisierungen abgesehen gibt es lediglich kosmetische Neuerungen.

Installationsroutine

Die Installationsroutine zeigt nun auf der linken Seite, wo man sich im Prozess befindet. Das ist ziemlich praktisch.

In der Installationsroutine hat man auch andere Änderungen aus SLE übernommen. Bei der Desktopauswahl im Abschnitt Systemrolle ist KDE Plasma nicht mehr vorausgewählt, sondern es gibt keine offensichtliche Präferenz. Der Anwender hat die Wahl zwischen KDE Plasma, GNOME, einem Allgemeinen Desktop, sowie den zwei Server-Varianten "Server" und "Transaktionaler Server". Plasma wird allerdings zuerst gelistet, wodurch die alte Präferenz noch ein wenig durchkommt.

Neu ist ebenfalls, dass der Anwender wählen darf ob er die leistungsmindernden Patches gegen die vielen Fehler in Intel-CPUs der vergangenen Monaten aktivieren möchte. Im in den Installationseinstellungen verbirgt sich das im Abschnitt Sicherheit unter dem etwas kryptischen Namen "CPU-Herabsetzung".

YaST

YaST hat ein neues Icon-Set spendiert bekommen, dass sich an Breeze anlehnt.

Programmauswahl

Frühere Versionen von openSUSE zeichneten sich durch eine teils widersprüchliche Standard-Programmauswahl aus. Teilweise auch unabsichtlich durch zirkuläre Abhängigkeiten der Pakete. Hier hat man deutlich aufgeräumt! OpenSUSE liefert zwar noch immer einen umfangreichen Desktop aus, aber z. B. digiKam und GIMP sind nicht mehr im Standardumfang. Im Unterschied zu Debian oder Ubuntu kann man hier aber in der Installationsroutine bereits eine individuelle Auswahl treffen.

Fazit

OpenSUSE Leap läuft sehr stabil, tendiert aber zunehmend dazu Neuerungen im Linux-Umfeld erst nach einiger Zeit zu integrieren. Leap bietet weiterhin einen konventionellen Linux-Desktop ohne ideologischen Überhang wie bei den puristischen KDE oder GNOME-Implementierungen, die z. B. KaOS oder Fedora ausliefern. Wer aktuellere Versionen benötigt muss allerdings zum Tumbleweed-Zweig greifen.

Trotz der abgehangenen Basis liefert man einen funktionalen Desktop ohne Überraschungen für den Anwender. Viele werden genau dies an openSUSE Leap schätzen.

OpenSUSE Leap hat bei mir sowohl als Server, wie auch für Desktopsysteme und virtuellem Maschinen einen festen Platz - Leap 15.1 wird daran nichts ändern, aber die Neuerungen sind so gering, dass es auch nicht sofort im Mai oder Juni auf alle Geräte muss. 


Bilder:
Einleitungs- und Beitragsbild von stevepb via pixabay

"

21. Mai 2019

Mozilla hat Firefox 67 veröffentlicht. Auch Firefox 67 beinhaltet wieder zahlreiche Neuerungen. Dieser Artikel fasst die wichtigsten Neuerungen zusammen.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Firefox ist jetzt noch schneller

WebRender für erste Nutzer

WebRender stammt wie die mit Firefox 57 eingeführte CSS-Engine Stylo ebenfalls aus Mozillas Next-Generation-Engine Servo und ist in der Programmiersprache Rust geschrieben. Es handelt sich bei WebRender um einen Renderer für Webseiten-Inhalte, welcher unter stärkerer Einbeziehung der Grafikkarte als bisher im Grunde wie eine Spiele-Engine arbeitet, aber für das Rendering von Web-Content optimiert ist und dadurch große Performance-Vorteile liefern soll.

In Firefox 67 schafft es WebRender erstmals in eine finale Version von Firefox. Die Ausrollung erfolgt allerdings schrittweise über die nächsten Wochen. Außerdem erhalten WebRender in Firefox 67 ausschließlich Nutzer, welche Windows 10 als Betriebssystem sowie eine halbwegs moderne Grafikkarte von Nvidia einsetzen. Mit den nächsten Firefox-Updates und weiteren Verbesserungen der WebRender-Architektur wird WebRender dann für weitere Konfigurationen aktiviert werden.

Depriorisierung wenig genutzter Funktionen

Firefox 67 beschleunigt das Laden von Webseiten, indem beispielsweise die Timeout-Funktion verzögert wird. Auf Instagram, Amazon oder der Google-Suche soll diese Maßnahme für eine 40 bis 80 Prozent schnellere Ausführung des Haupt-Scripts sorgen. Alternative Stylesheets werden jetzt erst nach dem Laden der Webseite geladen und das Modul zum Ausfüllen von Formularen lädt Firefox ab sofort erst dann, wenn es auch ein Formular zum Ausfüllen gibt.

Entladen von Tabs, wenn der Speicher knapp wird

Sobald Firefox bemerkt, dass der verfügbare RAM des Computers auf unter 400 MB sinkt, werden Tabs, welche länger nicht mehr verwendet worden sind, entladen und geben damit Speicher frei. Sobald der Nutzer einen entladenen Tab wieder aktiviert, wird der Tab neu geladen. Dies ist nicht nur gut für die Performance bei Speicher-Knappheit, auch die Wahrscheinlichkeit von Out-of-Memory-Abstürzen wird damit reduziert.

Schnellerer Start von Firefox

Auch die Performance des Programm-Starts von Firefox war eine Priorität in Firefox 67 und wird auch in weiteren Updates ein wichtiger Schwerpunkt mit weiteren Verbesserungen bleiben. Vor allem Nutzer mit Add-ons sollten in Firefox 67 von einer verbesserten Startgeschwindigkeit profitieren, da unwichtige Prozesse beim Start nun übersprungen werden.

Schneller JavaScript-Compiler für ARM64

Auch auf Windows-Geräten mit ARM64-Architektur besitzt Firefox nun einen performanten JavaScript-Compiler.

Weiter Verbesserungen der Privatsphäre

Cryptomining- und Fingerprinting-Blocker

Mozilla hat seinen integrierten Content-Blocker um die Möglichkeit erweitert, Cryptomining– sowie Fingerprinting-Scripts zu blockieren. In Firefox 67 sind die beiden neuen Blocker-Kategorien standardmäßig noch deaktiviert und können in den Datenschutz-Einstellungen von Firefox aktiviert werden. In späteren Versionen von Firefox werden diese Kategorien standardmäßig aktiviert sein.

Nutzer entscheiden, welche Erweiterungen in privaten Fenstern aktiv sind

Ab Firefox 67 werden private Fenster noch ein Stück privater, denn ab dann sind Erweiterungen in privaten Fenstern standardmäßig nicht länger aktiviert und können so nicht länger Aktivitäten ausführen, welche in Widerspruch mit dem Konzept privater Fenster stehen. Firefox weist nach dem Update beim ersten Start eines privaten Fensters in Form eines Dialogs darauf hin.

Firefox 67: Erweiterungen in privaten Fenstern

Dies betrifft jedoch lediglich neu installierte Erweiterungen. Damit sich Nutzer nicht über plötzlich nicht mehr funktionierende Erweiterungen wundern, erhalten alle bereits installierten Erweiterungen automatisch die Berechtigung, auch in privaten Fenstern aktiv zu sein. Für bestehende Nutzer ändert sich also erst einmal nichts, bis die nächste Erweiterung installiert wird. In der Detail-Ansicht des Add-on Managers kann für jedes Add-on individuell eingestellt werden, ob dieses in privaten Fenstern aktiv sein soll oder nicht.

Firefox 67: Erweiterungen in privaten Fenstern

Im Add-on Manager markiert Firefox sämtliche Erweiterungen, welche die Berechtigung erhalten haben, auch in privaten Fenstern aktiv zu sein. Oberhalb der Erweiterungen steht eine Erklärung mit Link auf eine Hilfe-Seite von Mozilla.

Firefox 67: Erweiterungen in privaten Fenstern

Mehr Sicherheit für Firefox-Nutzer

Geschlossene Sicherheitslücken

Auch in Firefox 67 hat Mozilla wieder zahlreiche Sicherheitslücken geschlossen, worunter auch einige sind, welche von Mozilla als besonders schwerwiegend eingestuft werden. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 67 daher für alle Nutzer dringend empfohlen.

Benachrichtigungen nur noch über HTTPS

Die verschlüsselte Übertragung von Daten im Web gewinnt immer mehr an Bedeutung. Bereits über 78 Prozent aller von Firefox-Nutzern geladenen Webseiten werden über HTTPS anstelle von HTTP übertragen.

Längst sind bestimmte Features nur noch in einem sogenannten gesicherten Kontext nutzbar. Von einem sicheren Kontext spricht man bei der Verwendung von HTTPS, aber auch verschlüsselte WebSocket-Verbindungen (wss://) sowie lokale Ressourcen (wie http://localhost/ oder file://) werden als sicherer Kontext betrachtet.

Ab Firefox 67 erfordern auch sogenannte Web-Benachrichtigungen einen sicheren Kontext. Außerdem hat Mozilla Vorkehrungen gegen Benachrichtigungs-Spam getroffen.

Benachrichtigungen möchte Mozilla in naher Zukunft übrigens auch weniger nervend für den Nutzer machen.

FIDO-Unterstützung für verbesserte Web-Kompatibilität

Firefox 60 war der erste Browser am Markt, der den neuen Web Authentication API-Standard, oder kurz: WebAuthn, zur sicheren Authentifizierung auf Webseiten ohne Eingabe eines Passworts, zum Beispiel über YubiKey, ermöglicht hat. Die FIDO U2F API kann als so etwas wie ein Vorgänger dieser API gesehen werden und wird leider immer noch von teilweise großen Diensten genutzt.

Darum unterstützt Firefox 67 nun einen Teil der FIDO U2F API, damit auch Firefox-Nutzer unter anderem bei Google die Zwei-Faktor-Authentifizierung nutzen können.

Dedizierte Profile pro Installation

Lesezeichen, Chronik, Erweiterungen, Passwörter, Einstellungen – diese und noch weitere Dinge werden in einem sogenannten Profil gespeichert. Verschiedene Firefox-Installationen nutzen bisher standardmäßig immer das gleiche Profil.

Ab Firefox 67 nutzt der Mozilla-Browser dedizierte Profile pro Installation. Das heißt, dass wenn ein Nutzer mehrere Firefox-Installation hat, jede dieser Installationen ein eigenes Profil verwendet und damit standardmäßig nicht länger in allen Installationen automatisch die gleichen Lesezeichen, die gleiche Chronik etc. zur Verfügung stehen. Wer seine Daten profilübergreifend synchron halten möchte, nutzt dafür idealerweise Firefox Sync, was genau für diesen Zweck ausgelegt ist.

Die Vorteile dieser Änderung, wie beispielsweise der parallele Betrieb von Firefox und Firefox Beta, werden in einem gesonderten Artikel behandelt.

Verbesserungen des Passwort-Managers

Mozilla hat in Firefox 67 gleich mehrere Verbesserungen des integrierten Passwort-Managers vorgenommen.

Die auffälligste Neuerung ist, dass Benutzernamen- und Passwortfelder, welche von Firefox vervollständigt worden sind, nun farblich hinterlegt werden. Das ist konsistent zur Vervollständigung von Formularfeldern, einer anderen Funktion von Firefox. Auch dabei werden von Firefox vervollständigte Felder in dieser Farbe hinterlegt.

Passwort-Manager Firefox 67

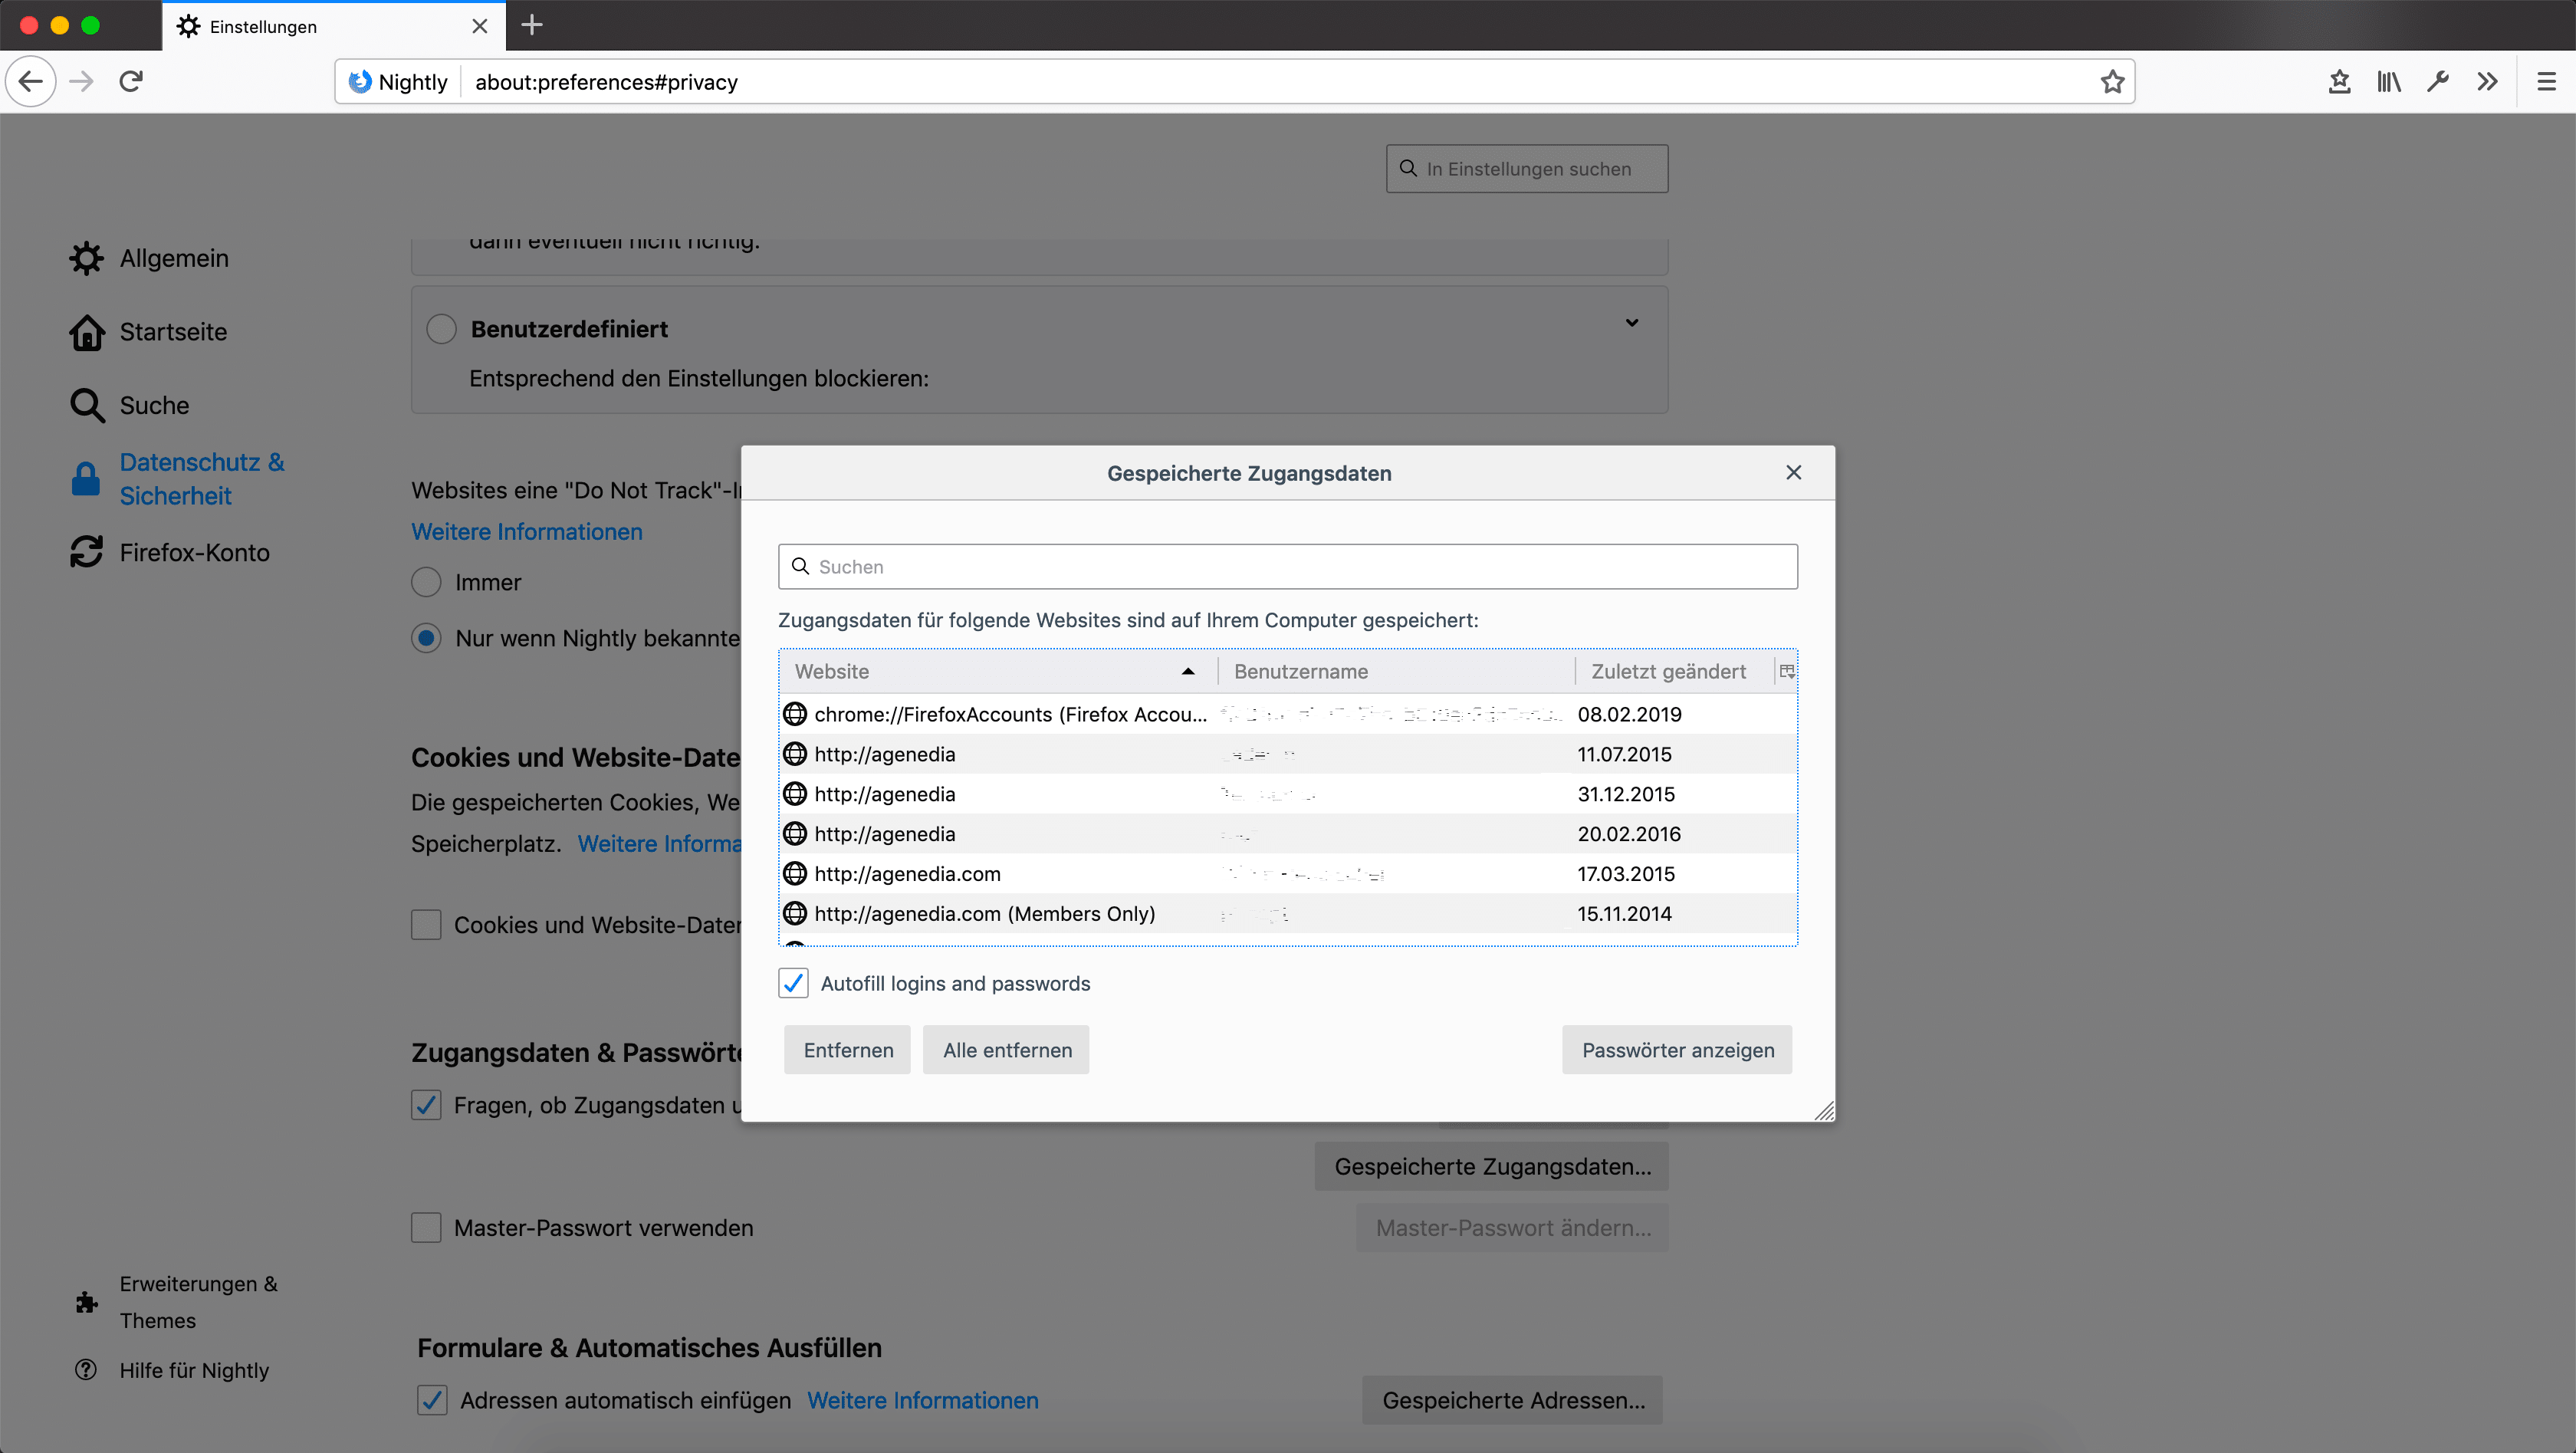
Ist für eine Webseite nur ein Passwort gespeichert, füllt Firefox dieses bei Besuch bisher standardmäßig automatisch aus. In den Firefox-Einstellungen wurde nun eine sichtbare Option implementiert, um dieses Verhalten abzuschalten.

Passwort-Manager Firefox 67

Eine weitere Neuerung betrifft private Fenster. In diesen erlaubt es Firefox bisher nicht, Passwörter zu speichern. Ab Firefox 67 kann Firefox auch in privaten Fenstern Passwörter von Webseiten speichern. Der Unterschied zu regulären Fenstern ist, dass der Speichern-Dialog in privaten Fenstern nicht automatisch aufploppt, sondern der Nutzer dafür zunächst das Schlüsselsymbol in der Adressleiste anklicken muss. Wem das nicht gefällt, der kann diese Neuerung über about:config deaktivieren, indem der Schalter signon.privateBrowsingCapture.enabled auf false gesetzt wird.

Außerdem wurde in das Hauptmenü ein Menüpunkt hinzugefügt, um schneller auf die gespeicherten Zugangsdaten zugreifen zu können, ebenso wurde unterhalb der vorgeschlagenen Logins für ein Passwort-Feld ein Link zu den Passwörtern ergänzt. In Passwort-Feldern mit autocomplete=“new-password“ werden nicht länger Passwörter vorgeschlagen.

Neuer Synchronisations-Button

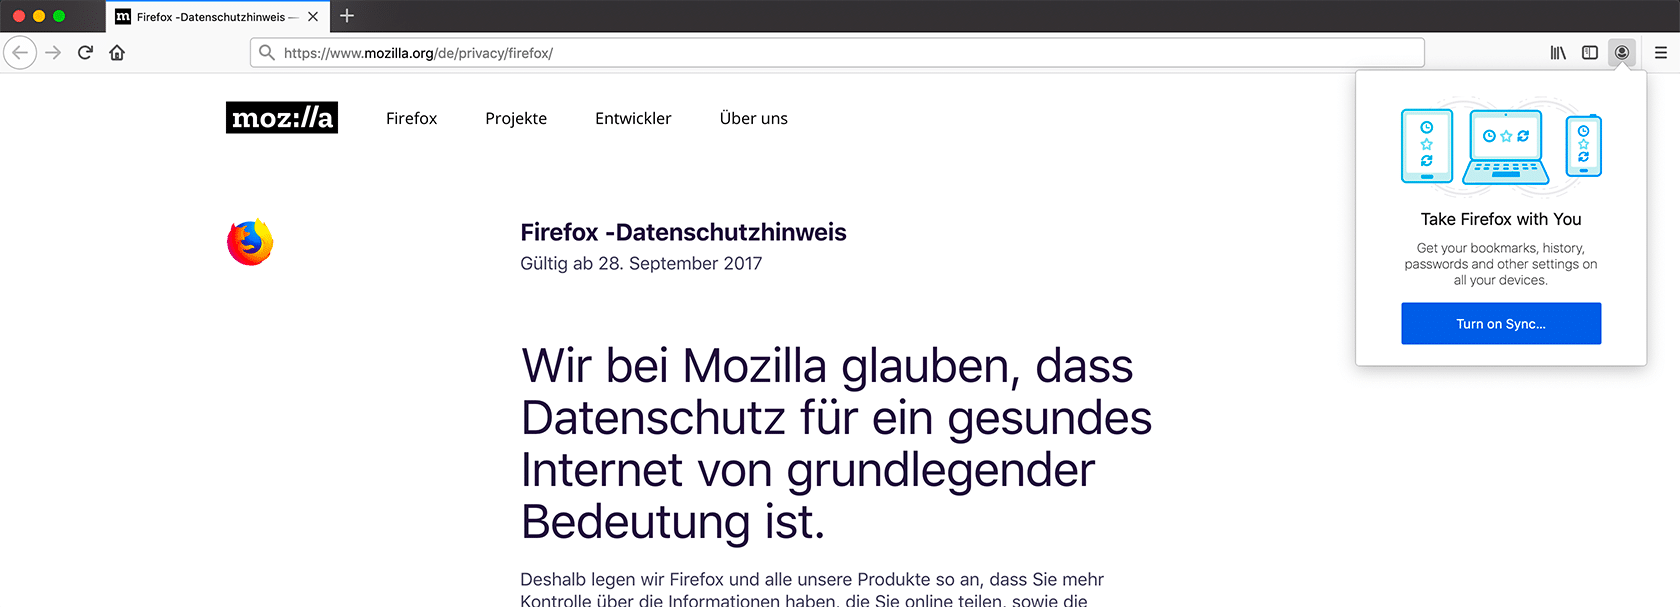
Beim Start von Firefox 67 fällt in der Navigations-Symbolleiste von Firefox eine neue Schaltfläche auf. Wer noch nicht Lesezeichen, Chronik und Zugangsdaten synchronisieren lässt, wird hierüber auf das Synchronisations-Feature von Firefox aufmerksam gemacht und gelangt direkt zur Anmeldung.

Sync-Button Firefox 67

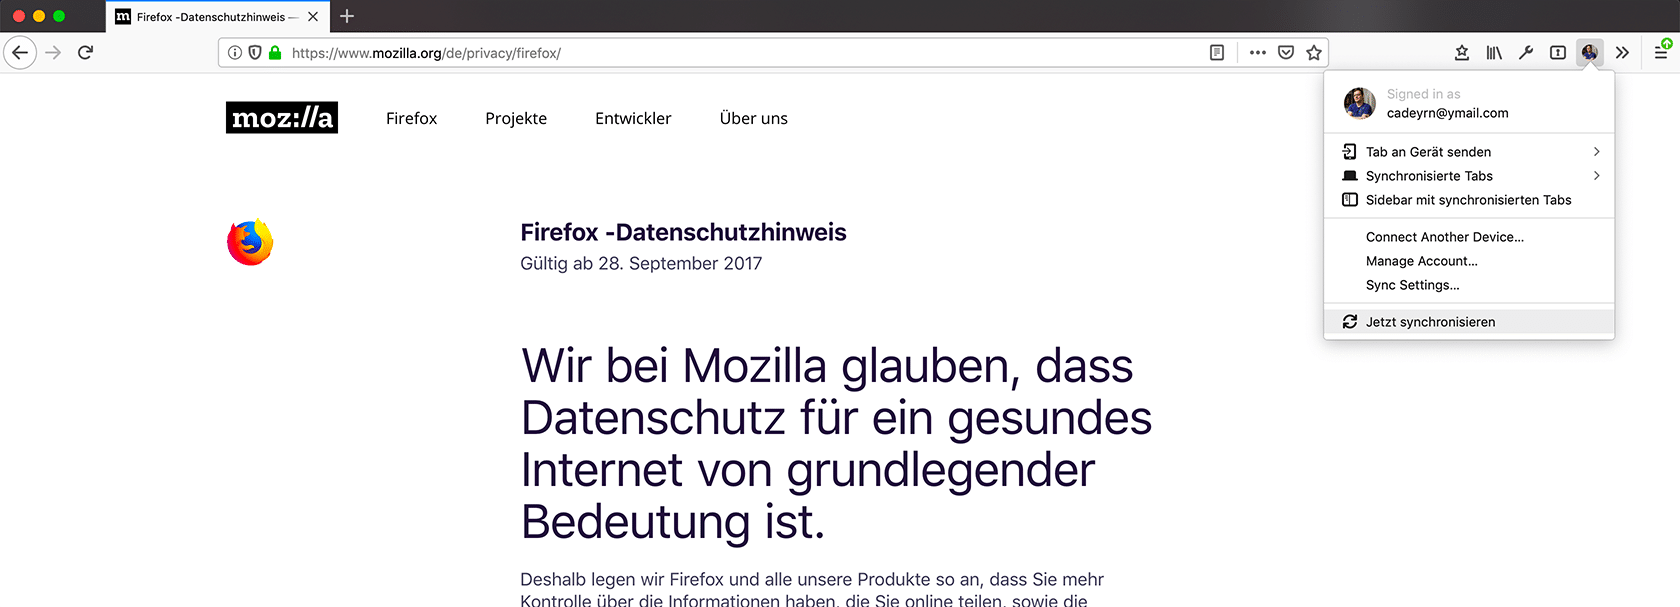
Wird bereits Firefox Sync genutzt, dann erscheint anstelle des allgemeinen Icons das Avatar des Nutzers als Schaltfläche. Darüber stehen dem Nutzer verschiedene Funktionen in Zusammenhang mit Firefox Sync zur Verfügung.

Konkret kann der Nutzer hierüber Tabs an ander Geräte senden, Tabs von anderen Geräten öffnen, die Sidebar mit den Tabs von anderen Geräten anzeigen, ein weiteres Gerät mit Firefox Sync verbinden, die Einstellungen des Firefox Accounts öffnen, die Synchronisations-Einstellungen von Firefox öffnen sowie die Synchronisation der Daten manuell anstoßen.

Sync-Button Firefox 67

Wer die neue Schaltfläche nicht braucht, kann diese natürlich wie jede andere Schaltfläche auch von der Firefox-Oberfläche entfernen, entweder über Menü > Anpassen oder per Rechtsklick auf die Schaltfläche und Auswahl des entsprechenden Menü-Eintrags.

Anheften von Tabs wird prominenter

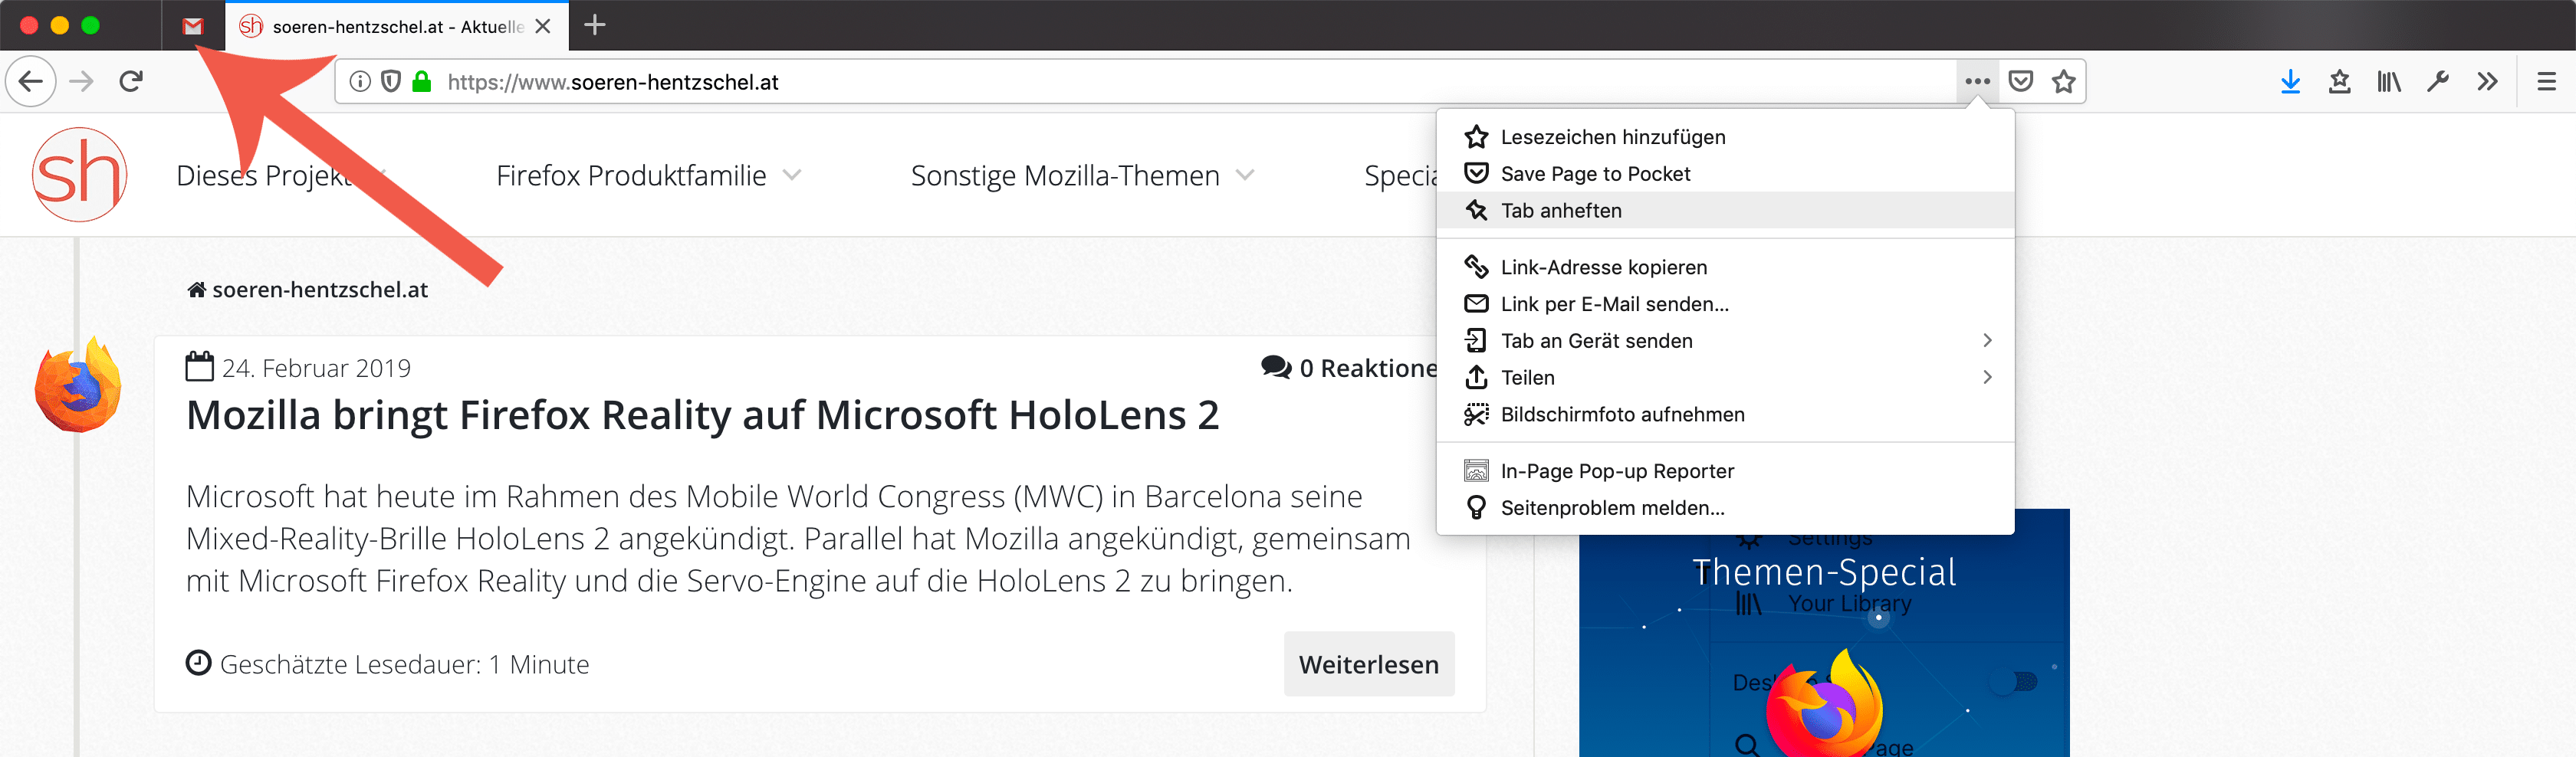
Per Rechtsklick auf einen Tab und „Tab anheften“ kann ein Tab in Firefox angeheftet werden, das heißt, dass der Tab am linken Rand der Tableiste positioniert wird, platzsparend nur mit Favicon und ohne Seitentitel angezeigt wird sowie vor versehentlichem Schließen geschützt ist. Außerdem werden angeheftete Tabs nach dem Start von Firefox umgehend geladen und müssen, anders als reguläre Tabs, nicht erst angeklickt werden, ehe sie aktiviert werden. Praktisch ist dieses Feature vor allem für Tabs, die man permanent geöffnet haben möchte, beispielsweise das E-Mail-Postfach, einen Kalender oder ein soziales Netzwerk.

Dadurch, dass diese Funktion bisher nur durch einen Rechtklick auf einen Tab erreicht werden kann, ist dieses Feature nicht unbedingt jedem Nutzer bekannt. Ab Firefox 67 befindet sich eine entsprechende Option auch in dem Menü, welches bei Klick auf das Symbol mit den drei Punkten in der Adressleiste erscheint.

Tabs anheften in Firefox 67

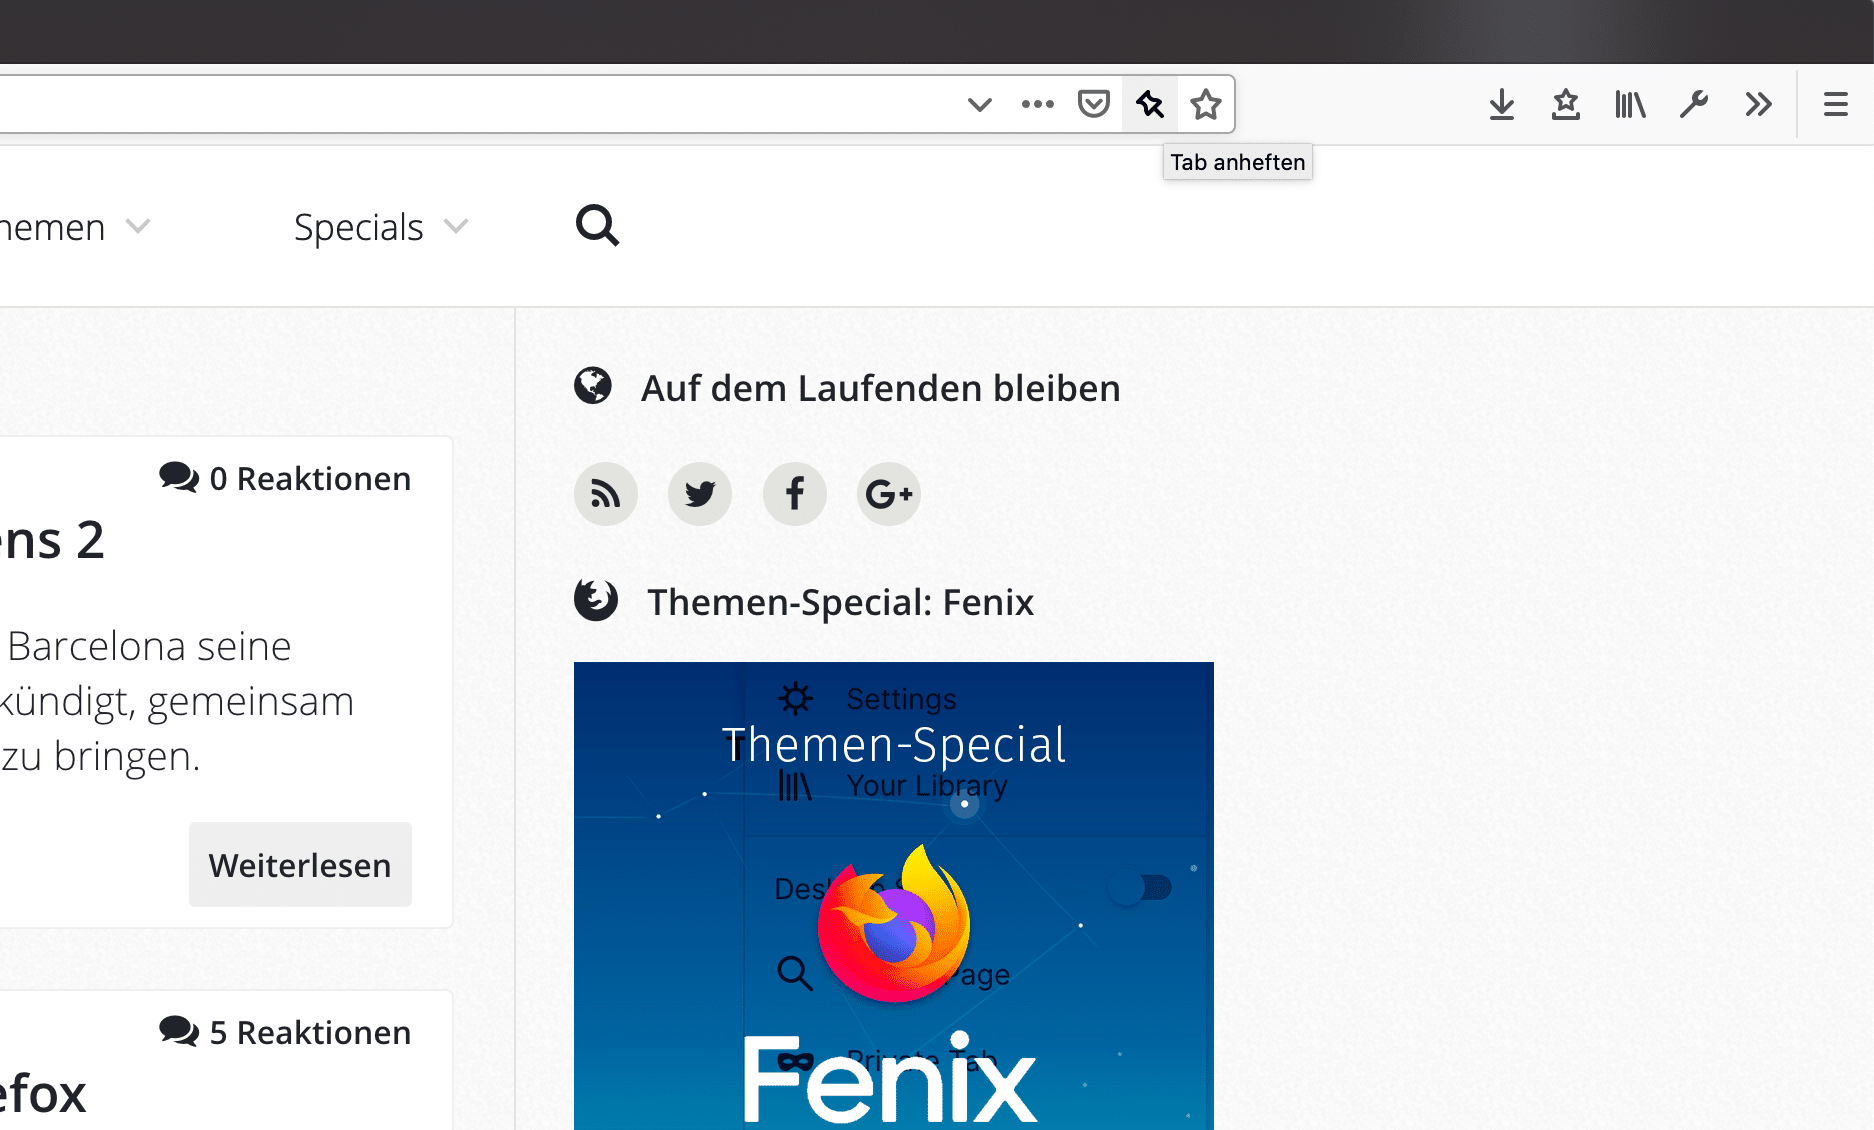
Und wem das noch nicht weit genug geht, der kann per Rechtsklick auf diesen neuen Menüeintrag das Symbol direkt in der Adressleiste von Firefox platzieren und damit jederzeit Tabs mit nur einem einzigen Klick anheften und wieder lösen.

Tabs anheften in Firefox 67

Außerdem kann Firefox jetzt von sich aus unter bestimmten Voraussetzungen auf das Feature zum Anpinnen von Tabs aufmerksam machen.

Screenshot-Upload entfernt

Firefox Screenshots ist ein seit Firefox 56 in Firefox integriertes Werkzeug zur Aufnahme von Bildschirmfotos, welches erlaubt, entweder nur den sichtbaren Bereich einer Webseite, die komplette Webseite oder einen beliebigen Ausschnitt abzubilden. Die Screenshots können entweder in die Zwischenablage kopiert oder auf dem Computer gespeichert werden. Außerdem war es bislang möglich, die Bilder online auf screenshots.firefox.com zu speichern.

In Firefox 67 hat Mozilla die Möglichkeit entfernt, die Bilder in die Mozilla-Cloud hochzuladen. Mit dem Wegfall der Upload-Möglichkeit fällt auch die Schaltfläche weg, die eigenen Screenshots aufzurufen, sowie die Bildbearbeitungsmöglichkeiten, da diese nur für die online gehosteten Bilder zur Verfügung standen. Über die Gründe der Abschaltung kann hier mehr erfahren werden.

Nutzer, welche die Upload-Funktion in der Vergangenheit genutzt haben, können ihre Bilder exportieren, ehe in den nächsten Monaten der Server abgeschaltet wird.

Mozilla experimentiert mit geänderter Startseite (nur Englisch)

Manche Nutzer einer englischsprachigen Version sehen eine veränderte Standard-Startseite von Firefox, da Mozilla hier mit verschiedenen geänderten Layouts experimentiert, um mehr Pocket-Inhalte anbieten zu können. Am Experiment teilnehmende Nutzer können über die Startseiten-Einstellungen von Firefox aussteigen.

Verbesserungen für Firefox-Erweiterungen (WebExtensions)

Eine Übersicht über Neuerungen für Erweiterungs-Entwickler gibt es hier.

Verbesserungen der Webplattform

Schnellerer AV1-Decoder und auch für Linux

Seit Firefox 65 unterstützt der Mozilla-Browser den neuen Video-Codec AV1, damals allerdings nur für Nutzer einer 64-Bit-Version von Windows. Mit Firefox 66 kam die Unterstützung für die 32-Bit-Version von Windows sowie Apple macOS dazu. Und mit Firefox 67 unterstützt nun auch Firefox für Linux den AV1-Codec.

Außerdem hat Mozilla den AV1-Decoder durch dav1d vom VideoLAN-Projekt ersetzt. Dieser ist deutlich performanter als die bisher verwendete Referenz-Implementierung.

Die technische Überlegenheit von AV1 gegenüber H.264 lässt sich ganz gut in Zahlen ausdrücken, indem man sagt, dass mit AV1 die gleiche Qualität bei etwa der halben Dateigröße wie bei H.264 erreicht werden kann. Das heißt also: Schnellere Ladezeiten für Nutzer bei entsprechender Nutzung durch die Webseiten.

Dazu kommt, dass AV1 frei von jeglichen Patenten ist. Nach Angaben von Mozilla kommt in 80 Prozent aller Videos, die wir uns im Web ansehen, patentierte Technologie zum Einsatz, was deutlich macht, wie wichtig AV1 ist. Denn was vielen nicht klar ist: die Wiedergabe von Videos kostet Geld. Selbst wenn wir für die Wiedergabe von Videos nichts zahlen: sobald patentierte Technologie zum Einsatz kommt, muss jemand bezahlen. Jedes Jahr werden von vielen Firmen viele Millionen nur dafür bezahlt, dass wir kostenlos Videos in hoher Qualität konsumieren können.

Sonstige Verbesserungen der Webplattform

Mit dem prefers-color-scheme Media Query können Webseiten nun das Design in Abhängigkeit davon anpassen, ob der Nutzer seitens Betriebssystem angegeben hat, ein helles oder ein dunkles Design zu bevorzugen. Dieser Media Query wird neben Firefox auch von Safari unterstützt, Chrome soll später im Jahr folgen.

Es wurde das CSS-Schlüsselwort revert hinzugefügt, um eine Eigenschaft auf ihren Originalwert zu setzen.

Firefox unterstützt jetzt dynamische JavaScript Modul-Imports und die JavaScript-Methode String.prototype.matchAll().

Dies war nur eine kleine Auswahl an Änderungen der Webplattform. Weitere Informationen zu Verbesserungen der Webplattform in Firefox 67 finden sich in den MDN web docs.

Neuerungen für Webentwickler

Der Inspektor von Firefox beinhaltet ein Panel, welches Änderungen zeigt, die am CSS der Seite vorgenommen worden sind. Hier wurde nun eine Kopieren-Funktion ergänzt.

In der Netzwerkanalye kann die Größe der Spalten jetzt verändert werden.

Der JavaScript-Debugger hat diverse Verbesserungen erhalten, welche hier vorgestellt werden.

Der Canvas Debugger, der Web Audio Editor sowie der Shader Editor wurden aus Firefox entfernt. Für alle drei Tools gibt es Alternativen in Form von Erweiterungen.

Weitere Informationen zu Verbesserungen für Webentwickler in Firefox 67 finden sich in den MDN web docs.

Enterprise Features

Firefox 67 unterstützt eine neue Policy zum Aktivieren oder Deaktivieren der Netzwerk-Anmeldeseite, eine neue Policy zum Aktivieren oder Deaktivieren von DNS-Prefetching, eine neue Policy zum Aktivieren oder Deaktivieren automatischer Erweiterungs-Updates sowie eine neue Policy zum Hinzufügen eines Support-Eintrags im Hilfe-Menü. Auch storage.managed lässt sich nun per Policy konfigurieren. Die Policy zum Hinzufügen von Suchmaschinen unterstützt jetzt außerdem auch POST als Anfragemethode.

Tipp: Mit dem Enterprise Policy Generator wird die Konfiguration von Firefox zum Kinderspiel. Die aktuelle Version 4.4 ist bereits für Firefox 67 angepasst.

Meine Code-Beiträge zu Firefox 67

Auch ich habe wieder Code zu Firefox 67 beigetragen. Neben einer Darstellungs-Anpassung bei Anzeige der Release Notes einer Erweiterung im Add-on Manager habe ich den Import von Daten aus anderen Browsern prominenter gemacht. Dieser kann nun über das Datei-Menü gestartet werden. Der Menüeintrag berücksichtigt auch die entsprechende Enterprise Policy und erscheint deaktiviert, wenn der Datenimport durch den Administrator abgeschaltet worden ist.

Sonstige Neuerungen in Firefox 67

Mozilla hat die Zugänglichkeit der Oberfläche mit der Tastatur verbessert. So können jetzt auch die Schaltflächen in der Symbolleiste, in der Adressleiste und das Menü mit der Tastatur erreicht werden.

Beim Markieren von mehreren Tabs sind die markierten Tabs jetzt wesentlich besser sichtbar.

Firefox 67 ist außerdem Voraussetzung für Device Pairing – das Verbinden eines anderen Gerätes mit Firefox Sync über einen QR-Code, wie es unter anderem in Mozillas neuem Android-Browser Fenix möglich sein wird.

Nächste Version: Firefox 67.0.1

Bereits am 4. Juni geht es weiter: Dann nämlich erscheint mit Firefox 67.0.1 eine Sonder-Veröffentlichung, mit welcher Mozilla die Privatsphäre standardmäßig noch weiter verbessern wird.

Der Beitrag Mozilla veröffentlicht Firefox 67 mit WebRender und Cryptomining-Blocker erschien zuerst auf soeren-hentzschel.at.

20. Mai 2019

Der schwelende Streit zwischen den USA und Huawei gipfelte nun vorläufig im Ausschluss Huaweis vom Betriebssystem Android, das bisher die Smartphones des Herstellers antrieb. Die Episode illustriert wie wenig Android mit Freiheit und den Prinzipien von freier Entwicklung gemein hat.

Google beendet die Geschäftsbeziehungen zu Huawei auf Druck der US-Regierung, die Huawei verdächtigen mit seinen Produkten Spionage zu betreiben. Konkret bedeutet dies, dass Huawei künftig keinen Zugriff mehr auf die Google Apps inklusive es Play Stores hat. Sicherheitsupdates erhält man ebenfalls nicht mehr direkt von Google. Huawei könnte lediglich über das Android Open Source Projekt (AOSP) weiterhin auf die Quellen zugreifen. Der weitere Verlauf ist unklar, erinnert an wenig an das Embargo gegen ZTE, allerdings unterscheiden sich die Vorwürfe.

Die App-Einschränkungen gelten nach aktuellen Erkenntnissen nicht für bereits verkaufte Geräte, was die zahlreichen Kunden beruhigen dürfte. Unklar ist aber ob Huawei noch zeitnah Sicherheitsupdates liefern kann. Huawei lag im ersten Quartal 2019 schließlich vor Apple auf Platz 2 der Anbieter mit den größten Absatzzahlen.

Das "Rumpf-Android", wie Heise es nennt, dürfte weder für Huawei, noch für die Kunden sonderlich attraktiv sein. Zu dem Schluss bin ich ganz persönlich ja erst gestern gekommen (siehe: Android ohne Google Play - Featurephone mit Touchscreen). Natürlich könnte Huawei versuchen eine eigene App-Infrastruktur einzuführen, aber das dürfte außerhalb Chinas scheitern. Schon Amazon musste das einsehen.

Die aktuellen Ereignisse zeigen mal wieder, dass Android nichts, wirklich gar nichts, mit den Idealen freier Software zu tun hat. Es ist ein System, das federführend von Google entwickelt wird und das in unregelmäßigen Abständen der Öffentlichkeit in Form von AOSP vor die Füße geworfen wird. Alle Bestandteile, die das System für Endverbraucher attraktiv machen, hat Google in proprietäre Bestandteile ausgelagert. Das betrifft scheinbar sogar die monatlichen Sicherheits-Bulletins. Ohne Kooperation mit Google kann kein Anbieter Android wirklich sinnvoll einsetzen.

Freie Software und transparente Entwicklung sehen anders aus. Google hat sich - wie so oft - geschickt das positive Image von Open Source Software zu Eigen gemacht, ohne Einblick in die Entwicklung zu geben oder der Community Mitsprache einzuräumen. Das erinnert ein wenig an Oracle nach der Sun-Übernahme. Nur genießt Oracle in der Community interessanterweise nicht den guten Ruf von Google.

Android ist nicht die Rettung von Linux in der mobilen Welt, sondern beschädigt den Ruf des Pinguin.


Bilder:
Einleitungs- und Beitragsbild von annemazo via pixabay

"

19. Mai 2019

Seit zwei Jahren nutze ich wieder ein iPhone (siehe: Tschüß BlackBerry - Hallo iPhone), genauer gesagt ein iPhone SE. Von dieser Modellreihe ist kein Nachfolger in Sicht und daher nahm ich kürzlich wieder Android ins Blickfeld. Dort gibt es schließlich sehr vielfältige Hardware zu attraktiven Preisen.

Android Smartphones kann man leider nicht direkt wie gekauft verwenden. Im besten Fall hat der Hersteller das System nur mit zahlreichen zusätzlichen Apps versehen - im Windows-Jargon Bloatware - im schlimmsten Fall gibt es eine veraltete Android-Version und keine Sicherheitsupdates. Alle auf dem deutschen Markt erhältlichen Modelle haben zudem das Google-Paket vorinstalliert.

Das ist hinsichtlich des Datenschutzes absolut indiskutabel. Zum Play Store kommen auch in den minimalen Varianten Play Services hinzu. Diese aktualisieren sich am System vorbei und entziehen sich der Kontrolle des Anwenders. Angesichts der Art und Weise wie Google Geld verdient - nämlich mit zielgerichteter Werbung auf Basis gesammelter Daten - kann man das Prinzip Datenschutz dann gleich ad acta legen.

Möglich ist natürlich eine Custom Rom wie LineageOS und freie Apps von F-Droid zu installieren. Ich bin kein Smartphone-Junkie, sondern benutze das Gerät zur Organisation, sowie zur schriftlichen und verbalen Kommunikation. Also eigentlich ziemlich klassisch. Benötigt werden abseits der Basisfunktionen wie Browser, Kamera & Co:

  • Kalender und Aufgaben
  • Notizen
  • Office-Paket mit zumindest rudimentären Bearbeitungsfunktionen
  • Karten / Navigation
  • DB Navigator
  • Messenger (WhatsApp, Signal, Threema, SMS)
  • E-Mail

Einiges davon ist bereits per Standard enthalten, anderes wie Karten lässt sich mit OsmAnd gut realisieren oder hat bekannt gute Apps wie K-9 Mail. Einige andere Bereiche sind aber schwierig umzusetzen. Jetzt kann man sich über einzelne Wünsche sicherlich streiten. Voraussichtlich dürfte vor allem der DB Navigator, WhatsApp und Threema auf Kritik stoßen. Alle drei sind für mich persönlich allerdings unverzichtbar.

Ich fahre sehr viel mit der Deutschen Bahn, der DB Navigator ermöglicht es mir Tickets zu kaufen und kontrollieren zu lassen ohne Ausdrucke. Das spart Papier und ist teilweise sogar unverzichtbar weil viele Provinz-Bahnhöfe im deutschen Nordwesten gar keine Automaten der DB mehr haben, sondern nur noch welche der Nordwestbahn und anderer Konkurrenten. Natürlich nehme ich billigend in Kauf, dass die DB mein Fahrverhalten trackt, aber dank BahnCard und BahnBonus tut sie das potenziell sowieso. Letzteres beschert mir aber in derart schöner Regelmäßigkeit Freifahren, dass ich das Datenschutz-Risiko in Kauf nehme. Zumal die entsprechenden DSGVO-Abfragen eine überschaubare Datensammlung ergeben haben.

Messenger sind ein ebenso schwieriges Thema. Natürlich fände ich es wünschenswert wenn alle meine Kontakte Signal (das im übrigen auch nicht via F-Droid zur Verfügung steht) verwenden würden. Alle mein Signal-Kontakte fallen aber in die Kategorie "Nerd". Threema nutzen hingegen ca. 1/3 meiner Kontakte und WhatsApp 95%. Ich missioniere nicht und habe auch keine Lust aus allen Gruppen-Kommunikationen ausgeschlossen zu sein und immer nur Zusammenfassungen via SMS zu erhalten. Threema und WhatsApp kann man auch per Direktdownload nutzen. Signal drängt einen geradezu in den Play Store, bietet aber auch einen Download. Man hat durch die ganzen Direkt-Downloads aber ein erhebliches Sicherheitsrisiko und den Komfort von Windows XP.

Leider sind das nicht die einzigen Problemzonen. Im Office-Bereich gibt es nur eine Alpha-Version des Viewers von LibreOffice und sonst nichts.

Dabei handelt es sich außerdem nur um die notwendigen Basisfunktionen. Komfortlösungen wie mobiles bezahlen oder Drittanbieter-Dienste lassen sich quasi gar nichtu umsetzen.

Das sind schon schwere Einschränkungen. Streng genommen ist Android mit F-Droid auf dem Niveau meines BlackBerry Bold 9900 mit OS 7.1 von 2011. Wenn mich meine Erinnerung nicht trügt hatte ein altes Symbian-Nokia auch schon in etwa die Funktionalität. Was damals als Smartphone-Vorreiter durchging ist heute ein besseres Featurephone. Natürlich bietet Android sehr viele Freiheiten, weil es Open Source ist und einen nicht wie Apple in einen Käfig steckt, aber was nützt mir das, wenn es funktional nichts bietet. Letztlich befindet man sich in einem Open Source Universum, das durch seine beschränkten Angebote einem Gefängnis nicht unähnlich ist.

Die Recherche hat leider mal wieder ergeben, dass ich mein iPhone SE hoffentlich noch lange behalten darf und anschließend vermutlich wieder ein neues iPhone kaufe.


Bilder:

Einleitungs- und Beitragsbild von Pexels via pixabay

"

Vor einigen Jahren habe ich eine Übersicht verfügbarer LTS Distributionen zusammen gestellt. Einen Artikel zu dem Thema gab es damals auch noch in freiesmagazin 07/2015. Seitdem pflege ich die Übersicht (siehe: Linux - Eine sichere Basis) und hatte immer vor dort noch eine sechste Distribution zu veröffentlichen. Doch die scheint es nicht zu geben.

LTS Distributionen bzw. Enterprise Distributionen sind für viele Privatanwender wichtig. Linux-Enthusiasten und Versions-Junkies können sich das nicht vorstellen, aber viele Anwender haben kein Interesse an Neuerungen. Die einmal eingerichtete Version soll am besten die komplette Lebensdauer der Hardware abdecken. Für sie ist der Linux-Desktop bereits funktional perfekt. Ein Umstand, der eigentlich für Linux spricht. Nervige Fehler sollen per Updates bereinigt werden und keine Versionsaktualisierungen nach sich ziehen.

Eine schwierige Frage ist die nach der Abgrenzung zwischen einer normalen Distribution mit Release-Zyklen und einer LTS-Distribution. Während Rolling Release-Distributionen bereits durch ihr Entwicklungsmodell leicht heraus zu filtern sind, haben herkömmliche Distributionen auch definierte Supportzeiträume. Der einzige greifbare Unterschied ist der Supportzeitraum. Hier markiert Debian praktisch die Grenze. Debian Stable ist in der Community zweifelsohne als Enterprise-tauglich bzw. LTS-Distribution akzeptiert. Die Supportzeiträume sind aber nicht besonders lang. Zwischen zwei Versionen liegen meist nur 2 Jahre, wobei ein Übergangszeit von 12 Monaten gewährleistet ist. Die insgesamt 3 Jahre Unterstützung von Debian markieren daher die Untergrenze für eine LTS Distribution, die 10 Jahre von Red Hat und SUSE Linux Enterprise das Maximum.

Bisher berücksichtigt sind:

Geplant war immer noch Scientific Linux, aber diese Distribution wird nun eingestellt. Linux Mint, elementaryOS, KDEneon etc. sind nicht bersücksichtigt, da sie sich ihren LTS-Status lediglich von Ubuntu leihen und die Desktopumgebungen trotz stabiler Basis volatil weiterentwickelt werden.

Daher die Frage: Fehlt da noch etwas? Gibt es eine Distribution, die ich übersehen habe?


Bilder:
Einleitungs- und Beitragsbild von rawpixel via pixabay

"

17. Mai 2019

Mit einer der wichtigsten Anwendungen meines Heimservers neben Mailserver und Photogallerie ist das Streamen von Musik. Jeden Abend wird es von mir genutzt und versorgt mein Smartphone mit Liedern.

Als Software auf dem Server (Ubuntu Server 16.04) setzte ich MiniDLNA ein. Es ist in den Paketquellen enthalten und schnell mit einem “apt install minidlna” installiert. Auch der Konfigurationsaufwand hält sich in Grenzen. Eine handvoll Einstellunge kann man in der /etc/minidlna.conf verändern, hauptsächlich den Port, das Verzeichnis mit den Medien sowie den Namen der übermittelt wird.
Man kann auch mit den Standarteinstellungen arbeiten und legt die Musik einfahc in “/var/lib/minidlna” ab.

Als Client nutze ich diverse Geräte. Mein Festplattenrekorder kann die Musik davon ebenso abspielen wie das IP Telefon und selbstverständich auch das Smartphone.
Besonders in den Appstores der Smartphones gibt es eine reichliche Auswahl so das für jeden Geschmack das passende dabei ist.

Als Dateiformat setzte ich bevorzugt auf OGG wenn ich eine Musik-CD von mir dort verfügbar mache. Aber bei gekaufter Musik kommt auch MP3 zum Einsatz. Hier muss ich anmerken das der Festplatenrekorder mit den OGG Dateien nichts anfangen kann.