staging.inyokaproject.org

24. November 2018

UFW-Regeln bei Nutzung von KVM

Mein favorisierter Hoster Hetzner hat zur Zeit eine Aktion am Laufen, bei der alle Server über das Black Friday-Wochenende hinweg ohn Setup-Gebühren bestellbar sind. Dies hab ich zum Anlass genommen um von den Cloud-Servern zu einem EX41 zu wechseln. Mittels Libvirt und KVM laufen dort nun mehrere virtuelle Maschinen.

Bei der Absicherung der Server greife ich gerne auf den iptables-Wrapper UFW zurück, dessen Syntax ich einfach angenehmer finde.

In der Regel verbiete ich ersteinmal sämtliche offene Ports und öffne dann nur die wirklich benötigten. Nun sorgte dies allerdings dafür, dass ich die virtuellen Maschinen nicht mehr erreichen konnte. Dafür müssen entsprechende Forwarding-Regeln hinzugefügt werden.

In meinem Fall nutze ich kein zusätzliches Subnetz von Hetzner, sondern lediglich einzelne zusätzliche IPs. Diese müssen nun in der Datei /etc/ufw/before.rules wie folgt hinzugefügt werden:

-A FORWARD -d nn.nn.nn.nn -j ACCEPT
-A FORWARD -s nn.nn.nn.nn -j ACCEPT
-A FORWARD -d [2a01:4f9:xx:xx::xx] -j ACCEPT
-A FORWARD -s [2a01:4f9:xx:xx::xx] -j ACCEPT

Anschließend reicht ein ufw disable und ufw enable und die virtuellen Maschinen sind wieder erreichbar.

Mein favorisierter Hoster Hetzner hat zur Zeit eine Aktion am Laufen, bei der alle Server über das Black Friday-Wochenende hinweg ohn Setup-Gebühren bestellbar sind. Dies hab ich zum Anlass genommen um von den Cloud-Servern zu einem EX41 zu wechseln. Mittels Libvirt und KVM laufen dort nun mehrere virtuelle Maschinen.

Bei der Absicherung der Server greife ich gerne auf den iptables-Wrapper UFW zurück, dessen Syntax ich einfach angenehmer finde.

In der Regel verbiete ich erst einmal sämtliche offene Ports und öffne dann nur die wirklich benötigten. Nun sorgte dies allerdings dafür, dass ich die virtuellen Maschinen nicht mehr erreichen konnte. Dafür müssen entsprechende Forwarding-Regeln hinzugefügt werden.

In meinem Fall nutze ich kein zusätzliches Subnetz von Hetzner, sondern lediglich einzelne zusätzliche IPs. Diese müssen nun in der Datei /etc/ufw/before.rules wie folgt hinzugefügt werden:

-A FORWARD -d nn.nn.nn.nn -j ACCEPT-A FORWARD -s nn.nn.nn.nn -j ACCEPT-A FORWARD -d [2a01:4f9:xx:xx::xx] -j ACCEPT-A FORWARD -s [2a01:4f9:xx:xx::xx] -j ACCEPT

Anschließend reicht ein ufw disable und ufw enable und die virtuellen Maschinen sind wieder erreichbar.

UFW-Regeln bei Nutzung von KVM

Mein favorisierter Hoster Hetzner hat zur Zeit eine Aktion am Laufen, bei der alle Server über das Black Friday-Wochenende hinweg ohn Setup-Gebühren bestellbar sind. Dies hab ich zum Anlass genommen um von den Cloud-Servern zu einem EX41 zu wechseln. Mittels Libvirt und KVM laufen dort nun mehrere virtuelle Maschinen.

Bei der Absicherung der Server greife ich gerne auf den iptables-Wrapper UFW zurück, dessen Syntax ich einfach angenehmer finde.

In der Regel verbiete ich ersteinmal sämtliche offene Ports und öffne dann nur die wirklich benötigten. Nun sorgte dies allerdings dafür, dass ich die virtuellen Maschinen nicht mehr erreichen konnte. Dafür müssen entsprechende Forwarding-Regeln hinzugefügt werden.

In meinem Fall nutze ich kein zusätzliches Subnetz von Hetzner, sondern lediglich einzelne zusätzliche IPs. Diese müssen nun in der Datei /etc/ufw/before.rules wie folgt hinzugefügt werden:

-A FORWARD -d nn.nn.nn.nn -j ACCEPT
-A FORWARD -s nn.nn.nn.nn -j ACCEPT
-A FORWARD -d [2a01:4f9:xx:xx::xx] -j ACCEPT
-A FORWARD -s [2a01:4f9:xx:xx::xx] -j ACCEPT

Anschließend reicht ein ufw disable und ufw enable und die virtuellen Maschinen sind wieder erreichbar.

Mein favorisierter Hoster Hetzner hat zur Zeit eine Aktion am Laufen, bei der alle Server über das Black Friday-Wochenende hinweg ohn Setup-Gebühren bestellbar sind. Dies hab ich zum Anlass genommen um von den Cloud-Servern zu einem EX41 zu wechseln. Mittels Libvirt und KVM laufen dort nun mehrere virtuelle Maschinen.

Bei der Absicherung der Server greife ich gerne auf den iptables-Wrapper UFW zurück, dessen Syntax ich einfach angenehmer finde.

In der Regel verbiete ich erst einmal sämtliche offene Ports und öffne dann nur die wirklich benötigten. Nun sorgte dies allerdings dafür, dass ich die virtuellen Maschinen nicht mehr erreichen konnte. Dafür müssen entsprechende Forwarding-Regeln hinzugefügt werden.

In meinem Fall nutze ich kein zusätzliches Subnetz von Hetzner, sondern lediglich einzelne zusätzliche IPs. Diese müssen nun in der Datei /etc/ufw/before.rules wie folgt hinzugefügt werden:

-A FORWARD -d nn.nn.nn.nn -j ACCEPT-A FORWARD -s nn.nn.nn.nn -j ACCEPT-A FORWARD -d [2a01:4f9:xx:xx::xx] -j ACCEPT-A FORWARD -s [2a01:4f9:xx:xx::xx] -j ACCEPT

Anschließend reicht ein ufw disable und ufw enable und die virtuellen Maschinen sind wieder erreichbar.

Mein favorisierter Hoster Hetzner hat zur Zeit eine Aktion am Laufen, bei der alle Server über das Black Friday-Wochenende hinweg ohn Setup-Gebühren bestellbar sind. Dies hab ich zum Anlass genommen um von den Cloud-Servern zu einem EX41 zu wechseln. Mittels Libvirt und KVM laufen dort nun mehrere virtuelle Maschinen.

Bei der Absicherung der Server greife ich gerne auf den iptables-Wrapper UFW zurück, dessen Syntax ich einfach angenehmer finde.

In der Regel verbiete ich erst einmal sämtliche offene Ports und öffne dann nur die wirklich benötigten. Nun sorgte dies allerdings dafür, dass ich die virtuellen Maschinen nicht mehr erreichen konnte. Dafür müssen entsprechende Forwarding-Regeln hinzugefügt werden.

In meinem Fall nutze ich kein zusätzliches Subnetz von Hetzner, sondern lediglich einzelne zusätzliche IPs. Diese müssen nun in der Datei /etc/ufw/before.rules wie folgt hinzugefügt werden:

-A FORWARD -d nn.nn.nn.nn -j ACCEPT-A FORWARD -s nn.nn.nn.nn -j ACCEPT-A FORWARD -d [2a01:4f9:xx:xx::xx] -j ACCEPT-A FORWARD -s [2a01:4f9:xx:xx::xx] -j ACCEPT

Anschließend reicht ein ufw disable und ufw enable und die virtuellen Maschinen sind wieder erreichbar.

UFW-Regeln bei Nutzung von KVM

Mein favorisierter Hoster Hetzner hat zur Zeit eine Aktion am Laufen, bei der alle Server über das Black Friday-Wochenende hinweg ohn Setup-Gebühren bestellbar sind. Dies hab ich zum Anlass genommen um von den Cloud-Servern zu einem EX41 zu wechseln. Mittels Libvirt und KVM laufen dort nun mehrere virtuelle Maschinen.

Bei der Absicherung der Server greife ich gerne auf den iptables-Wrapper UFW zurück, dessen Syntax ich einfach angenehmer finde.

In der Regel verbiete ich ersteinmal sämtliche offene Ports und öffne dann nur die wirklich benötigten. Nun sorgte dies allerdings dafür, dass ich die virtuellen Maschinen nicht mehr erreichen konnte. Dafür müssen entsprechende Forwarding-Regeln hinzugefügt werden.

In meinem Fall nutze ich kein zusätzliches Subnetz von Hetzner, sondern lediglich einzelne zusätzliche IPs. Diese müssen nun in der Datei /etc/ufw/before.rules wie folgt hinzugefügt werden:

-A FORWARD -d nn.nn.nn.nn -j ACCEPT
-A FORWARD -s nn.nn.nn.nn -j ACCEPT
-A FORWARD -d [2a01:4f9:xx:xx::xx] -j ACCEPT
-A FORWARD -s [2a01:4f9:xx:xx::xx] -j ACCEPT

Anschließend reicht ein ufw disable und ufw enable und die virtuellen Maschinen sind wieder erreichbar.

23. November 2018

Die Cubox war eigentlich eine wirklich interessante Minicomputer-Plattform. Allerdings ist die Firma dahinter sehr schlampig und wenig hilfreich. Daher wird es keine weitere Cubox dieser Art in diesem Haushalt geben.

So, nun zum eigentlichen Problem und dessen Lösung.

Die Cubox hat eigentlich ein Gigabit Netzwerkanschluss, der sich allerdings aufgrund der BUS Limitierung nur zur Hälfte ausnutzen lässt. Wusste ich vorher. Soweit so gut. Allerdings “wackelt” die Geschwindigkeit zwischen 100KB/s und 8MB/s hin und her, wenn man bei einem aktuellen Debian nicht ein wenig Hand anlegt.

Zuerst legt man die Geschwindigkeit auf 100 MB/s Full Duplex ohne Autonegotiation fest. Dazu braucht man das Tool ethtool  . Das wird ganz einfach (als root) mit dem Befehl apt install ethtool installiert.

Um erst mal auszuprobieren, ob es funktioniert sucht man sich das entsprechende Device aus (zur not über den Befehl ifconfig ermitteln) und setzt die notwendigen Parameter

ethtool -s eth0 speed 10 duplex half autoneg off

Wenn das funktioniert hat, kann man das auch permanent eintragen, so dass die Einstellungen bei einem Systemstart automatisch gesetzt werden.

In der Datei /etc/network/interfaces schreibt man folgende Zeitle als letzte Zeile

ETHTOOL_OPTS="speed 100 duplex full autoneg off”

Dann werden diese Optionen beim nächsten Reboot automatisch gesetzt.

Will man dann doch versuchen das Gigabit Ethernet zum Laufen zu bekommen, soll es helfen, wenn man in der Datei /boot/uEnv.txt folgende Zeile als letzte Zeile einfügt.

enable_giga_arg=fec.disable_giga=0

Ich konnte allerdings keine besseren Geschwindigkeiten als mit der Einstellung 100MB/s full duples autoneg off feststellen. Wer einen Trick kennt dann doch die 400-500MBit herauszuholen, bitte gerne hier melden. Danke.

22. November 2018

Great Cow BASIC v0.98.03 ist erschienen.

Der BASIC Compiler hat erhebliche Änderungen erfahren, die man anhand der kleinen Suffix Erhöhung auf 03 gar nicht vermuten würde.

Das Komplettpaket enthält Demos und sieben Mikroprozessor-Programmierer.

(einschließlich der Kommandozeilen- und GUI-Tools für den Microchip Pickit 2 & 3) für Mikrochip- und AVR-Mikroprozessoren.)

Die Version enthält den oben gezeigten vollständigen Build, einen minimalen Build, einen Core-Build, einen GCGB-Build, MacOS, BSD Linux und einen Standard-Linux-Build.


Diese Version führt viele neue Funktionen wie folgt ein, lest  die Release-Information für detailierte komplette Beschreibungen, da es fast 50 Änderungen in dieser Version gibt.

Compiler
- Weitere Leistungssteigerungen - der Compiler ist schneller. (Auf meinem Linux Rechner ziemlich genau doppelt so schnell)
- Verbesserte Oszillatorunterstützung
- Korrekturen und Änderungen zur Verbesserung der Stabilität

Gerätedateien
- Neue Device Treiber hinzugefügt
- Alle Geräte Libraries wurden aktualisiert, um neue Funktionen zu unterstützen: HEFSAF, ADC und Speicher

Hilfe
- Aktualisiert für neue Fähigkeiten und Verbesserungen

GLCD
- Nextionsunterstützung
- ILI9326 Unterstützung

PWM
- Neuer flexibler Ansatz für CCP/PWM

LCD
- Neue 3-Dreileiter-Lösung

USB
- Neue USB-Funktionen eingeführt

RTCC
- Verbesserte Microchip RTCC-Unterstützung

Speicher
- HEF- und SAF-Unterstützung

Unterstützung von Betriebssystemen hinzugefügt
- Mac OS
- FreeBSD

Programmierer
- CuriousLoader hinzugefügt
- Verbesserte Benutzerfreundlichkeit

Bibliotheken
- Neue PCA9685
- Aktualisiert MCP 23017

CLC Designer
- Verbessert für die Unterstützung von mehr Geräten

PPSTool
- Erhebliche Verbesserung zur Unterstützung von 18FxxK42 I2C
- Farbkennzeichnung für den verwendeten Port
- Neuestes Gerät XML v1.75

Tipps und Tricks
Die bisherigen Tipps und Tricks sind noch sehr gut. Siehe https://sourceforge.net/p/gcbasic/discussion/579125/thread/7fae77a3/

Viel Erfolg mit der neuen Great Cow BASIC Version!

Bitte beachten:

Bitte keine Dateien aus dem Release v0.98.03 mit einer anderen Version von Great Cow BASIC vor v0.98.03 selektiv verwenden.

Bitte halte also die Version in Bezug auf den Build konsistent.

Wenn du das Build für deine eigenen Bedürfnisse anpasst, dann gibt es viele Methoden, um das Build konsistent zu halten und es dir zu ermöglichen, es anzupassen - es gibt Beiträge im Forum, wie du dies erreichen kannst.

Zum Download


Kleiner Hinweis für die Unixoiden User: Ursprünglich wurde GCBASIC unter Windows entwickelt, dort ist Groß Kleinschreibung kein Thema in Pfadangaben. Im Laufe der Zeit ist die User Gemeinde, und damit auch die Zahl der Mitwirkenden aus dem Unixoiden Umfeld angestiegen, was immer mehr zu Verwirrungen bei z.B. den Includes führen konnte. Nichts, was einem nun wirklich den Nutzen von Great Cow BASIC verringern würde, aber mehr Spaß hat man nunmal ohne Mixed Case.

Deshalb wurde das Projekt in einem Kraftakt auf einheitlich Groß Kleinschreibung geändert. Daher ist die endgültige Unixoid Build Version ein paar Tage hinterher. Anfang Dezember wird die bereinigte Version für die Unixoiden fertig sein.

Ps: Unixoid meint hier Mac OS, FreeBSD und Linux als Sammelbegriff. Evtl. würde es auch für die anderen Unix Plattformen funktionieren, das ist aber nicht getestet worden


19. November 2018

Mark Shuttleworth hat für die Ubuntu LTS 18.04 und künftige Versionen 10 Jahre Unterstützung in den Raum gestellt. Auch wenn die genauen Konditionen noch unklar sind, handelt es sich hierbei ziemlich deutlich um eine Kampfansage in Richtung Red Hat. Doch kann Canonical das mit der bisherigen Struktur von Ubuntu wirklich leisten?

Die genauen Einschränkungen sind noch nicht bekannt. Klar ist bisher lediglich, dass das Angebot nicht für den Desktop gilt und kostenpflichtig sein wird. Canonical sucht scheinbar nach Wegen Ubuntu stärker zu monetarisieren ohne das Versprechen der prinzipiell freien und kostenlosen Verfügbarkeit zu brechen. Das ist legitim und erweiterte Supportzeiträume scheinen gewünscht zu werden - Red Hat und SUSE bieten so etwas ja nicht umsonst an. Selbst Debian hat die Supportzeiträume durch sein LTS Programm zumindest teilweise angehoben. Diese Entwicklung sollten sich vor allem jene angucken, die glauben bei Rolling Release läge die Lösung (siehe: Kommentar: KDE und die Distributionen - zwei Antipoden).

Allerdings ist Ubuntu auf so eine Ausdehnung strukturell nicht vorbereitet. Die Paketquellen von Red Hat sind deutlich fokussierter und bieten nur eine streng begrenzte Auswahl an Programmen. Red Hat wägt ganz offensichtlich im Vorfeld ab, was sie über 10 Jahre pflegen wollen und können. Dabei verfolgen sie ein doppeltes Prinzip aus Pragmatismus und Verlässlichkeit. Während einige Bestandteile wie der Kernel grundsätzlich versionsstabil gehalten und aufwändig mit Patches versorgt werden, aktualisieren die Entwickler innerhalb der Minor-Versionen manche Pakete großzügig.

Bei Ubuntu lässt sich jedoch selbst für einen wohlmeinenden Beobachter mit langjähriger Erfahrung kein wirkliches System beobachten. Die Auswahl dessen was zum Kernbereich main gehört kann man nur als erratisch charakterisieren. Teilweise werden sogar Betaversionen, wie jüngst beispielsweise bei OpenJDK, in die finale Version aufgenommen. Mal sind einige Bestandteile einer Software in main, während andere in universe liegen. Für letzteres kann man PostgreSQL als Beispiel nehmen. Gleichzeitig fühlt man sich dem Debian-System absoluter Versionsstabilität verpflichtet, ohne dies qualitativ konsequent umsetzen zu können.

Hinzu kommt die problematische Dauerbaustelle der unterschiedlichen Paketquellen. Bei Red Hat ist das ganz einfach gelöst: Was bei Veröffentlichung in der Distribution ist, wird 10 Jahre gepflegt - was nicht dabei ist, fehlt halt. Ubuntu hat main, universe, multiverse und restricted. Der Support erstreckte sich schon jetzt nur auf main und mit Abstrichen restricted. Universe wächst im Laufe des "Supportzeitraumes" einer jeden Version zuverlässig zu einer toxischen Deponie voller Sicherheitslücken und fehlerhafter Software heran. Die nun angekündigten 10 Jahre sollen nicht für den Desktop gelten, weshalb Canonical nun auch noch den main Bereich in Paketgruppen mit unterschiedlichem Supportstatus unterteilt.

Die Ankündigung von 10 Jahren Support dürfte daher faktisch vor allem dazu führen, dass Systeme länger in Betrieb bleiben, die zu einem erheblichen Teil aus nicht gewarteten Paketen bestehen. Einfach weil niemand mehr dieses System überblicken kann. Mal ganz davon abgesehen, dass Canonical erst noch zeigen muss, dass es auch in der Lage ist die im April 2018 erratisch zusammen gestellte Komposition auch 10 Jahre zu pflegen.


Bilder:
Einleitungs- und Beitragsbild von Tumisu via pixaybay / Lizenz: CC0 Creative Commons

"

Der OpenStack Summit 2018 fand vom 13.11.-15.11. im CityCube Berlin statt. Es war der erste Summit in Deutschland und ich nutzte die Gelegenheit, den Summit erstmals zu besuchen. Hier folgt nun ein Erfahrungsbericht.

Motivation

Privat interessiere ich mich bereits seit vielen Jahren für diverse Themen rund um Open Source Hard- und Software. Beruflich bin ich aktuell in ein Projekt involviert, welches sich inhaltlich mit der Speicher-Lösung Ceph [1], [2] und der Cloud-Umgebung OpenStack [3], [4] beschäftigt.

Bei beiden handelt es sich um äußerst komplexe Open Source Technologien und die Einstiegshürde liegt entsprechend hoch. Dies liegt unter anderem daran, dass man hier kein fertiges Produkt bekommt, sondern eher ein Framework, welches sich flexibel für diverse Anwendungsfälle eignet.

Mit dem Summit bot sich eine gute Gelegenheit, die Community kennenzulernen, Vorträge über Fallstudien und Neuentwicklungen zu hören sowie an Workshops zur weiteren Entwicklung teilzunehmen.

Der Ceph Day Berlin

Im Vorfeld des OpenStack Summits fand ebenfalls im CityCube Berlin der Ceph Day [5] statt. Eröffnet wurde dieser von Sage Weil, welcher einen Überblick über den aktuellen Entwicklungsstand und neue Funktionen im kommenden Release gab.

Es folgten Vorträge über die neuen Management- und Monitoring-Funktionalitäten des überarbeiteten Dashboards, eine Fallstudie vom MeerKAT Radio-Teleskop und noch einige mehr. Begleitend wurden die Teilnehmer mit Kaffee, Kaltgetränken und kleinen Snacks versorgt.

Besonders gefallen haben mir die Vorträge über den Entwicklungsstand, die Neuerungen und wie man mit Upmap das Backfilling bzw. Rebalancing in den Griff bekommt. Darüber hinaus habe ich die Gelegenheit genutzt, in den Pausen mit anderen Teilnehmern, über deren Anwendungsfälle und  Erfahrungen mit Ceph zu sprechen. Auch in diesen Gesprächen gab es sowohl neue Einblicke, als auch Bestätigung für Dinge, die ich mir bisher aus der Literatur angelesen und in einem kleinen Proof of Concept erfahren habe.

Alles in allem war es ein guter Tag, welcher Lust auf die weiteren Tage machte.

Der OpenStack Summit

Am Dienstag startete dann der OpenStack Summit mit einer Reihe von Keynotes. Erste Erkenntnis: Da es auf diesem Summit nicht nur um OpenStack geht, wird sich die Veranstaltung einen neuen Namen geben und sich zukünftig Open Infrastructure Summit nennen.

Ganz grob lässt sich der Summit in das Vortragsprogramm, den Marktplatz und die Flurgespräche unterteilen.

Das Vortragsprogramm

Es gab ein reichhaltiges und abwechslungsreiches Vortragsprogramm [6]. Aufgrund des internationalen Publikums wurden sämtliche Vorträge in englischer Sprache gehalten.

Die Vorträge ließen sich erneut in Fallstudien, Projektvorstellungen, Neuigkeiten und Sponsoren-Vorträge unterteilen. Es gab ein breites Spektrum sowohl an Themen, als auch an deren Qualität.

Bei den vielen parallelen Strängen und interessanten Themen war es unmöglich, alle interessanten Vorträge zu besuchen. Zum Glück wurden sehr viele Vorträge aufgezeichnet, so dass man sie sich auch im Nachgang noch auf Video ansehen kann [7].

Eine interessante Erfahrung für mich war die Teilnahme an den Arbeitstreffen einiger Gruppen, welche sich unter anderem um die Weiterentwicklung der verschiedenen Deployment-Werkzeuge für OpenStack drehten. Die Teilnehmer hielten die Agenda in öffentlich zugänglichen Etherpads [8] fest und sammelten in diesen sowohl Fragen, Vorschläge als auch Antworten zu den gestellten Fragen.

Insgesamt wirkten diese Treffen zwar nicht sehr effizient, doch habe ich auch keine Idee, wie man ein Treffen mit so vielen Teilnehmern effizienter gestalten kann. Ich hoffe nun auf die Ergebnisse, da diese einem Neueinsteiger die Wahl eines geeigneten Deployment-Tools entscheidend vereinfachen könnten.

Der Marktplatz

Als Marktplatz wurde die Ausstellerfläche der Sponsoren im CityCube bezeichnet. Hier ergab sich die Gelegenheit, mit den Firmen in Kontakt zu treten, welche aktiv an der Entwicklung von Ceph und OpenStack beteiligt sind und ergänzende kommerzielle Lösungen und Support für diese anbieten.

Als SysAdmin habe ich mit großer Freude zur Kenntnis genommen, dass hier vor allem Techniker vor Ort waren und keine Vertriebsmitarbeiter. So konnte man sich darüber austauschen, was ein Produkt wirklich kann, wie es funktioniert und was davon zu erwarten ist. Und sind wir mal ehrlich, einen Preis dafür kann man immer noch anfragen. Dies gelingt in den meisten Fällen deutlich einfacher, als einen technisch versierten Ansprechpartner zu finden.

Selbstverständlich konnte man hier auch das ein oder andere Souvenir in Form eines T-Shirts, einer Tasse oder eines Huts abstauben. So war auch für Souvenir-Jäger gesorgt.

Flurgespräche

Flurgespräche nenne ich die vielen Gelegenheiten, die sich boten, um mit Menschen aus der Community Gespräche über verschiedenste Themen zu führen. Häufig sind diese informellen Gespräche genauso informativ, wenn nicht sogar noch erkenntnisreicher, als so mancher Vortrag.

Darüber hinaus besitzen sie selbstverständlich auch einen gewissen Unterhaltungswert. Am Dienstag Abend saß ich mit einem US-Amerikaner und einem Russen zusammen. Wir tauschten uns über kulturelle Unterschiede und Herangehensweisen beim Betrieb von Rechenzentren aus. Und wir hatten eine Menge Spaß dabei.

Grundsätzlich besitzen Ceph und OpenStack eine recht offene und freundliche Community. Man konnte schnell Anschluss finden und auch für die vermeintlich naiven Fragen eines Einsteigers nahm man sich Zeit, um diese ausführlich zu diskutieren.

Mein größter Dank gilt der Teilnehmerin oder dem Teilnehmer, welche/r mein verlorenes Portemonnaie gefunden und abgegeben hat. VIELEN DANK an die bzw. den Unbekannte/n!

Fazit

Ich persönlich ziehe ein gemischtes Fazit. Der Ceph Day sowie der OpenStack Summit waren toll. Sowohl das offizielle Programm als auch die Menschen waren spitze. Es war eine tolle Erfahrung, dabei zu sein. Ich hoffe, dass sich mir diese Möglichkeit noch einmal bietet.

Bezüglich Ceph und OpenStack habe ich viele Anwendungsszenarien kennengelernt und einen guten Einblick in diverse Projekte gewonnen. Deutlich wurde dabei jedoch auch, dass OpenStack noch lange nicht fertig ist und es vermutlich auch nie sein wird. Die Entwicklung wird in alle möglichen Richtungen weitergehen. Mit dabei sind eine Menge Haken, Ösen und Dinge, die einfach noch nicht ausgereift sind.

Doch muss man sich von diesen lebendigen Projekten nicht abschrecken lassen. Die Fallstudien bspw. des CERN, des MeerKAT oder des Human Brain Projects zeigen, dass man diese Projekte mit den richtigen Voraussetzungen sehr erfolgreich betreiben kann.

Was wir in unserer Einrichtung daraus machen, wird die Zukunft zeigen.


  1. Ceph Project Homepage: https://ceph.com/
  2. Ceph – Wikipedia: https://de.wikipedia.org/wiki/Ceph
  3. OpenStack Project Homepage: https://www.openstack.org
  4. OpenStack – Wikipedia: https://de.wikipedia.org/wiki/OpenStack
  5. Ceph Day Berlin 2018: https://ceph.com/cephdays/ceph-day-berlin/
  6. Full Schedule 2018: https://www.openstack.org/summit/berlin-2018/summit-schedule/full/
  7. Aufgezeichnete Tracks: https://www.openstack.org/summit/berlin-2018/summit-schedule/#day=2018-11-13&recorded=true
  8. Etherpad – Wikipedia: https://de.wikipedia.org/wiki/Etherpad

18. November 2018

NAS Systeme erfreuen sich zunehmender Beliebtheit. Einerseits weil die vorgehaltenen Datenbestände mit zunehmender Digitalisierung ständig wachsen, andererseits weil Notebooks und Desktoprechner durch den Trend hin zur SSD tendenziell weniger Speicherplatz aufweisen, als vor einigen Jahren. Unter den freien Systemen konkurrieren vor allem FreeNAS und openmediavault um die Gunst der Anwender. Doch welches soll man nehmen?

Ein NAS ist etwas vereinfacht ausgedrückt auch nur eine Variante eines Homeservers. Eigentlich benötigt man für einen solchen Netzwerkspeicher also auch kein eigenes Betriebssystem, sondern kann einfach die Linux-Distribution der Wahl nehmen. NFS, SMB oder ein Cloudspeicher lassen sich so ohne Schwierigkeiten einrichten. Man benötigt hier aber einiges Wissen im Linux-Server Bereich oder muss sich dieses aneignen. Außerdem erfolgt die Administration ausschließlich auf der Kommandozeile, da entsprechende grafische Oberflächen fehlen.

Wer also etwas Komfort haben möchte, aber nicht gleich ein fertiges NAS von der Stange erwerben will, greift in der Regel zu einem spezialisierten Betriebssystem. Vor allem FreeNAS und openmediavault haben sich hier in der Vergangenheit einen Namen gemacht. Wo liegen die Vorteile und Nachteile und welches System soll man im Zweifelsfall nehmen?

Beide Systeme wurden bereits vor einiger Zeit vorgestellt:

  1. Ausflug in die BSD-Welt: FreeNAS
  2. openmediavault - NAS/Heimserver für GUI-Liebhaber

FreeNAS

FreeNAS existiert seit 2005 und wird seit 2010 von iXsystems entwickelt. Diese Firma vertreibt Server und Speicherlösungen für den Unternehmenseinsatz, auf denen es FreeNAS einsetzt. Die Ausrichtung auf den professionellen Einsatz bestimmt oft die Entwicklungsrichtung von FreeNAS.

FreeNAS ist eine BSD-Variante und basiert gegenwärtig auf FreeBSD. Dadurch bedingen sich viele Kernfunktionen und Eigenheiten von FreeNAS. Als zentrales Dateisystem kommt das leistungsstarke ZFS zum Einsatz, während die gängigen Linux- und Windows-Dateisysteme wie Ext2-4 oder NTFS zwar lesend und schreibend eingebunden werden können, jedoch nicht als Standard vorgesehen sind.

BSD-Varianten unterscheiden sich in ihrem Aufbau stark von Linux-Distributionen. Ihre Entwicklung und Auslieferung erfolgt als aufeinander abgestimmtes monolithisches Gesamtpaket. FreeNAS bringt daher bereits im Auslieferungszustand zahlreiche Funktionen mit wie SMB/CIFs, FTP, NFS, rsync, iSCCi, AFP usw. usf.

Der sehr große Funktionsumgang und die Verwendung von ZFS setzen eine relativ leistungsstarke Hardware voraus. Das System benötigt beispielsweise mindestens 8 GB Arbeitsspeicher.

Zur Erweiterung des Kernsystems setzt FreeNAS so genannte iocage Jails ein. Das System stammt von FreeBSD und basiert vereinfacht gesagt auf Containern, in denen eine eigene minimale FreeBSD Variante läuft um einen Dienst wie z. B. ownCloud zu betreiben. Je mehr solcher Jails man betreiben möchte, desto umfangreicher der Ressourcenbedarf des Systems.

Die BSD-Basis mag für viele erfahrene Linux-Anwender ungewohnt sein, FreeNAS kompensiert dies aber mit einer ausgezeichneten Dokumentation.

openmediavault

Openmediavault (omv) ist entwicklungsgeschichtliche eine Abspaltung von FreeBSD. Der Hauptenwickler Volker Theile vertrat bei einer Richtungsauseinandersetzung 2009 die Ansicht, dass man anstelle von BSD auf eine Linux-basierte Grundlage wechseln sollte. Nachdem er sich mit dieser Ansicht nicht durchsetzen konnte starte er mit coreNAS ein eigenes Projekt, das heute als openmediavault firmiert.

Openmediavault ist streng genommen kein eigenes System, sondern ein Aufsatz für Debian. Den Debian-Paketquellen wird dazu eine eigene Paketquelle hinzugefügt, über die eine Weboberfläche und einige Plugins verteilt werden.

Während die Linux-Basis eine größere Modularität und - verglichen mit FreeNAS - geringeren Ressourcenbedarf ermöglicht, bringt dieses Entwickungsmodell auch einige Probleme mit sich. Openmediavault hatte in der Vergangenheit immer Probleme mit der Entwicklung von Debian Schritt zu halten. Das gegenwärtig aktuelle openmediavault 4 (Arrakis) erschien erst am 08. Mai 2018, während die Debian-Basisversion 9 bereits seit Juni 2017 zur Verfügung steht. Man steht also bereits seit dem Release von 4.0 vor der Herausforderung schnell die Portierung auf das bereits in den Startlöchern stehende Debian 10 vorzunehmen.

Die Modularität und fehlende gemeinsame Entwicklung von Debian-Basis und openmediavault-Oberfläche sorgen zudem immer wieder für Probleme im Betrieb. Nicht alles lässt sich reibungslos über die Oberfläche einstellen und manchmal ist ein Wechsel auf die Kommandozeile nicht zu vermeiden.

Openmediavault verfügt zudem nur über eine knappe Dokumentation und viele Erweiterungen sind überhaupt nicht dokumentiert. Bei auftretenden Schwierigkeiten steht man dadurch nicht selten vor unlösbaren Problemen.

Fazit

Man sollte sich von der BSD-Basis nicht abschrecken lassen. FreeNAS ist das mächtigere System und durch die integrierte Entwicklung ein deutlich besser aufeinander abgestimmtes System. Der Preis ist der relativ hohe Ressourcenbedarf, weshalb insbesondere schwache Heimserversysteme oftmals nur openmediavault als NAS zulassen.

Die Lernkurve für BSD-Anfänger ist zudem anfänglich sehr steil. Viele liebgewonnene Funktionen und Befehle von Linux funktionieren eben nicht oder nicht exakt gleich. Ähnlich wie beim Wechsel von Windows zu Linux auf dem Desktop, muss man sich also auf das neue System einlassen.


Bilder:
Einleitungs- und Beitragsbild von 3dman_eu via pixabay / Lizenz: CC0 Creative Commons

"

17. November 2018

Im September hat Mozilla seinen neuen Sicherheits-Dienst Firefox Monitor gestartet. Dabei handelt es sich um eine Webseite, welche Nutzer überprüfen lässt, ob diese in der Vergangenheit Opfer von einem Datendiebstahl waren. Ab sofort gibt es Firefox Monitor auch auf Deutsch, außerdem rollt Mozilla eine Integration in Firefox aus.

Firefox Monitor ist Ende September offiziell gestartet und unter der Domain monitor.firefox.com erreichbar. Seit dem Start von Firefox Monitor haben sich bereits hunderttausende Nutzer angemeldet, um über zukünftige Datendiebstähle informiert zu werden, wie Mozilla mitgeteilt hat. Aufgrund der positiven Resonanz ist Firefox Monitor nun in insgesamt 26 Sprachen verfügbar, um potentiell auch für mehr als 2,5 Milliarden nicht-englischsprachige Nutzer verfügbar zu sein. Unter den neu unterstützten Sprachen ist auch Deutsch.

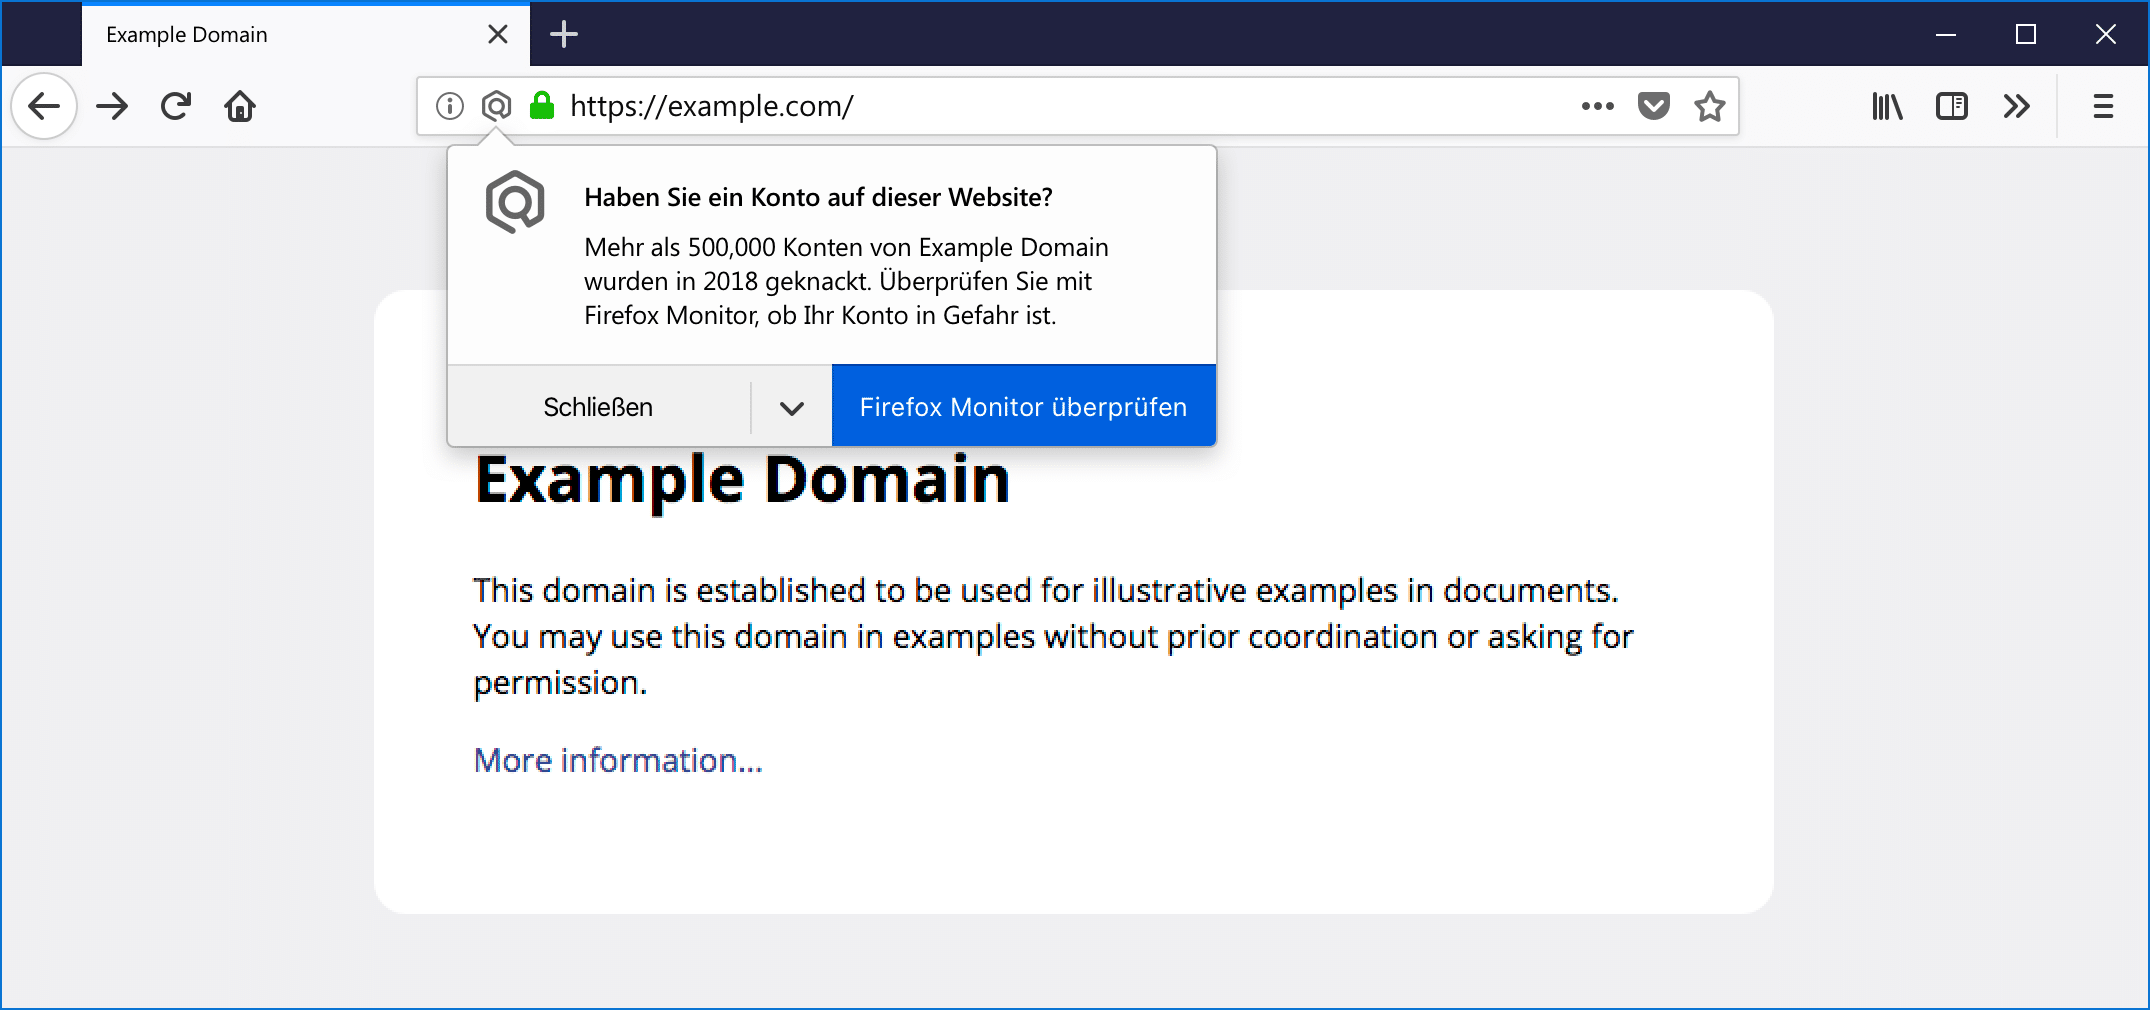
Darüber hinaus startet Mozilla eine direkte Integration in Firefox, welche im Laufe der nächsten Wochen flächendeckend ausgerollt werden soll. Die Integration besteht darin, dass Firefox den Nutzer darauf hinweist, wenn eine besuchte Webseite in jüngster Vergangenheit Opfer eines Datendiebstahls geworden ist.

Firefox Monitor

Konkret bedeutet dies, dass Firefox eine Warnung anzeigt, wenn der Besucher eine Webseite besucht, über welche eine entsprechende Information in den letzten zwölf Monaten hinzugefügt worden ist. Dies trifft für Nutzer zu, welche noch nie eine solche Meldung von Firefox erhalten haben. Nutzer, für welche eine solche Warnung nicht mehr neu ist, erhalten entsprechende Warnungen dann nur noch bis maximal zwei Monate danach. Außerdem wird die Warnung nicht mehr als einmal pro Webseite angezeigt. Über diese Warnung kann direkt die Webseite von Firefox Monitor aufgerufen werden, die Funktionalität kann an dieser Stelle aber auch komplett abgeschaltet werden.

Der Beitrag Firefox Monitor ab sofort auch auf Deutsch verfügbar, Firefox-Integration erschien zuerst auf soeren-hentzschel.at.

Openmediavault (omv) ist ist ein NAS-Aufsatz für Debian (siehe auch: openmediavault - NAS/Heimserver für GUI-Liebhaber), der es auch Anfängern ermöglicht einen Linux-basierten Netzwerkspeicher in den eigenen vier Wänden zu betreiben. Es ist damit die Linux-Alternative zu FreeNAS, das mehr Optionen bietet, aber auch ein bisschen BSD-Kenntnis voraussetzt (siehe: Ausflug in die BSD-Welt: FreeNAS).

Openmediavault basiert auf Debian 9 "Stretch", weshalb die ausgelieferte Samba-Version zu alt ist um als Ziel für eine Time Machine Sicherung zu fungieren (siehe auch: Time Machine auf einem Linux Server - Stand macOS 10.14 "Mojave"). Es ist daher notwendig das Netatalk-Plugin nachzuinstallieren. Dies kann man entweder über die GUI erledigen oder per SSH auf der Kommandozeile:

# apt-get install openmediavault-netatalk

Zuerst legt man einen neuen Benutzer an, der auf die später einzurichtende Freigabe zugreifen darf. Der Einfachheit halber kann man ihn tmb nennen. Der neue Benutzer muss keiner besonderen Gruppe geordnet werden.

Anschließend steht unter "Dienste" Apple Filing zur Verfügung, wo man eine entsprechende Freigabe einrichtet.

Den freizugebenden Ordner kann man natürlich selbst wählen. Wichtig ist die Time Machine Unterstützung zu aktivieren und ein Quota festzulegen, denn ansonsten läuft irgendwann die gesamte Partition voll auf der die Freigabe liegt.

Über die Lupe rechts neben dem freigegebenen Ordner kann man nun noch die Zugriffsrechte einstellen. Dem zuvor angelegten Benutzer tmb müssten hier Lese- und Schreibrechte eingeräumt werden.

Der OMV-Server steht nun als Backupziel für Time Machine Sicherungen zur Verfügung. Die weitere Einrichtung kann nun unter macOS erfolgen. In den macOS Systemeinstellungen unter Time Machine lässt sich nun unter Volume auswählen das OMV-NAS auswählen. Bei der Abfrage von Benutzername und -passwort sind die Daten des zuvor erstellten Benutzers einzugeben - im konkreten Beispiel also von tmb.

Je nach Sicherung des Servers sollte man noch in Erwägung ziehen das Time Machine Backup zu verschlüsseln. Es macht beispielsweise recht wenig Sinn den Mac mit FileVault zu sichern, wenn zwei Zimmer weiter der unverschlüsselte Sicherungsserver steht.

Eine Homeserver ist natürlich kein ordentliches Backupmedium. Ein mit dem Rechner verbundenes Medium (auch via Netzwerk) ist kein ideales Sicherungsmedium, da es bei vielen Problem mit betroffen sein kann (nicht zuletzt durch Bedienfehler des Anwenders). Zudem kann auch der Homeserver ausfallen, insbesondere bei Geräten im 24/7-Betrieb ist das nur eine Frage der Zeit. Der Server sollte also selbst ebenfalls gesichert werden. Die Sicherung über den Zwischenschritt Server (letztlich landet alles auf zwei normalen HDD's, die getrennt aufbewahrt werden) dient vor allem der stündlichen Sicherungsfunktion von Time Machine.


Bilder:
Einleitungs- und Beitragsbild von FreePhotosART via pixabay / Lizenz: CC0 Creative Commons

"

Auf der Suche nach einem neuen Desktop für unsere Schule möchte ich mir verschiedene Desktopumgebungen anschauen. Die Auswahl ist groß und ich habe einige sehr hilfreiche Kommentare und Vorschläge zu meinem letzten Artikel erhalten. Vielen Dank dafür.  Den Start macht heute Xubuntu. Xubuntu ist ein Derivat von Ubuntu, welches Xfce anstatt GNOME als Desktop nutzt. Auf der Website des Projekt beschreibt sich Xubuntu so:

Xubuntu ist ein elegantes und einfach zu bedienendes Betriebssystem. Es wird mit Xfce ausgeliefert, einer stabilen, leichten und konfigurierbaren Desktop-Umgebung.

Xubuntu ist perfekt für diejenigen, die das Beste aus ihren Desktops, Laptops und Netbooks mit einem modernen Look und genügend Funktionen für den effizienten, täglichen Gebrauch herausholen wollen. Es funktioniert auch auf älterer Hardware gut.

Bietet Xubuntu, was es verspricht? Ist es der beste Kompromiss aus modernem, aber ressourcenarmem Desktop? Das möchte ich mir anhand unserer Kriterien genauer anschauen.

Stabilität

Die Installation verlief ohne Probleme. Das ist heutzutage in den meisten Fällen kein Problem mehr 🙂 . Bei meinen Tests konnte ich bisher keine Stabilitätsprobleme erkennen.

Support

Im Gegensatz zu Ubuntu LTS bietet Xubuntu LTS 3 statt 5 Jahre Support. 5 Jahre sind sicher besser, aber in der Regel werden wir unser Image spätestens nach 3 Jahren updaten. Auf dem Server sind die längeren Support-Zeiträume wichtiger als auf dem Desktop.

Geringe Hardwareanforderungen

Die Hardwareanforderungen sind bei Xubuntu recht gering. Empfohlen werden 1GB Arbeitsspeicher und 20GB freier Speicher auf der Festplatte. Nach dem Start verbraucht Xubuntu ca. 500MB an Arbeitsspeicher. Sobald man aber Firefox mit ein paar Tabs startet steigt der Verbrauch schnell auf über 1GB an. Deshalb sollte man mindestens 2GB installiert haben. Ansonsten ist Xubuntu aber wesentlich genügsamer als Ubuntu mit GNOME oder Unity.

Einfache Bedienbarkeit

Dieser Punkt ist eher subjektiv, denn jeder hat sich im Laufe der Jahre an eine Desktop-Umgebung gewöhnt. Egal ob Windows, macOS, Unity, Gnome, Xfce, KDE – die Liste könnte ich noch lang weiterführen. Ich z.B. habe mich sehr an Unity gewöhnt und komme damit gut zurecht. Eine Umstellung auf GNOME oder eine andere Desktopumgebung fällt mir deshalb schwer. In einer Schule gibt es noch eine viel größere Bandbreite. Ich glaube man kann hier nicht so viel falsch machen, wenn man Linux in der Schule einsetzt. Für die meisten wird die Desktopumgebung neu sein. Es ist viel wichtiger Einführungen, Training und Workshops anzubieten, um die Kollegen an eine neue Umgebung zu gewöhnen. Generell kann man entscheiden, ob man sich eher an Windows 10 oder macOS orientiert.

Xfce hat ein Startmenü und kann mit einem Dock (z.B. Plank) erweitert werden. Dadurch sollten sich die meisten nach einiger Zeit gut zurechtfinden.

Modernes & hübsches Aussehen

Standardmäßig wirkt das Aussehen von Xubuntu eher altbacken, weder hübsch noch sonderlich modern. Über den Paketmanager kann man sich weitere Themes installieren, die dem Xfce-Desktop schöner machen. Das ist zum einen das Arc- oder Numix-Theme. Interessant fand ich auch noch das Qogir-Theme.

Xubuntu

Fazit

Xubuntu wird auf jeden Fall ein Kandidat für unseren Linux-Desktop in der Schule. Dafür sprechen v.a. die geringen Hardwareanforderungen. Sobald linuxmuster.net v7 als Beta veröffentlicht wird, werden wir Xubuntu noch den Praxistest unterziehen. Die meisten Schwierigkeiten und Stolpersteine zeigen sich bekanntlich erst, wenn man es auch tatsächlich einsetzt. Das Aussehen ist ein kleiner Dämpfer, auch wenn man es hübscher machen kann. An das neue Ubuntu-Theme in Ubuntu 18.10 kommt es m.M.n. aber nicht heran.

14 Kommentare

Der Beitrag Xubuntu – bester Kompromiss für Linux in der Schule? erschien zuerst auf .:zefanjas:..

16. November 2018

Mozilla hat mit Firefox 63.0.3 ein weiteres außerplanmäßiges Update für Firefox 63 veröffentlicht und behebt damit mehrere Probleme der Vorgängerversion.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Nachdem Firefox 63.0.1 ausschließlich für Desktop-Betriebssysteme und Firefox 63.0.2 ausschließlich für Android zur Verfügung stand, gibt es von Mozilla mit Firefox 63.0.3 nun das zweite außerplanmäßige Update für Firefox 63 auf Windows, macOS und Linux. Behoben wurden mehrere Probleme, Sicherheitslücken gab es mit dem Update keine zu schließen.

Das Update behebt ein Problem, welches für Nutzer mit bestimmten Proxy-Konfigurationen ein nur langsames Laden von Webseiten verursachen konnte. Performance-Probleme konnte es ebenfalls bei Videos in Hintergrund-Tabs geben. Ein weiteres Problem betraf WebGL-Spiele, die nach kurzer Spielzeit nicht mehr liefen. Außerdem wurden zwei mögliche Absturzursachen sowie nicht funktionierende Magnet-Links behoben.

Der Beitrag Mozilla veröffentlicht Firefox 63.0.3 erschien zuerst auf soeren-hentzschel.at.