staging.inyokaproject.org

2022 Woche 23

12. Juni 2022

Wer Red Hat Enterprise Linux (RHEL) betreiben möchte, benötigte dazu eine sogenannte Subskription, im Folgenden RHEL-Sub genannt. Die Kosten für eine RHEL-Sub ergeben sich aus der Art der RHEL-Sub und dem damit verbundenen Service-Level. Der schon etwas ältere Artikel Support-Subskriptionen von SUSE und Red Hat gibt hierzu einen kleinen Einblick.

Da RHEL-Klone wie AlmaLinux und Rocky Linux kostenlos verfügbar sind, kommt schnell die Frage auf: „Warum soll ich für RHEL soviel Geld bezahlen, wenn ich quasi das gleiche OS unter anderem Namen kostenlos nutzen kann?“

Um bei der Beantwortung dieser Frage zu helfen, stelle ich in diesem Artikel einige potenzielle Mehrwerte vor, die man mit dem Erwerb einer RHEL-Sub erhält.

Aus Gründen der Transparenz weise ich darauf hin, dass ich Mitglied der Red Hat Accelerators Community und System-Administrator diverser RHEL-Server bin. Dieser Text gibt ausschließlich meine persönlichen Ansichten und nicht die von Red Hat oder die meines Arbeitgebers wieder. Zwar können diese in einzelnen Punkten übereinstimmen, müssen es aber nicht.

Kostenlose RHEL-Subs

Nicht alle RHEL-Subs kosten Geld. Es gibt auch zwei Subskriptionen, mit denen sich RHEL und bestimmten Rahmenbedingungen kostenlos betreiben lässt.

Red Hat Developer Subscription for Individuals

Ein jeder kann über das Red Hat Developers Program (engl.) kostenlos eine persönliche RHEL Developer Subscription (engl.) erhalten. Mit dieser Sub erhält der Besitzer das Recht, bis zu 16 Systeme (physisch oder virtuell) zu betreiben; auch in Produktion.

Die Subskription muss jedes Jahr verlängert werden. Die Verlängerung ist ebenfalls kostenlos.

Die Subskription beinhaltet keinen kommerziellen Support. Man hat lediglich Zugriff auf die Wissensdatenbank und die Customer Portal Community. Die SaaS-Dienste Red Hat Insights und Image Builder können auch mit dieser Subskription genutzt werden.

Red Hat Developer Subscription for Teams

Im Unterschied zur oben vorgestellten individuellen Subskription dürfen Systeme mit der RHEL-Sub-for-Teams nicht in Produktion betrieben werden. Sie dient ausschließlich der Entwicklung, dem Test und der Qualitätssicherung. Dafür dürfen mit dieser Sub eine sehr große Anzahl RHEL-Systeme provisioniert werden.

Ich bin mir nicht sicher, ob ich eine genaue Zahl nennen darf. Darum glaubt mir bitte, wenn ich euch sage: „Es sind wirklich eine Menge Berechtigungen für physische und virtuelle Systeme enthalten.“

Diese Subskription erhaltet ihr nur über euer Red Hat Account Management. Falls ihr dieses (noch) nicht kennt, wendet euch im Zweifel an die Firma, wo ihr eure RHEL-Subs kauft.

Mich selbst hat es einige Mühen gekostet, an diese Sub zu kommen. Laut Aussage meines Account-Managers war ich der erste Kunde in Deutschland, der diese Sub kannte und haben wollte. Dank der Red Hat Accelerators und meines Account-Managers, der nicht aufgegeben hat, hat es schlussendlich geklappt. Falls ihr Probleme habt, diese Sub zu bekommen, schreibt mich einfach an. Vielleicht habe ich noch einen Tipp für euch.

Für den Support, Zugriff auf Red Hat Insights und Image Builder gelten die gleichen Bedingungen wie für die RHEL Developer Subscription for Individuals.

Support

Support meint an dieser Stelle nicht die Hilfe und Unterstützung, die man auf Mailinglisten, in Foren oder Chats erhalten kann. Gemeint ist ausschließlich der kommerzielle Support der Firma Red Hat, welchen man per Telefon, E-Mail oder das Customer Portal erreichen kann.

Über den Support hat man Kontakt zu den Menschen, die sich vermutlich am besten mit dem Produkt auskennen. Hier sitzen Menschen, die dafür bezahlt werden, uns Kunden bestmöglich zu unterstützen. Dabei mag es von Fall zu Fall Schwankungen in der Reaktionszeit und/oder der Qualität geben.

Mir persönlich hat der Support schon in etlichen Fragestellungen und bei einigen hartnäckigen Problemen weiterhelfen können. Dabei waren so schöne Dinge wie Kernel Panic bei Zugriff auf eine eingehängte DFS-Ressource, deren Shares in einer HNAS-Speicher-Infrastruktur liegen. Ich glaube, sowas haben die wenigsten Menschen bei sich daheim im Keller stehen. Und die Chance, bei diesem Problem Hilfe in einem Forum oder Chat zu finden, dürfte dementsprechend gering sein. Der Support stellte in diesem Fall Kontakt zu einem Engineer her, der über eine hervorragende Kenntnis der beteiligten Protokolle und Protokollversionen verfügte und beim Debugging unterstützte. Am Ende erhielten wir einen angepassten Kernel, der das Problem löste und den wir nutzen konnten, bis das Problem auch Upstream und im regulären RHEL-Kernel gefixt wurde.

Nicht zuletzt ist kommerzieller Support ein guter Verbündeter, wenn man selbst nicht weiterweiß und sich Druck aufbaut. Nach dem Motto: „Wenn selbst der Hersteller nicht weiter weiß, woher soll ich dann wissen, warum es nicht geht?“ Es ist nie schön, wenn es soweit kommt. Noch hässlicher wird es, wenn man dann nicht auf jemand anderen zeigen kann.

Red Hat Insights

Zu Red Hat Insights (engl.) habe ich in der Vergangenheit bereits eine eigene Serie geschrieben, auf die ich an dieser Stelle verweise:

  1. Einführung in Red Hat Insights
  2. Erkundung von Red Hat Insights — Advisor
  3. Schwachstellen-Management mit Red Hat Insights
  4. Red Hat Insights – Compliance
  5. Red Hat Insights – Patch and Drift
  6. Persönliche Bewertung von Red Hat Insights

Dieser Dienst steht auch mit den kostenlosen Developer-Subs zur Verfügung. Vorausgesetzt, die Nutzung ist unter geltendem Recht möglich, stellt dieser Dienst einen echten Mehrwert dar. Ein vergleichbarer Dienst existiert für AlmaLinux und Rocky Linux nicht.

Image Builder (SaaS)

In größeren Umgebungen (IHMO >2 Systeme) werden Server meist nicht mehr individuell installiert, sondern von sogenannten Images oder Templates provisioniert. Diese sind initial zu erstellen und fortlaufend zu pflegen.

Image Builder ist ein SaaS-Dienst in Red Hat Insights, welcher bei der Erstellung solcher Templates unterstützt. Dabei können Images direkt für die Cloud Anbieter Amazon Web Services, Google Cloud Platform, Microsoft Azure, VMware vSphere, KVM/QEMU (.qcow2) und Bare Metal erstellt werden.

Es handelt sich dabei um einen noch recht jungen Dienst, der einige Einschränkungen hat. So ist das einzige derzeit unterstützte Dateisystem für Images XFS. Ein RFE, um Ext4 als unterstütztes Dateisystem hinzuzufügen, ist gestellt.

Auch lassen sich aktuell über diesen Dienst noch keine User oder SSH-Public-Keys in die Images integrieren. Für diese Funktionalität habe ich ebenfalls bereits RFEs geschrieben.

Ich bin gespannt, wie Red Hat diesen Dienst weiterentwickelt. In meinen Augen hat er das Potenzial, zu einem nützlichen Werkzeug zu reifen.

Diesen Dienst kann man ebenfalls mit den kostenlosen Developer-Subs nutzen, während ein vergleichbarer Dienst meines Wissens für AlmaLinux und Rocky Linux nicht existiert.

Fazit

Ob die genannten Mehrwerte tatsächlich zum Tragen kommen, muss jeder für sich und seine Organisation selbst beurteilen. Sie sollten jedoch vor einer Entscheidung in die Überlegungen mit einbezogen werden.

Die Nutzung von Red Hat Insights ist in unserem Rechtsraum schwierig, bis nahezu unmöglich. Dort wo der Dienst genutzt werden kann, stellt er ein gutes Werkzeug dar, welches dem Admin die tägliche Arbeit erleichtert.

Ich werde ein kleines Heimlabor aus RHEL-Servern aufbauen und diese in Red Hat Insights integrieren. Vielleicht gewinne ich dadurch Erkenntnisse, die sich auch auf den Betrieb im Rechenzentrum übertragen lassen.

Der Image Builder ist als SaaS in seiner jetzigen Form nur von geringem Nutzen für mich. Ich hoffe, dass meine RFEs akzeptiert und umgesetzt werden, um diesen Service und dessen Nutzen weiter auszubauen.

11. Juni 2022

Die FIDO-Allianz (Fast Identify Online) ist vor nunmehr 10 Jahren angetreten, um uns endlich von Passwörtern zu erlösen und eine neue sichere Authentifzierungsmethode zu schaffen. Der große Durchbruch blieb leider bisher aus. Das könnte sich aber hoffentlich in den nächsten Jahren ändern.

Die von der FIDO-Allianz entwickelten Standards kennen sicher viele Anwender, die sich mit Sicherheit ein bisschen mehr beschäftigt haben. U2F als Standard für die Zwei-Faktor-Authentifizierung und etwas weniger bekannt UAF als Netzwerkprotokoll. Zusammengefasst in den FIDO-Standard, der als in Zusammenarbeit von FIDO-Allianz und W3C vor einigen Jahren als kommende Authentifizierungslösung für Internetdienste angekündigt wurde.

Die meisten Anwender werden FIDO praktisch mit Security-Keys wie YubiKey oder NitroKey verbinden. Ich bin selbst Besitzer eines YubiKey und arbeite gerne damit, aber eine wirklich umfangreiche Verbreitung hat der noch nicht gefunden. Ein paar Webseiten bieten das an, aber bei der Mehrheit darf man schon froh sein, wenn es Zwei-Faktor-Authentifizierung per TOTP und App auf dem Smartphone gibt. Selbst Linux bietet erst seit Kurzem die Möglichkeit damit LUKS-Container abzusichern. Damit ist Linux leider nicht alleine, denn Google hat FIDO nie richtig in Android implementiert, sondern nur in den proprietären Google-Bestandteilen. Anwender von Aftermarket-Lösungen schauen damit in die Röhre.

Manche hoffnungsvollen Projekte siechen dann vor sich hin und werden irgendwann eingestellt. Nicht so FIDO. Die großen Anbieter haben damit immer weiter experimentiert und es sukzessive in ihre Betriebssysteme integriert. Denn die Ablösung von Passwörtern als primäre Authentifizierungsmethode ist ein drängendes Problem und FIDO die naheliegendste Lösung.

Einen neuen umfassenden Anlauf kündigen Microsoft, Apple und Google am Welt-Passwort-Tag an. Damit sind die Entwicklerfirmen aller wichtigen Betriebssysteme – Windows, Android, ChromeOS, iOS, macOS – an Bord. Noch ist die Umsetzung nicht ganz klar, denn die aktuellen Methoden sind noch viel zu umständlich für die breite Masse der Anwender. Irgendwie müssen die FIDO-Zugangsdaten (oft als „Passkey“ bezeichnet) also zwischen den Geräten ausgetauscht werden. Für die reaktionären Alles-Hasser natürlich eine Steilvorlage, um wieder alles Mögliche zu unterstellen. Aber dennoch ist klar, dass es eine Weiterentwicklung des Standards braucht, der leichtere Bedienbarkeit mit einem hohen Sicherheitsniveau verbindet. Dazu ist der Bericht von Andreas Proschofsky in DerStandard aus dem Pressegespräch mit dem Google-Verantwortlichen sehr interessant zu lesen.

Das ist alles nicht nur Zukunftsmusik. Vor wenigen Tagen kündigte Apple die nächste Version seiner Betriebssysteme an, die eine entsprechende Funktion beinhaltet. Ich vermute, dies wird vorerst auf das Apple-Universum beschränkt sein, weil Microsoft und Google noch nicht so weit sind, aber der Weg ist vorgezeichnet. Hoffentlich bekommt Linux da dann ebenfalls noch einen Fuß in die Tür.

10. Juni 2022

Fr, 10. Juni 2022, Lioh Möller

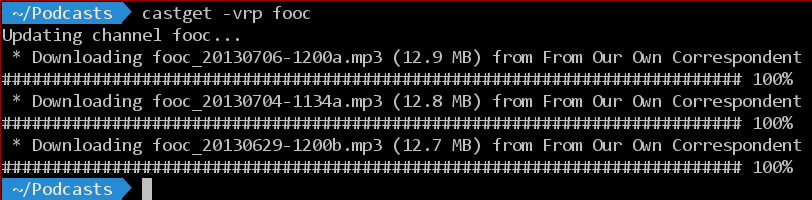
Wer Podcasts gerne zum späteren Anhören oder zu Archivierungszwecken herunterladen möchte, kann dies beispielsweise mit gPodder tun. Automatisieren lässt sich dies mit dem Kommandozeilen-Programm castget.


Zur Installation aus den Quellen müssen zunächst die entsprechenden Build-Abhängigkeiten installiert werden. Auf einem Debian GNU/Linux System in der Version 11 (Bullseye) erfolgt dies mit folgendem Befehl:

sudo apt install build-essential libxml2-dev libcurl4-openssl-dev libid3-3.8.3-dev

Nach dem Herunterladen des aktuellen Quellcodes von der Projekthomepage, kann das Archiv entpackt werden und der Compiliervorgang im Verzeichnis des entpackten Archivs gestartet werden.

./configure
make
sudo make install

Die Konfiguration erfolgt in der Datei ~/.castgetrc und sie hat folgenden Aufbau:

[GNU/Linux.ch]
url=https://gnulinux.ch/rss.xml
spool=/home/DEIN_USERNAME/Podcasts/Podcast_Name/

Das angegebene Spool-Verzeichnis muss vorab erstellt werden. Die Konfigurationsdatei kann mehrere Einträge dieser Art enthalten. Globale Einstellungen lassen sich wie folgt setzen:

[*]
id3contenttype=Podcast

Der Download lässt sich daraufhin mit folgendem Befehl starten:

castget -vrp

Als Parameter können die Namen der in der Konfigurationsdatei in eckigen Klammern angegebenen Podcasts angegeben werden, um nur einzelne Podcasts herunterzuladen oder zu aktualisieren.

Die Angabe von -r stellt sicher, dass ein bereits zuvor begonnener Download fortgesetzt wird. -v (verbose) und -p (progress-bar) dienen lediglich der optischen Darstellung und sind bei einer Verwendung beispielsweise über einen cronjob nicht notwendig.


https://castget.johndal.com/

9. Juni 2022

Mozilla hat mit Firefox 101.0.1 ein Update außer der Reihe für seinen Desktop-Browser veröffentlicht.

Download Mozilla Firefox 101.0.1

Mit dem Update auf Firefox 101.0.1 behebt Mozilla ein Problem in Zusammenhang mit der in Firefox 100.0.1 eingeführten verbesserten Prozess-Isolation, welches für einen kleinen Teil der Windows-Nutzer verursachen konnte, dass Firefox nicht mehr funktioniert hat.

Ebenfalls Windows betrifft eine potentielle Absturzursache beim Beenden von Firefox, welche mit dem Update aus der Welt geschafft worden ist.

Auf macOS wurde ein Problem behoben, welches verursachte, dass Firefox den Inhalt der Zwischenablage vergessen hat, wenn Firefox beendet worden ist.

Speziell Linux-Nutzer waren von einem Problem mit dem Bild-im-Bild-Modus für Videos betroffen, wo das Kontextmenü nicht mehr funktionierte.

Behoben wurde außerdem ein Absturz auf Systemen mit Overlay-Scrollbalken bei Verwendung von Firefox in einer Sprache, in der von rechts nach links geschrieben wird, der auftrat, wenn der Info-Dialog einer Website aufgerufen worden ist.

Außerdem gab es noch eine Kompatibilitäts-Anpassung für Microsoft Teams.

Der Beitrag Mozilla veröffentlicht Firefox 101.0.1 erschien zuerst auf soeren-hentzschel.at.

6. Juni 2022

LUKS ist ein tolles, sicheres und variantenreiches Werkzeug für Verschlüsselung unter Linux. Lediglich für verschlüsselte Container war bisher einiges an Handarbeit notwendig. Abhilfe schafft hier luckyLuks

LUKS ist eine sicheres und sehr vielseitiges Werkzeug für Verschlüsselung unter Linux, beispielsweise um das Betriebssystem vollständig zu verschlüsseln oder externe Speichermedien zu schützen. Nicht ganz so flexibel war es bisher, wenn es darum ging, nur einen verschlüsselten Container anzulegen. Ein Vorgehen, das viele von TrueCrypt bzw. VeraCrypt kennen und schätzen. Das war bisher zwar nicht unmöglich aber doch recht aufwendig und nichts für Einsteiger.

Ein sehr mächtiges Werkzeug für diesen Bereich ist zuluCrypt, das durch seine vielfältigen Optionen und zahlreichen möglichen Backends aber auch manchen Einsteiger überfordern kann.

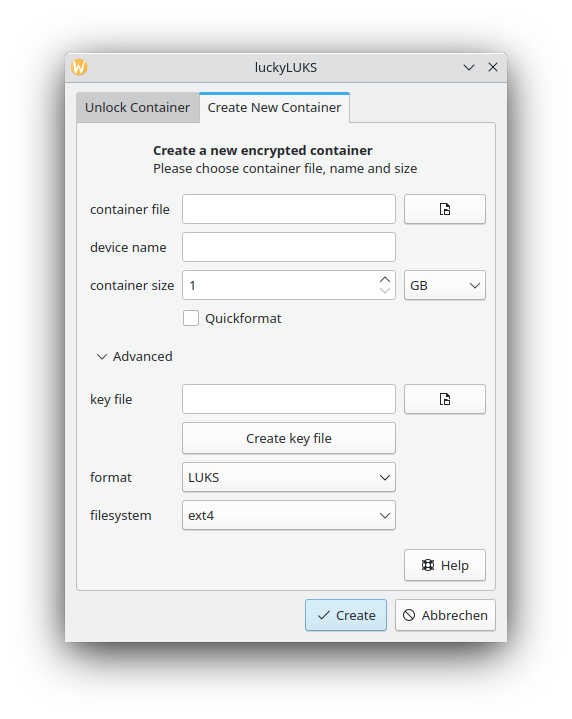
Für diese Lücke gibt es nun luckyLUKS. Eine relativ simple Qt-Oberfläche mit der sich verschlüsselte Container erzeugen und benutzen lassen. Neben LUKS unterstützt luckyLUKS auch TrueCrypt- und VeraCrypt-Container. Das ist sehr praktisch, da VeraCrypt (TrueCrypt sollte man wirklich nicht mehr nutzen!) bei keiner Distribution in den Paketquellen enthalten und die Installation deshalb immer ein bisschen nervig ist. Die Unterstützung für TrueCrypt bzw. VeraCrypt ist keine Eigenentwicklung, sondern basiert auf dem bewährten tc-play.

luckyLUKS ist bei Ubuntu 22.04 „Jammy Jellyfish“ in den Paketquellen enthalten und auch bei Debian Testing. In anderen Distributionen ist es noch nicht gelandet, diese müssen mit dem auf GitHub zu findenden Python-Download vorliebnehmen.

$ sudo apt install luckyluks

Die Erzeugung neuer Container erfolgt im Reiter Create New Container. Bei der Erstellung kann der Anwender im Abschnitt „Advanced“ zusätzlich wählen, ob er LUKS oder TrueCrypt im Hintergrund nutzen möchte. Ebenso kann das Dateisystem gewählt werden. Zur Wahl stehen ext2/4 oder NTFS. Hierbei ist zu beachten, dass alle verwendeten Betriebssysteme das Dateisystem unterstützen müssen. Arbeitet man nur mit Linux-Systemen ist ext4 eine gute Wahl. Soll der Container auch für Windows-Anwender nutzbar sein, wäre NTFS vermutlich klüger.

Anstelle eines Passworts kann auch eine Schlüsseldatei genutzt werden. Diese Methode bietet sich vor allem an, wenn man den Container in der Cloud ablegt (die Schlüsseldatei natürlich nicht!) und hier ein wenig mehr Sicherheit als bei normalen Passwörtern haben will. Wenn Container und Schlüsseldatei auf dem gleichen System verbleiben, erzeugt dieses Vorgehen kaum Mehrwert.

Die eigentliche Erstellung eines Containers ist dann recht einfach gehalten. Notwendig ist nur ein Dateiname und eine definierte Größe. Die Schlüsseldatei kann man leer lassen und das Passwort wird erst im nächsten Schritt festgelegt. Die UX der Oberfläche ist hier nicht ganz intuitiv.

Nach der Betätigung des Buttons Create fragt luckyLUKS das Kennwort ab. Hier gilt wie immer zu beachten, dass die Qualität des Kennworts über die Sicherheit der verschlüsselten Daten entscheidet.

Die verschlüsselten Container können über den Reiter Unlock Container eingebunden werden. Der Container wird als Laufwerk unter /media/<benutzer>/ eingehängt und kann dort wie ein normales Laufwerk verwendet werden.

Ein paar kleinere Bugs gibt es noch und die Oberfläche ist nicht ganz selbsterklärend, aber luckyLUKS schließt eine Lücke im Umgang mit LUKS- bzw. TrueCrypt-Containern unter Linux.

Ein Befehl zum Sortieren fehlt im KDE Texteditor Kate. Das ist insofern ungeschickt, weil so eine Funktion einfach integriert doch oft weiter hilft. Allerdings kann diese Funktion auf einem Linux System recht einfach durchgeführt werden, indem das Kommandozeilen Programm “sort” benutzt wird. Dazu muss lediglich die Tastenkombination Strg+AltGr+\ oder im Menü “Extras - Filtern durch Befehl (Strg+)” aufgerufen werden.

Markiert man vorher einen Bereich, z.B. mehrere Zeilen mit einer Nummerierung, dann werden nur diese Zeilen dem aufgerufenen Programm übergeben.

So werden Zeilen dann einfach mit Strg+\ und der Eingabe “sort” in die richtige Reihenfolge gebracht. WENN denn die Zahlen am Anfang für sich alleine stehen

Sort hat einige Parameter und vermutlich wird meist der Parameter “-V” natural sort of (version) numbers within text" gesucht, da dieser Parameter das so sortiert, wie wir das meist manuell machen würden.

| sort -V | sort |
|---|---|
| `1`   `2`   `3`   `20`   `30` | `1`   `2`   `20`   `3`   `30` |

Mit “sort -V” werden zum Beispiel auch Nummer 1, Nummer 2, Nummer 3, Nummer 30 ordentlich sortiert.

Wer noch mehr Sortier-Parameter von sort erfahren möchte, gibt einfach “man sort” auf der Kommandozeile ein.

Viel Spaß beim Sortieren.

PS: Kate gibt es übrigens auch als Windows und als Mac Version hier zum Runterladen

Ein Befehl zum Sortieren fehlt im KDE Texteditor Kate. Das ist insofern ungeschickt, weil so eine Funktion einfach integriert doch oft weiter hilft. Allerdings kann diese Funktion auf einem Linux System recht einfach durchgeführt werden, indem das Kommandozeilen Programm „sort“ benutzt wird. Dazu muss lediglich die Tastenkombination Strg+AltGr+\ oder im Menü „Extras – Filtern durch Befehl (Strg+\)“ aufgerufen werden.

Markiert man vorher einen Bereich, z.B. mehrere Zeilen mit einer Nummerierung, dann werden nur diese Zeilen dem aufgerufenen Programm übergeben.

So werden Zeilen dann einfach mit Strg+\ und der Eingabe „sort“ in die richtige Reihenfolge gebracht. WENN denn die Zahlen am Anfang für sich alleine stehen

Sort hat einige Parameter und vermutlich wird meist der Parameter „-V“ natural sort of (version) numbers within text“ gesucht, da dieser Parameter das so sortiert, wie wir das meist manuell machen würden.

sort -Vsort
1
2
3
20
30
1
2
20
3
30


Mit „sort -V“ werden zum Beispiel auch Nummer 1, Nummer 2, Nummer 3, Nummer 30 ordentlich sortiert.

Wer noch mehr Sortier-Parameter von sort erfahren möchte, gibt einfach „man sort“ auf der Kommandozeile ein.

Viel Spaß beim Sortieren.

PS: Kate gibt es übrigens auch als Windows und als Mac Version hier zum Runterladen

The post Texteditor Kate sortieren first appeared on Dem hoergen Blog.

Ein Befehl zum Sortieren fehlt im KDE Texteditor Kate. Das ist insofern ungeschickt, weil so eine Funktion einfach integriert doch oft weiter hilft. Allerdings kann diese Funktion auf einem Linux System recht einfach durchgeführt werden, indem das Kommandozeilen Programm “sort” benutzt wird. Dazu muss lediglich die Tastenkombination Strg+AltGr+\ oder im Menü “Extras - Filtern durch Befehl (Strg+\)” aufgerufen werden.


Markiert man vorher einen Bereich, z.B. mehrere Zeilen mit einer Nummerierung, dann werden nur diese Zeilen dem aufgerufenen Programm übergeben.


So werden Zeilen dann einfach mit Strg+\ und der Eingabe “sort” in die richtige Reihenfolge gebracht. WENN denn die Zahlen am Anfang für sich alleine stehen


Sort hat einige Parameter und vermutlich wird meist der Parameter “-V” natural sort of (version) numbers within text” gesucht, da dieser Parameter das so sortiert, wie wir das meist manuell machen würden.


sort -V
sort
1
2
3
20
30
1
2
20
3
30


Mit “sort -V” werden zum Beispiel auch Nummer1, Nummer2, Nummer3, Nummer30 ordentlich sortiert.


Wer noch mehr Sortier-Parameter von sort erfahren möchte, gibt einfach “man sort” auf der Kommandozeile ein.

Viel Spaß beim Sortieren.

PS: Kate gibt es übrigens auch als Windows und als Mac Version hier zum Runterladen