staging.inyokaproject.org

2022 Woche 36

11. September 2022

Uptime Kuma - Selbstgehostetes Monitoring Tool

Meine Server überwache ich in der Regel mit checkmk (wenn dazu Posts interessant sind, lasst es mich gerne mal wissen). checkmk ist eine mächtige Alternative zu Icinga und Nagstamon, in manchen Fällen aber vielleicht zu mächtig. Hier ist Uptime Kuma durchaus eine geeignete Alternative.

Uptime Kuma - Selbstgehostetes Monitoring Tool
Dashboard von Uptime Kuma

Je nach Anwendungsfall ist weniger bekanntlich manchmal mehr. Besonders, wenn es Projekte gibt, bei denen ich auch für einfache Nutzer, die mit einem checkmk komplett überfordert wären gerne Statistiken herausgeben möchte. Der Entwickler selbst vergleicht es mit Uptime Robot, dem ich durchaus zustimme.
Uptime Kuma begrüßt angemeldete Benutzer mit einem aufgeräumten Dashboard, welches die wichtigsten Informationen bereithält, wie den aktueller Status, die Response-Zeit sowie die Laufzeit des Zertifikates.

Darunter kann man den vorherigen Verlauf einsehen (dessen Speicherdauer sich in den Einstellungen festlegen lässt) sowie eine History der vergangenen Events.

Uptime Kuma - Selbstgehostetes Monitoring Tool
Uptime Kuma - Status Page Beispiel mit mailcow

Wer allerdings auch Daten nach außen herausgeben möchte, möchte es vielleicht noch aufgeräumter haben. Platzhirsch ist hier mit Sicherheit Statuspage von Atlassian, welches für einfache Projekte durchaus eine Nummer zu groß sein kann. Hier bietet Uptime Kuma die Option Statusseiten für Projekte anzulegen. Einzelne Checks können zu Gruppen zugeordnet, sowie das Erscheinungsbild der Status-Seite mittels CSS angepasst werden. Um keine kryptische oder lange URL aufrufen zu müssen, lassen sich Domains auf Status-Seiten festlegen.

Treten Fehler oder Vorfälle auf, können indiviuelle "Incidents" erstellt werden, die dann oben auf der Startseite dargestellt werden um Besucher über eben jenen zu informieren. Hier würde ich mir allerdings noch etwas mehr Anpassungsmöglichkeiten bzw. Optionen, wie fortführende Kommentare wünschen.

Uptime Kuma - Selbstgehostetes Monitoring Tool
Uptime Kuma - Neuen Host anlegen

Es gibt mehrere Möglichkeiten einen Host zu überwachen. Neben der klassichen Abfrage wie HTTP(S) und Ports, können seit dem derzeit neusten Release 1.18 auch Docker Container abgefragt werden. Dazu muss Docker aber auf dem selben Host laufen oder aber über TCP mittels Docker Daemon abgefragt werden. Weitere Möglichkeiten zur Abfrage sind DNS, MySQL, PostgreSQL, Radius, MQTT und weitere.
Auch an Optionen wie Basic Authentification wurde gedacht, wenn man z.B. eine DEV-Umgebung hinter einer .htaccess-Abfrage prüfen möchte.

Benachrichtungen sind ebenfalls möglich. Diese können mit einer vielzahl an Services ausgelöst werden. Von diversen SMS-Dienstleistern, über Webhooks, Pushover bis hin zu Telegram gibt es diverse Kanäle.

Die Installation ist schnell und unkompliziert mittels Docker erledigt. Möchte man kein Docker verwenden gibt es aber auch die Möglichkeit Uptime Kuma direkt zu installieren. Dafür müssen NodeJS, Git und PMM auf dem Server installiert sein.

Ich habe mich bei mir für den interaktiven Installer entschieden. Dieser lässt sich einfach wie folgt aufrufen:

curl -o kuma_install.sh http://git.kuma.pet/install.sh && sudo bash kuma_install.sh

Ihr werdet dort direkt gefragt ob ihr die Installation mittels Docker oder NodeJS vornehmen wollt. Kleiner Hinweis, wählt ihr Docker, muss dieses vorher installiert sein. Im Falle, dass ihr euch für die lokale Installation entscheidet, werden alle Abhängigkeiten automatisch installiert.

Anschließend lauscht Uptime Kuma unter http://localhost:3001, wofür ich mir noch mittels nginx als Reverse Proxy einen Vhost angelegt habe.

Abschließend beachten sollte man bei all solchen selbstgehosteten Lösungen jedoch immer, dass sie nur von einem Ort aus prüfen. Größere Dienste wie Uptime Robot, Statuspage und Co. haben den Vorteil, dass sie dies von mehreren Orten auf der Welt tun.

Uptime Kuma - Selbstgehostetes Monitoring Tool

Meine Server überwache ich in der Regel mit checkmk (wenn dazu Posts interessant sind, lasst es mich gerne mal wissen). checkmk ist eine mächtige Alternative zu Icinga und Nagstamon, in manchen Fällen aber vielleicht zu mächtig. Hier ist Uptime Kuma durchaus eine geeignete Alternative.

Uptime Kuma - Selbstgehostetes Monitoring Tool
Dashboard von Uptime Kuma

Je nach Anwendungsfall ist weniger bekanntlich manchmal mehr. Besonders, wenn es Projekte gibt, bei denen ich auch für einfache Nutzer, die mit einem checkmk komplett überfordert wären gerne Statistiken herausgeben möchte. Der Entwickler selbst vergleicht es mit Uptime Robot, dem ich durchaus zustimme.
Uptime Kuma begrüßt angemeldete Benutzer mit einem aufgeräumten Dashboard, welches die wichtigsten Informationen bereithält, wie den aktueller Status, die Response-Zeit sowie die Laufzeit des Zertifikates.

Darunter kann man den vorherigen Verlauf einsehen (dessen Speicherdauer sich in den Einstellungen festlegen lässt) sowie eine History der vergangenen Events.

Uptime Kuma - Selbstgehostetes Monitoring Tool
Uptime Kuma - Status Page Beispiel mit mailcow

Wer allerdings auch Daten nach außen herausgeben möchte, möchte es vielleicht noch aufgeräumter haben. Platzhirsch ist hier mit Sicherheit Statuspage von Atlassian, welches für einfache Projekte durchaus eine Nummer zu groß sein kann. Hier bietet Uptime Kuma die Option Statusseiten für Projekte anzulegen. Einzelne Checks können zu Gruppen zugeordnet, sowie das Erscheinungsbild der Status-Seite mittels CSS angepasst werden. Um keine kryptische oder lange URL aufrufen zu müssen, lassen sich Domains auf Status-Seiten festlegen.

Treten Fehler oder Vorfälle auf, können indiviuelle "Incidents" erstellt werden, die dann oben auf der Startseite dargestellt werden um Besucher über eben jenen zu informieren. Hier würde ich mir allerdings noch etwas mehr Anpassungsmöglichkeiten bzw. Optionen, wie fortführende Kommentare wünschen.

Uptime Kuma - Selbstgehostetes Monitoring Tool
Uptime Kuma - Neuen Host anlegen

Es gibt mehrere Möglichkeiten einen Host zu überwachen. Neben der klassichen Abfrage wie HTTP(S) und Ports, können seit dem derzeit neusten Release 1.18 auch Docker Container abgefragt werden. Dazu muss Docker aber auf dem selben Host laufen oder aber über TCP mittels Docker Daemon abgefragt werden. Weitere Möglichkeiten zur Abfrage sind DNS, MySQL, PostgreSQL, Radius, MQTT und weitere.
Auch an Optionen wie Basic Authentification wurde gedacht, wenn man z.B. eine DEV-Umgebung hinter einer .htaccess-Abfrage prüfen möchte.

Benachrichtungen sind ebenfalls möglich. Diese können mit einer vielzahl an Services ausgelöst werden. Von diversen SMS-Dienstleistern, über Webhooks, Pushover bis hin zu Telegram gibt es diverse Kanäle.

Die Installation ist schnell und unkompliziert mittels Docker erledigt. Möchte man kein Docker verwenden gibt es aber auch die Möglichkeit Uptime Kuma direkt zu installieren. Dafür müssen NodeJS, Git und PMM auf dem Server installiert sein.

Ich habe mich bei mir für den interaktiven Installer entschieden. Dieser lässt sich einfach wie folgt aufrufen:

curl -o kuma_install.sh http://git.kuma.pet/install.sh && sudo bash kuma_install.sh

Ihr werdet dort direkt gefragt ob ihr die Installation mittels Docker oder NodeJS vornehmen wollt. Kleiner Hinweis, wählt ihr Docker, muss dieses vorher installiert sein. Im Falle, dass ihr euch für die lokale Installation entscheidet, werden alle Abhängigkeiten automatisch installiert.

Anschließend lauscht Uptime Kuma unter http://localhost:3001, wofür ich mir noch mittels nginx als Reverse Proxy einen Vhost angelegt habe.

Abschließend beachten sollte man bei all solchen selbstgehosteten Lösungen jedoch immer, dass sie nur von einem Ort aus prüfen. Größere Dienste wie Uptime Robot, Statuspage und Co. haben den Vorteil, dass sie dies von mehreren Orten auf der Welt tun.

10. September 2022

Am 02.09.22 tauchte die folgende „Nachricht“ im Heise Newsticker als Heise+-Artikel auf:

Bootloader-Signaturen per Update zurückgezogen: Microsoft bootet Linux aus

Was ist überhaupt geschehen:

Microsoft hat mit einem Windows-Update die Liste der gültigen Secureboot-Schlüssel für bestimmte Bootloader gesperrt. Dadurch starten Systeme diese Bootloader nicht mehr, wenn Secureboot aktiviert ist. Davon betroffen ist auch eine Grub-Version mit schwerwiegenden Sicherheitslücken:

https://wiki.ubuntu.com/SecurityTeam/KnowledgeBase/GRUB2SecureBootBypass2021

Der wichtigste Aspekt an der Sicherheitslücke ist, dass Canonical und andere Distributoren die Signatur selbst zurückgezogen haben (Stichwort DBX/Revocation Database) und Microsoft dass nur mit einem Windows-Update für Windows selbst nachgeholt hat.

Zurück zur verlinkten Heise+-Nachricht:

Das perfide an diesem Artikel ist, dass der wichtigste Inhalt der Nachricht am Ende des Anrisstextes steht und die meisten Kommentatoren der Nachricht diesen Teil gar nicht mehr wahrgenommen haben:

Seither verhindert UEFI Secure Boot, dass etliche Linux-Distributionen booten. So konnten wir bei Redaktionsschluss das noch immer aktuelle Ubuntu 20.04 LTS und auch Manjaro Linux nicht mehr installieren – außer, man schaltet Secure Boot im BIOS-Setup ab. Auch Live-Linux-Systeme wie etwa Desinfec’t booteten nicht mehr auf PCs, bei denen zuvor das Windows-Update automatisch eingespielt wurde.

https://www.heise.de/hintergrund/Bootloader-Signaturen-per-Update-zurueckgezogen-Microsoft-bootet-Linux-aus-7250544.html

Wenn man diesen Teil genau liest, sieht man sehr schnell, dass es sich nicht um Linux-Installationen handelt, sondern einzig um allein um Installationsmedien bzw. Live-Systeme.

Es gibt genau zwei (!) Konstellationen, die von den gesperrten Bootloadern überhaupt betroffen sein können:

  1. Die erwähnten Bootmedien, welche noch die alte unsichere Grub-Version enthalten. Dazu gehört Ubuntu 20.04.5 und älter (Korrigiert, siehe auch Kommanter von Xino). Ubuntu 22.04 ist davon nicht betroffen.
  2. Dualboot-Installationen, bei denen die Linux-Installationen schon seit mindestens einem Jahr (!) keine Updates mehr erhalten haben. Ubuntu hat z.B. das Sicherheitsupdate für Grub im Mai 2021 ausgeliefert.

Der Druckartikel in der c’t beschreibt dann auch genau diese zwei Szenarien, wobei nur letzteres ein größeres Problem darstellt, dass sich relativ schnell lösen lässt (SecureBoot abschalten, Linux-Installation updaten, SecureBoot wieder einschalten).

Das interessante ist, dass es nur genau ein Tech-Magazin weltweit gab, welches sich diesem Thema überhaupt angenommen hat, nämlich Heises c’t. In allen anderen Tech-Medien tauchte dieses „brisante“ Thema überhaupt nicht auf.

Wie kommt also Heise überhaupt darauf eine solche Nachricht zu veröffentlichen? Das lässt sich ziemlich einfach beantworten:

Heises desinfec’t Live-Linux-Virenscanner basiert in der aktuellen Version auf Ubuntu 20.04 und dadurch auf einer ISO-Datei, welche die verwundbare Version von Grub enthält. Wahrscheinlich haben ein paar Leser und/oder einzelne Heise-Mitarbeiter auf den Umstand hingewiesen, dass desinfec’t nicht mehr bootet und man hat aus diesem Umstand dann schnell einen Artikel gebacken.

Bevor jetzt hier Kommentare landen, die sich über SecureBoot und Microsoft im Allgemeinen aufregen wollen:

Man kann über den Sinn und Zweck von SecureBoot mehr als nur streiten. Nur ist die „Schuld“ diesmal definitiv nicht bei Microsoft zu suchen, da die Firma nur ihren „Pflichten“ nachgekommen ist, unsichere Bootloader zu sperren.

Mich persönlich stört viel mehr, dass Heise aus diesem „Nicht-Thema“ einen Artikel bastelt und ihn mit einer reißerischen Überschrift versehen hinter einer Paywall versteckt um möglichst viele Heise+-Abos zu verkaufen. Dazu kommt noch die Tatsache, dass es Heise dann auch nicht für notwendig hält die Clickbait-Überschrift zu korrigieren.

Dieser Artikel war es dann auch, der mich dazu gebracht hat, mein c’t-Abo zu kündigen.

9. September 2022

Fr, 9. September 2022, Lioh Möller

Eigentlich war es abzusehen, doch kürzlich war es so weit. Microsoft zog eine Vielzahl von Secure Boot Signaturen über ein Windows Update zurück, was dazu führte, dass viele parallele Linux-Installationen nicht mehr starteten.

Darunter fanden sich auch weit verbreitete Distributionen wie die Ubuntu LTS Variante im Versionsstand 20.04.

Bereits zu Beginn der UEFI/Secure Boot Implementierung sorgte der Hersteller aus Redmond dafür, alleinstehend die Kontrolle über die Zertifizierungsstelle zu erlangen. Gelungen ist dies, anhand langjähriger Verflechtungen mit Hardware-Herstellern.

Dies führte unter anderem dazu, dass auf aktuellen Geräten, beispielsweise von Lenovo, seit einiger Zeit standardmässig nur noch, die Microsoft Signaturen akzeptiert werden und im UEFI-BIOS zunächst sogenannte 3rd-Party-Zertifikate zugelassen werden müssen. Dabei handelt es sich um eine weitere Einschränkung, die ausschliesslich dazu dient, die Marktmacht von Microsoft weiter zu stärken und die Installation von alternativen Betriebssystemen wie GNU/Linux zu erschweren; unter dem Deckmantel der Sicherheit

Nachhaltige Lösungsansätze sind allerdings denkbar und hätten bereits zu Beginn in Betracht gezogen werden müssen. So wäre die Verwaltung der Zertifizierungsstelle und die Ausstellung der Zertifikate in der Hand eines unabhängigen Gremiums, welches beispielsweise als Stiftung organisiert werden könnte, eine mögliche Variante. Bei einem Missbrauch von Signaturen, läge es in der Verantwortung dieser Organisation, die Betriebssystemhersteller vorab zu kontaktieren, um einen für den Nutzer transparenten Übergang zu ermöglichen.

In Kombination mit einer Freien BIOS-Implementierung wie Libreboot oder dem eingeschränkt Freien osboot, stehen bereits heute nutzbare Lösungen zur Verfügung. coreboot in Verbindung mit LinuxBoot stellt darüber hinaus einen vollständigen alternativen Stack zu UEFI DXE dar.

Auch als Computeranwender hat man die Möglichkeit, die Entwicklung aktiv durch eine bewusste Kaufentscheidung zu beeinflussen.

Darüber hinaus sind Nutzer von Single-Boot Linux-Installationen von dem Windows-Update nicht betroffen.

Artikel auf heise+: https://www.heise.de/news/UEFI-Secure-Boot-Microsoft-sperrt-unsichere-Bootloader-per-Windows-Update-7220634.html

Fr, 9. September 2022, Ralf Hersel

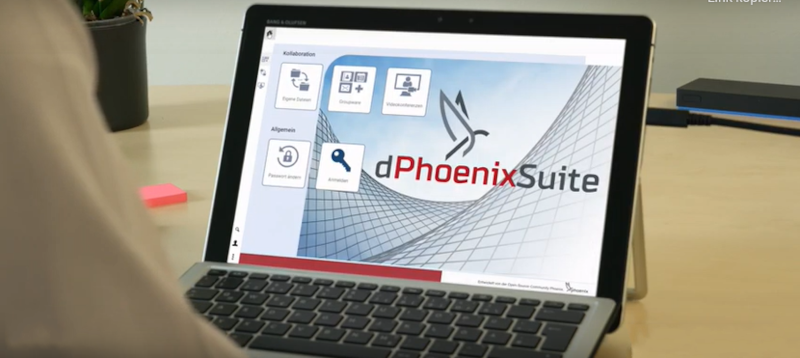
Wie wir bereits im Mai berichteten, hat der IT-Dienstleister Dataport für das deutsche Bundesland Schleswig-Holstein einen Behördenarbeitsplatz erstellt. Anlässlich der 20. Kieler Open Source und Linux Tage zeigt Dataport, wie digitale Souveränität in der täglichen Arbeitspraxis der Verwaltung konkret aussehen kann. Interessierte können sich an einem Stand über den von Dataport entwickelten Linux-Arbeitsplatz für die Verwaltung und die dPhoenixSuite informieren. Mitarbeiter von Dataport präsentieren beide Lösungen, deren Basis Open-Source-Systeme sind.

Es handelt sich hierbei um einen standardisierten IT-Arbeitsplatz für die öffentliche Verwaltung, der mit dem Betriebssystem Linux und alternativen Open-Source-Programmen für die Behördenarbeit ausgestattet ist. Die dPhoenixSuite wiederum ist ein cloudbasierter Web-Arbeitsplatz. Ihre Komponenten bestehen aus Open-Source-Software. Sie bietet alle Funktionalitäten für die tägliche Computerarbeit, von E-Mail und Textverarbeitung bis zur virtuellen Zusammenarbeit.

Für den Einsatz von Open-Source-Systemen spricht, dass die Verwaltung mit ihnen die Kontrolle über die von ihr eingesetzte Software und die damit verarbeiteten sensiblen Daten behält: Der Quellcode ist offen, sie kann nach Belieben genutzt und weiterentwickelt werden. Dadurch geraten ihre Nutzer:innen nicht in technische Abhängigkeiten zu Herstellern und ihren Geschäftsmodellen, wie es beim Einsatz von proprietärer Software geschehen kann.

Interessierte können sich die Produkte auf der KieLux am 16. und 17. September ansehen. Wer nicht bis nach Norddeutschland reisen möchte, kann viel über die Anforderungen und den Aufbau des Linux-Arbeitsplatzes in dieser Studie von Dataport nachlesen.

Quelle: https://osb-alliance.de/news/kieler-open-source-und-linux-tage-dataport-praesentiert-digital-souveraene-loesungen-fuer-den-oeffentlichen-sektor

8. September 2022

Die MZLA Technologies Corporation hat mit Thunderbird 102.2.2 ein Update außer der Reihe für seinen Open Source E-Mail-Client veröffentlicht. Dieses behebt mehrere Fehler.

Neuerungen von Thunderbird 102.2.2

Mit dem Update auf Thunderbird 102.2.2 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht und behebt damit eine Reihe von Problemen, welche sich in den Release Notes (engl.) nachlesen lassen.

Der Beitrag Thunderbird 102.2.2 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

7. September 2022

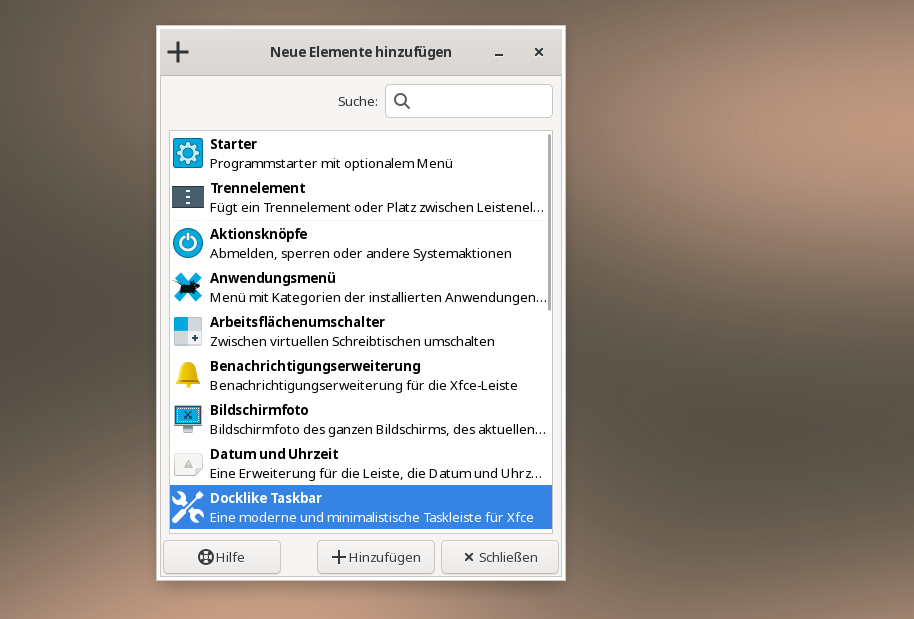
XFCE gehört zu den Desktops, die sich der Einführung eines Docks standhaft verweigern. Während man bei Gnome und KDE längst nur ein Symbol für laufende und nicht-laufende Programme realisiert hat, hält XFCE an der traditionellen Trennung fest – gestartete Programme werden als Extra-Leiste dargestellt. Doch seit einiger Zeit gibt es eine Erweiterung für das XFCE-Panel, um dieses doch noch zum Dock werden zu lassen.


Die Dock-Funktion wird einfach wie jedes andere Element auf dem Panel hinzugefügt

Dank gnulinux.ch ist das Pinguinzubehör auf eine neue Panelerweiterung für XFCE aufmerksam geworden. Das musste ausprobiert werden: Denn obwohl Dock-Funktionalität mittlerweile zum guten Ton bei Desktopumgebungen gehört und die früher standardmäßige Trennung zwischen Anwendungsstartern und bereits laufenden Programmen fast völlig verdrängt hat, gab es bei XFCE mit Bordmitteln bislang keine Möglichkeit, ein Dock einzurichten.

Wer mit XFCE ein Dock wollte, musste ein separates Programm wie z. B. Plank dazunehmen. Das ist auch weiterhin so, XFCE bietet standardmäßig nach wie vor nur die klassische Variante aus Programmstartsymbolen und separater Taskleiste. Aber nun ist erstmals ein Plugin für das XFCE-Panel verfügbar, das auf das in die Desktopumgebung integrierte Leiste aufbaut und damit hier Dock-Funktionalität nachrüstet.

Bei z. B. Manjaro und Fedora befindet es sich bereits in den Paketquellen und lässt sich als xfce4-docklike-plugin installieren, bei anderen Distributionen lässt es sich ggf. über zusätzliche Quellen einbinden.

Benutzung

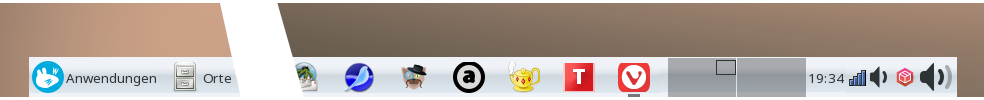
In der Bedienung leistet sich die XFCE-Ergänzung durchaus Eigenarten, die Handhabung unterscheidet sich von anderen gewohnten Docks: Ein Mittelklick auf ein Symbol öffnet nicht etwa eine weitere Instanz des jeweiligen Programmes, sondern bewirkt das Gegenteil: das laufende Progamm wird geschlossen. Die erwartete Funktion versteckt sich stattdessen hinter einem normalen Klick plus Hochstell-Taste – erst das ermöglicht das Öffnen weiterer Fenster desselben Programmes.


Die Dock-Erweiterung in Aktion

Auch die Fensterverwaltung über das Dock ist etwas ungewohnt: Ein Klick auf das Symbol bei mehreren geöffneten Fenstern bringt zwar auch alle Fenster in den Vordergrund und wechselt bei weiterem Klicken nacheinander durch sie hindurch – aber beim Überfahren des Symbols wird auch eine Auswahlliste eingeblendet. Diese lässt sich nur bei einzelnen geöffneten Fenstern abschalten.

Bewertung

Die Intuitivität, die man von anderen Docks gewohnt ist, wird mit dem XFCE-Plugin nicht ganz erreicht, die typische Bedienung weicht etwas ab vom Gewohnten. Dennoch ist es schön, auch mit XFCE nun das Panel als Dock nutzen zu können, ohne auf vollständige Alternativen zurückgreifen zu müssen. Damit ist nun auch im XFCE-Panel – auf Wunsch – die platzsparende Kombination von sonst separater Taskleiste und Programmstartern angekommen.

6. September 2022

Mozilla hat mit Firefox 104.0.2 ein Update außer der Reihe für seinen Desktop-Browser veröffentlicht und behebt damit mehrere Probleme der Vorgängerversion.

Download Mozilla Firefox 104.0.2

Mit dem Update auf Firefox 104.0.2 behebt Mozilla das Problem, dass die Bildlaufleiste auf Touch-Geräten nicht länger mit dem Finger oder einem Stift bewegt werden konnte.

Das Update behebt außerdem Probleme bei der Wiedergabe von Videos und Audio-Dateien, wenn diese via Cross-Origin-Frame eingebunden sind oder mit der Content-Security-Policy sandbox ausgeliefert werden.

Ein weiteres behobenes Webkompatibilitäts-Problem betrifft die Darstellung von via Lazy Loading eingebundenen Bildern, welche unter bestimmten Umständen nicht angezeigt worden sind.

Schließlich wurde die versteckte Option widget.windows.hide_cursor_when_typing auf false gesetzt, womit Firefox standardmäßig nicht länger der Windows-Einstellung folgt, den Mauszeiger während der Eingabe von Text automatisch zu deaktivieren, da dies Webkompatibilitätsprobleme verursachte.

Behoben wurde darüber hinaus eine mögliche OOM-Absturzursache, von welcher Nutzer einer 32-Bit-Version von Windows betroffen waren.

Der Beitrag Mozilla veröffentlicht Firefox 104.0.2 erschien zuerst auf soeren-hentzschel.at.

Di, 6. September 2022, Ralf Hersel

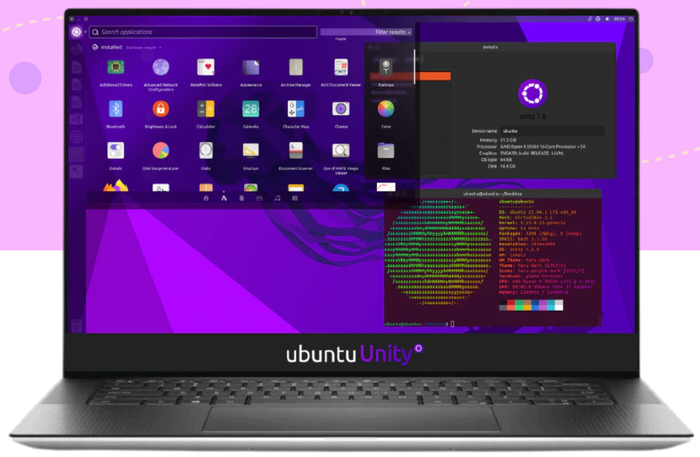
Ubuntu Flavours sind Community-betreute Derivate der normalen Ubuntu-Distribution, die sich meist durch eine andere Desktopumgebung vom Orginal unterscheiden. Aktuell gibt es diese Flavours: Kubuntu (KDE), Lubuntu (LXQt), Ubuntu Budgie, Ubuntu Kylin (UKUI), Ubuntu Mate, Ubuntu Studio und Xubuntu (Xfce). Neu hinzugekommen ist in dieser Woche die Distribution Ubuntu Unity.

Die Unity7-Desktopumgebung wurde von Canonical vor 12 Jahren entwickelt, um eine bessere Darstellung auf Netbooks und kleinen Bildschirmen zu erreichen. Von Ubuntu 11.04 bis Ubuntu 17.04 wurde Unity als Standard-Oberfläche genutzt, bevor Canonical 2017 bekannt gab, dass ab Version 18.04 wieder der GNOME-Desktop zum Einsatz kommen sollte.

Da sich Unity einer grossen Beliebtheit erfreute, wurde der Desktop vom UBports-Team übernommen und weiterentwickelt. 2020 kam die neue Version 8 heraus, die mittlerweile den Namen Lomiri trägt, um Verwechslungen mit der gleichnamigen Spiele-Engine zu vermeiden.

Seit Ubuntu 20.04 gibt es auch die Distribution Ubuntu Unity (ehemals Ubuntu Unity Remix), die vom Maintainer Rudra Saraswat gepflegt wird. Nun wurde Ubuntu Unity als offizielles Mitglieder in die Familie der Ubuntu Flavours aufgenommen. Ab der nächsten Version 22.10 steht Unity damit als offizielle Variante bereit.

Quelle: https://lists.ubuntu.com/archives/technical-board/2022-September/002670.html

Di, 6. September 2022, Lioh Möller

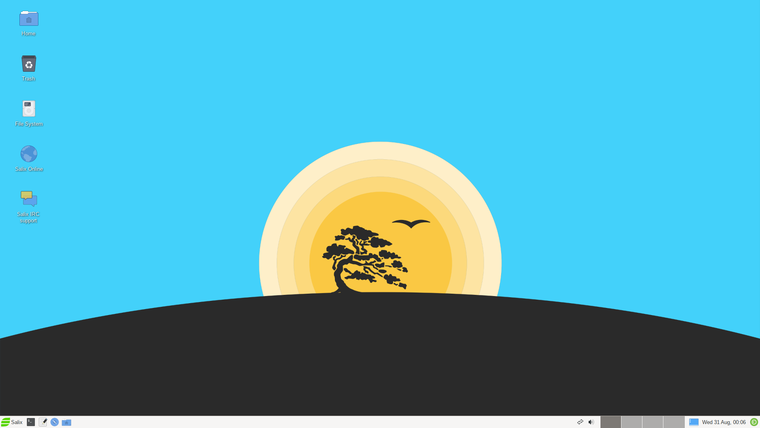
Die auf dem stabilen Zweig von Slackware basierende Distribution namens Salix wurde in Version 15.0 veröffentlicht. Wie es bereits in der Mutterdistribution der Fall ist, liefert auch Salix den Xfce Desktop in Version 4.16 aus. Darüber hinaus stehen im Repository der Distribution deutlich mehr Pakete zur Verfügung und Flatpak-Unterstützung ist standardmässig gegeben.

Firefox ist in der ESR Version 102 enthalten, LibreOffice 7.4 sowie GIMP 2.10. Für das Startmenü wurde ein Wechsel auf das populäre Whisker-Menü vollzogen.

Das Erscheinungsbild der Desktopoberfläche wurde vollständig überarbeitet und die neue Salix Version enthält neben einer neuen GTK Theme ein aktualisiertes Icon-Set und ein neues Hintergrundbild. Neben einer Light-Theme steht für Freunde eines dunkleren Erscheinungsbildes auch eine Dark-Theme zur Verfügung.

Quelle: https://forum.salixos.org/viewtopic.php?f=17&t=8409
Download (64bit): http://downloads.sourceforge.net/salix/salix64-xfce-15.0.iso

5. September 2022

Um die Paketquellen von Red Hat für Red Hat Enterprise Linux (RHEL) nutzen zu können, wird eine sogenannte Software-Subskription benötigt. Diese bestimmt, auf welche Paketquellen ein System zugreifen und deren Inhalt konsumieren kann.

Das System der Subskriptionen befindet sich im Umbruch (siehe [1]). In diesem Artikel beschreibe ich, wie es bisher war, was sich durch die Aktivierung von Simple Content Access (SCA) [2] ändert und wie ich aktuell meine RHEL-Systeme registriere und deren System Purpose konfiguriere.

Der Text vermittelt dabei Wissen zum Red Hat Subscription Management (RHSM), Simple Content Access (SCA), Subscription Watch (SWatch), dem System Purpose und verlinkt relevante Quellen.

Aus Transparenz-Gründen möchte ich an dieser Stelle darauf hinweisen, dass ich Mitglied der Red Hat Accelerators bin (vgl. hier). Dieser Text spiegelt ausschließlich meine persönliche Meinung wider.

Subskriptions-Verwaltung ohne SCA

Eine Subskription berechtigt zur Nutzung bestimmter Paketquellen von Red Hat. Sie umfasst in der Regel eine gewisse Menge sogenannter Entitlements. Diese bestimmen, wie viele Systeme von einer Subskription abgedeckt werden.

Ein Beispiel: Eine Subskription für „Red Hat Enterprise Linux Server, Standard (Physical or Virtual Nodes)“ beinhaltet zwei Entitlements. Damit lassen sich ein physischer Server mit bis zu zwei CPU-Sockeln oder zwei virtuelle Maschinen (mit einer beliebigen Anzahl CPUs) zur Nutzung der Paketquellen berechtigen.

In der Regel werden RHEL-Systeme über den subscription-manager beim Red Hat Subscription Management (RHSM) oder einem Satellite Server registriert. Anschließend werden sie mit einer Subskription verknüpft. Wie man dies lösen kann, habe ich 2019 in dem Artikel RHEL-System registrieren und Subskription hinzufügen beschrieben.

Vorteile des RHSM

Das RHSM im Customer Portal bietet eine gute Übersicht über die vorhandenen Verträge, die Subskriptionen, deren Laufzeiten und verknüpfte Systeme. Man sieht hier auf einen Blick, ob man ausreichend Subskription hat, um all seine Systeme damit abdecken zu können.

Nachteile des RHSM

Um ein System beim RHSM zu registrieren und mit einer Subskription zu verknüpfen, muss das System eine Verbindung ins Internet zum RHSM-Dienst aufbauen. Dies ist im Datacenter häufig nicht erwünscht. Für Systeme ohne Zugang zum Internet gibt es die optionale Offline-Registrierung [3], welche jedoch etwas umständlich ist und bei vielen Offline-Systemen nicht skaliert.

Registriert man die Systeme nicht, ist man dennoch zu einer ordentlichen Buchführung verpflichtet, um sicherzustellen, dass man nicht dauerhaft mehr Systeme einsetzt, als durch vorhandene Subskriptionen abgedeckt sind.

Läuft ein Subskriptionsvertrag ab, werden die Entitlements ungültig. Die damit verknüpften Systeme fangen an, sich beim Update-Versuch darüber zu beschweren und verweigern den Zugriff auf die Paketquellen. Das ist besonders ärgerlich, weil es nach meiner Erfahrung bei jeder Vertragsverlängerung passiert. Denn tatsächlich wird der Vertrag nicht verlängert. Es gibt einen neuen Vertrag mit der entsprechenden Anzahl Subskriptionen. Diese müssen dann manuell neu verknüpft werden, was jedes Mal manuellen Pflegeaufwand bedeutet.

Vermutlich um dem zuvor genannten Ärgernis entgegenzuwirken hat Red Hat die Funktion auto-attach entwickelt. Wird die mit einem registrierten System verknüpfte Subskription ungültig sucht auto-attach automatisch nach einer geeigneten freien Subskription und verknüpft diese mit dem jeweiligen System. Nun mag sich manch einer Fragen, wie auto-attach wohl entscheidet, wenn es mehrere Subskriptionen gibt, die prinzipiell geeignet sind. Nach meiner Erfahrung wählt auto-attach mit einer Wahrscheinlichkeit von >95 % die am wenigsten geeignete Subskription aus. In meinen Augen nervt es mehr, als das es hilft.

Das Verknüpfen von Subskriptionen ist für die Buchführung praktisch, für den Betrieb eher nervig. Teilweise stört es sogar Betriebsabläufe, wenn z.B. Updates vorübergehend nicht installiert werden können. Um dem zu begegnen, hat Red Hat Simple Content Access (SCA) [2] geschaffen.

Was ändert sich durch SCA?

Wird SCA im RHSM aktiviert, müssen Subskriptionen nicht mehr mit Systemen verknüpft werden. RHEL-Systeme, die im RHSM registriert sind, erkennen dies und setzen für den Zugriff auf die Paketquellen kein Entitlement mehr voraus.

Vorteile

Der Betrieb wird vereinfacht. Ein System muss nur noch registriert werden und kann sofort auf Inhalte der diversen Paketquellen zugreifen.

Unterbrechungen im Betriebsablauf bei Ablauf einer Subskription gehören der Vergangenheit an.

Auch auto-attach bereitet nun keinen Ärger mehr.

Nachteile

Die Buchführung wird aufwändiger, da RHSM mit aktivierten SCA nur noch begrenzt dafür taugt. Man muss sich nun einen anderen Weg überlegen, wie man den Überblick behält.

Subscription Watch

Subscription Watch [4, 5] ist ein SaaS-Dienst in der Hybrid Cloud Console [6], welcher den Kunden dabei unterstützen soll, im Blick zu behalten, wie viele Subskriptionen er besitzt und wie viele er konsumiert. Dabei ist es möglich, mehr zu konsumieren, als man besitzt. Wird dies angezeigt, kann man handeln und fehlende Subskriptionen nachkaufen.

Leider hat die Sache einen Haken. Es funktioniert nicht richtig. In meinem Fall kommt eine Mischung aus kostenpflichtigen Subskriptionen und der Developer Subscription for Teams zum Einsatz. Im Subscription Watch gibt es einen Bug, durch den mir angezeigt wird, ich würde mehr Subskriptionen nutzen, als ich im Bestand habe, obwohl dies nicht der Fall ist.

Ich habe zu dem Fall ein Support-Ticket, in dem das Verhalten reproduziert werden konnte und der Fehler bestätigt wurde. Nur eine Lösung gibt es noch nicht. Leider ist Subscription Watch im aktuellen Status damit nutzlos für mich.

System Purpose

Was der System Purpose ist, wird im Detail in [1] und [7] beschrieben. Red Hat empfiehlt den System Purpose zu pflegen, um u.a. Subscription Watch dabei zu helfen, die konsumierten Inhalte korrekt zu zählen. Das hat folgenden Hintergrund.

Sowohl mit der „Red Hat Enterprise Linux Server, Standard (Physical or Virtual Nodes)“ Subskription als auch mit der „Developer Subscription for Teams“ darf man das RHEL-8-BaseOS-Repo nutzen. Gezählt werden soll in Subscription Watch jedoch nur die kostenpflichtige Subskription (Erstgenannte). Mit Hilfe des System Purpose gibt man an, ob es sich um ein Produktionssystem oder ein Test-/Entwicklungs-System handelt und steuert darüber, ob ein System in Subscription Watch gezählt wird.

Funktionieren tut das Ganze leider (noch) nicht. Unter anderem ist der zuvor erwähnte Bug dafür verantwortlich. Ich pflege den System Purpose jedoch trotzdem, in der Hoffnung, dass es in der Zukunft funktionieren wird.

Wie registriere ich meine Systeme heute?

Ich habe dazu eine kleine Ansible-Rolle erstellt, welche folgende Struktur besitzt:

roles/register_syspurpose/
├── defaults
│   └── main.yml
├── README.md
└── tasks
    └── main.yml

Das Readme.md enthält eine Beschreibung der notwendigen Variablen und ein Beispiel-Playbook, wie man diese Rolle nutzt:

register_syspurpose
===================

Register host to RHSM and set System Purpose.

Requirements
------------

 * [community.general collection](https://galaxy.ansible.com/community/general)

You might already have installed this collection if you are using Ansible Engine 2.9 or the `ansible` package. It is not included in `ansible-core`. To check whether it is installed, run `ansible-galaxy collection list`.

To install it, use: `ansible-galaxy collection install community.general`.

To use it in a playbook, specify: `community.general.redhat_subscription`.

Role Variables
--------------

```yaml
register_syspurpose_activationkey: register-syspurpose # activationkey for access.redhat.com or Satellite
register_syspurpose_org_id: 123456 # Org ID on access.redhat.com or Satellite
register_syspurpose_role: "Red Hat Enterprise Linux Server"
# possible values are:
# Red Hat Enterprise Linux Server
# Red Hat Enterprise Linux Workstation
# Red Hat Enterprise Linux Compute Node

register_syspurpose_sla: "Self-Support"
# possible values are:
# Premium
# Standard
# Self-Support

register_syspurpose_usage: "Development/Test"
# possible values are:
# Development/Test
# Disaster Recovery
# Production
```

I got these values from the KB [syspurpose_usage: "Development/Test"](https://access.redhat.com/articles/5713081).
There might be other possible values out there. In case you know some valid
addtional values please sent a PR to add them to this documentation.

Dependencies
------------

None.

Example Playbook
----------------

Including an example of how to use your role (for instance, with variables passed in as parameters) is always nice for users too:

~~~
- hosts: all
  gather_facts: no
  roles:
    - register_syspurpose
~~~

License
-------

MIT.

Author Information
------------------

Joerg Kastning - "joerg (dot) kastning '@' uni-bielefeld (dot) de"

Auch die Tasks-Datei ist sehr übersichtlich:

---
# tasks file for register_syspurpose
- name: Register system to RHSM and set syspurpose attributes
  redhat_subscription:
    state: present
    activationkey: "{{ register_syspurpose_activationkey }}"
    org_id: "{{ register_syspurpose_org_id }}"
    syspurpose:
      role: "{{ register_syspurpose_role }}"
      service_level_agreement: "{{ register_syspurpose_sla }}"
      usage: "{{ register_syspurpose_usage }}"
      sync: true

Um die Variablen mit Werten zu belegen, nutze ich group_vars. Ich verwende ein statisches Inventory, in dem ich Gruppen für die möglichen Kombinationen aus role, sla und usage definiert habe. So wird jeder neue Host der entsprechenden Gruppe hinzugefügt und anschließend bei der Provisionierung direkt registriert und korrekt konfiguriert. Detaillierte Informationen zum verwendeten Modul redhat_subscription bietet die Dokumentation unter [8].

Ihr seht, es steckt keine Magie in der Rolle. But I like to Keep It Simple, Stupid.

Fazit

Das Red Hat Subscription Management ist kompliziert, hat seine Macken, eine Geschichte und etliche Altlasten. Ein Team um Rich Jerrido hat es sich zur Aufgabe gemacht, das Subskriptions-System zu überarbeiten und alte Zöpfe abzuschneiden. Ich beneide das Team nicht um diese Aufgabe.

Das System befindet sich aktuell im Übergang (siehe [1]). Damit gehen Herausforderungen sowohl für Red Hat als auch dessen Kunden einher.

Das Red Hat die technischen Abhängigkeiten zwischen Betriebssystem und RHSM mit SCA abschafft, weiß ich zu schätzen. Schade, dass die Unterstützung bei der Buchführung dabei auf der Strecke bleibt.

Subscription Watch bietet mir auch in der nahen Zukunft keinen Nutzen. Um meinen Pflichten aus [9] nachzukommen, werde ich mir Red Hat Discovery näher ansehen. Meine Erfahrungen werde ich anschließend hier im Blog niederschreiben.

Quellen und weiterführende Links

  1. Transition of Red Hat’s subhttps://access.redhat.com/documentation/en-us/red_hat_subscription_management/2022scriptions 5ervices to console.redhat.com
  2. Simple Content Access (SCA)
  3. How to register and subscribe a system offline to the Red Hat Customer Portal?
  4. Subscription Watch
  5. Chapter 1. What is subscription watch?
  6. Red Hat Hybrid Cloud Console
  7. RHEL 8 Documentation: Chapter 12. Configuring System Purpose
  8. community.general.redhat_subscription module – Manage registration and subscriptions to RHSM using the subscription-manager command
  9. Red Hat Enterprise Linux subscription guide