staging.inyokaproject.org

2022 Woche 41

16. Oktober 2022

Am Samstag, dem 15.10.2022 wurden neue Versionen des Linux-Kernels veröffentlicht, darunter 6.0.2, 5.19.16 und 5.15.74. Mit diesen Versionen werden verschiedene Sicherheitslücken geschlossen, die der Sicherheitsforscher Sönke Huster aufgedeckt hat.

Konkret geht es hierbei um den WLAN-Stack. Er ist im Kernel notwendig, um drahtlose Netzwerkzugriffe zu ermöglichen. Verschiedene Treiber unterstützen die verschiedenen WLAN-Chips, welche die Kommunikation zur Außenwelt bereitstellen. Trotzdem teilen sich die Treiber eine gemeinsame Infrastruktur – und in dieser Infrastruktur wurden einige Fehler gefunden.

Den Fehlern wurden verschiedene CVEs zugewiesen. Konkret geht es um:

  • CVE-2022-41674: fix u8 overflow in cfg80211_update_notlisted_nontrans
    • (max 256 byte overwrite) (RCE)
  • CVE-2022-42719: wifi: mac80211: fix MBSSID parsing use-after-free
    • use after free condition (RCE)
  • CVE-2022-42720: wifi: cfg80211: fix BSS refcounting bugs ref counting
    • use-after-free possibilities (RCE)
  • CVE-2022-42721: wifi: cfg80211: avoid nontransmitted BSS list corruption
    • list corruption, according to Johannes will however just make it endless loop (DOS)
  • CVE-2022-42722: wifi: mac80211: fix crash in beacon protection for P2P-device
    • NULL ptr dereference crash (DOS)

Besonders ins Auge fällt eine Lücke, die einen Buffer Overflow beim Scannen verschiedener WLAN-Netze zur Anzeige verfügbarer Netze ermöglicht. Die Brisanz entsteht dadurch, dass die Lücke interaktionslos (Zero Click) ausgenutzt werden kann: dadurch, dass der Scan automatisch abläuft und ein Angreifer bösartige WLAN-Frames ausstrahlen kann, die dann automatisch verarbeitet werden, ist kein aktives Klicken auf eine ausführbare Datei nötig. Glücklicherweise existiert zum aktuellen Zeitpunkt noch kein bekannter Exploit, der diese Lücke bösartig ausnutzt. Die Updates sollten trotzdem eingespielt werden, um hier nicht unnötig einem Risiko ausgesetzt zu sein.

Weitere Details und die Geschichte hinter der Lücke gibt es in der Sonderepisode 6 meines Risikozone-Podcasts. In dieser Episode führen Prof. Dr. Andreas Noack und ich ein Interview mit Sönke Huster, dem Entdecker der Lücke. Sönke erklärt in der Episode die Lücken und erläutert, wie er sie entdeckt und gemeldet hat. Insbesondere der Disclosureprozess wird Thema der Episode sein, da hier die Arbeitsweise in einem Open-Source-Projekt wie dem Linux-Kernel bei so einem Vorfall deutlich wird. Die Podcastepisode ist ab sofort auf risikozone.de/rz006 als Audio und – extra für diese Episode – auf YouTube als Video verfügbar. Sie ist aufgrund des besonderen Themas mit etwa 90 Minuten etwas länger als die üblichen 40 Minuten, aber dennoch für den Ausklang des Wochenendes sehr empfehlenswert.

Konkrete Informationen zur Lücke in der E-Mail von Sönke verfügbar, LWN.net hatte bereits am Donnerstag darüber berichtet. Mittlerweile hat auch das BSI eine Warnung aufgrund der CVEs herausgegeben.

12. Oktober 2022

Bislang habe ich meine Folien mit -beamer als PDF gesetzt.

Mit quarto können Vortragsfolien mittels revealjs zu HTML-Seiten gerendert werden.

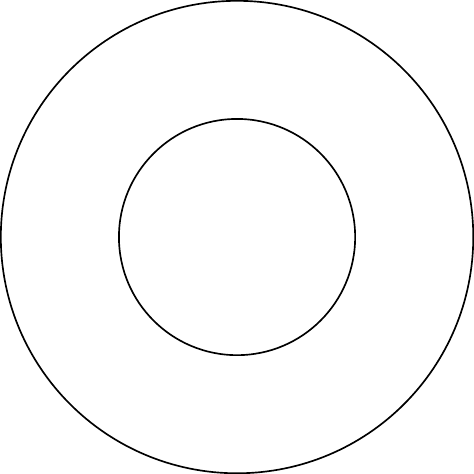
Mit habe ich häufig tikz-Bilder in meine Folien eingebaut. Das funktioniert auch mit quarto.

Der Chunk muss dabei wie folgt aufgebaut werden:

```{r, engine = 'tikz'}
\begin{tikzpicture}
 \draw (0,0) circle (1cm);
 \draw (0,0) circle (2cm);
\end{tikzpicture}
```

Farben und Optionen

Man kann auch Farben definieren und Optionen übergeben:

```{r, engine = 'tikz'}
\definecolor{myred}{RGB}{204,0,0}
\definecolor{mygreen}{HTML}{73D216}
\definecolor{mylila}{HTML}{75507B}
%
\usetikzlibrary{shapes,mindmap,trees}
%
\begin{tikzpicture}
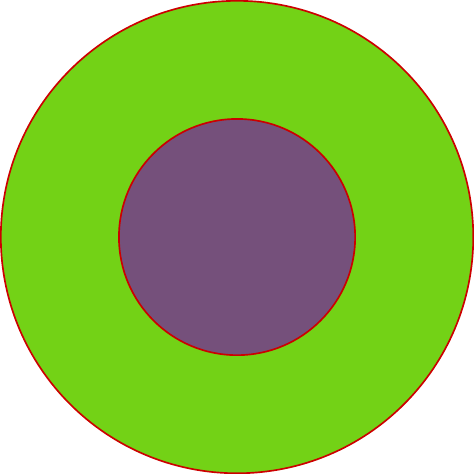
 \draw[color=myred, fill=mygreen] (0,0) circle (2cm);
 \draw[color=myred, fill=mylila] (0,0) circle (1cm);
\end{tikzpicture}
```

\only und \pause

Leider funktionieren \only und \pause nicht. Hier muss man sich mit einzelnen Folien pro \only oder \pause behelfen. Damit die Foliennummern nicht weiterzählen, muss die Option data-visibility="uncounted" ab der zweiten Folie am Folienkopf gesetzt werden.

Die erste Folie erhält dabei nur die Überschrift gefolgt vom ersten tikz-Block. Die nächste Folie erhält den selben Titel und den oben genannten Parameter.

## Dies ist ein Test
    
```{r, engine = 'tikz'}
\definecolor{myred}{RGB}{204,0,0}
\definecolor{mygreen}{HTML}{73D216}
\definecolor{mylila}{HTML}{75507B}
%
\usetikzlibrary{shapes,mindmap,trees}
%
\begin{tikzpicture}
  \draw[color=myred, fill=mygreen] (0,0) circle (2cm);
% dieses erst auf der nächsten Folie
% \draw[color=myred, fill=mylila] (0,0) circle (1cm);
\end{tikzpicture}
```


## Dies ist ein Test {data-visibility="uncounted"}

```{r, engine = 'tikz'}
\definecolor{myred}{RGB}{204,0,0}
\definecolor{mygreen}{HTML}{73D216}
\definecolor{mylila}{HTML}{75507B}
%
\usetikzlibrary{shapes,mindmap,trees}
%
\begin{tikzpicture}
  \draw[color=myred, fill=mygreen] (0,0) circle (2cm);
  \draw[color=myred, fill=mylila] (0,0) circle (1cm);
\end{tikzpicture} 
```

Weblinks


kommentiere per [matrix]:

Die MZLA Technologies Corporation hat mit Thunderbird 102.3.3 ein Update außer der Reihe für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 102.3.3

Mit dem Update auf Thunderbird 102.3.3 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht und behebt damit eine Reihe von Problemen, welche sich in den Release Notes (engl.) nachlesen lassen.

Der Beitrag Thunderbird 102.3.3 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

11. Oktober 2022

Firefox Relay ist ein Dienst von Mozilla, der die persönliche E-Mail-Adresse vor Spam und unerwünschter Offenlegung schützt. Wie ich bereits im September exklusiv und weltweit als erstes berichtete, hat Mozilla nun Firefox Relay wie geplant um die Möglichkeit erweitert, auch die Telefonnummer zu maskieren. Zunächst startet die neue Funktion in den USA und in Kanada.

Was ist Firefox Relay?

E-Mail-Adressen sind gleichzusetzen mit einer persönlichen Adresse. Sie sind einmalig und viele Nutzer besitzen nur eine einzige E-Mail-Adresse, die sie teilweise auf dutzenden, wenn nicht gar auf hunderten Websites verwenden. Findet auf einer Website, auf der man mit seiner E-Mail-Adresse registriert ist, ein Datendiebstahl statt, wird damit in vielen Fällen auch die persönliche E-Mail-Adresse offengelegt. Und haben Spammer erstmal eine E-Mail-Adresse in ihrem System, darf man sich auf viele unerwünschte E-Mails ohne realistische Hoffnung einstellen, dass der Spam abnehmen wird.

Mit Firefox Relay können sogenannte Masken als Alias-Adressen angelegt werden, die der Nutzer für Newsletter-Anmeldungen und Website-Registrierungen angeben kann. Firefox Relay leitet diese E-Mails dann an die persönliche E-Mail-Adresse weiter. Außerdem kann Firefox Relay bekannte Tracking-Scripts aus E-Mails entfernen.

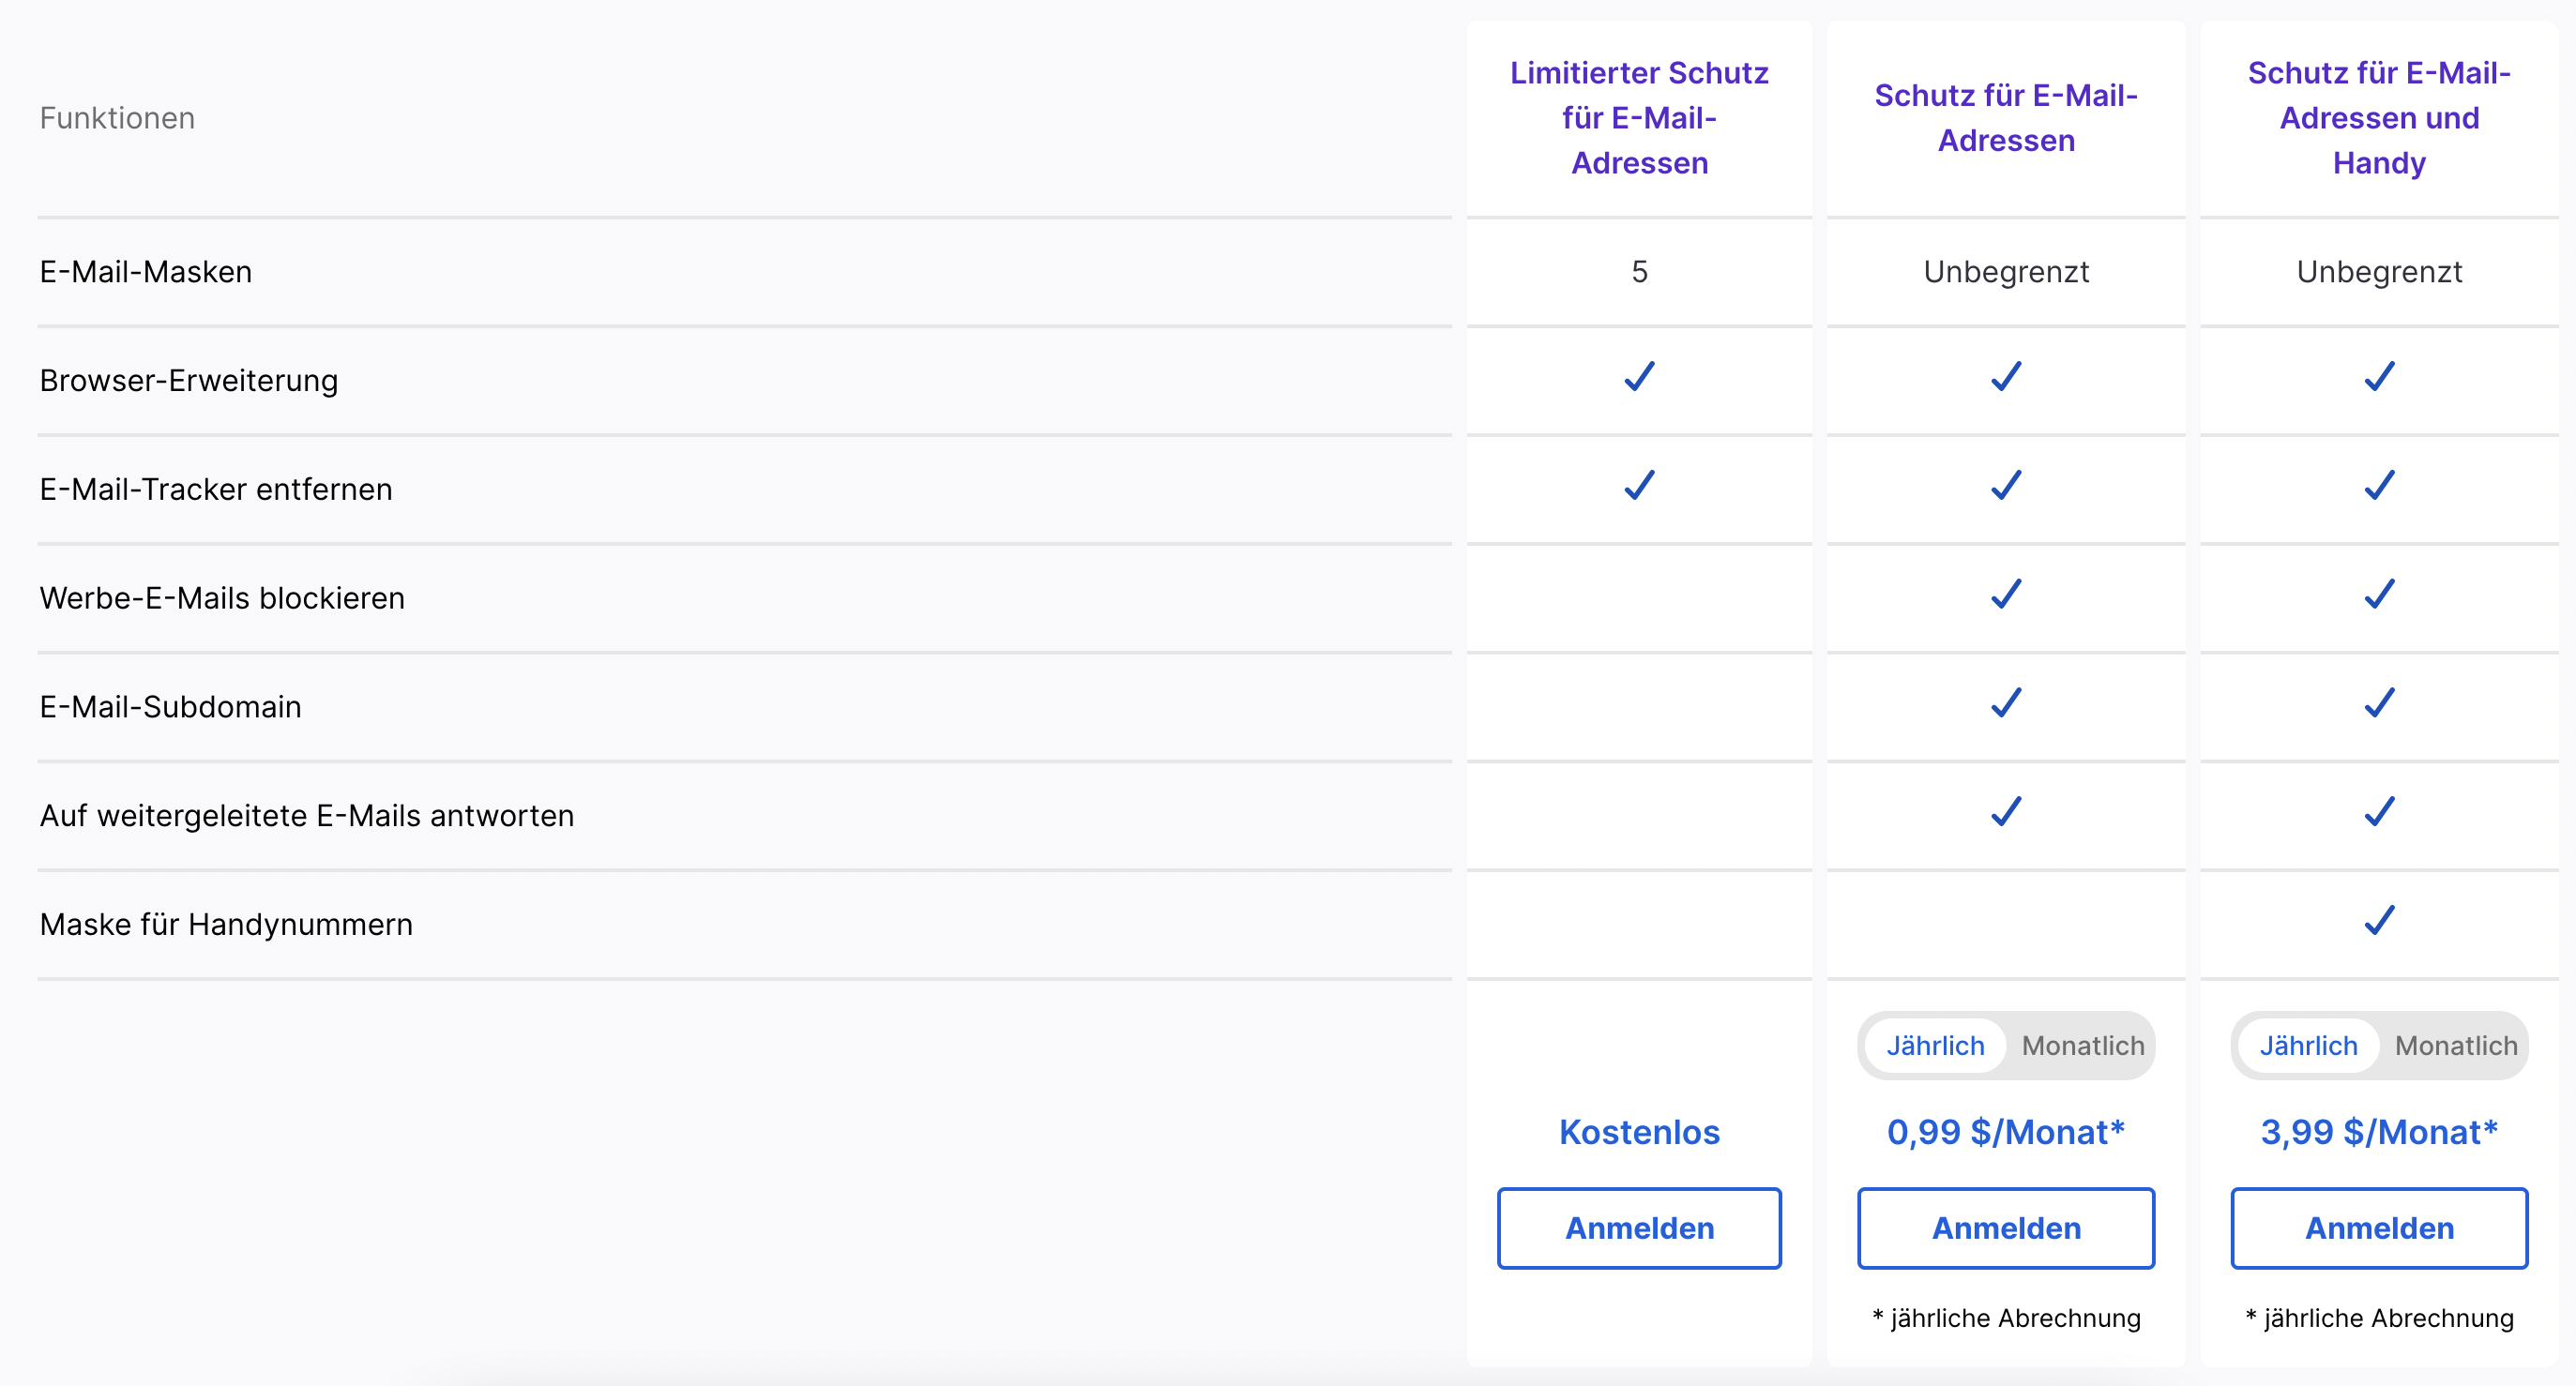
Firefox Relay ist kostenlos. Es gibt aber auch eine kostenpflichtige Premium-Version, welche unendlich viele Masken anstelle von nur fünf sowie eine eigene E-Mail-Domain erlaubt. Außerdem können in Firefox Relay Premium auf weitergeleitete E-Mails geantwortet und Werbe-Mails automatisch blockiert werden.

Telefonnummer-Maskierung startet in USA und Kanada, weitere Länder sollen folgen

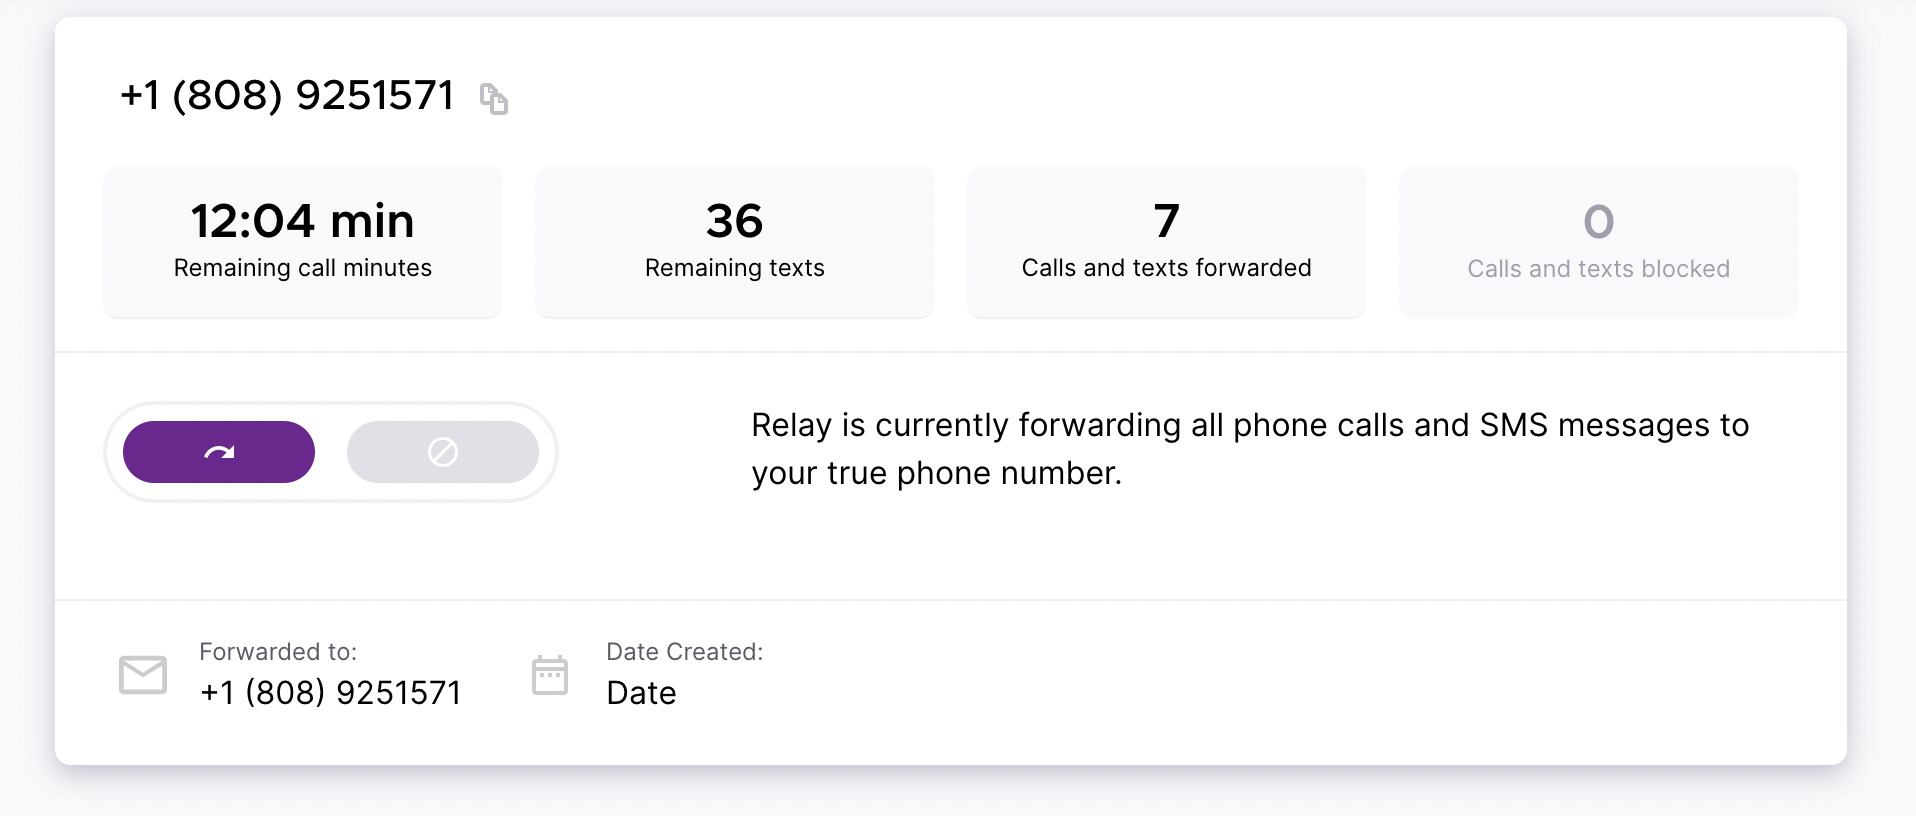
Wie ich bereits im September enthüllte, ist es in den USA sowie in Kanada ab sofort auch möglich, Telefonnummern zu maskieren. So können Nachrichten und Anrufe am Telefon empfangen werden, ohne dass dafür die echte Telefonnummer preisgegeben werden muss.

Firefox Relay Telefonnummer-Maskierung

Mozilla möchte dieses Feature auch in weiteren Ländern ausrollen. Genauere Informationen hierzu liegen zu diesem Zeitpunkt noch nicht vor.

Das kostet Firefox Relay Premium mit Telefonnummer-Maskierung

Während die Basis-Version von Firefox Relay kostenfrei ist, kostet die Premium-Version 1,99 pro Monat respektive 0,99 Euro Monat bei Bindung für ein Jahr. Der Preis in den USA und Kanada beträgt entsprechend 1,99 Dollar oder 0,99 Dollar pro Monat.

Die Telefonnummer-Maskierung ist ein optionales Zusatzpaket und nicht automatisch in Firefox Relay Premium inbegriffen. Wird diese Option dazugebucht, liegen die Kosten bei 4,99 Dollar pro Monat respektive 3,99 Dollar pro Monat, wenn man sich für ein ganzes Jahr bindet.

Wer sich für die Telefonnummer-Maskierung entscheidet, erhält ein Kontingent von 50 Sprachminuten für eingehende Anrufe sowie 75 Text-Nachrichten pro Monat.

Firefox Relay Preise 2022

Paket aus Mozilla VPN und Firefox Relay mit Ersparnis

Außerdem soll in den USA und Kanada in Kürze auch noch ein spezielles Angebot starten, bei dem das Mozilla VPN gemeinsam mit Firefox Relay Premium und Telefonnummer-Maskierung erworben kann. Hier beträgt der Preis dann 6,99 Dollar anstelle von 8,98 Dollar pro Monat bei zwölf Monaten Bindung.

Der Beitrag Firefox Relay: Telefonnummer-Maskierung startet in USA und Kanada – Das sind die Preise erschien zuerst auf soeren-hentzschel.at.

Di, 11. Oktober 2022, Lioh Möller

Mit Ubuntu Pro stellt Canonical ein Angebot zur längerfristigen Sicherheitsunterstützung der Distribution bereit. Regulär erfährt die Distribution in der LTS (Long Term Support) Ausprägung bis zu 5 Jahre lang Aktualisierungen. Ubuntu Pro erweitert diesen Zeitrahmen auf bis zu 10 Jahre. Bisher wurden dabei nur Pakete der Hauptdistribution berücksichtigt. Mit der aktuellen Ankündigung wird der Umfang auf einen grossen Teil der Pakete in den sogenannten Universe Repositories, welche massgeblich von der Community betreut werden, ausgeweitet.

Dies beinhaltet unter anderem Ansible, Apache Tomcat, Apache Zookeeper, Docker, Drupal, Nagios, Node.js, phpMyAdmin, Puppet, PowerDNS, Python 2, Redis, Rust, WordPress und viele weitere Softwarepakete.

Darüber hinaus lässt sich mittels Ubuntu Pro der Livepatch Service des Anbieters nutzen, welcher in vielen Fällen eine unterbrechungsfreie Aktualisierung des Kernels ermöglichen soll.

Quelle: https://ubuntu.com/pro

10. Oktober 2022

Mo, 10. Oktober 2022, Lioh Möller

Für die openSUSE Distribution stehen eine Vielzahl von Zusatzrepositories zur Verfügung. Neben Packman, über welches unter anderem Multimediacodecs bezogen werden können, stellt die Community über den openSUSE Build Service hunderte weiterer Pakete bereit. Durchsuchbar sind diese über das Web-Frontend auf software.opensuse.org und lassen sich über das sogenannte One-Click Install Verfahren auf das System übertragen.

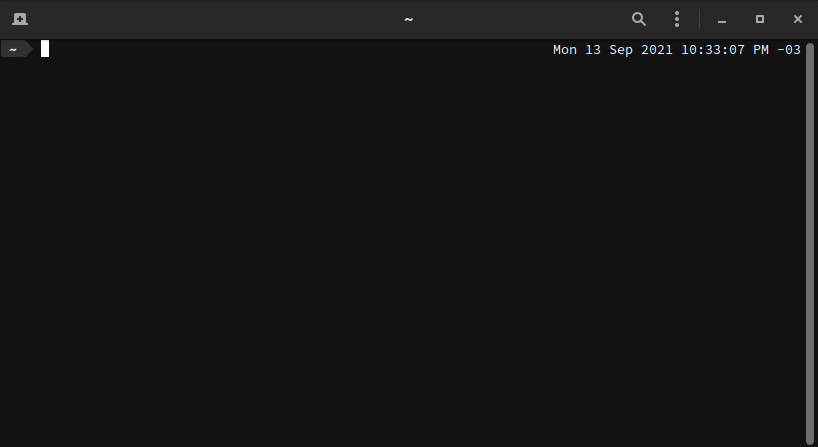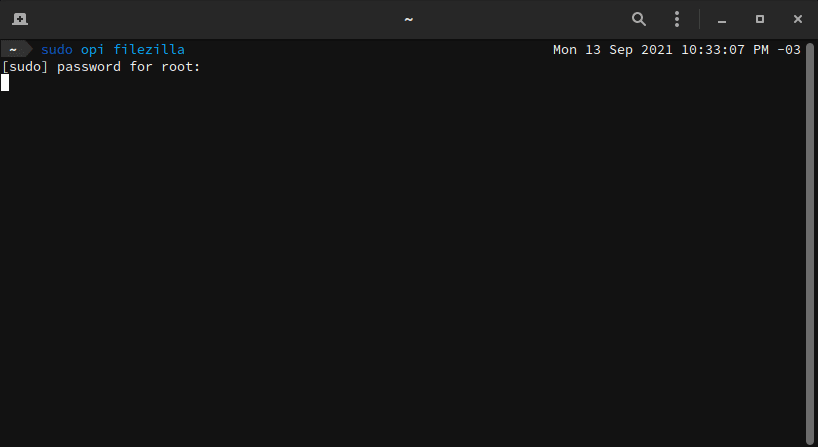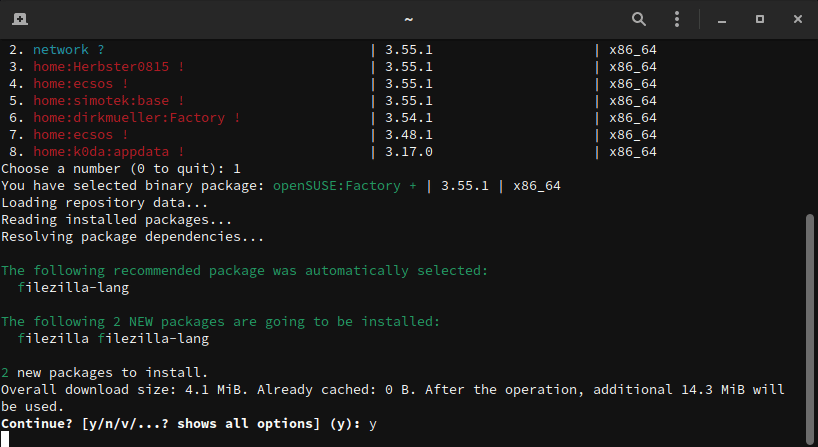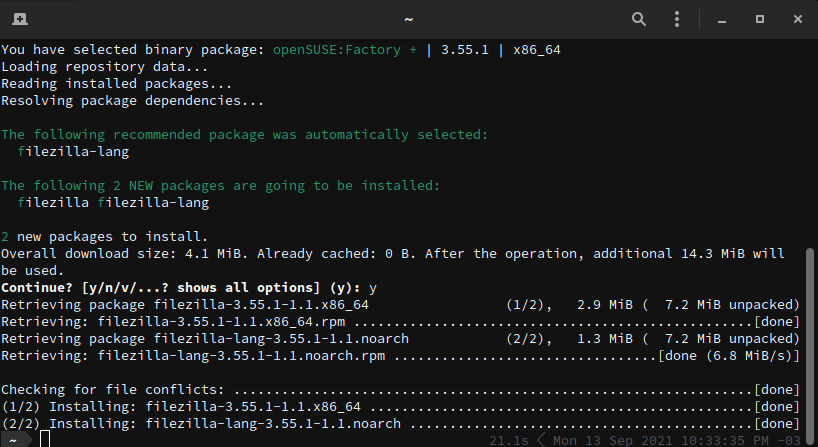
Mit OPI steht eine Alternative zur Nutzung auf der Kommandozeile zur Verfügung. Die Python 3 basierte Anwendung lässt sich auf einem aktuellen openSUSE-System wie folgt installieren:

sudo zypper install opi

Daraufhin können Pakete gesucht und installiert werden. Im Hintergrund kommt dabei standardmässig zypper zum Einsatz, OPI unterstützt alternativ allerdings auch dnf.

Beispiel:

opi filezilla

Auch Multimedia-Codecs lassen sich mittels OPI installieren. Dazu eignet sich die Nutzung der folgenden Parameter:

opi packman

# oder

opi codecs

Zur Auswahl stehen einige weitere Drittanbieterquellen, die Hilfefunktion der Applikation gibt entsprechend Auskunft.

Quelle: https://github.com/openSUSE/opi

Im September habe ich über das Förderprogramm Media Tech Lab berichtet. Heute möchte ich euch auf den Prototype Fund hinweisen, welcher Open-Source-Projektideen mit bis zu max. 47.500 Euro unterstützt.

Danke an @Kampfradler (Twitter-Link), welcher mich auf dieses Förderprogramm hingewiesen hat.

Der Prototype Fund ist ein Projekt der Open Knowledge Foundation Deutschland, gefördert durch das Bundesministerium für Bildung und Forschung (BMBF). Er existiert seit 2016 und damit schon etwas länger als Media Tech Lab. Seither wurden nach Angabe des Projekts 12,3 Mio. Euro an Fördergeldern bewilligt, mit denen 293 Projekte gefördert wurden.

Bezüglich der Rahmenbedingungen ähneln sich Media Tech Lab und der Prototype Fund auffällig. Hier die wichtigsten Eckdaten:

  • Einzelpersonen und kleine (interdisziplinäre) Teams können eine finanzielle und ideelle Unterstützung für die Erprobung von Ideen sowie die Entwicklung von Open-Source-Anwendungen in den Bereichen Civic Tech, Data Literacy, IT-Sicherheit und Software-Infrastruktur (siehe FAQ) erhalten.
  • Die Förderung beträgt bis zu 47.500€ über 6 Monate.
  • Es gibt Unterstützung durch Mentor*innen und Coaching in den Bereichen User Centered Design, Projektmanagement, Security und Business.
  • Es werden ausschließlich Open-Source-Projekte gefördert.

Der Prototype Fund ist bestrebt, Teams und Teilnehmer*innen mit weiteren Geldgeber*innen und potenziellen Partner*innen zu vernetzen. Ziel ist es, Teilnehmer*innen so gut wie möglich bei der Weiterführung ihrer „Produkte“ nach Projektende zu unterstützen.

Projekt und Förderung enden nach sechs Monaten mit der Vorstellung des Prototypen. Damit es danach weitergeht, braucht es Spender, Investoren und ein Geschäftsmodell. Diese Weiterentwicklungen sind jedoch nicht durch die Prototype-Fund-Förderung abgedeckt (Media Tech Lab hat aktuell auch noch kein Konzept für die Maintenance-Phase).

Die Projektseite biete eine gute FAQ, welche die wichtigsten Fragen zu den Rahmenbedingungen und zum Bewerbungsprozess beantwortet. Wenn ihr Interesse an einer Förderung habt, schaut hier hinein.

Ich freue mich, dass es offenbar doch mehr als ein Förderprogramm für Open-Source-Projekte in Deutschland gibt. Falls ihr noch weitere Förderprogramme für Open-Source-Projekte kennt, hinterlasst doch bitte einen Hinweis mit URL auf deren Webseite in den Kommentaren. Ich freue mich, wenn ich hier zukünftig weitere Open-Source-Förderprogramme vorstellen kann.

Ihr betreibt ein Projekt, dass durch den Prototype Fund gefördert wurde und möchtet gerne darüber berichten? Meldet euch gerne bei mir. Gern könnt ihr mir einen Entwurf für einen Erfahrungsbericht senden oder wir führen ein kurzes Interview und ich berichte anschließend von euren Erfahrungen. Because sharing is caring.