staging.inyokaproject.org

2023 Woche 12

26. März 2023

Nachdem Red Hat mit Fedora Silverblue schon länger im Bereich der unveränderbaren Linux-Systeme experimentiert, hat sich SUSE vergangenes Jahr entschieden, die Enterprise-Distribution SUSE Linux Enterprise in die gleiche Richtung zu entwickeln. Es war klar, dass der Community-Zweig folgen würde. Nun steht ein erster Fahrplan zu openSUSE 16.

SUSE Linux Enterprise und openSUSE gehen damit in eine Richtung, die sich bei MicroOS oder der sogenannten „Transactional Server Installation“ schon länger testen lässt. Ein schmales Basissystem wird schreibgeschützt eingehängt. Updates erfolgen mittels eines transactional-update Systems, das auf zypper aufbaut und im Hintergrund mit Btrfs-Snapshots arbeitet. Das ist vom Ziel vergleichbar mit Fedoras Silverblue-Ansatz, allerdings unterscheidet sich die zugrunde liegende Technologie. SUSE ist durch die Zypper-Grundlage deutlich näher an einem klassischen System dran.

Alle „neuen“ System verbindet, dass unterhalb der unveränderlichen Basis weiterhin klassische Pakete liegen, die Maintainer brauchen und gewartet werden. Sie erreichen den Anwender nur anders als früher und das große Feld der Endanwenderprogramme wird perspektivisch vom Systemkern und den Desktopumgebungen getrennt.

Denn bei beiden Systemen sollen Anwendungen über Flatpaks installiert werden oder über distrobox, das letztlich mittels Podman Container verwaltet. Die Übersichtsseite listet aktuell mehrere Profile, um Server- und Desktopanwender zu adressieren. Das Fehlen von KDE Plasma und anderer Desktops wie MATE und Xfce ist auffällig. Vermutlich, weil SUSE – wie in der Vergangenheit auch – nur für GNOME Support bietet und für alle anderen Desktops die Community sorgen muss. Augenscheinlich muss die Communty hier noch ihr commitment abgeben.

Wenn SUSE bzw. openSUSE ihren vorläufigen Zeitplan einhalten können, dann ist gegen Jahresende mit einer ersten produktiv nutzbaren Version zu rechnen. Enterprise-Kunden haben natürlich lange Übergangszeiträume, da SLE 15 noch bis circa 2027 unterstützt wird. Community-Nutzer haben aber ebenso noch Zeit, da openSUSE Leap mit 15.5 diesen Sommer nochmal eine Aktualisierung erhält, die bis zum 31. Dezember 2024 gepflegt wird. Planmäßig gibt es also einen Übergangszeitraum von mindestens einem Jahr für Community-Nutzer.

Eine Bemerkung am Rande: Bei den konservativen Kollegen wird vor allem in den Kommentaren negative Stimmung verbreitet. Wäre die Kommentarfunktion dort nicht geschlossen, könnte man wenigstens schreiben, dass openSUSE schon seit längerem keinen Standarddesktop mehr kennt. Die KDE-Kampagne war ein ziemlicher Rohrkrepierer. Hat nur bei den KDE-Fans niemand gemerkt. Vielleicht weil die kein SUSE nutzen oder wissen, dass eine gute Pflege des Desktops nicht von der Vorauswahl abhängt.

Insgesamt eine spannende Entwicklung und ich freue mich sehr auf die erste nutzbare Version im Herbst.

Mit Common Voice stellt Mozilla den weltweit größten öffentlichen Datensatz menschlicher Stimmen bereit – kostenlos und für jeden nutzbar. Mozilla hat Version 13.0 seines Datensatzes veröffentlicht.

Der Markt für Spracherkennung wird von den ganz großen Namen kommerzieller Anbieter dominiert: Amazon, Apple, Google, Microsoft. Darum hat Mozilla im Jahr 2017 das Projekt Common Voice gestartet. Mit Common Voice bietet Mozilla eine kostenlose Alternative an, zu der jeder beitragen kann und die jedem zur Verfügung steht. Damit möchte Mozilla Innovation und Wettbewerb in der Sprachtechnologie auf Basis von Maschinenlernen fördern.

Mit dem vor kurzem veröffentlichten Common Voice Corpus 13.0 wächst der deutschsprachige Datensatz von 1.283 auf 1.340 Stunden an. Insgesamt deckt Mozilla Common Voice mit der neuen Version jetzt 108 Sprachen mit insgesamt 27.142 aufgenommenen Stunden ab, was Mozilla Common Voice zum vielfältigsten mehrsprachigen Sprachkorpus der Welt macht.

Zum Download der Mozilla Common Voice Datensätze

Der Beitrag Mozilla veröffentlicht Common Voice Corpus 13.0 erschien zuerst auf soeren-hentzschel.at.

24. März 2023

Fr, 24. März 2023, Ralf Hersel

Freiheit ist ein abstrakter Begriff, den die meisten von uns nur schwer definieren können. Die Frage, ob Freiheit einen Preis hat, ist vermutlich noch schwerer zu beantworten. In diesem "Wort zum Sonntag" möchte ich den Begriff und die Frage, vom Allgemeinen zum Besonderen entwickeln. Zum Thema Freiheit gab es bei uns bereits vor zwei Jahren einen Beitrag von Holger Lietz, den ich gerne zum Lesen empfehlen möchte.

Doch heute soll es um den Preis der Freiheit gehen. Was heisst denn Freiheit? Freiheit (lateinisch libertas) wird in der Regel als die Möglichkeit verstanden, ohne Zwang zwischen unterschiedlichen Möglichkeiten auszuwählen und entscheiden zu können. Die Charta der Grundrechte der Europäischen Union wird etwas konkreter. Dort wird in den Artikeln 6 bis 19 die Freiheit in verschiedenen gesellschaftlichen, rechtlichen und wirtschaftlichen Bereichen formuliert.

Dort werden genannt:

  • Recht auf Freiheit und Sicherheit
  • Achtung des Privat- und Familienlebens
  • Schutz personenbezogener Daten
  • Gedanken-, Gewissens- und Religionsfreiheit
  • Freiheit der Meinungsäusserung und Informationsfreiheit
  • und viele weitere Freiheitsrechte

Wir, die privilegierten Bewohner von westlichen Staaten, die eine freiheitlich-demokratische Grundordnung geniessen, sind uns der Freiheit nicht täglich bewusst, weil wir es nicht anders kennen. Die Gewohnheit und Selbstverständlichkeit führt dazu, dass wir an die Freiheit kein Preisschild hängen.

Schaut man auf den Freiheits-Index, der seit 1973 von der NGO Freedom House ermittelt wird, sieht man, dass die Mehrheit der 194 beobachten Staaten als nicht frei bewertet werden. Deshalb habe ich im letzten Absatz von einem Privileg geschrieben, in das die meisten von uns hineingeboren oder umgezogen sind.

Aber was ist nun der Preis der Freiheit? Im Amerikanischen gibt es seit den 1930er-Jahren den Spruch: "There ain't no such thing as a free lunch", zu Deutsch: "Das Mittagsessen gibt es nicht umsonst". So selbstverständlich das klingt, steckt dahinter eine Erkenntnis, die viele von uns in der heutigen Zeit vergessen haben: "Jedes Gut hat seinen Preis" oder um es weniger kapitalistisch auszudrücken: "Geben und Nehmen".

Das "Geben und Nehmen" hat zwei Ausprägungen. Wir sind daran gewöhnt, dass die Grunddienste der digitalen Welt kostenlos zur Verfügung stehen. Sei es die Google-Suche, oder der One-Drive Cloud-Speicher. Dass wir dafür mit unseren Daten zahlen, muss ich nicht weiter erklären; das wisst ihr alle. In den Tech-Medien lesen wir Tag für Tag über die neuesten KI-Errungenschaften: ChatGPT, Bart, Midjourney, Stable Diffusion, LLaMA, usw. Auch dabei zahlen wir mit unseren Prompts für die Halluzinationen.

Dazu ein kurzer Ausflug in die Literatur. Ich lese gerade das Buch Singularity von Joshua Tree. Darin werden ausgemusterte Menschen nicht mit Geld, sondern mit immersiven Video-Streams bezahlt. Würdet ihr euer Gehalt gegen ChatGPT-Resulte aufgeben? Heute noch nicht, vielleicht morgen!

Aber auch Luft, Wasser, Natur, Meere und Demokratie empfinden wir als freie Güter, die keinen (einen geringen) Preis haben. Nach der Corona-Pandemie tönt vielen noch das Klatschen für die Pflegekräfte in den Ohren. Auch das ist ein Beispiel für eine empfundene Selbstverständlichkeit des Systems, für die ein zu geringer Preis gezahlt wird.

Im nächsten Schritt gehe ich auf die Freiwilligenarbeit ein. Dazu sagt der ehemalige Uno-Generalsekretär, Ban Ki-moon:

Freiwilliges Engagement ist eine Quelle der Stärke einer Gemeinschaft, ihrer Belastbarkeit, ihrer Solidarität und des sozialen Zusammenhalts. Engagement bringt positive soziale Veränderung durch das Respektieren von Verschiedenheit und Gleichberechtigung sowie durch die Teilhabe aller Personen. Engagement gehört zu den vitalsten Werten einer Gesellschaft.

Ratet mal, welchen Anteil die Freiwilligenarbeit am Bruttosozialprodukt hat. In der Schweiz wurden vor zwei Jahren 619 Millionen Stunden Freiwilligenarbeit geleistet. Würde man die Stunde mit dem durchschnittlichen Stundenlohn von 53 Franken berechnen, kommt man auf einen Wert von knapp 33 Milliarden Franken. Im selben Jahr (2022) betrug das Schweizer Bruttoinlandsprodukt 771 Milliarden Franken. Somit entspricht die Freiwilligenarbeit 4 % des BIP. Dabei handelt es sich um nicht vergütete Leistungen an der Gesellschaft.

Ich halte den Wert von 33 Mrd. Franken für zu gering und würde ihn 5- bis 10-mal höher schätzen. Damit wären wir bei ca. 30 % des BIP. Oder glaubt ihr, dass das Bundesamt für Statistik alle FLOSS-Leistungen einbezogen hat, die in der Schweiz im Jahr 2022 geleistet wurden?

Schauen wir einmal auf die Leistung von GNU/Linux.ch im Jahr 2022. Laut unseres Transparenzberichts haben wir 860 Artikel und 12 Podcast-Folgen abgeliefert. Die vielen Stunden für die Administration lasse ich einmal weg. Wenn ich eine halbe Stunde Aufwand für einen Artikel und 4 Stunden Aufwand für eine Podcast-Folge annehme, komme ich auf einen Wert von ca. 25'000 Franken. Diese Leistung habt ihr im letzten Jahr unentgeltlich bezogen (abzüglich eurer Spenden in Höhe von ca. 2'500 Franken).

Mein Aufruf

Freie Leistungen bilden ein entscheidendes Rückgrat einer freien Gesellschaft. Wenn sich niemand mehr freiwillig um unsere alten Mitmenschen kümmert, wenn sich keiner für die faire Bezahlung von unterbezahlten Berufen einsetzt, wenn ihr alles an Microsoft, Google, Meta und Amazon delegiert, werdet ihr früher als gedacht in einer unfreien Gesellschaft enden.

Schaut auf die Software, Dienstleistungen, Distributionen und Informationskanäle, die zu eurem täglichen Wohlbefinden beitragen. Spendet an Wikipedia, die Document Foundation und an viele andere Freie Projekte, oder an eure bevorzugte GNU/Linux-Distribution. Und wenn dann noch etwas übrig ist, könnt ihr es uns spenden.

Vielen Dank, dass ihr Freiheit einen Preis gebt!

Bildquellen:

Quellen:


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

Kurz notiert für alle, die GitHub nutzen, um ihre Git-Repositories zu speichern. Laut einem Artikel auf dem GitHub-Blog sah sich das Team durch einen Leak eines RSA-SSH-Private-Keys diese Woche gezwungen, heute am 24. März 2023 um 05:00 UTC (06:00 Uhr deutscher Zeit) die Keys zu tauschen.

Da nach TOFU-Prinzip vom SSH-Client der Key gespeichert wird, der bei der ersten Nutzung verwendet wurde, werden nachträgliche Änderungen auf Host-Seite als Man-in-the-Middle-Angriff (MitM-Angriff) vermutet. Deswegen sollte der alte, nun komprimittierte Key aus der known_hosts entfernt werden. Wie das geht, habe ich auf dem Blog hier schon einmal beschrieben.

Bei der erneuten, jetzt wieder "erstmaligen" Verbindung mit github.com sollte in jeden Fall der neue Key unbedingt mit der verlinkten GitHub-Dokumentationsseite abgeglichen werden, da man sonst erst recht MitM-Angriffen ausgesetzt ist. In der Regel wird spätestens jetzt ein auf einem neuen Verfahren wie ed25519 basierender Host-Key angeboten, was man auch nutzen sollte.

Fr, 24. März 2023, Lioh Möller

Um Änderungen in Konfigurationsdateien nachhaltig zu dokumentieren und nachvollziehbar zu machen, eignet sich die Nutzung einer VCS-Lösung. In der Regel kommt dabei git zum Einsatz.


Die Anwendung etckeeper vereinfacht die Einrichtung und erlaubt eine Automatisierung. Die Installation erfolgt mithilfe des Paketmanagers der Distribution.

Red Hat/Fedora
dnf install etckeeper

Debian/Ubuntu
apt install etckeeper

Zur Einrichtung werden Root-Rechte benötigt. Dazu kann die Konfigurationsdatei /etc/etckeeper/etckeeper.conf auf die eigenen Bedürfnisse hin angepasst werden, wobei in der Regel die Standardkonfiguration der Distribution einen guten Ausgangspunkt darstellt.

Soll das Verzeichnis /etc in Zukunft versioniert werden, muss dieses einmalig initialisiert werden:

etckeeper init /etc

Dabei ist eine Nutzung nicht auf das /etc Verzeichnis beschränkt. Es können beliebige weitere Verzeichnisse mit Konfigurationsdateien hinzugefügt werden. Zu beachten ist allerdings, dass Git standardmässig nicht auf eine Versionierung von grösseren Binärdateien ausgelegt ist.

Nach der Definition der zu versionierenden Verzeichnisse, kann der initiale Commit erfolgen:

etckeeper commit "inital commit"

Nun kann testweise eine Änderung im /etc Verzeichnis durchgeführt werden.

Im folgenden Beispiel wird die Meldung angepasst, welche in einer tty vor dem Anmelden angezeigt wird:

vi /etc/issue.d/zzz-1000V.issue

1000V - Nicht anfassen!

Testen kann man die Änderung wie folgt:

agetty --show-issue

Mit folgendem Befehl kann man prüfen, welche Änderungen bei einem Commit durchgeführt werden:

etckeeper vcs status

Nun kann die neue Datei hinzugefügt werden:

etckeeper commit -m "added new issue"

Alle bisherigen Commits können wie folgt angezeigt werden:

etckeeper vcs log

Um den aktuellen Stand mit einem vorausgegangenen Commit zu vergleichen, kann die in der Log-Ausgabe angegebene Commit-ID genutzt werden. Dabei reicht in der Regel die Angabe der ersten 6-8 Stellen der Commit-ID (bis diese eindeutig ist).

etckeeper vcs diff MEINE_COMMIT_ID

Eine frühere Version einer Konfigurationsdatei lässt sich so auch auf einfache Weise wiederherstellen:

etckeeper vcs checkout MEINE_COMMIT_ID /etc/MEINE_CONFIG

Auch ein vollständiger Wechsel auf einen früheren Stand ist so möglich:

etckeeper vcs checkout MEINE_COMMIT_ID

Möchte man Änderungen in den zu versionierenden Verzeichnissen automatisch committen kann der mitgelieferte systemd Timer genutzt werden:

systemctl enable etckeeper.timer

Dabei werden Änderungen standardmässig täglich zum lokalen Git-Repository hinzugefügt.

etckeeper unterstützt darüber hinaus auch das Pushen von Änderungen an ein Remote. Zu beachten ist dabei allerdings, dass sensitive Daten nicht in ein öffentliches Git-Repository gelangen sollten.

Quelle: https://etckeeper.branchable.com/

Weiterführende Informationen: https://wiki.archlinux.org/title/etckeeper


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

22. März 2023

Künstliche Intelligenz ist derzeit in aller Munde, nicht zuletzt dank ChatGPT. Nun hat Mozilla mit Mozilla.ai die Gründung eines neuen Tochterunternehmens bekannt gegeben, welches sich der Künstlichen Intelligenz widmet.

Mozilla gründet Mozilla.ai

Wenn in den letzten Wochen und Monaten eine Sache klar wurde, dann dass sogenannte Künstliche Intelligenz eines der bestimmenden Themen in den kommenden Jahren sein wird. Worin einerseits ein gigantisches Potential steckt, liegt auf der anderen Seite aber auch eine große Gefahr, insbesondere wenn die großen Tech-Unternehmen, welche ihre jeweils ganz eigenen Ziele verfolgen, die Technologie kontrollieren.

Mit dem Thema vertrauenswürdige Künstliche Intelligenz beschäftigt sich Mozilla bereits seit mehreren Jahren und betreibt auch aktuelle Forschung dazu. Nun hat Mozilla die Gründung eines neuen Unternehmens in diesem Bereich bekannt gegeben. Anfänglich wird Mozilla.ai mit einem Budget von 30 Millionen USD ausgestattet sein.

Mozilla.ai beschreibt sich selbst als Startup und Community, welche ein vertrauenswürdiges, unabhängiges und quelloffenes KI-Ökosystem aufbauen möchte. Zu Beginn soll der Fokus auf die Entwicklung von Werkzeugen gelegt werden, welche generative KI-Technologien sicherer und transparenter machen, sowie Empfehlungssysteme, welche nicht falsch informieren.

Mozilla wächst als Organisation

Viele denken bei Mozilla nur an Firefox. Dabei ist Mozilla sehr viel mehr als nur Firefox. An der Spitze steht die Mozilla Foundation, welche nicht nur Internet-Politik betreibt, sondern auch Projekte wie Mozilla Common Voice, den weltweit größten öffentlichen Datensatz menschlicher Stimmen, kostenlos und für jeden nutzbar.

Entwicklerin des bekannten Firefox Browsers ist die Mozilla Corporation, welche auch Produkte wie Firefox Monitor, Firefox Relay, das Mozilla VPN, Mozilla Hubs, Pocket sowie die MDN Web Docs entwickelt. Mit Mozilla Online gibt es eine weitere Tochter, welche sich speziell um den chinesischen Markt kümmert.

Der beliebte E-Mail-Client Thunderbird wird von einem anderen Tochterunternehmen der Mozilla Foundation entwickelt, der MZLA Technologies Corporation.

Zu Beginn dieses Jahres ist die Mozilla Foundation um zwei weitere Unternehmen gewachsen: Mozilla Ventures ist ein anfänglich mit 35 Millionen USD ausgestatteter Risikokapitalfonds, über welchen Mozilla in Startups investiert, welche das Internet und die Tech-Industrie in eine bessere Richtung bringen. Mozilla.ai beschäftigt sich mit dem Thema vertrauenswürdige Künstliche Intelligenz.

Möglich sind Mozillas Investitionen und Wachstum als Organisation auch dadurch, dass Mozilla finanziell auf gesunden Beinen steht. Im Jahr 2021, dem Jahr des letzten veröffentlichten Finanzberichts, konnte Mozilla einen Rekordumsatz erzielen, bei gleichzeitig deutlich gesenkten Kosten. Mozillas Vermögen ist in dem Jahr auf über eine Milliarde USD angewachsen.

Der Beitrag Künstliche Intelligenz: Mozilla gibt Gründung von Mozilla.ai bekannt erschien zuerst auf soeren-hentzschel.at.

Mi, 22. März 2023, Lioh Möller

Geräte der Surface-Reihe vom Hersteller Microsoft erfreuen sich auch bei vielen Linux-Nutzern einer grossen Beliebtheit, auch wenn diese nicht für ihre gute Reparierbarkeit bekannt sind.

Einige Modelle sind in der Vergangenheit allerdings durch schwerwiegende Fehler aufgefallen, wie beispielsweise Geräte der SurfaceBook Reihe, die unter Umständen die Prozessorgeschwindigkeit längerfristig auf 400 MHz gedrosselt haben.

Beheben lässt sich dies nur durch eine Firmware-Aktualisierung. Der beschriebene Fehler wurde bereits Ende 2019 von Microsoft durch ein entsprechendes Update behoben. Voraussetzung für eine Installation ist allerdings ein installiertes Windows Betriebssystem.

Da Microsoft sogenannte UEFI Capsules zur Bereitstellung der Firmware nutzt, können die Aktualisierungen auch mithilfe von fwupd unter Linux eingespielt werden. Allerdings müssen dazu die Metadaten angepasst werden.

Mithilfe von surface-uefi-firmware lassen sich aus den offiziellen Paketen, von fwupd nutzbare Updatepakete erstellen.

Zur Nutzung müssen vorab die Pakete msiextract, gcab und dos2unix installiert werden.

# Debian / Ubuntu
$ sudo apt install msitools gcab dos2unix

# Arch Linux, msitools ist in AUR vorhanden
$ yay -S gcab msitools dos2unix

# Fedora
$ sudo dnf install msitools gcab dos2unix

Die Firmware-Aktualisierungen für Geräte der Surface-Klasse lassen sich von der Microsoft-Webseite herunterladen.

Zur Nutzung von surface-uefi-firmware muss das Repository auf der gleichen Dateisystemebene wie das heruntergeladene Update-Paket gecloned werden:

git clone https://github.com/linux-surface/surface-uefi-firmware.git
cd surface-uefi-firmware/

Im Projektverzeichnis kann nun das repack.sh Script ausgeführt werden, welches die UEFI Firmware aus dem MSI-Paket entpackt und von fwupd interpretierbare Medataten erstellt:

./repack.sh -f ../SurfaceBook2_Win10_19041_22.080.2839.0.msi -o out

Im mit dem Parameter -o angegebenen Verzeichnis (in diesem Beispiel: out) finden sich nun die Aktualisierungen im .cab Format, welche wie folgt appliziert werden können:

fwupdmgr install --allow-older --allow-reinstall --force <Pfad zur .cab Datei>

Die Updates können schrittweise installiert werden und verlangen in der Regel jeweils einen Neustart des Systems.

Quelle: https://github.com/linux-surface/surface-uefi-firmware


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

Mi, 22. März 2023, Patrice Coni

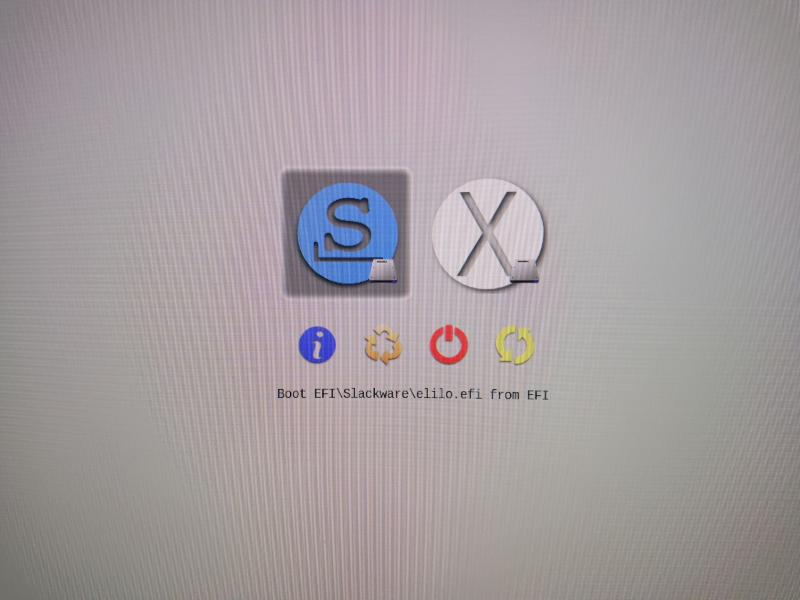
Die Installation von Slackware Linux 15.0 auf einem 21.5 Zoll iMac, der iMac-Reihe von Mitte 2014, gestaltet sich viel einfacher als man im ersten Augenblick annehmen mag. Bei der Installation entschied ich mich KDE Plasma, als Standarddesktop zu verwenden und liess XFCE, sowie sämtliche X-Anwendungen aus. Da der iMac über UEFI verfügt, wird ELILO statt LILO installiert. Ist bereits ein Bootloader wie z.B. rEFInd installiert, dann würde es theoretisch ausreichen, LILO auf der Root-Partition von Slackware Linux zu installieren, welche dann von rEFIND erkannt wird und ELILO auszulassen. Doch die Verwendung von ELILO ist die sauberere Lösung und sollte installiert werden.
Hauptinstallation

Da es bereits Anleitungen zur Hauptinstallation von Slackware Linux im Internet gibt, wird in diesem Artikel nicht weiter darauf eingegangen. Wer unter anderem eine fundierte, gut beschriebene und leicht verständliche Anleitung Installation Slackware Linux sucht, dem sei zum Beispiel der kostenlose Linux-Kurs ans Herz gelegt.

1:15:02
Wireless

Der iMac von Mitte 2014 verfügt über einen BCM4360 802.11ac Wireless Adapter. Wer WLAN unter Slackware verwenden möchte, der muss auf den proprietären »wl«-Treiber zurückgreifen, denn die freien b43-Treiber (Paket b43-firmware / b43-fwcutter - siehe SlackBuilds.org) sind mit dem verbauten Wireless Adapter leider nicht kompatibel. Für die Installation des Treibers sollte das Paket broadcom-sta installiert werden. Da zurzeit noch kein offizielles Paket von SlackBuilds.org für Slackware 15.0 zur Verfügung steht, werden die Quellen in diesem Fall von unten stehendem Link heruntergeladen. Diese Quellen enthalten wichtige Patches, sodass der Treiber zum Beispiel mit Kernel 5.15.94 problemlos verwendet werden kann. Zunächst werden alle erforderlichen Dateien heruntergeladen und in einem separaten Ordner auf dem Computer gespeichert

# wget -r --no-parent https://us.slackware.nl/people/alien/slackbuilds/broadcom-sta/build/

Im weiteren Schritt werden die Quellen kompiliert, ein Slackware-Paket erstellt und dieses anschliessend installiert:

# chmod +x broadcom-sta.SlackBuild
# ./broadcom-sta.SlackBuild

Wenn die Erstellung des Pakets erfolgreich verlaufen ist, dann sollte das Paket im Verzeichnis /tmp aufzufinden sein. Da im Dateinamen die Version des Kernels vermerkt ist, die auf dem aktuellen System verwendet wird, kann dieser vom eben genannten Dateinamen abweichen.

# installpkg /tmp/broadcom-sta-6.30.223.271_5.15.94-x86_64-2alien.txz

Anschliessend wird der Treiber geladen:

# modprobe wl

Nun kann das Wireless-LAN eingerichtet werden. Mehr Informationen dazu auf www.linuxkurs.ch oder in der Slackware-Dokumentation.

Grafik

In der iMac-Reihe von Mitte 2014 ist eine nVidia GeForce GT 750M der Mac Edition verbaut. Für diese Grafikkarte wird der proprietäre Treiber von nVidia benötigt, der über den SlackBuild Repository bezogen werden kann. Die Installation gestaltet sich unter Slackware relativ einfach und ist schnell erledigt. Zur Installation wird sbopkg vorausgesetzt. Bevor der Treiber installiert wird, sollte sichergestellt werden, dass der standardmässige Systemstart in Runlevel 3 erfolgt:

# nano -w /etc/inittab

id:3:initdefault:

Nun sollte ein Neustart des Systems durchgeführt werden.

In einem weiteren Schritt werden die Pakete nvidia-legacy390-driver und nvidia-legacy390-kernel erstellt und installiert:

# sbopkg -B -i nvidia-legacy390-driver
# sbopkg -B -i nvidia-legacy390-kernel

Anschliessend wird der standardmässige OpenSource-Treiber für nVidia-Grafikkarten deaktiviert. Dazu wird unter /etc/modprobe.d die Datei disable_nouveau.conf mit folgendem Eintrag erstellt. Mit dem Editor Nano kann dies in einem Schritt getan werden:

# nano -w /etc/modprobe.d/disable_nouveau.conf

blacklist nouveau
options nouveau modeset=0

Im Anschluss wird die Konfigurationsdatei 10-nvidia.conf unter /etc/X11/xorg.conf.d angelegt, sodass die Unterstützung der 3D-Beschleunigung der Nvidia-GPU beim Start von des grafischen Servers X.Org aktiviert wird.

# nano -w /etc/X11/xorg.conf.d/10-nvidia.conf

Section "Device"
    Identifier  "Device0"
    Driver  "nvidia"
    VendorName "Nvidia Corporation"
    BoardName ""
EndSection

Nun wird in der Datei /etc/inittab bei folgender Zeile von Runlevel 3 auf Runlevel 4 umgestellt und anschliessend ein Neustart durchgeführt:

nano -w /etc/inittab

id:4:initdefault:

# reboot

Nach dem Neustart sollte der nVidia-Treiber geladen und die 3D-Beschleunigung aktiviert werden. Dies kann zum Beispiel durch Aufruf der Rubrik »Grafik/OpenGL« im KDE Info Zentrums überprüft werden. Dort sollte der geladene nvidia-Treiber zu finden sein.
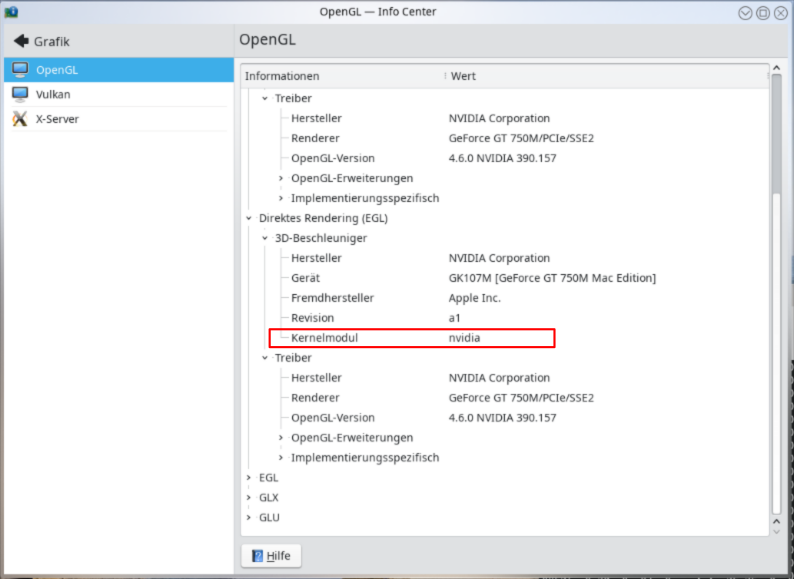
Eine andere Möglichkeit, um zu prüfen, ob die 3D-Beschleunigung aktiviert ist, ist über den Befehl glxinfo. Dazu muss Mesa installiert sein. Doch bei Slackware wurde Mesa bei der Installation mitinstalliert.

glxinfo | grep rendering

In der Ausgabe sollte der Eintrag »direct rendering: Yes« zu sehen sein.

Die Aktivierung der Nummernblock-Tastatur

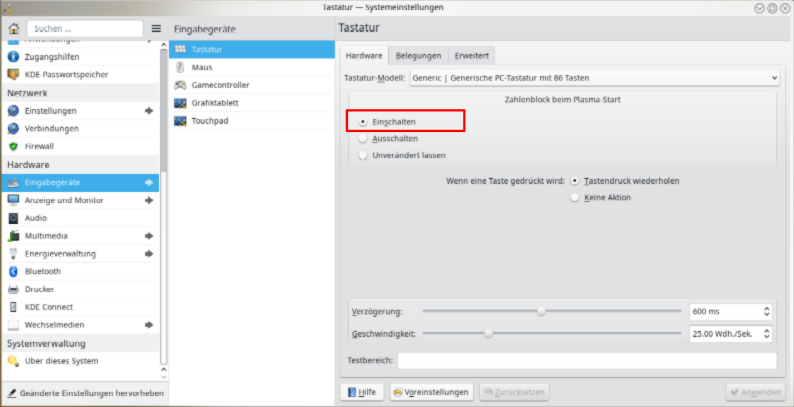
Die Aktivierung der Nummernblock-Tastatur darf beim Systemstart nicht fehlen. Wer KDE Plasma nutzt, kann dies ganz einfach über die Systemeinstellungen tätigen, indem die Option »Einschalten« in den Systemeinstellungen unter der Rubrik Eingabegeräte / Tastatur im Reiter »Hardware« aktiviert wird.
Wer lieber eine andere Desktopoberfläche nutzt, der kann die Nummernblock-Tastatur über das Programm Numlockx beim Systemstart aktivieren. Dazu wird das Paket numlockx mit sbopkg installiert.

# sbopkg -i numlockx

Je nachdem, wie man den grafischen Server X.Org starten möchte, sollte die Datei /etc/X11/xdm/Xsetup_0 oder ~/.xinitrc modifiziert werden, sodass Numlockx beim Start des Systems automatisch eingeschaltet wird.

In der Datei /etc/X11/xdm/Xsetup_0 muss am Ende der Datei der folgende Inhalt eingetragen werden. In der Datei ~/.xinitrc muss der Inhalt am Anfang der Datei eingetragen werden:

if [ -x /usr/bin/numlockx ]; then
  /usr/bin/numlockx
fi

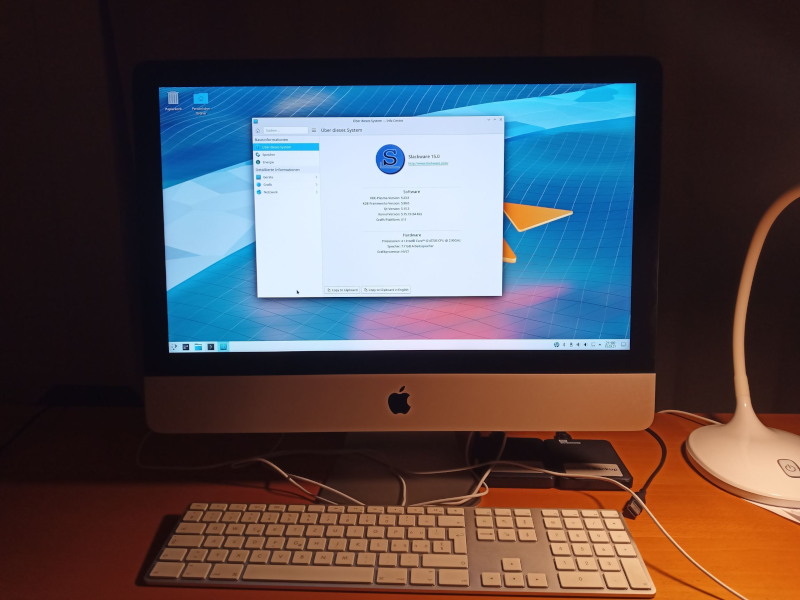
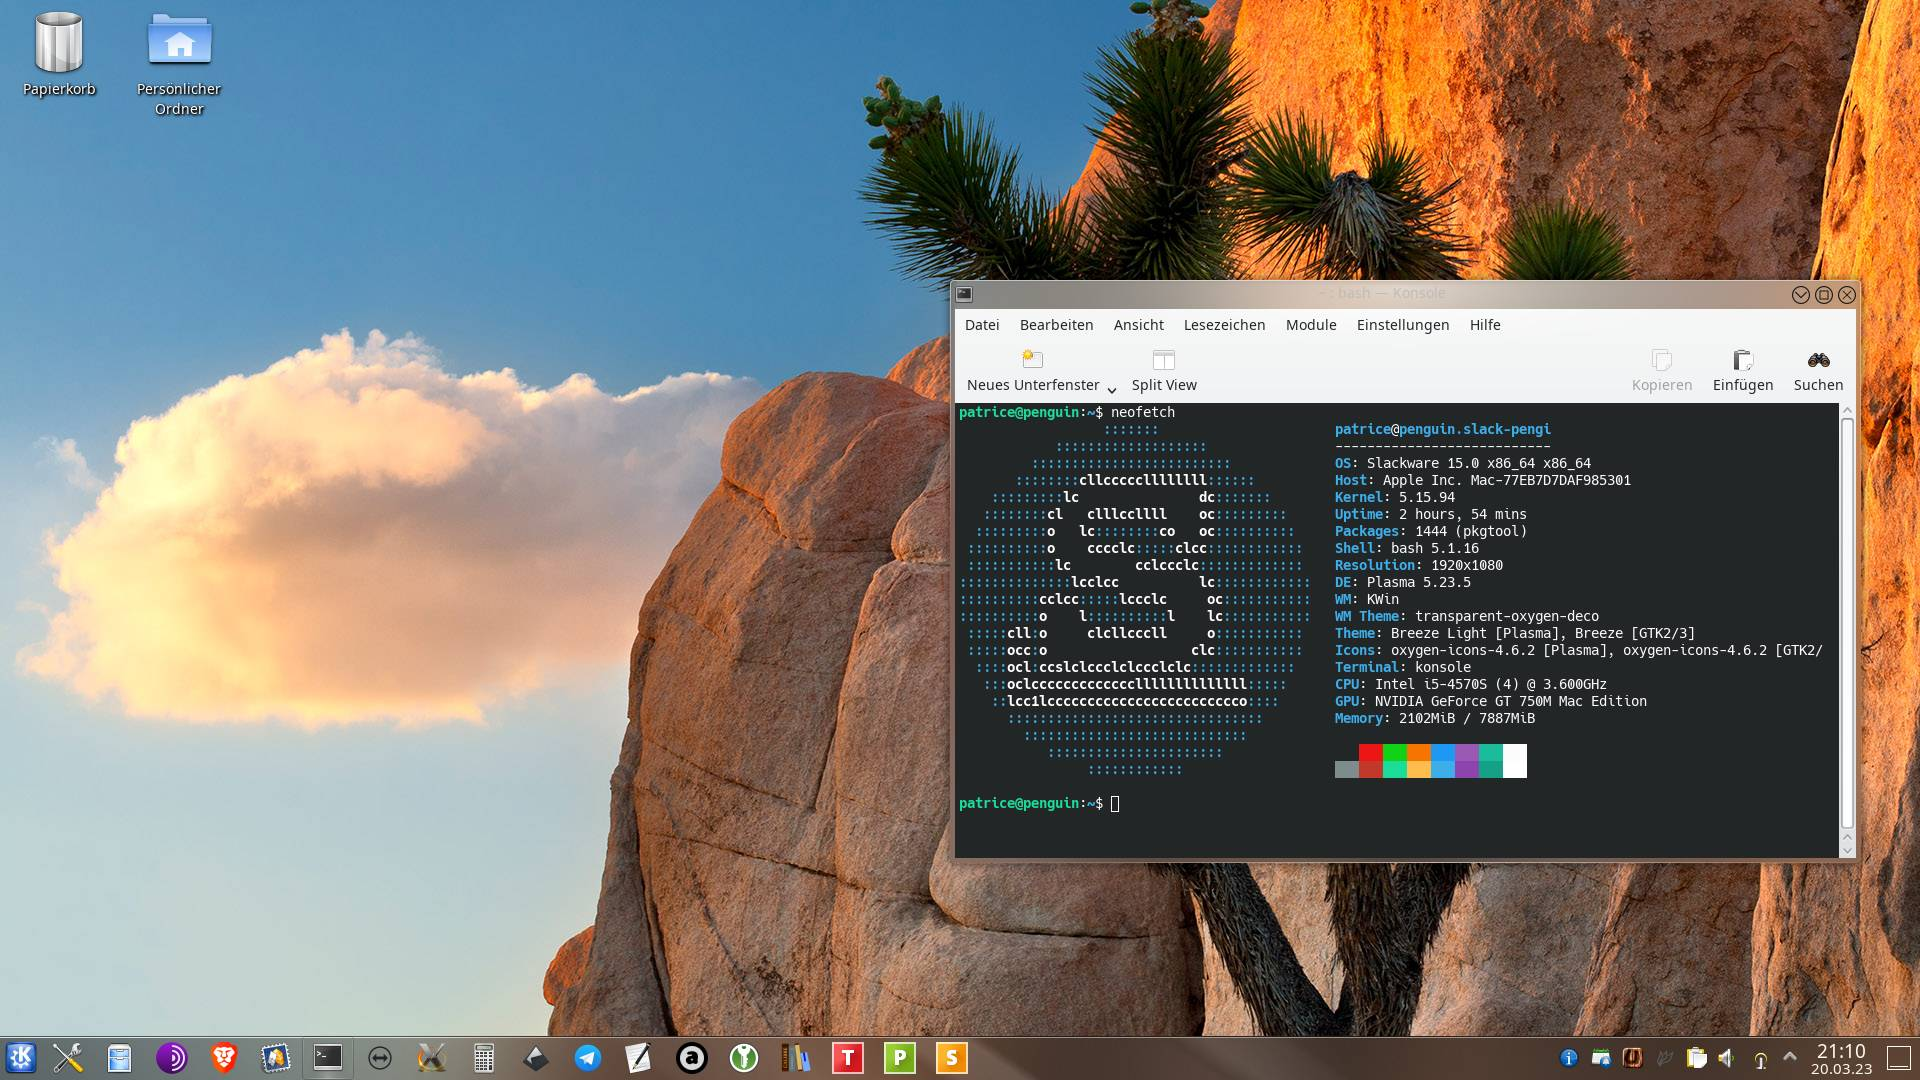
So könnte die fertige Installation auf einem iMac aussehen:

GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

Mi, 22. März 2023, Lioh Möller

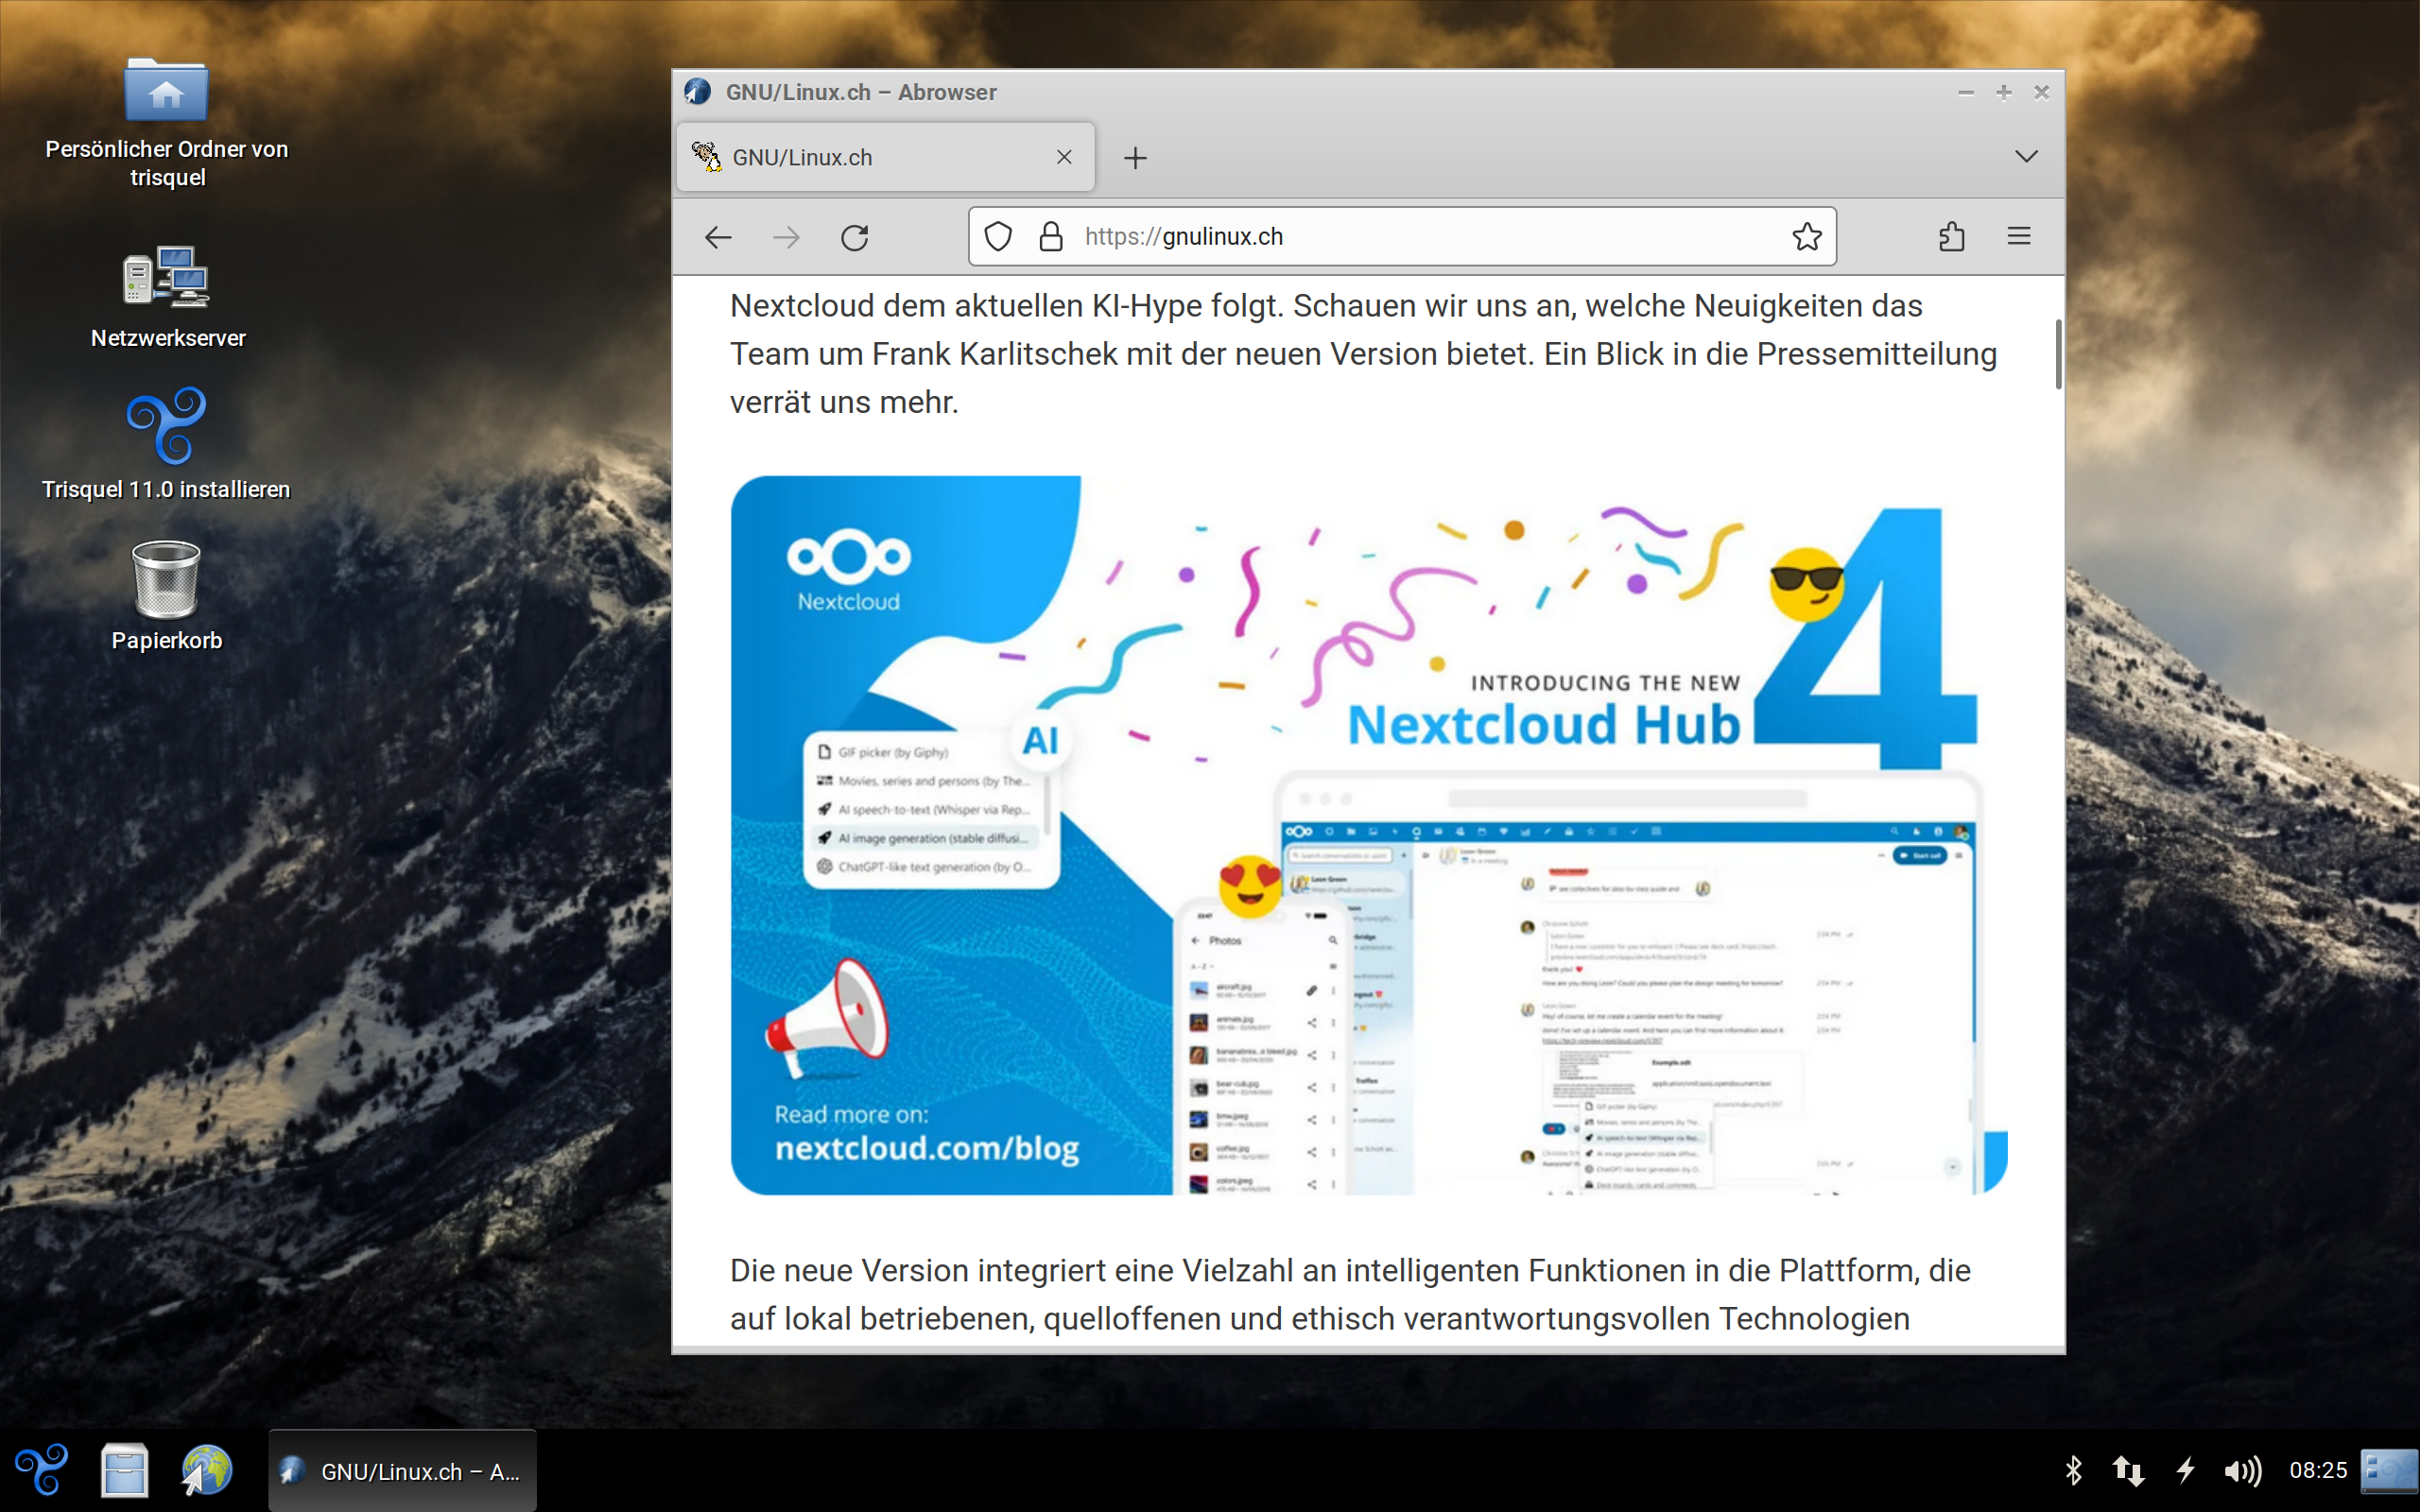
Relativ unbemerkt vom Licht der Öffentlichkeit hat der Entwickler Rubén Rodríguez an der LibrePlanet Konferenz die Verfügbarkeit von Trisquel 11 angekündigt.

Bei Trisquel handelt es sich um eine von der Free Software Foundation anerkannte Distribution und enthält ausschliesslich Freie Software. Dazu gehört unter anderem der Linux-libre Kernel, welcher ohne sogenannte Binary Blobs, also proprietäre Treiberkomponenten, auskommt.

Die nun vorliegende Version 11, welche den Codenamen Aramo trägt, basiert auf Ubuntu 22.04 und wird mit der befreiten Kernelversion 5.15 ausgeliefert. Als Desktopumgebung kommt MATE in Version 1.26 zum Einsatz. Alternativ stehen Versionen mit LXDE (Trisquel Mini), KDE Plasma (Triskel) oder der Lernumgebung Sugar TOAST zum Download bereit.

Darüber hinaus wird der befreite, auf Firefox basierende Browser namens Abrowser mitgeliefert.

Ebenfalls enthalten sind der auf Thunderbird basierende E-Mail-Client Icedove, LibreOffice, der Bildbetrachter Viewnior, GIMP, Rhythmbox, VLC und Brasero.

Mit Trisquel 11 wurde ausserdem die Unterstützung für 64-Bit-ARM- und PowerPC-Systeme einführt.

Die als LTS (Long Term Support) gekennzeichnete Trisquel 11 Version wird 2 Jahre lang mit Aktualisierungen versorgt.

Interessierte haben die Möglichkeit, sich die Aufzeichnung des Vortrags vom diesjährigen LibrePlanet im Nachhinein anzusehen.


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

21. März 2023

Mozilla hat mit Firefox 111.0.1 ein Update außer der Reihe für seinen Desktop-Browser veröffentlicht und behebt damit mehrere Probleme der Vorgängerversion.

Download Mozilla Firefox 111.0.1

Mit dem Update auf Firefox 111.0.1 behebt Mozilla das Problem, dass einige Nutzer von Windows 11 nach Installation des Windows-Updates KB5023706 Probleme mit dem Start von Firefox hatten.

Für Nutzer von macOS wurde eine mögliche Absturzursache bei Verwendung des Zooms in seltenen Fällen behoben. Eine weitere behobene Absturzursache auf allen Betriebssystemen betrifft die Wiedergabe von Videos.

Darüber hinaus gab es noch eine ganze Reihe von Anpassungen, damit Firefox die ARM-Version von Widevine auf Windows nutzen kann, so dass die Wiedergabe von Videos auf Streaming-Plattformen, welche Widevine voraussetzen, auch mit der ARM-Version von Windows funktioniert.

Der Beitrag Mozilla veröffentlicht Firefox 111.0.1 erschien zuerst auf soeren-hentzschel.at.

Mi, 22. März 2023, Lioh Möller

Wer auf einem hochauflösenden Display die tty öffnet, dem ist wahrscheinlich bereits die winzige Schrift aufgefallen.

Auf einem Debian GNU/Linux basierten System, wie auch Ubuntu, erfolgt die Konfiguration über console-setup.

Einen interaktiven Dialog kann man wie folgt aufrufen:

sudo dpkg-reconfigure console-setup

Noch einfacher geht es durch das direkte Bearbeiten der Konfigurationsdatei /etc/default/console-setup.

Gut geeignet ist die Terminus-Schriftart TER16x32, welche doppelt so gross ist, wie die Standard Kernelschriftart.

vi /etc/default/console-setup

FONTFACE="TER"
FONTSIZE="16x32"

Nach einem Neustart werden die Änderung bereits appliziert und nun sollte auch die Schrift in der tty auf einem HiDPI-Display gut lesbar sein.


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.
Di, 21. März 2023, Ralf Hersel

Was, schon wieder ein Distributions-Review? Ja, und zwar für eine ganz besondere Distro. InstantOS ist eine Arch-basierte Distro, die alles anders macht, als ich es bisher gesehen habe. Sie setzt auf Geschwindigkeit und Flexibilität. Neben den Arch-Repositories wird der Nix Universial Package Manager unterstützt.

Die ISO der Beta7 von InstantOS ist angenehme 1.4 GB klein. Nach dem Start genehmigt sich die Distribution ca. 150 MB RAM; das ist ein Wert, der von fast keiner anderen Distro unterboten wird. Dabei ist InstantOS rasend schnell und bietet eine sehr ungewöhnliche Arbeitsoberfläche.

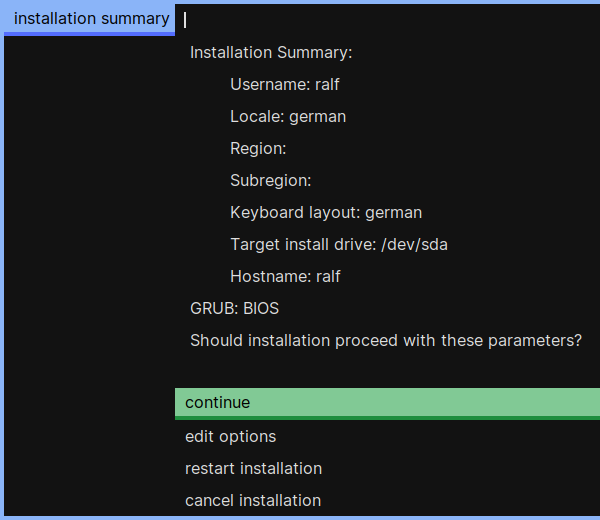
Es beginnt bei der Installation. Ich habe InstantOS in der virtuellen Maschine GNOME-Boxes getestet, und zwar mit den Defaults von 2.0 GB RAM und 20 GB permanentem Speicher. Die Installation startet wie ein normales Arch-Linux, biegt dann aber gleich in einen pseudo-grafischen Installer ab. Die Einrichtung ist sehr einfach und intuitiv. Hier seht ihr einen typischen Screenshot aus dem Installationsprogramm:

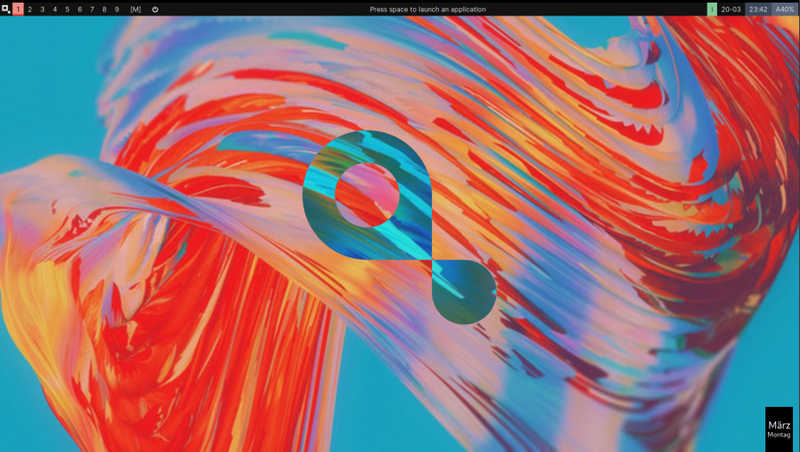
Nach der Installation startet InstantOS in knapp 3 Sekunden in einer VM. Ich habe noch keine Distribution schneller starten sehen. Die Desktop-Umgebung präsentiert sich überraschend frisch und aufgeräumt:

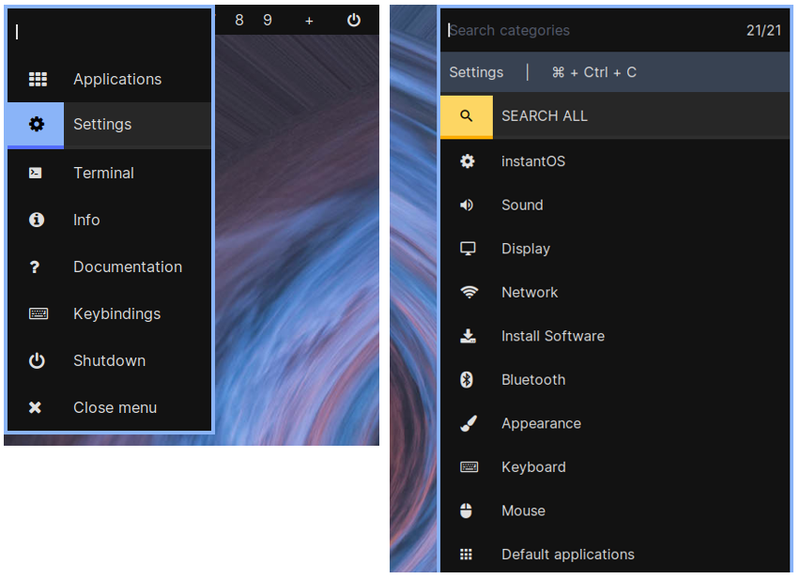
Als Nächstes beginnt das Kopfkratzen. Wie bedient man das Ding? Im Panel erkennt man ein Menü und 9 virtuelle Arbeitsflächen, die mit SUPER+Zahl aufgerufen und in dieser Distro "Tags" genannt werden. Wie in der Mitte des Panels beschrieben ist, lassen sich Anwendungen durch Drücken der Leertaste starten. Alternativ kann man auch an beliebiger Stelle auf den Desktop klicken. Alsdann kommen GNOME-Gefühle auf, die jedoch nicht bestätigt werden. Tatsächlich kommt als Desktop die Eigenentwicklung InstantWM auf Basis des Window Managers DWM (Dynamic Window Manager) zum Einsatz.

Nach der Eingabe von "Settings" erscheint am rechten Rand ein Konfigurationsmenü:

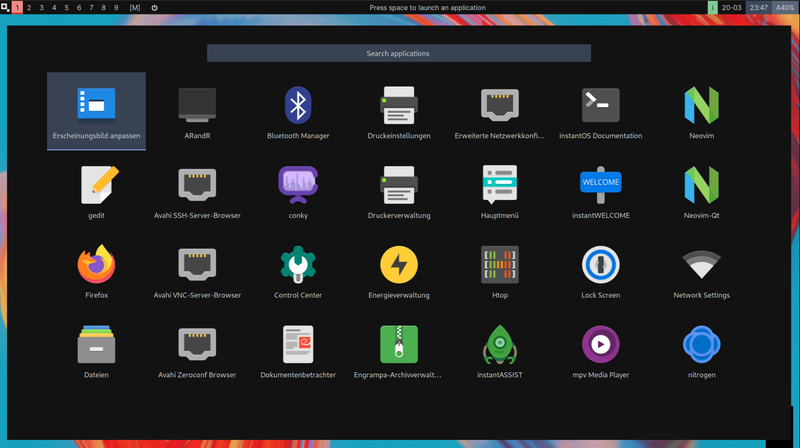
"Applications", ruft das App-Grid (siehe vorheriger Screenshot) auf, während mit "Settings" die Einstellmöglichkeiten in einem Panel am rechten Rand eingeblendet werden. Die übrigen Menüpunkte sind selbsterklärend. Wie ihr im letzten Screenshot erkennen könnt, bietet InstantOS ein sehr minimalistisches Erscheinungsbild, welches in der Benutzeroberfläche konsistent durchgezogen wird und optisch ansprechend wirkt.

Zum Fenstermanager schreibt das Projekt:

instantWM kann sowohl Tiling als auch schwebende Fenster darstellen, ohne dass eines von beiden ein Bürger zweiter Klasse ist. Es behält die volle Funktionsparität mit dwm, wenn es um Tiling geht, und die Floating-Funktionen können mit den meisten herkömmlichen Desktop-Umgebungen mithalten.

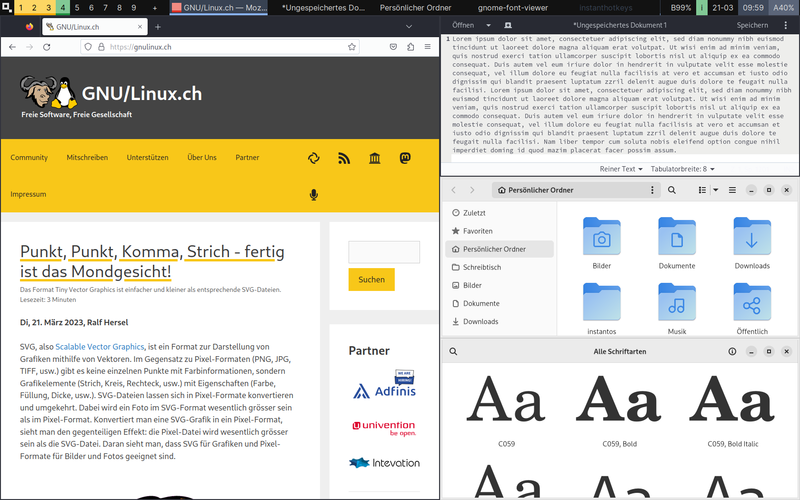
Standardmässig verwendet InstantOS den Tiling-Modus. Jedoch können Fenster jederzeit mit der Maus oder der Tastatur in den schwebenden Modus überführt werden. Zum Starten von Anwendungen stehen drei Verfahren bereit:

  1. ein Linksklick öffnet das oben gezeigte App-Grid
  2. ein Rechtsklick öffnet einen Schnellstarter
  3. ein Mittelklick zeigt eine Menüleiste im oberen Panel

Falls man Anwendungen in verschiedenen Tags (Arbeitsflächen) gestartet hatte, lassen sich diese Tags durch Rechtsklicks gleichzeitig im Tiling-Modus darstellen, wie man in folgendem Screenshot sieht (Tags 1, 2, 3, 4):

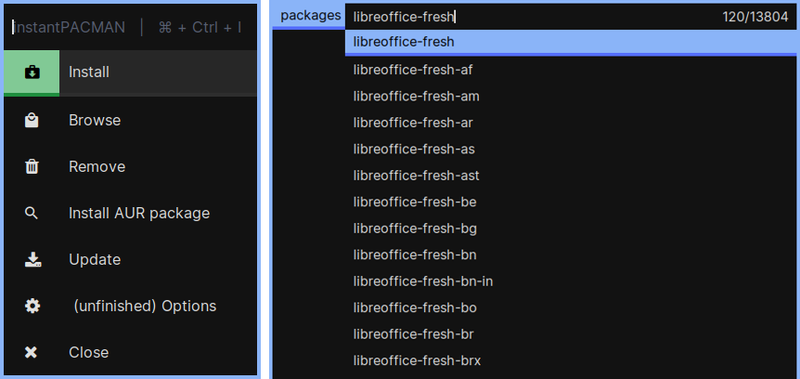
Da die Distribution auf Arch-Linux beruht, kommt als vorrangiger Paketmanager Pacman zum Einsatz. Dieser muss nicht über die Kommandozeile, sondern kann auch über das Settings-Menü bedient werden. Dazu ruft man den Menüpunkt "Install Software" auf:

Wie ihr seht, geht es auch hier sehr minimalistisch und einsteigerfreundlich zu. Als Beispiel habe ich LibreOffice installiert und war von der Geschwindigkeit beeindruckt.

Wer sich selbst ein Bild dieser aussergewöhnlichen Distribution machen möchte, kann sie in einer virtuellen Maschine ausprobieren. Dafür lohnt sich ein Blick in die Dokumentation von InstantOS, um sich mit den grundlegenden Bedienkonzepten vertraut zu machen. Für den Produktiveinsatz ist die Beta 7 nicht geeignet. Alternativ gibt es auch ein aktuelles Video von Derek Tayler bei Distrotube.

Quelle: https://instantos.io/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.
20. März 2023

Mo, 20. März 2023, Lioh Möller

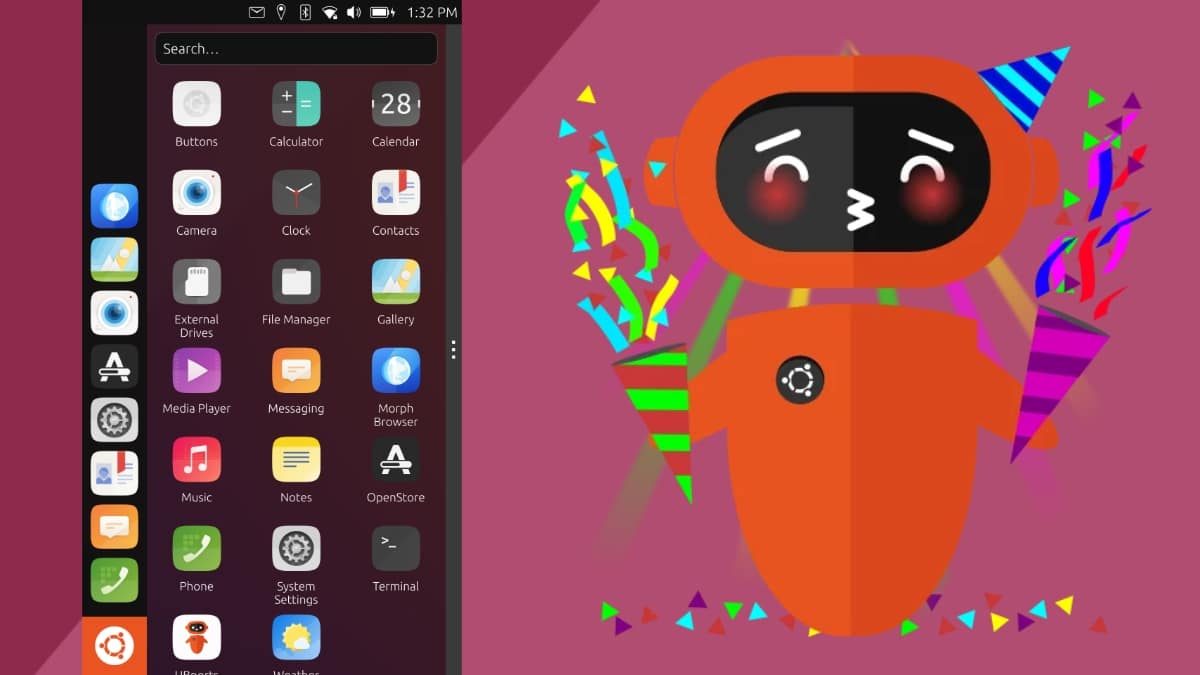
Für den kommenden Freitag, den 24. März 2023, ist die Veröffentlichung der Version OTA-25 von Ubuntu Touch geplant. Dabei wird es sich um den letzten Release auf Basis von Ubuntu LTS 16.04 handeln. Im Hintergrund laufen bereits seit längerem die Vorbereitungen für die kommende, auf Ubuntu LTS 20.04 (Codename: Focal) basierende Version.


Ubuntu Touch OTA-25 behebt eine Anzahl von Fehlern aus früheren OTA-Versionen, wie z.B. eine Race-Condition in der XdgWatcher-Komponente, einen Fehler bei der Erstellung von Favoriten in der Dialer-App und ein Problem mit kaum sichtbaren Elementen bei Verwendung des Suru Dark-Themes.

Auf Volla Phone Geräte wurde die Vibrationsstärke des on-screen Keyboards bei einer Verwendung von Waydroid angepasst und die Symbole für die Dialer-app und die Messaging-app zeigen nun Zähler bei verpassten Nachrichten oder Anrufen an.

QtWebEngine wurde auf Version 5.15.12 aktualisiert und es wurden eine Code-Bereinigung durchgeführt, indem die Jenkinsfile von qtbase und die ubports.source_location-Datei in das debian/ Verzeichnis verschoben wurden.

Eine vollständige Liste der Fehlerkorrekturen und Verbesserungen findet sich in den Veröffentlichungshinweisen.

Das Team bittet um aktive Beteiligung beim Test der vorliegenden Version OTA-25 RC1.

Aktivieren lässt sich dieser über die Einstellungen: System Settings -> Updates -> Update Settings -> Release Channel. Dort wählt man die zuerst gelistete Release Candidate Option aus und wechselt zurück in die Aktualisierungseinstellungen. Im Hintergrund sollte bereits der Download gestartet worden sein und durch die Auswahl von Install wird die Version nach einem Neustart des Gerätes installiert.


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.
Mo, 20. März 2023, Ralf Hersel

Die meisten GNU/Linux-Distributionen sind nicht unabhängig, sondern stehen auf den Schultern von Debian (z. B. Ubuntu), Red Hat (z. B. Fedora) oder Arch Linux (z. B. Manjaro). Dennoch ist die Liste der unabhängigen Distros nicht kurz. Dort findet man: NixOS, Gentoo, Void, Solus, Mageia, Clear, PCLinuxOS, 4MLinux, Tiny Core, Linux from Scratch, Slackware, Alpine und KaOS, um die bekanntesten zu nennen. Nun taucht carbonOS als neue unabhängige Distribution mit einer frühen Alpha-Version auf.

Über die Vielfalt bei den Distros muss man nicht diskutieren; mehr ist besser. Dies gilt insbesondere, wenn sich Entwicklerteams (?) eine bestimmte Richtung im Auge haben. Genau das ist bei carbonOS der Fall. Das neue OS-Geschöpf gehört nicht nur zu den Unabhängigen, sondern auch zu den Unveränderbaren (immutable).

Hinter dem Projekt steckt ein junger Student, nämlich Adrian Vovk aus Cleveland, Ohio. Adrian stellt sich vor:

Hallo! Ich bin Adrian und studiere im dritten Jahr Informatik und Ingenieurwissenschaften an der Ohio State University. Ich bin ein Verfechter von freier und quelloffener Software und habe Beiträge zu namhaften Open-Source-Projekten wie systemd und GNOME geleistet. Meine Leidenschaft gilt auch der Entwicklung von Betriebssystemen und insbesondere meiner Linux-Distribution carbonOS.

Er hat konkrete Vorstellung, was seine Distribution leisten soll. Sie wurde von ihm von Grund auf neu gebaut und verwendet den GNOME-Desktop. Es handelt sich um eine atomare Distribution, was bedeutet, dass Betriebssystem-Updates immer sicher sind. Das Layout des Systems gewährleistet die Integrität der Systemdateien. Im Gegensatz zu anderen atomaren Distributionen versucht carbonOS nicht, traditionelle Paketverwaltungsfunktionen zu umgehen: carbonOS ist Flatpak-first für die Anwendungen und Container-first für alles andere. Dies ermöglicht carbonOS einzigartige Funktionen, wie Verified/Secure Boot, zu erreichen.

Um das zu erreichen, verwendet carbonOS libostree. OSTree ist ein Upgrade-System für Linux-basierte Betriebssysteme, das atomare Upgrades von kompletten Dateisystembäumen durchführt. Es ist kein Paketsystem, sondern soll diese ergänzen. Die zugrunde liegende Architektur könnte man als "Git für Betriebssystem-Binärdateien" zusammenfassen. Es arbeitet im Userspace und kann auf jedem Linux-Dateisystem eingesetzt werden. Im Kern ist es ein Git-ähnlicher inhaltsadressierter Objektspeicher mit Verzweigungen, um sinnvolle Dateisystembäume innerhalb des Speichers zu verfolgen. Man kann OSTree im reinen Replikationsmodell verwenden; ein anderer Ansatz besteht darin, einen Paketmanager hinzuzufügen und so ein hybrides Baum-/Paketsystem zu schaffen. Genau das macht carbonOS.

Adrian hat einen Traum:

Ich würde gerne den "GnomeBook"-Traum verwirklichen: ein Betriebssystem, das so wartungsfrei wie Chrome OS ist, aber so leistungsfähig wie ein echtes Desktop-Betriebssystem, und das alles, ohne die ultimative Freiheit der Benutzer über ihre Hardware zu beeinträchtigen.

Wem dabei Vanilla OS in den Sinn kommt, hat recht. Beide Projekte verfolgen ähnliche Ansätze, wobei Vanilla OS ein paar Schritte weiter im Lebenszyklus ist. Aufgrund des frühen Entwicklungsstadiums habe ich carbonOS noch nicht ausprobiert. Falls ihr einen ersten Blick auf diese neue Distro werfen möchtet, nur zu, hier ist die Alpha-ISO.

Quelle: https://carbon.sh/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.
GNU/Linux.ch 20. März 2023 08:04

dnf history

Mo, 20. März 2023, Lioh Möller

Der Paketmanager dnf verfügt über eine eingebaute History-Funktion. Damit lassen sich vergangene Aktionen anzeigen und steuern.


Angenommen man installiert ein einzelnes Paket, oder sogar gleich eine ganze Desktopumgebung, um diese zu testen. Nun möchte man diese Pakete nach der Installation möglicherweise wieder mit allen Abhängigkeiten entfernen.

Im folgenden Beispiel wird der Audioplayer audacious installiert:

dnf install audacious

In der History lässt sich die Installation nachverfolgen

dnf history

Kennun | Befehlszeile                                                                                                                       | Datum und Zeit   | Aktion(en)     | Verände
-----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------
    32 | install audacious                                                                                                                  | 2023-03-20 07:47 | Install        |    9   
    31 | install gedit                                                                                                                      | 2023-03-20 07:33 | Install        |    1   
    30 | install dconf-editor                                                                                                               | 2023-03-19 20:37 | Install        |    1   
    29 | groupupdate sound-and-video                                                                                                        | 2023-03-19 20:33 | Install        |    1   
    28 | groupupdate multimedia --setop=install_weak_deps=False --exclude=PackageKit-gstreamer-plugin                                       | 2023-03-19 20:33 | I, U           |   23   
    27 | swap mesa-va-drivers mesa-va-drivers-freeworld                                                                                     | 2023-03-19 20:33 | E, I           |    2   
    

In der Spalte Aktionen wird angezeigt, ob ein Paket installiert (I), aktualisiert (U) oder entfernt (E für erase) wurde. Die Darstellung erfolgt chronologisch absteigend und jede Aktion wird mit einer Nummer versehen.

Möchte man nun beispielsweise die Installation von audacious rückgängig machen, kann dazu folgender Befehl genutzt werden:

dnf history undo 32

Zur Identifikation wird die Transaktionsnummer angegeben.

Damit ist dnf zwar nicht so mächtig wie ein immutable System wie Fedora Silverblue und dem dort enthaltenen rpm-ostree, bietet aber dennoch Hilfestellung bei der Verwaltung vergangener Aktionen.


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.