staging.inyokaproject.org

2023 Woche 39

30. September 2023

Wer Exim4 als Mailserver einsetzt, wie es zum Beispiel in Debian-basierten Linux-Distributionen der Standard ist, sollte sich zeitnah um Updates bemühen oder - wenn der Dienst nicht zwangsläufig benötigt ist (bei manchen läuft Exim unbewusst) - spätestens jetzt gänzlich abschalten. Es gibt zumindest eine schwere Remote-Code-Execution-Sicherheitslücke.

Bleeping Computer berichtete über die Lücke(n), denn es geht um bis zu 6 Schwachstellen unterschiedlicher Stärke. Die genauen Details sind zum aktuellen Zeitpunkt noch nicht verfügbar, um Exploits nicht zu befördern. Es reicht allerdings unauthentifizierter Zugriff auf Port 25.

Der Fund geht auf die Zero Day Initiative von Trend Micro zurück. Sie hatte bereits im Juni letzten Jahres, also 2022, auf die Lücken aufmerksam gemacht. Besonders pikant: bis vor kurzem waren noch keine Patches verfügbar, zumal die schwerwiegende Lücke ZDI-23-1469 bereits Mitte der Woche veröffentlicht wurde.

Laut einer E-Mail der Entwickler ist ein bedeutenden Teil der Lücken bereits geschlossen und die Updates an die Distributoren verteilt. Dass die Lücke nicht schneller gefixt wurde, lag an Schwierigkeiten bei der Kommunikation. Bei Ubuntu wird die Lücke als CVE-2023-42115 geführt, hier sind noch keine Updates verfügbar.

Exim4-Admins sollten dies im Auge behalten und sofort reagieren. Mit ersten Exploits ist demnächst zu rechnen, wenn mehr über die Lücke bekannt wird. Der Mailserver ist weit verbreitet, es gibt laut Bleeping Computer mehrere Millionen Instanzen im Internet.

Das Wettrennen um die Technologieführerschaft der Large Language Models lief größtenteils bisher auf dem amerikanischen Kontinent ab. OpenAI hat das Produkt populär gemacht und Meta AI veröffentlicht den Konkurrenten mit den freien Gewichten. Mit Falcon 40B und 180B gab es allerdings schon Konkurrenz aus Abu Dhabi, zumal mit der gewählten Apache-2.0-Lizenz ein deutlich offenerer Ansatz gewählt wurde.

Als kurz vor dem Sommer das Start-up Mistral aus Paris 105 Millionen Euro eingesammelt hat, waren die Medienberichte zumindest leicht kritisch, da nicht nur das Start-up mit einer gigantischen Finanzierungssumme aus der Taufe gehoben wurde, sondern das Produkt auch noch gar nicht fertig war. Aus der LLM-Sicht ist dies allerdings verständlich, da solche großen Summen schlicht die Voraussetzung sind, um an den Start zu gehen. Schließlich benötigt Training leistungsfähige GPUs und die sind teuer.

Mit dem veröffentlichten Modell Mistral 7B zeigt das Start-up, was es kann. Dabei handelt es sich um ein LLM, das über 7 Mrd. Parameter verfügt und Llama 2 13B in allen und LLaMa 34B in vielen üblichen Benchmarks überbietet: Commonsense Reasoning, World Knowledge, Reading Comprehension, Math, Code, Popular aggregated results. In Codingaufgaben kann die Leistung von CodeLlama 7B erreicht werden.

Das Beste am LLM ist, dass es unter der Apache-2.0-Lizenz steht. Als klassische Open-Source-Lizenz gibt es nicht nur den Forschern und Entwicklern viele Freiheiten, sondern auch eine gewisse Lizenzsicherheit, dass das Modell in freier Software verwendet werden kann.

Ich hatte bereits vor Wochen geschrieben, dass freie Modelle eine gute Möglichkeit sind, um sich als neuer Player auf dem Markt zu profilieren. Diesen Plan verfolgt nicht nur Falcon, sondern nun auch offenbar Mistral. Es ist trotzdem davon auszugehen, dass die 105 Millionen Euro keine "Forschungsspende" waren und kommerzielle Produkte zeitnah folgen werden.

Für die Forscher und Entwickler von LLMs hat die aktuelle Veröffentlichung nichtsdestotrotz Vorteile. Meta AI hat mit der Lizenzgebung von Llama 2 auf die Open-Source-Bewegung in der LLM-Welt reagiert und sein aktuelles Modell unter eine permissive, aber trotzdem proprietäre Lizenz gestellt. Mistral geht allerdings noch einen Schritt weiter und setzt eine "klassische" Open-Source-Lizenz ein. Das hat nicht nur Signalwirkung, sondern ermöglicht, dass Unternehmen ihre LLM-Lösungen zunehmend privat hosten können, da die Parameteranzahl mit 7 Mrd. so dimensioniert ist, dass auch kleinere Datacenter-GPUs für die Ausführung bzw. Inferenz ausreichen. Es bleibt also weiterhin spannend im Umfeld der LLMs.

Die Mistral-7B-Modelle sind in Version 0.1 auf HuggingFace als normales Modell und als auf Chats spezialisiertes Modell (Instruct) verfügbar.

Mit dem in Kürze erscheinenden Ubuntu 23.10 wird Canonical erstmals experimentell eine vollständige TPM-basierte Verschlüsselung einführen. Eine kurze Einführung wurde kürzlich im offiziellen Ubuntu-Blog veröffentlicht.

Ansätze, TPM für Linux produktiv nutzbar zu machen, gibt es schon länger. Früher musste dafür ein umständliches Verfahren auf Basis von Clevis verwendet werden. Das gehört glücklicherweise der Vergangenheit an. Die am weitesten fortgeschrittene Entwicklung entstammt dem systemd-Umfeld und lässt sich aktuell experimentell nutzen. Entgegen kollektiver Vorbehalte, die meist nicht durch Fakten untermauert sind, sondern einer gefühlten Überforderung vieler Unix-Veteranen entspringen, halte ich TPM-basierte Ansätze für sinnvoll und letztlich auch unumgänglich, wenn Linux im Unternehmensumfeld bestehen will.

Ohne eine Kombination aus Verified Boot, Measured Boot und vollständiger Verschlüsselung (nur um mal ein paar Schlagwörter dessen zu nennen, was aktuell schon weitestgehend Standard ist) wird Linux bald nicht mehr den elementaren Sicherheitsanforderungen anderer Systeme genügen. Windows und macOS sind hier schon einige Schritte weiter.

Für Ubuntu scheint Canonical wieder einmal ein eigenes System zu entwerfen. Im Grunde genommen strebt man das gleiche Ziel an, das Poettering umsetzen möchte – nur eben mit einer anderen technischen Implementierung. Technische Details fehlen noch, aber die Ankündigung betont die zentrale Rolle von snapd. Canonical scheint sein eigenes Snap-System mit allen Mitteln gegen die Entwicklungen aus dem Red-Hat-Umfeld durchsetzen zu wollen. Die neue TPM-basierte Verschlüsselung wird es mit einem klassischen DEB-basierten System jedenfalls nicht geben. Denn hierfür werden Kernel und GRUB als Snaps ausgeliefert.

Eine sehr spannende Entwicklung und angesichts der aktuellen Nachrichten aus dem Hause IBM/Red Hat sicherlich keine schlechte Alternative. Es bleibt abzuwarten, welche Qualität diese hat und ob Canonical sie nachhaltig verfolgt. Zumindest bei Snap hat man bisher einen langen Atem bewiesen.

Der Artikel Canonical arbeitet an einer TPM-basierten Verschlüsselung erschien zuerst auf Curius

Die MZLA Technologies Corporation hat mit Thunderbird 115.3.1 ein Update für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 115.3.1

Mit dem Update auf Thunderbird 115.3.1 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht. Dieses behebt die auch schon in Firefox 118.0.1 behobene Sicherheitslücke. Dazu kommt noch eine kleinere Anzahl an Korrekturen.

Der Beitrag Thunderbird 115.3.1 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

29. September 2023

Die MZLA Technologies Corporation hat mit Thunderbird 115.3 ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 115.3

Mit dem Update auf Thunderbird 115.3 hat die MZLA Technologies Corporation ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht. Das Update bringt diverse Fehlerbehebungen und Verbesserungen, welche sich in den Release Notes (engl.) nachlesen lassen. Auch wurden diverse Sicherheitslücken geschlossen.

Der Beitrag Thunderbird 115.3 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

28. September 2023

Wer selbst als Dozent:in tätig ist, kennt diese Hypothese vermutlich: Studierende, die im Seminar anwesend sind, schneiden bei den Modulabschlussprüfungen besser ab. Es wäre doch echt schön, wenn sich diese Bauch-Hypothese irgendwie mit Evidenzstückchen stützen lassen würde…

Datensatz

An einem Seminar meiner Hochschule nahmen 27 Studierende teil. Auf unserer Lehrplattform Moodle wurden für das Seminar über die Aktivität “Anwesenheit” die Anwesenheiten der Studierenden erfasst. Moodle berechnet aus den eingetragenen Daten die prozentuale Gesamt-Anwesenheit für alle Teilnehmer:innen (100% = war immer da, 0% = war nie da). Zusätzlich wurden über die Aktivität “Abgabe” die Hausarbeiten der Studierenden (Modulabschlussprüfung) verarbeitet.

Wenn man nun die Moodle-Kursdaten extrahiert, kann man die Anwesenheiten sowie die Abschlussnoten in einer Tabelle “übereinanderlegen”. In eine CSV-Datei übertragen sieht das dann so aus:

http://www.produnis.de/nagut/anwesenheitnoten.csv

Daten in R importieren

Mittels read.table() in Kombination mit url() lesen wir die CSV-Datei in unsere R-Session.

# einlesen
df <- read.table(url("http://www.produnis.de/nagut/anwesenheitnoten.csv"), 
            sep=";", 
            header=TRUE)
# anzeigen
df
   Anwesenheit Note
1         90,9  1,7
2         40,9    5
3          100    1
4         81,8     
5            0    5
6          100    2
7         27,3  3,7
8         27,3    5
9         54,5  3,3
10        54,5     
11        45,5    4
12         100  1,3
13          50  3,3
14        27,3    4
15        68,2  2,3
16         100     
17         100    1
18          50    2
19        63,6  2,7
20        16,7     
21        31,8    4
22        72,7  3,3
23        27,3    4
24        31,8    3
25        18,2    4
26          80  1,7
27        90,9  1,3
# Datentyp
str(df)
'data.frame':   27 obs. of  2 variables:
 $ Anwesenheit: chr  "90,9" "40,9" "100" "81,8" ...
 $ Note       : chr  "1,7" "5" "1" "" ...

Die Daten sind als char eingelesen worden. Um sie per as.numeric() umzuwandlen, müssen zuvor mittels gsub() alle Kommata in Punkte umgewandelt werden. Andernfalls werden die Dezimalstellen nicht erkannt, und R meldet für jeden Eintrag nur ein NA zurück.

df$Anwesenheit <- as.numeric(gsub(",", ".", df$Anwesenheit))
df$Note <- as.numeric(gsub(",", ".", df$Note))
#anzeigen
df
   Anwesenheit Note
1         90.9  1.7
2         40.9  5.0
3        100.0  1.0
4         81.8   NA
5          0.0  5.0
6        100.0  2.0
7         27.3  3.7
8         27.3  5.0
9         54.5  3.3
10        54.5   NA
11        45.5  4.0
12       100.0  1.3
13        50.0  3.3
14        27.3  4.0
15        68.2  2.3
16       100.0   NA
17       100.0  1.0
18        50.0  2.0
19        63.6  2.7
20        16.7   NA
21        31.8  4.0
22        72.7  3.3
23        27.3  4.0
24        31.8  3.0
25        18.2  4.0
26        80.0  1.7
27        90.9  1.3
# Datentyp
str(df)
'data.frame':   27 obs. of  2 variables:
 $ Anwesenheit: num  90.9 40.9 100 81.8 0 100 27.3 27.3 54.5 54.5 ...
 $ Note       : num  1.7 5 1 NA 5 2 3.7 5 3.3 NA ...

Jetzt ist alles richtig eingelesen.

Auswertung

Da die Noten unserer Hochschule Equidistanz aufweisen (die Abstände zwischen den einzelnen Noten sind gleich breit), werden metrische Verfahren angewendet.

Punktwolke

Zunächst werden die Daten in einer Punktwolke dargestellt.

# Punktewolke
plot(df$Note, df$Anwesenheit,
     ylab="Anwesenheit in %", xlab="Abschlussnote",
     main="Anwesenheit und Noten")
# Regressionsgerade
abline(lm( Anwesenheit ~ Note, data=df), col="red")

An dem Diagramm ist bereits ein Zusammenhang ablesbar. Auch die rote Regressionslinie sieht passend aus.

Korreltation

Berechnen wir nun den Maßkorrelationskoeffizienten nach Pearson:

cor.test(df$Note, df$Anwesenheit)

    Pearson's product-moment correlation

data:  df$Note and df$Anwesenheit
t = -8.8624, df = 21, p-value = 1.536e-08
alternative hypothesis: true correlation is not equal to 0
95 percent confidence interval:
 -0.9519299 -0.7510824
sample estimates:
       cor 
-0.8882762 

Der Koeffizient ist mit -0,888 nahe an -1.

Es existiert ein starker negativer Zusammenhang zwischen Anwesenheit und Abschlussnote.

Da eine “bessere” Note mit einer “kleineren” Zahl einhergeht, ist der Einfluss negativ (je geringer die Anwesenheit, desto größer die Zahl der Note).

lineare Regression

Um die Stärke des Einflusses zu berechnen, erstellen wir zudem ein lineares Regressionsmodell nach der Struktur “Note erklärt durch Anwesenheit”.

fit <- lm(Note ~ Anwesenheit, data=df)
summary(fit)

Call:
lm(formula = Note ~ Anwesenheit, data = df)

Residuals:
     Min       1Q   Median       3Q      Max 
-1.22631 -0.35731 -0.08487  0.16461  1.42951 

Coefficients:
             Estimate Std. Error t value Pr(>|t|)    
(Intercept)  5.117412   0.272765  18.761 1.34e-14 ***
Anwesenheit -0.037822   0.004268  -8.862 1.54e-08 ***
---
Signif. codes:  0 '***' 0.001 '**' 0.01 '*' 0.05 '.' 0.1 ' ' 1

Residual standard error: 0.6137 on 21 degrees of freedom
  (4 Beobachtungen als fehlend gelöscht)
Multiple R-squared:  0.789, Adjusted R-squared:  0.779 
F-statistic: 78.54 on 1 and 21 DF,  p-value: 1.536e-08

Das Modell ist signifikant und erklärt ca. 78% des Rauschens. Die Anwesenheit hat einen Einfluss auf die Abschlussnote. Je weniger Anwesenheit, desto schlechter die Note. Da eine “bessere” Note mit einer “kleineren” Zahl einhergeht, ist der Einfluss negativ (je geringer die Anwesenheit, desto größer die Zahl der Note).

Mit jedem Prozentpunkt Anwesenheit verändert sich die Note um 0,04 Notenpunkte.

Diskussion

Korrelationen sind keine Kausalzusammenhänge! Die Daten zeigen “lediglich”, dass sich die Anwesenheiten und Notenergebnisse nach einem bestimmten Muster “gemeinsam verändern”. Dass dies so ist, kann viele Gründe haben. Es ist nicht zwingend notwendig, dass Anwesenheit die Note kausal beeinflusst.

In dem untersuchten Seminar geht es jedoch um die Anwendung spezifischen Wissens auf konkrete praktische Situationen. Im Seminar wird diese Anwendung erprobt und gefestigt. Es ist schwierig (und erfordert Überwindung des “inneren Schweinehundes”), diese Anwendungen privat, alleine und ohne “Korrekturinstanz” einzuüben. Somit ist nicht verwunderlich, dass Studierende, die wenig anwesend waren, schlechtere Ergebnisse erzielten.

Dies ist vermutlich von Fach zu Fach unterschiedlich. Es lässt sich wahrscheinlich viel leichter für eine Mathe- oder Statistikklausur lernen, wobei Übungsaufgaben bearbeitet und mit Lösungsblättern verglichen werden können. In medizinisch-pflegerischen Fächern wie “Kommunikation”, “Ethik” oder “Diagnostik” gibt es meist nicht “den einen” Lösungsweg, und das untersuchte Seminar zählt zu einem der drei genannten.

Fazit

So lange die Untersuchung nicht mit unterschiedlichen Kohorten in unterschiedlichen Seminaren wiederholt wird, gelten die Ergebnisse nur für den untersuchten Kurs. Eine verallgemeinernde Aussage ist nicht zulässig.


Mozilla hat Firefox 118.0.1 veröffentlicht. Damit behebt Mozilla eine schwerwiegende Sicherheitslücke, welche bereits aktiv ausgenutzt wird.

Download Mozilla Firefox 118.0.1

Mit dem Update auf Firefox 118.0.1 behebt Mozilla eine Sicherheitslücke beim Encoding von VP8-Videos in der libvpx-Bibliothek, von der bekannt ist, dass diese in anderen Produkten bereits aktiv ausgenutzt wird. Zwischen der Meldung der Sicherheitslücke und der Veröffentlichung des Firefox-Updates lagen weniger als 18 Stunden. Mozilla stuft die Sicherheitslücke als kritisch ein, ein Update ist also dringend empfohlen.

Wie schon bei der in Firefox 117.0.1 behobenen Sicherheitslücke handelt es sich um eine Schwachstelle in einer Bibliothek von Google, woraus folgt, dass auch Google Chrome sowie sämtliche andere auf Chromium basierenden Browser von der gleichen Sicherheitslücke betroffen waren und entsprechende Sicherheits-Updates erhalten haben oder erhalten werden.

Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 118.0.1 erschien zuerst auf soeren-hentzschel.at.

27. September 2023

Linux Mint ohne Ubuntu-Unterbau bietet LMDE jetzt in der neuen Version 6 'Faye'.


Die beliebte GNU/Linux-Distribution Linux Mint basiert bekanntermassen auf Ubuntu, gäbe es nicht auch noch die Linux Mint Debian Edition (LMDE). Wer auf Mint schwört, jedoch auf die Zwischendistro Ubuntu verzichten möchte, kann mit LMDE Debian als Basisdistribution auswählen. Jetzt ist die Version 6 von LMDE "Faye" erschienen, welche den Cinnamon-Desktop in Version 5.8 mitbringt und auf Debian 12 (Bookworm) baut. Mint setzt bei LMDE 6 auf den LTS-Kernel 6.1.

Abgesehen von der Debian-Basis und dem neueren Kernel enthält Linux Mint Debian Edition 6 alle Änderungen von Linux Mint 21.2 "Victoria", einschliesslich einer verbesserten Unterstützung für Flatpak-Anwendungen, einer globalen Dark-Mode-Einstellung zur Unterstützung von GTK4/libadwaita-Anwendungen und aktualisierter hauseigener Software wie Xreader, Pix und Software Manager mit verschiedenen neuen Funktionen.

Im Vergleich zur Ubuntu-basierten Linux Mint 21.2-Variante bietet LMDE 6 PipeWire als Standard-Audio-Backend, PAE-Unterstützung im 32-Bit-ISO-Image, um die Kompatibilität mit Nicht-PAE-Prozessoren zu gewährleisten, und ein standardmässig gesperrtes root-Konto.

Die Linux Mint Debian Edition 6 steht ab sofort als 32-Bit und 64-Bit Variante zum Download zur Verfügung.

Quelle: https://linuxmint.com/rel_faye.php


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

26. September 2023

Mozilla hat Firefox 118 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen – wie immer auf diesem Blog weit ausführlicher als auf anderen Websites.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Website-Übersetzungen ohne Cloud

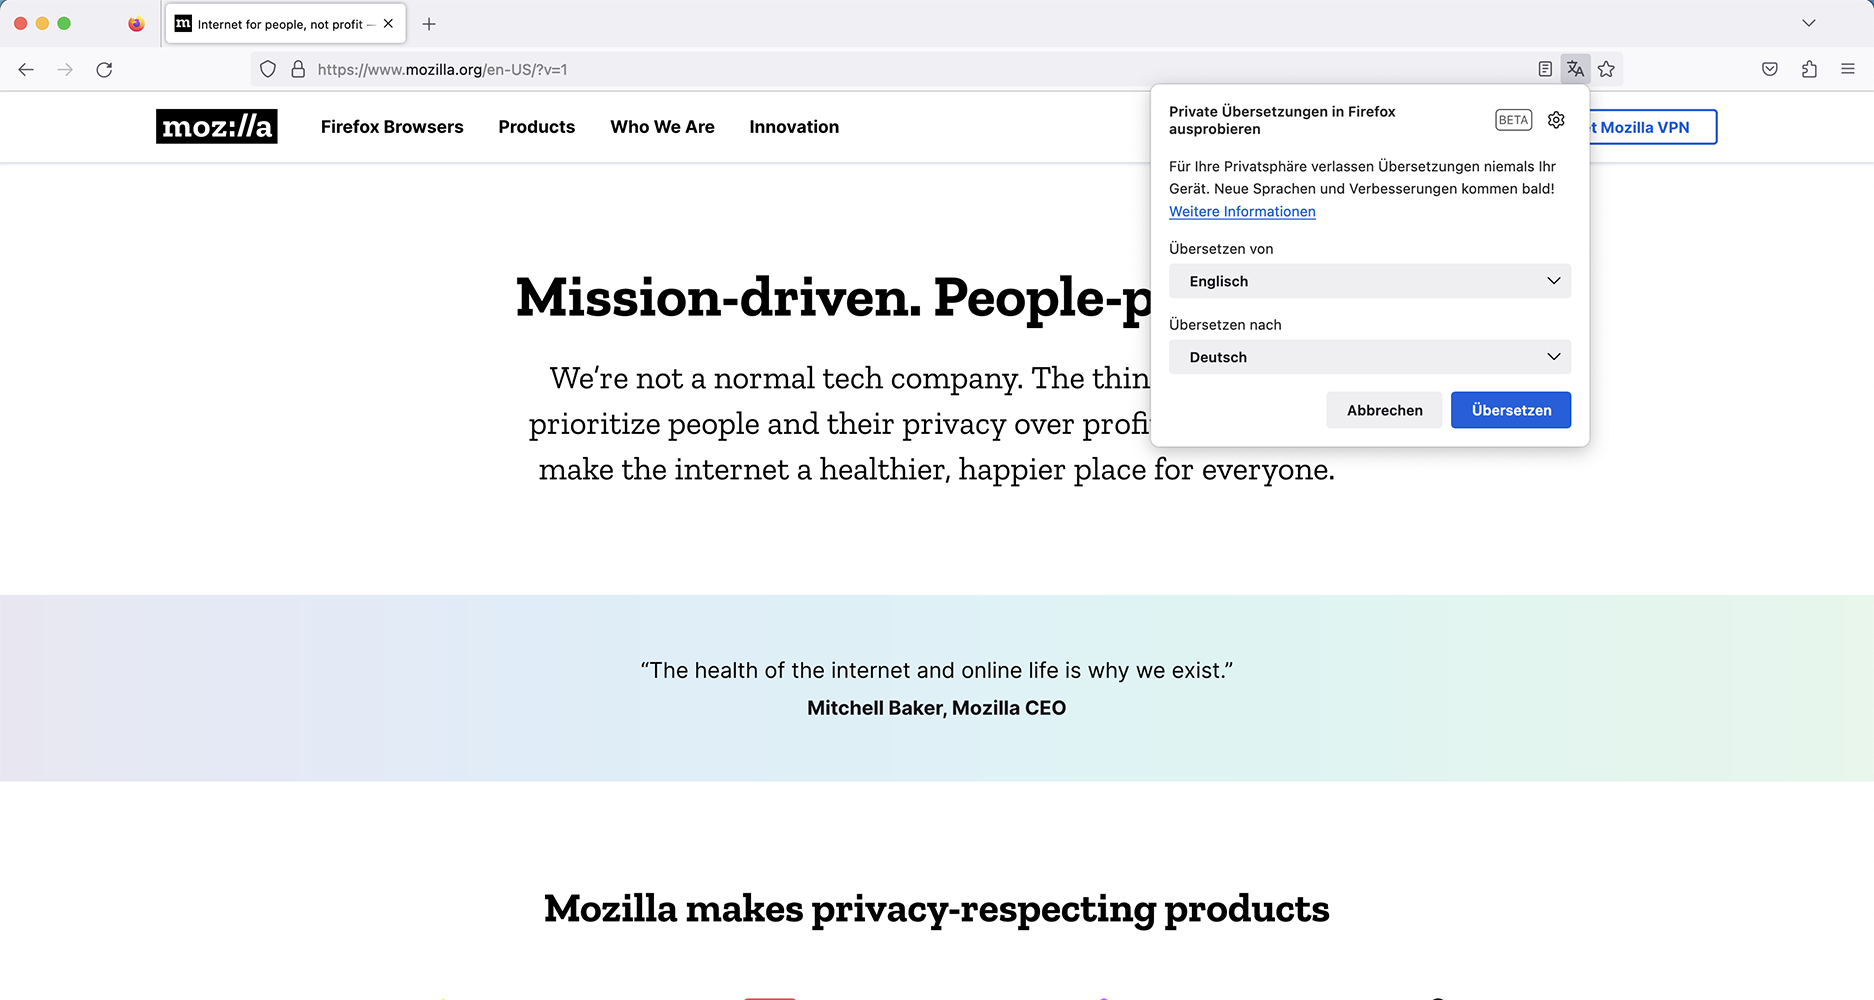
Firefox hat nun eine Übersetzungsfunktion für Websites, welche im Gegensatz zu Cloud-Übersetzern wie Google Translate lokal arbeitet, die eingegebenen Texte also nicht an einen fremden Server sendet. Die Übersetzungsfunktion wird in einem eigenen Artikel ausführlich vorgestellt. Bereits mit Firefox 117 startete eine schrittweise Ausrollung, ab Firefox 118 ist die neue Funktion für alle Nutzer aktiviert.

Vorschau auf Übersetzungsfunktion in Firefox 117

Deutliche Performance-Verbesserungen für JavaScript-Anwendungen

Mozilla arbeitet intensiv an der Verbesserung der Webperformance. Ausgehend vom neuen Speedometer 3-Benchmark hat Firefox mittlerweile sogar Google Chrome bei der JavaScript-Performance überholt. Die Verbesserungen machen sich aber nicht nur in Benchmarks, sondern auch in der Praxis bemerkbar: So sollen beispielsweise Anwendungen, welche auf dem JavaScript-Framework Vue.js basieren, in Firefox 118 rund 40 Prozent schneller laufen als noch in früheren Firefox-Versionen.

Sonstige Endnutzer-Neuerungen von Firefox 118

Die Verwaltung der gespeicherten Zugangsdaten unter about:logins zeigt für jeden Eintrag einen Zeitstrahl an, wann die Zugangsdaten erstellt, zuletzt aktualisiert sowie zuletzt verwendet worden sind. Bislang wurden sowohl „Erstellt“ als auch „Aktualisiert“ als separate Punkte angezeigt, auch wenn beide Daten identisch waren. In dem Fall wird jetzt nur noch „Erstellt“ angezeigt.

Für einen verbesserten Fingerprinting-Schutz in privaten Fenstern wurde die Sichtbarkeit von Schriftarten für Websites auf Systemschriften und Schriften aus Sprachpaketen beschränkt. Außerdem wurde der Fingerprinting-Schutz bei Verwendung der Web Audio-Schnittstelle verbessert.

Eine neue Option wurde eingeführt, um das https:// vor URLs in der Adressleiste auszublenden. Diese wird ab Firefox 119 standardmäßig aktiviert sein.

Auf Google Meet werden jetzt auch für Firefox-Nutzer die Optionen für Videoeffekte und Hintergrundunschärfe zur Verfügung gestellt.

Derzeit nur für Nutzer in den USA kann Firefox jetzt auch Vorschläge für Erweiterungen nach Eingabe eines passenden Suchbegriffs in die Adressleiste anzeigen.

Mit browser.download.force_save_internally_handled_attachments gibt es eine neue versteckte Option, um Firefox zum Herunterladen intern verarbeiteter Dateitypen zu zwingen, wenn das Attribut Content-Disposition: attachment oder download angegeben ist.

Mehr Sicherheit für Firefox-Nutzer

Auch in Firefox 118 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 118 daher für alle Nutzer dringend empfohlen.

Verbesserungen der Webplattform

Firefox 118 unterstützt das HTML-Element <search>. Dazu kommt die Unterstützung zehn neuer mathematischer Funktionen in CSS: round, mod, rem, pow, sqrt, hypot, log, exp, abs und sign.

Außerdem unterstützt Firefox jetzt Opaque Response Blocking. Und die publickey-credentials-get-Direktive des HTTP-Permissions-Policy-Headers wird jetzt unterstützt.

Wird die Taste mit dem Windows-Logo gedrückt, gibt KeyboardEvent.key nun Meta und nicht länger OS zurück, KeyboardEvent.code gibt jetzt MetaLeft respektive MetaRight anstelle von OSLeft oder OSRight zurück.

Für WebExtension-Entwickler relevant ist, dass die browser_style-Option für MV3-Erweiterungen nicht länger unterstützt wird.

Weitere Neuerungen für Entwickler von Websites und Browser-Erweiterungen lassen sich in den MDN Web Docs nachlesen.

Der Beitrag Mozilla veröffentlicht Firefox 118 erschien zuerst auf soeren-hentzschel.at.

Du möchtest NixOS & Flakes im Detail kennenlernen? Du suchst ein einsteigerfreundliches Tutorial? Dann bist Du hier genau richtig!


Die Distribution NixOS und ihre Nix Paketmanager faszinieren viele Anwender:innen, weil die Konzepte von Nix anders sind als bei den üblichen GNU/Linux-Distributionen. Nix baut Pakete isoliert voneinander. Dies stellt sicher, dass sie reproduzierbar sind und keine nicht deklarierten Abhängigkeiten haben. Wenn also ein Paket auf einem Rechner funktioniert, wird es auch auf einem anderen funktionieren. Nix macht es trivial, Entwicklungs- und Build-Umgebungen für Projekte gemeinsam zu nutzen, unabhängig davon, welche Programmiersprachen und Tools man verwendet. Nix stellt sicher, dass die Installation oder Aktualisierung eines Pakets keine anderen Pakete beschädigt. Es erlaubt, zu früheren Versionen zurückzukehren und stellt sicher, dass sich kein Paket während eines Upgrades in einem inkonsistenten Zustand befindet.

Bei GNU/Linux.ch gab es bereits einige Artikel über NixOS, sowohl für Fortgeschrittene als auch für blutige Anfänger. Hat man es mit einem andersartigen Konzept zu tun, spielt die Dokumentation eine besonders wichtige Rolle. Selbst wenn man sich mit "normalen" Distros gut auskennt, heisst das noch lange nicht, dass man auch mit NixOS zurechtkommt. Die NixOS-Dokumentation ist zwar umfangreich; manche Nix-Profis sagen jedoch, dass sie didaktisch nicht gut aufgebaut ist und bei Anfänger:innen oft Fragen aufwirft. Deshalb hat Ryan Yin unter der MIT-Lizenz das NixOS & Flakes Book publiziert.

Der Autor, Ryan Yin, beschreibt sein Buch folgendermassen:

  • Konzentriert sich auf NixOS und Flakes und lässt den traditionellen Nix-Konfigurationsansatz ausser Acht.
  • Einsteigerfreundlich, mit Erklärungen aus der Perspektive von NixOS-Neulingen, die schon etwas Erfahrung mit Linux-Nutzung und Programmierung haben.
  • Schritt-für-Schritt, progressives Lernen.
  • Kohärenter Inhalt, gut organisiert und strukturiert. Der Leser kann das Buch entweder schrittweise lesen oder schnell die Informationen finden, die er benötigt.
Das englische online-Buch gliedert sich in diese Hauptkapitel:

  • Preface
  • Get Started
  • The Nix Language
  • NixOS with Flakes
  • Nix Packages' Advanced Usage
  • Best Practices
  • Other Usages of Flakes
  • Dev Environments on NixOS
  • Advanced Topics
  • Frequently Asked Questions

Unter diesen Hauptkapiteln gibt es eine Vielzahl von Unterkapiteln mit vielen Code- und Konfigurationsbeispielen. Die Basis für das Buch bildet eine (überwiegend) chinesische NixOS-Community, die auf der GitHub-Seite des Buchs an der Verbesserung und Weiterentwicklung arbeitet. Da es eine chinesische und eine englische Version des Buchs gibt, könnt ihr auch am Buch mitarbeiten.

Quelle: https://nixos-and-flakes.thiscute.world/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

25. September 2023

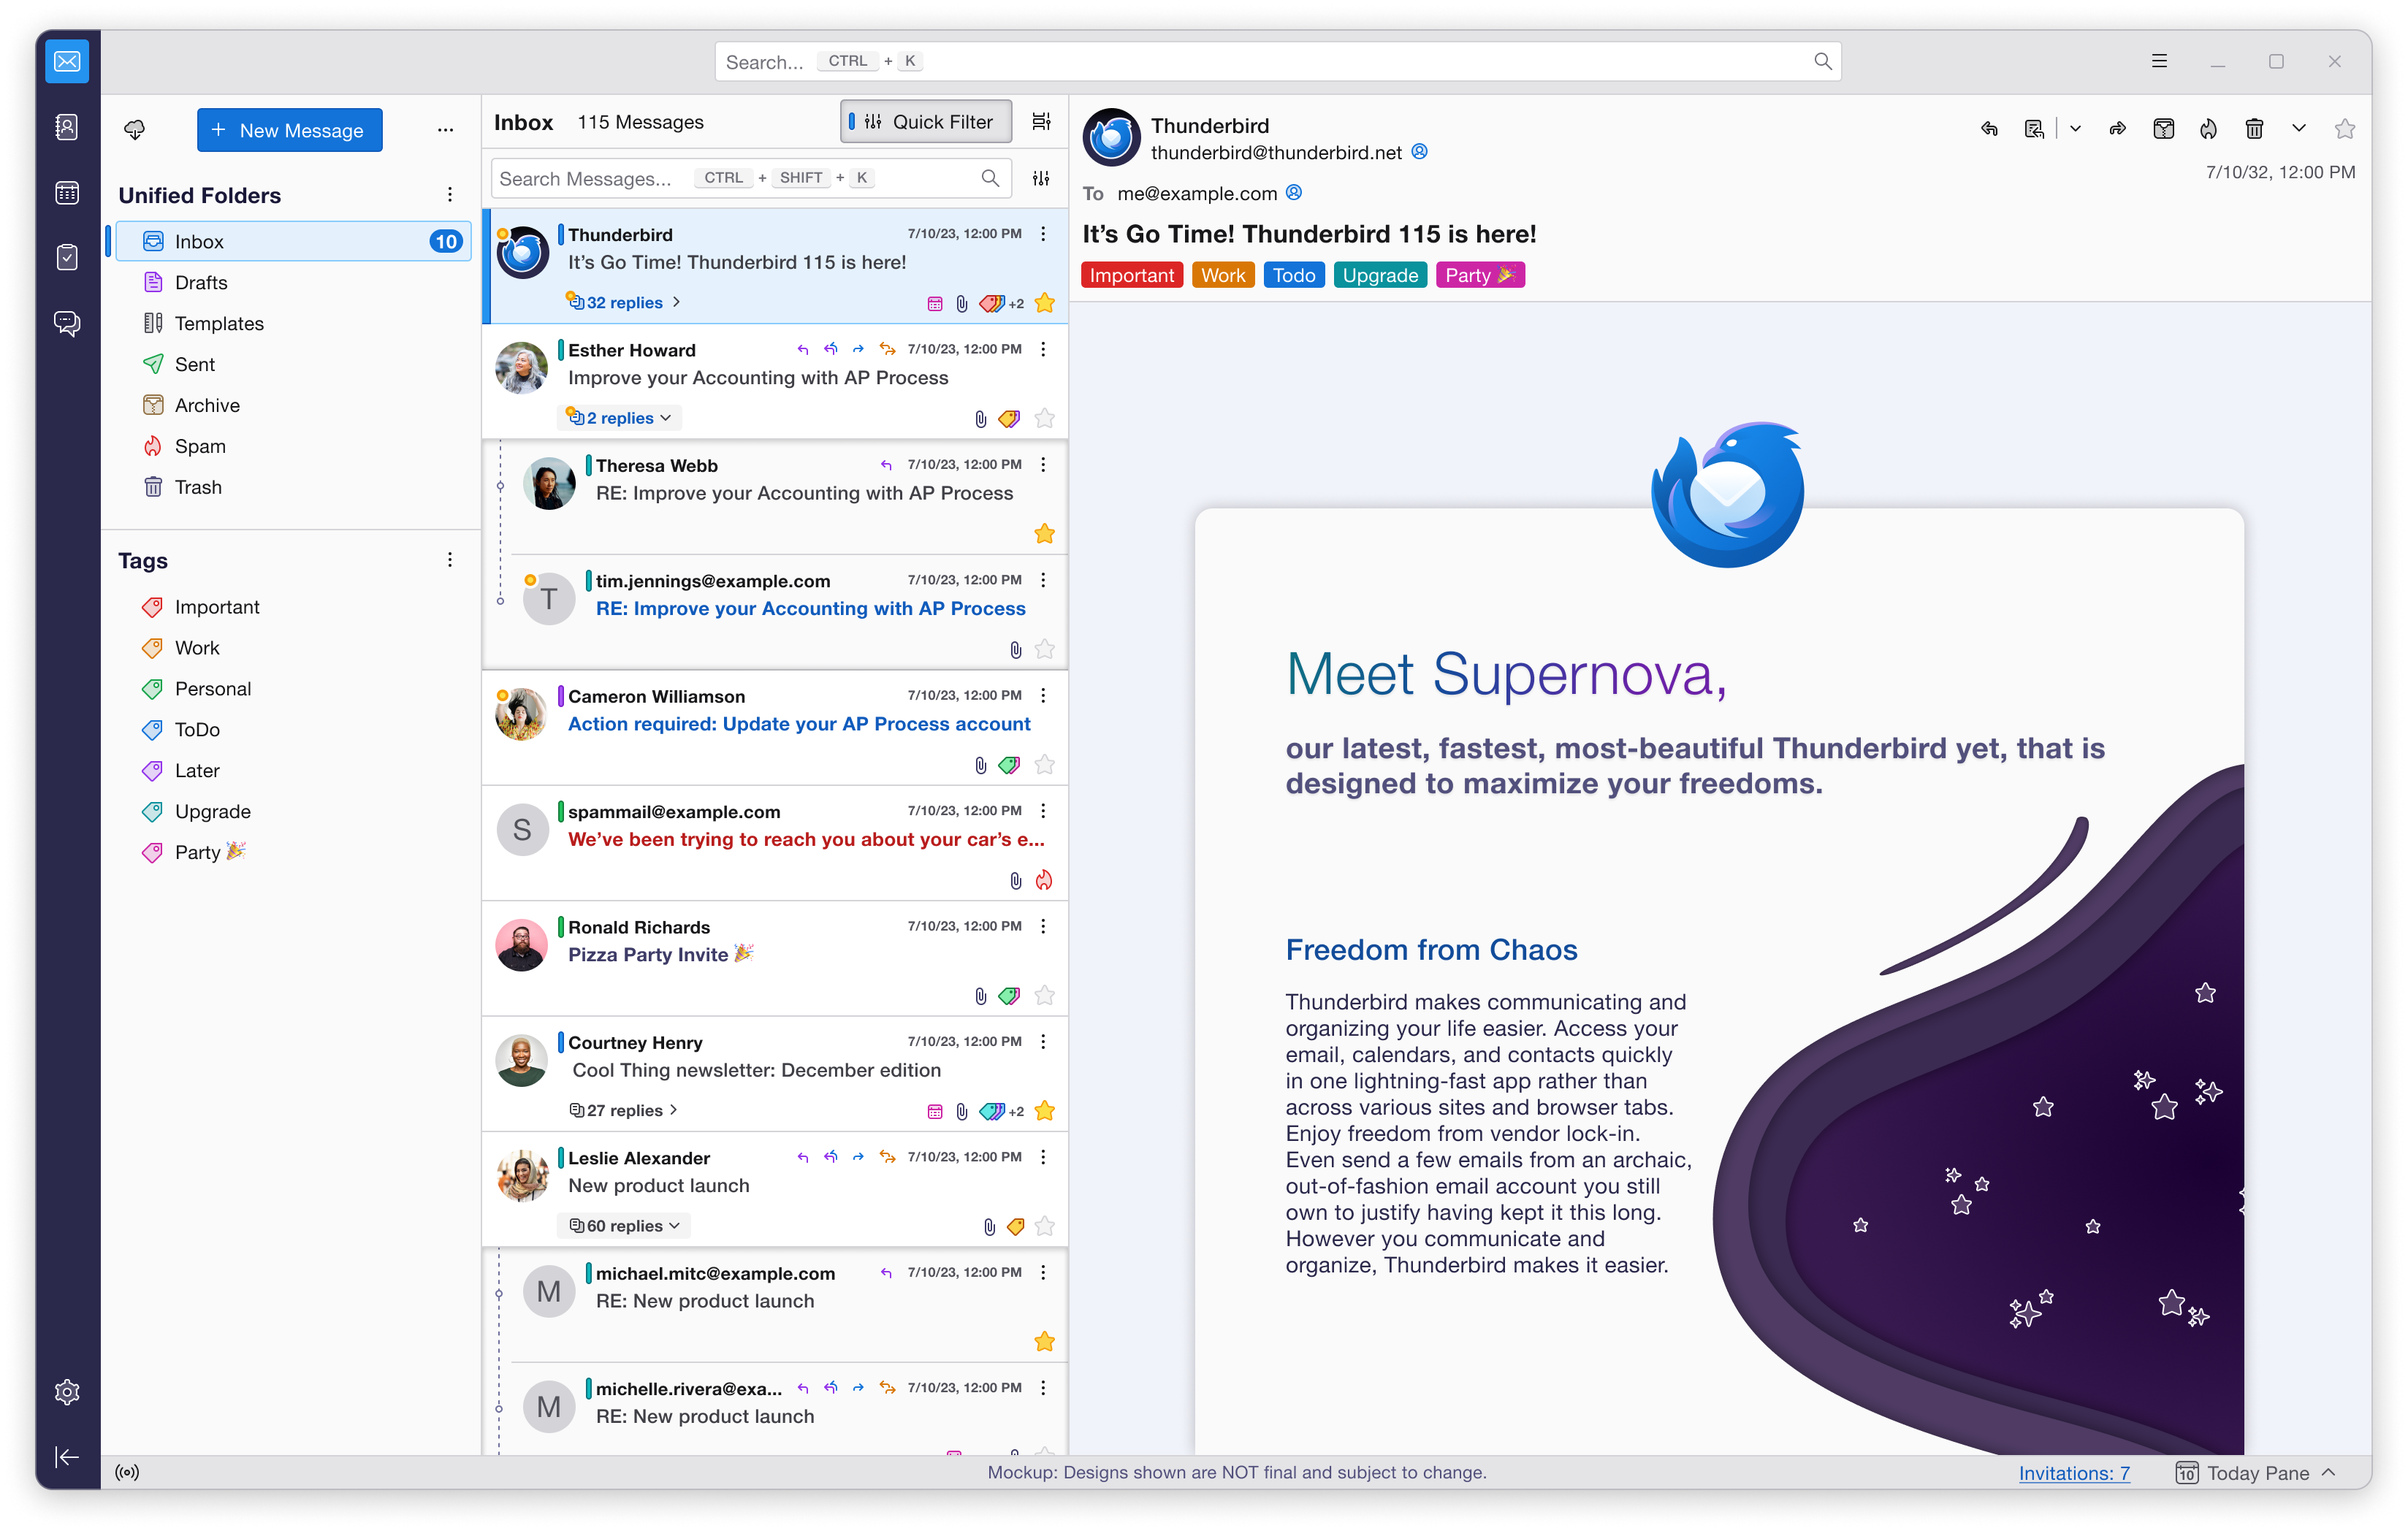
Mit Thunderbird 115 hatte die MZLA Technologies Corporation seinen E-Mail-Client, neben vielen anderen Änderungen, optisch modernisiert. Doch damit ist nicht Schluss. Ein neues Mockup zeigt die weiteren Planungen für die neue Kartenansicht.

Thunderbird 115 brachte einige Neuerungen. Auch optisch hat sich einiges getan. Mit der neu eingeführten Kartenansicht wurde eine alternative Darstellung für die Auflistung der E-Mails eingeführt. Diese ist seit Thunderbird 115.2.3 Standard für neue Nutzer.

Verglichen mit dem ursprünglichen Mockup im Vorfeld von Thunderbird 115 wirkt die neue Kartenansicht allerdings, als sei sie nicht fertig geworden. Zwar funktioniert diese ohne offensichtliche Probleme, sie sieht aber eben auch nicht so hübsch und vor allem nicht ganz so informativ aus, wie es die Design-Vorschau zeigte. Kein Wunder also, dass hier weitere Änderungen zu erwarten sind. Die ursprüngliche Idee wurde weiterentwickelt und ein neues Mockup zeigt nun, wie die Kartenansicht von Thunderbird in Zukunft aussehen soll.

Thunderbird Mockup Kartenansicht

Geplant ist die verbesserte Kartenansicht für Ende Oktober in Thunderbird Daily, also den täglich aktualisierten Entwicklerversionen. Zu einer Auslieferung in einer finalen Version wurde keine Angabe gemacht. Wahrscheinlich ist aber, dass das dann Teil des großen Major-Updates (vermutlich Thunderbird 128) im Sommer 2024 sein wird.

Der Beitrag Thunderbird: Neues Mockup zeigt kommende Darstellung der Kartenansicht erschien zuerst auf soeren-hentzschel.at.