staging.inyokaproject.org

2023 Woche 52

31. Dezember 2023

Es ist der 31.12.2023 und somit wird es wieder Zeit für den traditionellen Jahresrückblick. Dieses Jahr dominierten zwei Buchstaben: KI. Die Veröffentlichung von ChatGPT erfolgte zwar kurz vor 2023, in diesem Jahr wurden allerdings die Auswirkungen sichtbar. Ich muss sagen, dass es lange kein Werkzeug gab, an dem ich so viel Experimentierfreude erleben konnte.

Dabei ist die Mensch-Maschine-Schnittstelle besonders spannend. Die natürlichsprachliche Interaktion verbessert nicht nur die Zugänglichkeit, sondern erhöht auch die Interoperabilität: Das Werkzeug kann nicht nur die Aufgabe verstehen, sondern die Ergebnisse in der gewünschten Form darstellen. Schreibe ich eine Software, erfüllt sie nur einen Zweck. ChatGPT kann besonders einfach an neue Aufgabenbereiche angepasst werden. Man muss nicht einmal im klassischen Sinne "programmieren". Somit wird die Arbeit mit dem Computer auf eine ganz neue Stufe gehoben.

Auf die technische Ebene möchte ich heute gar nicht direkt eingehen, das haben wir das Jahr schon im Detail in diesem Blog ergründet. Diskussionen über Technik und Innovationen stellen nur eine Augenblickaufnahme dar. Im Rückblick auf eine größere Zeitepisode wie ein mindestens Jahr werden allerdings gesellschaftliche Entwicklungen deutlich. Und hier gab es einiges zu beobachten.

KI für die Massen

ChatGPT hat eine große Nutzerbasis erreicht, die zumindest ein Mal das Werkzeug ausprobiert hat. Im deutschsprachigen Raum, der sonst sich so "datenschutzorientiert" und innovationskritisch gibt, ist das schon bemerkenswert. Diskussionen über Datenschutz waren zweitrangig, die Menschen waren von der Innovation durch das Werkzeug fasziniert. Natürlich kam über das Jahr die Erkenntnis, dass in der aktuellen Form die Technologie je nach Branche noch nicht weit genug ausgereift ist, trotzdem wollte jeder einmal schauen, was es damit auf sich hat und ob es den Alltag erleichtern kann.

Und doch hat OpenAIs Werkzeug in meinen Augen ein wenig den Blick verengt: Durch das schnelle Wachstum wurde ChatGPT zum Sinnbild von "KI" und hat Ängste geschürt. Denn einerseits will jeder, dass KI ihm das Leben einfacher macht, jedoch nicht, dass andere mit KI ihm seine Lebenssituation verschlechtern bzw. ihn zu einem Umdenken zwingen. Ein Zeitungsredakteur möchte gerne KI für die Verbesserung seiner Texte einsetzen, fürchtet jedoch um seine Jobzukunft, wenn andere ihn durch automatische Generierung ganzer Zeitungsbeiträge drohen, überflüssig zu machen.

Dieser Umstand hat die Diskussion rund um den europäischen AI Act noch einmal deutlich angeheizt. An Large Language Models wurden auf einmal hohe Anforderungen gestellt, um subjektiven Ängsten entgegenzutreten. Dann war man sich aufgrund der Innovationsgeschwindigkeit auf einmal nicht sicher, ob es jetzt schon Zeit für eine starre Regulierung ist. Und schlussendlich zeichnet sich eine politische Entwicklung ab, jetzt lieber irgendeinen Kompromiss als später eine gut ausgearbeitete Fassung präsentieren zu können. Wie der AI Act kommt, werden wir dann im nächsten Jahr sehen.

Das alles war aber nicht das, was dieses Jahr in meinen Augen besonders gemacht hat. Es ist etwas anderes: die neue Rolle von Open Source.

Neue Hürden für Technologie?

Anfang des Jahres sah es so aus, als setzt eine besondere Kommerzialisierung in der Technikwelt ein: die Kommerzialisierung von Basistechnologie. Über die verschiedenen Jahre haben wir gesehen, dass es für verschiedene Produkte in der IT proprietäre und freie Lösungen gibt. Zwar sind erstere gerne technologisch mitunter überlegen, da die Profitorientierung Anreize setzt, für bestimmte Anwendungszwecke besonders passende Lösungen zu entwickeln. Kostet eine Software Geld, kann der Hersteller Programmierer anstellen, die auch die Features entwickeln, die man ungern freiwillig programmiert. Auf diese Weise entstehen runde Produkte für einen Anwendungszweck.

Freie bzw. zumindest quelloffene Software ermöglicht zumindest aber der Öffentlichkeit, einen Blick in die Funktionsweise zu werfen, um zu sehen, wie etwas funktioniert. Das ist die Grundlage, um Technologie zu verbessern.

In der Welt des maschinellen Lernens entstand allerdings durch die benötigte Compute Power eine hohe Eintrittshürde. Es sah so aus, als wären die Large Language Models nur noch großen Konzernen bzw. gut finanzierten Start-ups vorbehalten, die sich die Trainingspower leisten können. Während die Vorgängersysteme wie GPT-2 noch öffentlich zugänglich waren, wurden gerade Systeme wie GPT-3 und GPT-4, bei denen das Produkt endlich richtig nutzbar wurde, zurückgehalten.

Im Laufe des Frühlings habe ich allerdings vermutet, dass freie Modelle die proprietären outperformen können, weil die öffentliche Zugänglichkeit die Chance eröffnet, dass Experten weltweit mit ihren eigenen Erfahrungen, Eindrücken und ihrem Domänenwissen eine Technologie entwickeln können, die verschlossenen Produkten überlegen ist.

Überraschend war, dass es gerade das AI-Team von Facebook war, das den Stein mit LLaMA ins Rollen gebracht hat. Es folgten zahlreiche weitere Abkömmlinge, Weiterentwicklungen oder gänzliche Alternativansätze, die eines gemein hatten: ihr Kern mit den Gewichten war zugänglich.

Wie es aussieht, könnte die Dominanz proprietärer Systeme gebrochen werden, sodass auch die Möglichkeit gewahrt bleibt, einen wissenschaftlichen Diskurs zu führen. Technische Berichte proprietärer Modelle sind zwar nett, aber die Forschungsarbeiten, in denen reproduzierbare Fortschritte aufgezeigt werden, bringen uns tatsächlich eher voran.

Um die rasante Entwicklung im Frühling, als scheinbar jedes KI-Team großer Konzerne und Forschungseinrichtungen alle in der Schublade angesammelten LLM-Projekte zu veröffentlichen versuchte, im Auge zu behalten, habe ich die LLM-Timeline entwickelt. Sie wurde vor einigen Tagen wieder aktualisiert und zeigt besonders, wie sehr LLaMA als eines der ersten praktisch verwertbaren Modelle mit offenen Gewichten die Entwicklung beeinflusst hat.

Ein weiteres Projekt, das ich in der Zusammenarbeit mit der Fachhochschule Kiel realisiert habe, war der Podcast KI & Kultur, der generative Modelle aus der Perspektive Kulturschaffender beleuchtet hat.

Was bleibt

Das Jahr hat den 70 Jahre alten Begriff der KI wieder mal in die Massen gebracht. Dabei wird ChatGPT dem Begriff eigentlich gar nicht gerecht, weil es streng genommen relativ dumm ist. Insbesondere beschränkt es die Zustandsfähigkeit nur auf eine Prompt und lernt nicht, während es denkt. Training und Inferenz sind entkoppelt.

Und trotzdem ist es diese natürlichsprachliche Schnittstelle, die es so faszinierend macht. Allerdings ist auch diese Erkenntnis nicht neu und wurde schon vor 55 Jahren mit ELIZA diskutiert.

Erfreulich ist es, dass "Open Source" nicht mehr nur bei Software, sondern in neuen Technologien Anwendung findet. Der Gedanke, dass Technologie zugänglich sein muss, kann so erhalten werden. Und dass es hilft, wenn Wissenschaftler auf der ganzen Welt mit ihrem Wissen beitragen können, sehen wir weiterhin auch in dieser Thematik.

LLMs ermöglichen es, dass wir uns endlich wieder der Mensch-Maschine-Schnittstelle widmen können, die Technologie nutzbar macht. Menschen wollen, dass Technik das Leben einfacher macht. Die bisher begrenzte Rechenleistung hat uns zu Hilfsmitteln wie Displays, Touchscreens oder Tastaturen gezwungen. In den nächsten Jahren können wir schauen, wie wir das überwinden können, um endlich nutzbare Computer zu erhalten, die wirklich was bringen.

Und so ist es schon fast ironisch, dass die naheliegendste Technologie, die in den 2010er-Jahre euphorisch gefeiert wurde, von den LLMs noch wenig profitiert hat: Sprachassistenten. Sie sind überwiegend noch genau so begrenzt und unflexibel wie früher. Hier gibt es einiges zu tun.

Frohes Neues

Abschließend möchte ich meinen Lesern des Blogs und Zuhörern des Podcasts Risikozone sowie KI & Kultur danken, dass ihr den Blog lest, den Podcast hört und regelmäßig Feedback gebt. Ich wünsche euch einen guten Rutsch in das neue Jahr 2024.

Im nächsten Jahr werden wir wieder gemeinsam neue Technologien ergründen und die aktuellen Nachrichten diskutieren. Es wird auch mehr um Grundlagen und Visualisierungen gehen, hierauf freue ich mich schon besonders!

Viel Glück, Gesundheit und Erfolg!

Die Firefox-Erweiterung Obfuscate kann genutzt werden, um Inhalte auf Websites unkenntlich zu machen. Praktisch ist dies vor allem, wenn es um das Teilen von Screenshots geht und man dabei konkrete Inhalte nicht preisgeben möchte.

Manchmal kommt man in die Situation, in der man einen Screenshot oder eine Bildschirmaufnahme einer Website teilen möchte, ohne dabei bestimmte Informationen preiszugeben, weil es sich dabei beispielsweise um persönliche Informationen handelt. Abhilfe kann hierbei die Firefox-Erweiterung Obfuscate von Mozilla-Entwickler Vincent Tunru schaffen. Diese macht bei Aktivierung die Texte und Bilder der aktuellen Website unkenntlich, ohne dabei die Struktur der Website zu verändern. Per Schaltfläche oder Tastenkombination können entweder auf der gesamten Website die Inhalte unkenntlich gemacht werden oder man markiert vorher einen Teil des Textes. In dem Fall betrifft das dann nur die markierte Stelle.

Firefox-Erweiterung Obfuscate

Die Erweiterung ist sowohl mit Firefox für Windows, macOS und Linux kompatibel als auch mit Firefox für Android.

Der Beitrag Firefox-Erweiterung Obfuscate kann Inhalte auf Websites unkenntlich machen erschien zuerst auf soeren-hentzschel.at.

30. Dezember 2023

Mozilla als Organisation ist komplexer strukturiert, als es viele annehmen. Dies führt immer wieder zu Verwirrungen darüber, wieso Mozilla einerseits so hohe Einnahmen hat und mitunter auch hohe Gehälter auf Führungsebene bezahlt, andererseits aber immer wieder betont, auf Spenden angewiesen zu sein. Dieser Artikel soll etwas Klarheit schaffen.

Wenn von Mozilla die Rede ist, denkt man häufig nur an Firefox. Dabei ist Mozilla heute sehr viel mehr als nur Firefox. Und Nutzer, die an Mozilla spenden, meinen unter Umständen, damit für die Entwicklung von Firefox zu bezahlen. Böse Zungen behaupten sogar, damit würde ein üppiges CEO-Gehalt bezahlt werden. Solche Annahmen basieren aber auf grundlegenden Irrtümern über die Organisationsstruktur von Mozilla.

Mozilla besteht aus mehreren Organisationen

Wenn die Menschen alles, was irgendwie mit Mozilla zu tun hat, einfach nur dem Namen Mozilla zuordnen, haben sie in gewisser Weise recht. Mozilla steht für bestimmte Werte und Ziele, welche in Form des Mozilla Manifests ausformuliert sind. Diese gelten gleichermaßen über alle Mozilla-Organisationen hinweg. Eine Unterscheidung ist häufig gar nicht notwendig. Um den Zusammenhang zwischen kommerziellen Produkten und Partnerschaften auf der einen und Spenden auf der anderen Seite zu verstehen, ist es allerdings unausweichlich, die Organisationsstruktur ein wenig besser zu verstehen.

Mozilla Corporation

Da gibt es zum einen die Mozilla Corporation. Diese ist unter anderem für die Entwicklung von Firefox sowie einen Großteil der Einnahmen verantwortlich. Im Jahr 2022 hat Mozilla einen Umsatz in Höhe von 594 Millionen USD erzielt, davon 510 Millionen USD durch Partnerschaften mit Suchmaschinen für Firefox.

Die Mozilla Corporation entwickelt aber auch andere, teils kostenlose und teils kommerzielle Produkte. Darunter fallen beispielsweise das Mozilla VPN, Firefox Relay, Firefox Monitor, Mozilla Hubs und Pocket.

Mozilla Online ist eine eigenständige Tochterorganisation der Mozilla Corporation, welche für den Betrieb in China verantwortlich ist.

Mozilla Ventures, Mozilla.ai, MZLA

Mit Mozilla Ventures hat Mozilla im November 2022 die Gründung eines Risikokapitalfonds für Startups bekannt gegeben. Im März 2023 folgt die Ankündigung von Mozilla.ai, wo man sich dem Thema der vertrauenswürdigen Künstlichen Intelligenz (KI) widmet. Beide wurden jeweils als eigenständige Organisationen innerhalb von Mozilla gegründet.

Und dann gibt es noch die MZLA Technologies Corporation. Diese entwickelt den E-Mail-Client Thunderbird. Die Entwicklung von Thunderbird findet tatsächlich komplett spendenfinanziert statt, immerhin erzielt MZLA aktuell 99,9 Prozent seiner Einnahmen durch Spenden. Spenden an MZLA funktionieren aber komplett getrennt von Spenden an „Mozilla“, wie sie im kommenden Absatz beschrieben werden.

Mozilla Foundation

Damit kommen wir zur Mozilla Foundation. Die Mozilla Foundation ist die Dachorganisation der zuvor genannten Mozilla Corporation, Mozilla Ventures, Mozilla.ai sowie MZLA Technologies Corporation.

Als steuerbefreite Not-for-Profit-Organisation nach 501(c)(3) ist es der Mozilla Foundation nicht erlaubt, Einnahmen in dieser Höhe beispielsweise durch Suchmaschinen-Partnerschaften zu erzielen, was ein wesentlicher Grund für die Existenz der Mozilla Corporation ist.

Wenn Nutzer an „Mozilla“ spenden, tun sie das für die Mozilla Foundation. Deren Aufgabe ist nicht die Entwicklung von Firefox oder anderen kommerziellen Produkten und auch nicht die Bezahlung des CEO-Postens der Mozilla Corporation.

Die Aufgaben der Mozilla Foundation umfassen Dinge wie politisches Engagement, indem man sich beispielsweise für eine Gesetzgebung im Sinne der Nutzer einsetzt. Dinge wie Common Voice, dem weltweit größten öffentlichen Datensatz menschlicher Stimmen, das Mozilla Festival, der Einkaufsberater mit Datenschutzfokus Datenschutz nicht inbegriffen, das Data Futures Lab oder Studien wie YouTube Regrets, um fragwürdige YouTube-Empfehlungen besser zu verstehen, sind Projekte der Mozilla Foundation. Aktuell arbeitet die Mozilla Foundation an einer App, um die Algorithmen von TikTok besser zu verstehen. Außerdem unterstützt die Mozilla Foundation andere Projekte durch Förderungen und Stipendien.

Die Mozilla Foundation ist auf Spenden angewiesen. Außerdem erhält sie einen Prozentsatz des Jahresumsatzes der Mozilla Corporation als „Lizenzgebühren“. So hat die Mozilla Corporation im Jahr 2022 etwas über 19 Millionen USD an die Mozilla Foundation gezahlt.

Mozilla Finanzen Diagramm
Bildquelle: Mozilla

Moment, aber wie spende ich nun für die Firefox-Entwicklung?

Es gibt keine direkte Möglichkeit, für die Entwicklung von Firefox oder einem anderen Mozilla-Produkt zu spenden. Ausnahme ist wie bereits beschrieben Thunderbird, was über ein separates Spendenformular funktioniert. Alle anderen Spenden kommen der Mozilla Foundation zugute.

Um die Entwicklung eines Mozilla-Produkts zu unterstützen, besteht die Möglichkeit, ein Abo eines kommerziellen Mozilla-Produkts zu nutzen, beispielsweise das Mozilla VPN, Firefox Relay Premium, Pocket Premium oder MDN Plus. Diese Form der Unterstützung ist zwar nicht steuerlich absetzbar, dafür erhält man aber eine Gegenleistung, die man nutzen kann. Diese Einnahmen erreichen die Mozilla Corporation, wovon unter anderem auch die Entwicklung von Firefox profitiert.

Fazit

Wie man sieht, muss man zwingend zwischen den Einnahmen durch unter anderem Suchmaschinen einerseits und Spenden andererseits unterscheiden. Weder handelt es sich bei den großen Geldbeträgen, die immer wieder durch die Medien gehen, um Mittel, welche der Mozilla Foundation zur Verfügung stehen, noch sind die Spenden an die Mozilla Corporation und deren CEO gerichtet. Beides hat schlicht und ergreifend nichts miteinander zu tun, außer dass die Mozilla Foundation auch vom Erfolg der Mozilla Corporation direkt profitiert, nicht aber umgekehrt.

Der Beitrag Die Organisationsstruktur von Mozilla erschien zuerst auf soeren-hentzschel.at.


Aktualisierung und Kernel-Umstellung auf Raspberry Pi OS Bookworm

WARNUNG: SORGFÄLTIG LESEN UND VORHER EIN BACKUP DER SD-KARTE ERSTELLEN

Diese Anleitung ermöglicht die Aktualisierung von Raspberry PiOS auf die neueste Version (Bookworm) und den Wechsel zu den neuen Kernels. Bitte beachten, dass dieser Vorgang nicht offiziell empfohlen wird und möglicherweise nicht für alle Anwendungen geeignet ist, besonders das Upgrade einer Installation mit grafischer Oberfläche wurde nicht getestet und wird höchstwahrscheinlich nicht ohne weiteres möglich sein. Auch ein Upgrade der 32-Bit Version von PiOS wurde nicht getestet.

With that out of the way:

Die 10 Schritte

Schritt 1: Sicherstellen, dass alles auf dem neuesten Stand ist

sudo apt-get update && sudo apt-get dist-upgrade

Schritt 2: Umstellen auf Bookworm-Repositorys

sudo sed -i -e 's/bullseye/bookworm/g' /etc/apt/sources.list
sudo sed -i -e 's/bullseye/bookworm/g' /etc/apt/sources.list.d/raspi.list

Inhalt von /etc/apt/sources.list sollte jetzt so aussehen:

deb http://deb.debian.org/debian bookworm main contrib non-free non-free-firmware
deb http://security.debian.org/debian-security bookworm-security main contrib non-free non-free-firmware
deb http://deb.debian.org/debian bookworm-updates main contrib non-free non-free-firmware
#deb-src http://deb.debian.org/debian bookworm main contrib non-free
#deb-src http://security.debian.org/debian-security bookworm-security main contrib non-free
#deb-src http://deb.debian.org/debian bookworm-updates main contrib non-free

Inhalt von /etc/apt/sources.list.d/raspi.list:

deb http://archive.raspberrypi.org/debian/ bookworm main
#deb-src http://archive.raspberrypi.org/debian/ bookworm main

Schritt 3: Tatsächliches Update durchführen

sudo apt update && sudo apt -y full-upgrade && sudo apt -y clean && sudo apt -y autoremove

Schritt 4: Neustart

sudo reboot

Schritt 5: Alte Konfigurationsdateien entfernen

sudo apt purge ?config-files

Schritt 6: Wechseln zu den neuen Kernels

Vorbereitung

sudo dpkg --purge --force-depends raspberrypi-kernel raspberrypi-bootloader
sudo umount /boot
sudo fsck -y /boot
sudo mkdir /boot/firmware
sudo sed -i.bak -e "s#boot#boot/firmware#" /etc/fstab
sudo systemctl daemon-reload
sudo mount /boot/firmware
sudo apt install raspi-firmware

Tatsächliche Installation der Kernel (Die richtige Version für den Pi wählen)

# 64-Bit
sudo apt install linux-image-rpi-v8 linux-headers-rpi-v8

# 32-Bit
# sudo apt install linux-image-rpi-v7l linux-headers-rpi-v7l

# 32-Bit (alternative Version)
# sudo apt install linux-image-rpi-v6 linux-headers-rpi-v6

Auto_initramfs hinzufügen

sudo sed -i.bak '$ a\auto_initramfs=1' /boot/firmware/config.txt

Schritt 7: Neustart

sudo reboot

Schritt 8: Überprüfen mit "uname -a" (alter Stand, sollte mittlerweile etwas aktuellere Versionen anzeigen)

Alter Kernel:

Linux raspberrypi 6.1.21-v8+ #1642 SMP PREEMPT Mon Apr  3 17:24:16 BST 2023 aarch64 GNU/Linux

Neuer Kernel:

Linux raspberrypi 6.1.0-rpi4-rpi-v8 #1 SMP PREEMPT Debian 1:6.1.54-1+rpt2 (2023-10-05) aarch64 GNU/Linux

Schritt 9: Wechseln zu NetworkManager (optional)

sudo systemctl enable --now NetworkManager
sudo systemctl disable --now dhcpcd

Statische IP einrichten (Anpassen nach Bedarf)

sudo nmcli -p connection show 
sudo nmcli -p connection show "Wired connection 1"
sudo nmcli con mod "Wired connection 1" ipv4.method manual ipv4.addresses 192.168.1.5/24 ipv4.gateway 192.168.1.1

Schritt 10: Neustart

sudo reboot

Hinweise:

  • Falls der Wechsel zu NetworkManager nicht durchgeführt wird, kann die Netzwerkverbindung nach dem Neustart verloren gehen.

Quelle:

https://gist.github.com/jauderho/6b7d42030e264a135450ecc0ba521bd8


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

29. Dezember 2023

Das Mozilla Innovation Team hat llamafile vorgestellt und bringt damit die Möglichkeit, einen vollständigen LLM-Chatbot in einer einzigen Datei auszuliefern, die auf sechs Betriebssystemen läuft. Dies begünstigt unter anderem die Entwicklung von ChatGPT-Konkurrenten, die ganz einfach lokal auf dem Computer ausgeführt werden können und nicht auf die Cloud eines Tech-Giganten angewiesen sind.

Sogenannte große Sprachmodelle, besser bekannt als LLMs, werden häufig über cloudbasierte, gerne auch kommerzielle, Dienste genutzt. Dies geschieht entweder direkt über den jeweiligen Dienst oder indem ein Produkt genutzt wird, welches auf einer Schnittstelle eines solchen Dienstes aufbaut, was Fragen in Bezug auf Datenschutz, Zugang und Kontrolle aufwirft. Werden die Unterhaltungen beispielsweise mitgelesen und wie werden die Daten verwendet? Wenn man nichts unternehme, würde in Zukunft „diese neue Ära der KI von einer Handvoll mächtiger Technologieunternehmen dominiert werden“, denen man dann vertrauen müsse, dass sie das Richtige tun, so Mozilla. Aus diesem Grund bräuchte es einen Plan B.

Diesen Plan B sieht Mozilla in der Open Source Community, welche dafür sorgen kann, dass der Zugang zu Künstlicher Intelligenz frei und kostenlos bleibt. Während Open Source KI in den letzten Jahren enorme Fortschritte gemacht hat, ist es immer noch nicht einfach, einen Open Source KI-Stack zum Laufen zu bekommen. Dies erfordert immer noch einiges an Fachwissen und Aufwand.

Im Rahmen der Innovation Week im Dezember hat das Mozilla Innovation Team llamafile vorgestellt. Mit llamafile werden LLM-Gewichte in ausführbare Dateien umgewandelt. Diese laufen auf Windows, macOS, Linux, OpenBSD, FreeBSD sowie NetBSD. Damit wird die Nutzung einer KI quasi so einfach wie der Doppelklick auf eine App, schreibt Mozilla. Dies ermögliche es mehr Entwicklern, mit der Technologie zu arbeiten, und mehr Endnutzern, Lösungen einzusetzen, welche Open Source statt Closed Source sind.

Für die Umsetzung von llamafile greift Mozilla auf bereits bestehende Open Source Technologie zurück. Zum einen ist dies llama.cpp, was eine Portierung von Metas LLaMA-Modellen in C/C++ ist und es ermöglicht, LLMs auf gewöhnlicher Endnutzer-Hardware laufen zu lassen. Zum anderen ist dies Cosmopolitan, was die Verteilung und Ausführung von Programmen auf einer Vielzahl von Betriebssystemen und Hardware-Architekturen unterstützt und deren Entwicklerin auch die Entwicklerin von llamafile ist. Zuvor hatte Mozilla über sein MIECO-Programm bereits die Entwicklung von Cosmopolitan 3.0 gesponsert. Mit llamafile werden diese beiden Projekte quasi kombiniert, um so beispielsweise einen Chatbot, vergleichbar mit ChatGPT, ganz einfach lokal auf dem eigenen Computer ausführen zu können.

Mozilla sieht in llamafile einen großen Schritt nach vorne, was den Zugang zu Open Source KI betrifft. Darüber hinaus möchte Mozilla mit dem Projekt „lokale KI“ vorantreiben. Keine Abhängigkeit von einer Cloud, man behält die Kontrolle über die Daten, niemand liest die Fragen oder Antworten mit. Ein weiterer Vorteil ist, dass die KI immer verfügbar ist und man nicht auf eine bestehende Internetverbindung angewiesen ist.

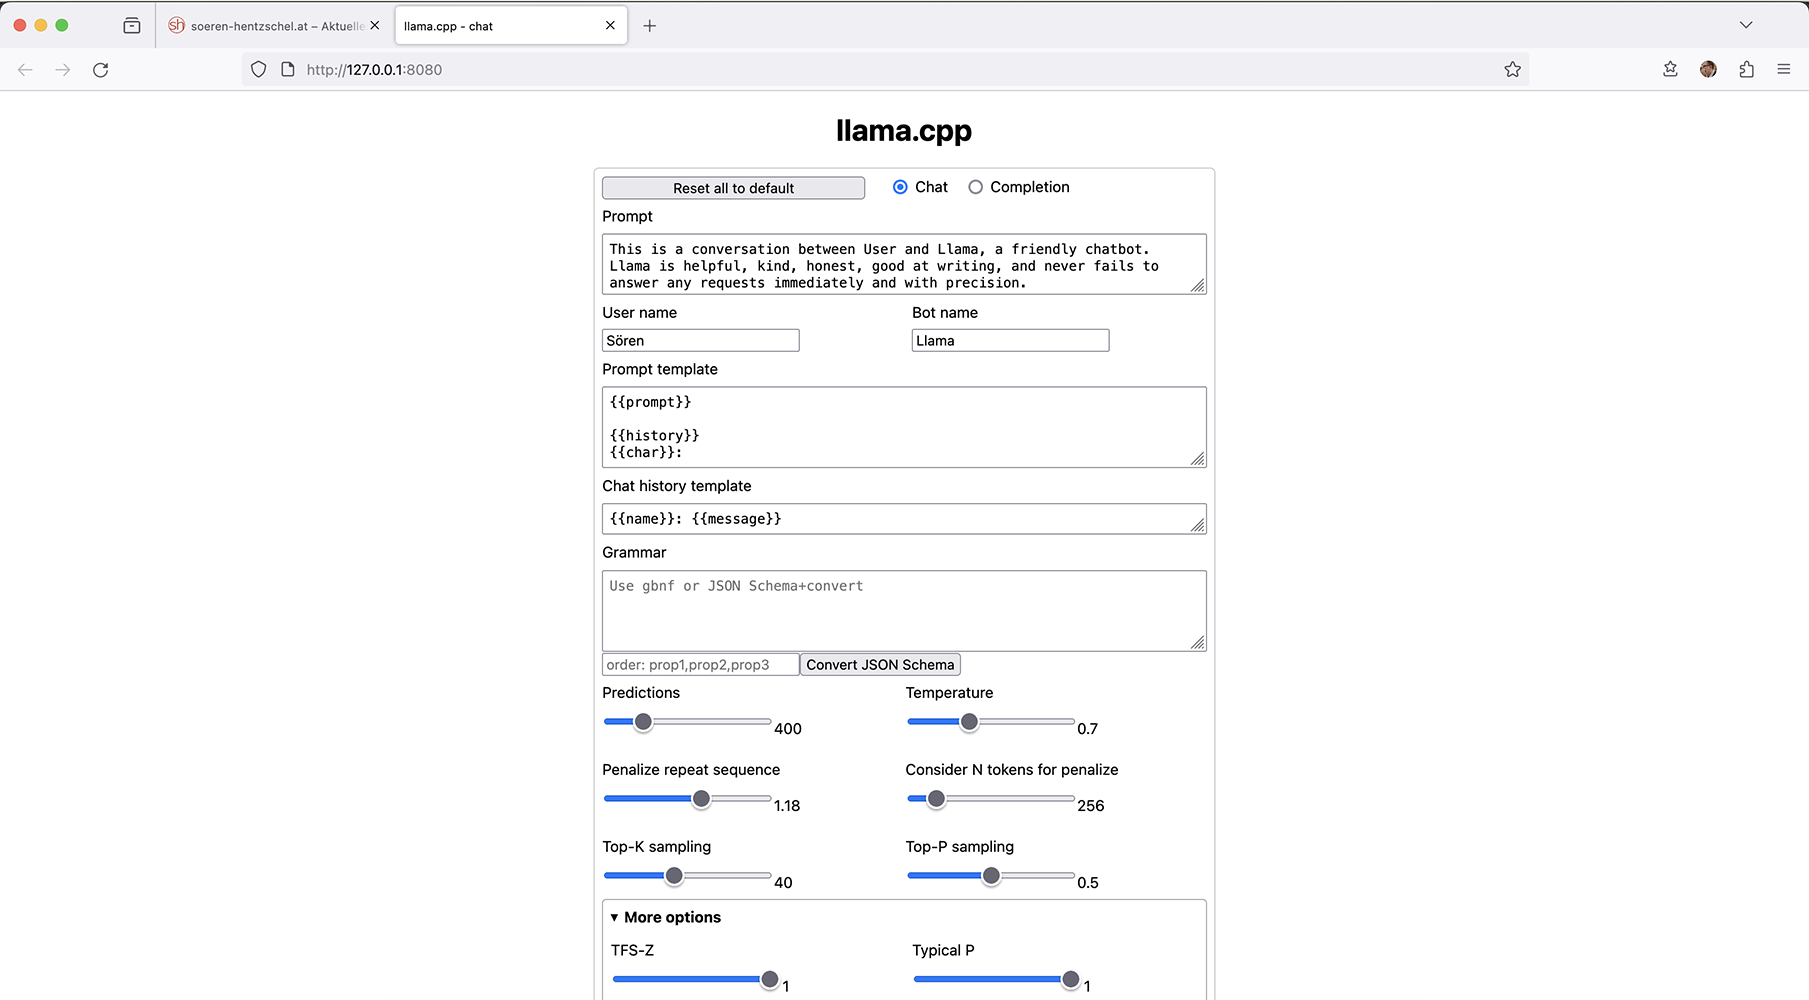
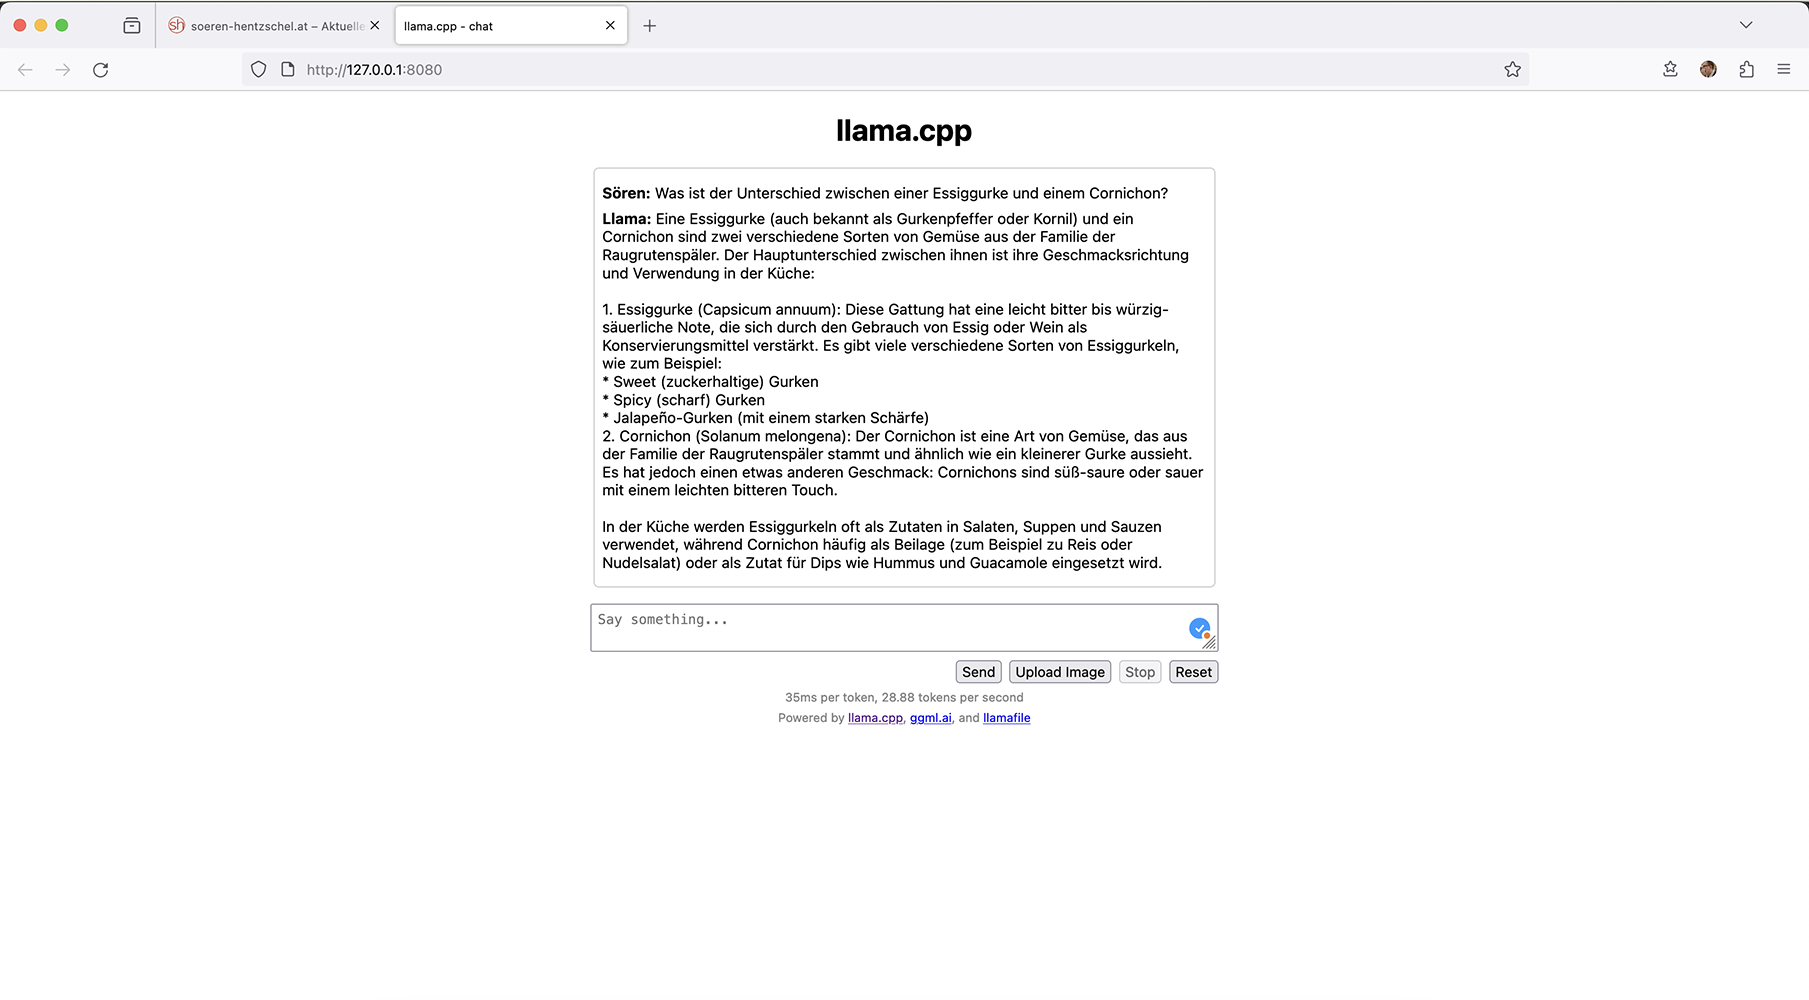
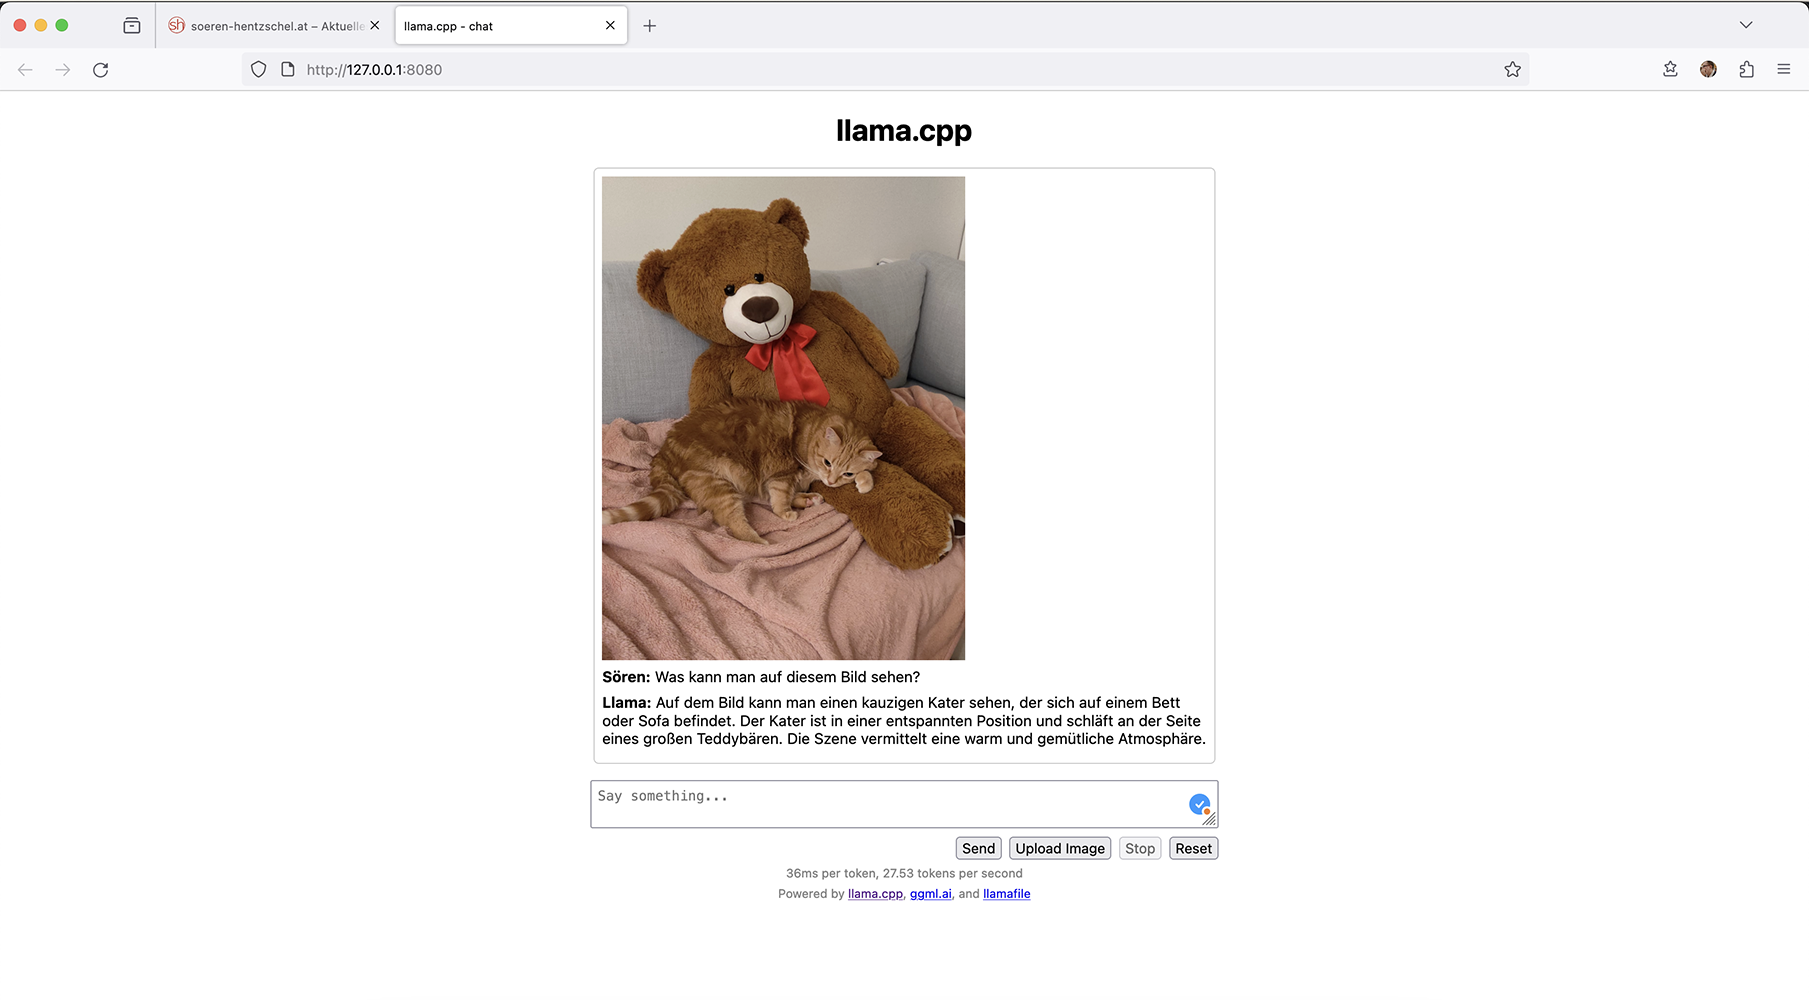
Wer llamafile testen möchte, findet auf GitHub mehrere Beispiel-Dateien zum Herunterladen. Nach Ausführung der entsprechenden Datei kann über den Browser eine Eingabe-Maske aufgerufen werden. Neben einigen Parametern, die sich darüber konfigurieren lassen, kann damit eine Unterhaltung mit dem Chatbot geführt werden. Es ist sogar möglich, Bilder hochzuladen und sich diese von der KI beschreiben zu lassen.

Mozilla llamafile Mozilla llamafile Mozilla llamafile

Der Beitrag Mit llamafile revolutioniert Mozilla den KI-Zugang und damit auch die Chatbot-Technologie erschien zuerst auf soeren-hentzschel.at.

28. Dezember 2023

Ich lese auf GNU/Linux.ch nun schon eine ganze Weile mit großer Begeisterung mit. Bei den Artikeln rund um das Smartphone, fehlte mir bisher immer ein Android Custom-Rom: CalyxOS. Das wollte ich nun ändern, indem ich einen eignen Artikel dazu schreibe.


Meine ersten Erfahrungen mit Smartphones und alternativen Custom-Roms, reichen etwas weiter zurück und starteten seiner Zeit mit dem legendären Nokia N900, welches ich mit Maemo geflasht habe. Voller Begeisterung von Maemo, habe ich mir noch das N9 gekauft und ebenfalls mit Maemo geflasht. Tolle Smartphones! Nun hatte ich Lunte gerochen und mir das Jolla Phone gebraucht gekauft, was leider irgendwann durch einen Hardwaredefekt zum Erliegen kam. SailfishOS (SFOS) hatte mich jedoch so sehr begeistert, dass ich SFOS dann auf diversen Sony Xperia Modellen geflasht habe. Da ich immer wieder für mich auf Einschränkungen und Unzulänglichkeiten bei den SFOS tauglichen Smartphones gestoßen bin, habe ich mir einen Ruck gegeben und mich mit Android-Custom-Roms beschäftigt und ausprobiert. Mein Daily Driver wurde dann ein Motorola Moto G7 mit LineageOS (LOS).

Leider hatte ich später ein Akkuproblem bei meinem Moto G7 und daher habe ich mich weiter mit alternativen Custom-Roms und geeigneten Geräten beschäftigt. Hierzu wurde ich durch eine tolle Artikelserie Android ohne Google: Take back control! von Mike Kuketz, inspiriert. Schnell hatte ich mich auf GrapheneOS und CalyxOS fokusiert. Durch einen Bekannten, der sich ebenfalls mit dem Thema auskennt und beschäftigt, bin ich auf die Google Pixel Geräte gestoßen. Da er auf seinem Smartphone CalyxOS einsetzt, habe ich mich schlussendlich dafür entschieden.

Der Entschluss war also gefasst, CalyxOS zu installieren. Hierzu habe ich mich umgeschaut, welche Geräte von diesem Custom-Rom unterstützt werden. Dabei ist die Wahl auf ein Google Pixel 6a gefallen. Für mich stellte das 6a das beste Preis-/Leistungsverhältnis von der Hardware dar und was mir sehr wichtig gewesen ist: Ein langer Firmware Support durch den Hersteller (Wichtig für Sicherheits-Updates ). In dem Fall von dem Pixel 6a wurden hier min. fünf Jahre zugesichert.

Gerne hätte ich mir ein Shift- oder FairPhone gekauft, da ich von der Idee zu Nachhaltigkeit, Modularität, guter Reparierbarkeit und deren Philosophie, sehr überzeugt bin. Allerdings hat mich leider das Preis-/Leistungsverhältnis nicht überzeugt (ich bin/war nicht bereit so viel Geld für ein Smartphone auszugeben) und CalyxOS hat zu dem Zeitpunkt nicht das Gerät, welches ich mir hätte vielleicht vorstellen können, unterstützt. Trotzdem möchte ich für diese Geräte und Hersteller Werbung machen und schließe für mich in der Zukunft nicht aus, mir ein solches zu kaufen.

Da wären wir auch schon bei dem ersten Argument für CalyxOS: Entgegen GrapheneOS unterstützt CalyxOS weitere Geräte wie nur die der Google Pixel Familie. Dazu zählen Shift, FairPhone und diverse Motorola Geräte (s. Geräteübersicht). Dazu kommt noch, dass bei den Google Geräten der Bootloader nach dem Flashen wieder geschlossen wird. Nicht ganz unwesentlich und leider ein Schwachpunkt bei den LOS Installationen. Hinzu kommt, dass der Bootloader der Pixel Geräte (ich kann das für mein 6a bestätigen, weiß aber, dass dies auch bei weiteren Geräten aus der Familie funktioniert) ohne Zustimmung und aufwendiges Beantragen beim Hersteller, entsperrt werden können. Die für meinen Geschmack gut beschriebene und recht einfache Installation (Beispiel Pixel 6a) von CalyxOS auf den Pixel Geräten, rundet den Gesamteindruck für mich ab. Das Device-Flasher-Script von CalyxOS macht es sehr einfach, die Geräte zu flashen. Natürlich müssen auch hierzu die Standard-Tools, wie z.B. die „android-sdk-platform-tools-common“ installiert sein, aber das ist wirklich sehr gut und einfach beschrieben und sollte für ambitionierte User ohne Probleme zu stemmen sein. Das Flashen des Pixel 6a habe ich unter Linux (wie alle meine Smartphones) erledigt. Ist aber genauso für Mac- wie auch Windows Rechner möglich und beschrieben.

Erwähnen möchte ich auch, dass es Geräte mit vorinstalliertem CalyxOS von den Calyx Institute zu erwerben gibt. Aus meiner Sicht ist das sicherlich ein Vorteil von Projekten wie z.B. Murena oder das Volla Phone (um nur mal zwei zu nennen), die mit bereits vorinstalliertem System auf Geräten erworben werden können. Das trägt m.M.n. zur Verbreitung und Akzeptanz bei den Nutzern bei, da die Hemmschwelle durch das selber Flashen doch recht hoch ist.

Hervorheben möchte ich bei CalyxOS, dass während der Einrichtung, also nachdem die Installation (Flashen) auf dem Gerät abgeschlossen ist und ihr das Smartphone das erste Mal bootet, ausgewählt werden kann, ob ihr microG auf dem Gerät verwenden möchtet oder nicht. Ich habe mich aufgrund meiner vorherigen Erfahrungen dafür entschieden microG zu verwenden und bereue das kein Stück. Für mich wird damit das Smartphone deutlich mehr alltagstauglich, da ihr deutlich weniger Einschränkungen bei diversen Apps, die Google Services voraussetzen, habt. Allerdings möchte ich auch nicht verschweigen, dass Ihr mit dem Einsatz von microG einen hart erkämpften Vorteil, von dem aufwendig entgoogeltem Phone, abgebt. Wie groß dieser Nachteil (wenn man das so überhaupt sagen kann) ist, kann ich nicht beantworten und muss jeder für sich selber entscheiden. Allerdings sehe ich das so mit den Android (AOSP) Smatphones: Nichts ist 100 % sicher und ich muss bewusst damit umgehen und mich an diverse Regeln halten. Es gibt ganz sicherlich Informationen oder Daten, die nicht auf ein solches Gerät gehören und Dinge, die ich damit nie tun würde!

Was mich von CalyxOS auch überzeugt hat, ist die App Auswahl nach der Installation (während der Installation kann ich diverse Apps auswählen): Ein aufgeräumtes System mit einer guten, aber nicht überladenen Vorauswahl an Apps. Dazu zählen z.B. der F-Droid und Aurora Store, Signal, K9 als E-Mail App, Tor Broser, Calyx VPN und diverse weitere Apps. Hinzu kommt, dass ich entgegen diverser anderer Custom-Roms, so gut wie alle Apps einfach deinstallieren kann.

Ich finde das CalyxOS hier einen guten Mittelweg gefunden hat, ohne das Gerät zu überladen oder den User zu bevormunden.

Die Sicherheits-Updates kommen automatisch einmal monatlich rein und werden in Bezug zu Google m.M.n. recht zeitnah zur Verfügung gestellt. Die Updates werden im Hintergrund (so macht es Google selber auch) installiert, um den Nutzer so wenig wie möglich in der Nutzung des Smartphones zu stören. Hier gibt es ein paar Konfigurationsmöglichkeiten im Handling. Des Weiteren kann ich zwischen Sicherheitsexpress, Stabil und Beta wechseln. Inwieweit ich da hin und her switchen kann, weiß ich nicht, da ich nur Stable nutze. Finde die Möglichkeit aber gut und kenne das bereits von SFOS.

Selber nutze ich Apps, wo immer das möglich ist aus dem F-Droid Store. Wenn das nicht zu vermeiden ist, kommt der Aurora Store zum Einsatz. Sehr wenige Apps beziehe ich auch vom Hersteller direkt.

Die Einrichtung von CalyxOS geht wirklich leicht von der Hand. Dabei wird der User nicht unnötig bevormundet, jedoch gut und sinnvoll unterstützt. Die Community ist rege dabei und z.B. im Matrix Kanal (Englisch) m.M.n. schnell bei der Unterstützung, wenn es doch mal irgendwo hakt oder Ihr eine Frage habt.

Mittlerweile habe ich auch das Moto G7 meiner Frau durch ein Pixel 6a mit CalyxOS ersetzt und es gab bisher keinerlei Beschwerden. Ich selber bin seit gut einem Jahr mit dem Pixel 6a und CalyxOS unterwegs und bereue meine Entscheidung kein Stück.

Natürlich gibt es auch andere tolle und hervorragende Projekte, die absolut empfehlenswert sind.
Calyx ist nur eines davon.

Ich möchte mich hier ausdrücklich bei allen Beteiligten des Projektes für die unermüdliche und hervorragende Arbeit bedanken. Aber auch bei der Community, die immer da ist, wenn es doch mal klemmt. Selbstverständlich gilt der Dank auch der Open Source Gemeinde, die sich jeden Tag aufs neue einbringt und dafür sorgt, dass wir alle diese freien Systeme und Programme nutzen dürfen.

In diesem Sinne frohe Festtage und eine unbeschwerte Zeit. Kommt gut und vor allem gesund nach 2024 rüber.

Quelle: https://gitlab.com/CalyxOS/branding/-/blob/master/calyxos/Logo_CalyxOS.jpg


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

27. Dezember 2023

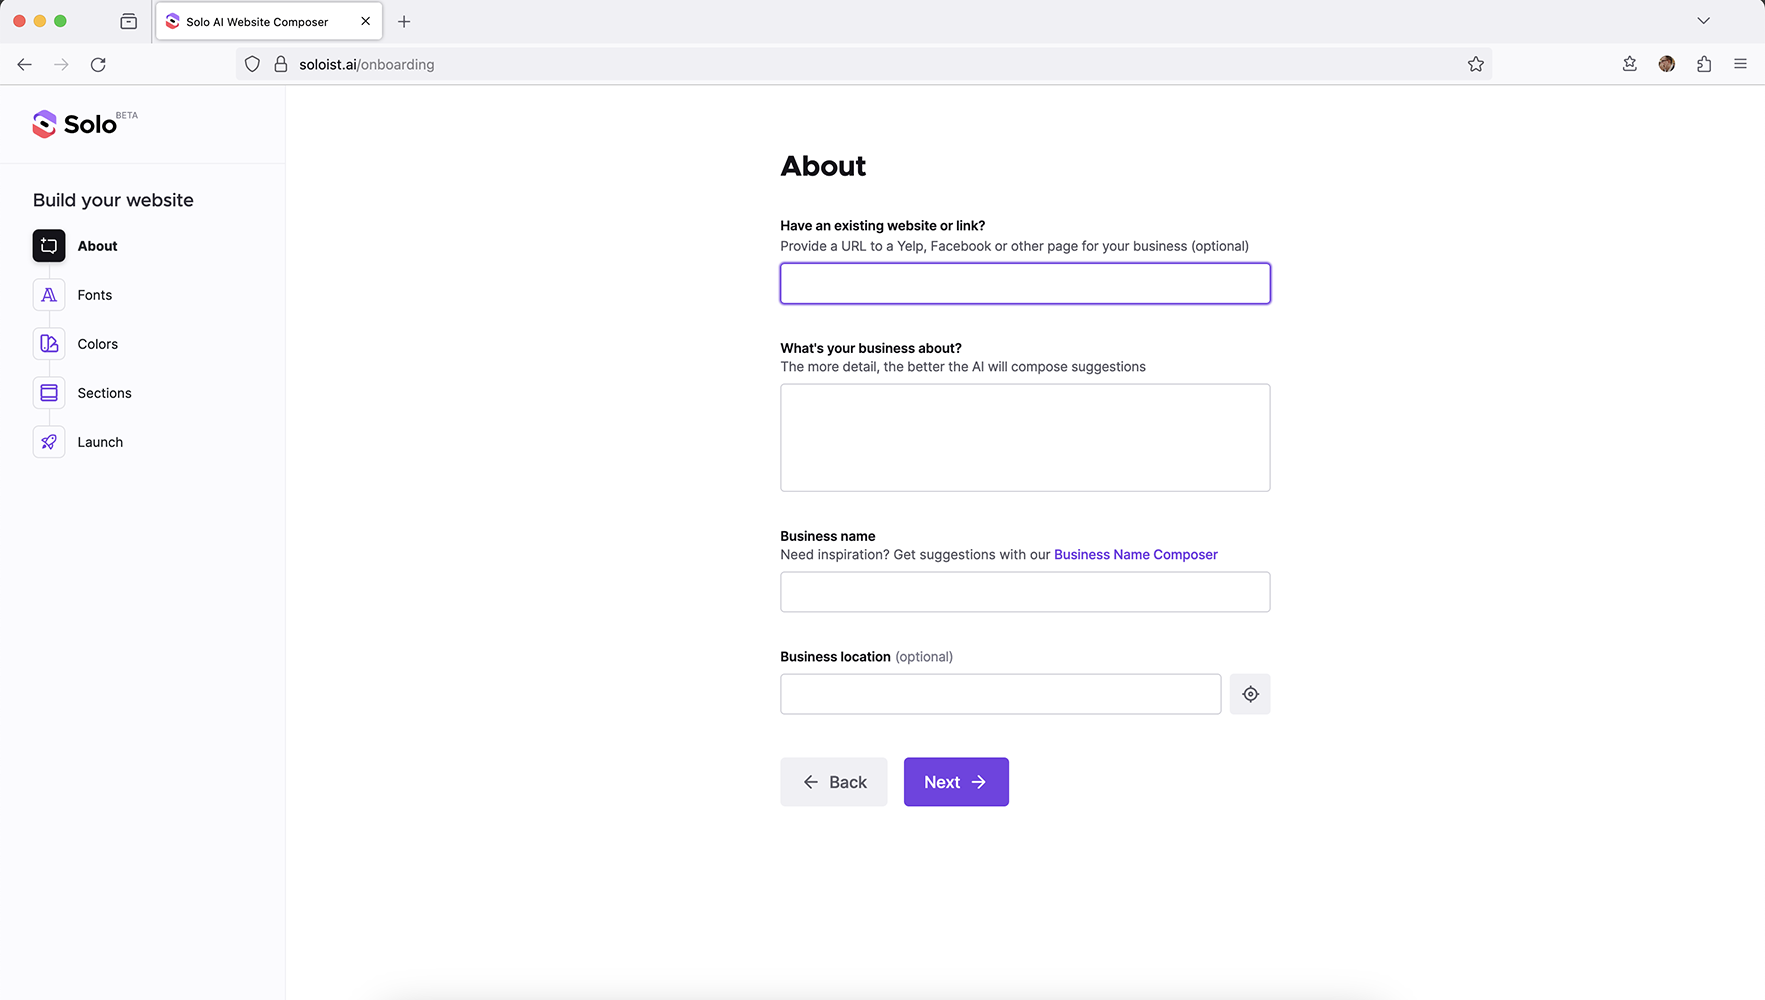
Das Mozilla Innovation Team hat Solo gestartet. Dabei handelt es sich um einen Website-Builder für Selbständige, der auf Künstliche Intelligenz (KI) und einen maximal einfachen Erstellungsprozess setzt.

Im Rahmen der Innovation Week im Dezember hat das Mozilla Innovation Team Solo gestartet. Dabei handelt es sich um einen sogenannten Website-Builder mit Fokus auf Selbständige. Wie Mozilla auf seinem Blog schreibt, sind in den USA 39 Prozent der Arbeitnehmer selbständig, sei es hauptberuflich oder im Nebenerwerb. Ein Drittel der von Selbständigen gegründeten Unternehmen hätten aber keine Website. Bei denen, die eine Website haben, würde sich laut Umfragedaten von Mozilla die Mehrheit auf „Technikfreunde“ verlassen, um eine Website zu erstellen – was zur Folge hat, dass die Unternehmer für Änderungen an der Website abhängig von diesen Freunden sind. Andere würden auf bestehende Website-Builder setzen, die es aber schwer machen, Inhalte zu erstellen und zu pflegen.

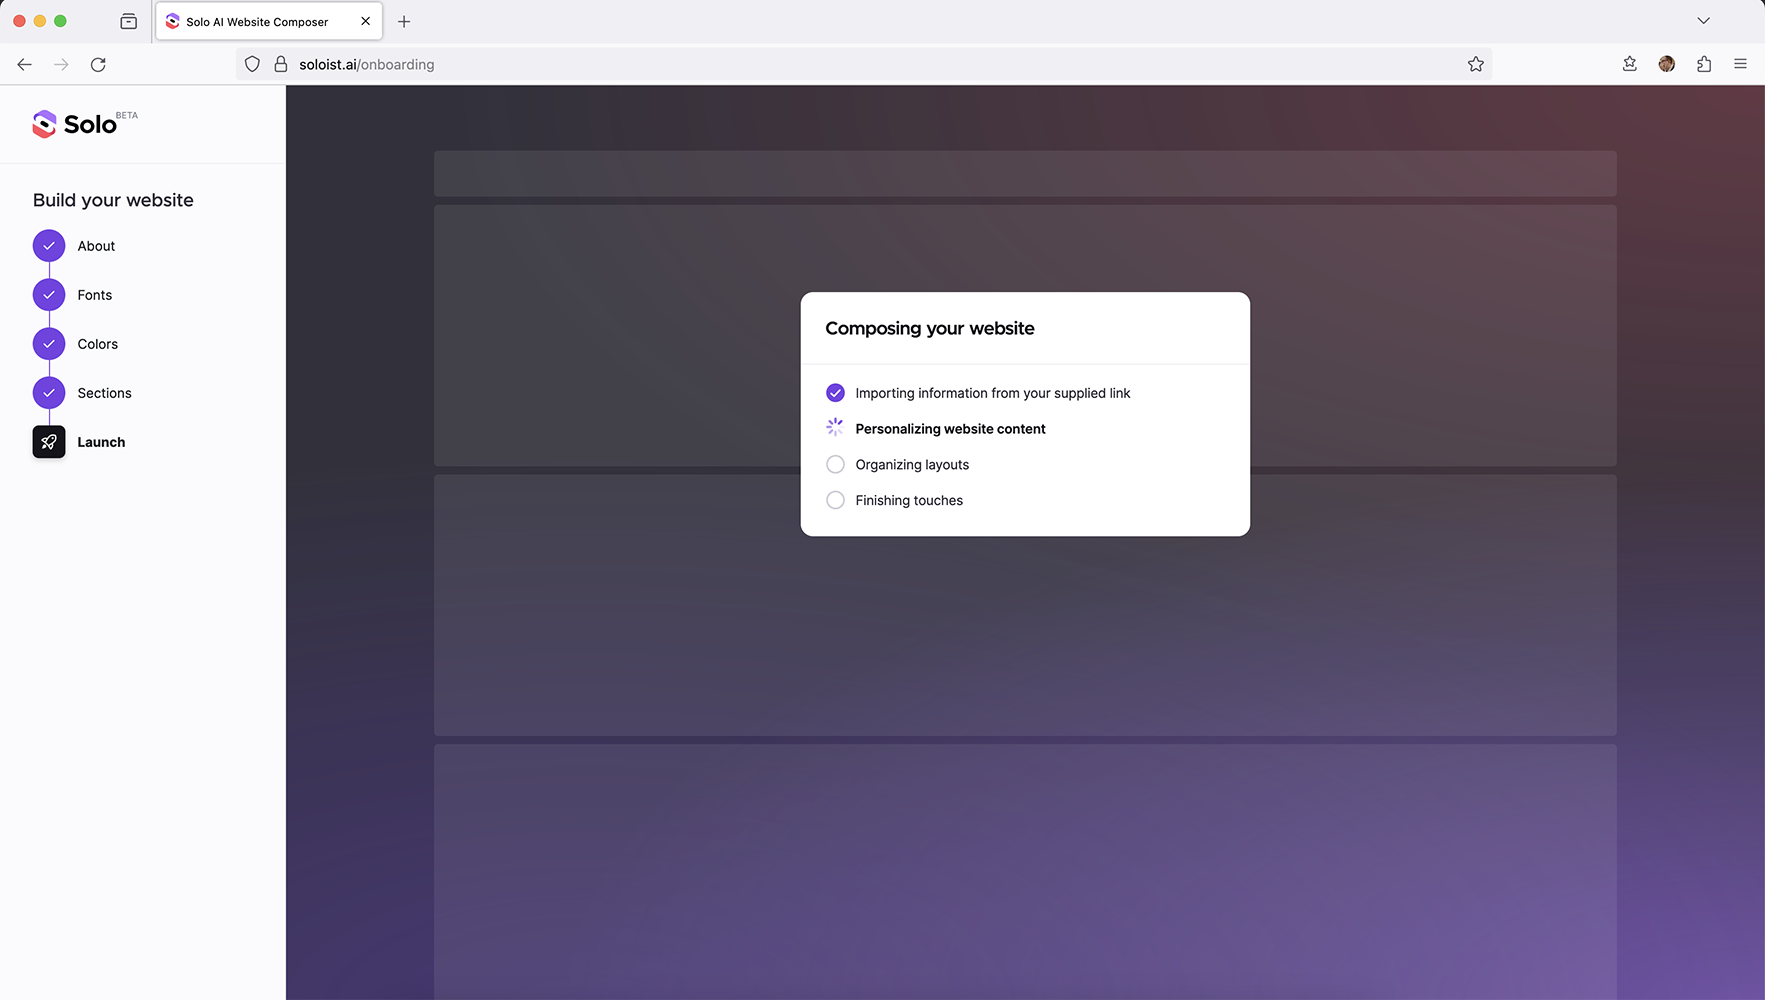
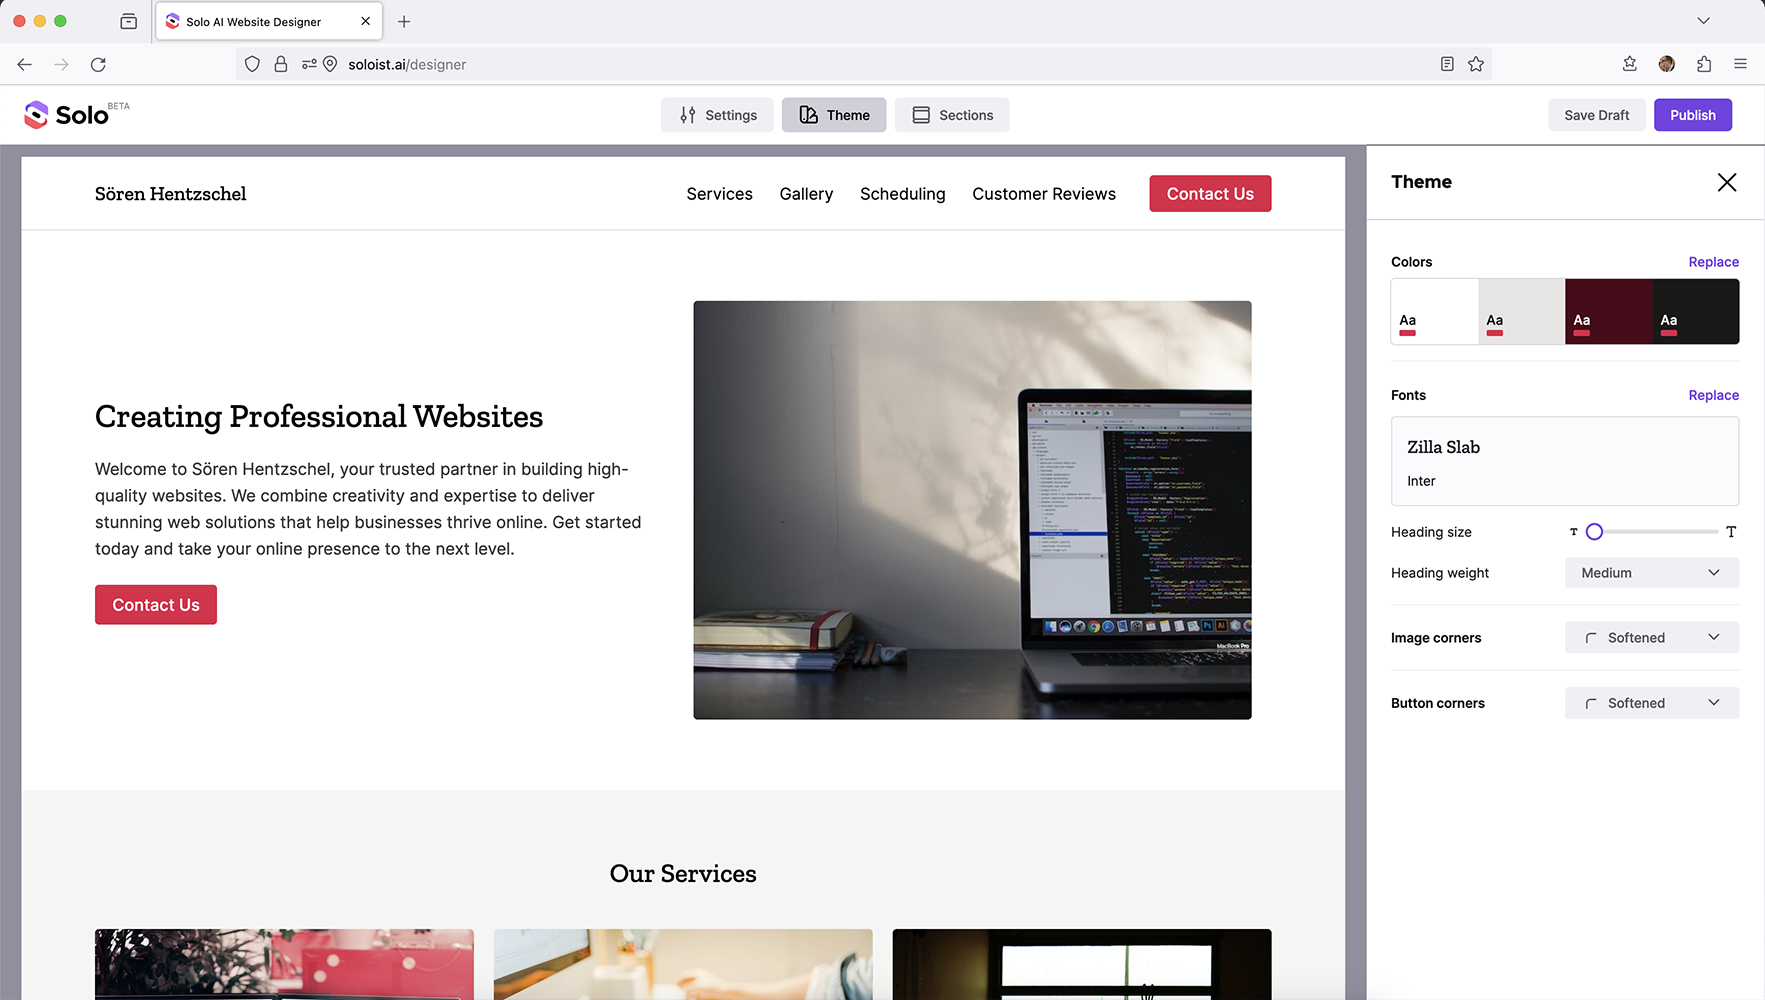
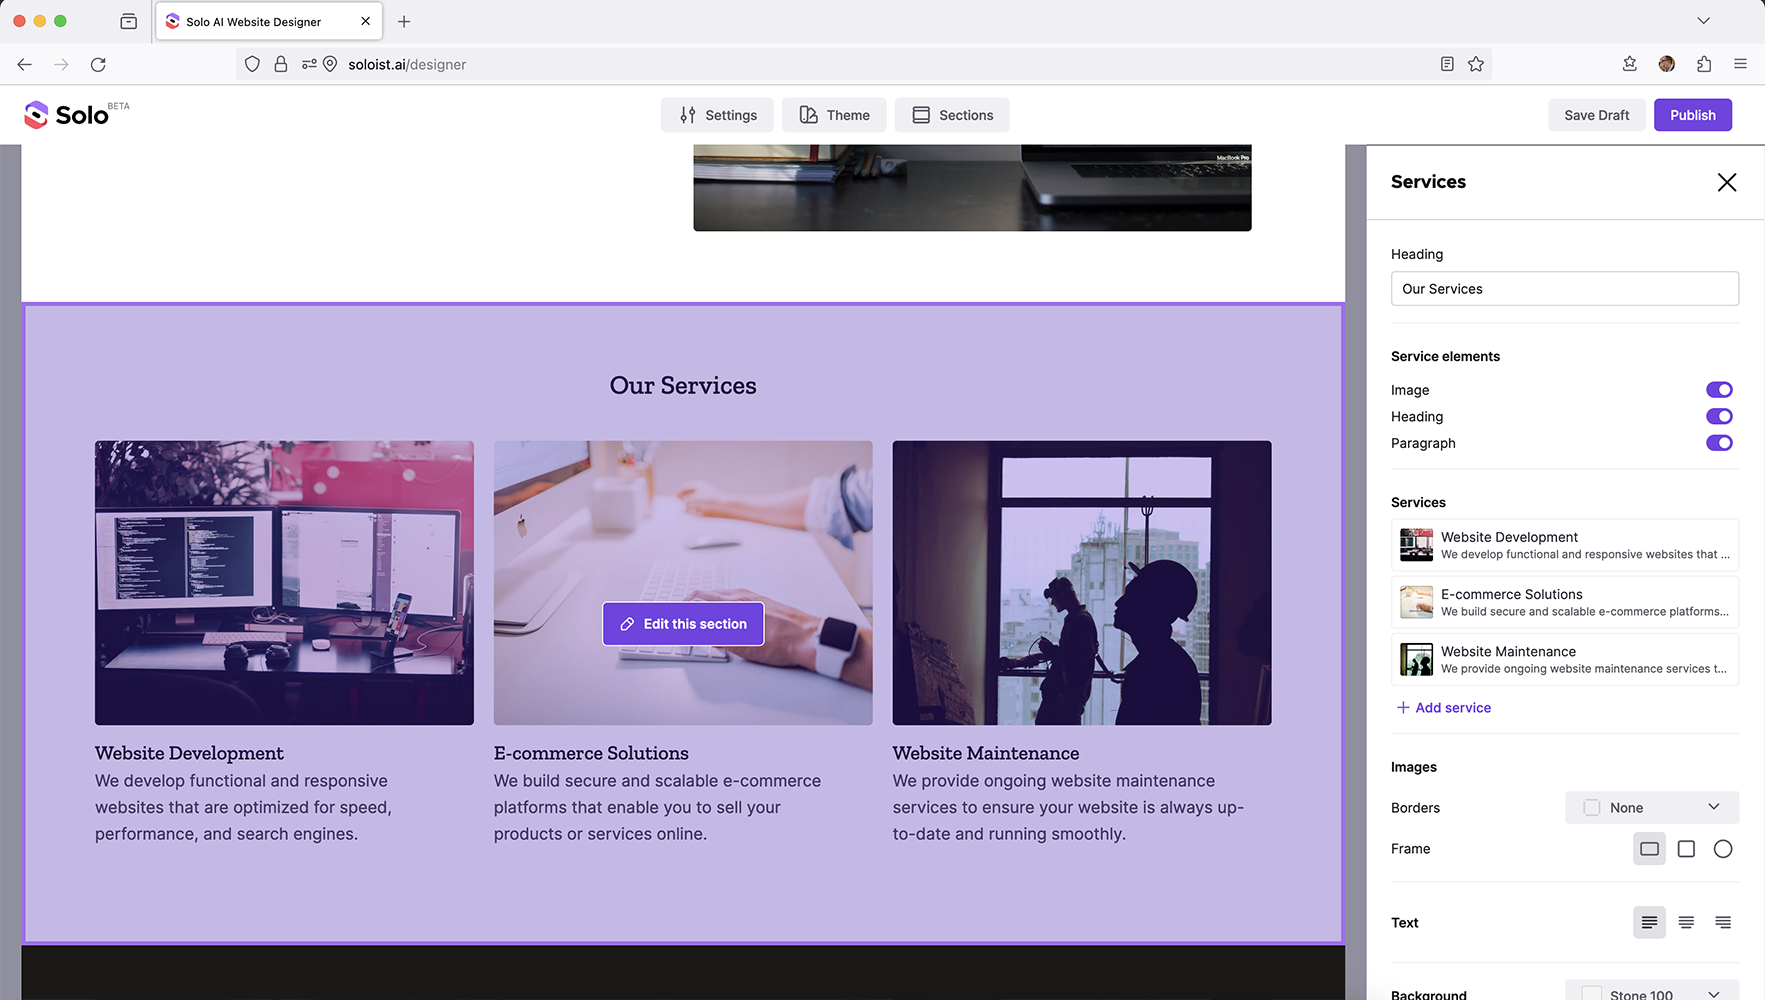
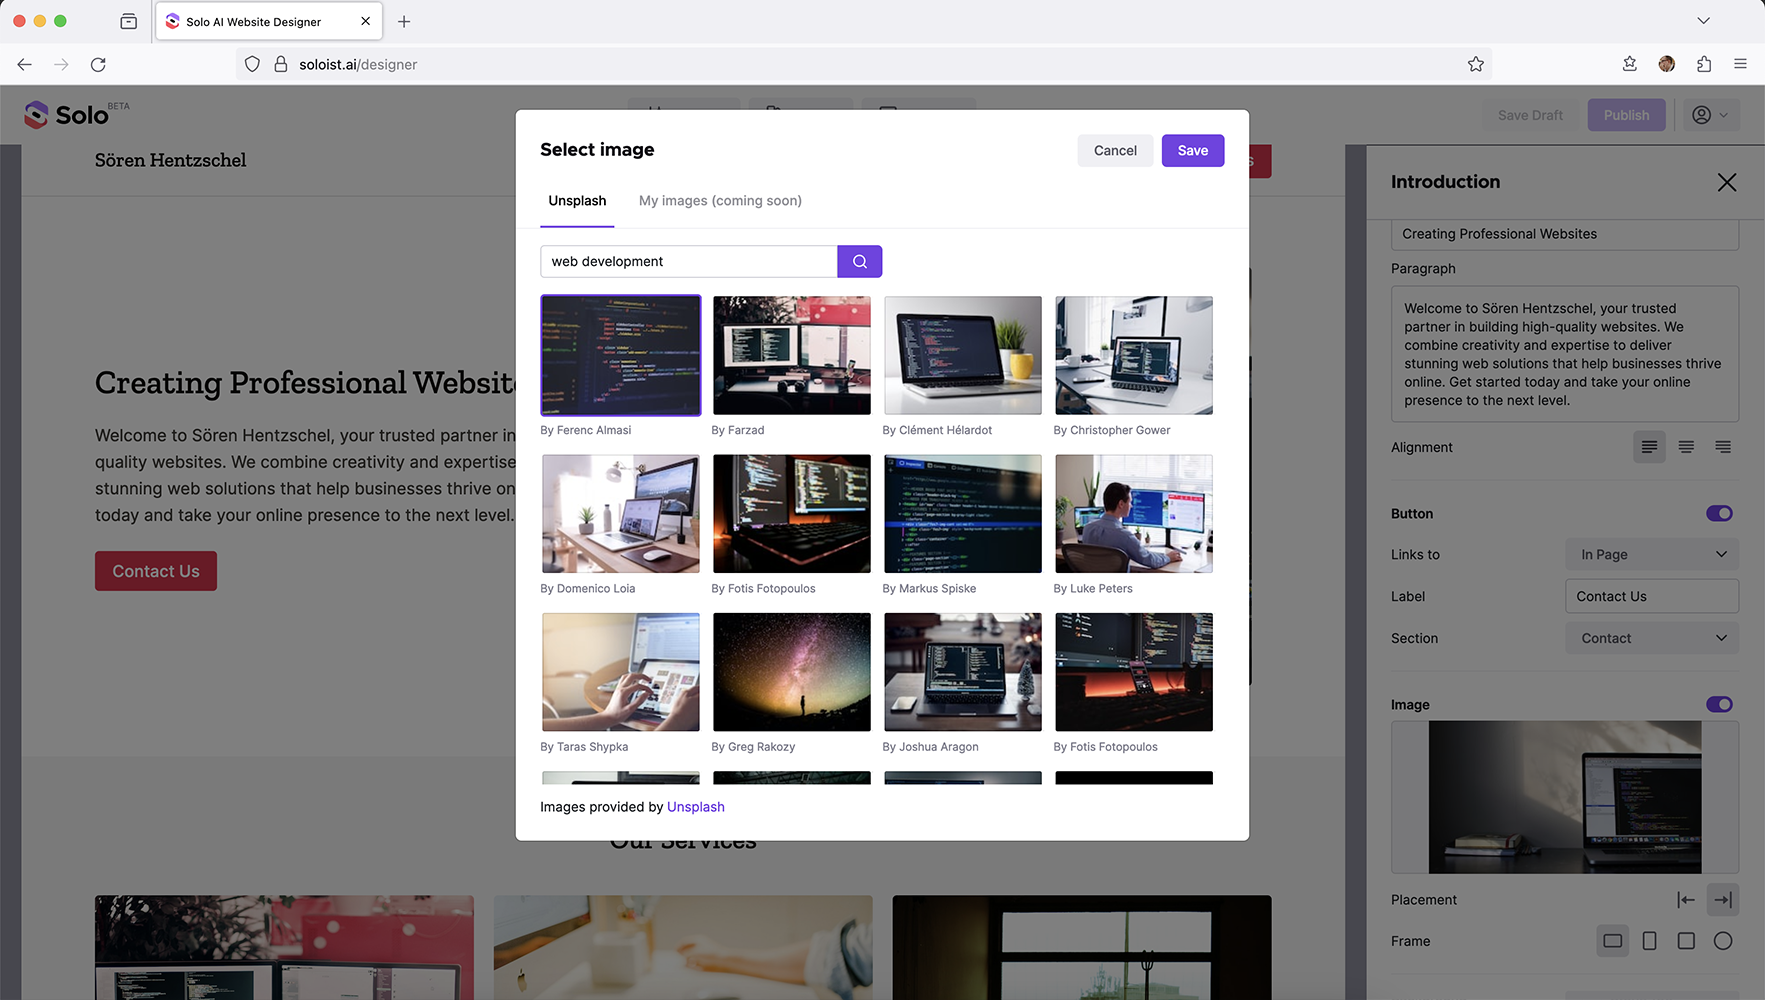
Solo möchte dieses Problem durch eine generative Künstliche Intelligenz lösen. Solo fragt grundlegende Informationen zum Unternehmen ab. Es kann außerdem auf eine bestehende Seite verwiesen werden. Daraufhin generiert Solo eine passende Website inklusive Kontaktformular, die dann weiter personalisiert und schließlich veröffentlicht werden kann. Der ganze Prozess dauert nur wenige Minuten. Die KI erstellt zum Unternehmen passende Textvorschläge, bezieht Bilder von Unsplash und kümmert sich um die Optimierung für Suchmaschinen.

Solo Website Builder Solo Website Builder Solo Website Builder Solo Website Builder Solo Website Builder

Solo ist derzeit noch als Beta gekennzeichnet. Die Verwendung einer eigenen Domain wird noch nicht unterstützt, soll aber bald kommen, ebenso wie das Hochladen eigener Bilder. Das Team kommuniziert diese und andere geplante Features auf der Website.

Die Nutzung von Solo ist kostenlos. Schon bald sollen gegen eine monatliche Gebühr aber auch zusätzliche Funktionen zur Verfügung stehen.

Der Beitrag Solo: Website-Builder von Mozilla setzt auf KI erschien zuerst auf soeren-hentzschel.at.

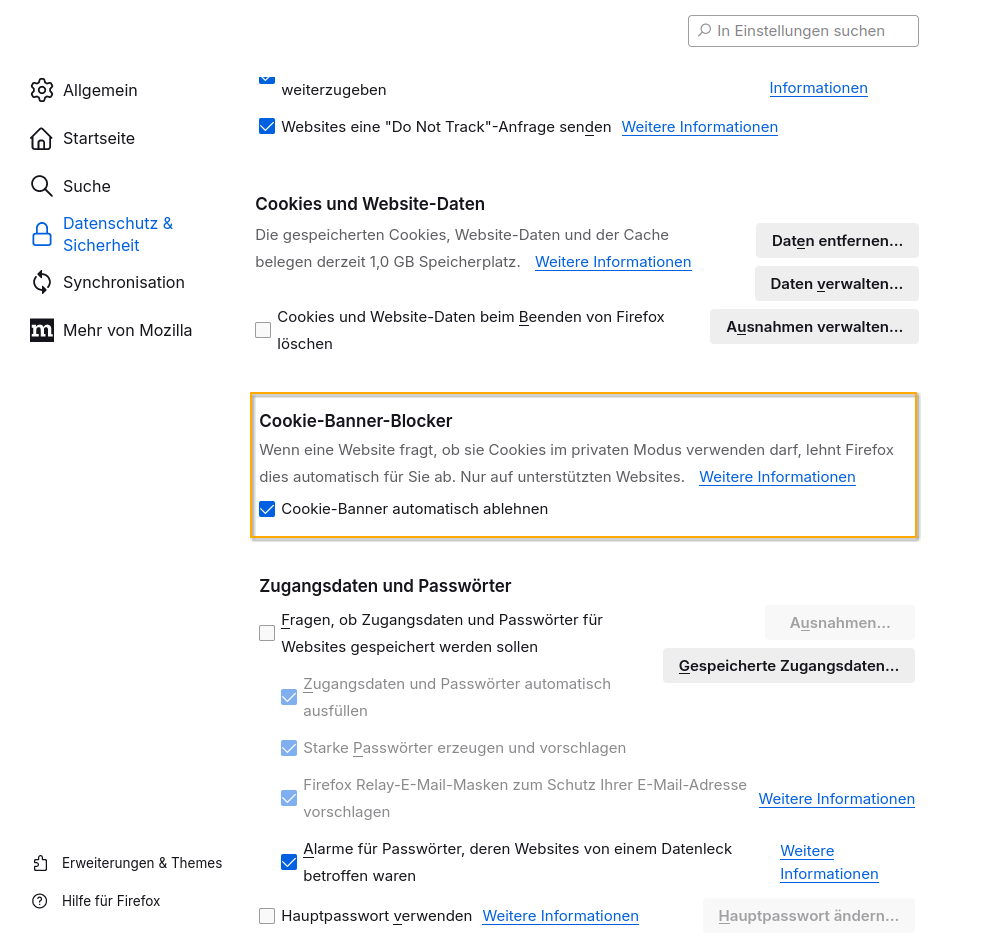
Mozilla hat in Firefox 120 eine Funktion implementiert, die im Idealfall Einwilligungsabfragen auf Webseiten (sog. Cookie-Banner) automatisch beantwortet. Die Funktion ist derzeit noch versteckt.

Die Funktion ist derzeit noch versteckt und bei Aktivierung zunächst nur für private Fenster aktiv. Das ist eine übliche Vorgehensweise bei Mozilla für neue Funktionen und wird vermutlich in künftigen Versionen vereinfacht. Diese Anleitung zeigt, wie sie überall aktiviert werden kann.

Dazu muss zunächst about:config in die Adresszeile getippt werden. Das öffnet die erweiterten Einstellungen von Firefox. Dort sucht man zunächst

cookiebanners.ui.desktop.enabled

Und setzt diesen Wert auf true.

Hierdurch erscheint in den Einstellungen eine neue Option in Datenschutz & Sicherheit.

Wenn diese Einstellung aktiviert ist, blockiert Firefox im privaten Modus alle erkannten Cookie-Banner. Um diese Einstellung auf den Normalbetrieb auszuweiten, ist wiederum eine Änderung in about:config notwendig. Die Suche nach folgendem Wert ergibt zwei Einstellungen

cookiebanners.service.mode

Zunächst die bereits in der UI modifizierte Einstellung für den privaten Modus (Fett) sowie die globale Einstellung. Es gibt drei Möglichkeiten:

  • 0 Cookie-Banner-Blocker ist deaktiviert
  • 1 Cookie-Banner-Blocker lehnt Cookies ab, sofern möglich
  • 2 Cookie-Banner-Blocker lehnt Cookies ab, sofern möglich und wenn nicht, dann akzeptiert es den Rest

Für eine auf Datenschutz und Privatsphäre ausgerichtete Nutzung empfehle ich den Wert 1. Wer nur in Ruhe gelassen werden möchte, sollte den Wert 2 eintragen.

Die Technik funktioniert noch nicht fehlerfrei. Insbesondere bei selbstgebastelten Lösungen ist der Erfolg begrenzt. Ich denke aber, dass das in Zukunft besser werden wird.

Eigentlich ist es schade, dass man solche technischen Lösungen braucht, um die ungewollten Folgen der DSGVO in den Griff zu bekommen.

Der Artikel Cookies automatisch ablehnen mit Firefox erschien zuerst auf Curius

Passkeys sind das bisher überzeugendste Konzept, um Passwörter endlich hinter uns zu lassen. Mit dem FIDO2-Standard ist ein etabliertes Gremium involviert und alle großen Hersteller ziehen mit. Im Jahr 2023 konnte man sehen, wie es Gestalt annimmt und ich gehe davon aus, dass sich Passkeys in den nächsten Jahren sukzessive etablieren werden. Linux und freie Android-Systeme wie GrapheneOS sind leider nicht dabei.

Passkeys sind eine Weiterentwicklung des FIDO2-Prinzips. Anstelle des physischen zweiten Faktors, z.B. in Form eines YubiKeys, wird nun ein anderes Verfahren mit Hilfe z.B. des Smartphones eingesetzt. YubiKeys haben sich einfach nicht durchgesetzt. Selbst in IT-Kreisen war das Verfahren vielen zu kompliziert, an die breite Masse braucht man gar nicht zu denken. Passkeys werden von den Herstellern mit biometrischen oder erweiterten Sicherheitseinstellungen der Geräte gekoppelt. Hier greifen also verschiedene Trends der letzten Jahre ineinander. Das ist keine Pflicht, aber stärkt das Vertrauen in das Prinzip. Zum Verständnis der Funktionsweise möchte ich zwei Artikel bei Heise empfehlen:

Das Problem ist nur, dass sowohl Linux als auch die Google-freien Android-Varianten außen vor sind. Bei Linux fehlt einfach die Implementierung und bei den vielen Baustellen im Sicherheitsbereich habe ich meine Zweifel, ob Linux Passkeys überhaupt sicherheitskonform implementieren kann. KeePassXC wird dies aber in Kombination mit dem Browseraddon bald anbieten. Bei Android hat Google wie so oft die Funktionalität nicht in AOSP implementiert. Mit Android 14 sind aber Lösungen von Drittanbietern erlaubt, so dass KeePassDX mittelfristig wohl Passkeys unterstützen wird.

Ob das mit Linux und Android so komfortabel wird wie mit Microsoft, Apple oder Google, sei dahingestellt. Auf jeden Fall ist dies ein weiterer Bereich, in dem Open-Source-Systeme nicht den Anschluss verlieren dürfen.

Der Artikel Passkeys aktuell ohne Linux und GrapheneOS erschien zuerst auf Curius

Ab Anfang 2024 wird Google Drittanbieter-Cookies in Chrome blockieren. Dieses Instrument ist schon seit einiger Zeit auf dem Rückzug und mit diesem Schritt von Google werden Drittanbieter-Cookies für die Tracking-Branche endgültig uninteressant. Wir werden sie vermissen.

Damit mich niemand falsch versteht. Tracking ist die Pest des Internets. Aber Cookies von Drittanbietern waren in einer Hinsicht wunderbar. Sie waren die Allzweckwaffe für hemmungsloses Tracking, aber sie waren auch eindeutig identifizierbar. Es gab ein klares Kriterium dafür, welche Cookies zur besuchten Seite gehörten und welche nicht. Dieses klare Unterscheidungsmerkmal half, Cookies effektiv und mit wenig negativen Begleiterscheinungen zu blockieren. Zunächst nur über Add-ons, wurde die entsprechende Blockfunktionalität bald auch in Mozilla Firefox und Apples Safari integriert. Irgendwann hatten viele Internetnutzer begriffen, dass Cookies von Drittanbietern irgendwie böse sind oder installierten Adblocker, die das Problem nebenbei lösten. Die allgegenwärtigen Cookie-Banner in der EU nerven zwar viele Nutzer, haben aber die Botschaft verbreitet, dass es sich um eine schlechte Technologie handelt, und viele Nutzer für das allgegenwärtige Tracking sensibilisiert.

Insgesamt funktionierten diese Maßnahmen so zuverlässig, dass Google das Interesse an Drittanbieter-Cookies für seine Tracking-Maschinerie verlor. Denn der als Suchmaschine getarnte Werbekonzern Alphabet (Google) ist einer der größten Nutznießer des gezielten Trackings im Internet. Google entscheidet nie altruistisch, sondern trennt sich öffentlichkeitswirksam von veralteten Technologien, wenn sie keinen Nutzen mehr bringen. Genau das war bei Drittanbieter-Cookies der Fall, denn zu viele Anwender blockierten sie irgendwann wissentlich oder unwissentlich. Für die Abkehr vom Drittanbieter-Cookie brauchte Google jedoch zunächst eine Alternative zum Tracking. Denn das einzige funktionierende Geschäftsmodell darf keinesfalls leiden. So können IT-Medien und Blogs (die sich fast ausschließlich über Werbung finanzieren und oft in irgendeiner Form Google-Technologien nutzen) diesen tollen Schritt von Google loben und in den Augen vieler Menschen ist Google plötzlich ein bisschen weniger böse, während gleichzeitig weiterhin Geld fließt.

Die Tracking-Alternative ist jetzt fertig. Google braucht einfach keine Drittanbieter-Cookies mehr. Durch den Siegeszug von Android im mobilen Bereich und Chrome auf dem Desktop kontrolliert Google das Eingangstor zum Internet. Damit hat Google die Kontrolle und mit der Privacy Sandbox eine neue Lösung auf den Markt gebracht, um Werbung zielgerichtet auszuspielen. Diese Funktion hat Google seinen Nutzern in den letzten Monaten schmackhaft zu machen versucht und vermutlich haben viele zugestimmt. Verglichen mit dem hemmungslosen Tracking, das Drittanbieter-Cookies ermöglichten, ist die Privacy Sandbox vielleicht sogar ein Fortschritt, aber es ist eben kein Internet ohne Tracking. Es bleibt abzuwarten, wie Google den kleinen Teil der Nutzer ohne Chrome/Android adressieren will.

Für die anderen Anbieter auf dem Werbemarkt ist die Herausforderung ungleich größer. Sie können nicht auf die Privacy Sandbox und die Kontrolle der Zugangswege ins Internet vertrauen. Andere Anbieter werden eigene Lösungen implementieren, um den Wegfall von Drittanbieter-Cookies zu kompensieren. Fingerprinting wird dadurch an Bedeutung gewinnen und der Aufwand für die Nutzer, sich dem zu entziehen, wird steigen. Auch Mozilla und Apple werden hier aktiv werden, wobei beide ein doppeltes Spiel spielen, da Apple auch Werbung anbietet und Mozilla noch finanziell von Google abhängig ist. Für die Nutzerinnen und Nutzer beginnt damit ein Katz-und-Maus-Spiel mit Google und den anderen Targeting-Anbietern, um die vielfältigen Möglichkeiten des Fingerprinting zu blockieren.

Cookies von Drittanbietern waren ein mächtiges Werkzeug für die Werbeindustrie, aber sie waren auch klar definiert und leicht zu blockieren. Die Welt des Tracking wird nun vielfältiger werden, mit verschiedenen Anbietern und unterschiedlichen Systemen. Datenschutzbewusste Nutzer müssen eine noch steilere Lernkurve durchlaufen und ihr Wissen ständig auf dem neuesten Stand halten. Das relativ einfache Drittanbieter-Cookie wird uns also noch fehlen.

25. Dezember 2023

Wie die MZLA Technologies Corporation bekannt gegeben hat, wird die Veröffentlichung von Thunderbird für Android auf das kommende Jahr verschoben.

Im Sommer 2022 wurde die Übernahme des E-Mail-Clients K-9 für Android durch die MZLA Technologies Corporation, Entwicklerin von Thunderbird, bekannt gegeben. Nach der Integration weiterer Funktionen sowie einer Modernisierung des Designs hätte K-9 nach letztem Stand Ende 2023 als Thunderbird für Android veröffentlicht werden sollen.

Mittlerweile ist klar, dass daraus nichts werden wird. Einen konkreten Termin hatte MZLA vorher schon keinen genannt und nennt auch jetzt keinen. Im Gegenteil hat MZLA in einer aktuellen Ankündigung noch einmal bekräftigt, dass man keine Eile habe und Thunderbird für Android dann veröffentlicht wird, sobald alle Funktionen implementiert sind, die das Team gerne implementiert sehen möchte, bevor die App Thunderbird genannt wird.

Im Übrigen soll es auch nach Veröffentlichung von Thunderbird auch K-9 erst einmal weiterhin geben. Diese App würde dann weiterhin das aktuelle Branding anstelle der Thunderbird-Marke nutzen, aber funktional komplett identisch sein.

Der Beitrag Thunderbird für Android erscheint 2024 erschien zuerst auf soeren-hentzschel.at.

Um Verbindung mittels SSH aufzubauen bzw. solche entgegenzunehmen, wird ein SSH-Schlüssel benötigt. Für den OpenSSH-Server finden sich diese Schlüssel im Verzeichnis /etc/ssh/. Um die Schlüssel für den Server neu zu generieren, müssen die alten Schlüssel gelöscht werden:

rm /etc/ssh/ssh_host_*

Anschließend wird der OpenSSH-Server neu konfiguriert, damit neue Schlüssel erzeugt werden:

dpkg-reconfigure openssh-server

Nachdem dies geschehen ist, muss im letzten Schritt der SSH-Server neu gestartet werden:

systemctl restart ssh

Damit sind die Schlüssel ausgetauscht. Bei einem erneuten Verbindungsversuch, wird ein entsprechender Client deshalb eine entsprechende Warnmeldung ausgeben, welche dann bestätigt werden muss.

Das Jahr 2023 neigt sich langsam dem Ende zu. In diesem Monat for 25 Jahren wurde das IPv6-Protokoll in RFC 2460 beschrieben, bevor es 2017 in RFC 8200 als Internet-Standard von der Internet Engineering Task Force (IETF) veröffentlicht wurde.

Seit immerhin sechs Jahren ist dieses IP-Protokoll also schon standardisiert. Da sollte man doch meinen, dass man im Jahr 2023 problemlos ein vernetztes System betreiben kann, welches nur mit einer IPv6-Adresse mit dem Internet verbunden ist. Leider ist dem nicht so.

In den folgenden kurzen Abschnitten schreibe ich mir meinen Frust von der Seele und dokumentiere, was heute alles mit IPv6 noch nicht geht. Falls ihr weitere Fälle ergänzen möchtet, nutzt gerne die Kommentare, um eurem IPv6-Frust Luft zu machen.

Red Hat Satellite 6.14

Bei der Planung einer Red Hat Satellite 6.14 Installation bin ich über folgenden Satz in der Dokumentation gestolpert:

You can install Satellite and Capsules in IPv6-only systems, dual-stack installation is not supported.

URL: https://access.redhat.com/documentation/en-us/red_hat_satellite/6.14/html/installing_satellite_server_in_a_connected_network_environment/preparing-environment-for-installation-in-ipv6-network_satellite

Das ist schade. Betreibt man Server in IPv4- und IPv6-Netzwerken und möchte eine vollständig unterstützte Lösung, muss man aktuell zwei Satellite installieren.

Ich wollte jedoch einen Satellite in einer reinen IPv6-Umgebung installieren, daher sollte mich diese Anmerkung nicht weiter stören. Da störten mich folgende Stellen im gleichen Kapitel der Dokumentation schon mehr:

You must deploy an external IPv4 HTTP proxy server. This is required because Red Hat Content Delivery Network distributes content only over IPv4 networks, therefore you must use this proxy to pull content into the Satellite on your IPv6 network.

You must configure Satellite to use this IPv4 HTTP proxy server as the default proxy. For more information, see Adding a Default HTTP Proxy to Satellite.

URL: https://access.redhat.com/documentation/en-us/red_hat_satellite/6.14/html/installing_satellite_server_in_a_connected_network_environment/preparing-environment-for-installation-in-ipv6-network_satellite#requirements-for-installation-in-an-ipv6-network_satellite

Zuerst wollte ich dies nicht glauben, habe einen Fehler in der Dokumentation vermutet. Es ist 2023 und Content Delivery Network (CDN) von Red Hat unterstützt kein IPv6? Das kann doch nicht sein! Kann es doch:

Der zweite Link in obiger Liste führt ausschließlich IPv4-Adressen auf. Einzelne Kommentare lassen darauf schließen, dass es jedoch durchaus Interesse an IPv6-Konnektivität gibt. Also installiere ich erstmal einen Proxy-Server mit Dual-Stack, damit ich Hosts aus einem reinen IPv6-Netzwerk via subscription-manager register beim Red Hat Subscription Management (RHSM) registrieren kann.

subscription-manager cli command does not support IPv6 proxy

Nachzulesen in:

Die gute Nachricht, es sind gefixte Versionen für RHEL 9 und RHEL 8 in Aussicht. Auf einen Fix für RHEL 7 würde ich nicht warten und diese Systeme lieber migrieren oder aktualisieren, ist das Support-Ende doch bereits nah.

Also lege ich mein Vorhaben erstmal beiseite und wende mich anderen Wochenendprojekten zu, die vielleicht mehr Erfolg versprechen.

ansible-galaxy does not work on IPv6 only hosts

Nun guck an, da ist mein Kollege Andreas also schon im Jahr 2022 in den Ansible-Issue #77308 gelaufen. Ihr interessiert euch für den aktuellen Stand dieser Geschichte? Siehe:

So langsam komme ich mir vor wie ein bekannter spanischer Junker, welcher gegen Windmühlen pardon Riesen anritt. Aber es ist ja nicht so, dass mir die Themen ausgehen. Klone ich mir halt ein Repo von Github und trage ein bisschen zu Open Source bei…

IPv6 support for cloning Git repositories #10539

Ich spare mir viele Worte und präsentiere nur folgenden Code-Block:

$ host -t AAAA github.com
github.com has no AAAA record

URL zur Diskussion: https://github.com/orgs/community/discussions/10539

Auch hier kein Anschluss unter dieser Nummer.

Fazit

Ich möchte meine jüngsten Erfahrungen umschreiben mit: „An manchen Tagen hat man kein Glück und an anderen kommt auch noch Pech dazu.“

Für Red Hat möchte ich sagen, ist es ein Priorisierungs-Thema. Wenn der Wunsch nach IPv6 auf Kundenseite hinreichend groß wird, wird man hier handeln. Bei Github wird es ähnlich sein. Ich muss vielleicht nur nochmal 25 Jahre warten.

  • Welche Erfahrungen habt ihr mit IPv6 gemacht?
  • Habt ihr es schon an den Nagel gehängt; oder bleibt ihr hartnäckig und gebt nicht auf?
  • Ich freue mich auf eure schönsten Fehlschläge und Erfolgsmomente.