staging.inyokaproject.org

2023 Woche 07

18. Februar 2023

Die Entwickler von Mozilla Thunderbird wagen sich an eine Modernisierung des überkommenen Designs. Dabei zeigen sich die alten Probleme der Open Source Entwicklung. Mangels systematischer Datenerhebung oder der Existenz von Verkaufszahlen rücken die alten Meckerköpfe in den Fokus und plötzlich steht wieder alles infrage.

Bei Thunderbird geht zurzeit die Post (hihi) ab. Nach Jahren des Dämmerschlafes hat man nun einiges unternommen, um die Weichen in Richtung Zukunft zu stellen. Mit der Übernahme von K9 Mail nahm man gewissermaßen die Überholspur, um die lang verschlafene Mobilentwicklung aufzuholen. Auf dem Desktop möchte man mit dem Supernova genannten Designupdate die 2000er-Jahre-Optik des Clienten hinter sich lassen. Die aktuellen Entwürfe sehen für mich sehr vielversprechend aus und lassen freudig auf das Release im Sommer schauen.

Leider zeigt sich mal wieder das alte Problem der Open Source-Entwicklung. Es gibt keine systematisch erhobenen Nutzungsdaten, es gibt keine Verkaufszahlen, es gibt eigentlich überhaupt keine valide Datengrundlage für die Entscheidung von Entwicklern. Deshalb gewinnen die Alleshasser mal wieder überproportional Gewicht und plötzlich überlegt man bei Thunderbird doch am alten Design irgendwie – zumindest optional – festzuhalten und sich aufwendige Wartungsverpflichtungen ins System zu holen.

Die Argumente dieser sich bei jeder Entwicklung zu Wort meldenden Meckerköpfe kennt man: Funktioniert doch alles, warum etwas ändern, schon der Kalender war überflüssig, das Adressbuch sowieso, ich brauch meine fünf superwichtigen Addons, was ist mit PGP usw. usf. Ergo: Alles soll so bleiben, wie es ist.

Meiner Ansicht nach ist das wie so oft eine kleine lautstarke Minderheit, die sich zu Wort meldet. Genau wie bei Leserbriefen in der Lokalzeitung oder Demos, bei denen 5 Teilnehmer „Wir sind das Volk“ skandieren. In gewisser Weise haben die Entwickler von GNOME in den letzten Jahren den Gegenbeweis angetreten. Sie haben stur ihr Konzept durchgezogen und dabei manche Abspaltung in Kauf genommen. Trotzdem ist GNOME noch immer der erfolgreichste Desktop und schleppt deutlich weniger Altlasten mit sich herum als beispielsweise KDE und kann viel agiler auf neue technologische Veränderungen reagieren.

Besonders interessant finde ich, wie diese Minderheit gerade versucht, das Argument zu platzieren, dass die Quantum-Entwicklung und Abschaffung der alten Addon-Plattform bei Firefox vor einigen Jahren den Grund für den Niedergang darstellt. Das es dafür keine wirklichen Argumente gibt, eine Minderheit ihr Nutzungsverhalten zum Maßstab erklärt und es zig andere Gründe für den Aufstieg von Chrome & Co gibt – geschenkt.

Hoffentlich hören die Thunderbird-Entwickler auf den letzten Metern nicht zu sehr auf diese lautstarken Meckerköpfe. Es wäre schade, um eine tolle Entwicklungsrichtung.

Auf der diesjährigen FOSDEM kündigte Lennart Poettering die Weiterentwicklung der TPM-basierten Sicherheitsfunktionen in systemd an. Die Vision eines neuen Linux nimmt immer mehr Gestalt an und könnte in den nächsten Jahren für einige Distributionen einen produktiv einsetzbaren Status erreichen.

Die Überlegungen von Lennart Poettering, wie Linux den heutigen Sicherheitsanforderungen vor allem im Enterprise-Segment besser gerecht werden und standardisierte Elemente wie TPM integrieren kann, sind nicht neu. Bereits 2021 stellte Poettering die Sicherheitsarchitektur von Linux öffentlich in Frage. Das erste Ergebnis war systemd-cryptsetup, das bereits mit dem TPM PCR#7 kombiniert werden kann. Nebenbei erleichtert es auch das Entsperren mittels FIDO2, was für diejenigen, die Vorbehalte gegenüber TPM haben, nicht uninteressant sein dürfte. Die Entwicklung ist kein Alleingang von Poettering, sondern offensichtlich für seinen ehemaligen Arbeitgeber Red Hat (IBM) und seinen aktuellen Arbeitgeber Microsoft relevant. Also zwei der wichtigsten Unternehmen im kommerziellen Linux-Sektor.

Der Hintergrund sollte klar sein. Mobil und auf dem Desktop ist Linux irrelevant (nein, dass Android einen Linux-Kernel verwendet ändert daran nichts). Im Enterprise-Segment ist Linux aber erfolgreich und hier muss man zusehen, dass man auf der Höhe der Zeit bleibt und aktuelle (wir reden nun wirklich nicht von zukünftigen Bedrohungen) Sicherheitsanforderungen bedient werden. Privatanwender müssen es nicht nutzen und werden es ohne Eigeninitiative wohl auch in den nächsten Jahren nicht in ihren Distributionen finden. Selbst Entwicklungen wie systemd-homed oder systemd-cryptenroll sind letztlich noch experimentell und müssen manuell installiert werden. Schließlich ist keine Distribution gezwungen, alle systemd-Komponenten zu verwenden.

Auf der FOSDEM 2023 kündigte Poettering nun an, diesen Weg weiter zu beschreiten. Dabei soll systemd gewissermaßen ein eigenes Toolkit für TPM erhalten. Voraussetzung dafür sind die aktuellen Entwicklungen hin zu sogenannten unveränderbaren Linux-Systemen wie Fedora Silverblue, Kinoite oder die neue Entwicklungsrichtung von SUSE. Diese imagebasierten Distributionen erlauben in Kombination mit TPM die Verwendung von drei PCRs, um die Integrität des Systems zu garantieren.

Dagegen rührt sich natürlich mal wieder Widerstand. Ein Kommentar auf Heise hat das gut zusammen gefasst:

Die Kommentare gegen dieses Konzept, die ich hier lese, sind meistens emotionaler Art und weniger technisch argumentiert, kommt mir vor. Igitt systemd, igitt Lennart, igitt Microsoft. Solche Argumente finde ich nicht hilfreich noch fundiert. Wenn schon Gegenargumente, dann gut begründet machen und im besten Fall bessere Alternativen aufzeigen. Aber aus dem Rückenmark einfach nur ablehnen zeugt nicht von Substanz.

Kommentar zu FOSDEM 2023: Eine Festung mit Systemd und TPM-Chip

Eine ganze Generation von Linux-Admins hat sich meiner Ansicht nach jahrelang erfolgreich eingeredet Avantgarde zu sein und hat nun Angst, dass ihr angestaubtes Wissen sie nicht mehr bis zur Rente trägt. Tut einem natürlich menschlich leid, aber gerade im IT-Bereich sollten gefühlte Probleme keine validen Argumente darstellen. Schade ist natürlich, dass das eine oder andere valide Argument im allgemeinen FUD untergeht. Im systemd-Bereich und rund um gar nicht mehr so neue Komponenten wie secure boot oder TPM wird vor allem in Deutschland unfassbar viel Mist gestreut.

Dabei ist es doch toll, dass sich Entwickler mit diesen Themen beschäftigen und versuchen Linux weiter zu bringen. Das sind nämlich meiner Ansicht nach sehr spannende Entwicklungen und ich freue mich schon, wenn das mit modernen Distributionen wie Fedora getestet werden kann. Meiner Meinung nach stellen die Entwicklungen im Umfeld von Red Hat in den letzten Jahren die einzigen substanziellen Fortschritte für Linux dar.

16. Februar 2023

Die MZLA Technologies Corporation hat mit Thunderbird 102.8 ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 102.8

Mit dem Update auf Thunderbird 102.8 hat die MZLA Technologies Corporation ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht. Das Update bringt diverse Fehlerbehebungen und Verbesserungen, welche sich in den Release Notes (engl.) nachlesen lassen. Auch wurden diverse Sicherheitslücken geschlossen.

Der Beitrag Thunderbird 102.8 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Do, 16. Februar 2023, Ralf Hersel

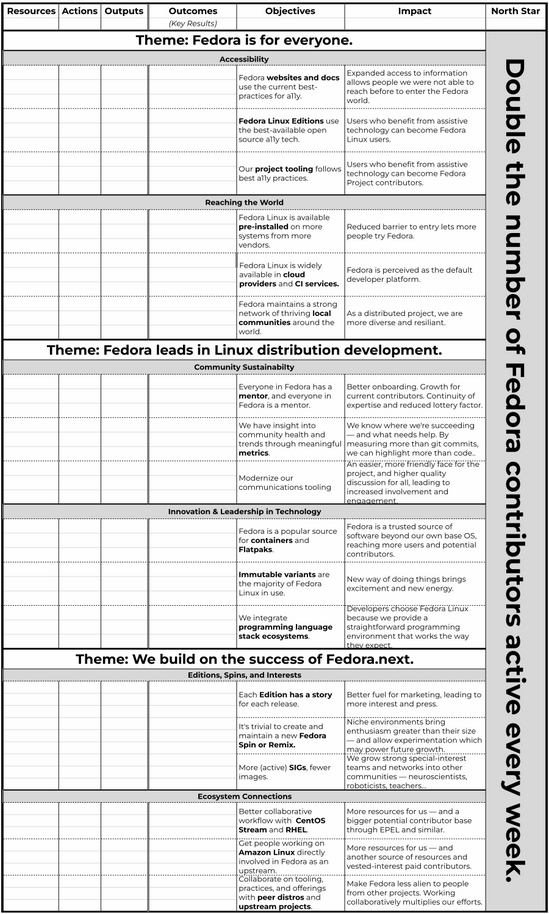
Das Fedora-Projekt hat an der Ausarbeitung eines strategischen Plans gearbeitet, um die Linux-Distribution in den nächsten fünf Jahren zu gestalten. Ein Entwurf des Plans, der vom Fedora-Council verfasst wurde, wurde veröffentlicht und die Community wird um Feedback zur Roadmap gebeten.


Die drei Themen, auf die sich die Arbeit in den nächsten fünf Jahren konzentrieren soll, lauten: "Fedora ist für alle da", "Fedora ist führend in der Entwicklung von Linux-Distributionen" und "Wir bauen auf dem Erfolg von Fedora.next auf."

Die Aktionspunkte umfassen Bereiche wie die Verbesserung der Zugänglichkeit für Fedora-Benutzer und -Mitwirkende, die Vorinstallation von Fedora Linux auf mehr Systemen, die Schaffung einer nachhaltigeren Gemeinschaft, die Förderung von Innovationen wie Flatpaks und immutable Varianten von Fedora, die verstärkte Zusammenarbeit mit CentOS Stream und RHEL sowie die fortgesetzte Zusammenarbeit mit Software-Upstreams.

Hier seht ihr den ersten Entwurf ihres Fünfjahresplans, einschliesslich des sehr ehrgeizigen Ziels, die Anzahl der Teilnehmer zu verdoppeln, die wöchentlich aktiv zu Fedora beitragen:

Diejenigen, die Feedback geben oder mehr über die strategische Planung für die nächsten fünf Jahre von Fedora erfahren möchten, können sich in diesem Thread der Entwicklungsliste und auf der Fedora-Diskussionsseite informieren.

Quelle: https://discussion.fedoraproject.org/t/fedora-strategy-2028-february-march-planning-work-and-roadmap-til-flock/43618


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel diskutierst, sei es in unseren Chat-Gruppen oder über die Kommentarfunktion. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

15. Februar 2023

Mike Kuketz hat sich für das Jahr ein paar AftermarketOS als Testsysteme vorgenommen. Zuerst war CalxyOS an der Reihe. Es zeigte sich, dass microG eben ein Problem für den Datenschutz ist und die Herauslösung von Google aus dem Android Basissystem kein Kinderspiel.

Ein zentrales Problem von CalxyOS ist microG. Zwar kann es lediglich optional bei der Installation mitinstalliert werden, aber die Verfügbarkeit von microG ist der große Unterschied zu GrapheneOS. Aus diesem Grund werden sich wohl die meisten Nutzer für CalxyOS entscheiden.

Ich hatte mich schon kritisch zu microG geäußert und den Begriff Schlangenöl dafür aufgegriffen. Der Hintergrund ist simpel: Die Entwickler von microG machen auf ihrer Seite vollmundige Versprechen, die sie nicht einhalten können. Das zeigt nun auch die Analyse von Mike Kuketz. Im Hintergrund arbeitet weiter die Google-Infrastruktur. Das bedeutet im Klartext, ein Smartphone mit microG nimmt regelmäßig Kontakt zu Google-Servern auf.

Nach jedem Neustart überträgt das CalxyOS-Smartphone mit microG einen happigen Datensatz an Google. Dieser ist zwar weitestgehend anonymisiert und sollte für Google keine eindeutige Gerätezuordnung ermöglichen, aber es werden eben Daten übertragen. Damit wird das Prinzip der Datensparsamkeit durchbrochen und niemand kann die Implikationen für den Datenschutz vollständig abschätzen.

Den String kann man im Kuketz Blog nachlesen. Die Zusammenfassung lautet:

Es werden etliche Gerätedaten (Gerätemodell, Sprache, Land, installierte System-Bibliotheken, Hardware-Features, CPU-Type, UUIDs, Android-Version etc.) an Google übermittelt.

Kuketz-Blog – CalyxOS: De-Googled geht anders – Custom-ROMs Teil2

Neben microG waren die CalyxOS-Entwickler auch in anderen Punkten nicht gründlich genug. Google hat sich natürlich tief in das eigene System eingegraben. Für eine Abkopplung müssen Captive-Portal-Check, SUPL-System, Zertifikatsprüfung etc. aus der Google-Infrastruktur herausgelöst werden. Das sind alles seit vielen Jahren bekannte Faktoren und all dies bietet CalxyOS nicht.

Es zeigt sich wieder einmal, dass der pure Glaube an Open Source keinen Datenschutz garantiert. Nur weil ein proprietärer Dienst, wie die Play Services in Form von microG quelloffen reimplementiert wurde, ist die Privatsphäre nicht gleich optimal geschützt, da im Hintergrund die Google-Infrastruktur steht und dort weiterhin Daten übertragen werden.

Mike Kuketz ist in seinem abschließenden Fazit sehr gnädig. Ich persönlich sehe in solchen vollmundigen Versprechungen, wie sie die Entwickler CalxyOS oder microG auf ihren Webseiten machen eine kolossale Täuschung der Anwender. Deren Sorgen um Privatsphäre und Datenschutz werden ausgenutzt, um das Produkt anzupreisen, ohne ihnen eine konsequente Verbesserung zu bieten. Natürlich ist ein AftermarketOS wie CalxyOS im Vergleich zu irgendwelchen China-Systemen immer noch im Vorteil, aber die Messlatte sollte hier schon höher liegen. Immerhin ist deren Slogan: „Reclaim your privacy with CalyxOS.“

Ich bin schon auf die nächsten Teile der Serie gespannt. Vor allem auf den Test von GrapheneOS.

14. Februar 2023

Mozilla hat Firefox 110 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen – wie immer auf diesem Blog weit ausführlicher als auf anderen Websites.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Import von Daten aus weiteren Browsern

Firefox unterstützte bereits den Import von Daten wie Lesezeichen, Passwörter und Chronik aus verschiedenen anderen Browsern. Mit Firefox 110 können jetzt auch Daten aus Vivaldi, Opera sowie Opera GX importiert werden.

Performance-Verbesserungen

Die Performance der Videowiedergabe sowie die Qualität der Videoskalierung für Nutzer von Windows 10 und 11 bei Verwendung einer nicht von Intel stammenden GPU wurde verbessert. Für GPUs von Intel sind entsprechende Optimierungen bereits seit Firefox 100 aktiviert.

Verbessert wurde auch die WebGL-Performance auf Windows, macOS und Linux. Auf macOS und Linux wurde außerdem die GPU-Beschleunigung für Canvas2D standardmäßig aktiviert.

Windows: Blockieren von Modulen

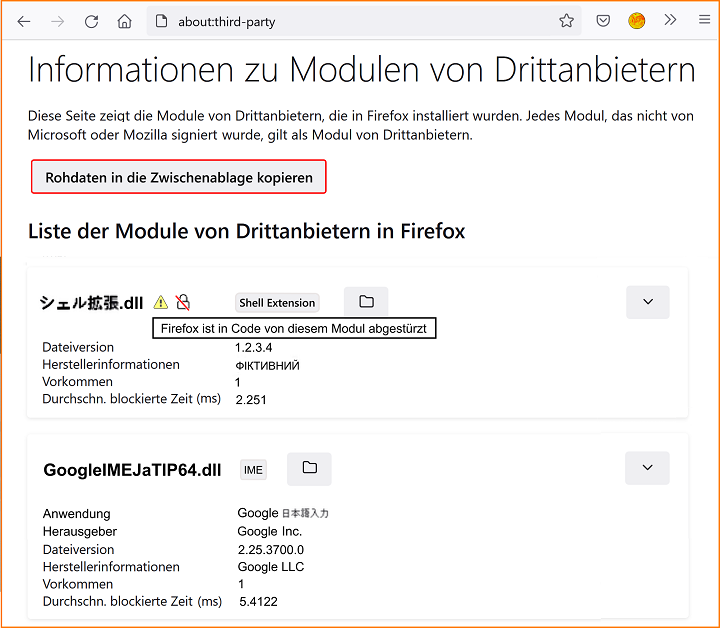
Anwendungen von Drittanbietern wie Sicherheits-Software, aber auch Schadsoftware, können Module in Firefox installieren. Drittanbieter-Module können legitime Anwendungsfälle haben, aber auch die Leistung negativ beeinträchtigen und sogar Firefox-Abstürze verursachen. Mit about:third-party bietet Firefox für Windows eine Übersicht über in Firefox geladene Drittanbieter-Module inklusive Informationen zum Hersteller und Speicherort. Firefox kann hier sogar anzeigen, wenn der Browser bereits in Code eines Moduls abgestürzt ist.

about:third-parties

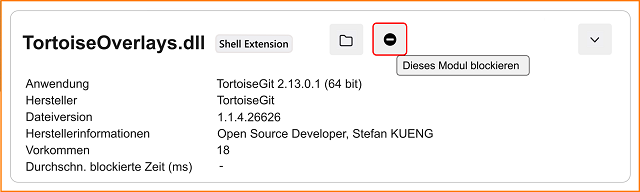
Ab Firefox 110 ist es über about:third-party auch möglich, einzelne Module in Firefox zu blockieren.

about:third-parties

Mehr Sicherheit für Firefox-Nutzer

Auch in Firefox 110 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 110 daher für alle Nutzer dringend empfohlen.

Firefox schützt jetzt besser vor sogenanntem Spoofing in der Adressleiste. Dabei wird versucht, durch spezielle Zeichen, die für den Nutzer den Anschein erwecken, normale Zeichen zu sein, Nutzer auf gefälschte Websites zu locken.

Firefox 110 Spoofing-Schutz

Auf Windows wurde Sandboxing für die GPU aktiviert.

Achtung: Für Nutzer von X-Mouse Button Control (XMBC) kann es auf Grund dieser Änderung zu Problemen beim Scrollen auf Websites kommen. Dabei handelt es sich um einen Fehler in XMBC. Die Entwickler dieses Tools arbeiten bereits an einem Update. In der Zwischenzeit soll sich das Problem auch durch eine Konfigurationsänderung von XMBC umgehen lassen. Mozilla schreibt hierzu: Deaktivieren Sie entweder in den globalen Einstellungen die Option Scrollrad-Scrollfenster unter dem Mauszeiger anzeigen oder aktivieren Sie die Option Scrollfenster unter dem Mauszeiger deaktivieren, wenn Sie ein benutzerdefiniertes Profil für Firefox verwenden.

Verbesserungen der Webplattform

Eingabefelder in Datums- und Zeitfeldern können nun via Strg + Backspace (Windows, Linux) respektive Cmd + Delete (macOS) geleert werden.

Firefox unterstützt jetzt sogenannte Named Pages in CSS, so dass Websites beim Drucken ein seitenweises Layout durchführen und Seitenumbrüche auf deklarative Weise hinzufügen können.

Außerdem unterstützt Firefox nun CSS Container Queries.

Für HTML input-Elemente des Typs color wird jetzt das list-Attribut auf Windows und Linux unterstützt. Auf macOS wird dies jedoch noch nicht unterstützt.

Weitere Neuerungen für Entwickler lassen sich in den MDN Web Docs nachlesen.

Geänderter User-Agent von Firefox

Um Probleme mit einer mangelhaften Implementierung von User-Agent-Erkennungen auf Websites zu umgehen, bei denen es ab Firefox 110 zu einem Konflikt mit der Erkennung des Internet Explorer 11 kommen könnte, hat Mozilla den User-Agent von Firefox 110 teilweise und bis zum Erscheinen von Firefox 120 eingefroren. Die Details hierzu werden in einem separaten Artikel behandelt.

Sonstige Neuerungen von Firefox 110

Das Phänomen, dass manchem Nutzer unter bestimmten Umständen mehrere Dialoge zur Eingabe des Hauptpassworts zur gleichen Zeit angezeigt werden konnten, gehört mit Firefox 110 der Vergangenheit an.

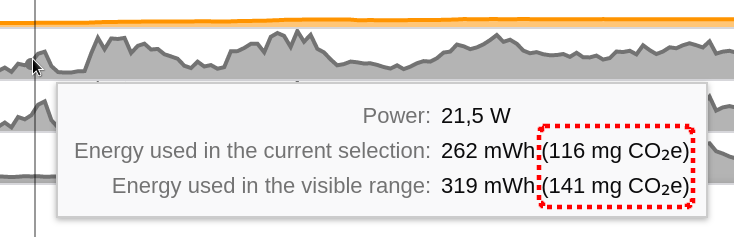
Der Performance-Profiler kann auch den Stromverbrauch einer Website analysieren. Diese Angabe wird nun durch die Menge an CO2-Emissionen ergänzt.

Firefox 110 Profiler CO₂-Emissionen

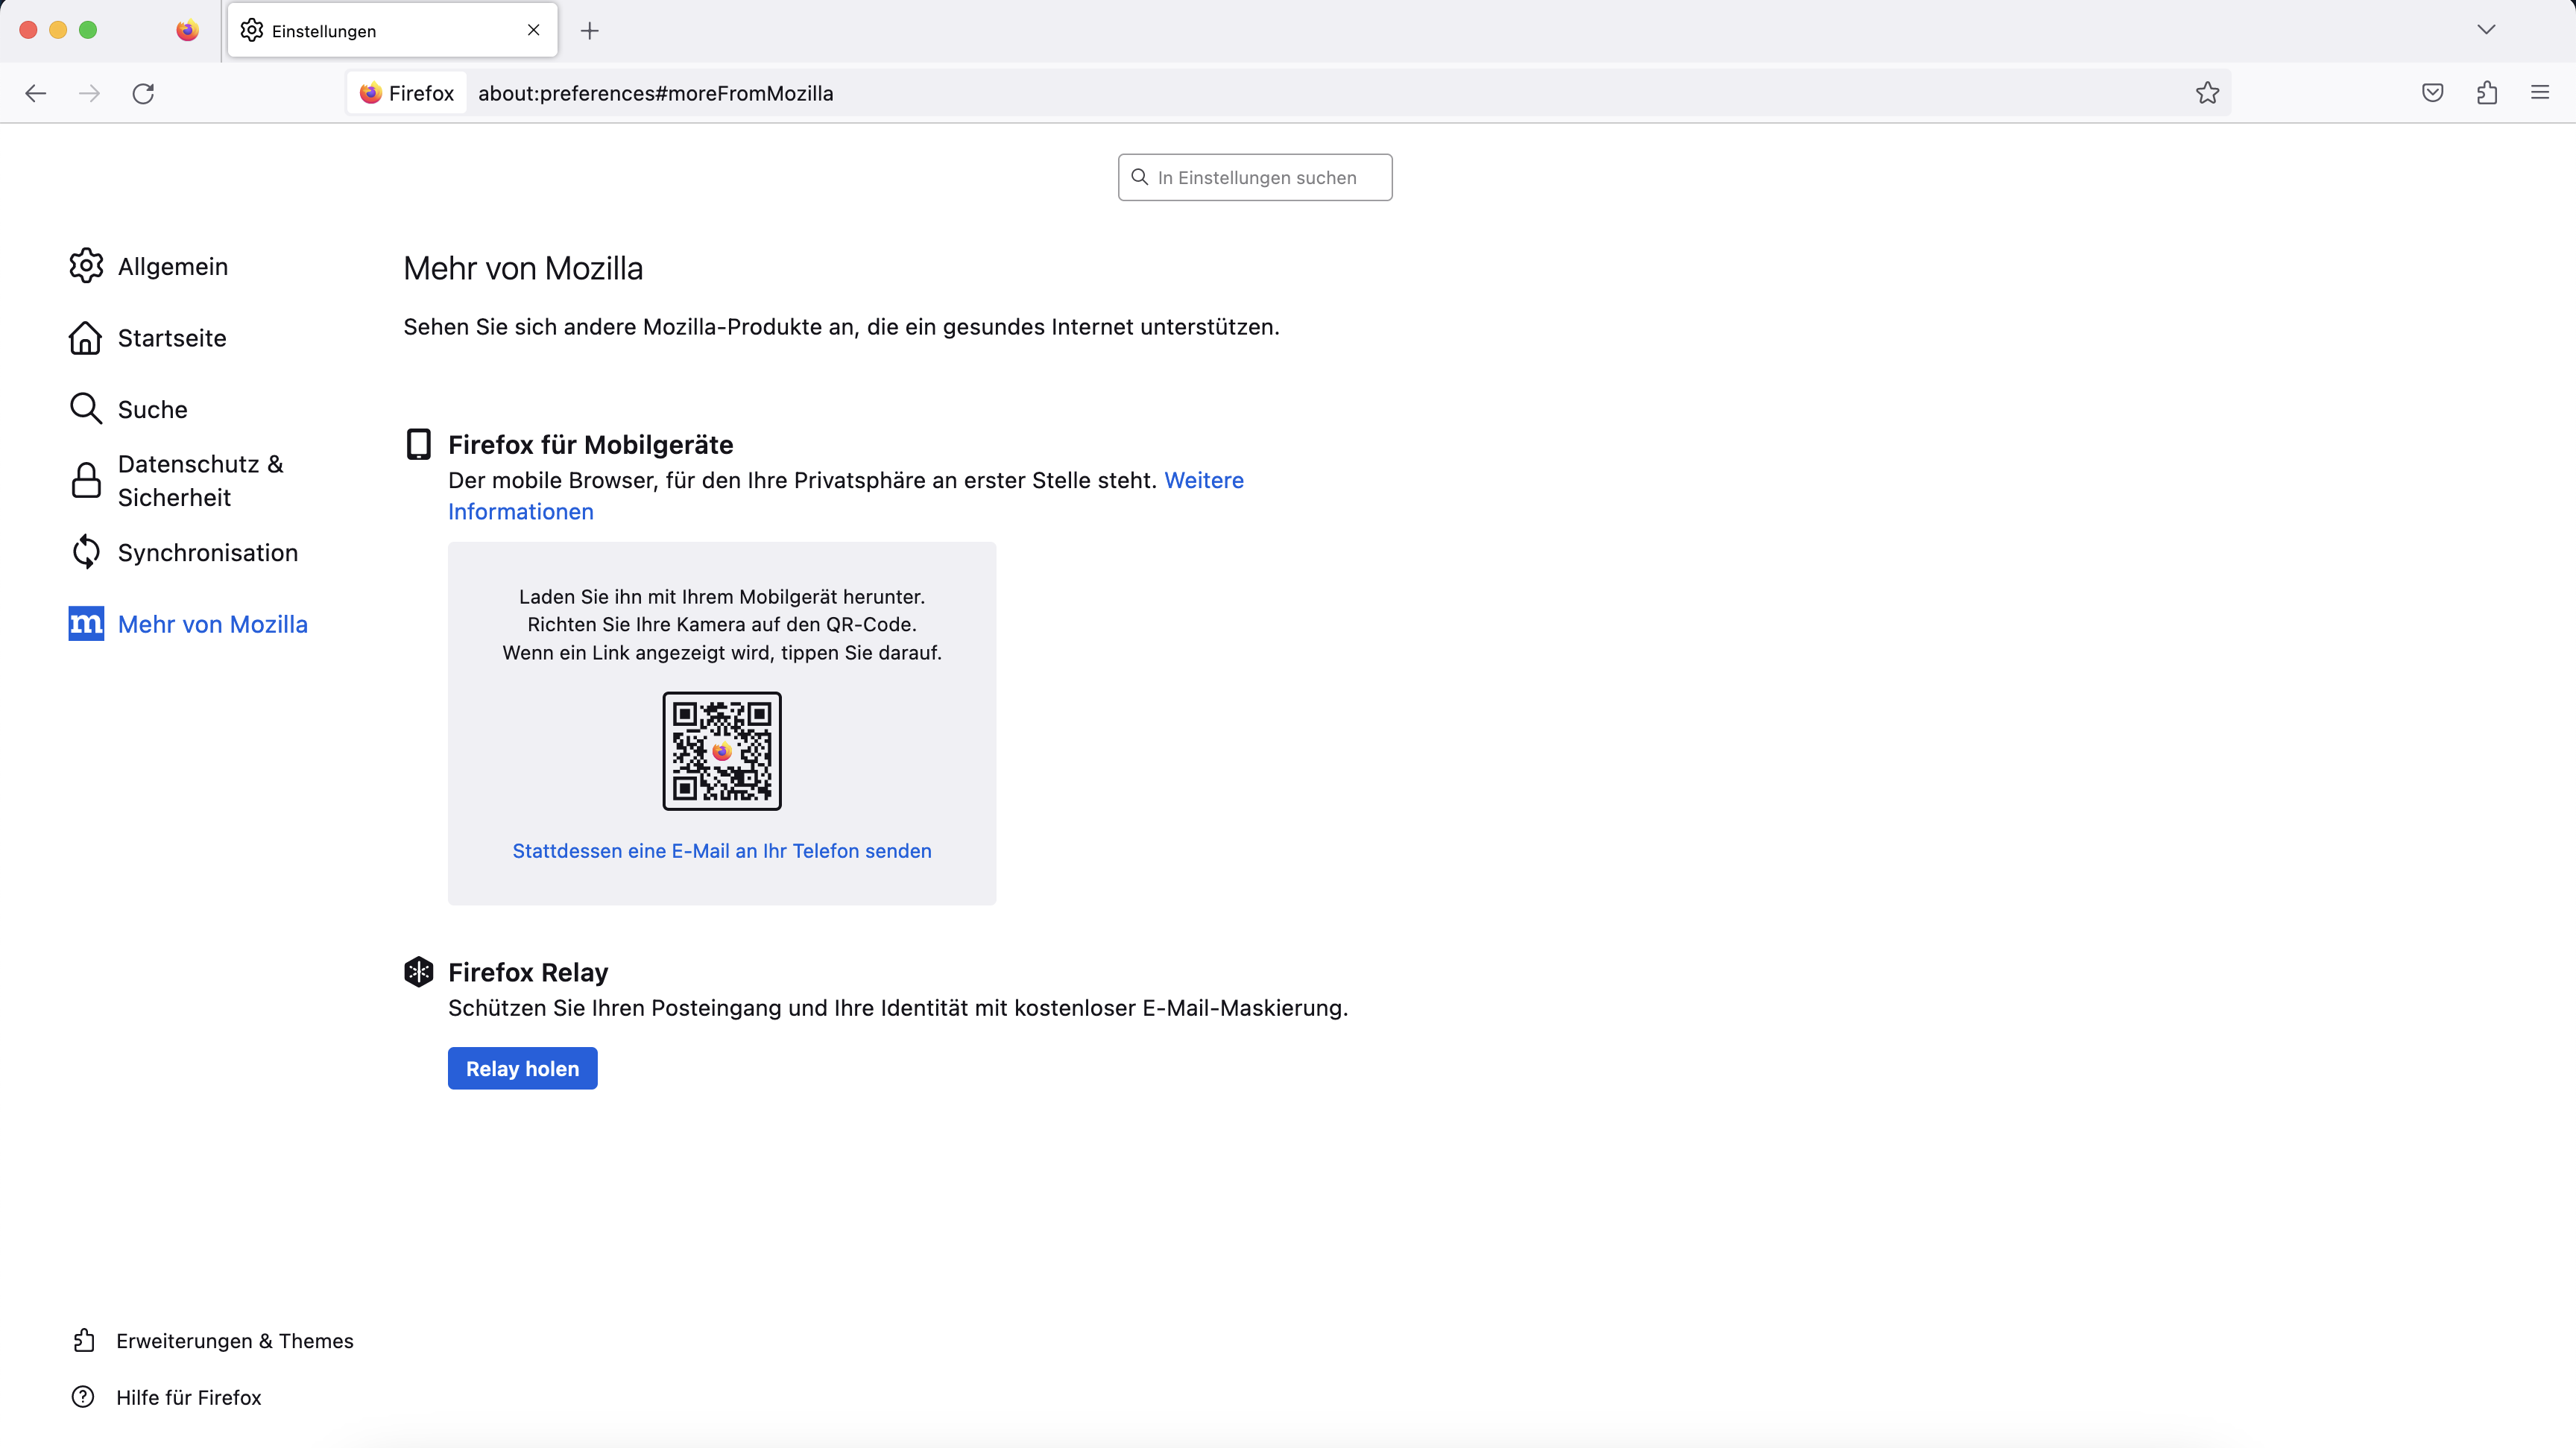
In Reiter „Mehr von Mozilla“ in den Firefox-Einstellungen wurde der Abschnitt zu Mozilla Rally entfernt, welcher ausschließlich für Nutzer in den USA sichtbar war. Dafür wurde global Firefox Relay hinzugefügt.

Firefox 110: Mehr von Mozilla

Fehler in Content-Scripts von WebExtensions werden jetzt in der Webkonsole des entsprechenden Tabs geloggt und nicht länger nur in der globalen Browserkonsole.

Tipp: Zugriff auf vergangene Farbwelten

Die sogenannten „Farbwelten“, eine zeitlich limitierte Sammlung von Themes, welche in Firefox beworben wurde, sind bereits vor einem Monat planmäßig aus der Add-ons-Verwaltung, Firefox View sowie der Einführungstour für neue Nutzer verschwunden. Wer Gefallen an diesen gefunden hat, findet diese ab sofort in einer speziellen Sammlung auf addons.mozilla.org und kann diese darüber installieren.

Der Beitrag Mozilla veröffentlicht Firefox 110 erschien zuerst auf soeren-hentzschel.at.

Di, 14. Februar 2023, Lioh Möller

Mit der Veröffentlichung der aktuellen LTS Version 22.04 der Ubuntu Distribution hat Canonical bereits eine Beta-Version eines Kernels mit Real-Time Patches zur Verfügung gestellt. Dieser eignet sich beispielsweise für den Einsatz in der Automobil- und Telekommunikationsbranche oder der Robotik, wo es auf geringe Latenzen ankommt.

Der Kernel basiert auf Linux 5.15 LTS, welcher anhand der PREEMPT_RT Patchsets angepasst wurde. Diese wurden bisher nicht vollständig in den Mainline-Kernel integriert, auch wenn Mitarbeitende von Intel und Linutronix die Aufnahme in den offiziellen Kernel-Tree noch in diesem Jahr abschliessen möchten.

Ein weiterer Grund für die Wahl der out-of-tree Patches könnte die Entscheidung für den LTS Kernel 5.15 sein.

Canonical stellt ab sofort Real-Time Kernel für die Architekturen x86_64 und ARM64 zur Verfügung. Die Beta-Phase gilt damit offiziell als abgeschlossen.

Der angepasste Kernel dürfte primär für Unternehmenskunden von Canonical von Interesse sein und kann auf Ubuntu Core 22 von Kunden mit gültigem Supportvertrag bezogen werden.

Auf Ubuntu Server 22.04 LTS ist dieser über ein Ubuntu Pro-Abonnement erhältlich. Ubuntu Pro ist für den persönlichen Gebrauch auf bis zu 5 Maschinen kostenlos und die Einrichtung wurde bereits zuvor von uns beschrieben.

Quelle: https://canonical.com/blog/real-time-ubuntu-is-now-generally-available
Bildquelle: Canonical


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel diskutierst, sei es in unseren Chat-Gruppen oder über die Kommentarfunktion. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

Di, 14. Februar 2023, Lioh Möller

Das KDE Projekt hat die Veröffentlichung der Plasma Version 5.27 bekannt gegeben. Dabei handelt es sich um einen sogenannten LTS-Release, welcher über einen längeren Zeitraum mit Aktualisierungen versorgt wird.

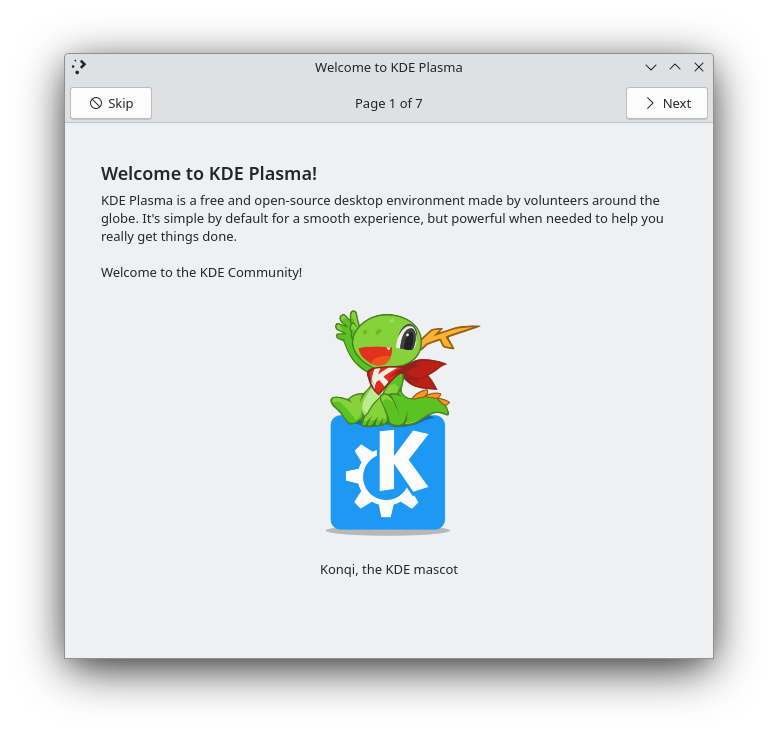
Neu hinzugekommen ist unter anderem ein Willkommensdialog, der Anwendern den Aufbau einer Internetverbindung ermöglicht und über die wichtigsten Funktionen der Desktopumgebung informiert.

Ferner wurde ein dynamisches Tiling implementiert, welche sich in den Systemeinstellungen aktivieren lässt (System Settings > Workspace Behavior > Desktop Effects). Daraufhin lässt sich ein Fenster mit gehaltener Shift-Taste anordnen. Mithilfe vom Meta+T können ausserdem eigene Tiling-Layouts erstellt werden.

Bei der Entwicklung ging es nicht darum, die volle Funktionalität eines modernen Tiling-Windowmanagers abzubilden. Dennoch stellt das neue Feature einen Mehrwert für diejenigen dar, die ihren Desktop gerne aufgeräumt und durchorganisiert gestalten möchten.

Die Systemeinstellungen wurden weiter aufgeräumt und einige Punkte vereinheitlicht. So hat etwa das Lautstärke-Widget keine eigene Einstellungsseite mehr, sondern wurde in die allgemeinen Audioeinstellungen verlagert.

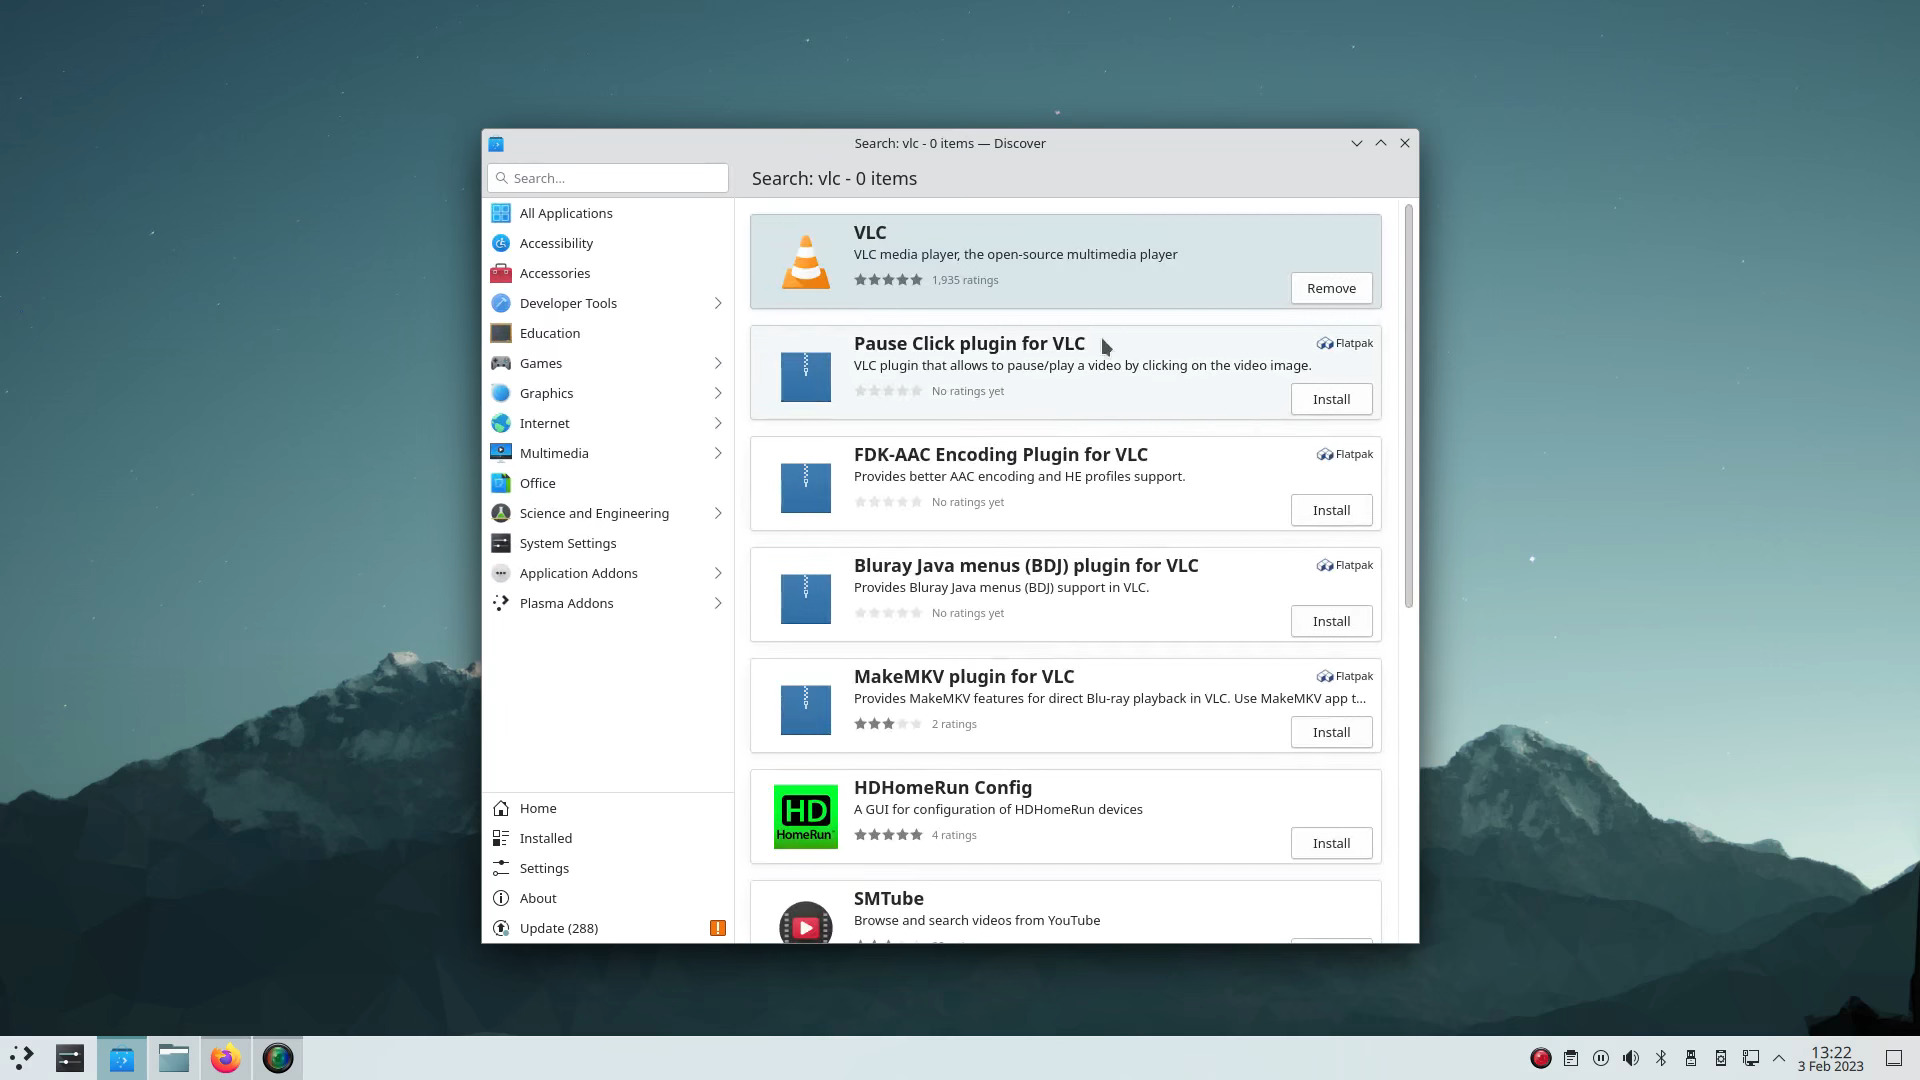
Auch die Softwareverwaltung Discover wurde überarbeitet und die Startseite der Anwendung zeigt nun dynamisch aktualisiert und nach Kategorien sortiert populäre Anwendungen an. Die Suchfunktion in Discover bietet eine Suche ausserhalb der gewählten Kategorie an, sofern die gewünschte Applikation dort nicht gefunden werden konnte.

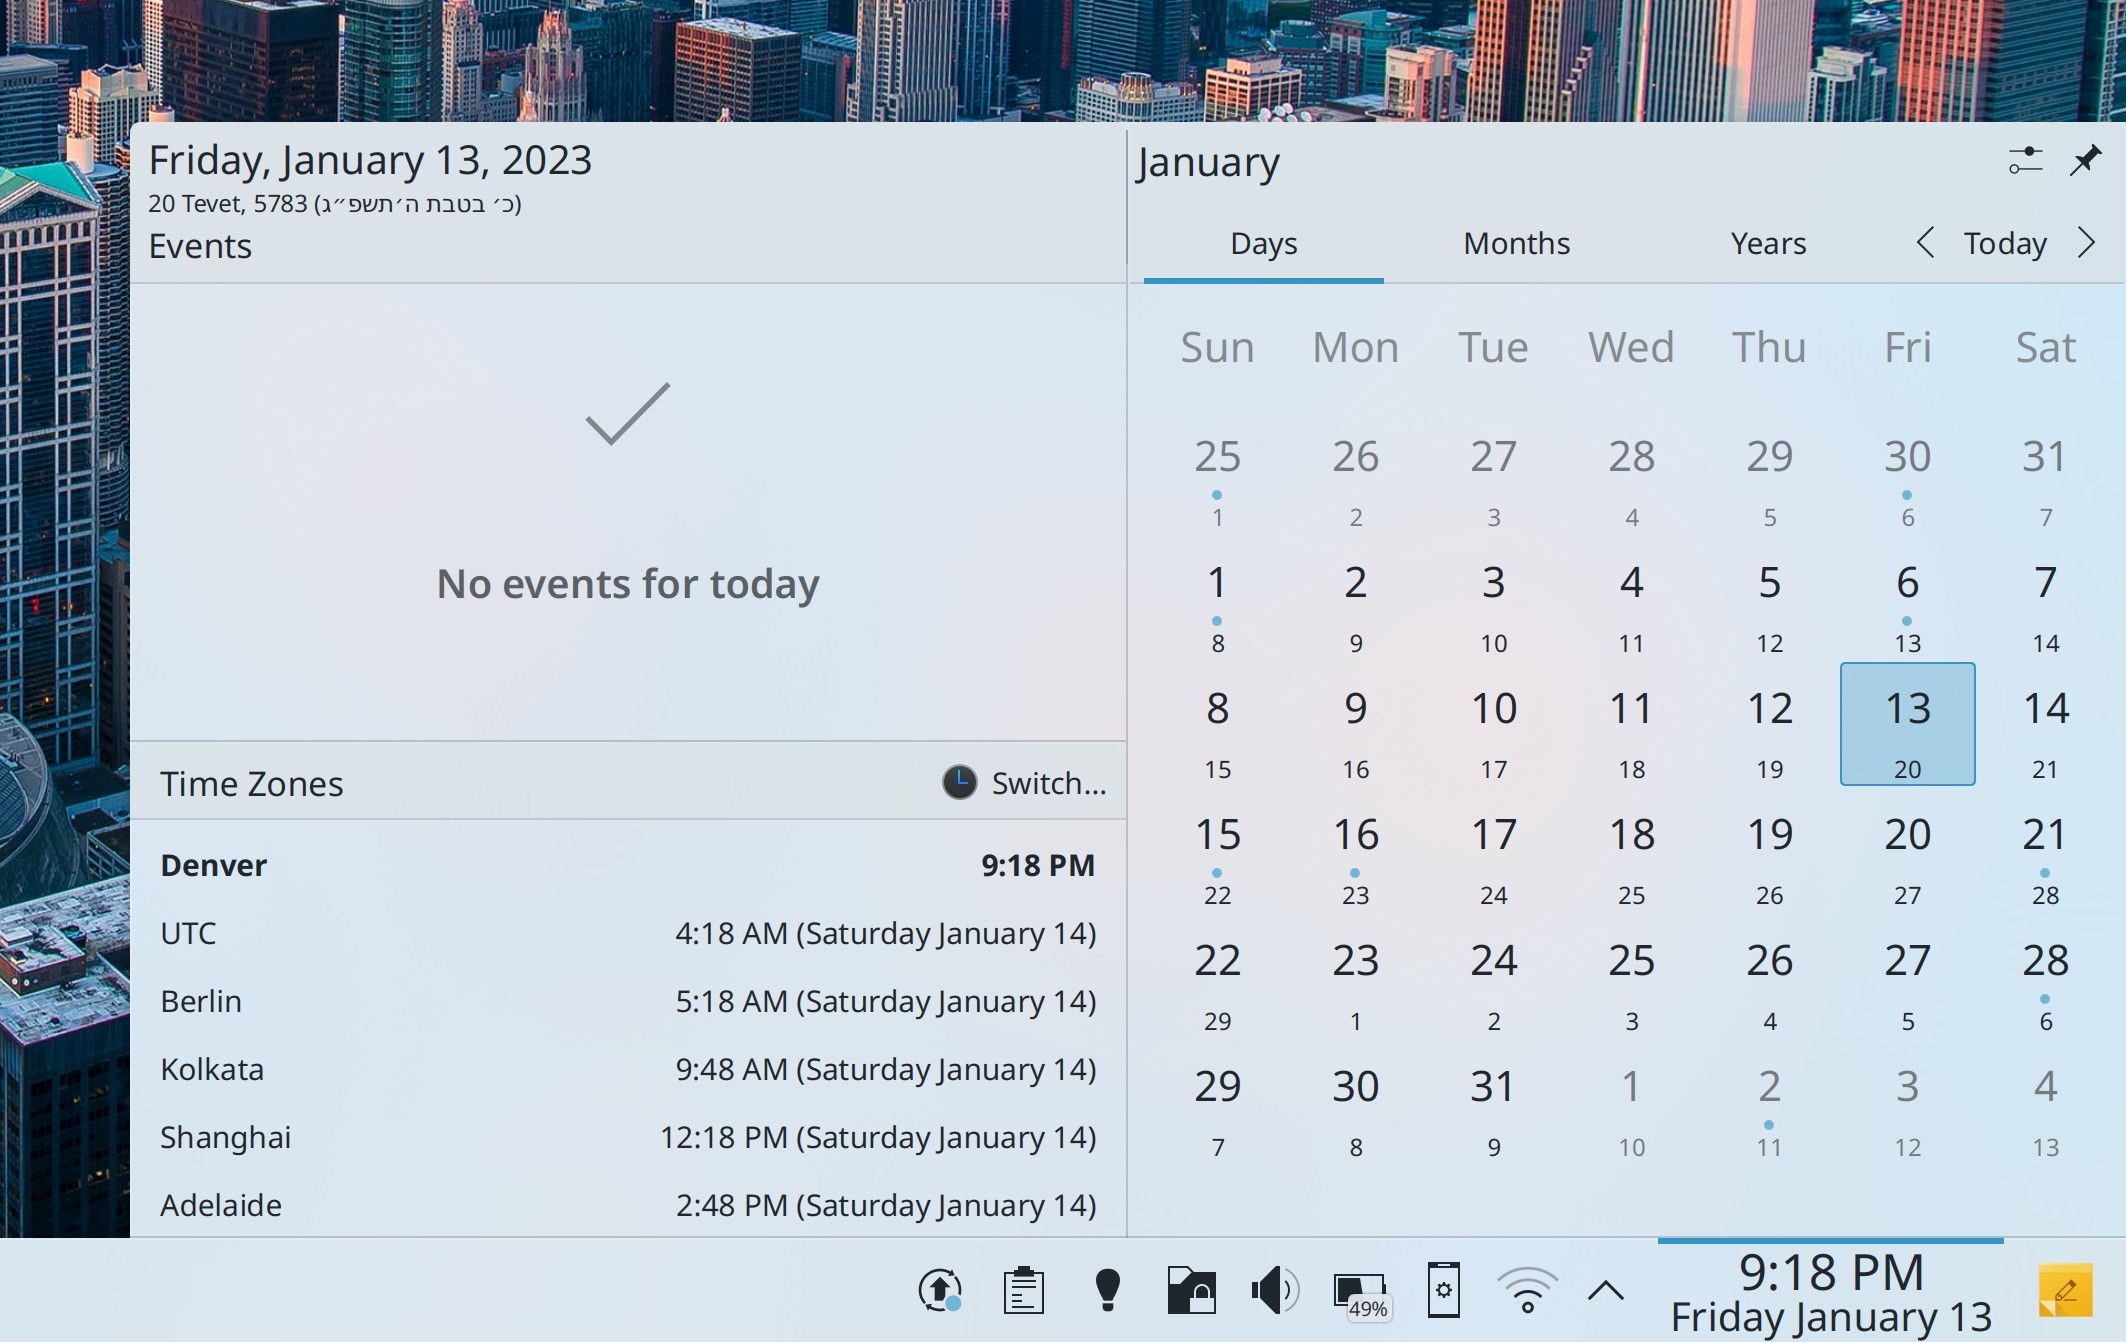
Der Starter Krunner ist in der Lage, die Uhrzeit in anderen Zeitzonen anzuzeigen. Dazu muss lediglich time gefolgt von einer Stadt, einem Land oder einer Zeitzone angegeben werden.

Auch einige Widgets wurden überarbeitet. Das Uhr-Widget kann den hebräischen Kalender in seiner Kalenderansicht anzuzeigen und das Mediaplayer-Widget ermöglicht eine Steuerung mittels Gesten.

Bei der Einrichtung einer VPN-Verbindung, erkennt das Netzwerk-Widget, falls benötigte Pakete fehlen, und bietet an, diese zu installieren.

Das Bluetooth-Widget zeigt den Batteriestatus angeschlossener Geräte an, wenn man mit dem Mauszeiger darüber fährt und der Systemmonitor (sowohl das Widget als auch die App), kann den Stromverbrauch von NVIDIA-Grafikprozessoren überwachen.

Weitere Verbesserungen werden in der Veröffentlichungsankündigung aufgeführt.

Quelle: https://kde.org/announcements/plasma/5/5.27.0/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel diskutierst, sei es in unseren Chat-Gruppen oder über die Kommentarfunktion. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

13. Februar 2023

Im März ist es endlich wieder soweit. Die Chemnitzer Linux-Tage laden am 11. und 12. März in das Hörsaal- und Seminar-Gebäude der Technischen Universität Chemnitz ein.

Nach den Online-Konferenzen der letzten Jahre, mit denen ich nicht wirklich warm geworden bin, freue ich mich sehr darauf, Open Source begeisterte Menschen wieder vor Ort treffen zu können.

Das Programm bietet dieses Jahr 90 Vorträge in sechs parallelen Tracks, neun Workshops und ein spezielles Junior-Programm.

Ich selbst bin dieses Jahr mit zwei Vorträgen am Sonntag vertreten. Dirk, Sujeevan und ich werden euch gemeinsam bewusst machen „Warum man nicht in der IT arbeiten sollte und warum wir es trotzdem tun.“ In meinem Vortrag „Einstieg in die Automatisierung mit Ansible“ geht es darum, dass Konzepte wie Automatisierung und Konfigurationsmanagement nicht nur in die Werkzeugkästen für Hyperscaler gehören, sondern wie sie jedem Sysadmin die tägliche Arbeit erleichtern und der gesamten Organisation von Nutzen sein können.

Als passionierter Autofahrer setze ich dieses Jahr mein Vertrauen in die Bahn, welche mich am Freitag nach Chemnitz und am Sonntag wieder heim bringen soll. Ihr werdet in meinem Konferenzbericht lesen, wie mir diese Erfahrung gefallen haben wird.

So alles klappt, sehen wir uns in Karl-Marx-Stadt.