staging.inyokaproject.org

2024 Woche 19

11. Mai 2024

Ich befinde mich gerade mehr oder weniger freiwillig auf Reha, und bin aufgrund dessen, was die hier Internetzugang nennen, minimal genervt.

Man verlangt nämlich ernsthaft, dass ich hier effektiv pro Gerät 50€ abdrücke, für einen maximal limitierten, zeitlich begrenzten Zugang zu deren WLAN. Das Thema stark limitiert spreche ich später im zweiten Teil nochmal an, bleiben wir für den ersten Teil mal bei den Finanzen.

Ich sehe nämlich absolut nicht ein, für einen lausigen Zugang 50€ pro Gerät abzudrücken. Hier werden pro Jahr um die 2100 Menschen untergebracht, jede Person darf dabei 50€ pro Gerät abdrücken, und niemals im Leben betreiben die hier Infrastuktur, die mit über 100.000€ im Jahr abgesichert werden müsste. 200.000€ wenn man zwei Geräte hat.

Das ist einfach nur … ich weiß nicht, ich hab das Gefühl selbst Bezeichnungen wie Kapitalismus im Endstadium können nicht ausdrücken wie fucking viel Profit die hier machen, wenn man WLAN-Zugang haben will.

Also, wirklich Profit, deren Access-Points sind jetzt nicht so geil, dass da wirklich viel Geld reingeflossen wäre.


Das schöne ist, WLAN-Zugang pro Gerät beschränken ist technisch nicht so wirklich möglich. Denn natürlich kann man das umgehen.

Die einfachste Option ist, dass man sich ein „Primärgerät“ heraussucht, etwa das eigene Smartphone, das mit dem WLAN verbindet, und damit dann einen Hotspot eröffnet. Das routet sämtlichen Traffic über das Smartphone, was auch nicht perfekt ist, aber das tut wenigstens.


Minimal komplizierter (und „minimal“ ist hier keinesfalls sarkastisch gemeint, denn es ist trivial, wirklich), ist MAC spoofing. Wobei spoofing eigentlich der falsche Begriff ist, denn jedes neuere Gerät unterstützt das setzen einer benutzerdefinierten MAC-Adresse. Da ist wirklich keine Kunst mehr dabei.

Im Endeffekt verbindet man ein Gerät mit dem WLAN, schaut dann was für eine MAC-Adresse das Gerät hat, und klont diese dann auf ein anderes Gerät. Und tada, schon haben zwei Geräte Zugang.


Und genau das habe ich letztlich auch gemacht. Erstmal das Android-Smartphone mit dem WLAN verbunden, und dann unter Systemeinstellungen → Netzwerk und Internet → Internet → Gespeicherte WLANs → mal geschaut, welche MAC-Adresse das Gerät denn für diese Verbindung verwendet (falls ihr's nicht wisst: Die MAC-Adresse sollte eigentlich pro Gerät einzigartig sein, praktisch wechselt die bei neueren Geräten aber pro WLAN-Netz einfach durch, aus Privatsphäregründen).

Diese habe ich mir dann notiert (sollte im Format 12:34:56:ab:cd:ef sein), das Laptop (mit Fedora 40) angeworfen, mich mit dem WLAN verbunden, und dann kam natürlich erstmal eine Fehlermeldung. Also WLAN wieder deaktiviert, und dann mal das Terminal angeworfen:

$ nmcli connection modify "" wifi.cloned-mac-address 12:34:56:AB:CD:EF
$ nmcli connection up ""

Und das war's auch schon. Ich bin mir nicht ganz sicher, ob es schlau ist, den Zugang auch tatsächlich parallel am Smartphone und am Laptop zu verwenden. Ich persönlich wechsle einfach (d.h. WLAN immer nur auf einem der beiden Geräte an), das klappt für mich ganz gut.


Wer dann noch ein Tablet o.ä. dabei hat, kann auf diesem technisch gesehen auch die MAC-Adresse setzen, leider dann aber nicht ganz so trivial. Unter Android erfordert das zumindest einen Rootzugang und passende Apps, ggf. reicht auch der Zugriff via adb aus, so genau habe ich mich damit nicht befasst, weil hier im Zweifel kein Problem (Smartphone kann ja einfach einen Hotspot mit beliebig vielen Clients eröffnen und fertig).

9. Mai 2024

Verschlüsselungslösungen für Cloud-Dienste sind ein Bereich, der seit Jahren stagniert. Die Anbieter integrieren E2E-Verschlüsselung nicht in ihre Clients, weil dadurch viele nachgefragte Funktionen verloren gehen. Drittanbieterlösungen werden aber tendenziell sogar weniger.

Aus aktuellem Anlass musste ich mich mal wieder mit Verschlüsselungslösungen für die Cloud beschäftigen. Der Bereich ist eigentlich ein alter Hut, aber meiner subjektiven Wahrnehmung nach bewegen wir uns hier seit Jahren seitwärts oder gar rückwärts.

Ich habe mich vor etwas mehr als zwei Jahren schon einmal mit dem Thema befasst. Seit der Zusammenstellung hat Dopbox den deutschen Dienst Boxcryptor erworben. Damit ist das größte proprietäre Produkt in diesem Bereich vom Markt verschwunden. EncFS ist faktisch gebrochen (letzte Diskussion bei BIT) und überhaupt nur noch bei einigen Nutzern präsent, weil viele Linux-Distributionen ihrer Scharnierfunktion nicht nachkommen.

Grundsätzlich können natürlich auch herkömmliche Verschlüsselungslösungen wie VeraCrypt oder LUKS in der Cloud eingesetzt werden. Aufgrund der Arbeitsweise der meisten Dienstanbieter und Clientanwendungen sind jedoch dateibasierte Verschlüsselungsansätze sinnvoller und werden daher oft als Cloud-Verschlüsselung vermarktet.

Damit bleibt übrig:

CryptomatorSimpleumSafeCryFSsecurefsgocryptfsrclone
Linuxx–xxxx
macOSxxx (Homebrew)x (Homebrew)–x
Windowsx–x (Experimentell)–x (via cppcryptfs)x
iOSxx––––
Androidx–––x (via DroidFS)–
Letzter Release29.4.202420.7.2023 22.4.202410.6.20231.3.2024
WebseiteWebseiteWebseiteWebseiteWebseiteWebseite

Zusammenfassend lässt sich sagen, dass es immer gute Lösungen gibt, wenn man auf ein einziges Betriebssystem setzt. Sobald man aber mehrere Betriebssysteme einsetzt und alle auf denselben verschlüsselten Cloud-Speicher zugreifen sollen, bleibt nur Cryptomator übrig.

8. Mai 2024

Firefox besitzt eine Leseansicht, welche Artikel in einer Weise aufbereitet, dass sie besonders gut und störungsfrei gelesen werden können. Diese Ansicht bietet bereits einige Anpassungsmöglichkeiten. In Zukunft wird der Nutzer noch mehr Kontrolle über die Darstellung erhalten.

Per Klick auf das Buch-Symbol in der Adressleiste erscheinen Artikel im Web so aufbereitet, dass sie störungsfrei gelesen werden können. Konkret bedeutet dies eine angenehme Farbgebung und Schriftgestaltung sowie keine störenden Elemente wie Werbung. Der Nutzer hat hierbei auch diverse Anpassungsmöglichkeiten und kann sich die Artikel sogar vorlesen lassen.

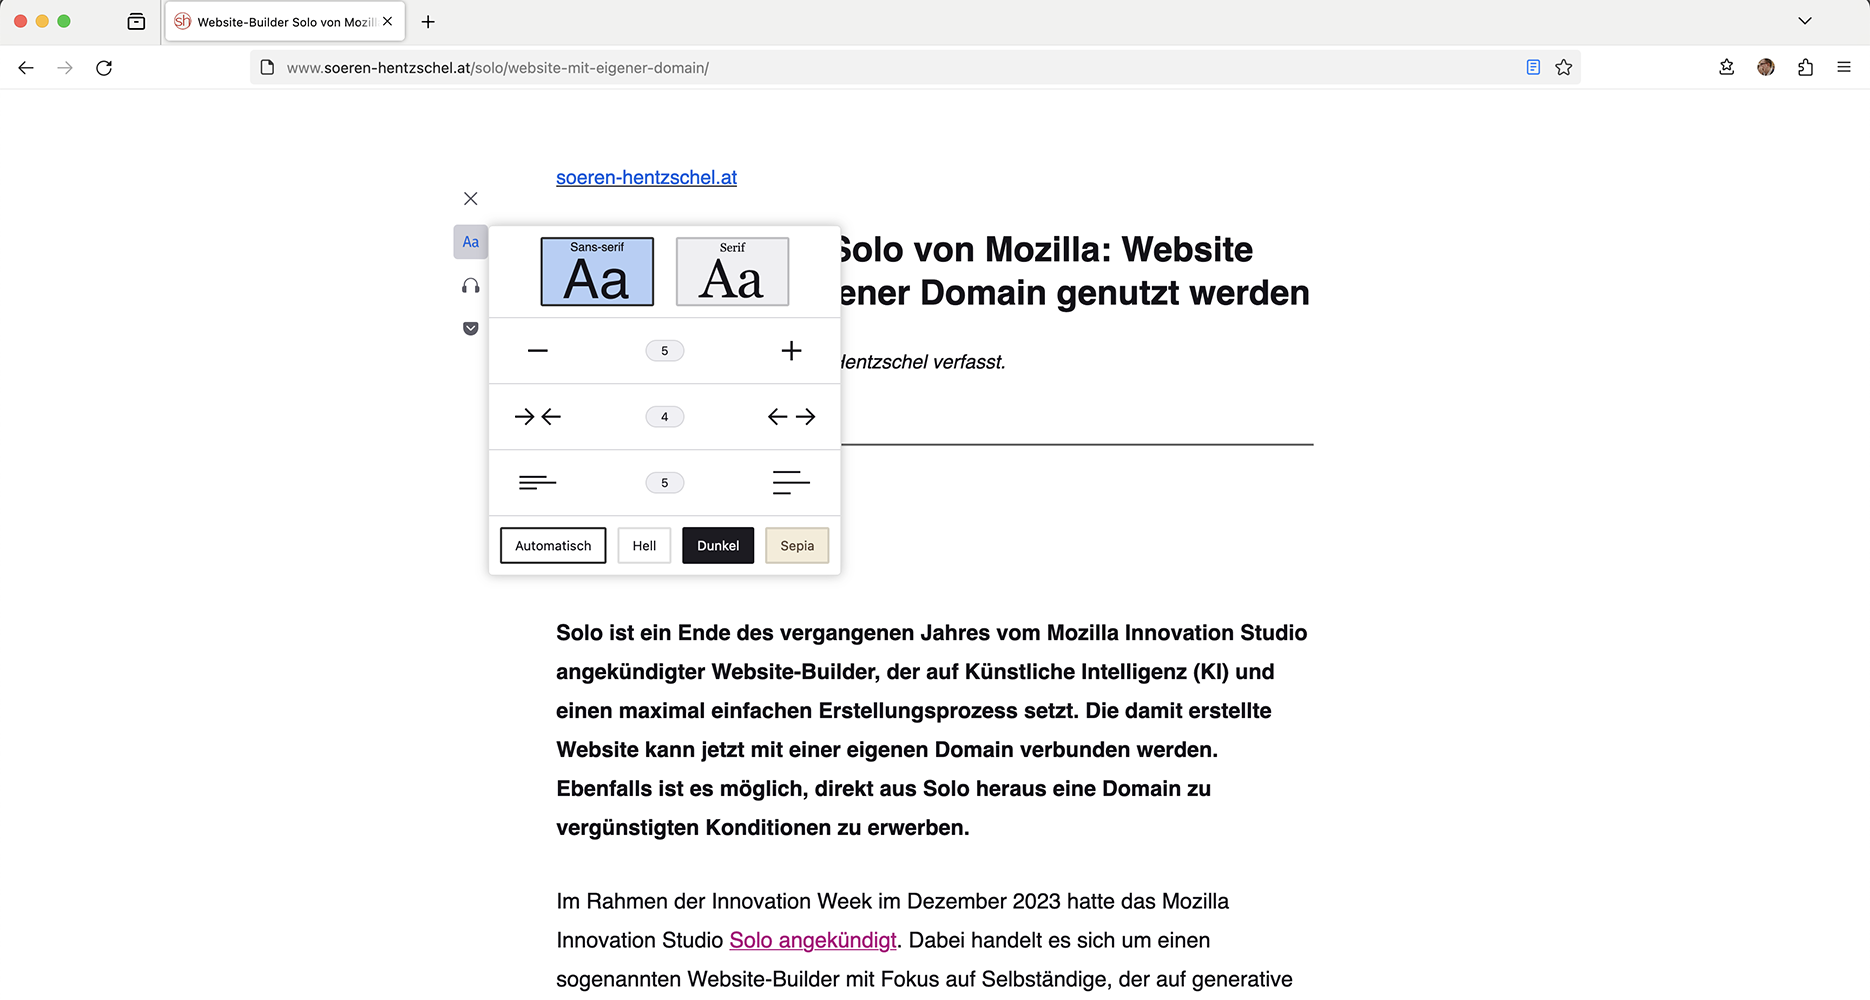
Zu den bereits vorhandenen Anpassungsmöglichkeiten gehören die Wahl zwischen einer Schrift mit oder ohne Serifen, die Wahl zwischen einem hellen, einem dunklen sowie einem sepiafarbenen Farbschema, die Änderung der Inhaltsbreite, der Schriftgröße sowie des Zeilenabstands.

Leseansicht in Firefox

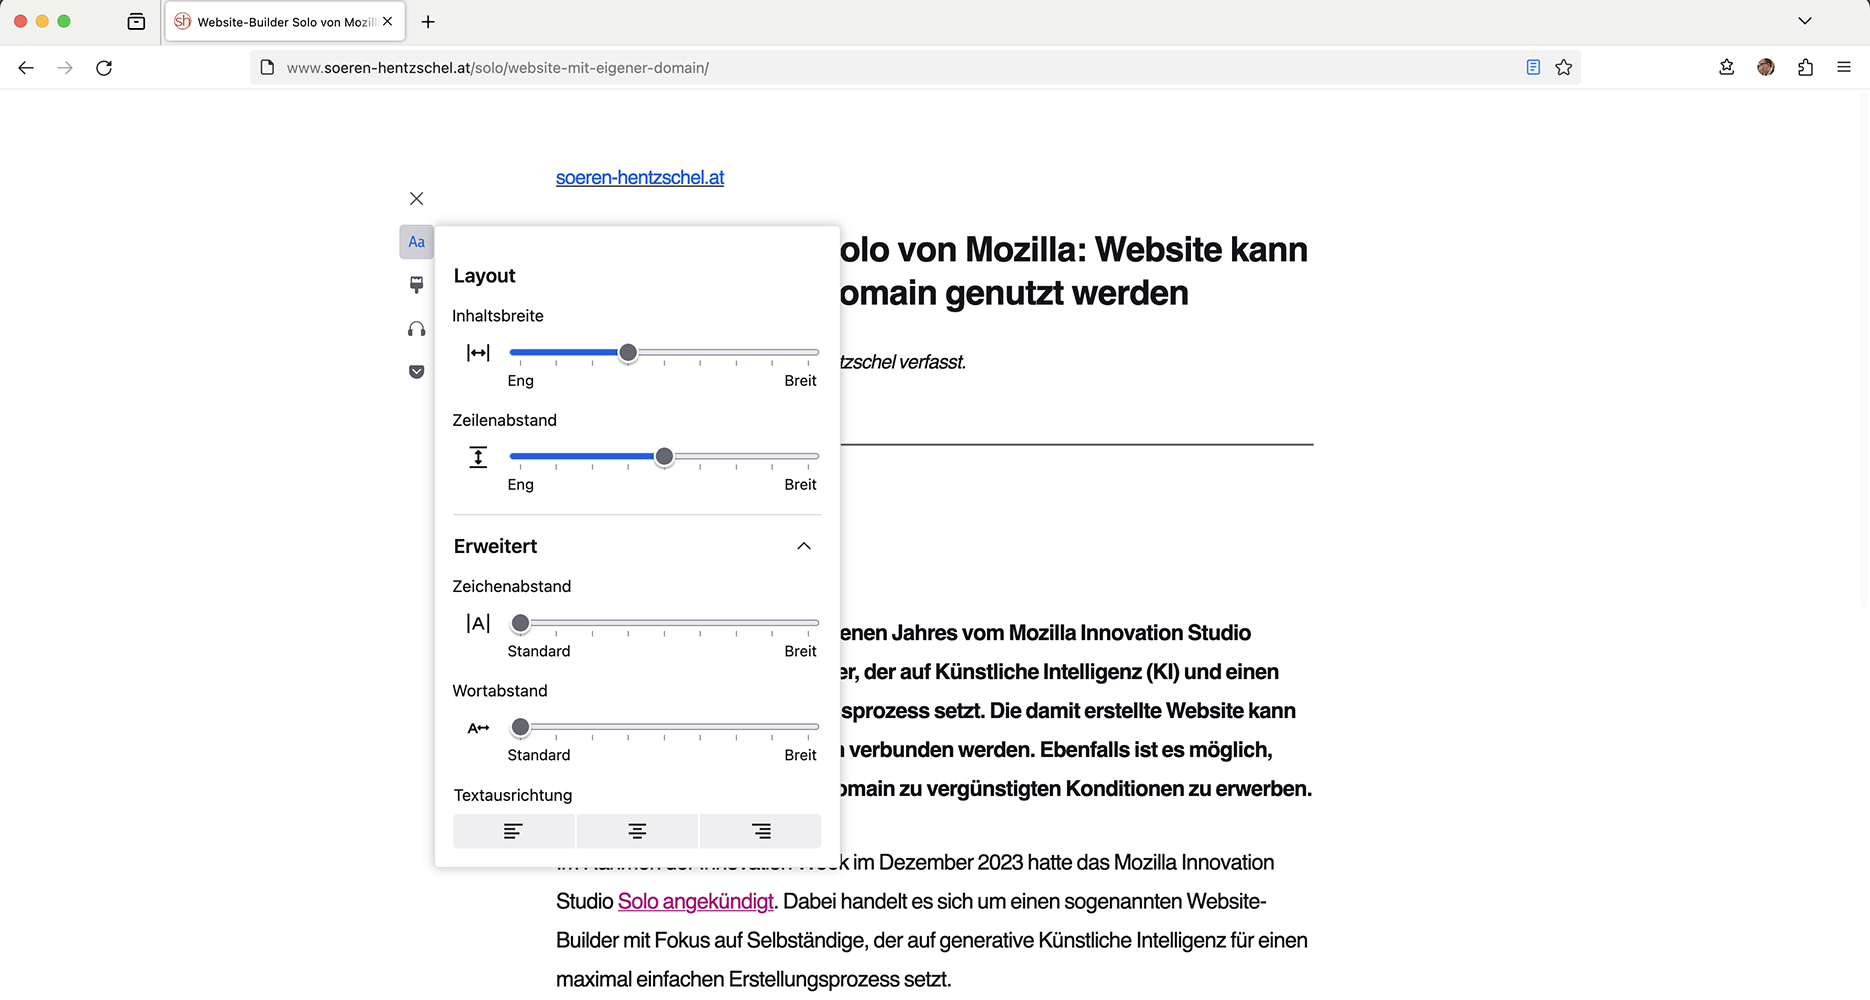
Wer eine Nightly-Version von Firefox nutzt, findet über about:config zwei neue Schalter. Wird die Option reader.improved_text_menu.enabled auf true gesetzt, ändert sich die Darstellung der Textoptionen. Inhaltsbreite und Zeilenabstand können dann über einen Schieberegler eingestellt werden. Ebenfalls per Schieberegler eingestellt werden können die ganz neuen Optionen für den Zeichenabstand sowie für den Wortabstand. Auch die Ausrichtung des Textes (linksbündig, zentriert, rechtsbündig) ist in Zukunft einstellbar.

Leseansicht in Firefox

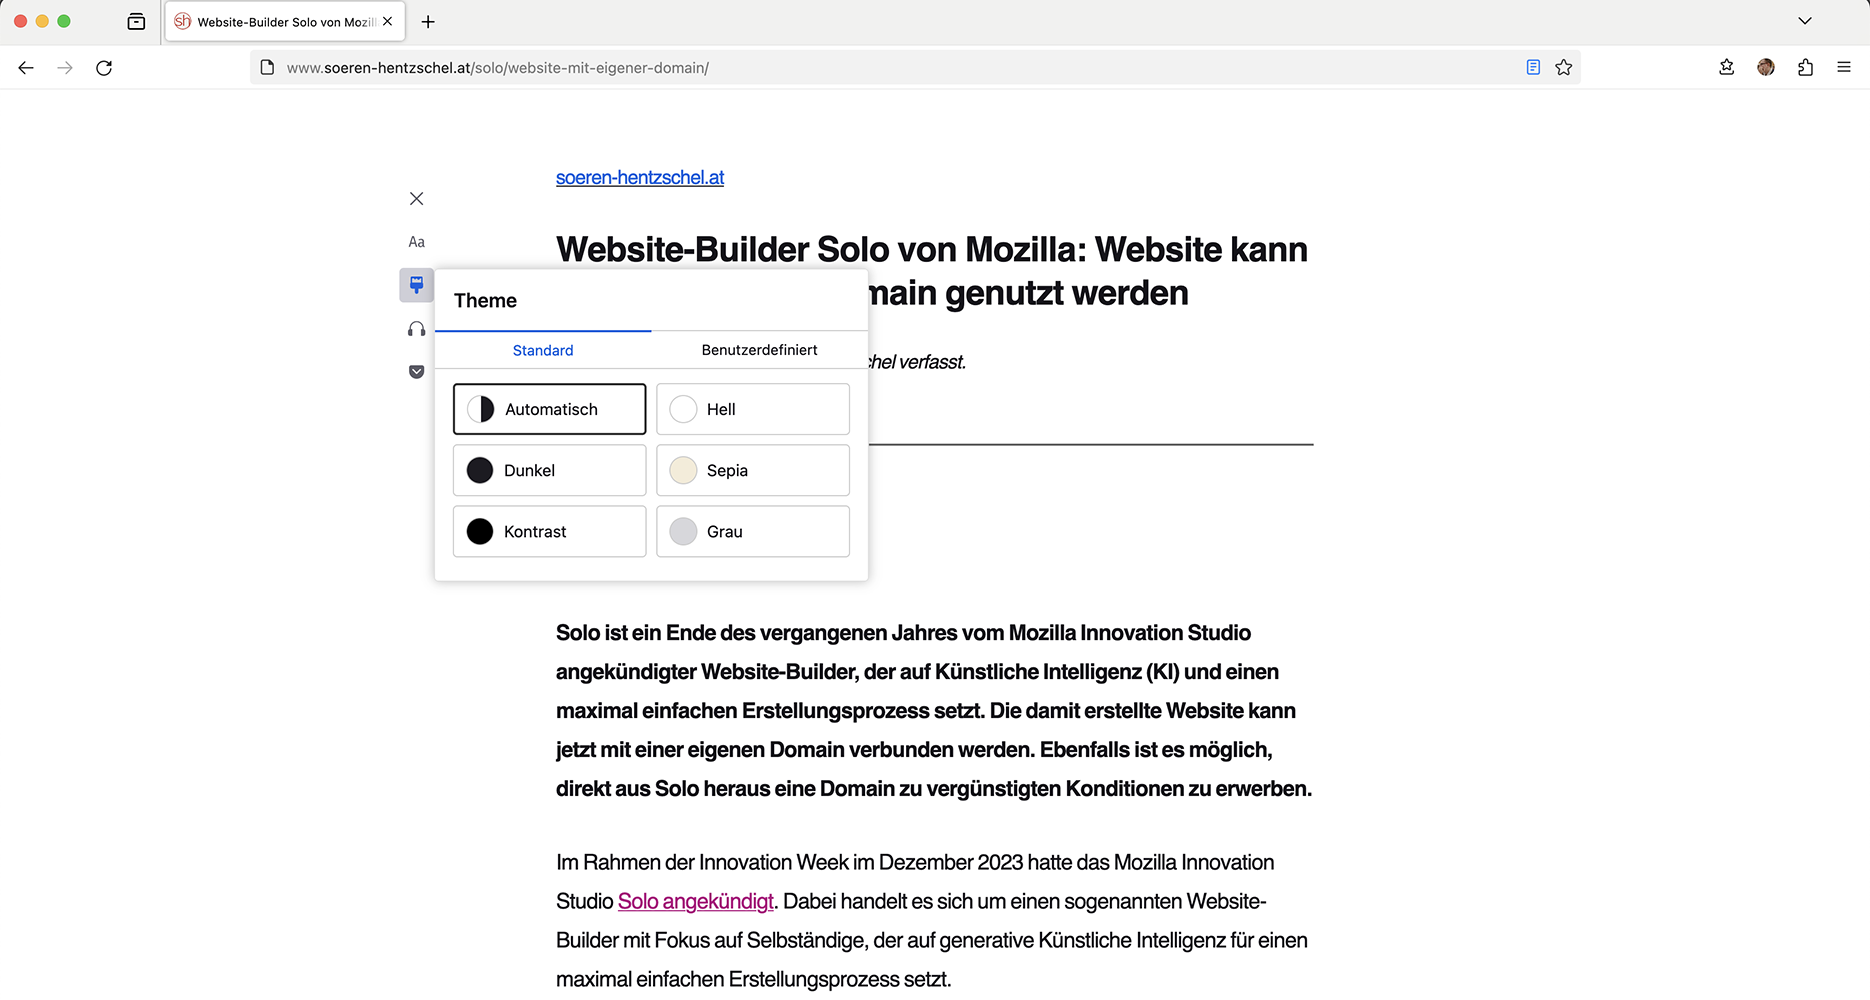
Die zweite neue Option ist reader.colors_menu.enabled, welche ein neues Farbmenü aktiviert. Neben Hell, Dunkel und Sepia stehen hier mit Grau sowie Kontrast zwei weitere Farbvarianten zur Verfügung.

Leseansicht in Firefox

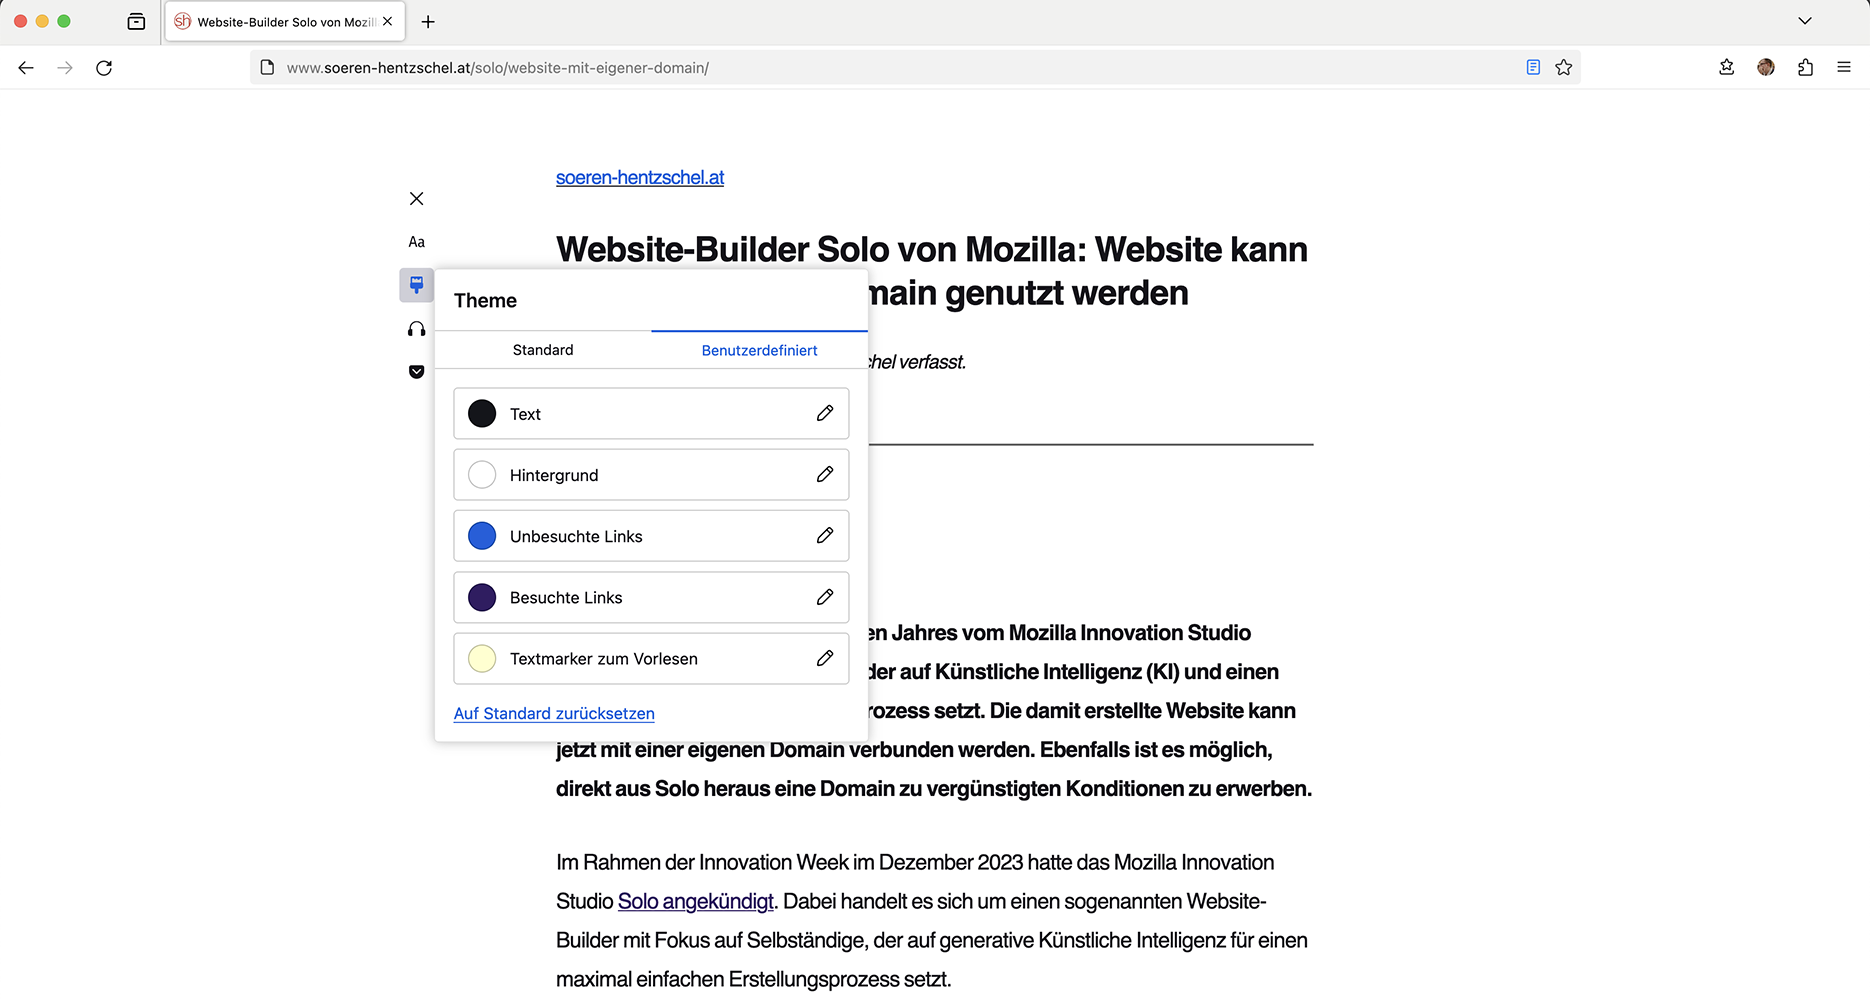
Über einen Reiter „Benutzerdefiniert“ kann der Benutzer sogar ein komplett individuelles Farbschema mit beliebigen Farben konfigurieren.

Leseansicht in Firefox

Damit sind die neuen Anpassungsmöglichkeiten noch nicht abgeschlossen. So sind auch noch Optionen für die Schriftstärke sowie die verwendete Schriftart geplant.

Neben einem erhöhten Komfort für die Nutzer ist es Mozillas Ziel mit den neuen Anpassungsmöglichkeiten, alle Kriterien erfüllbar zu machen, welche nach dem WCAG-Standard für die Barrierefreiheit relevant sind.

Der Beitrag Firefox bekommt noch besser anpassbare Leseansicht erschien zuerst auf soeren-hentzschel.at.

7. Mai 2024

Sogenannte Host-Berechtigungen sind seit dem Manifest v3 für Firefox-Erweiterungen grundsätzlich optional. Ab Firefox 127 werden die Host-Berechtigungen automatisch bei Installation der Erweiterung gewährt.

Entwickler von Browser-Erweiterungen nutzen die sogenannte WebExtension-Architektur. Dabei gibt es die ältere Version des Standards, das sogenannte Manifest v2 (MV2), und dessen Weiterentwicklung, das Manifest v3 (MV3). Firefox unterstützt seit Veröffentlichung von Firefox 109 im Januar 2023 das Manifest v3 zu großen Teilen.

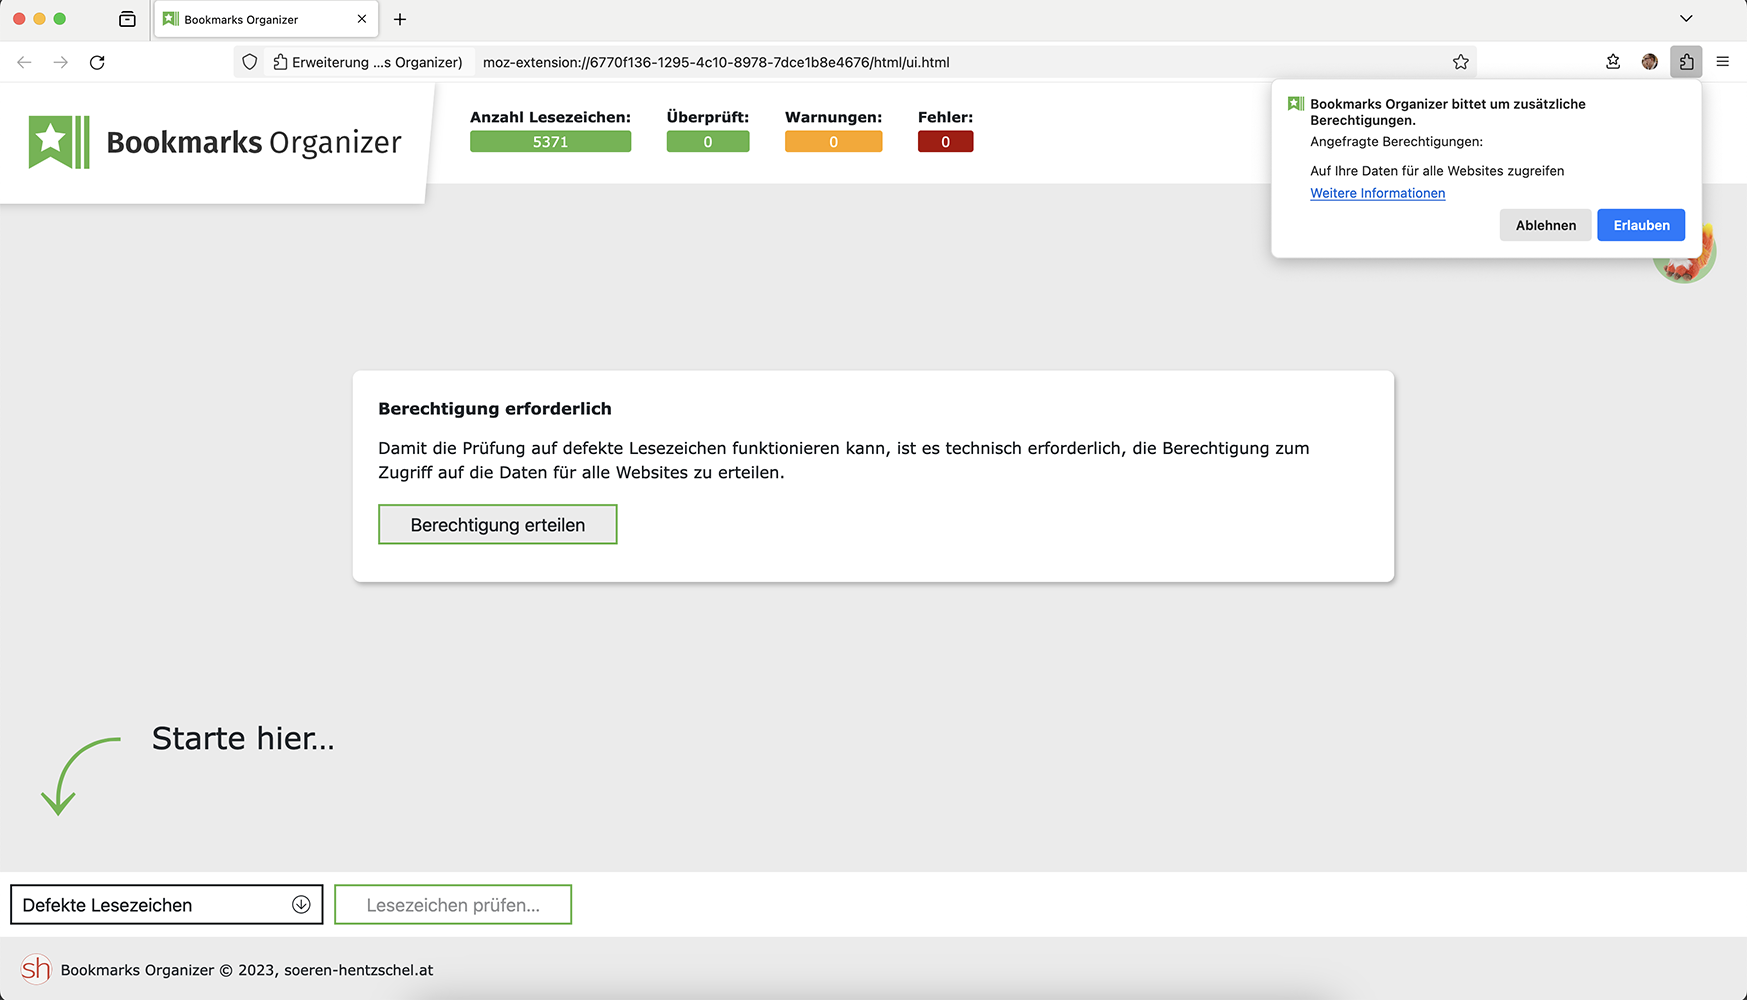
Ein wesentlicher Unterschied für MV3-Erweiterungen ist, dass Host-Berechtigungen, also Berechtigungen, welche für bestimmte Domains gelten, grundsätzlich optional sind, vom Nutzer also jederzeit deaktiviert werden können. Entwickler von Erweiterungen müssen dies berücksichtigen und sollten auch eine einfache Möglichkeit zur Aktivierung bereitstellen. Ansonsten müssen Nutzer die Berechtigungen umständlicher über die Add-ons-Verwaltung (about:addons) gewähren.

Dies kann zum Beispiel so aussehen:

Manifest v3 (MV3) Host-Berechtigung

Mit Firefox 127 führt Mozilla eine wichtige Änderung für MV3-Erweiterungen ein: Während Host-Berechtigungen mit dem MV2 noch automatisch bei Installation gewährt worden sind, ist dies seit dem MV3 nicht mehr der Fall. Ab Firefox 127 werden Host-Berechtigungen auch für MV3-Erweiterungen automatisch bei Installation gewährt.

Die Empfehlung für Erweiterungs-Entwickler lautet aus den genannten Gründen dennoch weiterhin ausdrücklich, nicht gewährte Berechtigungen zu berücksichtigen. Auch ist zu bedenken, dass zusätzliche Host-Berechtigungen, welche mit einem Update nachgereicht werden, aktuell nicht automatisch gewährt werden.

Bei der Änderung handelt es sich um eine temporäre Lösung, bis Mozilla einen verbesserten Installations-Ablauf bereitstellen kann, für den Mozilla mehr Zeit benötigt. Auch umgeht diese temporäre Lösung Einschränkungen, die es derzeit noch für MV3-Erweiterungen auf Android gibt. Die Änderung betrifft sowohl Firefox für den Desktop als auch für Android.

Firefox 127 erscheint nach aktueller Planung am 11. Juni 2024.

Der Beitrag Firefox 127 gewährt Host-Berechtigungen bei Installation von MV3-Erweiterungen erschien zuerst auf soeren-hentzschel.at.

6. Mai 2024

Solo ist ein Ende des vergangenen Jahres vom Mozilla Innovation Studio angekündigter Website-Builder, der auf Künstliche Intelligenz (KI) und einen maximal einfachen Erstellungsprozess setzt. Die damit erstellte Website kann jetzt mit einer eigenen Domain verbunden werden. Ebenfalls ist es möglich, direkt aus Solo heraus eine Domain zu vergünstigten Konditionen zu erwerben.

Im Rahmen der Innovation Week im Dezember 2023 hatte das Mozilla Innovation Studio Solo angekündigt. Dabei handelt es sich um einen sogenannten Website-Builder mit Fokus auf Selbständige, der auf generative Künstliche Intelligenz für einen maximal einfachen Erstellungsprozess setzt.

Jetzt Website-Builder Solo von Mozilla testen

Seit dem Start hat Mozilla einige Funktionen ergänzt. Zuletzt hatte ich im April über Neuerungen berichtet. Mit der nun veröffentlichten Version 0.92 ist es möglich, die mit Solo erstellte Website optional nicht mehr nur über die Solo-Domain, sondern über eine eigene Domain oder auch Subdomain aufzurufen.

Für einige Hoster kann Solo sogar die Einrichtung automatisch übernehmen. Ansonsten kann der Nutzer aber auch die manuelle Konfiguration auswählen, für welche Solo genau auflistet, welche DNS-Einträge vorzunehmen sind.

Für den Nutzer ist die Verwendung einer eigenen Domain kostenlos, sofern man bereits eine Domain besitzt.

Alternativ kann auch direkt aus Solo heraus der Prozess gestartet werden, eine Domain zu erwerben. Dafür arbeitet Mozilla mit IONOS zusammen. Dabei verspricht Mozilla aufgrund seiner Beziehung zu IONOS sogar einen „erheblichen Rabatt für viele Domains“.

Der Beitrag Website-Builder Solo von Mozilla: Website kann jetzt mit eigener Domain genutzt werden erschien zuerst auf soeren-hentzschel.at.