staging.inyokaproject.org

2025 Woche 15

13. April 2025

Derzeit laufen Kampagnen, die Open Source Software angesichts der weltweiten Entwicklungen wieder stärker in den Vordergrund rücken wollen. Ein hehres Ziel, das aber nicht über die Tatsachen hinwegtäuschen sollte. Auch die Open-Source-Welt wird von US-amerikanischen Strukturen dominiert.

Ältere Nutzer werden sich vielleicht noch an PRISM-Break erinnern. PRISM war eines der NSA-Programme, die Edward Snowden bei seiner Enthüllung der globalen Überwachungs- und Spionageaffäre aufgedeckt hatte. PRISM-Break war eine Seite, die Nutzer davon überzeugen sollte, quelloffene Alternativen zu nutzen. Der Sinn war angesichts der Überwachungsarchitektur der NSA schon damals mehr als fraglich.

Angesichts der Politik von US-Präsident Trump erfahren solche Kampagnen gerade eine Neuauflage (z.B. #UnplugTrump aber auch sehr prominent auf Mastodon) und wieder geht es darum, sich von der US-dominierten IT-Landschaft zu emanzipieren. Und wieder zielen solche Kampagnen vor allem darauf ab, Open-Source-Alternativen zu stärken. Was vermutlich schon daran liegt, dass die proprietären Alternativen aus Europa überschaubar sind.

Dagegen ist grundsätzlich nichts einzuwenden. Open Source kann immer einen Schub gebrauchen. Das Problem hinter solchen Kampagnen ist nur leider, dass hier ein Ziel vorgeschoben wird, das so unmittelbar gar nicht zu erreichen ist. Gegen die US-Dominanz im IT-Bereich hilft eine Hinwendung zu Open Source in der jetzigen Organisationsform nur bedingt. Denn Open-Source ist nicht staatenlos, darauf habe ich in der Vergangenheit schon hingewiesen.

Gehen wir einige problematische Beispiele durch.:

  1. Signal: Wird entwickelt von der Signal Foundation mit Sitz in den USA. Die Daten sind vollständig verschlüsselt, laufen aber über Service von AWS.
  2. Suchmaschinen: MetaGer und andere Alternativen zu Google greifen im Hintergrund immer noch auf die US-Dienste wie Google, Bing & Co zu.
  3. MyCroft wird eine Foundation mit Sitz in den USA entwickelt. Allerdins gab es hier positive Entwicklungen. OpenVoiceOS sitzt nun in den Niederlanden.
  4. Linux: Die Linux Foundation sitzt in den USA und unterliegt US-Gesetzen. Wichtige Distributionen wie Red Hat / Fedora ebenfalls. Das gilt für Beteiligung, wie auch für Exportbestimmungen.
  5. GitHub als zentrale Codeverwaltung für viele Open-Source-Projekte gehört Microsoft. Das löst immer wieder Schwierigkeiten aus. Jüngst wurde OrganicMaps wegen Beiträgen aus sanktionierten Staaten gesperrt (Siehe Meldung auf Mastodon).
  6. Die Mozilla Foundation als Rückgrat des letzten freien Webbrowsers sitzt ebenfalls in den USA.
  7. Die GNOME Foundation (wichtige Desktopumgebung und Spendenabwickler für Projekte wie GIMP) sitzt in den USA.
  8. Die Apache Foundation sitzt in den USA
  9. Das Tor Project hat seinen Sitz in den USA und wurde in der Vergangenheit stark von US-Regierungsstellen finanziert.

Zum Glück sitzen nicht alle Strukturen in den USA:

  1. Manche Foundations wie OpenStreetMap oder Collabora haben ihren Sitz in Großbritannien. Das stärkt zwar die Unabhängigkeit von den USA, bedeutet aber keineswegs bessere Bedingungen im Bereich Überwachung und Datenschutz. Die jüngsten Schwierigkeiten von Apple sollten hier Mahnung genug sein.
  2. Die GrapheneOS Foundation ist ziemlich versteckt, sitzt aber vermutlich aktuell in Kanada.
  3. BigBlueButton Inc. sitzt ebenfalls in Kanada.
  4. Nur sehr wenige Entwicklungen wie LibreOffice oder Nextcloud sitzen wirklich in der EU.

Das bedeutet natürlich nicht, dass eine Hinwendung zu Open-Source falsch ist. Den Kopf in den Sand stecken und einfach dem US-Tech-Oligopol mit seinen opportunistischen politischen Wendungen zu folgen, kann mit Sicherheit nicht die Lösung sein. Letztlich bietet nur eine kollaborative Entwicklung und offene und transparente Strukturen genug Unabhängigkeit vom Tech-Oligopol, das sich (hauptsächlich) in den USA formiert hat. Es sitzen natürlich auch nicht alle Hauptentwickler und Contributors im Land, in dem die jeweilige Stiftung/Foundation angesiedelt ist.

Ich halte es nur für falsch zu kommunizieren, dass eine Hinwendung zu Open-Source alleine alle unsere Probleme löst, denn auch innerhalb der Open-Source-Projekte haben die USA eine übermächtige Position und die meisten Projekte müssen sich direkt oder indirekt den US-Bestimmungen beugen. Wer das unterschlägt, betreibt billige Open-Source-Propaganda, um auf einer aktuellen Trump-Aufmerksamkeitswelle mitzugleiten.

12. April 2025

Die MZLA Technologies Corporation hat offiziell die Entwicklung von Thunderbird für Apple iOS gestartet.

Nachdem es Thunderbird für Windows, Apple macOS und Linux bereits seit über 20 Jahren gibt, ist Thunderbird Ende des vergangenen Jahres auch für Android erschienen. Nun ist auch die Entwicklung von Thunderbird für Android offiziell gestartet und das dazugehörige GitHub-Repository wurde für die Öffentlichkeit geöffnet.

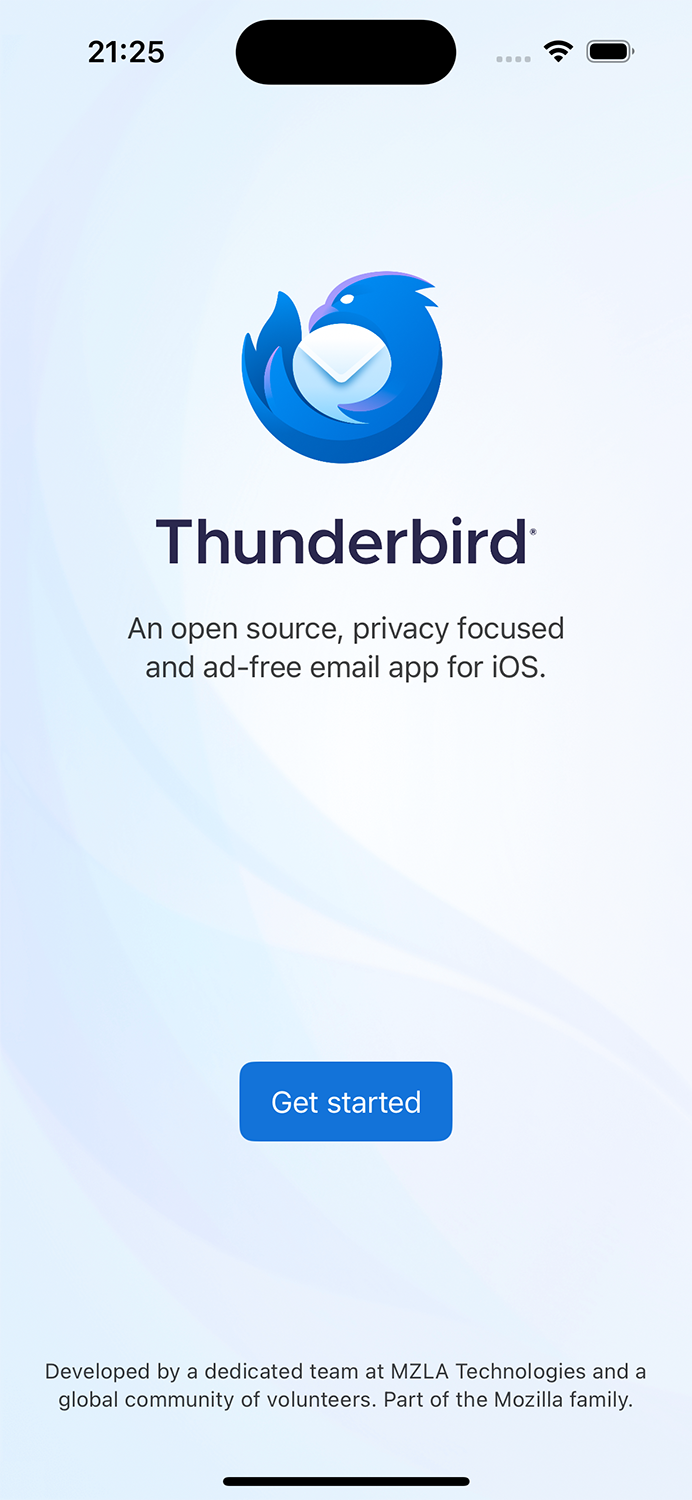
Anders als bei Thunderbird für Android, wo man mit K-9 Mail auf eine bereits existierende Basis aufsetzen konnte, wird Thunderbird für iOS eine komplette Neuentwicklung. Entsprechend wenig ist zu diesem Zeitpunkt zu sehen. Lediglich der Willkommensbildschirm wird bereits angezeigt.

Thunderbird für Apple iOS

Bis zu einem finalen Produkt ist es also noch ein weiter Weg. Eine erste Alpha-Version mit sehr eingeschränktem Funktionsumfang ist für Ende dieses Jahres geplant.

Daneben arbeitet MZLA an diversen weiteren Projekten, um das Thunderbird-Ökosystem zu vergrößern: Thunderbird Appointment, Thunderbird Send, Thunderbird Assist sowie Thundermail.

Der Beitrag Entwicklung von Thunderbird für Apple iOS gestartet erschien zuerst auf soeren-hentzschel.at.

Dieser Beitrag stammt ursprünglich aus dem Jahr 2014, wurde 2025 aber nochmal grundsätzlich überarbeitet, vor allem der Imagemagick- und ffmpeg-Abschnitt.

Ich finde, dass es kaum schönere Videos von Landschaften oder Städten gibt als Zeitrafferaufnahmen. Diese haben meistens eine Dynamik, die das gewisse Extra ausmachen.

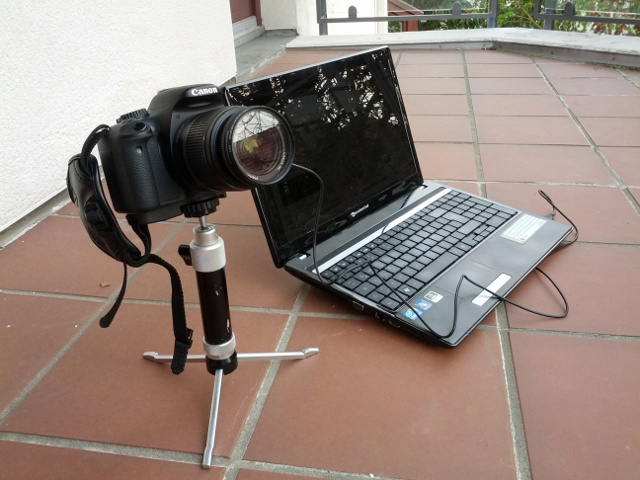
Jetzt habe ich bei eine recht gute Kamera herumliegen (Canon EOS 550D), die sehr gute Fotos macht. Jetzt hat sich mir die Frage gestellt: Kann man die Kamera in einstellbaren Intervallen auslösen lassen, sodass sie für mich die Zeitraffer-Fotos erstellt? Man kann!

Die Kamera zeitgesteuert auslösen

Leider gibt es für die Canon EOS 550D keine interne Funktion, mit der man massenhaft Bildern in voreingestellten Intervallen machen kann.

Möglicher Aufbau für Zeitrafferaufnahmen mit einer DSLR und Laptop

Externe Hardware

Es gibt aber kommerzielle Systeme, mit denen das geht. Diese kosten etwa 25 Euro. Irgendwann versuche ich mal, mir selbst so ein Teil zu basteln, aber das wird dann ein eigener Artikel hier im Blog 😉

Gphoto2

Die Mühen und das Geld kann man sich aber sparen, wenn man einen Laptop zur Verfügung hat, auf dem z.B. Ubuntu läuft. Denn mit einem kleinen Helferlein kann man diese Aufgabe auch über den PC steuern!

Das Paket nennt sich Gphoto2 und lässt sich in den meisten Distributionen sehr leicht installieren.

sudo apt-get install gphoto2

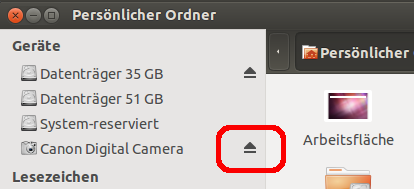
Nach der Installation kann man seine Kamera über USB anschließen. Vermutlich wird sie automatisch eingehängt, das umgeht man, indem man die Kamera auf PTP stellt oder sie einfach wieder aushängt. Das geht zum Beispiel in Nautilus, indem ihr den Escape-Button anklickt.

Kamera aushängen über Nautilus

Jetzt kann man überprüfen, ob gphoto2 mit der Kamera zusammenarbeitet. Das macht man mit dem folgenden Befehl, der die Typenbezeichnung der angeschlossenen Kamera ausgeben sollte (siehe meine Ausgabe).

$ gphoto2 --auto-detect
Modell                         Port                                            
----------------------------------------------------------
Canon EOS 550D                 usb:002,003

Jetzt kann es losgehen. Die Kamera hatte ich im M-Modus (manuell) und habe folgendes manuell eingestellt:

  • ISO,
  • Blende,
  • Verschlusszeit,
  • Weißabgleich und
  • Fokus

Ist man im Halbautomatik-Modus (Av oder Tv) können sich die Bilder in der Helligkeit unterscheiden. Den Autofokus kann man am Anfang verwenden, sollte ihn dann aber abschalten. Das sieht auf dem Video sonst nicht schön aus!

Mit dem folgenden Befehl werden die Bilder für das Zeitraffer aufgenommen.

gphoto2 --capture-image-and-download -I 5 -F 600

Die Einstellungen:

  • –capture-image-and-download  → Die Bilder werden geschossen und sofort auf den Computer geladen. Auf der Speicherkarte sind die Bilder nicht mehr!
    Alternative: –capture-image  → Die Bilder werden auf der Speicherkarte abgelegt.
  • -I 5  → Das Intervall der Aufnahmen beträgt 5 Sekunden
  • -F 600  → Es werden 600 Aufnahmen gemacht.

Wer noch mehr einstellen möchte, kann sich über den folgenden Befehl all seine Einstellmöglichkeiten auflisten lassen:

gphoto2 --list-config

 Aus einer Bilderserie ein Timelapse-Video machen

Der schwierigste Schritt ist gemacht. Den Rest übernimmt für uns mal wieder Imagemagick, das Bildverarbeitungsprogramm aus der Konsole. Das Herrliche daran: mit wenigen Zeilen kann man mit einem Rutsch alle seine Bilder bearbeiten lassen.

Bilder auf Full-HD Auflösung bringen

Da die Kamera die Bilder in einer sehr hohen Auflösung aufnimmt, muss man diese auf Videogröße skalieren.

Wenn man sich mit dem Terminal im Ordner der Bilder befindet, verkleinert man sie mit dem folgenden Einzeiler auf die Auflösung 1920×1280 (das Bildverhältnis zwingt uns zunächst dazu).

x=1; for i in *.jpg; do convert $i -resize 1920x1280 -shave 0x100 `printf "%05d.jpg" $x`; x=$(($x+1)); done

mit -shave schneiden wir oben und unten jeweils 100 Pixel ab, um auf die finale Auflösung von 1920×1080 Pixel (Full-HD) zu gelangen.

Weiteres Beispiel: Bilder zurechtschneiden und drehen (crop und rotate)

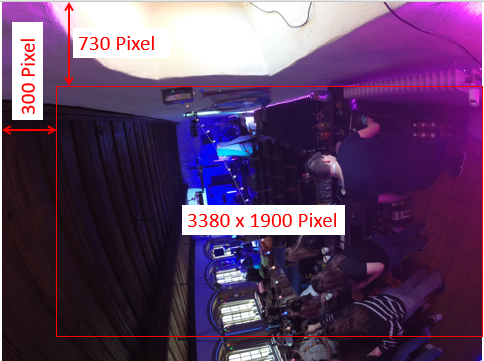
Die Bilderserie wurde mit einer Gopro aufgezeichnet. Der Bildausschnitt muss noch zurechtgeschnitten werden und um 90 ° gedreht werden. Das kann man mit folgendem Befehl durchführen.

$ x=1; for i in *.jpg; do convert $i -crop 3380x1900+300+730 +repage -rotate 90 `printf "%05d.jpg" $x`; x=$(($x+1)); done

Die Geometrie-Angaben für imagemagick Breite x Höhe geben die Größe des fertigen Bildes an. Der Offset x und y wird von der oberen linken Ecke gemessen. Ich habe sie mittels Bildbearbeitungssoftware herausgemessen. Mit +repage stellt man sicher, dass Leinwand und Bild richtig zueinander ausgerichtet sind. Am Ende rotiert die Flagge -rotate das Bild um 90° im Uhrzeigersinn.

Einzelbilder zu Video konvertieren

Mit diesem letzten Befehl verbindet man nun alle Einzelbilder zu einem Video. Ich habe hier eine Framerate von 25 fps (Frames per second) gewählt. Man kann auch weniger nehmen, dann dauert das Video etwas länger, ruckelt allerdings.

ffmpeg -r 25 -f image2 -i 0%04d.jpg -c:v libx264 -profile:v high -level 4.0 -pix_fmt yuv420p -movflags +faststart zeitraffer.mp4

Zu beachten ist der Punkt -i 0%04d.jpg . Die Dateien müssen z.B. 00001.jpg genannt sein, das haben wir oben mit imagemagick sichergestellt. Mit der genannten Flagge teile ich das ffmpeg mit, dass eine vierstellige Dezimalzahl in den Dateinamen vorkommt, nach der es die Bilder aneinandersetzen soll.

  • -profile:v high -level 4.0: das stellt die Kompatibilität zu Handys (z.B. mit Android) sicher
  • -movflags +faststart: Stellt den Metatag „moov“ an den Beginn der Datei, sodass das Video schon starten kann, bevor es vollständig geladen ist. Das ist wichtig für Handykompatibilität
  • -pix_fmt yuv420p: Das ist das am weitesten verbreitete Pixelformat.
  • optional: -vf scale=1280:720 für eine niedrigere Auflösung
  • optional: -b:v 2M für eine niedrigere Bitrate

Einstellungen für 4K-Videos

4K-Videos haben eine Auflösung von 3840×2160 Pixeln und sind nur auf wenigen Geräten in voller Größe abspielbar.

Tipps und Tricks

Zeitraffer planen

Bevor ihr ein Zeitraffer aufnehmt, solltet ihr es planen. Es ist wichtig zu wissen, wie lange das fertige Video dauern wird und wie schnell sich die Objekte darauf bewegen sollen.

Für ein 30-Sekunden-Video sind  30×25= 750 Fotos notwendig. Wenn in diesen 30 Sekunden ein Zeitraum von 60 Minuten abgebildet werden soll, muss man das Intervall auf 4,8 ~ 5 Sekunden stellen.

Spiegelreflex-Kameras vermeiden

Wer professionell oder zumindest häufiger Zeitraffer aufnehmen möchte, sollte sich eine Alternative zu einer Spiegelreflex-Kamera überlegen. Meine Kamera ist laut (dubioser) Foren im Internet auf 50.000 Bilder ausgelegt, danach beginnen die Probleme. Die Kamera hat also starken Wertverlust durch die Zeitraffer, da hier in kurzer Zeit viele Bilder gemacht werden.

Anzahl der Auslösungen der Kamera anzeigen

Die Anzahl der Auslösungen der Kamera kann man ebenfalls mit gphoto2 auslesen. Man startet es im Terminal in einer ncurses-Umgebung und navigiert durch das Menü: Statusinformationen → Auslösezahl

gphoto2 --config

 Weiterführende Links

The post Timelapse aufnehmen und mit imagemagick und ffmpeg zu einem Video umwandeln first appeared on bejonet - Linux | Smart Home | Technik.

10. April 2025

In der vergangenen Woche ist es einem Kommentar-Spammer gelungen meinen SPAM-Filter zu überwinden und die Kommentarspalte eines älteren Artikels mit SPAM zu füllen.

Eine erste Analyse ergab, dass diese SPAM-Welle von IP-Adressen aus durchgeführt wurde, die in der Russischen Föderation registriert sind. Da der großteil der unerwünschten Zugriffe auf meinen Server aus Russland und China stammen, habe ich eine erste Maßnahme ergriffen: Zugriffe von IP-Adressen aus der Russischen Föderation und China werden blockiert. Damit hatte ich mir zumindest Luft verschafft, um die Lage später etwas genauer zu analysieren.

Erste Erkenntnisse einer oberflächen Analyse

  • Nachdem die Zugriffe aus Russland und China gesperrt waren, erkannte ich, dass auch von IP-Adressen aus ganz anderen Regionen wie z.B. Vereinigte Arabische Emirate und Niederlande versuchte wurde SPAM in meinem Blog abzuladen; diese Versuche wurden jedoch von Antispam Bee blockiert
  • Auffällig oft wurde eine E-Mail-Adresse aus der Domain ‚.ru‘ für die Kommentare verwendet
  • Zwei ältere Artikel aus 2015 und 2022 waren auffällig oft das Ziel der Spammer
  • In den letzten 6 Tagen sind insgesamt 416 SPAM-Kommentare eingegangen, von denen ich 129 manuell markieren musste

Gegenmaßnahmen

  • Alle Kommentare, die innerhalb von Inhalt, Autornamen, URL oder E-Mail-Adresse die Zeichenkette ‚.ru‘ enthalten, müssen moderiert werden
  • Bevor ein Kommentar erscheint, muss der Autor bereits einen freigegebenen Kommentar geschrieben haben; alle anderen werden moderiert
  • Für die zwei am stärksten betroffenen Artikel habe ich die Kommentarfunktion deaktiviert

Die über Iptables konfigurierte Sperrliste habe ich voerst wieder deaktiviert.

Status um 2025-04-10T20:46+02

  • Nach der Umsetzung der ersten zwei Gegenmaßnahmen, wurden noch vier Kommentare von Antispam Bee blockiert
  • Seit der Umsetzung der dritten Gegenmaßnahme ist kein weiterer unerwünschter Kommentar eingegangen
  • Ich beobachte die Lage weiter.

In den letzten Tagen, musste ich hier im Blog leider beobachten, wie sich ein Spammer an den wachsamen Augen der Antispam Bee vorbeigeschlichen hat und einzelne SPAM-Kommentare unter einem älteren Artikel aus dem Jahr 2015 hinterlassen hat.

Was mit einzelnen Kommentaren begann, erweiterte sich dann zu einer kleinen SPAM-Attacke, die in der Nacht vom 10.04.2025 weitere 129 SPAM-Kommentare unter den Artikel spülte. Dabei wurden 30 unterschiedliche IP-Adressen verwendet, die alle in der Russischen Föderation registriert sind.

Nach einer Sichtung weiterer blockierter SPAM-Kommentare stelle ich fest, dass der überwiegende Teil des SPAMs aus der Russischen Föderation und China kommt. IP-Adressen aus diesen Regionen werden auch regelmäßig durch fail2ban blockiert.

Da der letzte Spammer durch den Wechsel der IP-Adressen, bestehende Mechanismen jedoch unterlaufen konnte, baue ich nun eine weitere Verteidigungslinie auf. Zukünftig werden Zugriffe von IP-Adressen aus der Russischen Föderation und China von Iptables blockiert.

Update 2025-04-10T18:40+02: Ich habe die Maßnahme vorerst wieder ausgesetzt und prüfe, ob angepasste Kommentar-Einstellungen ausreichen, um dem Kommentar-SPAM zu begegnen. Ich lasse die folgende Lösung als Dokumentation online. Evtl. muss ich doch wieder darauf zurückfallen.

Hier ist eine iptables-Lösung zum Blockieren von IP-Adressen aus Russland und China:

Vorbereitung: GeoIP-Modul installieren

~# apt install xtables-addons-common geoip-bin libtext-csv-xs-perl
~# /usr/libexec/xtables-addons/xt_geoip_dl
~# /usr/libexec/xtables-addons/xt_geoip_build -D /usr/share/xt_geoip RU CN

Iptables-Regel erstellen und für persistenz speichern

~# iptables -A INPUT -m geoip --src-cc RU,CN -j DROP
~# iptables-save > /etc/iptables/rules.v4

Automatische Updates der Geo-IP-Daten einrichten

~# cat /usr/local/bin/geoip_update.sh 
# /usr/local/bin/geoip_update.sh
#!/bin/bash
wget -O /tmp/GeoIPCountryCSV.zip https://dl.miyuru.lk/geoip/maxmind/country/maxmind4.dat.zip
unzip -o /tmp/GeoIPCountryCSV.zip -d /usr/share/xt_geoip/
/usr/libexec/xtables-addons/xt_geoip_build -D /usr/share/xt_geoip RU CN
rm /tmp/GeoIPCountryCSV.zip

~# crontab -l
# Cronjob täglich um 3 Uhr
4 3 * * * /usr/local/bin/geoip_update.sh

Test und Logging aktivieren

# Zuerst in der Firewall-Chain testen
~# iptables -L -n -v | grep 'DROP.*geoip'

# Logging aktivieren (optional für Debugging)
~# iptables -I INPUT -m geoip --src-cc RU,CN -j LOG --log-prefix "[GEOIP BLOCK]"

Hinweis: Den Vorschlag für obige Lösung habe ich mir von perplexity.ai generieren lassen. Dabei musste ich lediglich den Pfad zu /usr/libexec/xtables-addons korrigieren, welcher fälschlicherweise auf /usr/lib/ zeigte.

Fazit

Das Internet ist kaputt. Die Zeiten in denen die Nutzer respektvoll und umsichtig miteinander umgingen, sind lange vorbei.

Mir ist bewusst, dass auch eine Sperrung von IP-Adressen basierend auf Geolokation keine absolute Sicherheit bietet und man mit dieser groben Maßnahme auch mögliche legitime Zugriffe blockiert. Allerdings prasseln aus diesen Teilen der Welt so viele unerwünschte Zugriffsversuche auf meinen kleinen Virtual Private Server ein, dass ich hier nun einen weiteren Riegel vorschiebe.

Welche Maßnahmen ergreift ihr, um unerwünschte Besucher von euren Servern fernzuhalten? Teilt eure Maßnahmen und Erfahrungen gern in den Kommentaren oder verlinkt dort eure Blog-Artikeln, in denen ihr darüber geschrieben habt.

9. April 2025

Mozilla hat bekannt gegeben, dass die US-Regierung um Donald Trump und Elon Musk bereits zugesicherte Fördergelder für die Mozilla Foundation in Millionenhöhe gestrichen hat. Aus diesem Grund ruft die Mozilla Foundation zu Spenden auf, um die Zukunft wichtiger Projekte wie Mozilla Common Voice zu sichern.

Die United States Agency for International Development (USAID) ist eine US-Bundesbehörde, welche nach Angaben von Mozilla derzeit besonders stark von der Einmischung Donald Trumps und Elon Musks in die Forschungs- und Technologieförderung der Vereinigten Staaten von Amerika betroffen sei. Die USAID streicht nun offiziell einen großen Teil ihrer Förderprogramme, wovon auch Mozilla betroffen ist.

So ist bereits beschlossen, dass Mozilla 2,5 Millionen USD Fördergelder für die Mozilla Responsible Computing Challenge nicht erhalten wird. Im Rahmen dieses Programms schult Mozilla Technologen darin, Ethik, Gerechtigkeit und das Gemeinwohl in den technologischen Entwicklungen zu verankern. Die Entscheidung gefährdet technische Bildungsprogramme in Kenia, Indien und Südafrika.

Außerdem muss sich Mozilla sorgen, weitere 1,05 Millionen USD nicht zu erhalten, die für Mozilla Common Voice gedacht waren. Bei Common Voice handelt es sich um den weltweit größten öffentlichen Datensatz menschlicher Stimmen, der kostenlos zur Verfügung gestellt wird und sprachgesteuerte Technologien inklusiver macht, indem sichergestellt wird, dass Menschen besser verstanden werden, unabhängig davon, welche Sprache sie sprechen.

Diese Fördergelder waren Mozilla für den Zeitraum der kommenden drei Jahre zugesichert. Die Streichung stellt eine akute Gefährdung dieser Mozilla-Initiativen dar. Aus diesem Grund bittet die Mozilla Foundation aktuell um Spenden, um diese wichtigen Projekte am Leben zu erhalten.

Jetzt für die Mozilla Foundation spenden

Der Beitrag US-Regierung streicht Fördergelder für Mozilla Foundation in Millionenhöhe erschien zuerst auf soeren-hentzschel.at.

8. April 2025

Mozilla hat Firefox 137.0.1 veröffentlicht und behebt damit mehrere Probleme der Vorgängerversion.

Download Mozilla Firefox 137.0.1

Mit Firefox 137.0.1 behebt Mozilla ein Problem, bei dem Ordner-Verknüpfungen unter Windows beim Hochladen von Dateien fälschlicherweise als Dateien behandelt wurden, was die Auswahl von Dateien im Zielordner verhinderte.

Ein durch die Sicherheits-Software Qihoo 360 Total Security verursachter Firefox-Absturz unter Windows wurde behoben, ebenso wie eine weitere potenzielle Absturzursache bei Programmstart.

Der Beitrag Mozilla veröffentlicht Firefox 137.0.1 erschien zuerst auf soeren-hentzschel.at.

7. April 2025

Ich beantworte hier meine eigene Frage, damit ich zukünftig nicht so lange im Internet nach der Anwort suchen muss.

Mein Ziel ist es, eine virtuelle Maschine mit dem Kommando virt-install zu installieren, zu welcher ich mich anschließend mit dem Kommando virsh console <domain> verbinden kann, um z.B. das Netzwerk konfigurieren zu können.

Dies geht mit folgendem Befehl:

$ virt-install --connect qemu:///system --name vm1 --memory 4096 --vcpus 2 --disk VirtualMachines/vm1.qcow2,size=40 --os-variant rhel9.5 --cdrom iso/rhel-9.5-x86_64-dvd-ks.iso --network network=lab1,model=virtio --console pty,target_type=virtio

Der entscheidende Teil ist dabei --console pty,target_type=virtio. Der folgende Codeblock zeigt nun noch die erfolgreiche Verbindung zur seriellen Konsole der VM:

$ virsh -c qemu:///system console vm1 --safe
Connected to domain 'vm1'
Escape character is ^] (Ctrl + ])

localhost login:

Fertig.