staging.inyokaproject.org

2025 Woche 46

14. November 2025

Thunderbird steht nicht mehr nur für einen E-Mail-Client. Mit Thunderbird Pro steht ein kostenpflichtiges Zusatzangebot in den Startlöchern, inklusive dem neuen E-Mail-Dienst Thundermail. Nun gibt es neue Informationen zum Funktionsumfang sowie zum Preis.

Thunderbird ist vor allem für seinen kostenlosen E-Mail-Client für Windows, macOS und Linux bekannt. Seit November 2024 gibt es Thunderbird auch für Android, Thunderbird für iOS ist in Entwicklung. Doch dabei soll es nicht bleiben: Die MZLA Technologies Corporation möchte ein ganzes Ökosystem aus Clients und Diensten als Alternative zu denen der Tech-Giganten wie Google Mail und Microsoft Office 365 etablieren, welches zu 100 Prozent Open Source ist. So wurde im März mit Thunderbird Pro und Thundermail eine Reihe neuer Dienste inklusive einem eigenen E-Mail-Dienst angekündigt.

Das umfasst Thunderbird Pro in seiner ersten Version

In seiner ersten Version umfasst Thunderbird Pro drei Dienste: Thundermail ist ein eigener E-Mail-Dienst, Thunderbird Appointment ist ein Dienst zur gemeinsamen Terminfindung und Thunderbird Send ist ein Dienst zum Versenden von Dateien. Weitere Dienste sind für die Zukunft geplant.

E-Mails auf Servern in Deutschland: Thundermail

Der E-Mail-Dienst Thundermail hat seinen Server-Standort in Deutschland und unterliegt damit den strengen Datenschutzvorschriften der Europäischen Union. Neben traditionellen Protokollen wie IMAP und SMTP wird auch das moderne JMAP-Protokoll unterstützt. Der Nutzer kann wahlweise @thundermail.com oder @tb.pro als Domain verwenden – oder eine eigene Domain.

Thundermail

Termine finden leicht gemacht: Thunderbird Appointment

Mit Thunderbird Appointment können Verfügbarkeiten geteilt und Termine gefunden werden. Thunderbird Appointment ist unter anderem kompatibel mit dem Google-Kalender und integriert auch Drittanbieter-Tools wie Zoom. Auch eine Termin-Synchronisation via CalDAV wird unterstützt.

Thunderbird Appointment

Sicheres Versenden von Dateien: Thunderbird Send

Thunderbird Send kann zum sicheren Versenden von Dateien genutzt werden, die dabei Ende-zu-Ende verschlüsselt werden. Optional können die Dateien auch mit einem Passwort zusätzlich geschützt werden. Dateien bis zu einer Größe von 20 GB stellen kein Problem dar. Im E-Mail-Client Thunderbird können die Dateien ganz einfach wie normale Dateianhänge ausgewählt werden. Empfänger mit Thunderbird sehen diese Dateien dann wiederum wie Dateianhänge, alle anderen als Link.

Thunderbird Send

Das kostet Thunderbird Pro

Die MZLA Technologies Corporation nennt zu Beginn lediglich einen „Early Bird Plan”. Das heißt, der Preis wird langfristig gesehen vermutlich höher sein. Bei einer jährlichen Bezahlung kostet Thunderbird Pro 9 USD pro Monat. Darin inkludiert sind 30 GB Speicher für E-Mails, 300 GB Speicher für Thunderbird Send, 15 E-Mail-Adressen sowie drei benutzerdefinierte Domains.

Wie gesagt soll Thunderbird Pro in Zukunft noch um weitere Dienste erweitert werden. Außerdem wird mit Thunderbird Pro nicht nur die Nutzung der neuen Dienste bezahlt, sondern auch die Entwicklung des E-Mail-Clients Thunderbird finanziell unterstützt, der weiterhin kostenlos und werbefrei bleiben wird.

Noch befindet sich Thunderbird Pro in einer geschlossenen Testphase. Nutzer können sich aber bereits auf eine Warteliste setzen lassen, um als erstes Zugang zu erhalten, sobald die Verfügbarkeit erweitert wird.

Der Beitrag Informationen zum Funktionsumfang und Preis von Thunderbird Pro erschien zuerst auf soeren-hentzschel.at.

Die MZLA Technologies Corporation hat mit Thunderbird 145 eine neue Version seines Open Source E-Mail-Clients für Windows, Apple macOS und Linux veröffentlicht. Großes Highlight: Die erste offizielle Unterstützung von Microsoft Exchange.

Neuerungen von Thunderbird 145

Mit Thunderbird 145 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht. Das Update bringt eine erste native Unterstützung für Microsoft Exchange über Exchange Web Services. Außerdem unterstützt Thunderbird jetzt auch DNS über HTTPS (DoH). der neue Dialog zur Account-Unterstützung erlaubt jetzt auch die manuelle Konfiguration. Die Bezeichnung „Junk” wurde durch „Spam” ersetzt. 32-Bit-Versionen von Linux werden nicht länger unterstützt. Dazu kommen diverse Fehlerkorrekturen und Verbesserungen unter der Haube, welche sich in den Release Notes (engl.) nachlesen lassen. Auch Sicherheitslücken wurden behoben.

Der Beitrag Thunderbird 145 mit Exchange-Unterstützung veröffentlicht erschien zuerst auf soeren-hentzschel.at.
13. November 2025

Die Tage hatte ich zum ersten Mal seit ich Linux nutze einen Kernel Panic. Lustigerweise tangiert mich das nicht mehr so wie früher, weil ich mir immer sicher bin, dass das recht geräuschlos zu lösen ist. Ok und weil ich ein Backup habe.

Das einzige Aufregende war, dass ich an diesem Computer das BTRFS Filesystem teste. Und die Partition /dev/sda1 wollte nicht mehr booten.

Also der Kernel Panic leitet mich in den initramfs mit einer Busybox, in der ich ein paar Möglichkeiten habe etwas zu tun.

Nach 10 Minuten Internetrecherche und diversen Plausibilitätsprüfungen bezüglich des Datums der Beiträge (sollte nicht zu alt sein) und des Problems (sollte recht nah an der Fehlermeldung sein), fand ich die einfache Lösung

btrfs rescue zero-log /dev/sda1

Was ist zero-log?

zero-log 

Löschen Sie den Dateisystem-Protokollbaum.

Dieser Befehl löscht den Dateisystem-Protokollbaum. Dies kann bestimmte Probleme beheben, wenn das Dateisystem während der Protokollwiedergabe nicht gemountet werden kann. Nachfolgend finden Sie Beispiele für Stack-Traces, die im Systemprotokoll angezeigt werden können.

Hinweis
Das Löschen des Protokolls kann zum Verlust von Änderungen führen, die seit der letzten Transaktionsübernahme vorgenommen wurden. Dies kann bis zu 30 Sekunden (standardmäßige Übernahmeperiode) oder weniger dauern, wenn die Übernahme durch andere Dateisystemaktivitäten impliziert wurde.

Anhand des Kernel-Backtrace kann festgestellt werden, ob Zero-Log erforderlich ist:

    ? replay_one_dir_item+0xb5/0xb5 [btrfs]
    ? walk_log_tree+0x9c/0x19d [btrfs]
    ? btrfs_read_fs_root_no_radix+0x169/0x1a1 [btrfs]
    ? btrfs_recover_log_trees+0x195/0x29c [btrfs]
    ? replay_one_dir_item+0xb5/0xb5 [btrfs]
    ? btree_read_extent_buffer_pages+0x76/0xbc [btrfs]
    ? open_ctree+0xff6/0x132c [btrfs]

Wenn die Fehler wie oben beschrieben auftreten, sollte Zero-Log verwendet werden, um das Protokoll zu löschen, und das Dateisystem kann wieder normal gemountet werden. Die zu suchenden Schlüsselwörter sind „open_ctree“, was bedeutet, dass es sich um einen Fehler während des Mountens handelt, und Funktionsnamen, die „replay“, „recover“ oder „log_tree“ enthalten.

Mehr Infos zu zero-log findest du in der Dokumentation von BTRFS hier BTRFS Rescue

Views: 68

Die Tage hatte ich zum ersten Mal seit ich Linux nutze einen Kernel Panic. Lustigerweise tangiert mich das nicht mehr so wie früher, weil ich mir immer sicher bin, dass das recht geräuschlos zu lösen ist. Ok und weil ich ein Backup habe.

Das einzige Aufregende war, dass ich an diesem Computer das BTRFS Filesystem teste. Und die Partition /dev/sda1 wollte nicht mehr booten.

Also der Kernel Panic leitet mich in den initramfs mit einer Busybox, in der ich ein paar Möglichkeiten habe etwas zu tun.

Nach 10 Minuten Internetrecherche und diversen Plausibilitätsprüfungen bezüglich des Datums der Beiträge (sollte nicht zu alt sein) und des Problems (sollte recht nah an der Fehlermeldung sein), fand ich die einfache Lösung

btrfs rescue zero-log /dev/sda1

Was ist zero-log?

zero-log 

Löschen Sie den Dateisystem-Protokollbaum.

Dieser Befehl löscht den Dateisystem-Protokollbaum. Dies kann bestimmte Probleme beheben, wenn das Dateisystem während der Protokollwiedergabe nicht gemountet werden kann. Nachfolgend finden Sie Beispiele für Stack-Traces, die im Systemprotokoll angezeigt werden können.

Hinweis
Das Löschen des Protokolls kann zum Verlust von Änderungen führen, die seit der letzten Transaktionsübernahme vorgenommen wurden. Dies kann bis zu 30 Sekunden (standardmäßige Übernahmeperiode) oder weniger dauern, wenn die Übernahme durch andere Dateisystemaktivitäten impliziert wurde.

Anhand des Kernel-Backtrace kann festgestellt werden, ob Zero-Log erforderlich ist:

    ? replay_one_dir_item+0xb5/0xb5 [btrfs]
    ? walk_log_tree+0x9c/0x19d [btrfs]
    ? btrfs_read_fs_root_no_radix+0x169/0x1a1 [btrfs]
    ? btrfs_recover_log_trees+0x195/0x29c [btrfs]
    ? replay_one_dir_item+0xb5/0xb5 [btrfs]
    ? btree_read_extent_buffer_pages+0x76/0xbc [btrfs]
    ? open_ctree+0xff6/0x132c [btrfs]

Wenn die Fehler wie oben beschrieben auftreten, sollte Zero-Log verwendet werden, um das Protokoll zu löschen, und das Dateisystem kann wieder normal gemountet werden. Die zu suchenden Schlüsselwörter sind „open_ctree“, was bedeutet, dass es sich um einen Fehler während des Mountens handelt, und Funktionsnamen, die „replay“, „recover“ oder „log_tree“ enthalten.

Mehr Infos zu zero-log findest du in der Dokumentation von BTRFS hier BTRFS Rescue

11. November 2025

Mozilla hat Firefox 145 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen – wie immer auf diesem Blog weit ausführlicher als auf anderen Websites.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Bester Fingerprinting-Schutz aller Browser

Basierend auf Mozillas Forschung zur Reduzierung des digitalen Fingerabdrucks hat Mozilla die nächste Stufe seines Fingerprinting-Schutzes im strengen Modus des Schutzes vor Aktivitätenverfolgung sowie in privaten Fenstern aktiviert. In Zukunft sollen die neuen Maßnahmen für alle Nutzer aktiviert werden.

Die neuen Schutzmaßnahmen reduzieren den Prozentsatz der als einzigartig angesehenen Nutzer fast um die Hälfte. Nach Angaben von Mozilla ist Firefox dank der neuen Abwehrmaßnahmen der erste Browser mit einem solch tiefen Einblick in Fingerprinting und der Browser mit den wirksamsten Maßnahmen zur Reduzierung des Fingerabdrucks.

Ebenfalls neu im strengen Schutz vor Aktivitätenverfolgung ist der zustandslose Modus des Bounce-Tracking-Schutzes, um fortgeschrittene Tracking-Methoden zu blockieren, die auf Weiterleitungen basieren.

Zugriff auf gespeicherte Zugangsdaten über Sidebar

Neben dem Zugriff auf gespeicherte Passwörter via about:logins kann jetzt auch über eine neue Sidebar auf die Zugangsdaten zugegriffen werden, die parallel zur aktiven Website sichtbar ist.

Firefox 145

Überblick über Tabs in geschlossenen Tab-Gruppen

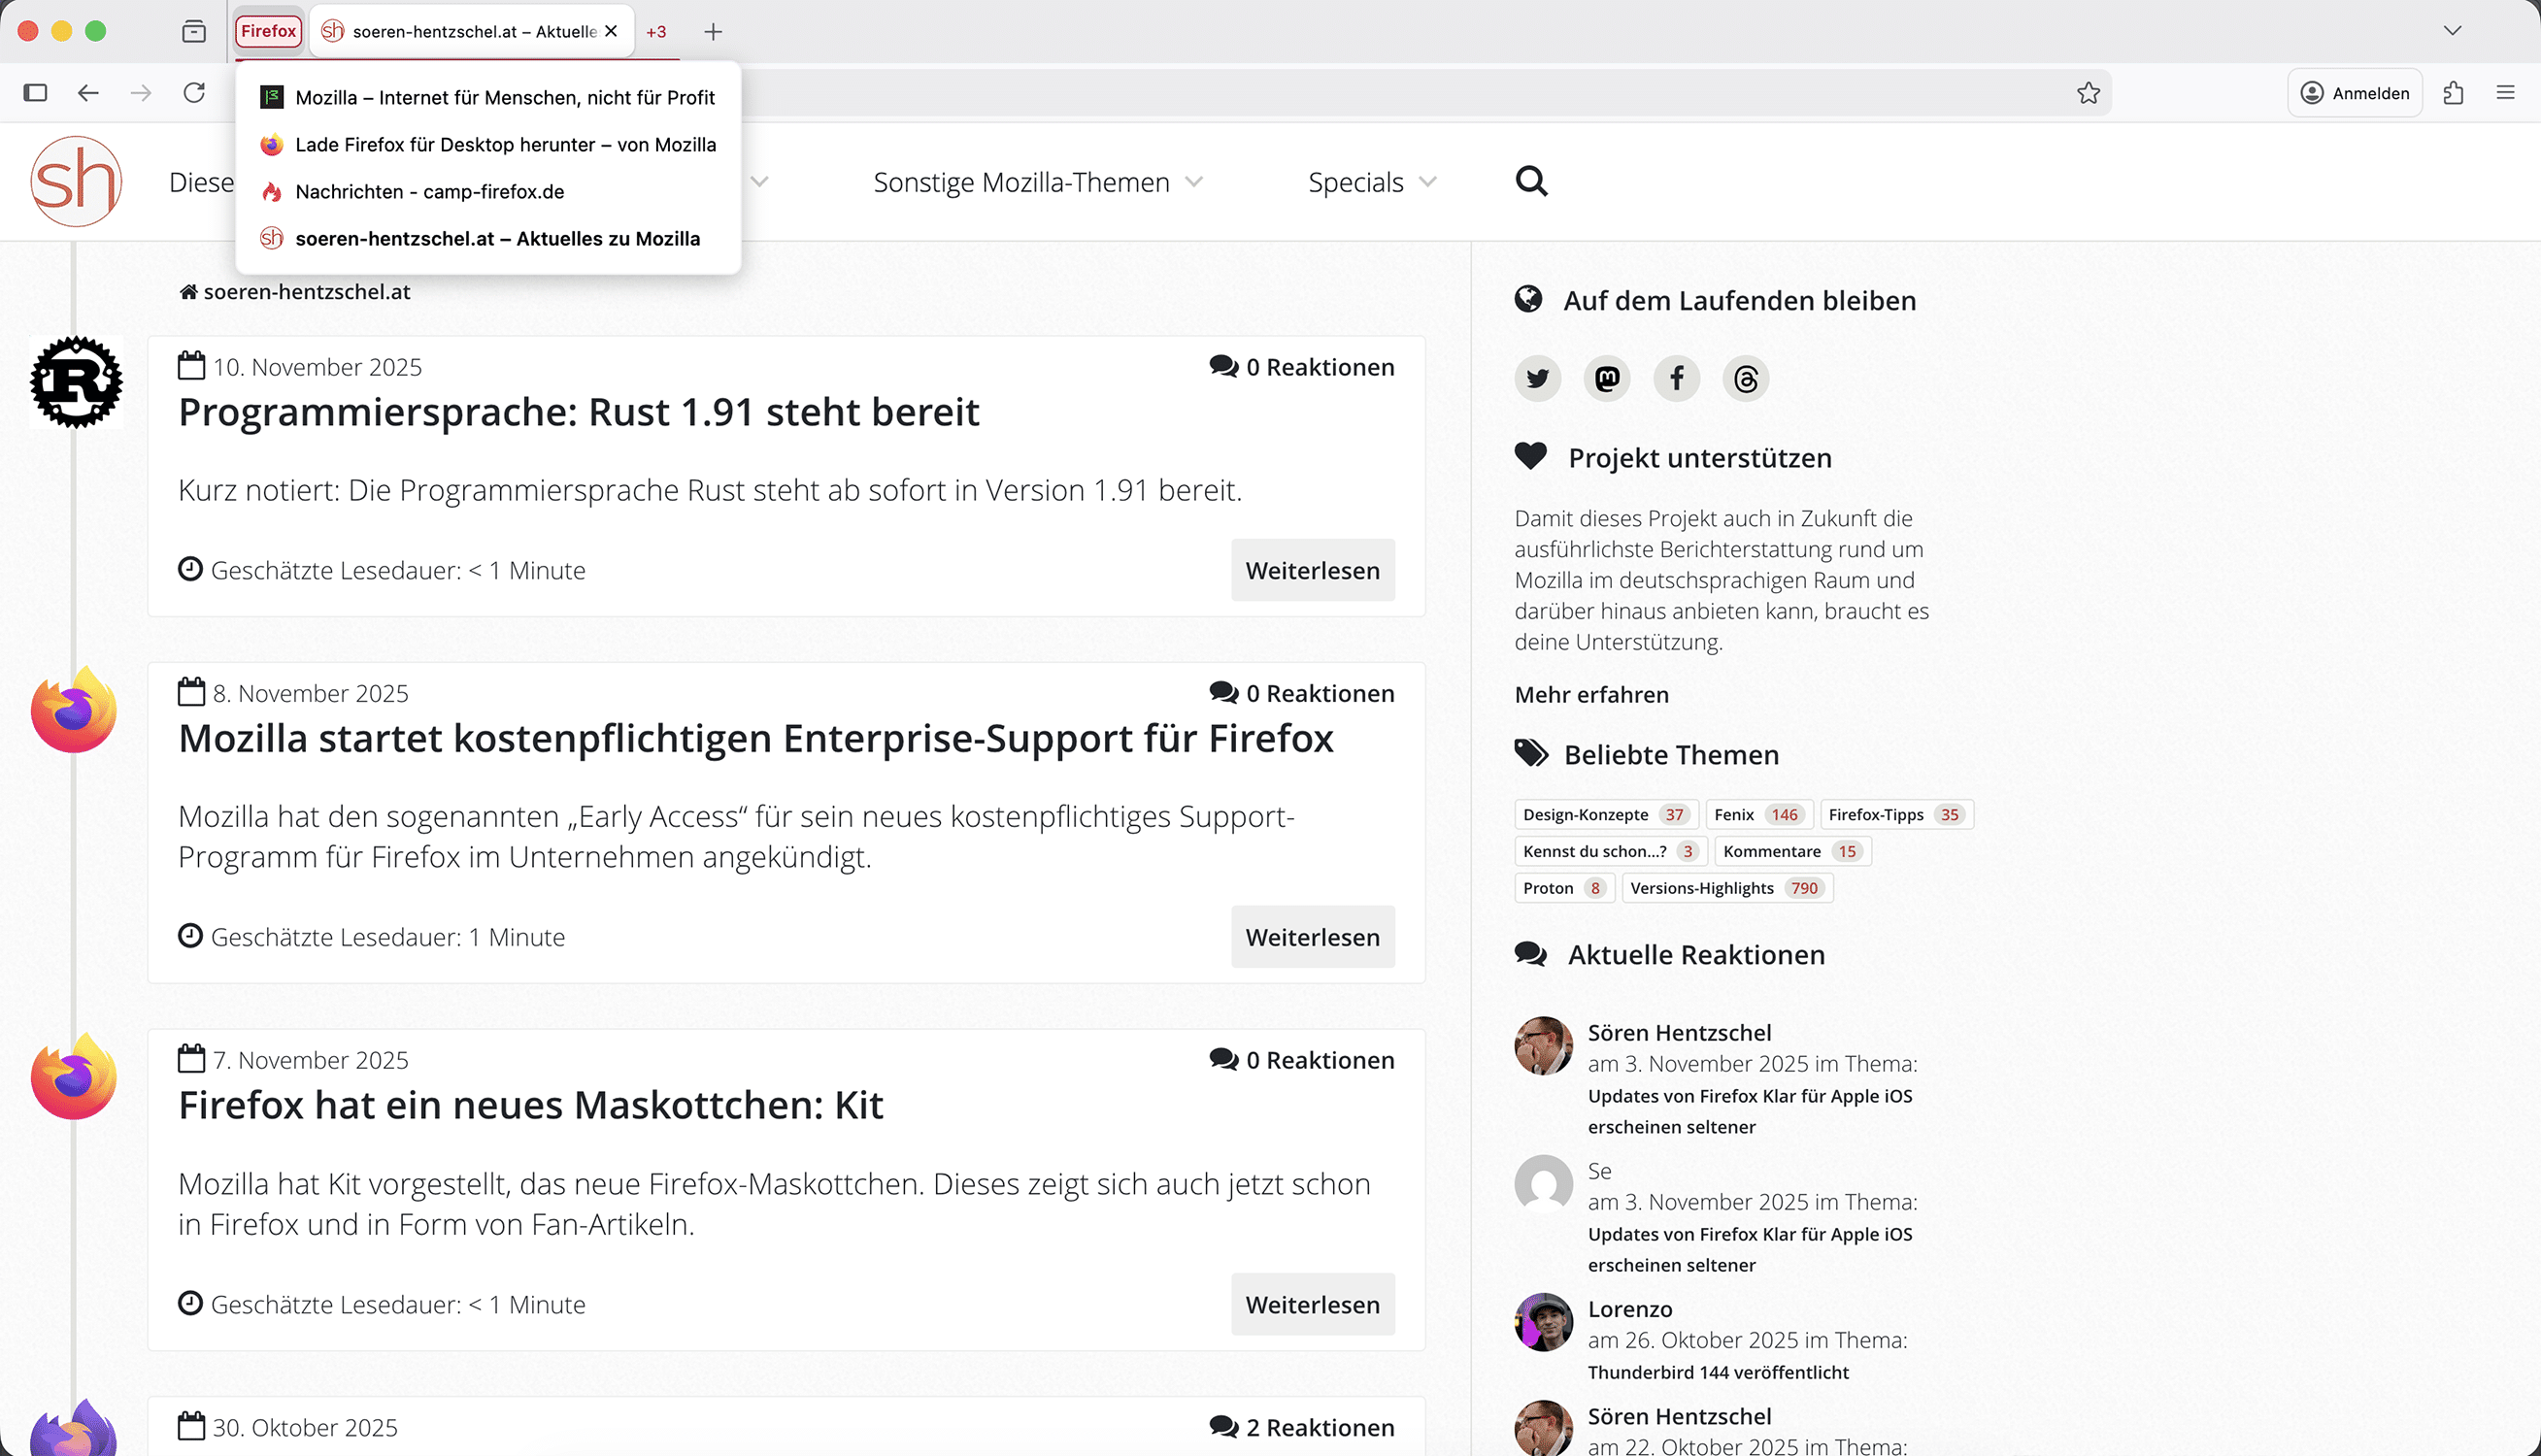
Wird mit der Maus über eine geschlossene Tab-Gruppe gefahren, sieht man nun alle Tabs aufgelistet, welche sich in dieser Tab-Gruppe befinden.

Firefox 145

Kommentare in PDF-Dateien

Der integrierte PDF-Betrachter wurde um die Möglichkeit erweitert, Textstellen zu kommentieren. Neben einer farblichen Markierung der entsprechenden Textstelle kann der jeweilige Kommentar über eine Schaltfläche ein- oder ausgeblendet werden. Über eine Schaltfläche in der Symbolleiste können alle Kommentare der PDF-Datei angezeigt und direkt zu diesen gesprungen werden.

Firefox 145

Verbesserungen der Übersetzungsfunktion

Firefox besitzt eine Übersetzungsfunktion für Websites, welche im Gegensatz zu Cloud-Übersetzern wie Google Translate lokal arbeitet, die eingegebenen Texte also nicht an einen fremden Server sendet. Mit Firefox 145 hat Mozilla den dafür benötigten RAM-Bedarf erheblich verbessert.

Die Übersetzungsmodelle werden nun mittels zstd komprimiert, womit diese weniger Platz benötigen und schneller heruntergeladen werden können.

Verbessert wurden auch die Übersetzungen in Sprachen mit zur Quellsprache entgegengesetzter Schreibrichtung.

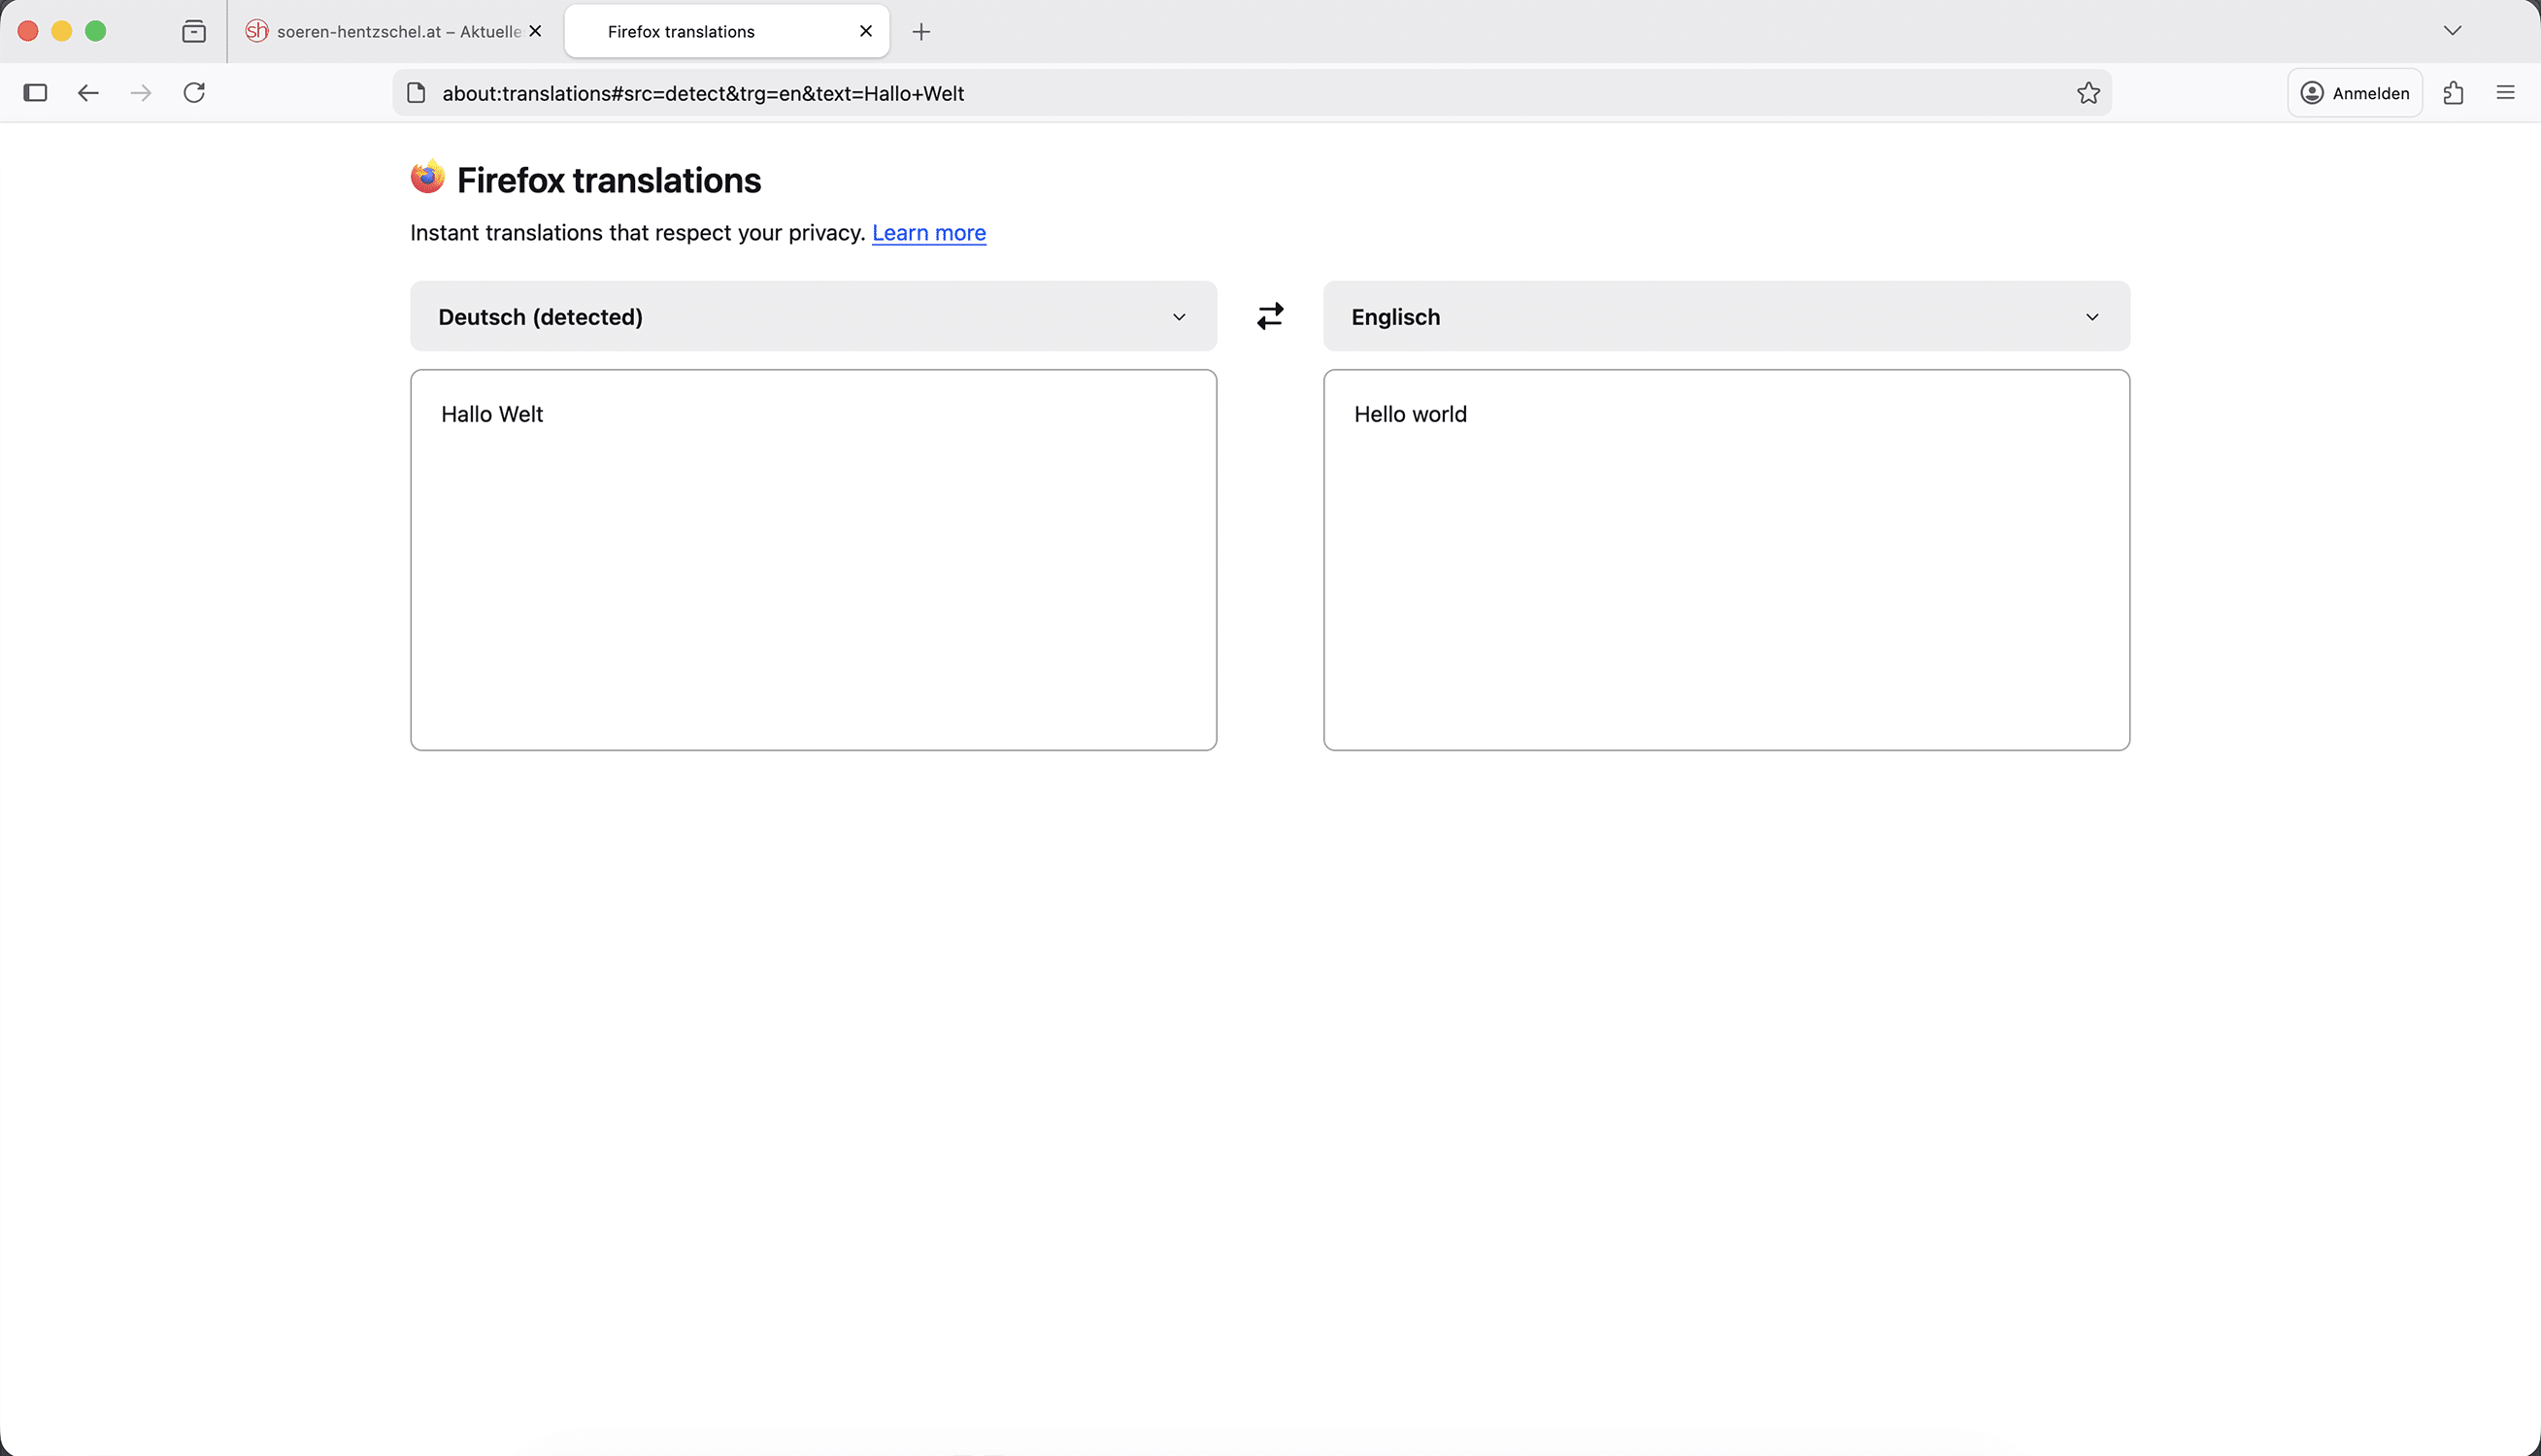
Außerdem wurde die Seite about:translations, über welche es möglich ist, beliebigen Text in ein Textfeld einzugeben und sich diesen dann von Firefox übersetzen zu lassen, verbessert. Das Design wurde überarbeitet und das Eingabefeld wird bei viel Text nun automatisch größer.

Firefox 145

Link zur Hervorhebung kopieren

Auf einen bestimmten Abschnitt einer Website zu verlinken, ist über einen sogenannten Ankerlink (example.com#anker) kein Problem. Voraussetzung dafür ist, dass das zu verlinkende Element eine ID im Code hat, welche als Ankername verwendet werden kann. Was auf den etwas sperrigen Namen „URL Fragment Text Directives“ hört, bietet weitaus mehr Flexibilität. Nicht nur, dass man damit auch ohne ID im Code, sondern rein über den Inhalt der Website auf eine beliebige Stelle verlinken kann, der Browser hebt die verlinkte Stelle auch noch optisch hervor.

Bereits seit Firefox 137 unterstützt Mozillas Browser dieses Feature. Firefox 145 ergänzt einen Kontextmenü-Eintrag für markierten Text, um selbst einen solchen Link zu erzeugen.

Mehr Sicherheit für Firefox-Nutzer

Auch in Firefox 145 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 145 daher für alle Nutzer dringend empfohlen.

Wird Firefox zum Beispiel über eine Umgebungsvariable mit deaktivierter Sandbox gestartet, zeigt Firefox nach dem Start jetzt eine Benachrichtigung darüber an. Außerdem wurde eine Sandbox für den GPU-Prozess auf macOS aktiviert.

Sonstige Endnutzer-Neuerungen in Firefox 145

Firefox 145 bringt eine minimale Anpassung des Browser-Designs, indem diverse Elemente der Oberfläche wie die Tabs, die Adressleiste und Buttons etwas runder wurden.

Eine neue Einstellung „Links aus Apps neben Ihrem aktiven Tab öffnen“ wurde hinzugefügt, um Links aus anderen Anwendungen neben dem aktiven Tab statt am Ende der Tableiste öffnen.

Sind keine Erweiterungen installiert, wird bei Klick auf das Erweiterungs-Symbol in der Navigations-Symbolleiste nun eine Meldung angezeigt, dass Erweiterungen das Surferlebnis verbessern können.

Firefox 145

Wenn Firefox so konfiguriert ist, dass keine Chronik gespeichert wird, was einem „permanenten privaten Modus” entspricht, ist bei der Installation neuer Erweiterungen die Checkbox, um Erweiterung in privaten Fenstern auszuführen, nun standardmäßig aktiviert.

Für Windows-Nutzer wurde die bestehende Desktop-Verknüpfung mit einem neuen Desktop-Launcher ersetzt. Dieser startet Firefox, sofern installiert, und ermöglicht ansonsten die Installation von Firefox. Damit sollen Nutzer, die einen neuen Windows-Computer kaufen (zum Beispiel, weil sie von Windows 10 auf Windows 11 umsteigen wollen) und ihren Desktop über Microsoft OneDrive oder eine vergleichbare Lösung sichern, einen einfachen und von der Synchronisation unabhängigen Weg haben, um auch auf dem neuen Computer Firefox zu nutzen.

Das Debugger-Entwicklerwerkzeug formatiert minifizierten Quellcode nun automatisch lesbar.

Verbesserungen der Webplattform und für Erweiterungs-Entwickler

Firefox unterstützt jetzt das Matroska-Containerformat für die Codecs AVC, HEVC, VP8, VP9, AV1, AAC, Opus und Vorbis.

Neu ist auch die Unterstützung der WebGPU-API auf Geräten mit Apple Silicon und macOS 26 und höher. Auf Windows wird diese Schnittstelle bereits seit Firefox 141 unterstützt.

Über den Integrity-Policy-Header kann eine Website die Integrität von Unterressourcen für Skripte gewährleisten.

Weitere Verbesserungen der Webplattform und für Erweiterungsentwickler lassen sich wie immer in den MDN Web Docs nachlesen.

Firefox erscheint nicht länger für 32-Bit-Linux

Firefox 145 und höher unterstützen nicht länger Linux-Systeme mit 32-Bit-CPU. Eine 64-Bit-CPU wird also vorausgesetzt. Die meisten Linux-Distributionen und Browser unterstützen solche Systeme schon seit langer Zeit nicht mehr. Firefox ESR 140, die Firefox-Version mit Langzeit-Unterstützung, wird weiterhin und bis mindestens September 2026 auf Linux-Systemen mit 32-Bit-CPU laufen.

Der Beitrag Mozilla veröffentlicht Firefox 145 erschien zuerst auf soeren-hentzschel.at.