Die Linux Gaming Plattform Boiling Steam hat Ergebnisse einer im April durchgeführten Umfrage veröffentlicht, in der ca. 2'000 Teilnehmer zur eingesetzten Linux-Distribution befragt wurden.
Es handelt sich um eine nicht-repräsentative Umfrage, welche lediglich die bevorzugten Distributionen in der Gaming-Szene abbildet.
Dabei führen Arch Linux und dessen Abkömmlinge wie Manjaro oder EndeavourOS klar mit über 45%. Auch Ubuntu basierte Distributionen sind weiterhin beliebt und Pop!_OS nimmt deutlich an Beliebtheit zu.
Die Teilnehmenden sind weiterhin zur Loyalität zur eingesetzten Distribution befragt. Auch hier scheinen die Nutzer von Arch Linux am treuesten zu sein, gefolgt von Debian und Ubuntu.
Nach 2 Jahren Wartezeit wurde vor wenigen Minuten nun endlich die Version 11 Bullseye von Debian GNU/Linux veröffentlicht! Die neue Version der sehr bekannten und wichtigen Linux-Distribution enthält sehr viele Neuerungen, welche wir in diesem Artikel für euch zusammenfassen!
Laut offiziellen Angaben wurden über 70% aller Pakete in den Repositorys aktualisiert. 11294 neue Pakete sind dazugekommen, was einer jetzigen Paketbasis von 59551 Paketen entspricht. Die wichtigsten neuen Pakete sind immer die Desktop-Umgebungen. Folgende sind in Debian 11 nun verfügbar:
GNOME 3.38
KDE Plasma 5.20
LXDE 11
XFCE 4.16
MATE 1.24
LXQt 0.16
Alle genannten stehen hier als Live-CD zur Verfügung, können aber auch mit einer Debian-Installer-CD/DVD installiert werden.
Zusätzlich dazu stehen viele wichtige Programme nun in neueren Versionen zur Verfügung, wie z. B. LibreOffice 7 oder Inkscape 1.0.2.
Entwickler dürfen sich auf PHP 7.4, Perl 5.33, Python 3.9.1 und Rustc 1.48 freuen. Die am weitesten verbreiteten Compiler GCC und LLVM/Clang stehen jeweils in den Versionen 10.2 und 9.0.1/11.0.1 zur Verfügung.
Das neue Debian-Release setzt auf den aktuellsten LTS-Kernel 5.10. Dieser bring unter anderem zum ersten Mal Out-of-the-Box-Unterstützung für exFAT in Debian.
Weitere wichtige Änderungen betreffen unter anderem die verbesserte Unterstützung für treiberloses Drucken und Scannen sowohl über Kabel, als auch über das Netzwerk, einen neuen Hash-Algorithmus für Passwörter und die standardmässige Nutzung des SystemD persistent journal.
Eine Neuerung auf die sich viele Debian-Nutzer jedes Mal freuen ist natürlich das neue Debian-Artwork.
Das neue Artwork heißt Homeworld und wurde von der französischen Designerin Juliette Taka erstellt, welche auch schon das Artwork für die Versionen 9 (Stretch) und 8 (Jessie) stellte.
Das Artwork kann man sich in unserem Artikel zum ersten Release Candidate genauer ansehen.
Mit den neuen und grösstenteils aktuellen Programmen ist Debian 11 Bullseye eines der zum Releasezeitpunkt aktuellsten Debian-Releases.
Es werden aktuelle Desktop-Umgebungen ausgeliefert und die Software kann nicht als veraltet bezeichnet werden. Damit kann Debian 11 Bullseye ein sehr erfolgreiches Debian-Release werden und hat endlich das Potenzial, als ein Urgestein der meisten Linux-Distributionen von vielen Nutzern als Desktop-System eingesetzt zu werden, welche davor von der sehr alten Software zurückgeschreckt wurden.
Was meint ihr, ist Debian nun endlich vollständig am Desktop angekommen, oder ist die Software eurer Meinung nach immer noch zu alt? Nutzt ihr Debian oder habt ihr vor jetzt nach dem Release von Version 11 Bullseye Debian zu versuchen? Was denkt ihr insgesamt über das neue Release?
Diskutiert mit uns in den Kommentaren oder in der GNU/Linux.ch Community!
Wir danken euch dafür uns für dieses wichtige Release auch am Wochenende eure Aufmerksamkeit zu schenken und wünschen euch noch ein erholsames Wochenende.
Die MZLA Technologies Corporation hat mit Thunderbird 78.13 ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht.
Neuerungen von Thunderbird 78.13
Mit dem Update auf Thunderbird 78.13 hat die MZLA Technologies Corporation ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht. Dabei wurde der Filelink-Anbieter WeTransfer aus Thunderbird entfernt, da WeTransfer diese Option nicht länger unterstützt. Darüber hinaus gab es wie üblich Fehlerbehebungen sowie geschlossene Sicherheitslücken. Ein Update ist daher für alle Nutzer empfohlen.
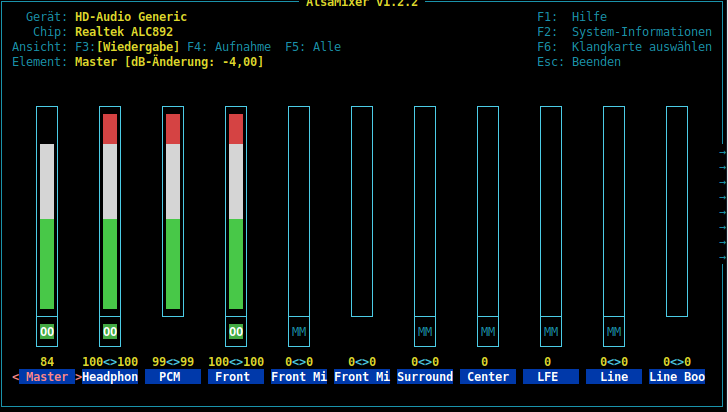
In den letzten Tagen hatte ich Probleme mit der Tonausgabe auf meinem Desktop-PC mit Xubuntu 20.04. Es kam zu elektrischen Störgeräuschen bei der Wiedergabe vom Ton über die Lautsprecher und meinem Headset. Die Wiedergabe vom Ton war auch Zeit verzögert. PulseAudio funktionierte korrekt. Ich wusste mir nicht mehr zu helfen: Also stöberte ich ein wenig im Forum und im Wiki von ubuntuusers.de herum. Dann fiel mir ein, dass ich den Alsamixer noch nicht geprüft hatte.
Alsamixer v1..2.2
Hier zeigte sich die Ursache für mein bestehendes Problem. Im Alsamixer war unter dem Reiter Aufnahme der Pegel bis über die Hälfte hochgezogen. Ich setzte nun den Pegel auf Null und mein Soundproblem war damit beseitigt.
Im Wiki zu PulseAudio ist der Hinweis zu finden: PulseAudio ersetzt ALSA nicht.
Wenn ich also mal wieder Soundprobleme habe schaue ich mir gleich PulseAudio und ALSA an.
Eine wichtige Änderung gegenüber der Version von SteamOS, die für das gescheiterte Steam Machines-Projekt entwickelt wurde, ist der Wechsel von Debian als Kerndistribution zu Arch. Beides sind beliebte Linux-Distributionen, die jedoch auf unterschiedliche Märkte abzielen. Das führt zu einigen grundlegenden Unterschieden zwischen den beiden - vor allem aber, wie sie aktualisiert werden.
Debian, eine der ältesten Linux-Distributionen, verfügt über einen festgelegten Aktualisierungsplan und bietet für bestimmte Versionen einen langfristigen Support von bis zu 10 Jahren. Es verwendet ein Standard-Aktualisierungsmodell, bei dem viele kleinere Aktualisierungen zusammengefasst und als eine grosse neue Version veröffentlicht werden.
Da Debian häufig für Server verwendet wird, ist das die Art von stabiler, konsistenter Unterstützung, nach der die Zielgruppe sucht. Debian bekommt immer noch Sicherheits- und allgemeine Software-Aktualisierungen, aber der Kern wird selten geändert. Dieses Setup ist jedoch nicht ideal für das, was Valve mit dem Steam Deck erreichen will. Bei der Markteinführung wird das Steam Deck zweifelsohne mehrere kleine Updates benötigen, um sicherzustellen, dass alles einwandfrei funktioniert. Einige davon könnten sich auf den zugrundeliegenden Kernel auswirken - etwas, für das sich Debian nicht ohne weiteres eignet.
Das Branchenportal PC-Gamer hat mit Valve-Designer Lawrence Yang über den Wechsel von Debian zu Arch Linux gesprochen:
"Also, Arch Linux, einer der Hauptgründe, es gibt ein paar, aber der Hauptgrund ist, dass die rollenden Updates von Arch uns eine schnellere Entwicklung für SteamOS 3.0 ermöglichen", sagt Yang. "Wir haben eine Reihe von Updates und Änderungen vorgenommen, um sicherzustellen, dass die Dinge für das Steam-Deck gut funktionieren, und Arch war einfach die bessere Wahl für sie."
Darüber hinaus stehen wahrscheinlich Aktualisierungen der Grafiktreiber an, und auch Proton (die Schicht, die dafür sorgt, dass Spiele, die für Windows entwickelt wurden, unter Linux funktionieren) könnte einige grosse Änderungen benötigen. Grundlegende Änderungen an SteamOS selbst sind ebenfalls nicht auszuschliessen.
Im Wesentlichen wird das Steam Deck zum Start viele kleinere Updates benötigen, kein grosses, einmaliges Paket. Die Tatsache, dass Arch auf einem rollenden Veröffentlichungsmodell basiert, im Gegensatz zu einem traditionellen umfassenden Update-System, macht es zu einer besseren Option für die Bedürfnisse von Valve.
Das Steam Deck wird ab Dezember 2021 an alle Vorbesteller ausgeliefert. Das Interesse an dem Handheld ist jedoch sehr gross. Wer heute bestellt, muss sich bis zum zweiten Quartal 2022 gedulden, bevor man das Gerät in den Händen halten kann.
Mit dem Mozilla Privacy Pack wird Mozilla in den kommenden Monaten ein neues kostenpflichtiges Privatsphäre-Paket ankündigen. Ich habe die ersten Informationen zusammengetragen, die es bei mir weltweit als erstes zu lesen gibt.
Mozilla ist nicht nur als Hersteller von Firefox bekannt. Mit Firefox Relay, Firefox Monitor und dem Mozilla VPN bietet Mozilla noch weitere Privatsphäre-Dienste an. Und genau diese Dienste stehen im Fokus des Mozilla Privacy Packs.
Mozilla Privacy Pack wird kommen
Die ganz besonders aufmerksamen Leser meines Blogs haben es vielleicht noch im Hinterkopf: Bereits im Juni 2020 erwähnte ich, dass es in Zukunft ein Privatsphäre- und Sicherheits-Paket geben soll, welches das Mozilla VPN mit weiteren Leistungen bündeln wird. Hierzu liegen mir nun erste konkretere Informationen vor.
Disclaimer: Sämtliche hier erwähnten Informationen beziehen sich auf Mockups von Mozilla. Die Existenz der Mockups belegt, dass ein solches Angebot in Arbeit ist, ansonsten würde es keine Mockups geben. Der exakte Leistungsumfang und die Preise können im finalen Produkt aber von dem abweichen, was hier zu lesen ist, da es in der Natur von Mockups liegt, dass teilweise noch Platzhalter-Inhalte verwendet werden, solange die finalen Spezifikationen noch nicht feststehen.
Inhalte des Mozilla Privacy Packs
Firefox Relay
Mit Firefox Relay können Alias-Adressen angelegt werden, die der Nutzer für Newsletter-Anmeldungen und Website-Registrierungen angeben kann. Firefox Relay leitet diese E-Mails dann an die persönliche E-Mail-Adresse weiter. Bislang kann der Nutzer maximal fünf Alias-Adressen anlegen. Nutzer des Mozilla Privacy Packs werden unendlich viele Alias-Adressen anlegen können. Dass es diese Option geben wird, ist eine bereits seit längerem gesicherte Information. Außerdem wird es möglich sein, seine eigene E-Mail-Domain zu erhalten. Statt <id>@relay.firefox.com werden die E-Mails dann <id>@<eigene_domain>.mozmail.com heißen. Die Domain mozmail.com wurde bereits von Mozilla registriert und führt zu Firefox Relay.
Firefox Monitor
Firefox Monitor ist ein Dienst, welcher es erlaubt, eine E-Mail-Adresse dahingehend zu prüfen, ob diese Teil eines bekannten Datenlecks ist. Mit dem Mozilla Privacy Pack soll es möglich sein, beliebig viele E-Mail-Adressen zu hinterlegen, für welche man dann benachrichtigt wird, sobald diese in einem neuen Datenleck auftauchen. Ein weiteres neues Feature ist ein Formular, über welches Mozilla angewiesen werden kann, die Daten auf den betroffenen Websites löschen zu lassen.
Mozilla VPN
Das bereits kostenpflichtig erhältliche Mozilla VPN wird als Teil des Mozilla Privacy Packs inbegriffen sein.
Sonstige Leistungen
Weiter wird ein kostenloser Zugriff auf diverse Leitfäden zum Thema Privatsphäre genannt. Außerdem deuten die Mockups eine Smartphone-App an, welche den Zugriff auf Firefox Relay, Firefox Monitor und das Mozilla VPN unter einer Oberfläche bündelt.
Das soll das Mozilla Privacy Pack kosten, Verfügbarkeit
Mehr als alles andere sind natürlich die Preisangaben mit Vorsicht zu genießen. Die mir vorliegenden Mockups zeigen mit monatlich 9,99 USD und 12,99 USD zwei verschiedene Preisangaben, was mit Sicherheit kein völlig unrealistischer Preis ist, in Anbetracht dessen, dass das Mozilla VPN einzeln, je nach Länge der Vertragsbindung, für zwischen fünf und zehn USD/Euro pro Monat zu haben ist. Denkbar ist natürlich auch beim Mozilla Privacy Pack, dass der Preis wie beim Mozilla VPN davon abhängt, wie lange man sich vertraglich bindet. Aber noch einmal sei betont, dass diese Preise nicht die finalen Preise sein müssen.
Informationen zum Start der Verfügbarkeit liegen zu diesem Zeitpunkt noch keine vor.
Fazit
Mit dem Mozilla Privacy Pack bietet Mozilla sinnvolle Erweiterungen seiner bestehenden Dienste. Neben der Erweiterung seines Produkt-Portfolios rund um das Thema Privatsphäre und Sicherheit schafft Mozilla damit außerdem eine weitere Einnahmequelle, um so unabhängiger von den Einnahmen durch Suchmaschinen-Partner zu werden. Gleichzeitig könnte damit in Kombination mit den anderen Leistungen auch das Mozilla VPN interessanter für diejenigen werden, denen das Mozilla VPN derzeit noch zu teuer ist – natürlich vorausgesetzt, dass der Preis für das Mozilla Privacy Pack am Ende gut gewählt wird.
Mozilla hat Version 2.4 seiner VPN-Clients für das Mozilla VPN veröffentlicht. Dieser Artikel beschreibt die Neuerungen vom Mozilla VPN 2.4.
Seit April kann das Mozilla VPN von Nutzern in Deutschland genutzt werden, vergangenen Monat war der Start in Österreich und der Schweiz. Nun hat Mozilla ein Update seines VPN-Clients veröffentlicht.
Mit dem Mozilla VPN 2.4 führt Mozilla die Unterstützung für sogenanntes Split Tunneling ein. Damit ist es möglich, bestimmte Anwendungen nicht durch das VPN gehen zu lassen, während das VPN gleichzeitig für alle anderen Anwendungen aktiv ist. Diese Neuerung steht für Windows, Linux und Android zur Verfügung.
Die mit dem Mozilla VPN 2.3 eingeführte Unterstützung für sogenannte „Captive Portale“ (Netzwerk, das eine Benutzeraktion mit bestimmten Bedingungen erfordert, bevor eine Internetverbindung zugelassen wird) wurde verbessert. Nutzer können jetzt außerdem innerhalb der App Feedback an Mozilla übermitteln, wie zufrieden sie mit dem Mozilla VPN sind. Dazu kommen weitere Verbesserungen unter der Haube und Bugfixes.
Imagemagick erhält zwar beim Verkleinern das Seitenverhältnis bei und mit der Option
mogrify -resize BREITExHÖHE
war es mir auch bisher möglich, für die längste Seite einen Maximalwert anzugeben, aber leider werden die Metadaten bei Bildern im Hochkant-Format (Breite kleiner als Höhe) falsch geschrieben, so dass hier nach dem Verkleinern die beiden Werte vertauscht abgelegt sind.
Um dieses Verhalten zu verhindern hilft das Argument -auto-orient. Wenn ich also Bilder auf eine maximale Kantenlänge von 1920 Pixel reduzieren will, und dabei die Orientierung erhalten bleiben soll, dann lautet der fertige Befehl:
Firefox verliert seit Jahren reale Nutzer und relative Marktanteile. Aus einer ehedem komfortablen Situation nähert sich der Browser von Mozilla nun einem Nischendasein.
Es ist müßig über die Gründe zu spekulieren. Fehler bei Mozilla, die Marktmacht von Google, die fehlende Verzahnung mit einem Betriebssystem, fehlende Alleinstellungsmerkmale. Vermutlich alles in Kombination und je nach Nutzergruppe mit unterschiedlicher Gewichtung.
Rein statistisch werden die Mehrheit der Leser diesen Beitrag schon nicht (mehr) mit Firefox lesen. Trotzdem sollte uns allen diese Entwicklung Sorgen bereiten. Die sinkenden Marktanteile werden über kurz oder lang zu einem Problem für Mozilla bei der Einwerbung von Mitteln. Mozilla hängt finanziell nahezu komplett von Google ab und niemand kann vorhersehen, wie lange es Google noch für nötig hält, sich einen Pseudo-Konkurrenten zu halten.
Ohne Mozilla bzw. Firefox gibt es aber keinen Wettbewerb im Browsermarkt mehr. Apple hat zwar mit Safari noch einen respektablen Browser, aber der existiert nur für Apple-Systeme. Alle anderen Browser sind Chromium-Forks. Keiner der Browser könnte unabhängig von Googles Entwicklungsleistung bestehen und die Anbindung an Google sitzt tief. Aktuelle Tests kann man sich im Kuketz-Blog für die bekanntesten Chromium-Klone Brave, Opera und Vivaldi ansehen.
Dabei geht es nicht mal darum, dass sich Firefox besser als die Chromium-Klone in einen Datenschutz-freundlichen Browser verwandeln lässt, sondern Mozilla versucht hier den Browser auch stetig zu verbessern. Ähnlich wie Apple hängt man nämlich nicht am Tropf von Werbeeinnahmen (wenn man die mittelbare Anbindung über Google beiseite lässt) und kann hier wesentlich freier von wirtschaftlichen Zwängen im Sinne seiner Anwender agieren.
Google experimentiert schon länger mit Tracking-Technologien jenseits von Cookies & Co. Beherrscht Google erst mal das einzige Tor zum Internet, das jeder von uns nutzen muss, sind dem nahezu keine Grenzen gesetzt. Dann beherrscht Google nicht nur über Android den Smartphone-Sektor, sondern auch den Desktop-Bereich – egal welches Betriebssystem wir dann als Basis für die Installation von Chrome/Chromium nutzen.
Und wir sollten uns keine Illusionen machen, in welche Richtung das geht. Google ist eine Werbefirma und Werbung ist untrennbar verbunden mit einer möglichst exakten Analyse des Verbraucherverhaltens. Diese Entwicklung wird sich auf absehbare Zeit nicht ändern und deshalb ist Google letztlich nicht viel mehr als eine riesige, weit verzweigte Trackingfirma.
Mit Common Voice stellt Mozilla den weltweit größten öffentlichen Datensatz menschlicher Stimmen bereit – kostenlos und für jeden nutzbar. Nun hat Mozilla Version 7.0 seines Datensatzes veröffentlicht.
Der Markt für Spracherkennung wird von den ganz großen Namen kommerzieller Anbieter dominiert: Amazon, Apple, Google, Microsoft. Darum hat Mozilla im Jahr 2017 das Projekt Common Voice gestartet. Mit Common Voice bietet Mozilla eine kostenlose Alternative an, zu der jeder beitragen kann und die jedem zur Verfügung steht. Damit möchte Mozilla Innovation und Wettbewerb in der Sprachtechnologie auf Basis von Maschinenlernen fördern.
Erst im April dieses Jahres hatten Mozilla und Nvidia eine Partnerschaft bekannt gegeben, in deren Rahmen auch eine Investition seitens Nvidia in Höhe von 1,5 Millionen Dollar in Common Voice angekündigt worden ist.
Mit dem nun veröffentlichten Common Voice Corpus 7.0 umfasst die Menge der aufgenommenen Sprachdaten nun knapp 14.000 Stunden gegenüber den noch etwas mehr als 9.000 Stunden in Version 6.1. Mit 16 zusätzlichen Sprachen deckt Mozilla Common Voice jetzt außerdem 76 Sprachen ab.
Die Linux-Distribution IPFire steht in der Version 2.27 zum Testen bereit. Bei dieser Version handelt es sich um ein Major-Update, bei welchem unter anderem der Kernel und die Toolchain aktualisiert wurde. In der Distribution wird nun der LTS-Kernel 5.10 verwendet. IPFire ist eine gehärtete Distribution, deren Hauptanwendungszweck Router und Firewalls ist.
In dieser Version von IPFire gibt es unter anderem die folgenden Neuerungen:
Es wurden mehrere neue Treiber hinzugefügt und die Performance bereits vorhandener Treiber verbessert. Dies bedeutet, dass IPFire auch mit neuerer Hardware kompatibel ist.
Der Netzwerkdurchsatz konnte erhöht werden. Die durchgeführten Änderungen führen auch dazu, dass die Latenz beim Weiterleiten von Paketen verringert wird.
Die Unterstützung für 64-Bit ARM-Hardware wurde massiv verbessert. Ausserdem konnten gemäss dem Blogbeitrag mehrere Patches in den Upstream-Kernel integriert werden.
Ausserdem wurde die Sicherheit des Systems verbessert, indem ein besserer Schutz gegen Prozessorfehler integriert wurde.
Neben diesen Neuerungen wurden weitere Tools in der Version angehoben. Zu diesen Tools gehört GCC (neu in der Version 11.1), die Standard-Bibliothek glibc (neu in der Version 2.33) und binutils (neu in der Version 2.36.1). Sämtliche Neuerungen und Änderungen können im Blogbeitrag von IPFire genauer nachgelesen werden.
Kurz nach der Veröffentlichung der Version 1.5.0 (wir berichteten) hat das Projekt einen ersten Minor-Release bereitgestellt. Neben aktualisierten Kernelversionen bringt die neue Version den KDE Plasma 5.22.4 sowie das KDE Frameworks 5.84 mit sich. Mozilla Firefox wurde auf Version 90 aktualisiert und das Installationsprogramm Calamares wurde weiter überarbeitet. Auf Basis des QML-Moduls wurden die während der Installation angezeigten Dialoge verbessert und ansprechender gestaltet.
Das aktualisierte Installationsmedium kann von der Projektseite heruntergeladen werden.
Anwender welche bereits Nitrux 1.5 im Einsatz haben, könnten mithilfe von sudo apt update && sudo apt full-upgrade ihr System aktualisieren.
Wer die Zeilenenden einer Datei von Windows-Zeilenenden zu Unix-Zeilenenden korrigieren möchte, der kann, neben einem Editor, hierfür auch das Kommandozeilenwerkzeug dos2unix benutzen. Sollen mehrere Dateien eines Ordners umgewandelt werden, kann das ganze mit dem Befehl find kombiniert werden:
Über die Filterfunktion des Befehls find, werden in diesem Fall nur Dateien mit der Endung groovy gefunden und anschließend die entsprechenden Zeilenendungen umgewandelt.
Nach etwas mehr als einem Jahr hat das Haiku Projekt kürzlich eine neue Version seines quelloffenen Betriebssystems veröffentlicht, das die Bedienoberfläche des proprietären und nicht mehr weiterentwickelten BeOS nachbaut, aber inzwischen wesentlich mehr Funktionen bietet, als es BeOS damals tat.
Haiku, was wir vor einigen Monaten ausführlich vorgestellt haben, hat unter anderem seinen mitgelieferten Browser auf Basis von Apples WebKit Engine erheblich modernisiert. Dieser nutzt jetzt eine neuere WebKit Version und unterstützt damit neuere Webstandards und kann mehr moderne Webseiten ordnungsgemäss anzeigen. Des Weiteren wurde die Hardwareunterstützung von Haiku verbessert.
Für WLAN nutzt Haiku eine Kompatibilitätsschicht zu FreeBSD und die FreeBSD Treiber. Diese wurden mit Beta 3 auf die neueste FreeBSD Version 13 aktualisiert, wodurch Haiku Unterstützung für zusätzliche WLAN Karten bekommt. Weitere wichtige Treiberverbesserungen wurden für Grafikkarten erzielt. Nvidia GeForce 6200 bis GeForce Go 6400 erreichen jetzt eine bessere Performance.
Erstmals werden mit dieser Version auch SD-Karten- und MMC-Karten-Slots am PCI Anschluss (SDHCI) unterstützt. Die Performance von NVMe Speichergeräten und ramfs wurde verbessert. Ausserdem wurden die Treiber für USB 3 und einige Audiogeräte optimiert.
Ausserdem neu dazugekommen ist eine tschechische Übersetzung für das Betriebssystem selbst und alle vorinstallierten Programme. Damit unterstützt Haiku nun insgesamt 28 verschiedene Sprachen.
Wer Haiku nicht zum ersten Mal ausprobiert, wird Verbesserungen schon beim Installationsprozess feststellen. Durch Änderungen am DriveSetup Programm, das die Festplatte partitioniert, arbeitet dieses jetzt zuverlässiger und ist einfacher zu bedienen. Wenn man bereits das Installationsprogramm gestartet hat und dann doch entscheidet, Haiku zuerst als live System auszuprobieren, gibt es jetzt ausserdem die neue Möglichkeit, zum ersten Auswahlbildschirm zurückzukehren.
Weiterhin kann das Installationsmedium jetzt genutzt werden, um eine bestehende Haiku Installation zurückzusetzen. Dabei werden alle installierten Programme und Updates gelöscht, das System kehrt in den Zustand einer neuen Installation zurück, Dateien und Einstellungen im Home Verzeichnis des Nutzers bleiben dabei jedoch erhalten.
Beim Paketmanager wurde der Umgang mit Netzwerkproblemen verbessert. Wenn ein Download abgebrochen wird, kann dieser später fortgesetzt werden und muss nicht mehr von Neuem begonnen werden. Ausserdem können Programme bei der Deinstallation jetzt ein Script ausführen. Die Programmiersprache Python wird jetzt in Version 3.7 mitgeliefert, früher war Version 2 Standard.
Neben der neueren WebKit Version wurden beim WebPositive Browser noch weitere Dinge optimiert. So sendet er jetzt ein Accept-Language Header, mit dem mehrsprachige Webseiten die Seite in der richtigen Sprache ausliefern können. Des Weiteren kann ein dunkles Design für Webseiten angefordert werden, wenn eine entsprechende Einstellung gesetzt wird (Achtung: Diese Funktion ist allgemein relativ neu und wird nicht von allen Webseiten unterstützt).
Der Kontextmenü-Eintrag "Das Internet durchsuchen" funktioniert jetzt wieder und man kann seine bevorzugte Suchmaschine einfach aus einer Liste von bekannten Suchmaschinen auswählen. Ausserdem gibt es jetzt Suchmaschinenkürzel, so kann man beispielsweise mit "w Suchbegriff" Wikipedia nach Suchbegriff durchsuchen.
Es gibt jetzt eine neue Version der net services API, die für das Aufrufen von http und gopher Inhalten in Programmen zuständig ist. Sie wurde in eine statische Bibliothek umgewandelt, wodurch Änderungen möglich werden, ohne Programme, die sie nutzen, neu kompilieren zu müssen. Die alte API kann vorerst noch genutzt werden, aber es gibt Andeutungen, dass sie schon mit Beta 4 entfernt werden könnte.
Im app_server, der für die Anzeige von grafischen Programmen verantwortlich ist, wurden Probleme bezüglich flackernden Bildern behoben und das Speichermanagement überarbeitet, um memory corruption Fehler zu vermeiden. Das Fallbacksystem für Schriften wurde repariert und mit Noto Sans Symbols 2 eine neue Schrift hinzugefügt. Ausserdem werden mehr zusammengesetzte Zeichnungsvorgänge unterstützt, welche im Webbrowser für das Javascript Canvas benötigt werden.
Die Performance des Systems wurde ebenfalls an einigen Stellen verbessert. Bei TCP Verbindungen wird jetzt selective ACK (SACK) unterstützt, damit nur verloren gegangene Pakete neu angefordert werden müssen. Das verbessert die Performance in Netzwerken mit hohem Paketverlust. Beim MediaPlayer wurde das Caching verbessert, um Videos in 4K Auflösung abspielen zu können.
Das cpufreq Management wurde auch verbessert. create_area wurde optimiert, um nicht mehr den O(n^2^) Algorithmus zu benutzen. Bei BMenuItem::RemoveItem wurde von O(n) auf O(1) umgestellt.
Auch an der Unterstützung für verschiedene Dateisysteme wurde gearbeitet. Der Treiber für das XFS Dateisystem wurde optimiert, beim Treiber für das NFS Dateisystem wurde ein Kernel Panic behoben und es wurde Unterstützung für Sun VTOC Partitionstabellen eingeführt.
Die Kompatibilität zu BeOS wird weiterhin gepflegt und verbessert. Hier gibt es jetzt einen BeControlLook, der die Steuerungselemente (Buttons, Textfelder, etc.) von BeOS R5 nachbaut. Des Weiteren wurde B_OUTLINE_RESIZE implementiert, womit verhindert werden kann, dass Fenster während dem Verändern der Grösse immer wieder neu gezeichnet werden. Ausserdem gibt es jetzt kein Deadlock mehr, wenn Programme das Locale Kit und das Translation Kit gleichzeitig verwenden.
Folgende Verbesserungen wurden am User Interface vorgenommen:
BTextView unterstützt jetzt zentrierten und rechtsbündigen Text
BTextControl wurde optimiert, um Cursorbewegungen besser zu verarbeiten
Verbesserte Unterstützung für dunkle Color Schemes
Integration von PadBlocker in den Input Einstellungen (Touchpad deaktivieren, während die Tastatur benutzt wird)
Scrollbars passend zur Schriftgrösse skalieren
Einige Anpassungen zur verbesserten Nutzung von Übersetzungen
Unterstützung für CPUs mit mehr als 8 Kernen in den Graphen im ProcessController
Anzeige des Logos des CPU Herstellers in Pulse
Verschiedene Stabilitätsverbesserungen und Kompatibilitätsverbesserungen im MediaPlayer
Das Programm Icon im Herunterfahren Dialog wird jetzt animiert, wenn sich ein Programm lange nicht schliesst
Folgende Verbesserungen wurden an der POSIX-Konformität vorgenommen:
mlock und munlock wurden hinzugefügt
Ein Limit für die Anzahl der dead joinable threads wurde entfernt
Die Interaktion von pselect mit Signalen wurde repariert
Der Rückgabewert von fsync wurde behoben, wenn es in fifo pipes aufgerufen wird
asprintf wurde nach libbsd verschoben, weil es keine standard POSIX Funktion ist
exp10, exp10f und exp10l wurden zu math.h hinzugefügt (nur in {{{_GNU_SOURCE}}})
Das Verhalten von write() im O_APPEND Modus wurde behoben
posix_fallocate wurde implementiert
ut_host wurde zu utmpx.h hinzugefügt
ppoll() wurde hinzugefügt
Eine fehlende Escape Sequenz zum Einfügen von wiederholten Buchstaben im Terminal wurde hinzugefügt
Aufgrund der vielen grossen Verbesserungen in der neuesten Haiku Version empfehle ich, schnell auf die neue Version zu aktualisieren. Bei bestehenden Installationen funktioniert das mit folgenden Befehlen:
Anschliessend kann man alle Aktualisierungen über den SoftwareUpdater herunterladen und installieren. Nach einem Neustart des Computers hat man auch schon ein funktionierendes Haiku Beta 3 System.
Wer Haiku neu installieren möchte, kann das ISO kostenlos herunterladen und auf eine DVD-ROM oder einen USB-Stick schreiben:
Achtung: Nur die 32Bit Version kann auch originale alte BeOS Software ausführen, jedoch sind 32Bit Systeme immer auf 4 GB Arbeitsspeicher beschränkt. Da BeOS Software heute kaum noch eine Rolle spielt, ist in den meisten Fällen die 64Bit Version zu bevorzugen.
Ein Testbericht, wie gut Haiku Beta 3 im Alltag funktioniert, auch im direkten Vergleich zu Beta 2, wird zeitnah folgen.
Es ist nur eine Frage der Zeit, bis die Fachpresse oder ein CERT über eine neue Schwachstelle im Linux-Kern oder einem der anderen für Linux verfügbaren Pakete berichtet. Diese Schwachstellen werden meist unter einer sogenannten CVE-Nummer geführt, welche die jeweilige Schwachstelle eindeutig referenziert.
In diesem Artikel beschreibe ich, wie ihr mit Hilfe der CVE-Nummer herausfinden könnt, ob euer System betroffen ist und wie ihr die aktualisierte Paketversion identifiziert, welche gegen die beschriebene Schwachstelle abgesichert ist. Der Text ist in Abschnitte gegliedert, welche die entsprechende Vorgehensweise für die Distributionen Debian (Link zum Abschnitt), RHEL (Link zum Abschnitt) und Ubuntu (Link zum Abschnitt) beschreiben.
Debian Security Bug Tracker
Unter der URL https://security-tracker.debian.org/tracker/ befindet sich der Security Bug Tracker des Debian-Projekts. Am Ende der Bug-Tracking-Seite gibt es ein Suchfeld, über welches man nach einer CVE-Nummer suchen kann.
Screenshot: Security Bug Tracker
Der folgende Screenshot zeigt das Suchergebnis für CVE-2021-33909.
Screenshot: Ergebnis der Suche nach CVE-2021-33909
In der unter der Überschrift „Vulnerable and fixed Packages“ dargestellten Tabelle werden die verwundbaren und abgesicherten Paketversionen für die aktuell unterstützten Debian-Releases aufgeführt. So ist in diesem Fall das Paket für den Linux-Kern in Version 4.19.194-1 verwundbar, während mit der aktualisierten Version 4.19.194-3 eine abgesicherte Version bereitsteht.
Um nun zu sehen, welche Version auf dem eigenen System läuft, kann man z.B. das folgende Kommando verwenden, welches die Version des laufenden Kernels ausgibt:
Da es sich bei der laufenden Version nicht um die abgesicherte Version handelt, ist davon auszugehen, dass das System verwundbar ist. Ein Update ist hier also angeraten.
Der folgende Code-Block zeigt, dass ein entsprechendes Update auch bereits angeboten wird (Ausgabe gekürzt):
Für ein Nicht-Kernel-Paket sieht der Ablauf ein wenig anders aus. Nehmen wir dazu beispielhaft eine Schwachstelle im Paket systemd. Dazu suchen wir im Security Bug Tracker nach CVE-2021-33910.
Screenshot: Suchergebnis zu CVE-2021-33910
Die systemd-Paketversion 241-7~deb10u7 ist also gegen diese Schwachstelle verwundbar, während Version 241-7~deb10u8 abgesichert ist. Eine Möglichkeit, sich die installierte Version anzeigen zu lassen, besteht mit dem Befehl dpkg -l <PAKETNAME>, wobei die Spalte „Version“ die relevante Versionsnummer enthält:
tronde@host:~$ dpkg -l systemd
Gewünscht=Unbekannt/Installieren/R=Entfernen/P=Vollständig Löschen/Halten
| Status=Nicht/Installiert/Config/U=Entpackt/halb konFiguriert/
         Halb installiert/Trigger erWartet/Trigger anhängig
|/ Fehler?=(kein)/R=Neuinstallation notwendig (Status, Fehler: GROSS=schlecht)
||/ Name           Version       Architektur  Beschreibung
+++-==============-=============-============-=================================
ii  systemd        241-7~deb10u7 amd64        system and service manager
Der Ausgabe ist zu entnehmen, dass auch in diesem Fall die verwundbare Version installiert ist. Auch hier stehen Updates für mehrere Pakete zur Verfügung:
tronde@host:~$ apt list --upgradable | grep systemd

WARNING: apt does not have a stable CLI interface. Use with caution in scripts.

libpam-systemd/stable 241-7~deb10u8 amd64 [aktualisierbar von: 241-7~deb10u7]
libsystemd0/stable 241-7~deb10u8 amd64 [aktualisierbar von: 241-7~deb10u7]
systemd-sysv/stable 241-7~deb10u8 amd64 [aktualisierbar von: 241-7~deb10u7]
systemd/stable 241-7~deb10u8 amd64 [aktualisierbar von: 241-7~deb10u7]
Ich empfehle an dieser Stelle, alle angebotenen Updates zu installieren, da diese in aller Regel mehr Vorteile als Nachteile für das aktuelle System bedeuten.
Red Hat CVE Database
Red Hat bietet unter der URL https://access.redhat.com/security/security-updates/#/cve eine Datenbank zur Suche nach CVEs an. Ruft man die URL auf, so werden existierende CVEs in umgekehrt chronologischer Reihenfolge angezeigt. Über das Suchfeld kann gezielt nach CVE-Nummern gesucht werden. Die Ergebnisse werden anschließend in tabellarischer Form präsentiert.
Screenshot: Red Hat CVE Database
Mit einem Klick auf die CVE-Nummer gelangt man auf eine Seite, welche die Schwachstelle im Detail beschreibt und darüber hinaus Informationen zur Mitigation und abgesicherten Paketen bietet. Der folgende Screenshot zeigt einen Auszug dieser Seite für CVE-2021-33909. Darin ist eine Tabelle dargestellt, welcher die betroffenen Plattformen und die jeweiligen Paketnamen zu entnehmen sind. Die Tabelle lässt sich über das Suchfeld weiter filtern und nach Spalten sortieren. So kann man leichter einen Überblick über alle von der Schwachstelle betroffenen Pakete der eigenen Plattform bekommen.
Screenshot: Affected Packages and Issued Red Hat Security Errata for CVE-2021-33909
Red Hat behebt sicherheitsrelevante Probleme mit Hilfe sogenannter Red Hat Security Advisories (RHSA). Der Spalte Errata der obigen Tabelle ist das jeweilige RHSA zu entnehmen. Ein Klick darauf führt zur jeweiligen Beschreibung des RHSA. Es ist nicht unüblich, dass ein RHSA mehrere Schwachstellen adressiert, wie das Beispiel RHSA-2021:2725 zeigt. Darüber hinaus bieten die RHSA Informationen, welche Pakete aktualisiert wurden und ob ein Neustart des Systems erforderlich ist, um eine Schwachstelle zu schließen.
In dem hier gewählten Beispiel ist das RHEL7-Kernel-Paket kernel-3.10.0-1160.36.2.el7.x86_64.rpm gegen CVE-2021-33909 abgesichert. Folgender Befehl zeigt mir, dass dieses Paket auf meinem RHEL7-System noch nicht verwendet wird:
Alternativ kann man die Paketversion auch mit dem Kommando rpm -qa | grep <PAKETNAME> ermitteln. Dieses Kommando funktioniert auch für Nicht-Kernel-Pakete.
Dank des RHEL-Paket-Managers YUM bzw. DNF und der in den Repositories bereitgestellten Metainformationen, müssen jedoch nicht mühsam Versionsnummern manuell abgeglichen werden. Die Kenntnis der CVE-Nummer oder des RHSA genügen. Der erste Code-Block zeigt, wie ein RHEL7-System gegen CVE-2021-33909 abgesichert werden kann (Ausgabe gekürzt):
[tronde@rhel7 ~]$ sudo yum --cves=CVE-2021-33909 update
[sudo] Passwort für tronde:
Geladene Plugins: langpacks, nvidia, product-id, search-disabled-repos,
                : subscription-manager
[...]
7 package(s) needed (+0 related) for security, out of 27 available
Abhängigkeiten werden aufgelöst
--> Transaktionsprüfung wird ausgeführt
---> Paket bpftool.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket bpftool.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
---> Paket kernel.x86_64 0:3.10.0-1160.36.2.el7 markiert, um installiert zu werden
---> Paket kernel-devel.x86_64 0:3.10.0-1160.36.2.el7 markiert, um installiert zu werden
---> Paket kernel-headers.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket kernel-headers.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
---> Paket kernel-tools.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket kernel-tools.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
---> Paket kernel-tools-libs.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket kernel-tools-libs.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
---> Paket python-perf.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket python-perf.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
--> Abhängigkeitsauflösung beendet
--> Transaktionsprüfung wird ausgeführt
---> Paket kernel.x86_64 0:3.10.0-1160.21.1.el7 markiert, um gelöscht zu werden
---> Paket kernel-devel.x86_64 0:3.10.0-1160.21.1.el7 markiert, um gelöscht zu werden
--> Abhängigkeitsauflösung beendet

Abhängigkeiten aufgelöst

================================================================================
 Package            Arch    Version                  Paketquelle          Größe
================================================================================
Installieren:
 kernel             x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms    50 M
 kernel-devel       x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms    18 M
Aktualisieren:
 bpftool            x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   8.5 M
 kernel-headers     x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   9.0 M
 kernel-tools       x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   8.1 M
 kernel-tools-libs  x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   8.0 M
 python-perf        x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   8.1 M
Entfernen:
 kernel             x86_64  3.10.0-1160.21.1.el7     @rhel-7-server-rpms   64 M
 kernel-devel       x86_64  3.10.0-1160.21.1.el7     @rhel-7-server-rpms   38 M

Transaktionsübersicht
================================================================================
Installieren   2 Pakete
Aktualisieren  5 Pakete
Entfernen      2 Pakete

Gesamtgröße: 110 M
Is this ok [y/d/N]:
Mit diesem einen Befehl ist es möglich, gezielt alle betroffenen Pakete zu aktualisieren, um die Schwachstelle zu schließen. Sollen in einem Durchgang mehrere CVEs geschlossen werden, so können mehrere CVE-Nummern durch Kommata getrennt angegeben werden.
Ebenso ist es möglich, mit den RHSA-Nummern zu arbeiten, wie der folgende Code-Block zeigt (Ausgabe gekürzt):
[tronde@rhel7 ~]$ sudo yum --advisory=RHSA-2021:2725 update
Geladene Plugins: langpacks, nvidia, product-id, search-disabled-repos,
                : subscription-manager
[...]
7 package(s) needed (+0 related) for security, out of 27 available
Abhängigkeiten werden aufgelöst
--> Transaktionsprüfung wird ausgeführt
---> Paket bpftool.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket bpftool.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
---> Paket kernel.x86_64 0:3.10.0-1160.36.2.el7 markiert, um installiert zu werden
---> Paket kernel-devel.x86_64 0:3.10.0-1160.36.2.el7 markiert, um installiert zu werden
---> Paket kernel-headers.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket kernel-headers.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
---> Paket kernel-tools.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket kernel-tools.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
---> Paket kernel-tools-libs.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket kernel-tools-libs.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
---> Paket python-perf.x86_64 0:3.10.0-1160.31.1.el7 markiert, um aktualisiert zu werden
---> Paket python-perf.x86_64 0:3.10.0-1160.36.2.el7 markiert, um eine Aktualisierung zu werden
--> Abhängigkeitsauflösung beendet
--> Transaktionsprüfung wird ausgeführt
---> Paket kernel.x86_64 0:3.10.0-1160.21.1.el7 markiert, um gelöscht zu werden
---> Paket kernel-devel.x86_64 0:3.10.0-1160.21.1.el7 markiert, um gelöscht zu werden
--> Abhängigkeitsauflösung beendet

Abhängigkeiten aufgelöst

================================================================================
 Package            Arch    Version                  Paketquelle          Größe
================================================================================
Installieren:
 kernel             x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms    50 M
 kernel-devel       x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms    18 M
Aktualisieren:
 bpftool            x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   8.5 M
 kernel-headers     x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   9.0 M
 kernel-tools       x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   8.1 M
 kernel-tools-libs  x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   8.0 M
 python-perf        x86_64  3.10.0-1160.36.2.el7     rhel-7-server-rpms   8.1 M
Entfernen:
 kernel             x86_64  3.10.0-1160.21.1.el7     @rhel-7-server-rpms   64 M
 kernel-devel       x86_64  3.10.0-1160.21.1.el7     @rhel-7-server-rpms   38 M

Transaktionsübersicht
================================================================================
Installieren   2 Pakete
Aktualisieren  5 Pakete
Entfernen      2 Pakete

Gesamtgröße: 110 M
Is this ok [y/d/N]:
Auch hier können mehrere RHSA (oder auch RHBA und RHEA) durch Kommata getrennt angegeben werden. Die dargestellten Kommandos funktionieren selbstverständlich auch unter RHEL 8.
Damit ist es möglich, Schwachstellen gezielt und mit minimalen Auswirkungen auf das System zu schließen. Ich persönlich empfehle jedoch, das Patch-Fenster zu nutzen und sofern möglich alle verfügbaren Updates zu installieren. Denn in der Regel ist der Nutzen durch aktualisierte Pakete größer, als das Risiko eines potenziellen Schadens.
Die Paketmanager YUM und DNF bieten, Dank der von Red Hat bereitgestellten Metainformationen in den Repos, vielfältige Möglichkeiten, um die Installation oder Aktualisierung von Paketen granular zu steuern. Weiterführende Informationen finden sich den Manpages yum(8) und dnf(8).
In wie weit sich die hier beschriebene Vorgehensweise auch für CentOS Stream bzw. Fedora eignet, kann ich nicht sagen, da ich diese noch nicht untersucht habe.
Ubuntu CVE reports
Canonical stellt für Ubuntu unter der URL https://ubuntu.com/security/cve eine CVE-Datenbank bereit, in der sich der Status von Schwachstellen über deren CVE-Nummer recherchieren lässt.
Screenshot: Ubuntu CVE reports search
Eine Suche nach einer CVE-Nummer führt zu einer Seiten mit einen Statusreport, welcher betroffene Pakete in den jeweiligen Releases und deren Status aufführt. Der folgende Screenshot zeigt dies beispielhaft für den CVE-2021-33909 und das Paket linux:
Screenshot: Status des Paket ‚linux‘ zum CVE-2021-33909
Der Spalte „Status“ ist die Versionsnummer der abgesicherten Paketversion zu entnehmen. Die Vorgehensweise, um herauszufinden, welche Paketversion aktuell auf dem eigenen System installiert ist, entspricht der für Debian und kann im dortigen Abschnitt nachgelesen werden.
Zusammenfassung
Zumindest die im Rahmen dieses Artikels getesteten Distributionen bieten Webseiten, auf denen man sich zum Stand von Schwachstellen informieren kann. Dabei kann die in der Fachpresse oder vom CERT kommunizierte CVE-Nummer für eine gezielte Suche nach Informationen zur jeweiligen Schwachstelle verwendet werden.
Mir persönlich haben die Möglichkeiten von YUM und DNF zur granularen Steuerung und gezielten Mitigation von Schwachstellen am besten gefallen. Dabei sei jedoch erwähnt, dass ich längst nicht alle Distributionen und deren Paketwerkzeuge betrachtet habe.
K-9 Mail ist der Klassiker unter den freien E-Mail Apps für Android. In den letzten Jahren war es ruhiger um die App geworden und auch die Oberfläche atmete den Charme vergangener Zeiten. Nun meldet man sich mit der neuen Version 5.800 zurück.
Es gibt gar nicht so viele empfehlenswerte E-Mail Apps für Android. Vermutlich weil viele Android-Nutzer auch GMail nutzen und somit dort natürlich gleich die hauseigene App. Für Datenschutz-bewusster Anwender kommt das natürlich überhaupt nicht infrage.
Von den Einstellungsmöglichkeiten und Funktionen ist FairEmail sicher unübertroffen. Ich habe FairEmail in letzter Zeit auch genutzt, weil die Entwicklung von K-9 Mail so lange ruhte. Leider ist FairEmail auch ein Paradebeispiel dafür, dass eine App mit vielen Optionen und Funktionen ein UX-Albtraum sein kann. Ich habe mich in dem Einstellungsdschungel immer wieder verloren und musste jedes Mal überlegen, welcher Button von den zig Schaltflächen auf dem Screen nun die gewünschte Funktion ausführt.
Umso mehr habe ich mich über die Rückkehr von K-9 Mail auf die Bühne gefreut. Durch die obligatorische Verzögerung bei der Paketierung über F-Droid musste ich noch ein wenig warten, aber heute war sie endlich verfügbar. Ein kurzer Test und FairEmail flog vom System.
K-9 Mail bringt vielleicht nur 10% der Einstellungsmöglichkeiten, aber alle für mich relevanten Funktionen: IMAP-Konten, gemeinsamer Posteingang (mobil benötige ich das, am Desktop nicht), Möglichkeit Funktionsordner zuzuweisen und OpenPGP-Verschlüsselung.
Hinsichtlich der Funktionen hat sich mit der neuen Version auch gar nicht viel getan. Die größte Neuerung ist wirklich die Aktualisierung der Oberfläche und Angleichung an moderne Standards.
Hoffentlich kann die Entwicklung nun kontinuierlich fortgesetzt werden. Das hat letztlich jeder Anwender selbst in der Hand, denn der Hauptentwickler hat bereits vor einigen Monaten um Spenden zur Weiterentwicklung gebeten. Ich wüsste nicht, wie viel Geld man mir spenden müsste, um angesichts solcher „Forwärts nimmer, Rückwärts immer“-Anwender meine Zeit in ein solches Projekt zu stecken. Umso mehr sollten wir dafür dankbar sein (und es auch zeigen), dass andere dazu bereit sind.
Mythen VI: Linux braucht kein Neustart nach Updates
Windows und macOS verbinden Updates nahezu immer mit einem erzwungenen Neustart. Linux-Enthusiasten verweisen darauf immer mit viel Häme in den entsprechenden Diskussionskanälen und behaupten, Linux benötige das nicht. Wirklich nicht?
Rund um Linux haben sich im Laufe der Jahre viele Mythen und Halbwahrheiten angesammelt. Liebevoll weitergetragen von einer Fangemeinde und selten hinterfragt. Eines davon ist: Linux braucht keine Neustarts.
Das war bezogen auf den Kernel natürlich schon immer Quatsch. Sammelthemen in Foren, in denen sich Administratoren mit der Laufzeit ihrer Systeme brüsteten, sind somit eher Hitlisten der Inkompetenz. Zwar gibt es im Enterprise-Segment inzwischen Werkzeuge, um den Kernel mittels sogenanntem Live Patching ohne Neustart zu patchen, aber das sind keine Lösungen für Privatanwender oder kleine Firmen.
Das Problem besteht aber auch außerhalb des Kernels. OpenSUSE bietet für seine Paketverwaltung zypper einen schönen Befehl, der zeigt, welche Prozesse neu gestartet werden sollten, da diese auf veralteten Dateien basieren.
# zypper ps -s
Heute morgen gab es unter anderem ein Update von glibc. Die Ausgabe sieht wie folgt aus:
Der Befehl sagt natürlich selbst, dass ein Neustart nicht zwingend ist, aber die Liste umfasst meinen kompletten Desktop plus noch ein bisschen mehr. Ich müsste mich also mindestens einmal abmelden und wieder anmelden, um den Displayserver neu zu starten. Bei einem halbwegs modernen System mit SSD ist ein kompletter Neustart vermutlich sogar schneller.
In vielen Fällen führen fehlende Neustarts auch zu Fehlern. Gerade bei Versionssprüngen von Desktopumgebungen. Die Supportforen sind voll von Leuten, die ihre Probleme mit einem simplen Neustart lösen konnten.
Es ist deshalb nachvollziehbar, dass GNOME seit längerem versucht Updates mit einem Neustart zu verbinden.
Linux folgt damit auf dem Desktop endlich Windows und macOS. Weil es sinnvoller ist und viele Probleme vermeidet. Wer glaubt das selbst entscheiden zu können, kann es natürlich wie immer abschalten – es ist ja Linux.
Linux braucht keine Neustarts? Doch brauchen schon, es erzwingt sie nur nicht.
Unter dem internen Projektnamen Fission arbeitet Mozilla bereits seit langer Zeit an einer Seiten-Isolation für Firefox. In Firefox 91 Beta testet Mozilla Fission erstmals auch unter Linux in einer Beta-Version von Firefox.
Firefox läuft nun schon seit mehreren Jahren mit einer sogenannten Multiprozess-Architektur. Diese unter dem internen Projektnamen Electrolysis, oder auch kurz: e10s, entwickelte Architektur trennt den Browser- von seinen Content-Prozessen, was eine verbesserte Sicherheit durch Sandboxing, Performance sowie Stabilität bringt, da seit dem ein Website-Absturz nicht mehr den kompletten Browser mit abstürzen lässt. Zu den standardmäßig maximal acht Content-Prozessen kommen noch ein paar spezialierte Prozesse wie einer für Firefox-Erweiterungen sowie ein weiterer für den Aufruf lokaler Dateien.
Seit mittlerweile mehr als drei Jahren arbeitet Mozilla unter dem internen Projektnamen Fission an der logischen Weiterentwicklung dieses Konzeptes, einer Seiten-Isolation. Vereinfacht gesagt bedeutet dies, dass damit jeder Tab in einem eigenen Prozess läuft. Genauer wäre zu sagen, dass es einen Prozess pro Ursprung gibt, sprich zwei Tabs von der selben Domain können sich einen Prozess teilen. Auf der anderen Seite kann ein einzelner Tab auch mehrere Prozesse beanspruchen, nämlich dann, wenn auf der Seite Frames von anderen Domains eingebettet sind.
Neben der standardmäßigen Aktivierung von Fission für einen größeren Teil der Nightly-Nutzer testet Mozilla Fission bereits seit Firefox 88 mit einem kleinen Teil der Beta-Nutzer. Voraussetzung neben aktiviertem WebRender war bisher allerdings noch die Verwendung von Windows oder Apple macOS als Betriebssystem. Mit Firefox 91 Beta wurde nicht nur die Anzahl der Nutzer erhöht, bei denen Fission bereits standardmäßig aktiviert ist, womit nun 15 Prozent der Beta-Nutzer angepeilt werden; Erstmals sind auch Linux-Nutzer für den Beta-Test der Seiten-Isolation in Firefox qualifiziert.
Im Rahmen des von der Europäischen Union geförderten Bergamot Projects arbeitet Mozilla daran, eine Übersetzungsfunktion für den Browser zu entwickeln – und das vollständig ohne Online-Komponente wie Google Translate. Die Übersetzungsfunktion von Firefox kann jetzt auch Tschechisch übersetzen und hat weitere Verbesserungen erhalten.
Bergamot Project: Website-Übersetzung im Browser
Bereits im Oktober 2019 berichtete ich über das Bergamot Project. Zur Erinnerung:
Hintergrund des Ganzen ist das von der Europäischen Union geförderte Bergamot Project, in dessen Rahmen Mozilla mit der University of Tartu (Estland), der University of Sheffield (England), der University of Edinburgh (Schottland) und der Charles University (Tschechien) kollaboriert, um eine vollständig clientseitige Funktion zur maschinellen Übersetzung von Websites für den Browser zu entwickeln.
Die clientseitige Durchführung der Übersetzung soll einerseits der Privatsphäre dienen, da kein Datenriese wie Google involviert ist, andererseits aber auch die Verbreitung von Sprachtechnologie in Europa fördern, und zwar in Bereichen, welche Vertraulichkeit erfordern und wo es dementsprechend keine Option ist, die Übersetzung in der Cloud durchzuführen.
Das Bergamot Project ist mit drei Millionen Euro durch die Europäische Union gefördert und auf drei Jahre ausgelegt. Damit das Projekt auch über die drei Jahre hinaus einen langfristigen Effekt hat, wird die Übersetzungsfunktion in Firefox integriert und alle Technologien, welche im Rahmen des Bergamot Projects entstehen, als Open Source veröffentlicht.
Die Neuerungen von Firefox Translations 0.4.3
Seit Ende Mai wird die Nightly-Version von Firefox mit einer (standardmäßig noch deaktivierten) Übersetzungs-Funktion für Websites ausgeliefert. Diese ermöglicht Übersetzungen aus dem Spanischen sowie aus dem Estnischen ins Englische und umgekehrt, sowie vom Englischen ins Deutsche (allerdings nicht umgekehrt).
Mit dem mittlerweile erfolgten Update von Firefox Translations 0.4.0 auf Firefox Translations 0.4.3 sind jetzt auch Übersetzungen aus dem Tschechischen ins Englische und umgekehrt möglich.
Nachdem die Größe von Firefox Translations in der vorherigen Version bereits von 124 MB auf 3,7 MB reduziert werden konnte, indem die benötigten Sprachmodelle jetzt bei Bedarf zur Laufzeit heruntergeladen werden, konnte die Größe der Erweiterung jetzt noch einmal auf mittlerweile nur noch 1,0 MB reduziert werden.
Das Übersetzungs-Icon wird jetzt immer in der Adressleiste angezeigt, allerdings ausgegraut, wenn für die aktuelle Seite keine Übersetzung angeboten wird. Die Möglichkeit, die Sprache zu ändern, nachdem bereits eine Übersetzung stattgefunden hat, wurde vorerst entfernt, um Probleme zu vermeiden, die damit aktuell noch existieren.
Das Übersetzungs-Limit wurde erhöht, so dass jetzt auch längere Websites übersetzt werden. Außerdem wurden die DOM-Interaktionen reduziert, die erfolgen, bevor die Übersetzung stattfindet, was die Performance vor allem auf komplexen Websites verbessern soll.
Dazu kommen diverse kleinere Korrekturen und Verbesserungen unter der Haube.
Aktivierung von Firefox Translations
Standardmäßig ist die Übersetzungsfunktion derzeit noch deaktiviert und muss manuell aktiviert werden, indem über about:config der Schalter extensions.translations.disabled per Doppelklick auf false gesetzt wird. Wie der Name dieser Option bereits andeutet, ist die Übersetzungs-Funktion intern als Erweiterung implementiert. Darum erscheint Firefox Translations anschließend auch im Add-ons Manager von Firefox, worüber die Erweiterung dann auch jederzeit wieder deaktiviert (aber nicht deinstalliert) werden kann. Wer die Übersetzungsfunktion über about:config nicht manuell aktiviert hat, sieht die Erweiterung natürlich auch gar nicht erst im Add-ons Manager.
In den Firefox-Einstellungen darf die Sprache, aus der übersetzt werden soll, nicht als bevorzugte Sprache eingestellt sein. Ist Firefox beispielsweise so konfiguriert, dass Englisch verstanden wird, dann erscheint natürlich auch keine Übersetzungsleiste bei einer englischsprachigen Website.
In diesem Beitrag möchte ich euch das Red Hat Accelerators Programm vorstellen und einige Beispiele geben, was wir dort so tun. Ich selbst bin seit 2019 Mitglied dieser Gemeinschaft und freue mich, mit IT-Experten aus verschiedensten Branchen und Red Hat selbst austauschen zu können. Dieser Artikel gibt meine persönliche Meinung und Sicht auf die Red Hat Accelerators wieder. Diese kann mit der von Red Hat übereinstimmen, muss es aber nicht.
Das Programm selbst beschreibt sich als globale Gemeinschaft, bestehend aus IT-Experten unter den Red Hat Kunden/Partnern, welche ihr Wissen und ihre Leidenschaft für Red Hat Produkte und Open Source Projekte mit Fachkollegen und Red Hat teilen und sich darüber austauschen mögen. Dem Einzelnen verspricht das Programm dabei folgenden Nutzen.
Netzwerken
Kurz gesprochen sind die Red Hat Accelerators ein Slack Channel voller interessanter Menschen. Diese stammen aus den verschiedensten Branchen, wie z.B. dem Gesundheitswesen, der Automobilindustrie, Versicherungen und Banken, um nur einige zu nennen. Dazu gesellen sich auch einige „Rote Hüte“, darunter Technical Account Manager, Mitarbeiter:innen aus verschiedenen Produkt-Teams und selbstverständlich die Community-Managerinnen Andi und Lili.
Wenn man seit vielen Jahren im gleichen Unternehmen arbeitet und stets nur zu den eigenen Kollegen Kontakt hat, stellt sich häufig eine gewisse Betriebsblindheit ein. Bei den Red Hat Accelerators bietet sich die Gelegenheit, mit Fachkollegen aus der gleichen, aber vor allem auch aus anderen Branchen in Kontakt zu treten und sich auszutauschen, um über den Tellerrand schauen zu können und der Betriebsblindheit entgegen zu wirken.
Ganz nebenbei lernt man neue Anwendungsfälle für bekannte oder weniger bekannte Produkte kennen. Gleiches gilt für Fehler in bzw. Probleme mit eben diesen Produkten. So bilden sich im Chat häufig so etwas wie spontane Arbeitskreise, die Probleme in der allerneusten Version eines Produktes adressieren. Hier wird sich gegenseitig geholfen. Und sollte einmal noch keine Lösung existieren, nimmt meist einer der anwesenden TAMs (steht wahlweise für Technical Account Manager oder The Almighty Moderator) das Problem/die Frage mit, um eine Lösung zu finden.
Mir hat sich durch diesen Austausch schon einige Male ein neuer Blickwinkel eröffnet, wodurch sich neue Lösungswege auftaten. Und das selbst über Red Hat Produkte hinaus.
Zugang zu Produkt-Teams und zukünftigen Releases
Für mich persönlich ist dies der größte Nutzen, den ich aus dem Red Hat Accelerators Programm ziehe. Ich habe hier die Möglichkeit, frühzeitig Kenntnis über (geplante) Neuerungen in Red Hat Produkten zu erlangen und durch qualifizierte Beiträge die Produktentwicklung mit zu beeinflussen.
Die Produkt-Teams stellen ihre Ideen und Pläne in gemeinsamen Videokonferenzen mit den Accelerators vor und diskutieren mit uns über Anwendungsfälle sowie Vor- und Nachteile der Änderungen.
Diese Form der Kommunikation hat Vorteile sowohl für Red Hat selbst, als auch für uns Kunden. Red Hat erfährt von seinen Kunden, wo der Schuh drückt, was sich diese wünschen, um ihren Arbeitsalltag effizienter zu gestalten. Als Kund erfährt man frühzeitig von geplanten Entwicklungen und Ideen und kann diese in gewissem Rahmen mit beeinflussen. Dazu möchte ich drei Beispiele geben.
Umfragen
Regelmäßig werden Umfragen zu Produkten aus dem Red Hat Portfolio und IT-Themen durchgeführt, die viele von uns im Arbeitsalltag betreffen. Red Hat nutzt diese Fragen dazu, um seine Kunden besser kennen zu lernen. Basierend auf diesen Umfragen werden weitere Sitzungen geplant, um einzelne Punkte in kleineren Arbeitsgruppen besprechen zu können.
Umfragen werden z.B. als webbasierte Formulare durchgeführt oder als Live-Interviews mit den Produkt-Teams.
Produktvorstellungen
Hier stellt ein Produkt-Team geplante Neuerungen, Änderungen oder neue Funktionen vor und stellt sich direkt der Kritik der Accelerators. Es wird dabei darauf geachtet, dass Kritik konstruktiv geäußert wird. Ein einfaches „Das ist Mist.“ oder „Das finde ich doof.“ ist dabei nicht gern gesehen. Ein konstruktives „Ich würde mir dieses oder jenes aus folgenden Gründen wünschen.“ wird gern entgegengenommen.
Als Accelerator hat man hier die Möglichkeit, seine Wünsche mitzuteilen. Es besteht keine Garantie und kein Anspruch, dass diese Berücksichtigung finden. Auch kann man die Entwicklung nicht direkt bestimmen. Doch hat Red Hat selbstverständlich ein Interesse daran, möglichst viele seiner Kunden bei der Stange und bei Laune zu halten. Denn ein glücklicher Kunde kauft gern nochmal, während ein unglücklicher Kunde vermutlich etwas neues ausprobiert.
Schön finde ich bei diesen Veranstaltungen auch, dass man erfahren kann, warum einige Wünsche nicht berücksichtigt werden oder auf der Roadmap sehr weit hinten anstehen müssen. Dies schafft Transparenz und ist in meinen Augen sehr zu begrüßen.
Doch auch für Red Hat kann es hier manchmal eine Enttäuschung geben, wenn z.B. ein Design-Entwurf von einer großen Mehrheit abgelehnt (im Sinne von: „Wir mögen das wirklich nicht und wünschen es uns wie folgt.“) wird.
Fokus-Gruppen
In den sogenannten Fokus-Gruppen bietet sich für ausgewählte Accelerators die Chance, eng mit einem Red Hat Produkt-Team zusammen zu arbeiten.
So hatte ich im Sommer 2020 das Vergnügen, in der Fokus-Gruppe Red Hat Insights unter Leitung von Mohit Goyal (Senior Principal Product Manager, Red Hat) mitzuarbeiten. Hier bot sich mir die Möglichkeit, die besonderen Anforderungen an den Einsatz einer solchen Lösung in Deutschland und in meiner Organisation zu vertreten und dafür zu sensibilisieren. Durch den Einfluss mehrerer Red Hat Accelerators wurde die geplante automatische Registrierung von RHEL-Systemen in Red Hat Insights auf unbestimmte Zeit verschoben.
So viel Einfluss auf eine laufende Produktentwicklung hatte ich bisher bei keinem anderen Hersteller. Und ich wünsche mir deutlich mehr davon.
Welche Vorteile hat Red Hat davon?
Selbstverständlich profitiert auch Red Hat von dem Accelerators-Programm. Wie bereits erwähnt, bekommt der Hersteller hier wertvolle Rückmeldungen von vertrauten Kunden, direkt aus der Praxis. Darüber hinaus stehen die Accelerators bereit, Produktneuheiten zu testen, zu validieren und den Einsatz in der eigenen Umgebung zu prüfen, bevor diese veröffentlicht werden. Dadurch kann bei Problemen noch rechtzeitig gegengesteuert werden.
Das Programm hilft Red Hat, seine Kunden und deren Bedürfnisse besser zu verstehen und die eigenen Produkte noch besser am Bedarf der Kunden auszurichten.
Und natürlich verfügt Red Hat mit den Accelerators über ein Heer aus Enthusiasten, Evangelisten und Missionaren, welche die Open Source Botschaft in die Welt hinaus tragen. Und wir alle wissen doch, dass Mund-zu-Mund-Propaganda die wirksamste Form der Werbung ist.
Wie kann man Mitglied werden?
Ihr seid bereits Red Hat Kunde und mein Beitrag hat euch neugierig gemacht, so dass ihr ebenfalls zu den Red Hat Accelerators dazustoßen möchtet? Das ist gut, denn die EMEA-Region und besonders der deutschsprachige Raum ist aktuell noch etwas unterrepräsentiert.
Ich selbst darf übrigens keinerlei Geschenke von Red Hat oder dem Accelerators-Programm annehmen. Wenn ihr im letzten Feld des Bewerbungsformulars also meinen Namen angebt, ist mir nicht mehr und nicht weniger gewiss, als der ewige Dank von Andi und Lili.
Freie Android ROMs und F-Droid als Store hatten immer eine besonders problematische Leerstelle: Textdokumente lesen und bearbeiten. Die neue Version von OpenDocument Reader schließt diese Lücke ein bisschen.
Im Bereich der Basisanwendungen ist das Angebot an freier Software über F-Droid seit einiger Zeit ausreichend. Lediglich Textdokumente sind ein Problem.
Zwar gibt es SoftMaker Office für Android und hier auch eine tolle neue Version, aber das gibt es nur über den Play Store. Das ist schon eine herbe Enttäuschung, da SoftMaker auch problemlos Android-Pakete nach einem Kauf zum Download anbieten könnte. LibreOffice und Collaboras Office sind mobil ein schlechter Witz. Es gibt dazu nahezu keine guten Testberichte, außer jene Autoren, die das Potenzial betonen. Die Variante von Collabora gibt es zudem nur im Google Play Store. So lange die an ihrer morschen Basis kleben, wird da auch nicht viel passieren.
Natürlich möchten die wenigsten auf ihrem Smartphone ganze Romane verfassen, aber in der echten Welt bekommt man eben nicht nur PDF-Dateien zugesandt, sondern auch gerne mal Textdokumente im Format von OOXML (DOCX, XLSX etc.) oder OASIS (ODT, ODS etc.). Bisher war da nicht viel zu machen.
Diese Lücke wird mit der Verfügbarkeit von OpenDocument Reader im F-Droid Store wenigstens teilweise geschlossen.
Die App fokussiert die freien Formate von LibreOffice, aber bietet daneben auch einen mehr oder minder guten Support für folgende Dateitypen:
Microsoft Office: Word (DOC, DOCX), Excel (XLS, XLSX), PowerPoint (PPT, PPTX)
Apple: Pages, Numbers, Keynote
LibreOffice: ODF* (ODT, ODS, ODP, ODG)
PostScript
AutoCAD
Photoshop (PSD)
Die Darstellung klappte bei meinen Tests nicht immer perfekt, aber um einen Überblick über die Inhalte zu bekommen, genügt es vollkommen. Mehr möchte man ja oft am Smartphone gar nicht haben. Damit ist OpenDcoument Reader eine Art Schweizer Taschenmesser für Dateien.
Es ist schön zu sehen, dass sich hier was tut und freie AOSP + F-Droid Systeme eine Lücke weniger haben.
Die MZLA Technologies Corporation hat mit Thunderbird 78.12 ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht.
Neuerungen von Thunderbird 78.12
Mit dem Update auf Thunderbird 78.12 hat die MZLA Technologies Corporation ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht. Neben den üblichen kleineren Fehlerbehebungen schließt die neue Version auch wieder die aktuellen Sicherheitslücken. Ein Update ist daher für alle Nutzer empfohlen.
Mit dem Update auf Firefox 90.0.2 behebt Mozilla ein Problem, welches verursachen konnte, dass beim Ausdruck von manchen Websites der Inhalt abgeschnitten wurde. Außerdem wurden Darstellungsprobleme von Menüs behoben, welche in Zusammenhang mit manchen GTK-Themes unter Linux auftreten konnten.
Die Standard-Startseite von Firefox zeigt jetzt wieder ein Zahnrad-Symbol anstelle der Beschriftung „Anpassen“, um in die Einstellungen der Startseite zu gelangen.
Darüber hinaus gab es mehrere Änderungen, welche in Zusammenhang mit der Ausrollung von DNS over HTTPS (DoH) in Kanada stehen.


 Seit heute Morgen ist die Version weltweit verfügbar.
 Seit heute Morgen ist die Version weltweit verfügbar.


 Bildnachweis:


