staging.inyokaproject.org

2023 Woche 19

13. Mai 2023

VPNs werden oft mit Anonymität assoziiert. Das ist Unsinn. Trotzdem haben VPNs ihre Berechtigung. Mullvad speichert nach neuesten Erkenntnissen wirklich keine Daten und bringt jetzt sogar einen Browser mit.

Wann sich ein VPN lohnt und warum Mullvad für mich einer der ganz wenigen Anbieter ist, denen ich vertraue, habe ich hier schon einmal beschrieben. Daran hat sich nichts geändert.

Die jüngsten Ereignisse haben diese Zuversicht jedoch noch verstärkt. Mullvad erhielt kürzlich Besuch von der schwedischen Polizei. Anlass waren wohl Ermittlungen in Deutschland, wie der Betreiber des Dienstes im Nachhinein erfuhr. Allerdings musste die Polizei wieder abziehen, ohne etwas Handfestes gefunden zu haben. Mullvad verspricht also nicht nur, keine Daten zu speichern. Er speichert wirklich keine Daten.

Zudem hat Mullvad eine technische Neuerung verkündet. Der Mullvad-Browser. Dabei handelt es sich um Kooperationsprojekt mit Tor. Die Vorgehensweise ist ähnlich. Auf Basis von Firefox wird ein Browser erstellt, der durch seine Konfiguration Fingerprinting erschwert. Der einzelne Nutzer geht dadurch in der Masse unter. Von dem Projekt profitieren beide Seiten, da sich durch den Mullvad-Browser die Anwenderzahlen weiter erhöhen und die Masse somit größer wird. Anstelle des Tor-Netzwerks verwendet der Mullvad-Browser natürlich das Mullvad-VPN. Dieses ist aber nicht in den Browser integriert, sondern muss weiter auf Systemebene, entweder durch Wireguard oder durch die Mullvad-Anwendung, eingerichtet werden. Mike Kuketz bescheinigt dem Browser ein exzellentes Datensendeverhalten.

Der Mullvad-Browser steht für alle verbreiteten Desktop-Betriebssysteme zum Download bereit. Linux-Anwender können zudem auf Flathub zurückgreifen und den Browser komfortabel als Flatpak installieren.

Vor einigen Wochen machte die Vermutung die Runde, LUKS sei gebrochen. Auslöser waren Berichte über ein erfolgreiches Knacken einer verschlüsselten Festplatte durch die französische Polizei. Der bekannte Entwickler Matthew Garrett vermutete als Ursache die veraltete Schlüsselableitungsfunktion PBKDF2.

Was ist das Problem?

Wir wissen bis heute nicht, ob das wirklich die Ursache war und die französische Polizei LUKS wirklich knacken konnte oder ob nicht ein zu schwaches Passwort oder ähnliches die Schwachstelle war. LUKS oder bestimmte Konfigurationen von LUKS pauschal für unsicher zu erklären, wäre daher eine Panikmache.

Der Vorfall sollte uns aber daran erinnern nicht nachlässig zu werden. Ich bemängele ja häufiger eine gewisse bräsige Selbstzufriedenheit in der Linux-Gemeinschaft. Die Gewissheit, durch Open Source und eine streckenweise überlegene Architektur ein sicheres System zu nutzen, hat sich tief in das kollektive Bewusstsein eingenistet. Selbstzufriedenheit kann zu falscher Untätigkeit führen.

Konkret geht es um LUKS und die Schlüsselabteilungsfunktion. LUKS wird stetig verbessert. Vor einigen Jahren gab es beispielsweise den Wechsel von LUKS1 auf LUKS2 mit allgemeinen Verbesserungen. Hinzu kommen Entwicklungen bei den Schlüsselabteilungsfunktionen.

Die Schlüsselabteilung generiert in mehreren Iterationen aus dem Passwort den eigentlichen LUKS-Key. Um das nicht unnötig in die Länge zu ziehen, berücksichtigt LUKS die verfügbare Hardware. PBKDF2 hat bekannte Schwächen, deshalb wurde bereits vor einiger Zeit argon2id als Ersatz entwickelt. Dieses Verfahren ist ab 2020 auch die Empfehlung des BSI.

Das denkbar schlechteste Szenario ist daher ein Container, der vor vielen Jahren mit aus heutiger Sicht völlig veralteter Hardware aufgesetzt wurde und mit einer mittelmäßigen Passphrase geschützt wurde. Ein solcher Container könnte aus heutiger Sicht wahrscheinlich geknackt werden. Dies ist kein abwegiges Szenario. Viele Linux-Benutzer – ob mit Rolling-Releases oder stabilen Systemen – sind stolz auf die langen Laufzeiten ihrer Installationen. Externe Festplatten werden wahrscheinlich sogar nur einmal – direkt nach dem Kauf – neu verschlüsselt.

Das Problem liegt hier in meinen Augen durchaus auch bei den Distributionen. Viele Leser werden dieses Lamento vermutlich nicht mehr hören können. Keine Distribution aktualisiert verschlüsselte Partitionen bei Upgrades und kein Kommandozeilentool oder grafisches Programm weist auf veraltete Einstellungen hin. Den meisten Anwendern fehlte oder fehlt vermutlich bis heute jegliches Problembewusstsein.

LUKS aktualisieren

Eine Aktualisierung ist relativ einfach durchzuführen. Es gibt jedoch Einschränkungen. Wer eine verschlüsselte Boot-Partition verwendet und daher auf die GRUB-Implementierung angewiesen ist, muss bei PBKDF2 bleiben. Ein weiterer Grund, warum ich verschlüsselte Bootpartitionen und Passworteingabe in GRUB für überbewertet halte. Für solche Dinge sind Integritätsprüfungen via TPM wesentlich sinnvoller, aber das führt hier zu weit.

Die aktuellen Standardeinstellungen seines Systems kann man wie folgt abfragen:

$ cryptsetup --help

Die Ausgabe bei einem aktuellen Fedora Kinoite ist wie folgt:

Vorgegebenes festeingebautes Metadatenformat ist LUKS2 (für luksFormat-Aktion).

Die Unterstützung des externen Token-Plugins LUKS2 ist integriert.
Pfad des Plugins für externe LUKS2-Token: /usr/lib64/cryptsetup.

Werkseinstellungen für Schlüssel und Passphrasen:
        Maximale Größe der Schlüsseldatei: 8192 kB, Maximale Länge der interaktiven Passphrase: 512 Zeichen
Vorgabe-PBKDF für LUKS1: pbkdf2, Durchlaufzeit: 2000 Millisekunden
Vorgabe-PBKDF für LUKS2: argon2id
        Iterationszeit: 2000, benötigter Speicher: 1048576 kB, parallele Threads: 4

Standard-Verschlüsselungsparameter:
        Loop-AES: aes, Schlüssel 256 Bits
        plain: aes-cbc-essiv:sha256, Schlüssel: 256 Bits, Passphrase-Hashen: ripemd160
        LUKS: aes-xts-plain64, Schlüssel: 256 Bits, LUKS-Header-Hashen: sha256, Zufallszahlengenerator: /dev/urandom
        LUKS: Standard-Schlüsselgröße mit XTS-Modus (zwei interne Schlüssel) wird verdoppelt.

Wie man alte Container aktualisiert habe ich hier schon beschrieben: Verschüsselte Volumes von LUKS1 auf LUKS2 konvertieren

$ sudo cryptsetup convert /dev/<number> --type luks2 

Hiernach die Abfrage bestätigen und das war es auch schon. Bei einer erneuten Abfrage sollte Version 2 in der entsprechenden Zeile stehen.

Zusätzlich muss auch explizit PBKDF auf Argon2 umgestellt werden.

$ sudo cryptsetup luksChangeKey /dev/<number> --pbkdf argon2id

Zur Bestätigung muss das alte und neue Kennwort eingeben werden. Bei Bedarf kann man auch das alte Kennwort als neues Kennwort nutzen.

Zusammengefasst

Es ist nicht klar, ob LUKS wirklich gebrochen wurde, aber LUKS wird glücklicherweise ständig weiterentwickelt und veraltete und potentiell unsichere Elemente werden ersetzt. Der Vorfall sollte zum Anlass genommen werden, einen Blick auf die eigenen LUKS-Container zu werfen, da die Distributionen die Wartung für ihre Anwender nicht übernehmen.

12. Mai 2023

Die MZLA Technologies Corporation hat mit Thunderbird 102.11 ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht.

Neuerungen von Thunderbird 102.11

Mit dem Update auf Thunderbird 102.11 hat die MZLA Technologies Corporation ein planmäßiges Update für seinen Open Source E-Mail-Client veröffentlicht. Das Update bringt diverse Fehlerbehebungen und Verbesserungen, welche sich in den Release Notes (engl.) nachlesen lassen. Auch wurden diverse Sicherheitslücken geschlossen.

Der Beitrag Thunderbird 102.11 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

11. Mai 2023

Noch ist Google in den meisten Ländern die Standard-Suchmaschine in Firefox. Doch das könnte sich bald ändern. Der aktuelle Vertrag mit Google läuft in diesem Jahr aus. Und es bahnt sich an, dass ein namhafter und hoch motivierter Konkurrent um diese Position mitbieten wird.

Abgesehen von drei Jahren mit Yahoo! als wichtigstem Suchmaschinen-Partner von Mozilla war Google immer die Standard-Suchmaschine von Firefox in den meisten Ländern. Dabei liefen die Verträge zwischen Google und Mozilla in den letzten 15 Jahren immer für jeweils drei Jahre. So ist es auch jetzt, womit der aktuelle Vertrag mit Google Ende dieses Jahres auslaufen und diese Position neu verhandelt wird.

Die Wahrscheinlichkeit, dass Google daran interessiert ist, auch in Zukunft die Standard-Suchmaschine in Firefox zu sein, dürfte sehr hoch sein. Die Frage ist natürlich immer, welche Konditionen der neue Vertrag hat. Insbesondere wenn die Marktanteile von Firefox sinken und Google der einzige ernsthafte und finanziell potente Interessent ist.

Doch könnte es dieses Mal zu einem Wettbieten kommen: Wie Windows Central unter Berufung auf The Information (Paywall) berichtet, soll Microsoft ein großes Interesse daran haben, Bing als Standard-Suchmaschine in Firefox zu platzieren. Dabei beruft man sich auf zwei Personen, welche direkte Kenntnis von entsprechenden Diskussionen haben sollen.

Microsoft erlebt gerade einen regelrechten Hype rund um die Integration von ChatGPT in seine Suchmaschine Bing. Dieses Momentum möchte Microsoft offensichtlich nutzen, was Sinn ergibt: Für Microsoft bietet sich die einmalige Gelegenheit, einen technologischen Vorsprung gegenüber Google zu nutzen, und damit die wohl realistischeste Chance seit langem und auch auf absehbare Zeit, größere Anteile am von Google so sehr dominierten Suchmaschinenmarkt zu gewinnen. Daher investiert Microsoft aktuell sehr aggressiv in Bing und ChatGPT. Und eine solche Partnerschaft mit Mozilla würde perfekt in diese Strategie passen.

Zwar hat Firefox keinen sehr hohen Marktanteil am Browsermarkt, womit nur daraus auch keine sehr großen Sprünge für Bing zu erwarten wären. Aber wie Microsofts CFO Phil Ockenden im Februar in einem Investoren-Call erklärte, steckt in jedem Prozentpunkt mehr Anteil am Suchmaschinen-Werbemarkt das Potential von zwei Milliarden USD Umsatz. Dementsprechend wäre dies ein Geschäft, von dem sowohl Mozilla als auch Microsoft selbst profitieren könnten. Und die 15 Milliarden USD, die Google alleine im Jahr 2021 an Apple gezahlt haben soll, um Standard-Suchmaschine in Safari zu sein, dürften in Anbetracht dieser gigantischen Wette auf die Zukunft und den anderen Milliarden-Investitionen auch für Microsoft eine Nummer zu groß sein. Zum Vergleich: Mozilla hat im gleichen Jahr 528 Millionen USD von Google dafür erhalten, die Standard-Suchmaschine in Firefox zu sein.

Ein ernsthaftes Interesse Microsofts angenommen: Natürlich bleibt da immer noch Google, die mit Sicherheit auch wenigstens ein Angebot abgeben und Microsoft diesen Platz nicht einfach so überlassen werden.

Ob Bing im kommenden Jahr die Standard-Suchmaschine von Firefox sein wird, lässt sich nicht abschätzen. Am Ende bleibt vielleicht auch Google die Standard-Suchmaschine in Firefox. Sicher ist: Dieses gesteigerte Interesse ist nicht zu Mozillas Nachteil. Es verbessert in jedem Fall die Verhandlungsposition von Mozilla und sorgt vielleicht ja für den nächsten Rekordumsatz – egal ob nun mit Google oder Microsoft als Standard-Suchmaschine.

Der Beitrag Kommt es zum Wettbieten um die Standard-Suchmaschine in Firefox? erschien zuerst auf soeren-hentzschel.at.

Do, 11. Mai 2023, Lioh Möller

HTML-Mails erfreuen sich immer grösserer Beliebtheit und das Format ist in vielen Mailclients bereits als Standard eingestellt. Es erlaubt Formatierungen und auch das Nachladen von Informationen aus dem Internet. Die Marketing-Industrie macht sich dies seit jeher zunutze, indem beispielsweise anhand von extern eingebundenen Bildern eine eindeutige Nutzerzuordnung erstellt werden kann.

Anwendungen wie Thunderbird unterbinden daher standardmässig das Nachladen von Bildern, was dann wiederum bei Bedarf für einzelne Mails wieder erlaubt werden kann.

Der Adblocker uBlock Origin hingegen geht einen Schritt weiter. Bisher nur bekannt als Plug-in für den Webbrowser, steht nun erstmalig auch eine Erweiterung für den Thunderbird Mailclient zur Verfügung.

Nach der Installation über die AddOn-Verwaltung integriert sich uBlock Origin nahtlos in die Anwendung. Die Funktionsweise ähnelt dabei der Variante für den Webbrowser.


Damit steht nach langer Zeit endlich ein vollwertiger AdBlocker auch für Thunderbird zur Verfügung.

Quelle: https://addons.thunderbird.net/en-US/thunderbird/addon/ublock-origin/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel diskutierst, sei es in unseren Chat-Gruppen oder über die Kommentarfunktion. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

Do, 11. Mai 2023, Lioh Möller

Um zu ermitteln, welche Prozesse viel RAM benötigen, gibt es verschiedene Möglichkeiten.

Im Folgenden stellen wir einige vor. ps zum Auflisten laufender Prozesse ist wahrscheinlich vielen bekannt. Ein üblicher Aufruf lautet:

ps aux

Die Anwendung bietet allerdings eine Vielzahl von Möglichkeiten, die Ausgabe zu beeinflussen. So stellt beispielsweise der folgende Befehl alle Prozesse sortiert nach Speicherverbrauch dar:

ps aux --sort -%mem


Möchte man hingegen nur die letzten 10 Prozesse darstellen, kann wie folgt vorgegangen werden:

ps aux --sort -%mem | head -10

Auch, welche Spalten dargestellt werden sollen, kann beeinflusst werden:

ps -eo pid,ppid,cmd,comm,%mem,%cpu --sort=-%mem | head -10


Alternativ eignet sich beispielsweise top zur Darstellung des Speicherverbrauchs von Anwendungen:

top -o %MEM

Sollte top bereits ohne Parameter gestartet worden sein, eignet sich die Eingabe von Shift+m innerhalb der Applikation.

Auf diese Weise lassen sich Arbeitsspeicherfresser schnell ermitteln und mögliche weitere Schritte einleiten.


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

10. Mai 2023

Mi, 10. Mai 2023, Ralf Hersel

Die meisten GNU/Linux-Distributionen machen es Interessierten einfach, einen Blick darauf zu werfen: ISO-Datei herunterladen, eine virtuelle Maschine starten und schon kann man eine neuen Distro ausprobieren. Wer es noch einfacher mag, kann auf gehostete Distributionen zurückgreifen. Bis vor einem Jahr war das bei distrotest.net möglich. Nun gibt es ein neues One-Trick-Pony namens DistroSea. Auch hierbei handelt es sich um eine one-man-show mit sehr begrenzten Ressourcen.

Wer das gute Angebot nutzen möchte, sollte sich beeilen. Ich gehe davon aus, dass dieser neue Spielplatz für Distro-Hopper in Kürze auch wieder verschwinden wird. So gut die Idee ist, so schlecht ist das Geschäftsmodell dahinter. Keine Werbung, keine Gebühren, nur Spenden, unendliche Serverkosten - wie soll das nachhaltig funktionieren? Nun gut, freuen wir uns kurzfristig über den Service von u/basilky, von dem/der nicht mehr bekannt ist, als sein Reddit-Account.

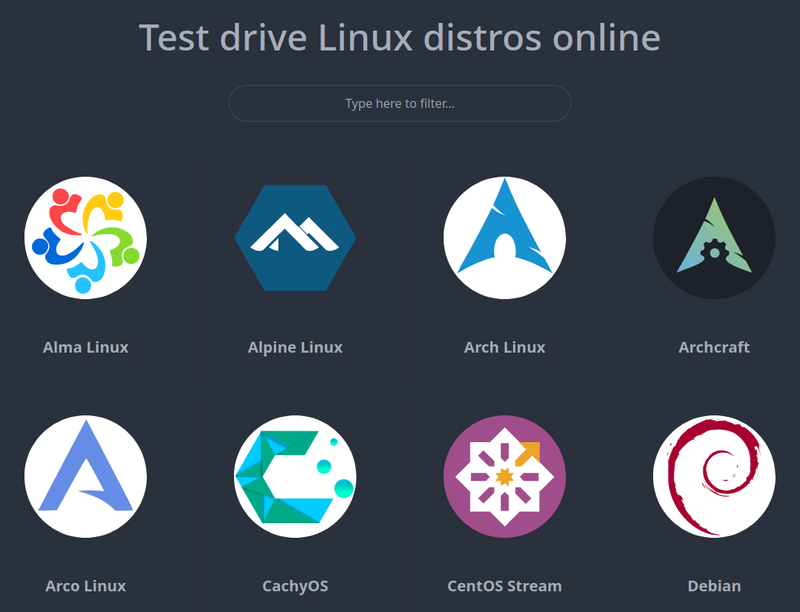
Die Seite https://distrosea.com/ ist sehr übersichtlich und für jede:n verständlich. Neben der Präsentation der Distro-Logos gibt es einen Button zum Spenden und für die Kontaktaufnahme via E-Mail. Ausserdem kann man zwischen einem dunklen und hellen Thema umschalten. Natürlich kann man nach Distributionen suchen.

Aktuell bietet DistroSea 39 Distributionen zum Testen an. Darunter finden sich die üblichen Verdächtigen, aber auch weniger bekannte Distributionen wie das neue CachyOS, FreeDOS, TrueNAS Core, sowie unerwartete Distros wie Alpine, ArchCraft, Mageia, RebornOS, Slackware und Solus.

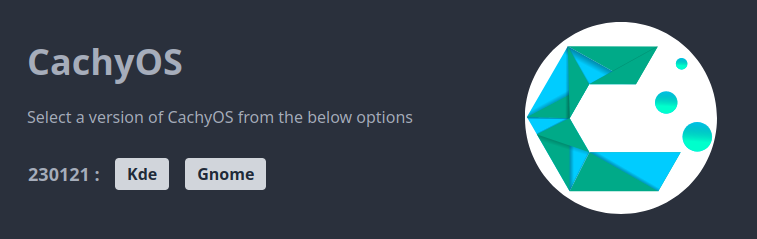
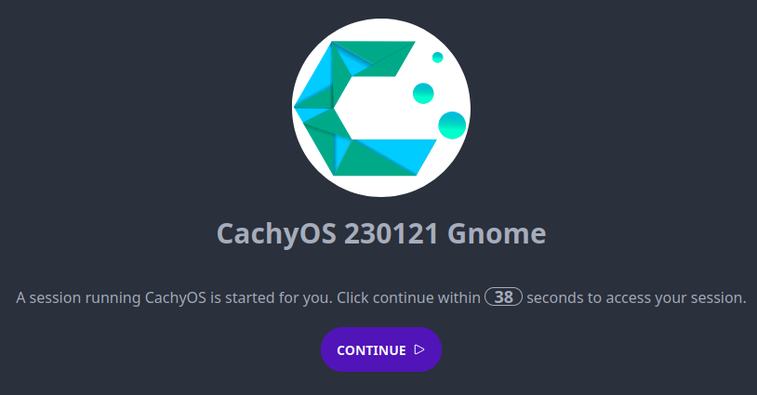
Zum Ausprobieren klickt man das gewünschte Logo an. Daraufhin öffnet sich manchmal eine Unterauswahl, in der man die Version oder die Desktop-Umgebung auswählen kann. Dann kann man die Distro-Virtualisierung starten oder landet in einer Warteschlange. Bei meinen Versuchen musste ich jeweils nur ein paar Sekunden warten, bis ich an der Reihe war. Als negatives Beispiel möchte ich CachyOS präsentieren. Nach dem Klick auf das Logo erhält man diese Auswahl:

Ich habe mich für die GNOME-Version entschieden. So geht es weiter:

Danach gibt es mehrere Möglichkeiten: entweder man erhält eine Fehlermeldung, oder wird in eine Warteschlange eingereiht, oder kann gleich loslegen (falls man nicht zu lange mit dem Start zögert):

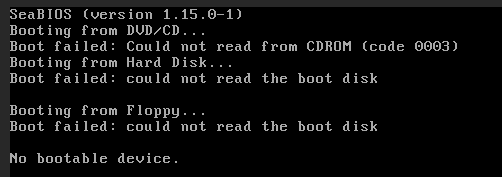
Wenn es dann endlich losgeht, befindet man sich in derselben Situation, als hätte man ein ISO-Image in einer virtuellen Maschine auf der eigenen Hardware gestartet. Der Webbrowser schaltet in den Fullscreen-Modus und der Bootprozess der ausgewählten Distro startet. In den Fällen, die ich getestet habe, funktionierte das einwandfrei. Nicht so bei CachyOS:

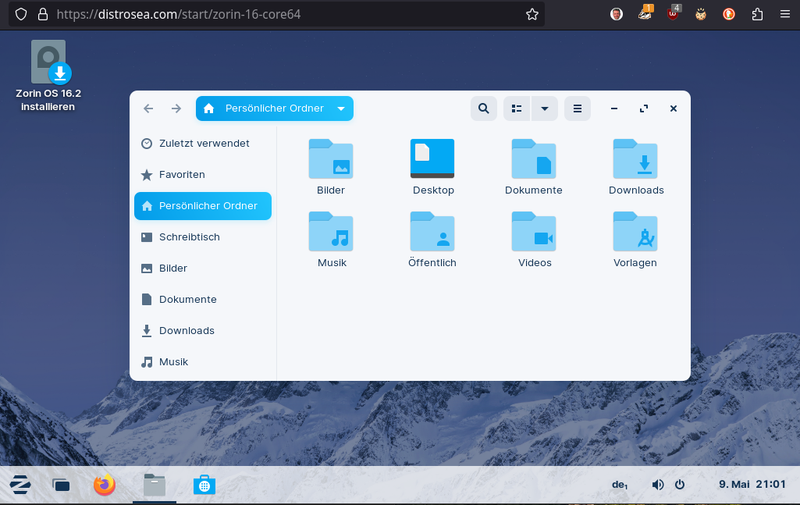
Das hat jedoch nichts mit DistroSea zu tun; auch unter anderen Bedingungen ist es mir noch nie gelungen, CachyOS zu starten. Um diesen Artikel nicht mit dem Cachy-Fail zu beenden, starte ich eine einfache Distribution, nämlich Zorin OS in der Version 15 Core 64. Nach dem normalen Booten landet man im Live-System:

Die Bedienbarkeit hängt von der Netzwerk-Bandbreite und der Belastung des (ja, es ist nur einer) DistroSea-Servers ab. Nach meiner Erfahrung ist die Flüssigkeit der Bedienung um einiges schlechter, als bei einer lokalen Installation in einer VM. Es reicht jedoch aus, um sich einen ersten Eindruck von der Distribution zu schaffen.

Es ist zu hoffen, dass u/basilky Sponsoren und Spender von seiner Distro-Hopping-Plattform überzeugen kann. Für die Community ist dieser Service eine Bereicherung, da er gerade für Einsteiger eine einfache Möglichkeit bietet, die Tür zu verschiedenen GNU/Linux-Distributionen zu öffnen.

Ich persönlich halte das Ausprobieren einer ISO in einer lokalen VM dennoch für die bessere Wahl, obwohl es ein klein wenig aufwändiger ist.

Quelle: https://distrosea.com/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

9. Mai 2023

Mozilla hat Firefox 113 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen – wie immer auf diesem Blog weit ausführlicher als auf anderen Websites.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

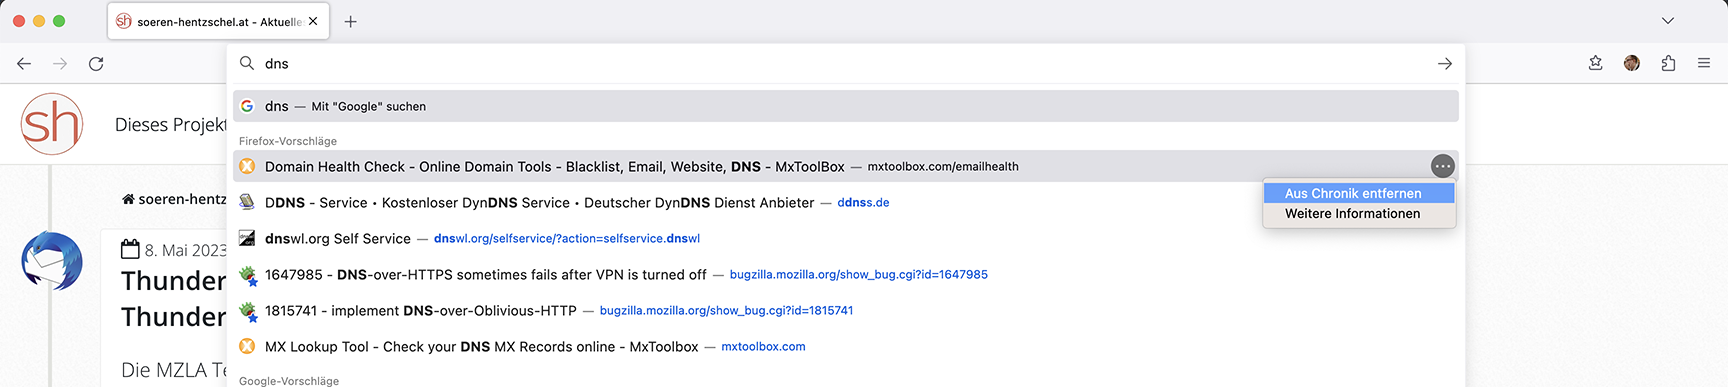
Entfernen von Adressleisten-Vorschlägen mit der Maus

Wer etwas in die Adressleiste von Firefox eingibt, erhält eine Reihe von Vorschlägen aus der Chronik, vergangenen Suchanfragen, synchronisierten Tabs, Lesezeichen und mehr. Während ein Entfernen von Vorschlägen aus der Chronik oder Suchanfragen schon immer per Tastatur möglich war, ist dies vielen Nutzern nicht bekannt. Ein neues Menü, dessen Schaltfläche nur erscheint, wenn die jeweilige Zeile den Fokus hat, erlaubt in Zukunft auch das Entfernen per Maus und damit auf etwas intuitivere Art.

Firefox 113

Viele Verbesserungen der Bild-im-Bild-Funktion für Videos

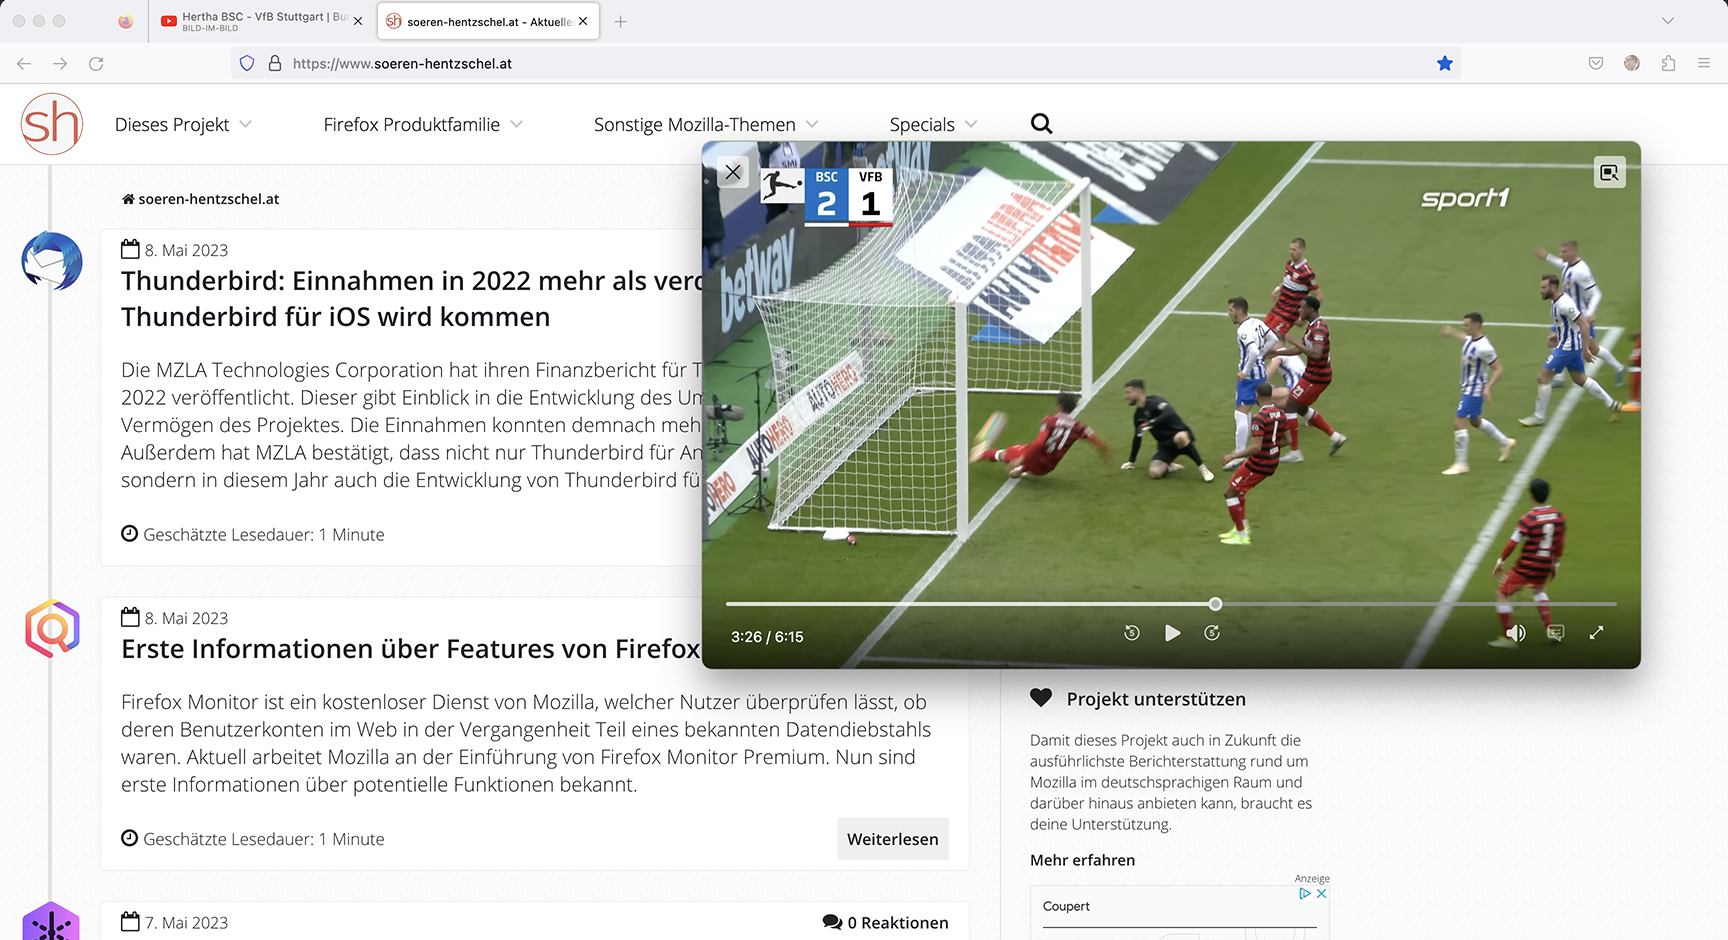
Der sogenannte Bild-im-Bild-Modus erlaubt es, Videos von der Website loszulösen und über andere Tabs und sogar Anwendungen zu legen. Innerhalb des losgelösten Video-Fensters kann die Wiedergabe pausiert oder wieder gestartet werden, außerdem lässt sich die Lautstärke ändern, ohne dass hierfür der originale Tab im Browser verwendet werden muss. Auch Untertitel werden auf vielen Plattformen unterstützt.

Firefox 113 bringt weitere Funktionen in das Bild-im-Bild-Fenster. So sieht man nun eine Fortschrittsleiste, über welches sich nicht nur der aktuelle Zeitpunkt sowie die Gesamtlänge ablesen lässt, man kann darüber auch direkt zu anderen Stellen im Video springen. Außerdem gibt es neue Schaltflächen, um fünf Sekunden zurück oder fünf Sekunden vorwärts zu springen, sowie eine Schaltfläche, um in den Vollbildmodus zu wechseln.

Firefox 113

Wird über about:config der Schalter media.videocontrols.picture-in-picture.urlbar-button.enabled auf true gesetzt, lässt sich der Bild-im-Bild-Modus über eine Schaltfläche in der Adressleiste aktivieren oder deaktivieren.

Außerdem werden Untertitel jetzt auch für Hulu Live-Videos und bei AOL-Videos unterstützt.

Weitere Verbesserungen der Passwort-Verwaltung

Nachdem die Passwort-Verwaltung bereits verschiedene Verbesserungen in Firefox 111 sowie Firefox 112 erhalten hat, folgen in Firefox 113 die nächsten: Von Firefox generierte Passwörter beinhalten für mehr Sicherheit ab sofort Sonderzeichen. Außerdem wird das maxlength-Attribut von Passwortfeldern auf Websites für die Länge der generierten Passwörter nun berücksichtigt.

Beim Bearbeiten von Passwörtern über about:logins erscheinen diese jetzt automatisch im Klartext, sobald man das Passwort-Feld fokussiert.

Verschiebbares Erweiterungs-Menü

Mit Firefox 109 wurde ein neues Erweiterungs-Menü links vom Hauptmenü eingeführt. Die Position dafür war bisher nicht veränderbar. Seit Firefox 113 lässt sich die Schaltfläche an eine beliebige Stelle innerhalb der Navigations-Symbolleiste verschieben. Übrigens: Ab Firefox 114 lässt sich auch die Position der einzelnen Erweiterungen innerhalb des Erweiterungs-Menüs vom Benutzer frei verändern.

Neuer Barrierefreiheits-Cache verbessert Leistung

Mit Firefox 113 führt Mozilla den neuen Barrierefreiheits-Cache ein, an dem Mozilla bereits seit Anfang 2021 arbeitet. Dieser verbessert die Performance und Stabilität von Firefox signifikant, wenn Barrierefreiheits-Schnittstellen genutzt werden. Der offensichtlichste Fall ist, wenn ein Barrierefreiheits-Werkzeug wie ein Screenreader genutzt wird. Aber auch andere Software kann durch Verwendung bestimmter Funktionen die Nutzung von Barrierefreiheits-Schnittstellen aktivieren, was sich entsprechend auf Firefox auswirkt.

In den Anwendungsfällen, in denen Firefox am schlechtesten performt hat, ist Firefox nun bis zu 20 Mal schneller. Aber auch in einfachen Anwendungsfällen wie dem Öffnen und Schließen einer Nachricht in Gmail oder dem Wechseln eines Raumes in Slack ist die Performance für betroffene Nutzer mit dem neuen Barrierefreiheits-Cache zwei bis drei Mal besser.

Sonstige Endnutzer-Neuerungen von Firefox 113

Beim Import von Lesezeichen aus Google Chrome, einem anderen Chromium-basierten Browser oder Safari werden jetzt auch die dazugehörigen Favicons importiert. Auch synchronisierte Lesezeichen aus Google Chrome können jetzt importiert werden. Außerdem kann der Import von Daten aus anderen Browsern jetzt auch über die Einstellungsoberfläche von Firefox aus gestartet werden.

In den Synchronisations-Einstellungen wurde eine zusätzliche Erklärung hinzugefügt, dass sich ein Änderung der Einstellung, was synchronisiert werden soll, auf alle verbundenen Geräte auswirkt.

Die Performance beim Wiederherstellen vieler Tabs wurde verbessert.

Private Fenster schützen die Privatsphäre der Nutzer jetzt noch besser, indem Cookies von Drittanbietern und die Speicherung von Content-Trackern blockiert werden.

Der sogenannte Overscroll-Effekt, der in Firefox auf macOS bereits aktiviert war, ist nun auch auf Windows standardmäßig aktiviert. Dieser Effekt beschreibt das Verhalten, welches zu beobachten ist, wenn man über den Seitenanfang respektive das Seitenende hinaus scrollt.

Neben weiteren Verbesserungen des Debuggers in den Entwicklerwerkzeugen, wie dem einheitlichen Formatieren von Inline-Scripts in HTML-Dateien und Verbesserungen der Suche, wurde dieser um die Möglichkeit erweitert, Website-Dateien mit lokalen Dateien zu überschreiben, um auf diese Weise Code-Änderungen testen zu können.

Firefox unterstützt jetzt auch Drag and Drop von Dateien aus Microsoft Outlook.

Mehr Sicherheit für Firefox-Nutzer

Auch in Firefox 113 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 113 daher für alle Nutzer dringend empfohlen.

Die mit Firefox 110 eingeführte GPU-Sandbox unter Windows wurde für eine zusätzlich gesteigerte Sicherheit mit Firefox 113 schärfer gestellt. Die bereits seit langem unter Windows auf Geräten mit x86-CPU sowie auf macOS aktivierte Audio-Sandbox ist nun auch auf Windows-Geräten mit ARM-CPU aktiviert.

Verbesserungen der Webplattform

Firefox 113 untertützt jetzt auch Animationen für das AVIF-Bildformat.

Auf CSS-Seite neu ist die Unterstützung von Farbfunktionen aus dem CSS Farbmodul Level 4, darunter lab(), lch(), oklab(), oklch() und color() sowie aus dem CSS Farbmodul Level 5 color-mix(). Außerdem wird die Eigenschaft forced-color-adjust sowie der scripting Media Query unterstützt. Darüber hinaus wird jetzt :nth-child of <selector> unterstützt.

Firefox 113 unterstützt außerdem eine ganze Reihe weiterer WebRTC-Features.

Für Erweiterungs-Entwickler interessant ist die Unterstützung der neuen Manifest v3-Schnittstelle declarativeNetRequest. Wenn eine Erweiterung mehrere Listener für das gleiche Ereignis registriert, werden jetzt alle Event-Listener aufgerufen, wenn die Ereignisseite „aufwacht“, und nicht mehr nur der erste.

Weitere Neuerungen für Entwickler von Websites und Browser-Erweiterungen lassen sich in den MDN Web Docs nachlesen.

Der Beitrag Mozilla veröffentlicht Firefox 113 mit vielen Neuerungen erschien zuerst auf soeren-hentzschel.at.

8. Mai 2023

Die MZLA Technologies Corporation hat ihren Finanzbericht für Thunderbird für das Jahr 2022 veröffentlicht. Dieser gibt Einblick in die Entwicklung des Umsatzes sowie das Vermögen des Projektes. Die Einnahmen konnten demnach mehr als verdoppelt werden. Außerdem hat MZLA bestätigt, dass nicht nur Thunderbird für Android kommen wird, sondern in diesem Jahr auch die Entwicklung von Thunderbird für Apple iOS starten wird.

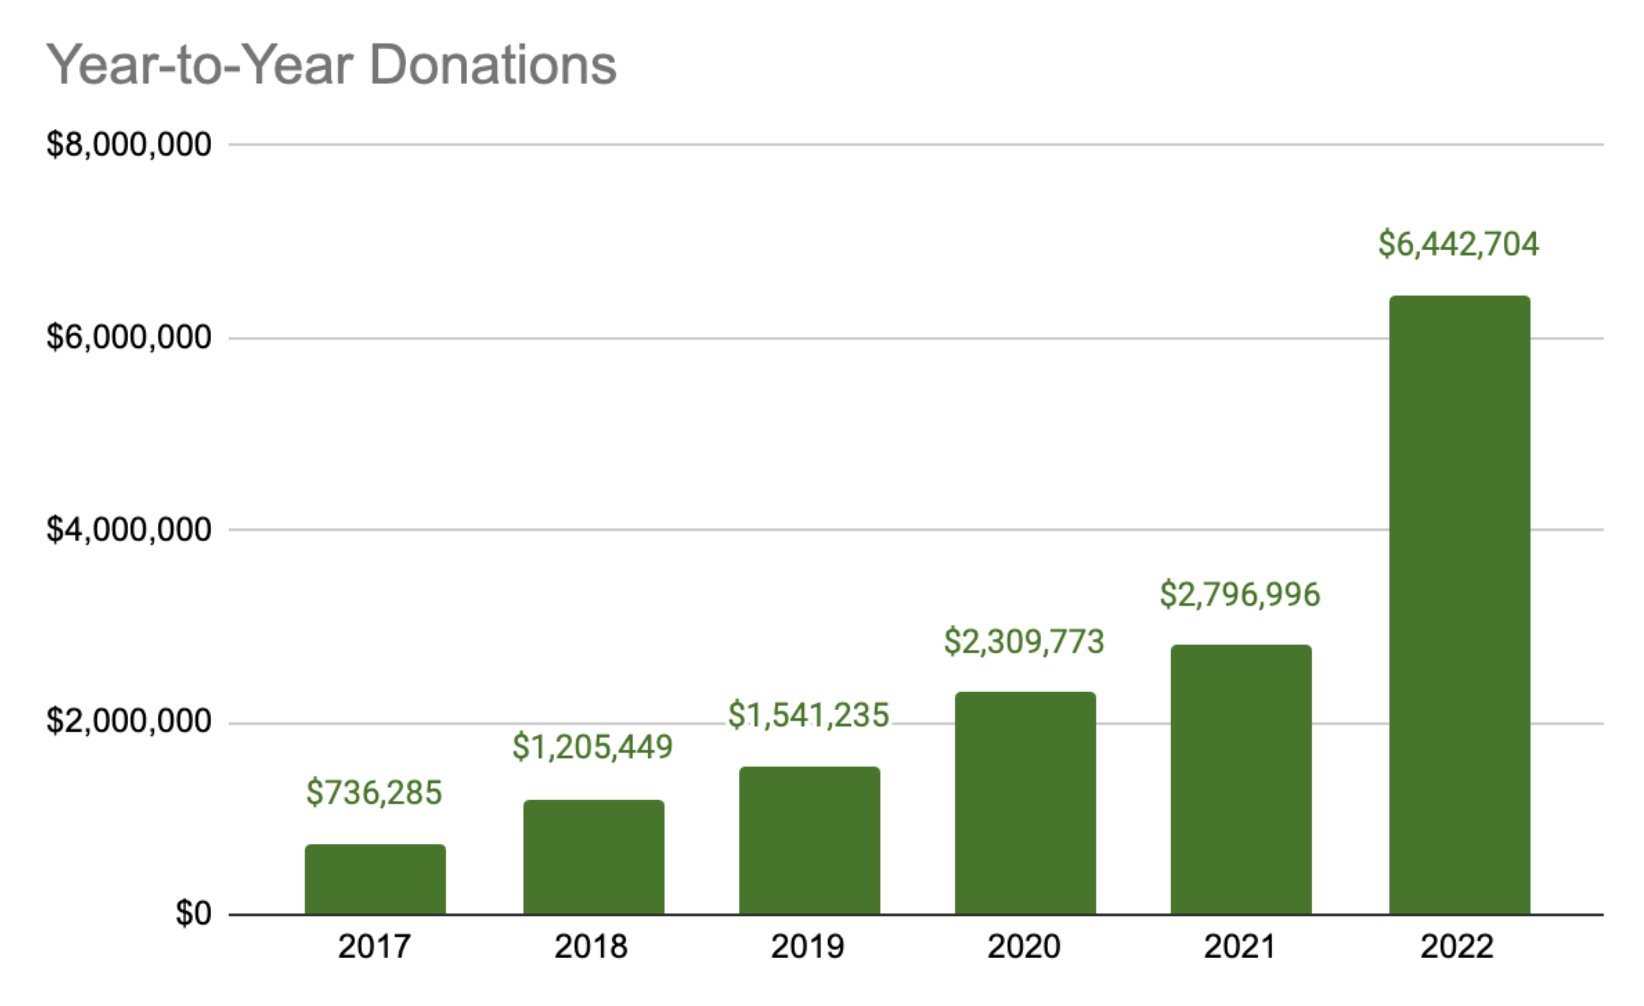
Wie bereits in den vorherigen Jahren hat MZLA auch im Jahr 2022 die Einnahmen durch Spenden steigern können – und das signifikant. Lagen die Spenden-Einnahmen im Jahr 2021 noch bei knapp 2,8 Millionen USD, waren es 2022 über 6,4 Millionen USD. Dies ist dem Finanzbericht des Jahres 2022 zu entnehmen.

Thunderbird Einnahmen 2022

Die Spenden-Einnahmen entsprechen praktisch auch dem Gesamt-Umsatz der MZLA Technologies Corporation, einer 100-prozentigen Tochter der Mozilla Foundation. Langfristig soll sich dies ändern. Wie ich bereits im Februar berichtet habe, plant MZLA die Einführung weiterer Angebote, über welche zusätzliche Einnahmen generiert werden sollen. Details sind hierzu noch keine bekannt, allerdings sollen erste Angebote noch in diesem Jahr als Beta starten. Thunderbird selbst wird natürlich weiterhin vollständig kostenlos bleiben, versichert MZLA.

Personalkosten bleiben der mit Abstand teuerste Posten und machen fast 80 Prozent der Ausgaben aus. Insgesamt hatte MZLA Ausgaben in Höhe von knapp 3,6 Millionen USD, verglichen mit fast 2 Millionen USD im Jahr 2021.

Während die MZLA Technologies Corporation Anfang 2022 noch 15 Menschen beschäftige, besteht das Team mittlerweile aus 24 Mitarbeitern. Auch in diesem Jahr wird ein leichter Wachstum erwartet. So soll noch in diesem Jahr ein iOS-Entwickler dazu stoßen und die Entwicklung von Thunderbird für iOS beginnen. An Thunderbird für Android arbeitet MZLA bereits seit der Übernahme von K-9 im vergangenen Jahr, außerdem wurde in diesem Jahr ein zweiter Android-Entwickler eingestellt. Die Voraussetzungen für iOS sind allerdings deutlich schwieriger, da hier noch kein fertiger E-Mail-Client existiert, auf den MZLA aufbauen kann. Bis also tatsächlich Thunderbird für iOS erscheinen wird, wird vermutlich noch einige Zeit vergehen.

Der Beitrag Thunderbird: Einnahmen in 2022 mehr als verdoppelt, Thunderbird für iOS wird kommen erschien zuerst auf soeren-hentzschel.at.

Firefox Monitor ist ein kostenloser Dienst von Mozilla, welcher Nutzer überprüfen lässt, ob deren Benutzerkonten im Web in der Vergangenheit Teil eines bekannten Datendiebstahls waren. Aktuell arbeitet Mozilla an der Einführung von Firefox Monitor Premium. Nun sind erste Informationen über potentielle Funktionen bekannt.

Das ist Firefox Monitor

Mozillas kostenfreier Dienst Firefox Monitor zeigt nach Eingabe einer E-Mail-Adresse an, ob diese Teil eines bekannten Datendiebstahls in der Vergangenheit war. Neben dem Zeitpunkt des Diebstahls und dem Zeitpunkt des Bekanntwerdens wird auch angegeben, welche Daten gestohlen worden sind, zum Beispiel E-Mail-Adressen, Benutzernamen oder Passwörter. Darüber hinaus nennt Firefox Monitor allgemeine Tipps, welche man in Betracht ziehen sollte, wenn man von einem Datendiebstahl betroffen ist.

Firefox Monitor Premium wird kommen

Anfang April hatte Mozilla einen Relaunch von Firefox Monitor durchgeführt, bei dem im Hintergrund einiges neu implementiert worden ist, vor allem aber wurde das Design komplett erneuert. Doch dabei wird es nicht bleiben. Mozilla plant die Einführung von Firefox Monitor Premium, worüber ich ebenfalls im April exklusiv berichtete.

Potentielle Features von Firefox Monitor Premium

Welche Vorteile Firefox Monitor Premium bringen wird, wurde noch nicht offiziell kommuniziert, ebenso nicht der Preis sowie der Zeitpunkt der geplanten Einführung. Daher sind die folgenden Informationen als erste Hinweise zu betrachten, sollten aber noch mit Vorsicht genossen werden.

Aktuell können bis zu fünf E-Mail-Adressen hinterlegt werden, welche dann auf Vorfälle hin überwacht werden. Ein neuer Text in der Implementierung deutet darauf hin, dass in der kostenfreien Version in Zukunft nur noch eine E-Mail-Adresse hinterlegt werden kann. Ohnehin dürften die allermeisten Nutzer nur eine einzige E-Mail-Adresse haben, womit die Möglichkeit, mehrere E-Mail-Adressen überwachen zu können, ein naheliegendes Premium-Feature ist.

Erwähnt wird in dem Text zum Abbruch des Abonnements auch, dass mit der Beendigung die Ergebnisse der Datenschutz-Scans dauerhaft gelöscht werden. Dies in Zusammenhang mit der Implementierung von Code, welcher die OneRep-API nutzt, deutet die Integration eines Dienstes an, welcher persönliche Informationen von Google und über 190 Personen-Suchmaschinen entfernt. Tatsächlich gab es Anfang 2022 bereits eine Warteliste für ein entsprechendes Feature auf der Website von Firefox Monitor.

Einen Haken hat diese Integration allerdings: OneRep ist derzeit ausschließlich auf den US-Markt ausgelegt. Ob es seitens OneRep Pläne zur Expansion gibt oder ob Mozilla bereits Pläne für Europa über einen alternativen Anbieter hat, ist zu diesem Zeitpunkt nicht bekannt. Möglicherweise hängen derartige Pläne auch davon ab, wie dieses Feature in den USA angenommen wird.

Der Beitrag Erste Informationen über Features von Firefox Monitor Premium erschien zuerst auf soeren-hentzschel.at.

Nachdem ich bereits beschrieben habe, wie ich Labor-Umgebungen mit Ansible in KVM erstelle, beschreibe ich in diesem Artikel, wie ich die dort verwendeten Gold-Images erstelle.

Ich erkläre kurz, was ein Gold-Image ist und wofür man es verwendet. Anschließend zeige ich, wie man mit dem Programm qemu-img eine Image-Datei auf der Kommandozeile erzeugt und diese im Installationsprozess für die Partitionierung und Erzeugung des LVM nutzt. Im Anschluss daran dokumentiere ich, welche Laufwerke und Dateisysteme ich für welchen Zweck erstelle und warum ich mich so entschieden habe. Der Text endet mit einer Sammlung von Quellen und weiterführenden Links zum Thema.

Der Text soll mir helfen, in Zukunft nachvollziehen zu können, warum ich mich so entschieden habe. Für euch mag er als Information dienen, wie ich im Unterschied zu euch an das Thema herangehe. Wer noch nie etwas von Gold-Images gehört hat, findet in diesem Text eine Erklärung und passende Quellen dazu.

Was ist ein Gold-Image?

Ein Gold-Image, auch Golden Image oder Baseline-Image genannt, bezeichnet eine Vorlage (engl. template) in virtuellen Umgebungen, woraus sich virtuelle Maschinen (VMs) klonen lassen (siehe [1-5]).

In ein Gold-Image werden all die Softwarekomponenten, Anwendungen und Konfigurationsoptionen aufgenommen, welche Bestandteil aller davon abgeleiteten VMs sein sollen. Klonen ermöglicht die schnelle Bereitstellung neuer Systeme. Dies ist besonders dann nützlich, wenn sich die VMs sehr ähnlich sind und man nur eine geringe Anzahl von Gold-Images pflegen muss.

Ich nutze Gold-Images, um für die von mir verwendeten Linux-Distributionen jeweils eine Installation manuell durchzuführen, welche die minimal erforderlichen Pakete enthält, um die abgeleiteten Klone mit Ansible fertig konfigurieren zu können. Wie ich dabei vorgehe, beschreibe ich in den folgenden Abschnitten.

Erstellung der Image-Datei

Im ersten Schritt erstelle ich Image-Dateien im qcow2-Format. Bei diesem Format handelt es sich um das heute gebräuchliche Format in KVM-/QEMU-Umgebungen. Zur Erstellung verwende ich das QEMU disk image utility qemu-img.

Die allgemeine Form des Befehls lautet (Details siehe Manpage qemu-img(1)):

qemu-img create -f FORMAT DATEINAME GRÖßE

Der folgende Befehl erstellt eine Image-Datei im qcow2-Format, mit 20 Gigabyte Größe und dem Dateinamen debian11-template.qcow2 im Pfad /var/lib/libvirt/images/:

$ qemu-img create -f qcow2 /var/lib/libvirt/images/debian11-template.qcow2 20G
Formatting '/var/lib/libvirt/images/debian11-template.qcow2', fmt=qcow2 cluster_size=65536 extended_l2=off compression_type=zlib size=21474836480 lazy_refcounts=off refcount_bits=16

Dabei werden die 20 GB nicht sofort alloziert. Zu Beginn belegt die Datei lediglich einige Kilobyte und kann je nach Nutzung auf die maximale Größe von 20 GB anwachsen. Diese Bereitstellungsform ist auch als Thin provisioning bekannt.

ls -sh /var/lib/libvirt/images/debian11-template.qcow2
193K /var/lib/libvirt/images/debian11-template.qcow2

Es lässt sich auf diese Weise mehr Speicherplatz provisionieren, als tatsächlich im System zur Verfügung steht. Dabei gilt jedoch zu beachten, dass sich die Physik nicht betrügen lässt. Man ist gut beraten, den realen Speicherverbrauch zu überwachen, um volllaufende Dateisysteme zu vermeiden.

Installation und Partitionierung

Bei der Installation des Gold-Images für Labor-Umgebungen mache ich es mir relativ einfach. Ich erstelle z.B. im virt-manager oder cockpit eine VM, die ich von einem Installations-ISO-Image der jeweiligen Distribution installiere.

Bei Debian installiere ich für gewöhnlich ein System ohne grafische Oberfläche, welches zusätzlich zur Basis-Installation lediglich die Paketgruppen SSH-Server und System-Werkzeuge umfasst. Bei Fedora oder RHEL führe ich die Minimal-Installation durch.

Ob bzw. welches Passwort für den Benutzer root vergeben wird, ist an dieser Stelle nicht wichtig, da dies beim Klonen in eine neue VM durch die Ansible-Rolle kvm_provision_lab geändert wird.

Der Installer erkennt eine Festplatte, die in diesem Text exemplarisch als /dev/vda bezeichnet wird. Diese wird nun wie folgt konfiguriert.

Vorwort zur Partitionierung

Das optimale Partitionslayout hängt vom konkreten Anwendungsfall ab und kann sich je nach Umgebung stark unterscheiden. Das von mir verwendete Layout passt aktuell am besten zu meinen Anforderungen. Es mag in Zukunft völlig anders aussehen.

Ich beschreibe, welche Partitionen ich erstelle und erläutere, warum ich mich zum Zeitpunkt der Erstellung dieses Textes dafür entschieden habe. Bitte übernehmt dieses Layout nicht stumpf, sondern überlegt, ob es zu euren Anforderungen passt.

Primäre Partition /dev/vda1 für /boot

In dieser Partition werden die Kernel und das initramfs abgelegt. Nach meiner Erfahrung reicht eine Größe von 1 GiB aus, um auch einige ältere Kernel vorzuhalten. Formatiert habe ich diese Partition mit dem Dateisystem ext4.

Ich bevorzuge ext4 gegenüber XFS, da es sich im Gegensatz zu letzterem auch verkleinern lässt. Zugegeben, dass dies notwendig ist, ist mir in 20 Jahren nur einmal untergekommen. Doch in diesem einen Moment war ich froh, dass es möglich war.

LVM, PV, VG, LV, Dateisysteme und Einhängepunkte

Der Logical Volume Manager (LVM) (siehe [11-13]) bietet die Möglichkeit, Partitionen (genaugenommen Logical Volumes) für weitere Einhängepunkte zu erstellen, welche sich später noch flexibel in der Größe anpassen lassen (Vergrößern und Verkleinern). Und dies, ohne die verwendeten Dateisysteme aushängen zu müssen.

Wer mit den für LVM relevanten Begriffen Physical Volume, Volume Group und Logical Volume nicht vertraut ist, findet weiterführende Hinweise in [12] für Debian bzw. [13] für RHEL. Ich werde die Erstellung hier nicht im Detail beschreiben.

Ich erstelle eine zweite primäre Partition /dev/vda2 mit Typ LVM, welcher ich die verbleibende Speicherkapazität von 19 GiB zuweise. Mein fertiges Partitionslayout sieht wie folgt aus:

lsblk -o +FSTYPE
NAME                  MAJ:MIN RM  SIZE RO TYPE MOUNTPOINT FSTYPE
sr0                    11:0    1 1024M  0 rom             
vda                   254:0    0   20G  0 disk            
├─vda1                254:1    0  953M  0 part /boot      ext4
└─vda2                254:2    0 19.1G  0 part            LVM2_member
  ├─vg_system-root    253:0    0  9.3G  0 lvm  /          ext4
  ├─vg_system-var_log 253:1    0  4.7G  0 lvm  /var/log   ext4
  └─vg_system-home    253:2    0  1.9G  0 lvm  /home      ext4

Vorstehendem Code-Block ist zu entnehmen, dass ich drei Logical Volumes für die Einhängepunkte /, /var/log und /home verwende. Ich verwende auch hier durchgängig das ext4-Dateisystem.

Log-Dateien und unkontrolliert wachsende Daten in HOME-Verzeichnissen führen schnell dazu, dass das Root-Dateisystem (/) vollläuft. Dies lässt sich mit der Verwendung separater Einhängepunkte sicher verhindern.

Eurem aufmerksamen Auge ist sicher aufgefallen, dass ich keine Swap-Partition verwende. Da ich sie für die meist kurzlebigen Labor-VMs nicht benötige, lasse ich diese in der Regel weg. Für Systeme, die ich für langfristigen Betrieb installiere, füge ich diese nachträglich hinzu. Dank LVM ist dies kein Problem.

Darüber, ob man eine Swap-Partition braucht und wie groß diese sein sollte, werden teils esoterische Diskussionen geführt. Ich selbst orientiere mich an Table B.1. Recommended system swap space aus [14].

Damit habe ich ein Gold-Image erstellt, welches mir als Vorlage für weitere VMs dient und dabei nur wenig Platz auf der Festplatte des Hypervisor belegt:

ls -sh /var/lib/libvirt/images/debian11-template.qcow2
2.3G /var/lib/libvirt/images/debian11-template.qcow2

Sysprep

Sysprep ist ursprünglich ein Programm von Microsoft, mit welchem Gold-Images für die automatische Verteilung von Microsoft Windows vorbereitet werden. Heute taucht dieser Begriff in den Programmbezeichnungen weiterer Projekte auf und beschreibt gleichzeitig die Tätigkeit, ein Gold-Image für die weitere Verwendung vorzubereiten. Ich selbst verwende das Programm virt-sysprep von Richard W.M. Jones (Red Hat) und Wanglong Gao (Fujitsu Ltd.).

Virt-sysprep entfernt Einstellungen, User, Host-spezifische Dateien und leert Protokolldateien in dem erzeugten Image. Damit soll sichergestellt werden, dass die von dem Gold-Image abgeleiteten VMs keine Eigenschaften besitzen, die spezifisch für das Original sind, wie z.B. der Hostname, MAC-Adressen oder die SSH-Host-Keys, um nur drei Beispiele zu nennen. Die Anwendung ist daher dringend empfohlen.

Mit dem Befehl virt-sysprep --list-operations kann man sich die Aktionen anzeigen lassen, die virt-sysprep ausführen kann. Die Standard-Aktionen sind in der Ausgabe mit einem ‚*‘ markiert. Unter RHEL 9 sieht die Ausgabe wie folgt aus:

$ virt-sysprep --list-operations
abrt-data * Remove the crash data generated by ABRT
backup-files * Remove editor backup files from the guest
bash-history * Remove the bash history in the guest
blkid-tab * Remove blkid tab in the guest
ca-certificates   Remove CA certificates in the guest
crash-data * Remove the crash data generated by kexec-tools
cron-spool * Remove user at-jobs and cron-jobs
customize * Customize the guest
dhcp-client-state * Remove DHCP client leases
dhcp-server-state * Remove DHCP server leases
dovecot-data * Remove Dovecot (mail server) data
firewall-rules   Remove the firewall rules
flag-reconfiguration   Flag the system for reconfiguration
fs-uuids   Change filesystem UUIDs
ipa-client * Remove the IPA files
kerberos-data   Remove Kerberos data in the guest
kerberos-hostkeytab * Remove the Kerberos host keytab file in the guest
logfiles * Remove many log files from the guest
lvm-system-devices * Remove LVM2 system.devices file
lvm-uuids * Change LVM2 PV and VG UUIDs
machine-id * Remove the local machine ID
mail-spool * Remove email from the local mail spool directory
net-hostname * Remove HOSTNAME and DHCP_HOSTNAME in network interface configuration
net-hwaddr * Remove HWADDR (hard-coded MAC address) configuration
net-nmconn * Remove system-local NetworkManager connection profiles (keyfiles)
pacct-log * Remove the process accounting log files
package-manager-cache * Remove package manager cache
pam-data * Remove the PAM data in the guest
passwd-backups * Remove /etc/passwd- and similar backup files
puppet-data-log * Remove the data and log files of puppet
rh-subscription-manager * Remove the RH subscription manager files
rhn-systemid * Remove the RHN system ID
rpm-db * Remove host-specific RPM database files
samba-db-log * Remove the database and log files of Samba
script * Run arbitrary scripts against the guest
smolt-uuid * Remove the Smolt hardware UUID
ssh-hostkeys * Remove the SSH host keys in the guest
ssh-userdir * Remove ".ssh" directories in the guest
sssd-db-log * Remove the database and log files of sssd
tmp-files * Remove temporary files
udev-persistent-net * Remove udev persistent net rules
user-account   Remove the user accounts in the guest
utmp * Remove the utmp file
yum-uuid * Remove the yum UUID

Selbstverständlich gibt es mit virt-sysprep(1) auch eine Manpage, welche die Nutzung des Programms und sämtliche Optionen erläutert.

Es ist sehr wichtig, dass die zu behandelnde Domain (VM) ausgeschaltet ist, bevor virt-sysprep gestartet wird, um eine Korruption der Image-Datei zu vermeiden.

Der nun folgende Code-Block zeigt die Anwendung von virt-sysprep auf die qcow2-Datei meines debian11-templates. Die dabei verwendeten Option --operations defaults,-ssh-userdir sorgt dafür, dass alle Standard-Operationen mit der Ausnahme durchgeführt werden, dass die .ssh-Verzeichnisse der User erhalten bleiben. Die Option --firstboot-command 'dpkg-reconfigure openssh-server' stellt sicher, dass beim ersten Start des Klons neue SSH-Hostkeys generiert werden. Andernfalls kann der SSH-Dienst nicht starten und ich wäre nicht in der Lage mich via SSH anzumelden. Anschließend ist das Image bereit, um geklont bzw. kopiert zu werden.

$ virt-sysprep -a /var/lib/libvirt/images/debian11-template.qcow2 --operations defaults,-ssh-userdir --firstboot-command 'dpkg-reconfigure openssh-server'
[   0.0] Examining the guest ...
[   2.0] Performing "abrt-data" ...
[   2.0] Performing "backup-files" ...
[   2.1] Performing "bash-history" ...
[   2.1] Performing "blkid-tab" ...
[   2.1] Performing "crash-data" ...
[   2.1] Performing "cron-spool" ...
[   2.1] Performing "dhcp-client-state" ...
[   2.1] Performing "dhcp-server-state" ...
[   2.1] Performing "dovecot-data" ...
[   2.1] Performing "ipa-client" ...
[   2.1] Performing "kerberos-hostkeytab" ...
[   2.2] Performing "logfiles" ...
[   2.2] Performing "lvm-system-devices" ...
[   2.2] Performing "machine-id" ...
[   2.2] Performing "mail-spool" ...
[   2.2] Performing "net-hostname" ...
[   2.2] Performing "net-hwaddr" ...
[   2.3] Performing "net-nmconn" ...
[   2.3] Performing "pacct-log" ...
[   2.3] Performing "package-manager-cache" ...
[   2.3] Performing "pam-data" ...
[   2.3] Performing "passwd-backups" ...
[   2.3] Performing "puppet-data-log" ...
[   2.3] Performing "rh-subscription-manager" ...
[   2.3] Performing "rhn-systemid" ...
[   2.4] Performing "rpm-db" ...
[   2.4] Performing "samba-db-log" ...
[   2.4] Performing "script" ...
[   2.4] Performing "smolt-uuid" ...
[   2.4] Performing "ssh-hostkeys" ...
[   2.4] Performing "sssd-db-log" ...
[   2.4] Performing "tmp-files" ...
[   2.4] Performing "udev-persistent-net" ...
[   2.4] Performing "utmp" ...
[   2.4] Performing "yum-uuid" ...
[   2.4] Performing "customize" ...
[   2.4] Setting a random seed
[   2.5] Setting the machine ID in /etc/machine-id
[   2.5] Installing firstboot command: dpkg-reconfigure openssh-server
[   2.5] SELinux relabelling
[   2.5] Performing "lvm-uuids" ...

Das Programm ist nicht auf qcow2-Images beschränkt. Einen weiteren Anwendungsfall habe ich bereits hier im Blog beschrieben: VMware ESXi: VMDK-Datei einer Gast-VM mit virt-sysprep bereinigen.

Verwendung der Gold-Images

Die Gold-Images werden verwendet, um durch Klonen neue VMs zu erstellen. Ich verwende dazu die Eingangs erwähnte Ansible-Rolle kvm_provision_lab.

Was tun, wenn der Platz knapp wird?

Wird im Laufe des Lebenszyklus einer VM mehr Speicherplatz benötigt, so lässt sich das Vorgehen wie folgt skizzieren:

  1. Neue virtuelle Festplatte mit ausreichend Speicherkapazität der VM hinzufügen.
  2. Eine Partition auf der neuen virtuellen Festplatte erstellen (optional).
  3. Mit pvcreate ein neues Physical Volume erstellen.
  4. Das Physical Volume mit vgextend der Volume Group hinzufügen.
  5. Das Logical Volume mit lvextend vergrößern.

Die Schritte 3-5 werden ausführlich in der RHEL-9-Dokumentation in Chapter 5. Modifying the size of a logical volume beschrieben. Dort wird auch beschrieben, wie ein Logical Volume verkleinert werden kann.

Falls ihr euch hierzu ein Tutorial wünscht, lasst es mich bitte in den Kommentaren wissen. Dann liefere ich ein entsprechendes Beispiel nach.

Quellen und weiterführende Links

  1. Was ist ein Golden Image? URL: https://www.redhat.com/de/topics/linux/what-is-a-golden-image.
  2. What is a golden image? On opensource.com by Seth Kenlon (Team, Red Hat). URL: https://opensource.com/article/19/7/what-golden-image.
  3. What is a golden image? Definition by Nick Martin on TechTarget. URL: https://www.techtarget.com/searchitoperations/definition/golden-image
  4. Definition Golden Image (auch Master Image oder Goldenes Abbild). ComputerWeekly.de. URL: https://www.computerweekly.com/de/definition/Golden-Image-auch-Master-Image-oder-Goldenes-Abbild
  5. Was ist ein Golden Image? 21.11.2018: Autor / Redakteur: Dipl. Betriebswirt Otto Geißler / Ulrike Ostler. URL: https://www.datacenter-insider.de/was-ist-ein-golden-image-a-775197/
  6. Wikipedia-Artikel zu qcow {EN}
  7. QEMU disk image utility
  8. Wikepdia-Artikel Thin zu provisioning {EN}
  9. Performing a standard RHEL 9 installation; Appendix B. Partitioning reference; URL: https://access.redhat.com/documentation/en-us/red_hat_enterprise_linux/9/html/performing_a_standard_rhel_9_installation/partitioning-reference_installing-rhel#recommended-partitioning-scheme_partitioning-reference
  10. Debian: Empfohlene Partitionsschemata. URL: https://www.debian.org/releases/bullseye/amd64/apcs03.de.html
  11. Wikipedia-Artikel zu LVM
  12. LVM – Debian Wiki {EN}
  13. Configuring and managing logical volumes. Red Hat Enterprise Linux 9. A guide to the configuration and management of LVM logical volumes. {EN}
  14. Appendix B. Partitioning reference. Performing a standard RHEL 9 installation. {EN}
  15. VMware ESXi: VMDK-Datei einer Gast-VM mit virt-sysprep bereinigen