staging.inyokaproject.org

2023 Woche 02

11. Januar 2023

Mi, 11. Januar 2023, Lioh Möller

Wer ein UEFI System mit Secure Boot nutzt und die passenden Kernelmodule für VMware Workstation/Player oder Virtualbox selbst compiliert, muss diese signieren, damit sie erfolgreich geladen werden können. Dabei ist insbesondere VMware dafür bekannt, aktuelle Kernelversionen nicht zeitnah zu unterstützen, wobei der Entwickler Michal Kubeček Patches bereitstellt.

Nach einer erfolgreichen Übersetzung der Module muss zunächst einmalig ein Schlüsselpaar erstellt werden:

openssl req -new -x509 -newkey rsa:2048 -keyout MOK.priv -outform DER -out MOK.der -nodes -days 36500 -subj "/CN=VMware/"

Der CN (Common Name), kann bei der Verwendung von VirtualBox angepasst werden, zum Beispiel auf VirtualBox oder den Benutzernamen (Beispiel: "/CN=Maria Mustermann/")

Daraufhin können die Kernelmodule signiert werden. Bei VMware erfolgt dies mithilfe der folgenden Befehle:

sudo /lib/modules/`uname -r`/build/scripts/sign-file sha256 ./MOK.priv ./MOK.der $(modinfo -n vmmon)
sudo /lib/modules/`uname -r`/build/scripts/sign-file sha256 ./MOK.priv ./MOK.der $(modinfo -n vmnet)

Sollte VirtualBox bis zur Version 6.1.40 bzw. 7.0 zum Einsatz kommen, würde der Befehl wie folgt aussehen:

sudo /lib/modules/`uname -r`/build/scripts/sign-file sha256 ./MOK.priv ./MOK.der $(modinfo -n vboxdrv)

Bei aktuellen VirtualBox Versionen werden die Module automatisch signiert, wenn der Schlüssel im Verzeichnis /var/lib/shim-signed/mok liegt.

sudo mkdir -p /var/lib/shim-signed/mok
sudo mv MOK.* /var/lib/shim-signed/mok

UEFI enrollment

Mithilfe von der Applikation mokutil lässt sich der öffentliche Schlüssel zum UEFI BIOS hinzufügen. Installieren lässt sich die Anwendung unter Debian GNU/Linux mithilfe des folgenden Befehls:

sudo apt install mokutil

Der eigentliche Import kann daraufhin wie folgt durchgeführt werden:

mokutil --import MOK.der

Nach einem Neustart des Systems muss der Schlüssel über den integrierten UEFI enrollment Prozess importiert werden.
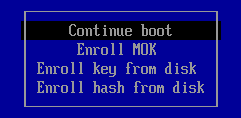
Dabei muss das zuvor vergebene Schlüsselpasswort eingegeben werden. Da das US-Keyboard Layout zum Einsatz kommt, sollte man ein entsprechend zu merkendes Passwort wählen.

Nach diesen Vorbereitungsarbeiten, muss in Zukunft nach jedem neuen Übersetzen der Kernelmodule ein signieren eben dieser erfolgen. Dies lässt sich auch mithilfe eines Scriptes vereinfachen.

VMware

#!/bin/sh
# filename: signModules.sh
# cd to where you store the MOK.priv MOK.der certs
# run this as root e.g. sudo sh ./signModules.sh
for i in vmmon vmnet
do
    echo Signing $i
    sudo /lib/modules/`uname -r`/build/scripts/sign-file sha256 ./MOK.priv ./MOK.der $(modinfo -n $i)
done

VirtualBox < Version 6.1.40 bzw. < 7.0 (Bei aktuellen VirtualBox Versionen ist dieser Schritt nicht notwendig)

#!/bin/sh
# filename: signModules.sh
# cd to where you store the MOK.priv MOK.der certs
# run this as root e.g. sudo sh ./signModules.sh
for i in vboxdrv
do
    echo Signing $i
    sudo /lib/modules/`uname -r`/build/scripts/sign-file sha256 ./MOK.priv ./MOK.der $(modinfo -n $i)
done

Quellen: https://kb.vmware.com/s/article/2146460, https://toggen.com.au/it-tips/vmware-workstation-pro-on-secure-boot-ubuntu/
Danke an Norman und Thorsten für die wertvollen Hinweise in den Kommentaren.

Mi, 11. Januar 2023, Lioh Möller

Mit der als Unified Kernel Image (UKI) bezeichneten Initiative möchte Lennart Poettering die Linux Welt ein wenig sicherer machen. Üblicherweise kommt zum Start des Betriebssystems eine sogenannte Initial Ramdisk (initrd) zum Einsatz. Diese enthält neben Treibern beispielsweise auch sicherheitsrelevante Informationen zum Entsperren eines verschlüsselten Dateisystems. Der Linux Kernel würde sich grundsätzlich allerdings auch ohne initrd monolithisch nutzen lassen, wie es bei der Slackware Distribution bei einer Nutzung des sogenannten huge Kernels der Fall ist. Ein weiterer Vorteil einer initrd ist, dass der Kernel selbst vergleichbar klein gehalten werden kann und die initrd wiederum nur Treiber enthält, welche auf dem System tatsächlich benötigt werden. Dazu kommen Hilfsprogramme wie mkinitrd oder erweiterte Lösungen wie dracut zum Einsatz.

Neben der Ramdisk können auf klassischen Systemen Bootparameter an die Kernel cmdline übergeben werden. Den aktuellen Stand kann man sich mit cat /proc/cmdline ausgeben lassen. Die Konfiguration erfolgt je nach Bootloader unterschiedlich, wird allerdings oftmals als append line bezeichnet.

Mit UKI würde all dies der Vergangenheit angehören. Das Konzept sieht die Auslieferung einer einzelnen UEFI PE Binaries vor, welche den Kernel, eine statische initrd, einen EFI Boot Stub sowie Bootparameter enthalten würde. Dieses Abbild liesse sich direkt aus der UEFI Firmware heraus oder von einem Bootloader starten.

Auf diese Weise lässt sich anhand der Signatur die Echtheit aller Komponenten sicherstellen, was bei der Nutzung einer klassischen initrd nicht der Fall ist, da diese unsigniert ist. In einem Blogpost hat Lennart bereits begonnen, seine Vorstellungen ausführlich zu beschreiben.

Das Fedora Projekt entscheidet jeweils demokratisch über die Aufnahme neuer Funktionen und so wurde bestimmt, die erste Phase der UKI Unterstützung bereits in die kommende Version 38 zu integrieren. Dabei soll zunächst ein optional verfügbares sub-RPM zum Einsatz kommen, welches interessierte Anwender bei Bedarf einsetzen können.

Damit einher geht die Anpassung der Installationsscripte für den Kernel sowie eine Unterstützung von UKI Abbildern durch den Bootloader. In diesem Zusammenhang soll das Installationsprogramm erweitert werden, um systemd-boot als alternativen Bootloader zu unterstützen. Niedrige Priorität, aber dennoch angedacht, ist die Verwendung von UKI in den Fedora Cloud Abbildern.

Weniger spektakulär, aber dennoch interessant ist die geplante Integration der Xfce Desktopoberfläche in Version 4.18, über dessen Neuerungen wir bereits im Detail berichtet haben.

10. Januar 2023

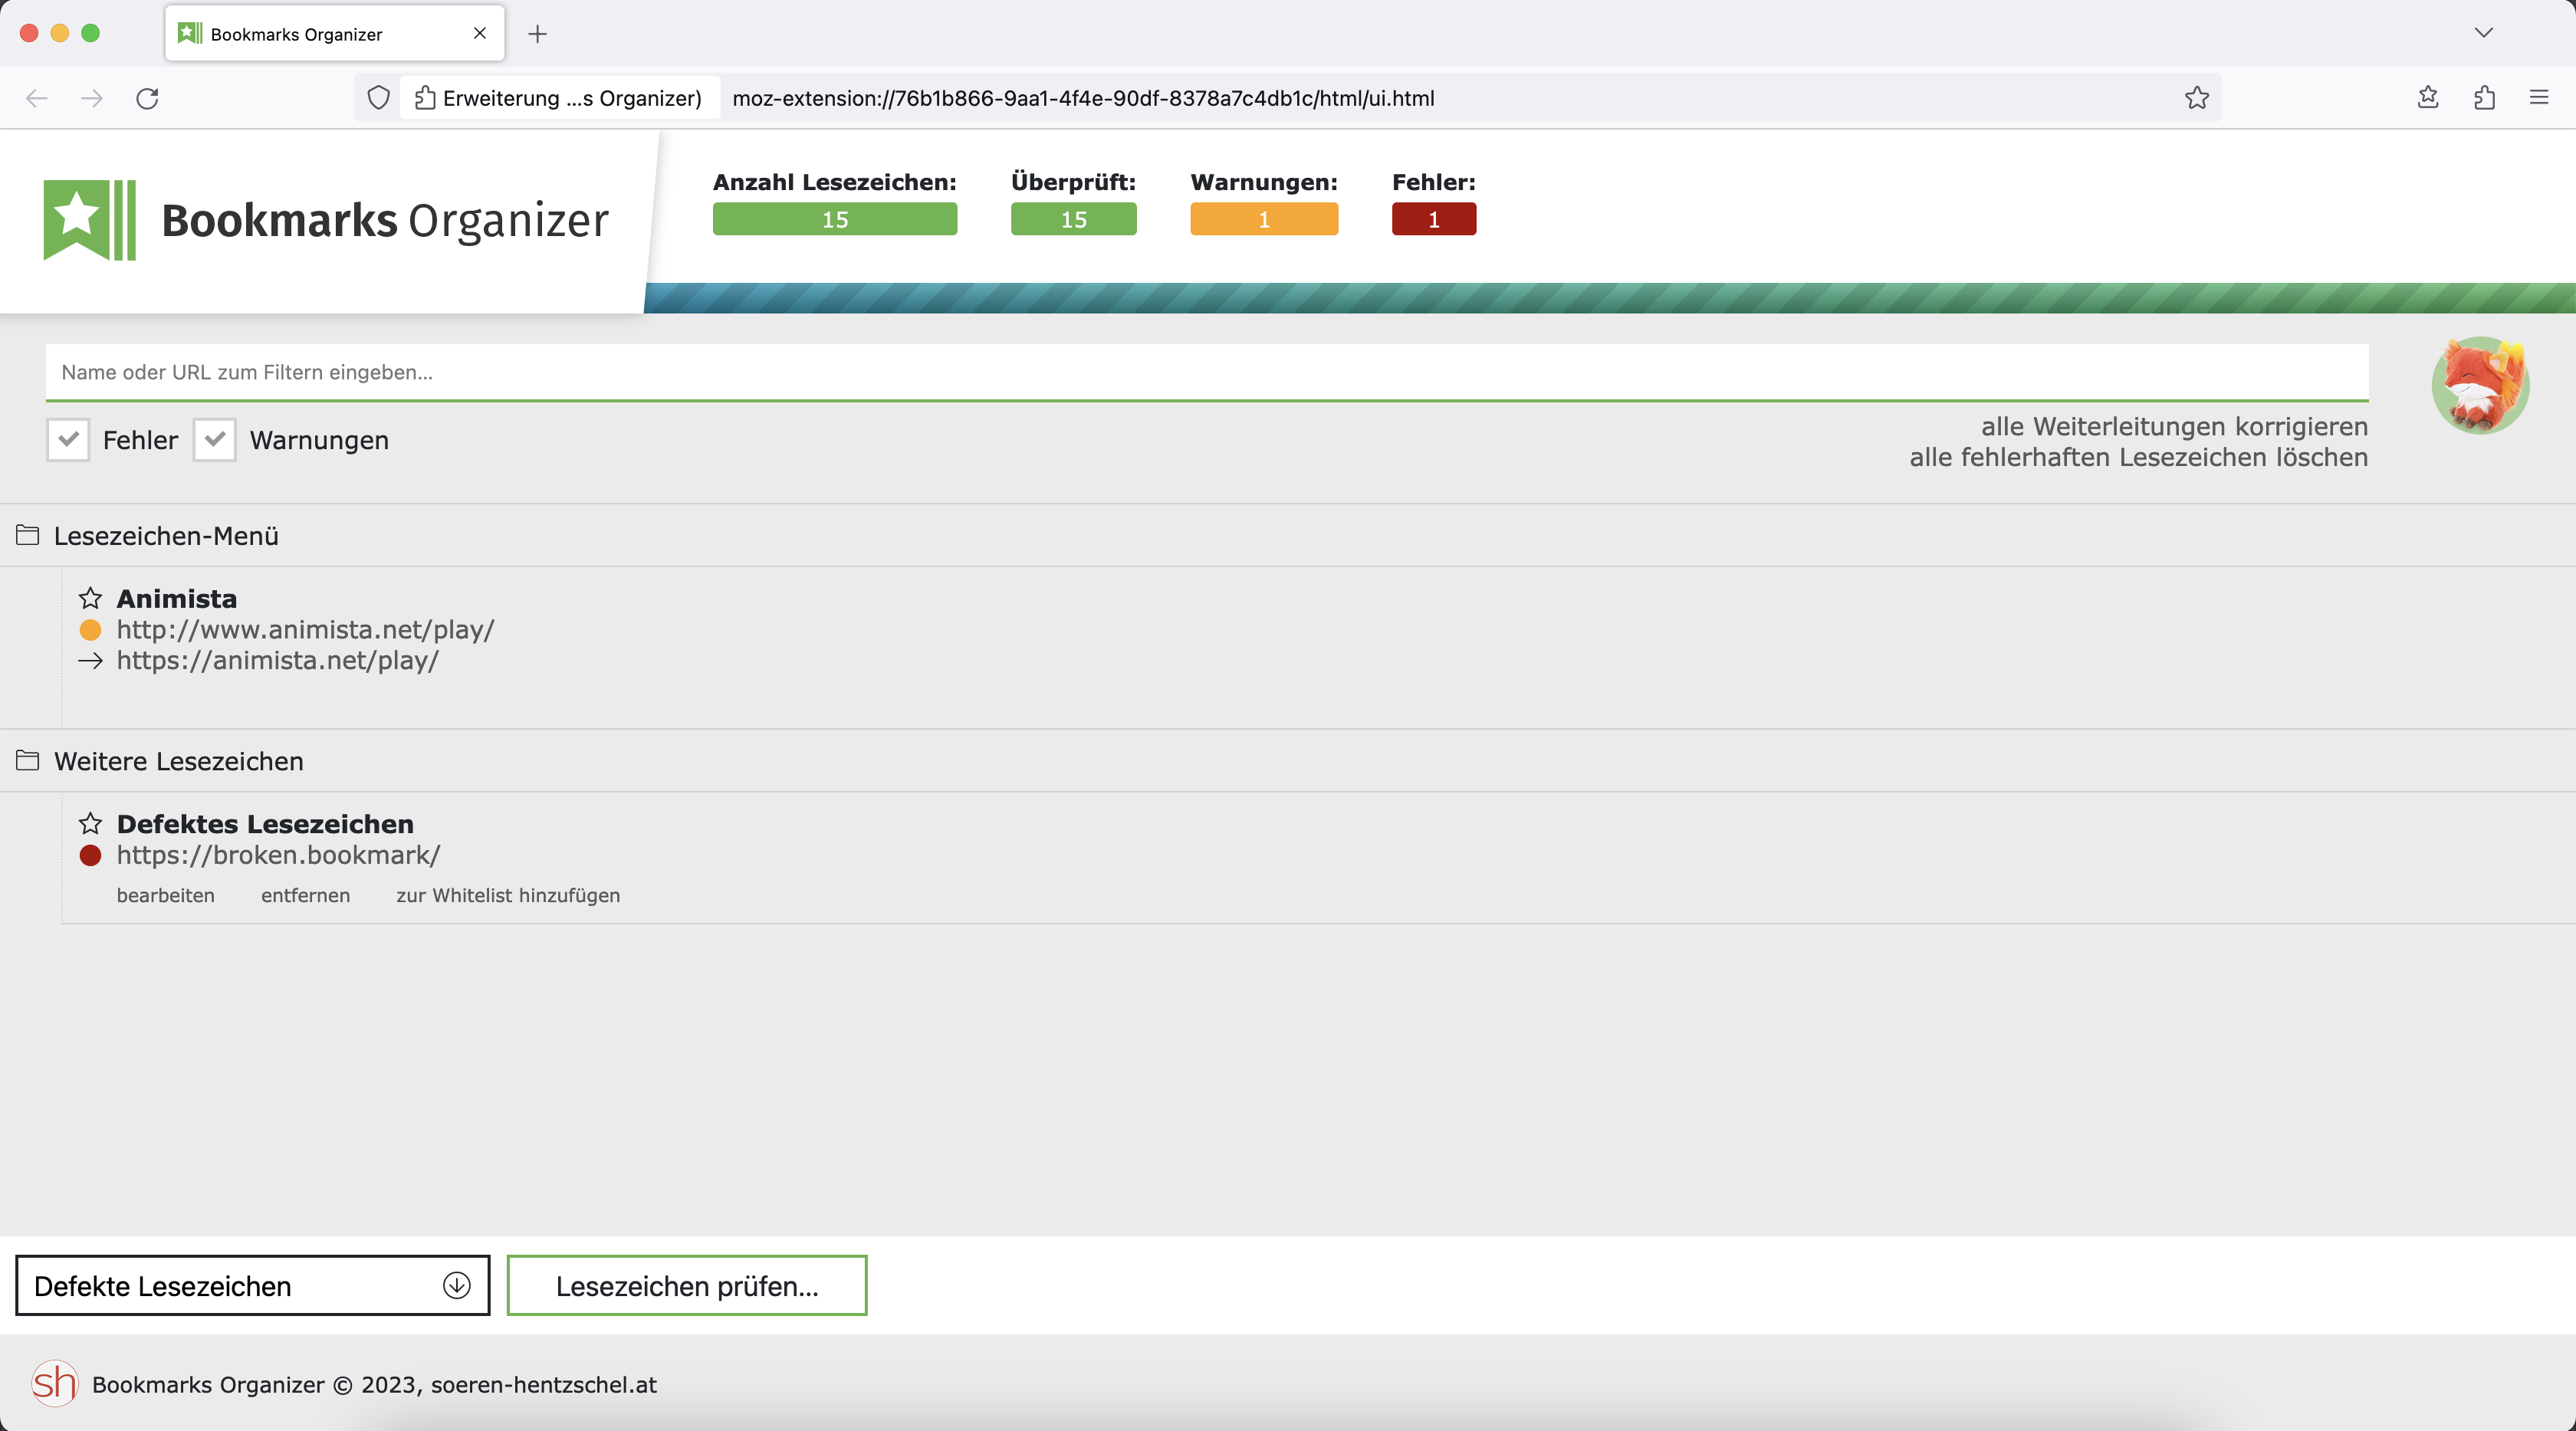
Mit dem Bookmarks Organizer 4.0 steht nach mehr als vier Jahren ein neues Update für die Firefox-Erweiterung bereit, welche beim Aufräumen der Lesezeichen hilft.

Download Bookmarks Organizer 4.0 für Mozilla Firefox

Der Bookmarks Organizer soll dabei helfen, wieder Ordnung in die Lesezeichen zu bringen, indem nicht mehr funktionierende sowie doppelte Lesezeichen gefunden und Weiterleitungen korrigiert werden.

Bookmarks Organizer 4.0

Manifest v3, kompatibel mit Firefox 109 und höher

Die wichtigste Neuerung betrifft den Bookmarks Organizer unter der Haube. Die Erweiterung nutzt nun das sogenannte Manifest v3, die neueste Version des Erweiterungs-Standards. Entsprechende Anpassungen wurden vorgenommen, damit der Bookmarks Organizer langfristig mit Firefox kompatibel bleibt.

Eine Konsequenz daraus ist, dass Firefox 109 oder höher benötigt wird, um die neueste Version des Bookmarks Organizers installieren zu können. Firefox 109 erscheint kommende Woche. Nutzer von Firefox ESR müssen sich noch bis Juli und Firefox ESR 115 gedulden, können aber so lange weiterhin die vorherige Version 3.1 nutzen.

Wichtige Berechtigung ab sofort optional

Firefox-Erweiterungen müssen zur Ausführung bestimmter Aufgaben Berechtigungen anfragen. Dies geschieht häufig bereits bei der Installation der Erweiterung. Auch der Bookmarks Organizer benötigt Berechtigungen. Auf Mozillas Erweiterungs-Seite erkläre ich transparent, wofür welche Berechtigung benötigt wird.

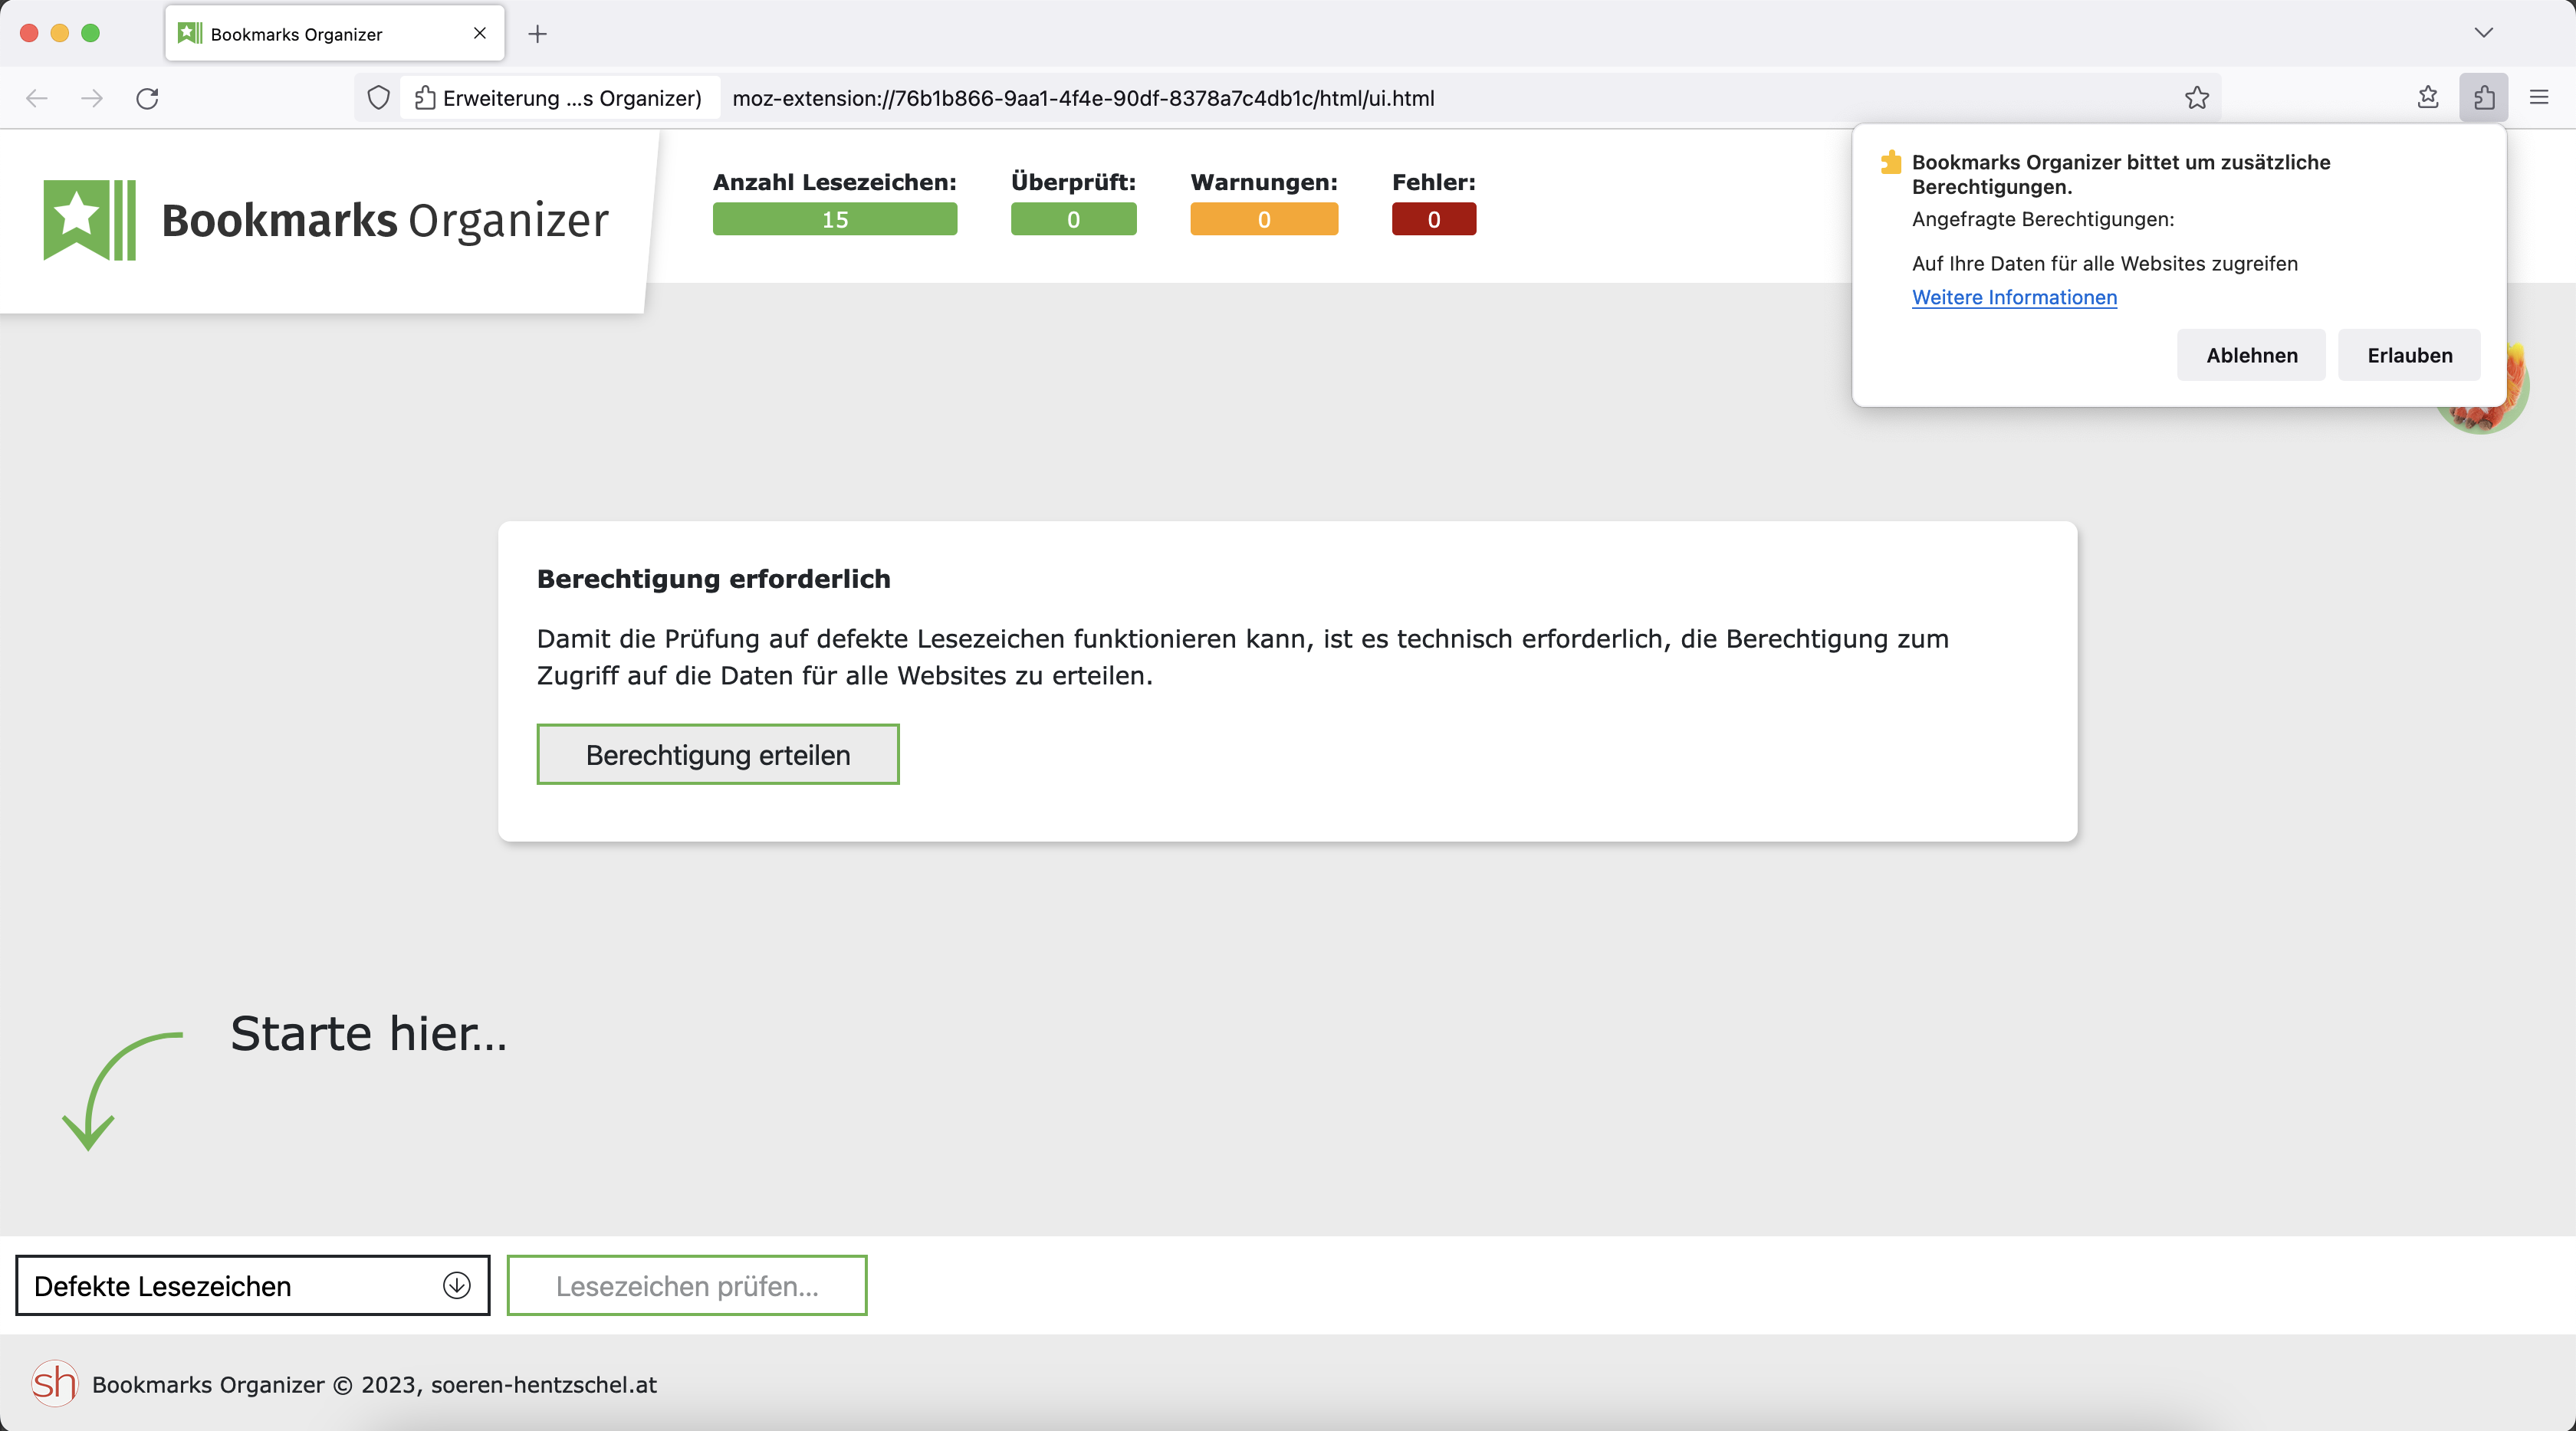
So benötigt der Bookmarks Organizer die Berechtigung „Auf Ihre Daten für alle Websites zugreifen“. Was im ersten Moment besorgniserregend klingen mag, ist tatsächlich eine zwingend erforderliche Berechtigung, um im Namen der Erweiterung eine Anfrage an Websites senden zu dürfen – und genau das müssen Erweiterungen machen, welche prüfen wollen, ob ein Lesezeichen denn noch funktioniert.

Diese Art Berechtigung ist mit dem Manifest v3 allerdings grundsätzlich optional und standardmäßig deaktiviert. Damit es keine Probleme mit der fehlenden Berechtigung gibt, fragt der Bookmarks Organizer vor der Prüfung auf defekte Lesezeichen die Berechtigung an, falls diese noch nicht erteilt worden ist. Ohne die Berechtigung kann diese Überprüfung gar nicht erst gestartet werden.

Bookmarks Organizer 4.0

Daraus ergibt sich ein weiterer Vorteil: Zur Installation der Erweiterung wird diese Berechtigung nicht länger benötigt – und auch nicht zur Ausführung der anderen Suchmodi. Wer also nur nach Duplikaten, Lesezeichen ohne Namen oder was auch immer sonst suchen möchte, was zukünftige Versionen des Bookmarks Organizers unterstützen werden, muss nicht länger diese mächtige Berechtigung dafür erteilen.

Der Bookmarks Organizer reagiert übrigens in Echtzeit auf Änderungen der Berechtigung über die Add-ons-Verwaltung. Wird dort die Berechtigung wieder entzogen oder neu gegeben, erkennt die bereits geöffnete Oberfläche des Bookmarks Organizers das, ohne neu geladen werden zu müssen.

Relevante Verbesserungen und Bugfixes

Die Lade-Animation bei Aufruf der Oberfläche erscheint jetzt nur noch, wenn der Bookmarks Organizer länger als 500ms für vorbereitende Berechnungen wie die Zählung der Lesezeichen benötigt.

Die Schaltfläche zum Ausführen einer Überprüfung ist ab sofort deaktiviert, wenn es keine Lesezeichen gibt. Dabei reagiert der Bookmarks Organizer in Echtzeit auf neu hinzugefügte oder entfernte Lesezeichen, während der Bookmarks Organizer geöffnet ist.

Es wurden aber auch Fehler behoben. So wurde der Zähler der Lesezeichen nur um eins reduziert, wenn ein Ordner mit mehreren Lesezeichen gelöscht worden ist. Und wenn ein Lesezeichen hinzugefügt worden ist, während eine Überprüfung auf defekte Lesezeichen bereits in Gang war, konnte die bereits aktive Überprüfung bisher nicht erfolgreich abgeschlossen werden. Auch das gehört der Vergangenheit an.

Vier neue Übersetzungen, jetzt in insgesamt 18 Sprachen

Bookmarks Organizer kommt mit vier zusätzlichen Übersetzungen und steht damit nun schon in insgesamt 18 Sprachen zur Verfügung. Mit diesem Update neu sind Italienisch, Türkisch, Japanisch sowie Brasilianisches Portugiesisch. Außerdem gab es Aktualisierungen bestehender Übersetzungen.

Sonstige Neuerungen

Auch darüber hinaus gab es noch einige Verbesserungen, welche in die Kategorie Details oder unter der Haube fallen. Beispielsweise wurde Code für die Unterstützung von Firefox 60 und niedriger entfernt, veraltete Funktionsaufrufe ersetzt und der Code-Stil an einigen Stellen verbessert und Rechtschreibfehler in Code-Kommentaren entfernt.

Der Mechanismus zur Übersetzung der Erweiterung wurde auf die neueste von mir entwickelte Version aktualisiert, so dass dies nun gleich wie in anderen von mir entwickelten Erweiterungen funktioniert, was die Wartbarkeit erleichtert.

Von der internen Liste von Domains, die bei der Prüfung auf defekte Lesezeichen grundsätzlich übersprungen werden, wurden input.mozilla.org sowie testpilot.firefox.com entfernt, weil diese Domains nicht länger Teil der internen Firefox-Option extensions.webextensions.restrictedDomains sind, welche Domains beinhalten, auf denen Firefox-Erweiterungen nicht funktionieren.

Außerdem wurde die native Outline von Eingabefeldern deaktiviert, da der Bookmarks Organizer seinen eigenen Fokusstil implementiert hat.

Gefällt? Unterstützung gerne gesehen!

Wer die Entwicklung des Add-ons unterstützen möchte, kann dies tun, indem er der Welt von Bookmarks Organizer erzählt und die Erweiterung auf addons.mozilla.org bewertet. Auch würde ich mich sehr über eine kleine Spende freuen, welche es mir ermöglicht, weitere Zeit in die Entwicklung dieses und weiterer Add-ons zu investieren.

Der Beitrag Firefox-Erweiterung Bookmarks Organizer 4.0 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

Di, 10. Januar 2023, Lioh Möller

Bei Anwendern der Slackware Distribution ist die Erweiterung des Paketmanagers slackpkg namens slackpkg+ sehr beliebt, da mit dieser auf einfache Weise 3rd-Party-Repositories eingebunden werden können. Die Einrichtung wird auch im LinuxKurs detailiert beschrieben.

Leider stand die Webseite des Projektes bereits des Öfteren nicht zur Verfügung, was bei einer Aktualisierung der Paketlisten zu folgender Fehlermeldung geführt hat:

failed: Connection timed out.

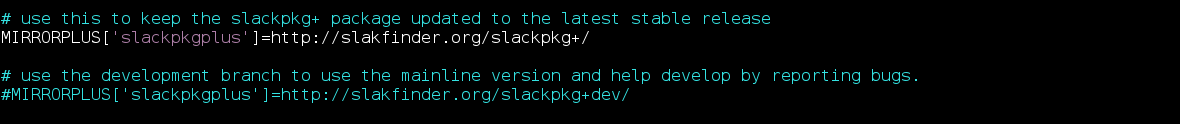
Der Slackware-Entwickler alienBOB hat sich aufgrund dessen bereit erklärt, einen Mirror der Erweiterung zu betreiben. Zur Nutzung muss lediglich die MIRRORPLUS Angabe für slackpkgplus angepasst werden:

MIRRORPLUS['slackpkgplus']=https://slackware.nl/slackpkgplus15/

Matteo Rossini (zerouno), der slackpkg+ entwickelt hat, betrieb darüber hinaus eine Online Paketsuche namens slackfinder.

Nach einer eingängigen Recherchearbeit ist es alienBOB gelungen, auch diese zu replizieren:

https://slackware.nl/slakfinder/

Wie ihm das gelungen ist, beschreibt er ausführlich in einem Blogpost.

9. Januar 2023

Die KDE Standardeinstellung zum Doppelklick mit der Maus kann manchmal ein wenig zu schnell eingestellt sein und je nach Standard Treiberbibliothek (Libinput/evdev), gibt es eine Erweiterte Einstellung (Advanced) oder auch nicht.
Aber egal, welcher Treiber genutzt wird kann das eingestellt werden. Bei evdev halt über eine Oberfläche und bei libinput eben direkt in in einer Textdatei.

Die Textdatei kcminputrc befindet sich im Homeverzeichnis bei den versteckten Verzeichnissen im Pfad

~/.config/kcminputrc

Dort gibt es einen Abschnitt der mit [Mouse] beginnt und so aussehen kann

[Mouse]

X11LibInputXAccelProfileFlat=false

XLbInptPointerAcceleration=0.4

cursorSize=48

cursorTheme=breeze_cursors

Direkt unter der letzten Zeile dieses Blockes kann dann eine weitere Zeile mit der Option DoubleClickInterval eingefügt werden, damit der Block dann so aussieht

[Mouse]X11LibInputXAccelProfileFlat=false

XLbInptPointerAcceleration=0.4

cursorSize=48

cursorTheme=breeze_cursors

DoubleClickInterval=50ms

Je größer die Zahl (Millisekunden) ist, desto langsamer kann doppelgeklickt werden.
Aber Vorsicht: Irgendwann ist dann alles nur noch ein Doppelklick ;)

Mo, 9. Januar 2023, Lioh Möller

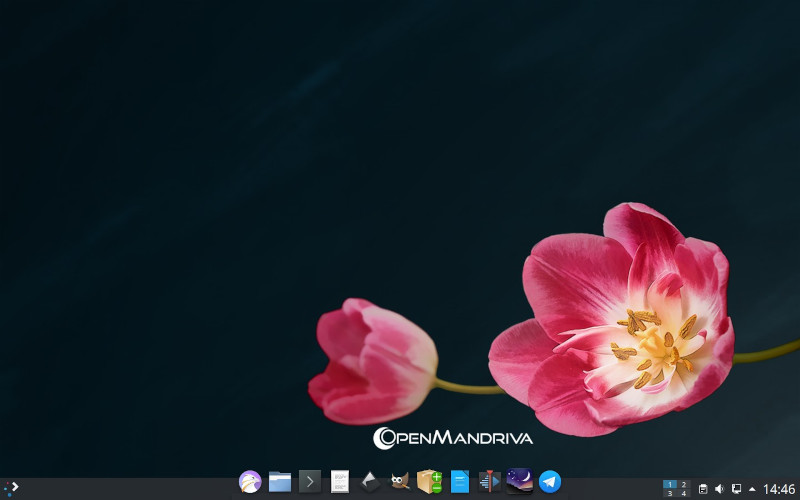
Bei OpenMandriva Lx handelt es sich um eine unabhängige Distribution, dessen Wurzeln in Mandriva Linux zu finden sind. Dabei nutzt das Projekt bereits seit 2015 den LLVM Compiler, statt des sonst oft zum Einsatz kommenden GCC.

In der Vergangenheit veröffentlichte das Team in unregelmässigen Abständen stabile Versionen der Distribution, welche mittlerweile den bezeichnenden Namen Rock tragen. Diese erhalten während der Laufzeit lediglich Sicherheitsaktualisierung und kleinere Verbesserungen. Die eigentliche Entwicklung findet in einem Zweig mit der Bezeichnung cooker statt.

Mit Rome steht nun eine Alternative auf Rolling-Release Basis zur Verfügung. Die vorliegende Version 23.01 enthält unter anderem KDE Frameworks 5.101, Plasma Desktop 5.26.4 und KDE Applications 22.12.0. Zur Übersetzung des Quelltextes wurde der clang Compiler in Version 15.06 verwendet. Der Kernel ist in Version 6.1.1 enthalten und wird zusätzlich in einer Variante angeboten, welche mit GCC übersetzt wurde. Diese lässt sich im Willkommensdialog, welcher nach der Anmeldung automatisch geöffnet wird, auswählen.

Darüber hinaus werden unter anderem folgende Applikationen ausgeliefert: LibreOffice 7.5.0.0 beta1, Krita 5.1.4, Digikam 7.9, SMPlayer 22.7.0, VLC 3.0.18, Falkon 22.12 und Chromium 108.0. Über die Repositories lassen sich Firefox 108.0, Thunderbird 102.6 Virtualbox 7.0.4, OBS Studio 28.1.2, GIMP 2.10.32 und die Calligra Office-Suite 3.2.1 installieren.

Ausführliche Informationen finden sich in den Veröffentlichungshinweisen.

Alternativ zur KDE Plasma Version, stellt die Community eine GNOME-Variante zur Verfügung.

Quelle: https://www.openmandriva.org/en/news/article/openmandriva-rome-the-rolling-release
Download (ROME): https://www.openmandriva.org/info-rome

Hallo liebe Leserinnen und Leser,

in diesem Beitrag möchte ich um eure Meinungen und Gedanken zur Distribution IPFire 2.x und einer dafür erhältlichen Hardware-Appliance bitten.

IST-Zustand

Vereinfachte Struktur des betrachteten Netzwerks

Es existiert ein einfaches Heimnetzwerk, welches über eine Vodafone ConnectBox mit dem Internet verbunden ist. Die Firewall der ConnectBox ist aktiviert und es sind aktuell keinerlei eingehende Verbindungen zugelassen.

Im LAN existieren eine Vielzahl unterschiedlicher Geräte, wie z.B. Access-Points, Pi-Hole, PCs, Laptops, PV-Anlage, Netzwerkdrucker, etc. pp.

SOLL-Zustand

Das bestehende Heimnetzwerk soll in verschiedene Netzwerkzonen unterteilt werden können, welche durch eine Firewall voneinander getrennt sind. Es soll eine Möglichkeit zur VPN-Einwahl geschaffen werden, um von außerhalb des Netzwerks auf Dienste im Heimnetzwerk zugreifen zu können. Der vorhandene Kabelrouter soll nicht ersetzt werden.

Vereinfachte Netzwerkstruktur mit IPFire

Bei der Internet-Recherche bin ich auf IPFire gestoßen, für welche ich als ehemaliger IPCop-Nutzer eine gewisse Sympathie hege. Zudem habe ich mit der IPFire Mini Appliance (EU) ein Gerät im Blick, welches am Aufstellungsort eine gute Figur machen sollte. Mir ist dabei wichtig, dass das Gerät möglichst sparsam bei der Energieaufnahme ist und passiv gekühlt wird, damit im Betrieb keine Geräusche verursacht werden.

Ich möchte die IPFire als Paketfilter, OpenVPN-Gateway und ggf. IPS nutzen.

Ihr seid gefragt

Bevor ich nun ca. 450 Euro investiere, möchte ich die Chance nutzen und nach euren Erfahrungen mit IPFire und den verfügbaren Appliances fragen.

Habt ihr IPFire genutzt oder nutzt sie noch? Seid ihr damit zufrieden, oder würdet ihr zu einer Alternative raten? Wenn Alternative, welche und warum?

Worauf betreibt ihr IPFire? Auf einer Appliance wie der oben verlinkten, einem Raspberry Pi, in einer VM oder auf etwas ganz anderem? Lasst es mich gerne wissen, warum ihr euch für welche Lösung entschieden habt.

Falls ihr jetzt die Hände über dem Kopf zusammenschlagt und ruft: „Nein alles, nur das nicht!“ Dann bin ich natürlich umso mehr an eurer Erfahrung interessiert.

Bitte nutzt die Kommentare oder schreibt mir an „ipfire (aett) my-it-brain (Punkt) de“, wenn ihr eure Gedanken mit mir teilen möchtet.

Quellen und weiterführende Links