staging.inyokaproject.org

2023 Woche 49

10. Dezember 2023

Aktuell sollte beim Updaten des Linux-Kernels Vorsicht walten gelassen werden. Bestimmte Kernel-Releases weisen ein Problem mit ext4 auf, das theoretisch im schlimmsten Fall zu einer Datenbeschädigung führen kann.

Es gibt eine Konstellation, in der in einem Release nur der erste ohne den zweiten Commit enthalten ist und somit der Code nicht wie gewünscht arbeitet. Konkret geht es um

  • 91562895f803: "ext4: properly sync file size update after O_SYNC direct IO" (ab v6.7-rc1)
  • 936e114a245b6: "iomap: update ki_pos a little later in iomap_dio_complete" (ab v6.5-rc1)

Jan Karas E-Mail auf der LKML zufolge geht es darum, dass der erste Commit nur dann im Code vorhanden sein darf, wenn der zweite Commit bereits enthalten ist. Eigentlich ist das logisch, weil das ja mit der Reihenfolge dann auch so passt.

Jetzt kommen allerdings noch die Backports und Distributionen ins Spiel. Für den Kontext: da nicht jeder immer auf die neuste Linux-Version aktualisieren kann, gibt es ein Team, was alte Versionen nachpflegt und kleine, unkritische Fixes neuerer Versionen auf die älteren Versionen "rückportiert", also backported. Allerdings kann es nun passieren, dass etwas ganz neues rückportiert wird, ohne, dass eine ältere Voraussetzung rückportiert wurde. Die Fehler, die dann auftreten, nennt man klassicherweise eine Regression. Die einzelnen Codeänderungen sind da nicht an sich das Problem, sondern eher die Konstellation, in der sie zusammengesetzt wurden.

Linux 6.1.64 und 6.1.65 sind betroffen, 6.1.66 enthält den Fix. Debian 12, das auf die Kernels setzt, ist dabei besonders in Aufruhe, da eine problematische Kernel-Version verteilt wird. Aus diesem Grund wurde auch die Veröffentlichung von Debian 12.3 verzögert.

Weitere Informationen

9. Dezember 2023

Mammoth ist eine Mastodon-App für Apple iOS, iPadOS und macOS, deren Hauptinvestor Mozilla ist. Nun wurde ein großes Update für Mammoth angekündigt. Außerdem ist die App ab sofort Open Source. Desweiteren wurde eine kostenpflichtige Abo-Option eingeführt.

Mastodon und Mozillas Rolle

Mastodon ist der wohl bekannteste Vertreter des sogenannten Fediverse. Für diejenigen, welche mit dem Begriff nichts anfangen können, hat Wikipedia eine Beschreibung parat:

Die Idee des „Fediverse“ ist, dass es möglich sein soll, ein Benutzerkonto auf einer beliebigen Plattform im Fediverse anzulegen und sich darüber mit Nutzern auf allen anderen Plattformen austauschen zu können, ohne dort ein weiteres Konto anlegen zu müssen. Ermöglicht wird das dadurch, dass die einzelnen Plattformen mittels bestimmter Kommunikationsprotokolle miteinander verbunden sind und so die föderierte Identität und Inhalte jeweils auf andere verbundene Plattformen und Instanzen verteilt werden. Diese Praxis steht im Gegensatz zu geschlossenen sozialen Netzwerken wie Twitter oder Facebook, bei denen Benutzer ein eigenes Benutzerkonto in jedem der Netzwerke benötigen, wenn sie mit anderen Nutzern des jeweiligen Netzwerks interagieren möchten.

Mit Mozilla Social betreibt Mozilla seine eigene Mastodon-Instanz im derzeit noch geschlossenen Beta-Test, welche sich unter anderem in den Moderations-Richtlinien deutlich von vielen anderen Instanzen unterscheiden möchte. Auch hat Mozilla die Seite zum Entdecken von Beiträgen anderer Nutzer mit einer Seite zum Entdecken von Content ersetzt, welche ihre Inhalte durch Mozillas hauseigenen Dienst Pocket erhält. Im März wurde bekannt, dass Mozilla Hauptinvestor der damals neuen Mastodon-App Mammoth für iOS, iPadOS und macOS (auf Geräten mit Apple Silicon) ist. Außerdem entwickelt Mozilla derzeit eigene Mastodon-Apps für Android und iOS.

Mammoth 2 bringt viele Neuerungen

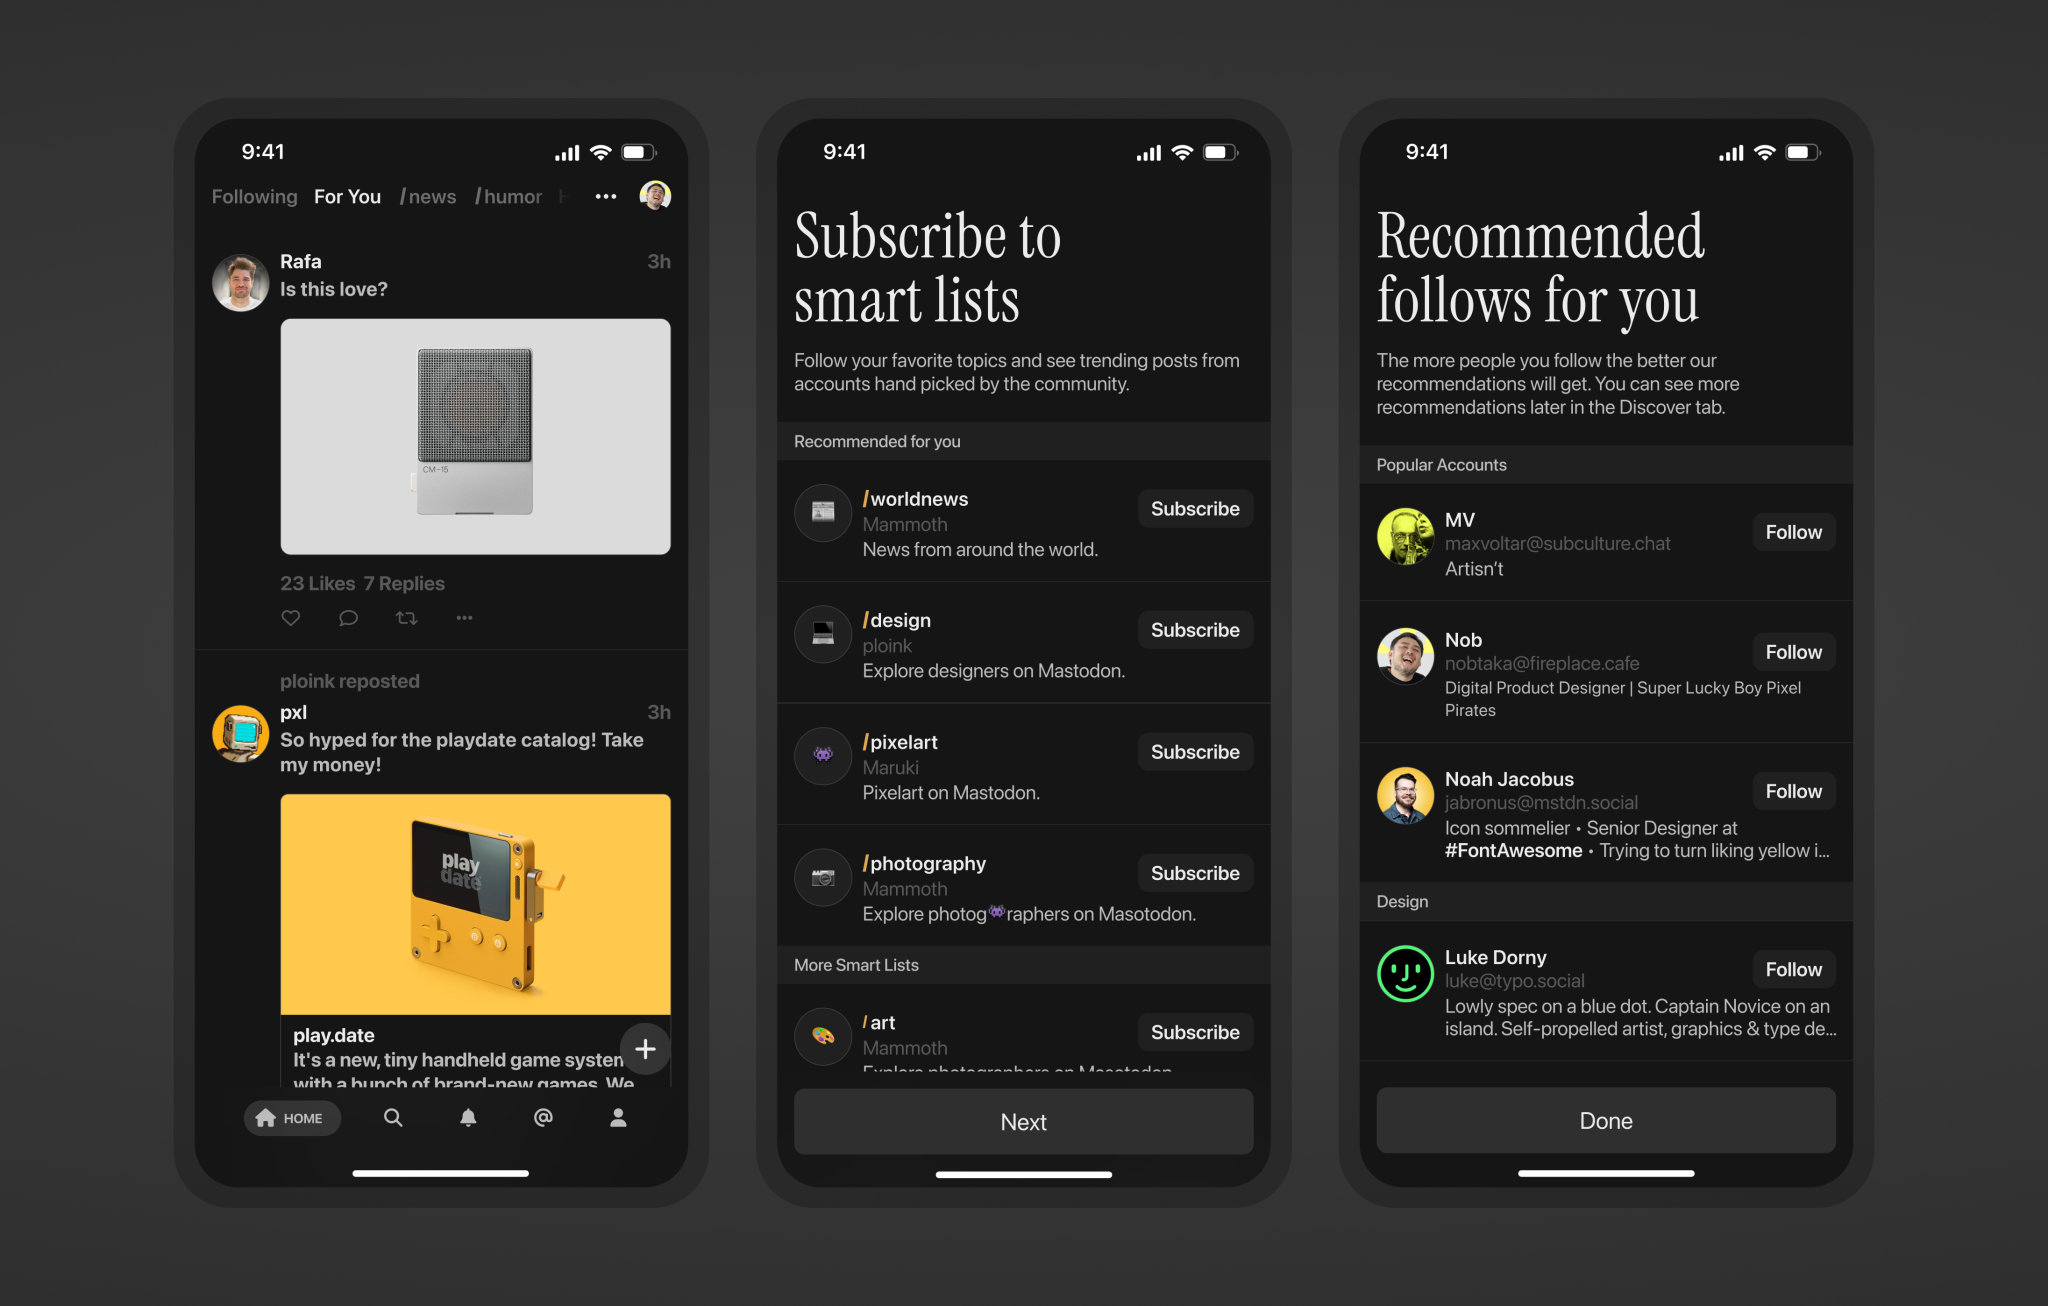
Nun steht mit Mammoth 2 ein großes Update für die App bereit. Die neue Version bringt unter anderem eine vollständig überarbeitete Benutzeroberfläche, ein vereinfachtes Onboarding, personalisierte Vorschläge zum Folgen von Kanälen, die Integration vertrauenswürdiger Nachrichtenquellen sowie handverlesene „smarte Listen“, um interessante Kanäle zu entdecken, und einen anpassbaren „Für dich“-Feed.

Mammoth 2

Mozilla bringt neue Inhaltsrichtlinien

Um eine „unterhaltsame, sichere und vertrauenswürdige Umgebung auf Mammoth zu fördern“, hat Mammoth seine Inhaltsrichtlinien für die eigene Moth.social-Instanz angepasst. Diese basieren auf den Regeln, welche Mozilla für Mozilla Social geschrieben hat.

Mammoth ist ab sofort Open Source

Die Mammoth-App war bereits kostenlos, jetzt ist auch der Code vollständig Open Source und steht wie Mastodon unter der AGPL-Lizenz. Der Quellcode ist auf GitHub verfügbar.

Während der Code bereits jetzt Open Source ist, benötigt das Team noch etwas Zeit, um den Rest der Open Source Community-Infrastruktur einzurichten, einschließlich eines Review-Prozesses für Patches, eines Contributor Agreements sowie einem Entwicklungskanal auf Discord. Das alles soll im Laufe der kommenden ein bis zwei Wochen geschehen.

Mammoth bleibt kostenlos, kostenpflichtige Abo-Option ist neu

Die Nutzung von Mammoth wird auch in Zukunft kostenfrei bleiben. Allerdings gibt es nun auch die Option, eine kostenpflichtige Abo-Option zu wählen. Diese kostet wahlweise 2,99 USD pro Monat oder 19,99 USD pro Jahr.

Die Abo-Option ist für keine grundlegende Funktionalität notwendig, sondern dient in erster Linie der finanziellen Unterstützung der Entwicklung. Ein paar Vorteile bietet die Mammoth Gold genannte Option aber schon. Und zwar bietet Mammoth Gold Zugriff auf unterschiedliche App-Icons, einen frühen Zugang zu neuen Features, Priorisierung bei Fehlerberichten und technischem Support, die Möglichkeit, für neue Features abzustimmen, sowie die Teilnahme an vierteljährlich stattfindenden Meetings. Langfristig sollen die Einnahmen auch zur Finanzierung von Mastodon-Servern beitragen, und das nicht nur der eigenen. Auf diese Weise soll auch der Mastodon-Community etwas zurück gegeben werden.

Der Beitrag Von Mozilla unterstützte Mastodon-App Mammoth wird Open Source, bekommt großes Update und kostenpflichtige Abo-Option erschien zuerst auf soeren-hentzschel.at.

Firefox Relay ist ein Dienst von Mozilla, der die persönliche E-Mail-Adresse vor Spam und unerwünschter Offenlegung schützt. Auf die kostenpflichtige Premium-Version gibt es aktuell 20 Prozent Rabatt. Das Angebot gilt bis zum 31. Dezember 2023.

Was ist Firefox Relay?

E-Mail-Adressen sind gleichzusetzen mit einer persönlichen Adresse. Sie sind einmalig und viele Nutzer besitzen nur eine einzige E-Mail-Adresse, die sie teilweise auf dutzenden, wenn nicht gar auf hunderten Websites verwenden. Findet auf einer Website, auf der man mit seiner E-Mail-Adresse registriert ist, ein Datendiebstahl statt, wird damit in vielen Fällen auch die persönliche E-Mail-Adresse offengelegt. Und haben Spammer erstmal eine E-Mail-Adresse in ihrem System, darf man sich auf viele unerwünschte E-Mails ohne realistische Hoffnung einstellen, dass der Spam abnehmen wird.

Mit Firefox Relay können sogenannte Masken als Alias-Adressen angelegt werden, die der Nutzer für Newsletter-Anmeldungen und Website-Registrierungen angeben kann. Firefox Relay leitet diese E-Mails dann an die persönliche E-Mail-Adresse weiter. Außerdem kann Firefox Relay bekannte Tracking-Scripts aus E-Mails entfernen.

Firefox Relay ist kostenlos. Es gibt aber auch eine kostenpflichtige Premium-Version, welche unendlich viele Masken anstelle von nur fünf sowie eine eigene E-Mail-Domain erlaubt. Außerdem können in Firefox Relay Premium auf weitergeleitete E-Mails geantwortet und Werbe-Mails automatisch blockiert werden.

20 Prozent Rabatt auf Firefox Relay Premium

Kurz vor Weihnachten bietet Mozilla Firefox Relay Premium mit 20 Prozent Rabatt an. Der Preisnachlass wird nach Eingabe des Rabatt-Codes direkt im Warenkorb abgezogen. So kostet Firefox Relay Premium statt 11,88 Euro nur 9,50 Euro für das erste Jahr. Das Angebot gilt bis zum 31. Dezember 2023.

Der Rabatt-Code lautet: HOLIDAY20⁩

Jetzt Firefox Relay Premium buchen

Nutzer in den USA und Kanada können den gleichen Rabatt-Code übrigens auch für das um eine Telefonnummer-Maskierung erweiterte Premium-Angebot nutzten. Damit beträgt der rabattierte Preis dann 38,30 USD anstelle von 47,88 USD für das erste Jahr.

Der Beitrag Bis 31. Dezember: 20 Prozent Rabatt auf Firefox Relay Premium erschien zuerst auf soeren-hentzschel.at.

8. Dezember 2023

Im Mai wurde die Entwickler-Dokumentation MDN Web Docs um eine sogenannte Baseline-Bewertung für Webkompatibilität ergänzt. Nun hat das MDN-Team ein Update bekannt gegeben.

Für sehr viele Webentwickler stellen die MDN Web Docs eine wichtige Anlaufstelle dar, wenn es um die Dokumentation von Webtechnologie geht.

Die Webplattform entwickelt sich in einem rasanten Tempo weiter. Dies macht es für Entwickler mitunter schwer, mit all den Entwicklungen Schritt zu halten. Auch fehlt es an einer gemeinsamen Sprache, um über Funktionen zu sprechen, welche für die allgemeine Nutzung im Web verfügbar sind.

Aus diesem Grund wurde Mitte Mai dieses Jahres die sogenannte Baseline-Bewertung eingeführt. Statt sich durch Kompatibilitätstabellen zu lesen, welche es in den MDN Web Docs auch weiterhin geben wird, erscheint direkt am Anfang einiger Seiten eine Baseline-Bewertung.

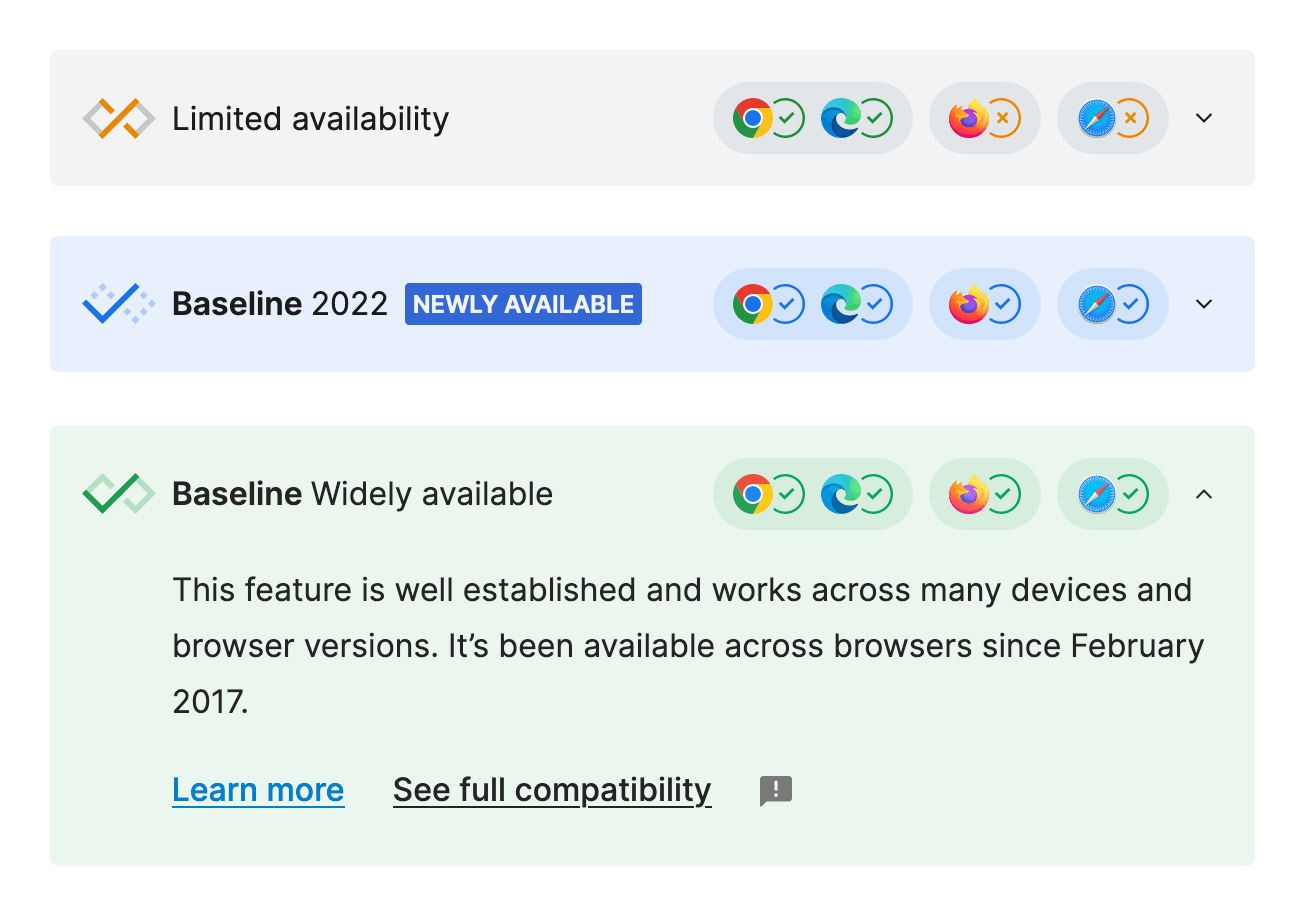
Neben den bereits verfügbaren Widgets, welche entweder eine flächendeckende oder teilweise Verfügbarkeit eines Web-Features anzeigen, wurde eine dritte Option hinzugefügt, welche Web-Features kennzeichnet, die ganz neu von allen Browsern unterstützt werden.

MDN Baseline Widget

Außerdem werden für die Baseline-Bewertung jetzt auch mobile Browser und nicht mehr nur die Desktop-Browser berücksichtigt. Neu ist auch ein Feedback-Button im jeweiligen Widget.

Ebenfalls erweitert wurde die Anzahl der MDN-Seiten, welche ein Baseline-Widget anzeigen. So findet sich dieses auf nun über 315 Seiten der Dokumentation.

Auch die populäre Website caniuse.com zeigt ab sofort die Baseline-Widgets an.

Der Beitrag Update der Baseline-Bewertung in den MDN Web Docs erschien zuerst auf soeren-hentzschel.at.

Der Dunning-Kruger-Effekt als mögliche Erklärung.


Hinweis: das ist ein Meinungsartikel.

Obwohl ich keine Statistiken oder belastbare Daten habe, behaupte ich, dass eine Anzahl von Linux-Einsteiger:innen nach einer gewissen Zeit zu ihrem vorherigen Betriebssystem (MS Windows, MacOS) zurückkehren. Welche Gründe stecken hinter dieser Abkehr, bzw. Rückkehr?

Bevor ich etwas über die Gründe zur Rückkehr schreibe, möchte ich die möglichen Gründe für die Abkehr vom bisherigen Betriebssystem aufzählen. Manche haben von der Alternative GNU/Linux als Betriebssystem gehört und sind neugierig, dieses zu entdecken. Andere suchen einen Fluchtweg, weil sie dem goldenen Garten mit seinen Zwängen entkommen wollen. Wieder andere wurden von Freunden oder der Familie dazu gedrängt, damit ebendiese ihre Weihnachtsferien nicht mehr mit Windows-Support verbringen müssen. Und dann gibt es noch die Wenigen, denen Freiheit und Selbstbestimmung ein grundsätzliches Anliegen ist.

Erklärungen für die Rückkehr zu Microsoft oder Apple gibt es viele. Besonders interessant erscheint mir jedoch der Dunning-Kruger-Effekt. Angeregt wurde ich durch Fabians Zum-Wochenende-Artikel vom letzten Freitag und einem Video von DT. Fabian fragt, ob sich der Wille zur Entdeckung mit der Zeit abnutzt und DT führt den Dunning-Kruger-Effekt als Grund für das nachlassende Interesse, bzw. die frühzeitige Resignation an. Zugegeben, hier reden wir von zwei unterschiedlichen Zeitskalen. Bei Fabian wird der Willen, neues zu entdecken langweilig, nachdem man die Gipfel erklommen hat; bei DT läuft man schon viel früher weg.

Doch nun zum Dunning-Kruger-Effekt. Einfach gesagt, beschreibt dieser Effekt die kognitive Verzerrung von Menschen, das eigene Wissen und Können zu überschätzen. Das geht so: Du bist ob einer Neuentdeckung euphorisch und stürzt dich ins Abenteuer. Am Anfang bist du der Meinung, dass es doch nicht so schwer sein kann. Dein Wissen ist gering, aber deine Zuversicht ist gross.

Nachdem du dich eine Zeit lang mit der neuen Sache beschäftigt hast, siehst du ein, dass es doch nicht so einfach ist. Dein Selbstvertrauen sinkt hinab in das Tal der Verzweiflung. Und das ist der Ausstiegspunkt für manche GNU/Linux-Einsteiger:innen. Sie verlassen das Tal der Tränen und kehren freiwillig in ihr Gefängnis zurück, sei es Microsoft Windows oder Apple MacOS. Sie konnten die Last der Freiheit nicht ertragen. Der freie Wind hat sie von den Füssen geblasen. Lieber umsorgt und bevormundet als frei zu sein. Den beiden letzten Sätze gebührt ein kleiner Exkurs:

In einigen Artikeln habe ich über Freiheit versus Sicherheit geschrieben. Darin habe ich mich auf das Zitat von Benjamin Franklin bezogen: "Those who would give up essential Liberty, to purchase a little temporary Safety, deserve neither Liberty nor Safety." Übersetzt: "Diejenigen, die ihre grundlegende Freiheit aufgeben, um ein wenig vorübergehende Sicherheit zu erkaufen, verdienen weder Freiheit noch Sicherheit." Sicherheit und Freiheit schliessen sich auf einer gesellschaftlichen und politischen Ebene gegenseitig aus. Ein Mehr an Sicherheit geht zu Lasten deiner Freiheit. In demokratischen Organisationen besteht ein Kompromiss zwischen Sicherheit und Freiheit. Bei technischen Systemen, sieht das anders aus. Dort ist das Nebeneinander von Sicherheit und Freiheit möglich. Und das ist der Kerngedanke von Freier Software.

Anstatt im Tal der Verzweiflung die Fronten zu wechseln, ist Durchhaltewillen gefordert. Wenn du nicht bekommen hast, was du erwartet hast, kommt die Zeit, sich an neue Paradigmen, Workflows, Desktops, Methoden, Lizenzen und Hilfeleistungen zu gewöhnen. Die GNU/Linux-Welt ist eine völlig andere, als die Windows- und MacOS-Welt. Hier ist eine Einstellung gefragt, die sich offen für Neues zeigt. Wer die Flinte zu früh ins Korn wirft, verpasst den Aha-Effekt, verpasst den "Weg zur Erleuchtung", um die Worte des Diagramms zu verwenden.

Das gilt nicht nur für technische Systeme, sondern für fast alle neuen Gebiete, denen ihr euch zuwendet. Wer ein Pferd reiten möchte, darf nicht nach den ersten Abwürfen aufhören. Wer einen Partner für sich gewinnen will, darf nicht nach dem ersten Korb aufhören. Andererseits solltet ihr aufhören, wenn ihr das Tal der Tränen nicht mehr verlassen könnt. Hier spielt die Zeit eine Rolle. Man kann nicht ewig auf die Erleuchtung warten; ein Jahr könnt ihr dem Schicksal dennoch einräumen, um das Plateau der Nachhaltigkeit zu erreichen.

Jetzt schütte ich den Eiskübel über euer Haupt. Alles, was ich bisher zum Dunning-Kruger-Effekt geschrieben habe, ist falsch. Was ich beschrieben habe, nennt sich "Mount Stupid". Diesen Berg der Dummheit seht ihr im linken Teil der oben gezeigten Grafik, die auch "unechter Dunning-Kruger-Effekt" (DKE) genannt wird. Der unechte DKE wird oft in den Medien verwendet, so auch im Video von DT.

Der eigentliche DKE sieht ganz anders aus. Im Gegensatz zum "Mount Stupid" gibt es hier kein Tal der Tränen und keinen anschliessenden Aufschwung. Doch seht selbst:
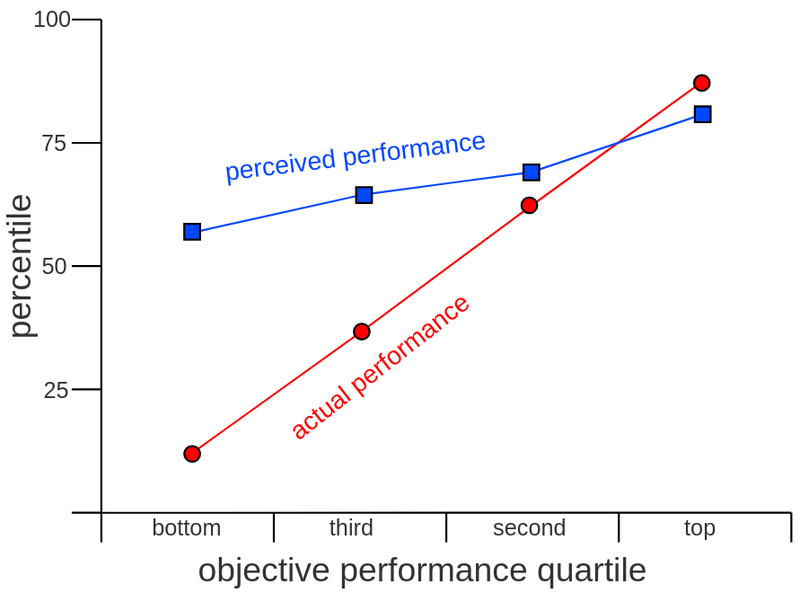
Beim tatsächlichen DKE sieht man viel weniger als beim unechten DKE. Eine Übereinstimmung gibt es zu Beginn. Dort liegt die eigene Einschätzung des Wissens über dem tatsächlichen Wissen. Ein entscheidender Unterschied ist, dass sich die Erfahrung kontinuierlich erhöht, sowohl in der eigenen Wahrnehmung als auch bei der objektiven Leistung.

Der echte DKE kennt kein Tal der Tränen und daher keinen Rückkehrpunkt von Linux-Einsteiger:innen, die wieder zu Windows oder MacOS gehen. Damit taugt der DKE nicht als Erklärung für Rückkehrer (DT, hold my beer).

So what? Die Titelfrage habe ich nicht beantwortet, aber den Dunning-Kruger-Effekt erklärt und richtiggestellt. Das soll für dieses Wochenende ausreichen.

Titelbild: https://pixabay.com/illustrations/microsoft-logo-ms-finger-touch-4412148/

Quellen:

https://www.klartext-jura.de/2015/05/18/freiheit-und-sicherheit-was-benjamin-franklin-wirklich-sagte/

https://de.wikipedia.org/wiki/Dunning-Kruger-Effekt

https://piped.video/watch?v=Gt0WBoYAG1s


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

7. Dezember 2023

Ein Kurztest der benutzerfreundlichen und Windows-ähnlichen Distribution in ihrer neusten Version.


Zorin OS ist eine auf Ubuntu basierende Linux-Distribution, die speziell für Linux-Neulinge entwickelt wurde. Es hat eine Windows-ähnliche grafische Benutzeroberfläche und viele Programme, die denen von Windows ähneln. Zorin OS wird auch mit einer Anwendung geliefert, mit der viele Windows-Programme ausgeführt werden können. Das ultimative Ziel der Distribution ist es, eine Linux-Alternative zu Windows zu bieten und Windows-Benutzern alle Funktionen von Linux ohne Komplikationen zugänglich zu machen.

Jetzt ist die Beta-Version der Distribution herausgekommen und lädt zum Ausprobieren und Testen ein. Bisher war Zorin für ein grossartiges Erscheinungsbild und als Distribution für Einsteiger und Umsteigerinnen bekannt. Die Tatsache, dass Zorin auf Ubuntu basiert und damit auf Debian basiert, lässt mich den Kopf schütteln. Ich finde, dass eine Distro entweder eigenständig sein sollte (Debian, Arch, Fedora, OpenSUSE, usw.), oder maximal auf einer Basis-Distribution aufbauen sollte. Ansonsten werden die Abhängigkeiten zu gross, und das Potenzial, zu Upstream beitragen zu können, zu klein. Insbesondere die Distributionen, die von Ubuntu abhängen, gehen ein besonderes Risiko ein, weil sie sich auf Community-fremde Eigenwege einlassen (Snap). Fragt mal Clement Lefebvre von Linux Mint.

Genug geunkt - ich komme zur Sache und habe die Zorin-Beta für euch ausprobiert:

Die Installation verläuft problemlos und entspricht weitestgehend der einer Ubuntu-Installation. Zorin baut auf Ubuntu 22.04 LTS, verwendet jedoch mit GNOME 43 eine neuere Version der Desktop-Umgebung. Es kommt der 6.2er Kernel zum Einsatz. Im Gegensatz zu Ubuntu verwendet Zorin Flatpak anstatt Snap-Pakete.

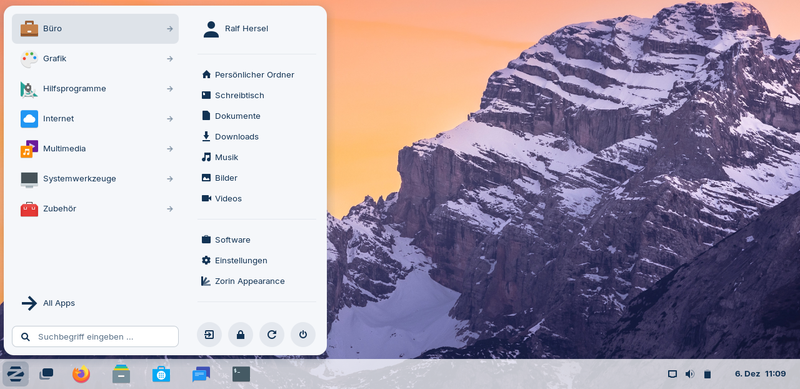
Die Distribution ist bekannt für ihr klares und eigenständiges Theming, welches es in hell und dunkel gibt. Über das Werkzeug Zorin Appearance kann ausserdem die Desktop-Anordnung, Akzentfarbe und zwei neue Effekte eingestellt werden. Es gibt einen Desktop-Würfel und einen 'Spatial Workspace Switcher'; diese Effekte erinnern an Compiz aus längst vergangenen Zeiten. In beiden Fällen handelt es sich um angepasste GNOME-Shell-Extensions. Die Effekte sind standardmässig nicht aktiviert.

Das Zorin-Menü (ein angepasstes Arc-Menü) wurde mit einer universellen Suchfunktion überarbeitet, mit der man an noch mehr Stellen nach Dingen suchen kann. Mit der neuen Kategorie "Alle Apps" werden alle installierten Anwendungen in einer alphabetisch sortierten Liste angezeigt. Zudem bietet das Menü direkten Zugriff auf die Software-Verwaltung, die GNOME-Einstellungen und die Zorin Appearance.

Zorin bringt folgende Standard-Anwendungen mit:

  • Mozilla Firefox 120 (Flatpak)
  • LibreOffice 7.6
  • Evolution 3.44
  • Rhythmbox 3.4.4
  • GNOME Calendar 41
  • GNOME Weather 41
  • Gedit 41

Die finale Version von Zorin OS 17 soll in den nächsten Wochen erscheinen.

Fazit

Was mir an Zorin OS 17 gefällt, ist das schöne Theming. Bis auf den Einsatz von ein paar angepassten GNOME-Shell-Extensions bietet die Distribution wenig eigenständige Lösungen. Ausser dem modifizierten Arc-Menü und Zorin Appearance, handelt es sich um den Standard-GNOME-Desktop mit den Ubuntu-Änderungen, wie z. B. den Accent Colors, die der originale GNOME-Desktop bislang nicht kann. Zorin OS füllt die Lücke für alle, die eine Linux-Mint-artige Distribution wünschen, jedoch mit dem GNOME-Desktop (den es bei Linux Mint nicht gibt) und Flatpaks statt Snaps. Somit empfiehlt sich Zorin für Einsteiger:innen mit einem Anspruch an Stabilität und Ästhetik.

Quelle: https://blog.zorin.com/2023/12/04/a-sneak-peek-at-zorin-os-17/


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.

4. Dezember 2023

Mozilla hat seinen Finanzbericht für das Jahr 2022 veröffentlicht. Erneut hat Mozilla knapp 600 Millionen USD Umsatz gemacht. Die Abhängigkeit von Google wurde weiter reduziert, die eigenen Invesitionen hat Mozilla wieder hochgefahren.

Wie jedes Jahr am Jahresende hat Mozilla auch in diesem Jahr seinen Finanzbericht für das Vorjahr veröffentlicht, welcher offenlegt, in welcher Höhe Mozilla Einnahmen und Ausgaben hatte.

Mozilla macht knapp 600 Millionen Dollar Umsatz

Im Jahr 2021 machte Mozilla einen Rekord-Umsatz in Höhe von knapp über 600 Millionen USD. Diesen Wert konnte Mozilla im Jahr 2022 mit knapp 594 Millionen USD zumindest fast erreichen. Die Einnahmen durch Suchmaschinen sind um rund 17 Millionen USD auf etwas über 510 Millionen USD gesunken.

Nachdem Mozilla den Umsatz durch Werbung und kommerzielle Abo-Dienste wie das Mozilla VPN und das Premium-Angebot von Mozillas Read it Later-Dienst Pocket im Jahr 2021 gegenüber dem Vorjahr von knapp 25 Millionen USD auf fast 57 Millionen USD mehr als verdoppeln konnte, konnten diese Einnahmen im Jahr 2022 noch einmal um über 19 Millionen USD auf knapp 76 Millionen USD gesteigert werden. Neben Verbesserungen der bestehenden Dienste waren mit Firefox Relay Premium und MDN Plus zwei weitere kommerzielle Dienste gestartet.

Erneute Reduzierung der Abhängigkeit von Google

Durch den in den letzten Jahren vorangetriebenen Ausbau des Produktportfolios reduziert Mozilla kontinuierlich die Abhängigkeit von seinem größten Suchmaschinen-Partner, derzeit Google. Bestand 2017 noch eine 93 prozentige Abhängigkeit von der primären Standard-Suchmaschine, waren es 2018 noch 91 Prozent, 2019 noch 88 Prozent, 2020 noch 86 Prozent, 2021 noch 83 Prozent und im Jahr 2022 schließlich nur noch 81 Prozent.

Mozilla investiert wieder mehr

Im Jahr 2021 hatte Mozilla seine Ausgaben auf das Niveau reduziert, welches sie zuletzt sechs Jahre zuvor erreicht hatten. Ein Jahr später hat Mozilla die Investitionen wieder hochgefahren und gut 85 Millionen USD mehr als im Vorjahr ausgegeben – aber damit immer noch weniger als ein weiteres Jahr zuvor.

Ende 2022 hat Mozilla mit Active Replica und Pulse zwei Unternehmen übernommen und in drei weitere Unternehmen investiert.

In der Bilanz stehen Ausgaben in Höhe von über 425 Millionen USD. Dabei sind unter anderem die Kosten für Software-Entwicklung um 20 Millionen USD auf 221 Millionen USD angestiegen und die Marketing-Kosten wurden mit 58 Millionen USD fast verdoppelt.

Mozillas Vermögen wächst auf 1,2 Milliarden USD

Auch im Jahr 2022 hat Mozilla wieder mehr Geld eingenommen als ausgegeben. Als Ergebnis folgt eine Steigerung von Mozillas Netto-Vermögen von 1,05 Milliarden auf knapp 1,2 Milliarden USD.

Entwicklung von 2005 bis heute

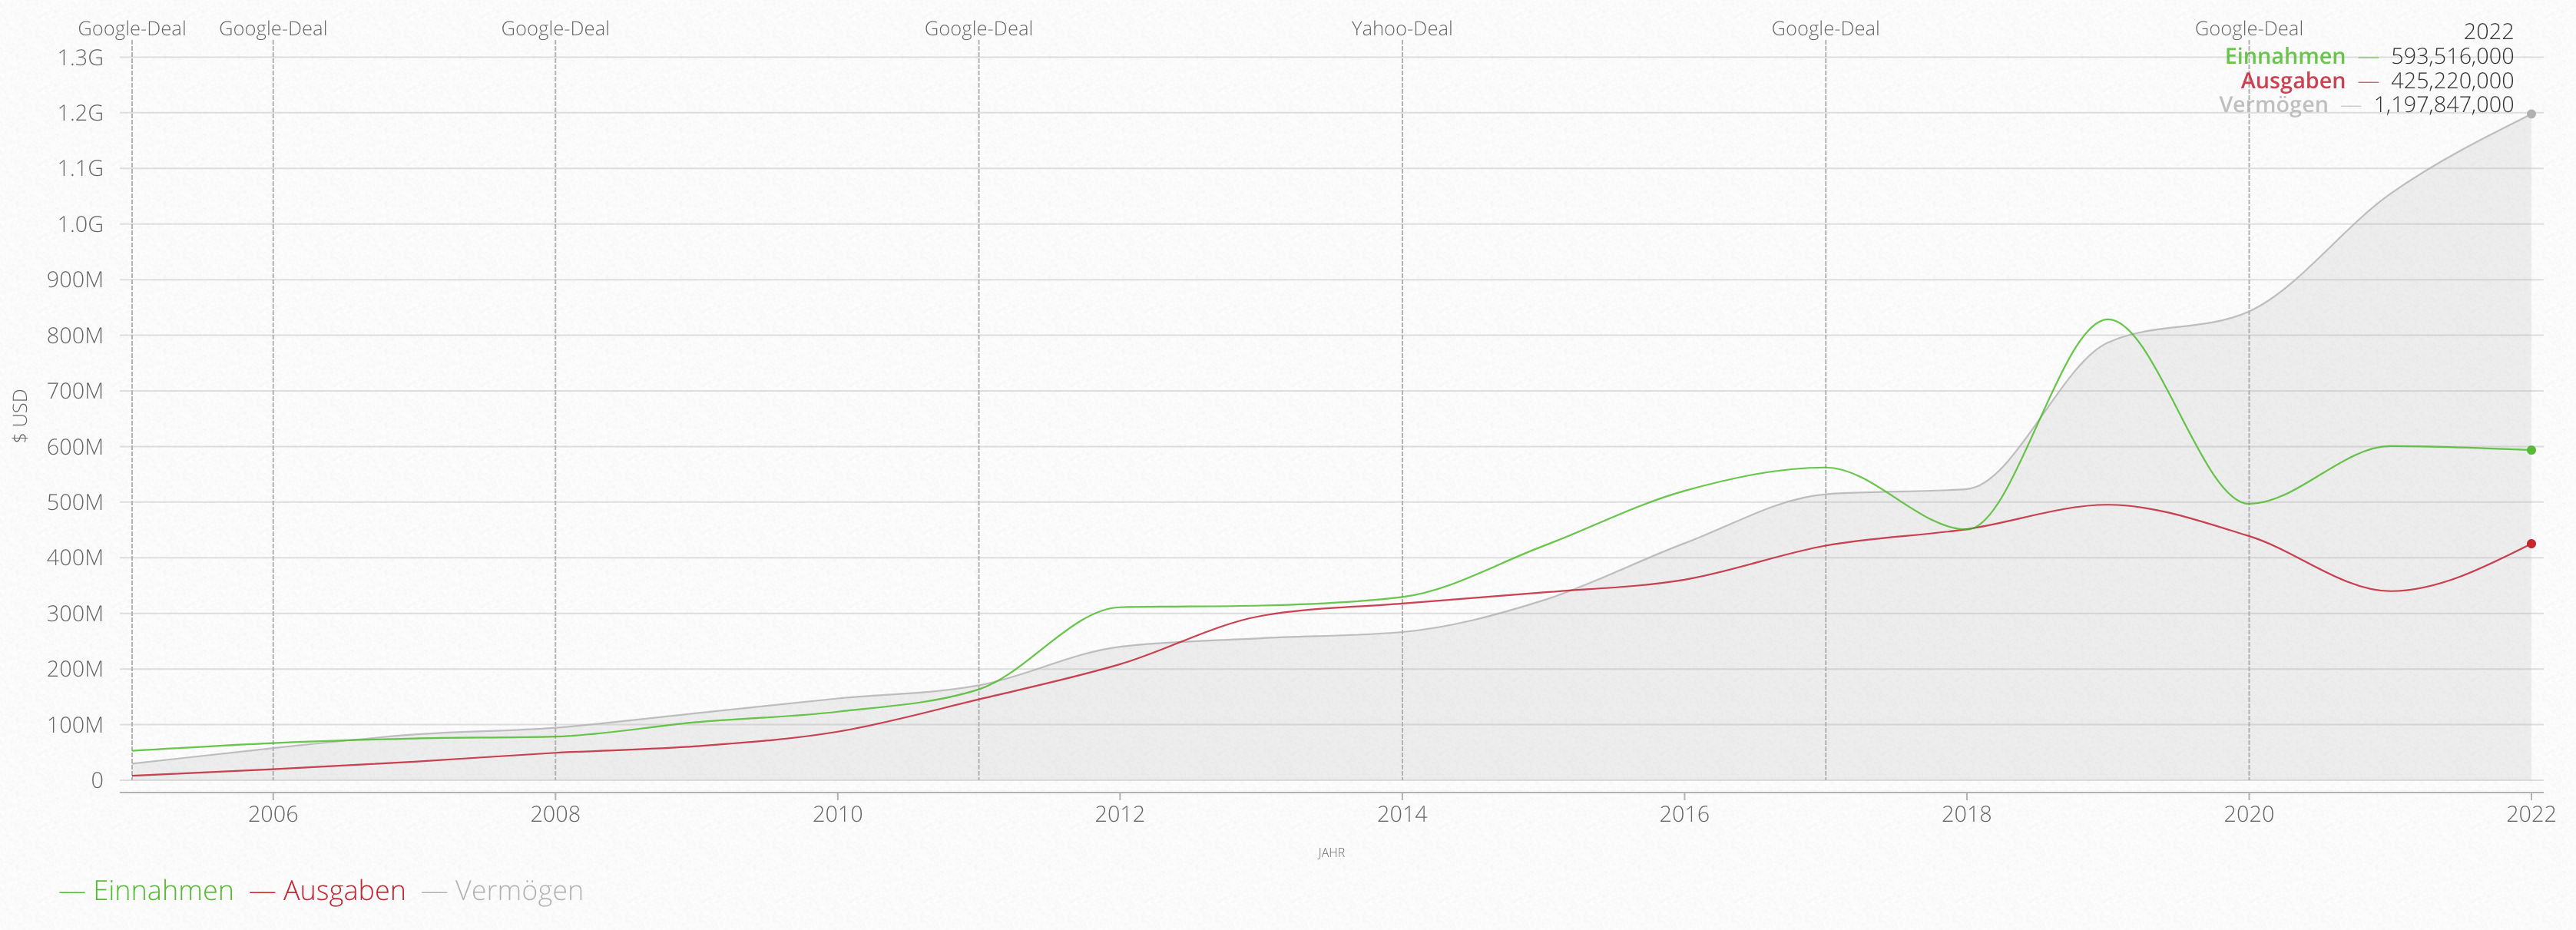
Wie gehabt gibt es auf soeren-hentzschel.at eine Spezial-Seite, welche die Einnahmen, die Ausgaben sowie das Vermögen von Mozilla seit dem Jahr 2005 bis heute visualisiert und die Entwicklung anschaulich gestaltet. Die Seite steht auch in englischer Sprache zur Verfügung.

Mozilla Finanzen 2022
Bildquelle: soeren-hentzschel.at/mozilla-umsatz

Ausblick auf das Jahr 2023

Der Finanzbericht für das Jahr 2023 wird voraussichtlich Mitte November bis Mitte Dezember 2024 veröffentlicht werden.

Die Zahlen für 2023 werden insofern spannend werden, als dass der Suchmaschinen-Vertrag mit Google in diesem Jahr ausläuft und die Position der Standard-Suchmaschine in Firefox neu verhandelt wird. Gerüchten zufolge könnte auch Microsoft mit Bing an dieser Position interessiert sein.

Auch für das Jahr 2023 ist mit einer weiteren Steigerung des Umsatzes durch Mozillas kostenpflichtige Dienstleistungen zu rechnen. Das Mozilla VPN hat in diesem Jahr weitere Neuerungen erhalten und ist in 16 weiteren Ländern gestartet, womit es in doppelt so vielen Ländern wie zuvor verfügbar ist. Die im Vorjahr erst gestarteten Angebote Firefox Relay Premium und MDN Plus wurden ebenfalls durch Neuerungen attraktiver. Firefox Relay Premium ist in 17 weiteren Ländern gestartet, die MDN Web Docs wurden außerdem erstmals um Werbemöglichkeiten erweitert. Auch Pocket hat insbesondere bei seinen Apps für Android und iOS viele Neuerungen erhalten. Und mit den Managed Hubs ist ein weiteres kommerzielles Angebot gestartet, welches in 33 Ländern verfügbar ist.

Im Jahr 2023 hat Mozilla seine Ende 2022 begonnene Strategie bezüglich Unternehmens-Investitionen stark vorangetrieben. Neben der Übernahme von Fakespot hat Mozilla in 25 weitere Unternehmen investiert und sich dadurch in einigen Fällen vermutlich auch Gewinnbeteiligungen gesichert.

Der Beitrag Mozilla macht knapp 600 Millionen USD Umsatz im Jahr 2022 erschien zuerst auf soeren-hentzschel.at.


Das Unternehmen Proxmox Server Solutions GmbH gab die Version 3.1 seiner Open-Source-Server-Backup-Lösung bekannt. Die Backuplösung für das Sichern und Wiederherstellen von virtuellen Maschinen (VMs), Containern und physischen Hosts unterstützt inkrementelle Backups, Deduplizierung, Zstandard-Komprimierung und authentifizierte Verschlüsselung. Diese Version bietet Secure-Boot-Kompatibilität, Unterstützung für lokale Synchronisationsaufgaben und bringt zahlreiche Verbesserungen zur Steigerung der allgemeinen Benutzerfreundlichkeit von Client und Backend.

Neuigkeiten in Proxmox Backup Server 3.1

Proxmox Backup Server basiert auf Debian 12.2 "Bookworm", verwendet jedoch den neueren Linux-Kernel 6.5 als Standard. Die Backup-Plattform wird mit ZFS 2.2.0 geliefert, enthält jedoch bereits wichtige Fixes aus der kommenden ZFS-Version 2.2.2.

Unterstützung für Secure Boot 

Wie Proxmox Virtual Environment ist diese Version nun mit Secure Boot kompatibel. Diese Sicherheitsfunktion soll den Boot-Prozess eines Computers schützen, indem sichergestellt wird, dass nur Software mit einer gültigen digitalen Signatur auf einem Gerät gestartet wird. Proxmox Backup Server enthält jetzt einen signierten Shim-Bootloader, dem die meisten UEFI-Implementierungen von Hardware vertrauen. Dies ermöglicht die Installation in Umgebungen mit aktiviertem Secure Boot. Vorhandene Installationen von Backup Server können ohne Neuinstallation auf Secure Boot umgestellt werden.

Unterstützung für lokale Synchronisationsaufgaben und weitere Verbesserungen

Eine lokale Synchronisationsaufgabe ermöglicht die Synchronisation von Backups zwischen lokalen Datenspeichern. Synchronisationsaufgaben können jetzt Inhalte nicht nur von entfernten Proxmox Backup Server-Instanzen, sondern auch von lokalen Datenspeichern abrufen. Das Proxmox Tape Backup-System bietet eine einfache Möglichkeit, Inhalte von Datenspeichern auf Bänder zu kopieren. Diese Version verbessert die Kompatibilität mit LTO-9-Bändern und bestimmten Bandbibliotheken. Die Webschnittstelle ist jetzt auf Kroatisch und Georgisch verfügbar; andere Übersetzungen wurden dank der Beiträge der Community verbessert.

Quelle:

https://pbs.proxmox.com/wiki/index.php/Roadmap#Proxmox_Backup_Server_3.1


GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.
In diesem Artikel stelle ich euch die RHEL System Role nbde_client vor, mit welcher sich Hosts für Network Bound Disk Encryption (NBDE) installieren lassen. Er ist Bestandteil einer losen Serie, in der ich eine Reihe von System Roles vorstelle, mit denen häufig anfallende Aufgaben in der Systemadministration erledigt werden können.

Wer sich zuerst über die genannten Begriffe informieren möchte, lese:

Umgebung

Für das folgende Beispiel verwende ich eine Umgebung, bestehend aus:

  • Einem Ansible-Controller (RHEL 9) mit den Paketen
    • ansible-core
    • rhel-system-roles
  • Jeweils einem RHEL 8 und RHEL 9 Server mit Minimalinstallation und einem LUKS-Gerät (/dev/sdc in den Beispielen in diesem Text)

Die Installation von RHEL sowie der genannten Pakete sind nicht Bestandteil dieses Artikels. Wer hierzu einen Einstieg sucht, findet entsprechende Dokumentation unter:

Die Rolle

Durch die Installation des Pakets rhel-system-roles existiert diese Rolle bereits auf meinem System und muss nur noch konfiguriert werden. Die Rolle selbst findet man im Pfad /usr/share/ansible/roles/rhel-system-roles.nbde_client/ und die Dokumentation in /usr/share/doc/rhel-system-roles/nbde_client/README.md. Letztere enthält verschiedene Beispiele für häufige Anwendungsfälle.

Anwendungsfall

In meinem Labor betreibe ich zwei NBDE-Server (TANG-Server) rhel-hetz-tang1 und rhel-hetz-tang2 sowie zwei NBDE-Clients (Clevis-Clients) rhel-hetz-clevis1 und rhel-hetz-clevis2. Die beiden NBDE-Clients besitzen jeweils ein LUKS-Device /dev/sdc, welches aktuell durch eine LUKS-Passphrase gesichert ist.

Zukünftig sollen diese LUKS-Devices durch die Kommunikation mit einem NBDE-Server entschlüsselt werden. Die LUKS-Passphrase soll entfernt werden.

Damit wird zukünftig ein Neustart der Clients aus der Ferne ermöglicht. Gleichzeitig bleibt das verschlüsselte Gerät bei Diebstahl vor unbefugtem Zugriff geschützt.

Das Playbook

Hinweis: Das folgende Playbook ist nicht idempotent. Um dies zu ändern, ist dem ersten Task eine Bedingung hinzuzufügen, damit dieser nur dann ausgeführt werden, wenn die Bedingung erfüllt ist.

Für dieses Beispiel ist die fehlende Idempotenz des Playbooks jedoch kein Problem, da grubby das Argument nur dann hinzufügt, wenn es nicht bereits vorhanden ist.

---
- hosts: clevis
  tasks:
  - name: Configure ip address for interface during early boot
    ansible.builtin.command:
      cmd: grubby --update-kernel=ALL --args='GRUB_CMDLINE_LINUX_DEFAULT="net.ifnames=0 biosdevname=0 ip={{ ansible_default_ipv4.address }}::{{ ansible_default_ipv4.gateway }}:{{ ansible_default_ipv4.netmask }}::{{ ansible_default_ipv4.alias }}:none"'

  - name: Enroll Clevis clients
    include_role:
      name: rhel-system-roles.nbde_client
    vars:
      nbde_client_bindings:
        - device: /dev/sdc
          encryption_password: "{{ luks_password }}"
          password_temporary: true
          slot: 2
          servers:
            - http://rhel-hetz-tang1.example.com
            - http://rhel-hetz-tang2.example.com
  • Der erste Task stellt sicher, dass das Netzwerkinterface aktiviert und mit einer IP-Adresse konfiguriert wird; dies ist notwendig, um den Tang-Server kontaktieren zu können, da in dem genutzten Netzwerk-Segment kein DHCP verfügbar ist; Solltet ihr ein Netzwerk-Segment nutzen, in dem DHCP zur Verfügung steht, kann der erste Task entfallen
  • Um das LUKS-Device für NBDE zu konfigurieren wird die LUKS-Passphrase benötigt, welche in der Variablen luks_password steckt
  • Ich empfehle die Variable luks_password mit ansible-vault vor neugierigen Blicken zu schützen
  • Durch password_temporary: true wird die LUKS-Passphrase aus dem jeweiligen Key-Slot gelöscht, nachdem das LUKS-Device für NBDE konfiguriert wurde

Achtung (I know, the warning comes after the spell): Wenn zur Laufzeit ein Fehler auftritt und der Key-Slot mit der LUKS-Passphrase bereits gelöscht wurde, die NBDE-Konfiguration jedoch nicht erfolgreich war, verliert man Zugriff auf das LUKS-Device. In meiner Labor-Umgebung bin ich das Risiko eingegangen. In der echten Welt, müsst ihr selbst entscheiden, ob ihr mehr Vorsicht walten lasst.

Fazit

Zur Erstellung des Playbooks habe ich die Informationen aus /usr/share/doc/rhel-system-roles/nbde_client/README.md und dem Kapitel 12.18. Using the nbde_client System Role for setting up multiple Clevis clients genutzt. Bis ich festgestellt habe, dass ich auch noch den Task „Configure ip address for interface during early boot“ benötige, hat es ein wenig gedauert. Nun habe ich allerdings ein Playbook, dass ich zukünftig wiederverwenden kann.

In der erstellten Konfiguration, können die LUKS-Devices nur entschlüsselt werden, wenn mindestens einer der beiden Tang-Server im Netzwerk erreichbar ist. Wird ein so gesicherter Server gestohlen und sind die Tang-Server nicht aus dem Internet erreichbar, bleiben die Daten in der verschlüsselten Partition wie gewohnt geschützt. Es ist jedoch möglich den Server neuzustarten, ohne manuell die LUKS-Passphrase an der Konsole eingeben zu müssen.

Quellen und weiterführende Links

  1. Red Hat Enterprise Linux (RHEL) System Roles {en}
  2. Ansible Documentation: Role Directory Structure {en}
  3. Red Hat Software and Download Center {en}
  4. Die Vorteile einer Red Hat Subskription
  5. RHEL System Roles: selinux
  6. RHEL System Roles: timesync
  7. RHEL System Roles: sshd
  8. RHEL System Roles: firewall
  9. RHEL System Roles: rhc
  10. RHEL System Roles: nbde_server