In meinem neuen Video zeige ich euch, wie ihr mit Snikket in wenigen Minuten einen sicheren und einfach zu bedienenden Messenger installiert. Basierend auf dem etablierten XMPP-Standard und mit integrierter Verschlüsselung sind eure Nachrichten wirklich sicher.
Passend zum DI.DAY möchte ich dir in diesem Video zeigen, wie du Snikket auf deinem Android Handy installieren kannst und dich mit unserer Community verbinden kannst. Wenn du einen aktuellen Einladungslink benötigst, frage einfach bei uns in der Telegram-Gruppe nach.
Warum ich Snikket ausprobiert habe
Der Auslöser war ganz simpel! Wir waren auf der Suche nach einer besseren Chat-Lösung für unsere Community. Telegram war zwar lange praktisch, aber eben nicht ideal. Als sich die Situation rund um mobile Alternativen verbessert hat, habe ich mir angeschaut, was es an Freier und sicherer Software für Gruppenkommunikation gibt. Snikket hat mich sofort angesprochen, weil es nicht versucht, alles neu zu erfinden. Stattdessen setzt es auf XMPP und ergänzt das Ganze mit einer Verwaltungsoberfläche für Communitys.
Gerade dieser Fokus auf einfache Nutzung ohne unnötige Komplexität ist aus meiner Sicht eine der grössten Stärken des Projekts.
Erste Schritte auf dem Smartphone
Für den Einstieg habe ich Snikket zuerst auf dem Android-Smartphone getestet. Die Installation über F-Droid war problemlos, und mit einem Einladungslink konnte ich direkt ein Konto auf unserem Server erstellen. Danach war ich praktisch sofort in der Community drin.
Auch die Verschlüsselung ist sauber integriert. Neue Kontakte und Chats bauen ihre Vertrauensbeziehung Schritt-für-Schritt auf, und die Nachrichten werden erst dann voll lesbar, wenn die Schlüssel korrekt ausgetauscht wurden. Für mich ist das kein Hindernis, sondern ein gutes Zeichen dafür, dass Sicherheit hier ernst genommen wird.
Nutzung am Desktop
Am Computer habe ich Snikket nicht über eine eigene Desktop-App genutzt, sondern mit einem normalen XMPP-Client. In meinem Test war das Gajim, und damit liess sich der Zugang problemlos einrichten. Genau dieser offene Ansatz macht für mich den Reiz von XMPP aus. Ich kann meinen bevorzugten Client verwenden, statt mich an eine einzelne Oberfläche zu binden. Das ist auch praktisch, wenn man bereits ein anderes XMPP-Konto nutzt. Man kann mehrere Konten parallel verwalten und bleibt trotzdem in derselben offenen Protokollwelt. Für mich ist das ein klarer Vorteil gegenüber geschlossenen Messengern.
Eigener Server mit Docker
Besonders positiv überrascht hat mich, wie einfach sich ein eigener Snikket-Server aufsetzen lässt. Mit Docker und einer passenden Domain war die Grundinstallation in meinem Fall in kurzer Zeit erledigt. Danach konnte ich mich im Webportal anmelden, Benutzer verwalten, Circles anlegen und Einladungen verschicken. Der Zugang bleibt kontrolliert, ohne dass man sich mit unnötig komplizierten Verwaltungsprozessen herumschlagen muss. Für Familien, Freundeskreise oder kleine Communitys ist das aus meiner Sicht ein sehr stimmiges Konzept.
Mein Fazit
Snikket ist für mich mehr als nur ein weiterer Messenger. Es ist eine durchdachte Lösung für alle, die Freie Software, Sicherheit und einfache Bedienung miteinander verbinden möchten. Gerade die Kombination aus XMPP, Verschlüsselung und der Möglichkeit, eigene kleine Communitys sauber zu organisieren, macht das Projekt interessant. Für unsere Community war der Test auf jeden Fall ein Erfolg, und ich werde Snikket weiterhin im Alltag einsetzen.
Wer eine offene Alternative zu den grossen Messengern sucht, sollte sich dieses Projekt unbedingt anschauen.
Tuxwiz
Hast du Lust, das Linux-Betriebssystem auf eine unterhaltsame Weise kennenzulernen? Dann schau unbedingt auf meinem Peertube-KanalTuxwiz vorbei! ✨
Meine Videos führen dich Schritt für Schritt durch die aufregende Welt von Linux, Selfhosting und Freier Software.
Ich freue mich auch, wenn du mir auf Mastodon folgst. Dort erfährst du immer sofort, wenn es etwas Neues zu entdecken gibt.
Die Spacefun-Community findest du auf Telegram und ganz neu auch auf Snikket. Einen Invite-Code für Snikket bekommst du in der Telegram-Gruppe.
Getreu dem Motto «Raus aus der Bubble» bin ich mit meinem Kanal auch auf YouTube vertreten. Indem du mir dort folgst und ein Daumen hoch auf meine Videos gibst, hilfst du, die Sichtbarkeit zu steigern. So können wir gemeinsam Menschen erreichen, die bisher noch keinen Kontakt mit Freier Software hatten.
GNU/Linux.ch ist ein Community-Projekt. Bei uns kannst du nicht nur mitlesen, sondern auch selbst aktiv werden. Wir freuen uns, wenn du mit uns über die Artikel in unseren Chat-Gruppen oder im Fediverse diskutierst. Auch du selbst kannst Autor werden. Reiche uns deinen Artikelvorschlag über das Formular auf unserer Webseite ein.
Die Wiederbelebung von UT2004, ein Spiel, das vor 19 Jahren die Charts anführte, stand vor einer Herausforderung.
In dieser Ära war eine zeitgemäße NVIDIA-Grafikkarte unverzichtbar, und ich fragte mich besorgt,
ob UT2004 auf meinem Tuxedo Aura Gen2 überhaupt reibungslos laufen würde.
Diese Bedenken erwiesen sich jedoch als unbegründet, da der AMD Lucienne-Treiber (amdgpu) mehr als ausreichend war. Im Folgenden werde ich kurz die Installation des Spiels beschreiben:
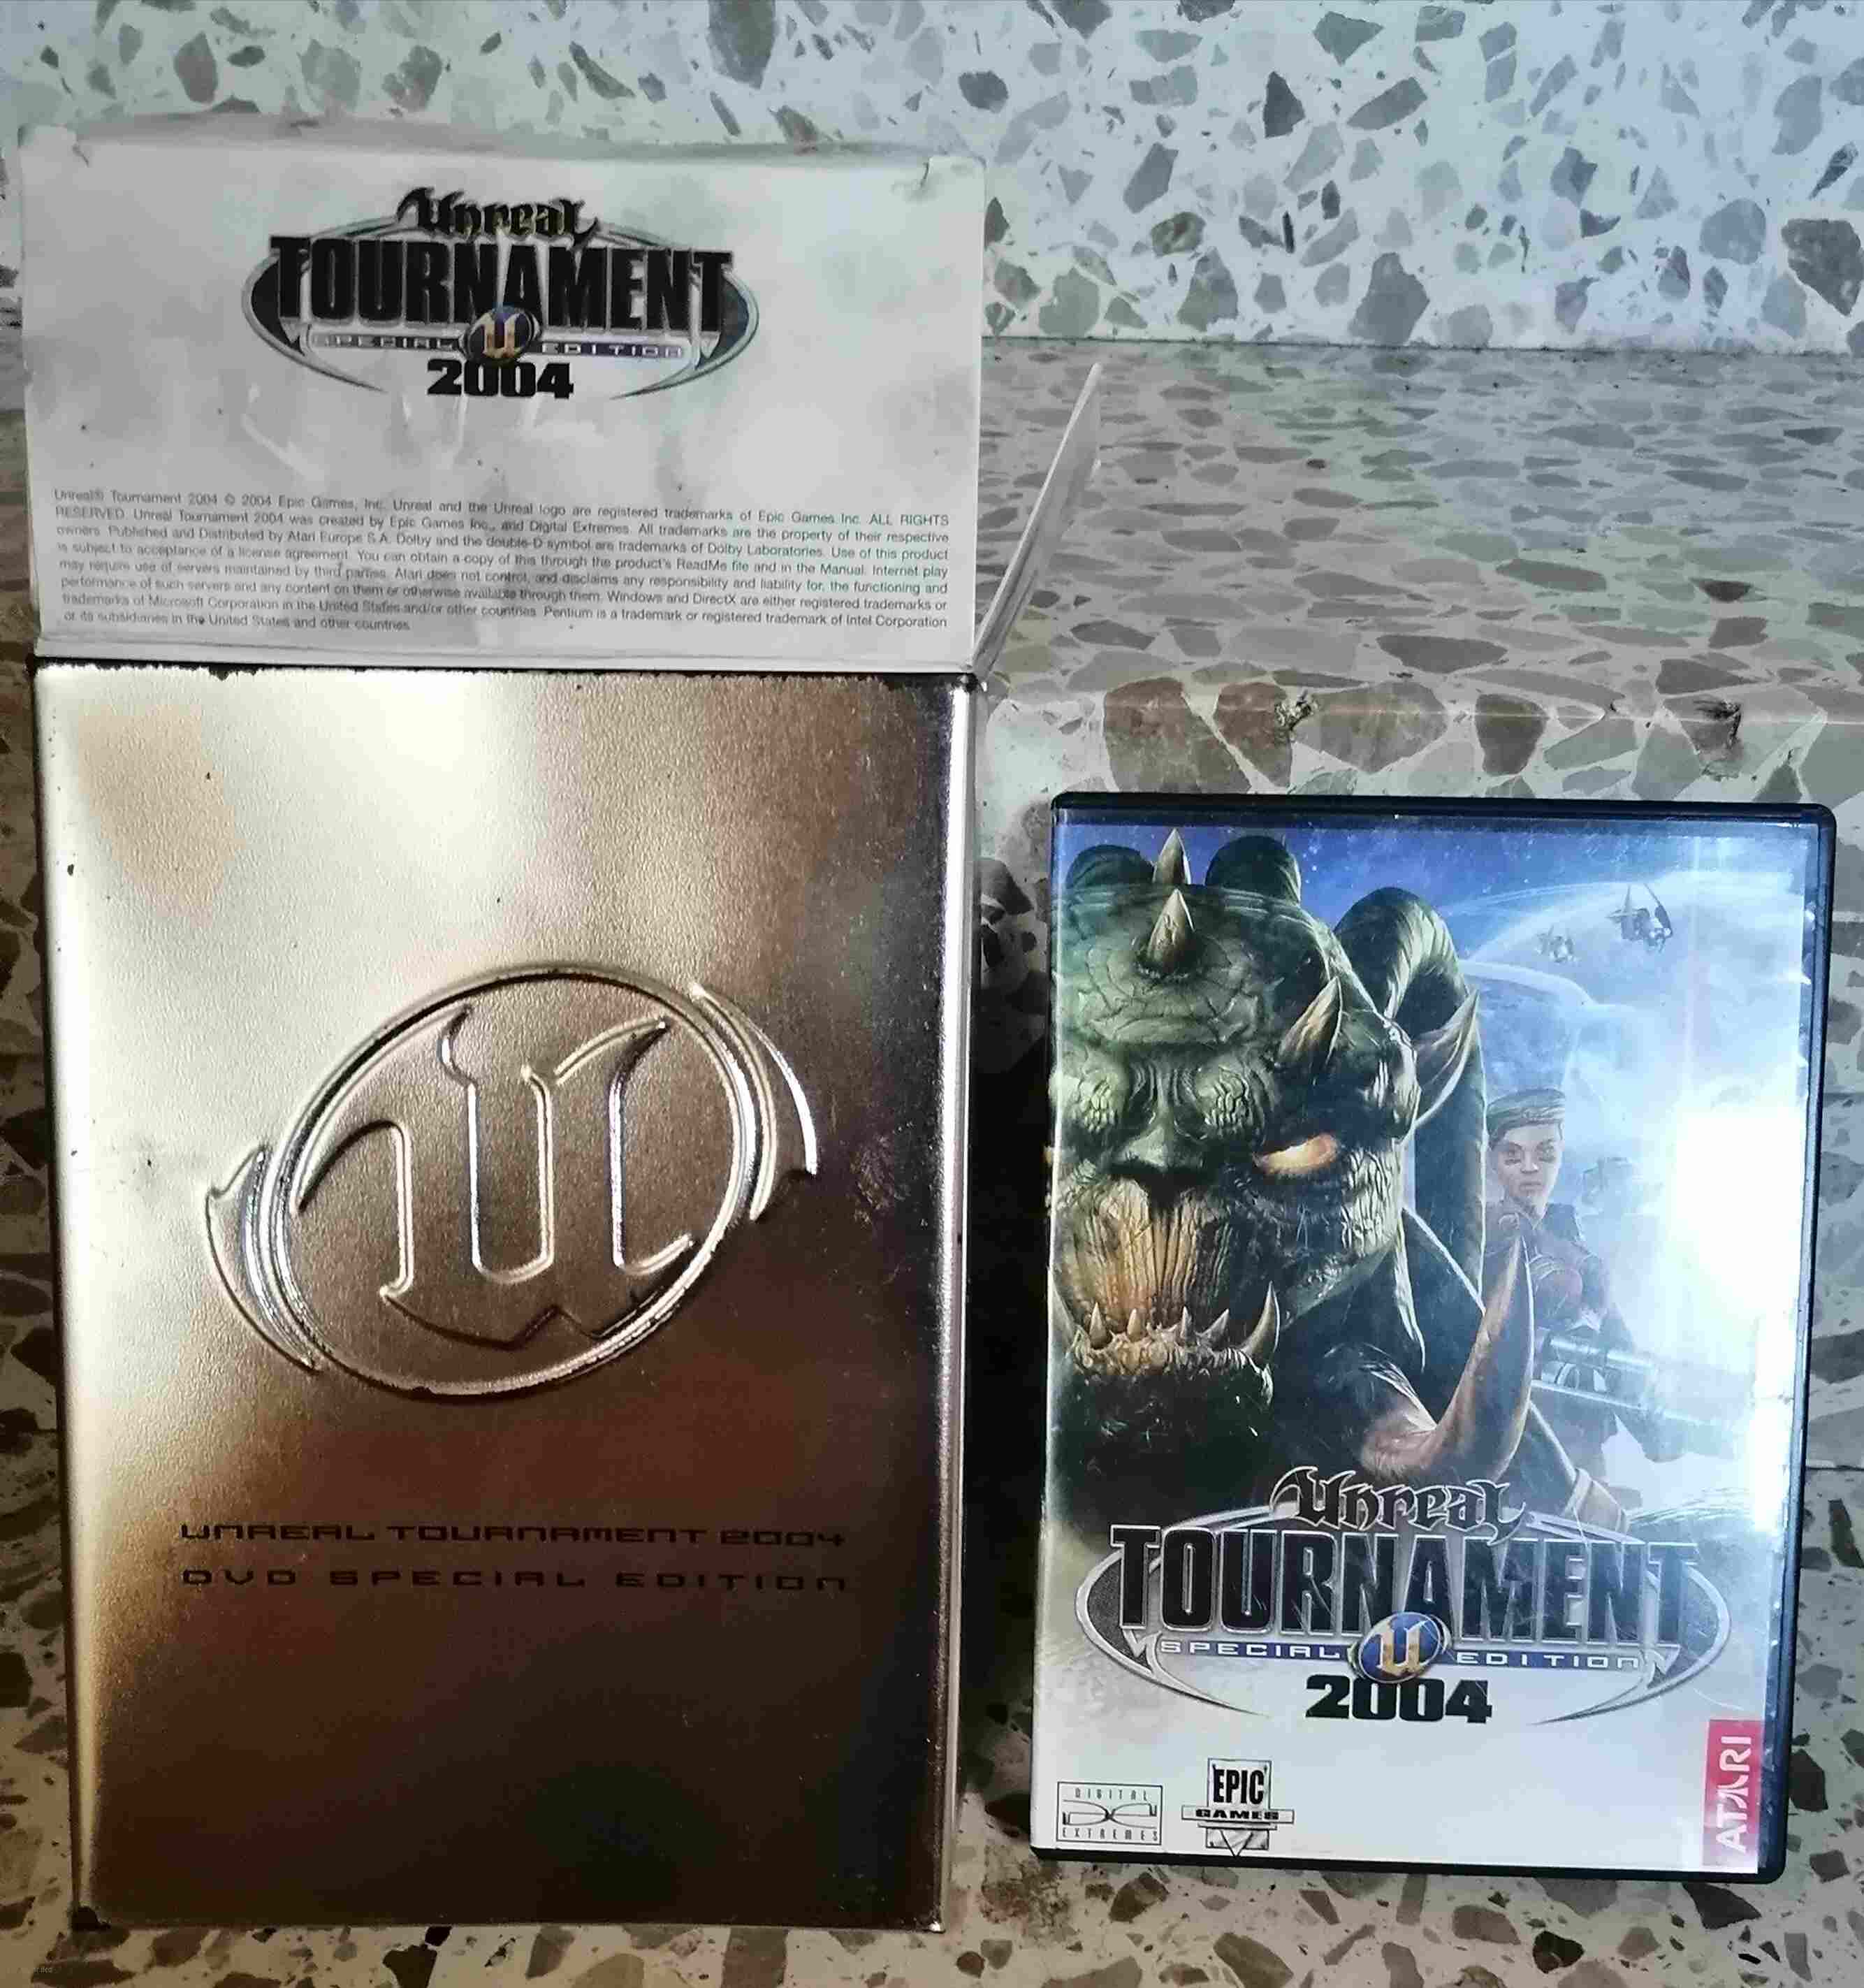
Ich besitze die Unreal 2004 Special Edition in einer gefakten Metall Schachtel. Da hatte ich mich damals sehr geärgert, dass es so billig daher kam, (Quake 3 Arena hatte hoch eine echte Metall Schachtel!)
Im UT Pack eine Gamer Maus und ein Headset dabei, wenn ich mich richtig erinnere.
Der notwendige Key ist auf dem Disk Case im Inneren aufgeklebt und gut lesbar.
Zuerst habe ich Original DVD Special Edition genutzt, dort ist ein Linux installer drauf.
Den habe ich in das Unterverzeichnis ~/games/UT/ kopiert und ausführbar gemacht.
chmod +x linux-installer.sh
./linux-installer.sh
Ich habe die lokale Installation gewählt und den Key im Format XXXXX-YYYYY-ZZZZZ eingeben müssen.
Der Key wird in UT/System/cdkey gespeichert.
Jetzt kann man mit cd UT/System/
das Game starten.
./ut2004-bin-linux-amd64
Höchst wahrscheinlich wird das aber nicht klappen, weil Libraries nicht gefunden werden. Mit
ldd ut2004-bin-linux-amd64
erfährt man die problematischen Libs.
libstc++.so.5 habe ich von hier direkt geholt und installiert
Darum: womöglich ein Bug, durch die beiden ++, keine Ahnung...
Schaut hier, eine einfache Suche mit dem vollen Namen hat keinen Treffer, der Umweg mit grep aber schon. Das hatte ich gestern aber nicht entdeckt, deshalb der Download.
# apt search libstdc++5
Sortierung… Fertig
Volltextsuche… Fertig
root@debian-bookworm:~# apt search libstdc++|grep libstdc++5

WARNING: apt does not have a stable CLI interface. Use with caution in scripts.

libstdc++5/testing,stable,now 1:3.3.6-34 amd64  [installiert]
Bei mir sieht das unter Debian Trixie jetzt so aus:
Weiter gehts, wir brauchen noch die aktuellen Erweiterungen, das Megapack für linux. ut2004.megapack-english-master.zip
Das bekommt man direkt von https://github.com/liflg/ut2004.megapack-english
Dort das Zip downloaden und das darin enthaltene tar entpacken, vorher mit tar tvf auch schoen, das man ins richtige Verzeichnis entpackt.
Bei mir:
~/games/UT$ tar xvf ../ut2004.megapack-english-master/ut2004_megapack.tar.bz2
Alles etwas kurz gefasst, hoffentlich kommt ihr damit klar.
Hier mein start script.
cd ~/games/UT/System
export LD_LIBRARY_PATH=$LD_LIBRARY_PATH:.
./ut2004-bin-linux-amd64
unset LD_LIBRARY_PATH
Dann kann ja die nächste LAN Party kommen. ►
Zur Erinnerung:
UT 2004 Adrenalin 100 Stück:
Speed: 4 mal vorwärts
Doppelte Geschwindigkeit
Booster: 4 mal rückwärts
Gesundheit beginnt um 5 pro Sekunde zu steigen, bis sie 199 erreicht.
Dann beginnt Ihre Rüstung um 5 pro Sekunde zu steigen, bis sie 150 erreicht.
Berserker: 2 mal vorwärts 2 mal rückwärts
Alle Ihre Waffen feuern doppelt so schnell wie normalerweise
Unsichtbar: 2 mal links 2 mal rechts
Fast unsichtbar
Update April 2026
Seit dem 16. Februar 2026 hat Epic Games UT2004 komplett freigegeben — kein CD-Key mehr notwendig, einfach herunterladen und spielen.
Noch besser: Mit dem OldUnreal-Patch läuft das Spiel heute out of the box unter Linux, ohne sich mit fehlenden Libraries herumzuschlagen. Der ganze Aufwand oben ist nicht mehr nötig.
Die deutschen .det-Sprachdateien sind im OldUnreal-Paket bereits enthalten. Einzige Änderung nötig in ~/.ut2004/System/UT2004.ini (nicht die systemweite INI im Installationsverzeichnis!):
[Engine.Engine]
Language=det
Menü, Beschriftungen und Bot-Stimmen sind dann auf Deutsch. Die Konsole öffnet sich übrigens mit ^ — falls das nicht klappt, einfach in ~/.ut2004/System/User.ini eine andere Taste binden:
F10=ConsoleToggle
da kann man z.B. stat fps eingeben
Auf die Freigabe bin ich übrigens durch utzone.de gestoßen — die haben mich an meinen (gefakten) Geburtstag erinnert und dabei gab's gleich die frohe Kunde!
Der Enterprise Policy Generator richtet sich an Administratoren von Unternehmen und Organisationen, welche Firefox konfigurieren wollen. Mit dem Enterprise Policy Generator 8.0 wurde nun das größte Update seit Bestehen der Erweiterung veröffentlicht, welches bedeutende Verbesserungen bringt.
Der Enterprise Policy Generator hilft bei der Erstellung der Datei „policies.json” für die Konfiguration von Firefox. Der Vorteil dieser Konfigurationsdatei gegenüber Group Policy Objects (GPO) ist, dass diese Methode nicht nur auf Windows, sondern plattformübergreifend auf Windows, Apple macOS sowie Linux funktioniert. Dank dieser Erweiterung ist kein tiefergehendes Studium der Dokumentation und aller möglichen Optionen notwendig und Administratoren können sich die gewünschten Richtlinien einfach zusammenklicken.
Neuerungen vom Enterprise Policy Generator 8.0
Über sechs Monate Entwicklung, die parallel zur Veröffentlichung mehrerer Updates der Versionsreihe 7.x stattgefunden hat, stecken im Enterprise Policy Generator 8.0. Das Ergebnis sind zahlreiche Verbesserungen.
Komplette Neuentwicklung des Erweiterungs-Backends
Seit der ersten Version setzt der Enterprise Policy Generator auf ein intelligentes Backend, welches sowohl die Oberfläche als auch die Generierung der Datei policies.json vollständig aus einer einzelnen Konfigurationsdatei ableitet, ohne dass für neue Richtlinien Dinge dazu programmiert werden müssen. Soweit die Theorie. In der Praxis kamen seitens Firefox über die Jahre viele neue Richtlinien dazu – und damit viele neue Varianten, wie Richtlinien umzusetzen sind, die ursprünglich so nicht vom Enterprise Policy Generator abgedeckt worden sind. Und so wurde das alte Backend Richtlinie für Richtlinie immer wieder erweitert. Am Ende wurde es trotz ursprünglich guter Idee sehr kompliziert, neue Richtlinien zu implementieren, weil es mittlerweile viele verschiedene Code-Pfade und viel dupliziertem Code gab, womit es immer schwieriger wurde, zu verstehen, wie die Erweiterung funktioniert und wann welche Option zu wählen ist.
Aus diesem Grund wurden große Teile der Erweiterung von Grund auf neu entwickelt. Die neue Architektur ist deutlich schlanker und einfacher zu verstehen, mit weniger Code-Pfaden, die dafür flexibel nutzbar und verschachtelbar sind. Die Vorteile sind eine deutlich verbesserte Wartbarkeit, was eine schnellere Auslieferung von Updates für zukünftige Unternehmensrichtlinien erlaubt. Außerdem führt dies zu einer verbesserten Konsistenz im Design und weniger Fehlern in Sonderfällen. Auch der Entwicklungs-Workflow wurde verbessert, inklusive Einführung eines Schemas, welche die komplett neue JSON-basierte Konfiguration validiert, um so Unterstützung durch die Entwicklungsumgebung zu erhalten, wenn neue Richtlinien implementiert werden. Auch dies zahlt auf die Möglichkeit schneller verfügbarer Updates ein.
Modernisierung des Designs
Während das grundlegende Design beibehalten wurde, damit sich bisherige Nutzer weiterhin gut zurecht finden, wurde das Design gleichzeitig modernisiert, was sich unter anderem in den Rundungen und neuen Symbolen zeigt. Bei Einträgen, die mehrere Werte erlauben, ist nun deutlich besser erkennbar, welches Feld zu welchem Eintrag gehört. Auch gab es Optimierungen für kleinere Bildschirme.
Fokus auf Barrierefreiheit
Signifikante Verbesserungen gab es für die barrierefreie Nutzung der Erweiterung. Dies schließt unter anderem eine Anpassung der Farben ein, sodass an allen Stellen ausreichende Kontraste gewährleistet sind, klar erkennbare Links, vor allem aber auch die Bedienung über die Tastatur, unter anderem durch eine logische Tabulator-Reihenfolge, neue Tastatur-Shortcuts und einen immer sichtbaren Fokus bei Verwendung der Tastatur. Auch darüber hinaus gab es unter der Haube noch Verbesserungen der Barrierefreiheit.
Inhalte via Drag and Drop verschieben
Wenn mehrere Einträge erlaubt sind, beispielsweise für die Einrichtung mehrerer Startseiten, kann die Reihenfolge dieser nun per Drag and Drop verändert werden, statt wie bisher von Hand die Inhalte austauschen zu müssen. Auch hierbei wurde auf eine barrierefreie Nutzung geachtet und auch das Verschieben ist per Tastatur möglich.
Neue Tastatur-Shortcuts
Über die Tastenkombination Shift + F ist es nun möglich, das Filter-Feld zu fokussieren, und Shift + G setzt den Fokus auf die Schaltfläche zum Generieren der Richtlinien-Ausgabe.
Zum Verschieben von Elementen kann bei Fokus auf das Schiebe-Element die Leertaste genutzt werden, um das Element aufzunehmen. Über die Pfeiltasten nach oben und unten erfolgt das Verschieben. Über die Leertaste oder Enter wird das Element an seiner neuen Position abgelegt. Mittels Esc kann die Aktion abgebrochen werden.
Syntax-Highlighting und Zeilennummern
In der generierten Richtlinien-Ausgabe wird der Code für eine bessere Lesbarkeit ab sofort farbig dargestellt. Auch Zeilennummern gibt es nun. Diese beiden Funktionen stehen nur bei Nutzung von Firefox 148 und höher zur Verfügung.
Automatische Größenanpassung für mehrzeilige Textfelder
Mehrzeilige Textfelder (derzeit nur für die 3rdparty-Richtlinie genutzt) ändern ihre Höhe jetzt automatisch, basierend auf der Länge des Inhalts.
Direktes Kopieren in die Zwischenablage
Der Link, um die generierte Richtlinien-Ausgabe zu markieren, wurde durch einen Link ersetzt, der den Code direkt in die Zwischenablage kopiert.
Zusätzliche Validierungen
Der Enterprise Policy Generator konnte bereits bestimmte Dinge validieren, wie Pflichtfelder oder URLs. Die neue Version kann zusätzliche Dinge validieren, wie bestimmte Platzhalter oder Zahlen in einem bestimmten Bereich.
Überarbeitete Kategorisierung
Die Unternehmensrichtlinien sind einer von mehreren Kategorien zugeordnet. Mit der neuen Version wurden weitere Kategorien eingeführt: Lesezeichen, Downloads, PDF und Drucken, Website-Einstellungen, Authentifizierung, Netzwerk-Sicherheit. Durch die zusätzlichen Kategorien sind die einzelnen Kategorien weniger lang, was es einfacher machen soll, die gewünschte Richtlinie zu finden.
Mehr Ergebnisse für Filterfunktion
Ebenfalls beim Finden von Richtlinien helfen soll der Filter. Der hat bereits den Richtlinien-Namen sowie die Beschreibung durchsucht. Für Richtlinien mit Optionen werden jetzt zusätzlich auch die Namen der Optionen sowie deren Beschreibungen durchsucht.
Zusatz-Informationen nur bei Bedarf anzeigen
Versionsangaben für Richtlinien, die erst ab einer bestimmten Firefox-Version unterstützt werden, sowie weiterführende Informationen und Links werden nur noch für aktivierte Richtlinien angezeigt, damit die Oberfläche nicht überladen wird.
Keine Datensammlung
Der Enterprise Policy Generator sammelt keine Daten. Um dies explizit zu machen, wurde eine neue Eigenschaft im Erweiterungs-Manifest gesetzt. Diese sorgt dafür, dass Nutzer bei der Installation sowie in der Add-ons-Verwaltung einen entsprechenden Hinweis sehen.
Firefox ESR 140 als neue Mindestanforderung
Neue Mindestanforderung ist Firefox ESR 140. Firefox ESR 128 wird damit nicht länger unterstützt. Für Richtlinien, die zwischen Firefox ESR 128 und Firefox ESR 140 implementiert worden sind, wird keine Versionsangabe mehr angezeigt.
Promotion-Box
Über eine Promotion-Box wird eine einfache Möglichkeit angeboten, die Entwicklung der Erweiterung sowie Implementierung neuer Unternehmensrichtlinien zu unterstützen.
Warnung beim Laden inkompatibler Konfiguration
Aus technischen Gründen ist es nicht möglich, Konfigurationen, die in früheren Versionen der Erweiterung gespeichert wurden, im Enterprise Policy Generator 8.0 oder neuer zu laden oder zu importieren.
Wird versucht, eine nicht kompatible Konfiguration zu laden, wird ein entsprechender Informationsdialog angezeigt. Über diesen kann auch Kontakt aufgenommen werden, damit ich – vollkommen kostenlos – alte Konfigurationen für den Enterprise Policy Generator 8.0 oder höher konvertiere.
Neue Unternehmensrichtlinien im Enterprise Policy Generator 8.0
Der Enterprise Policy Generator 8.0 bringt nicht nur viele Neuerungen, sondern unterstützt auch zusätzliche Unternehmensrichtlinien.
Die Richtlinie AIControls erlaubt die Konfiguration bestehender sowie zukünftiger KI-Features in Firefox und orientiert sich dabei an den neuen KI-Einstellungen von Firefox. Damit ersetzt diese Richtlinie de facto die zwei bisherigen Richtlinien GenerativeAI und TranslateEnabled, welche zwecks Kompatibilität mit Firefox ESR 140 noch Teil vom Enterprise Policy Generator 8.0 sind. Allerdings schließen sich die Richtlinien gegenseitig aus, sodass nicht AIControls nicht gleichzeitig mit GenerativeAI und TranslateEnabled und umgekehrt verwendet werden kann.
Die Richtlinie IPProtectionAvailable kann zur Deaktivierung der VPN-Integration genutzt werden.
Über die Richtlinie ContentAnalysis ist die Konfiguration einer Data Loss Prevention-Lösung (DLP) möglich.
Die Richtlinie ManagedBookmarks erlaubt neben der bereits möglichen Konfiguration von Lesezeichen jetzt auch das Anlegen von Ordnern mit Lesezeichen darin.
Die Beschreibung der Richtlinie PopupBlocking wurde angepasst, um zu erwähnen, dass dies auch eine Drittanbieter-Weiterleitungsblockierung in Firefox 144 und neuer beinhaltet.
Die Unterstützung für die Richtlinie Extensions wurde entfernt, weil alle Funktionen und noch viel mehr durch die Richtlinie ExtensionSettings abgedeckt wird.
Alle Optionen, welche intern die veraltete Version der Richtlinie Preferences nutzten, wurden entfernt. Diese können alle durch die neuere Preferences-Richtlinie abgebildet werden.
Entwicklung unterstützen
Wer die Entwicklung des Add-ons unterstützen möchte, kann dies tun, indem er der Welt vom Enterprise Policy Generator erzählt und die Erweiterung auf addons.mozilla.org bewertet. Auch würde ich mich sehr über eine kleine Spende freuen, welche es mir ermöglicht, weitere Zeit in die Entwicklung des Add-on zu investieren, um zusätzliche Features und neue Richtlinien zu implementieren.
Kurz notiert: In den vergangenen Tagen gab es unterschiedliche Fälle von Supply-Chain-Angriffen auf verschiedene Pakete, die unmittelbar das Ziel hatten, wie ein Trojaner insbesondere Credentials abzugreifen. Dabei hat es sowohl das Paket litellm als auch axios getroffen.
LiteLLM:Snyk hat vergangene Woche einen umfangreichen Bericht veröffentlicht, der beschreibt, wie die Versionen 1.82.7 und 1.82.8 für den LLM-Proxy-Server LiteLLM durch den Threat-Actor, der als TeamPCP bezeichnet wird, manipuliert werden konnten. Besonders hierbei war, dass die Payload als .pth-Datei im Rahmen eines Python-Startup-Hooks ausgeliefert wurde und entsprechend verschleiert war.
axios: Heute hat es dann den im JavaScript-Ökosystem bekannten HTTP-Client axios getroffen. Wie StepSecurity und Aikido schreiben, wurde hier der Maintainer-Account übernommen, sodass zwei bösartige Versionen veröffentlicht werden konnten: 1.14.1 und 0.30.4. Mit der Größe von axios handelt es sich hier offenbar um einen der schwerwiegensten npm-basierten Supply-Chain-Angriffe bisher.
In beiden Fällen haben sowohl PyPI als auch npm die betroffenen Versionen wenige Stunden nach Veröffentlichung geflaggt. Trotzdem dürfte es einige Entwickler erwischt haben, die ihr gesamtes System nun als kompromittiert betrachten sollten. Da speziell im Fall von axios die Malware aktiv ihre Spuren entfernte, ist die Eingrenzung der kompromittierten Komponenten auf einem betroffenen System stark erschwert.
In einer der nächsten Risikozone-Episoden werden wir unseren Fokus wieder verstärkt auf die Supply Chain richten. Wir können allerdings jetzt schon feststellen, dass die Angriffe zunehmen, Entwickler das Ziel sind und Schutzmöglichkeiten wie Version Pinning notwendig, aber langfristig sicherlich nicht hinreichend sind.
Mit Common Voice stellt Mozilla den weltweit größten öffentlichen Datensatz menschlicher Stimmen bereit – kostenlos und für jeden nutzbar. Mozilla hat Version 25 seines Datensatzes veröffentlicht.
Der Markt für Spracherkennung wird von den ganz großen Namen kommerzieller Anbieter dominiert: Amazon, Apple, Google, Microsoft. Darum hat Mozilla im Jahr 2017 das Projekt Common Voice gestartet. Mit Common Voice bietet Mozilla eine kostenlose Alternative an, zu der jeder beitragen kann und die jedem zur Verfügung steht. Damit möchte Mozilla Innovation und Wettbewerb in der Sprachtechnologie auf Basis von Maschinenlernen fördern.
Mozilla Common Voice 25
Der nun veröffentlichte Datensatz Common Voice Scripted Speech 25 beinhaltet für die deutsche Sprache 1.486 Stunden an Daten und ist 34,69 GB groß. In Summe waren 20.466 Menschen am deutschsprachigen Datensatz beteiligt. Der Datensatz Common Voice Spontaneous Speech 3 für spontane Sprache kommt für Deutsch auf unter zwei Stunden an Daten und ist 23,28 MB groß, beigetragen von 23 Personen.
Insgesamt deckt Mozilla Common Voice mit der neuen Version, die wieder Unterstützung für eine neue Sprache bringt, 290 Sprachen mit insgesamt 41.792 aufgenommenen Stunden ab, was Mozilla Common Voice zum vielfältigsten mehrsprachigen Sprachkorpus der Welt macht. Die Anzahl der unterstützten Sprachen für spontane Sprache ist von 62 auf 72 Sprachen gewachsen.
In diesem Artikel erfahrt ihr, warum ich einen Reise-Router haben möchte, welchen ich aktuell mit welcher Firmware und zusätzlichen Paketen nutze und wie zufrieden ich damit bin.
Ich erhalte weder vom Hardwarehersteller noch von den verwendeten Projekten Zuwendungen irgendwelcher Art für diesen Bericht. Er gibt ausschließlich meine persönliche Meinung wieder.
Motivation
Wir sind eine kleine Familie mit einer ganzen Menge an WLAN-Geräten. Diese Geräte begleiten uns zu Hause wie unterwegs.
Daheim kümmerten sich in der Vergangenheit Pi-hole und heute OPNsense darum, dass wir von Werbung auf unseren Geräten so gut es geht verschont bleiben.
Erst, wenn wir unterwegs sind und z.B. Hotel-WLAN oder öffentliche Hotspots nutzen, fällt uns auf, wie kaputt das Internet eigentlich ist. Unser Kind findet vor lauter Werbung die Spiele auf dem Tablet nicht wieder und der übermäßige Werbemüll vermiest uns jeden Medienkonsum.
Ich habe keine Lust, jedes Gerät einzeln zu konfigurieren, um der Werbeindustrie Widerstand zu leisten. Daher möchte ich einen Reise-Router zu Hilfe nehmen. Die Idee ist, dass ich einen kleinen Router mit dem Hotel-WLAN verbinde, welcher dann für unsere Geräte ein WLAN aufspannt. Dieser Router stellt Dienste wie DHCP, DNS und einen Werbeblocker bereit, welche von allen verbundenen Geräten genutzt werden können.
Zusätzlich lässt sich mit dem Reise-Router auch die Einschränkung in manchen Hotels umgehen, wo sich nur ein einziges Gerät mit den bereitgestellten Zugangsdaten gleichzeitig mit dem Hotel-WLAN verbinden darf.
Dies kommt mir auch beruflich zugute, wo ich meist mit Handy und Laptop reise. So kann ich meine Geräte durch die im Reise-Router integrierte Firewall zusätzlich schützen. Ich kann sogar eine kleine, mobile Laborumgebung mithilfe des Routers aufbauen.
Slate Plus (GL-A1300)
Ich habe auf Mastodon um Empfehlungen gebeten und mit Kollegen gesprochen. Danke euch allen für eure Unterstützung. Am Ende habe ich mich für den Slate Plus (GL-A1300) von GL.iNet entschieden:
Erworben habe ich diesen bei einem großen Online-Gemischtwarenhändler für 76,99 Euro. Anschließend habe ich OpenWrt 24.10.5 via SSH darauf installiert. Das OpenWrt-Projekt ist ein Linux-Betriebssystem für eingebettete Systeme, wie den hier genannten GL-A1300.
Um OpenWrt auf einem Router zu installieren, sind fortgeschrittene Kenntnisse im Bereich der Systemadministration erforderlich. Es besteht trotz guter Software und Dokumentation die Gefahr, dass man sein Gerät bei diesem Vorgang unbrauchbar macht (bricked). Ich beschreibe die Installation hier nicht im Einzelnen und verweise auf das OpenWrt Wiki.
Travelmate, ein Verbindungsmanager für Reise-Router
Travelmate läuft auf OpenWrt und stellt eine Verbindung (Uplink) zum WLAN-Zugangspunkt/Hotspot z.B. des Hotels, der Ferienunterkunft her. Travelmate wird dann zum Zugangspunkt (Access Point) für unsere Geräte und bietet uns einen sicheren Zugang zum Internet.
Travelmate verwaltet alle Netzwerkeinstellungen, Firewall-Einstellungen, Verbindungen zum WLAN usw. und stellt automatisch eine (erneute) Verbindung zu konfigurierten APs/Hotspots her, sobald diese verfügbar sind.
Hilfe zur Installation und Konfiguration bietet die Travelmate-Seite im OpenWrt Wiki. Nach der Installation habe ich Travelmate genutzt, um meinen Reise-Router mit meinem WLAN zu Hause zu verbinden. Dies geht genauso einfach, wie einen Laptop in das WLAN zu integrieren.
Während ich die Zeilen für diesen Abschnitt schreibe, bin ich mit meinem Laptop mit dem WLAN des GL-A1300 verbunden, welcher über mein Heim-WLAN mit dem Internet verbunden ist. Das folgende Bild dient der Veranschaulichung des Testaufbaus:
Testaufbau mit dem Reise-Router GL-A1300
AdBlock-Fast
AdBlock-Fast ist ein leistungsstarker Werbeblocker-Dienst für OpenWrt, der sich in Dnsmasq, SmartDNS und Unbound integrieren lässt. Er unterstützt das parallele Herunterladen und Verarbeiten von Remote-Block- und Allow-Listen und optimiert diese in effiziente, mit Resolvern kompatible Formate.
Die Installation verlief wie beschrieben. Ich habe wahllos einige Block-Listen heruntergeladen und aktiviert. Einen Test werde ich auf meiner nächsten Dienstreise durchführen.
Erster Einsatz im Hotel
Der erste Praxistest erfolgte auf Dienstreise im Hotel.
Im Hotelzimmer wird der Reise-Router über ein USB-C-Kabel und ein Standards-USB-Ladegerät mit Strom versorgt. Ich starte meinen Laptop und verbinde mich mit dem WLAN des Reise-Routers. Anschließend öffne ich das Webinterface des Reise-Routers in meinem Webbrowser. Die Standards-IP-Adresse von OpenWrt lautet 192.168.1.1. Unter Services/Travelmate/Wireless Stations scanne ich nach verfügbaren Netzwerken und stelle eine Verbindung zum offenen Hotel-WLAN her.
Das Hotel bietet ein offenes WLAN ohne Authentifizierung an. Um in das Internet zu gelangen, muss man jedoch zuerst die Nutzungsbedingungen auf einer Portalseite bestätigen. Dies erledige ich über mein Telefon, welches ich mit dem WLAN des Reise-Routers verbinde. Die Bestätigungsseite wird hier einmalig angezeigt. Alle weiteren Geräte können das Internet nutzen, ohne dies nochmals separat bestätigen zu müssen. Denn aus Sicht des Hotel-WLANs ist nur ein WLAN-Client verbunden.
Um den AdBlocker zu testen, habe ich eine Runde in meiner Skat-App gespielt. Ohne AdBlocker sieht man hier sein Blatt vor lauter Werbung nicht. Auch hier funktioniert alles wie gewünscht.
Fazit
Einzig die Firmware auf die Hardware zu flashen erfordert fortgeschrittene Kenntnisse. Die anschließende Nutzung des Reise-Routers ist unkompliziert.
Die Stromversorgung über USB macht das Gerät einfach und flexibel einsetzbar. Die Verbindungsqualität ist gut und der Werbeblocker arbeitet wie erwartet. Evtl. werde ich noch das Wireguard-VPN testen. Dies könnte nützlich sein, um mich zu meinem Heimlabor zu verbinden.
Als nächstes werde ich alle unsere WLAN-Gräte für die Nutzung des Reise-Routers konfigurieren, so dass wir das nicht unterwegs tun müssen.


 UPDATE April 2026: siehe Ende diese Posts